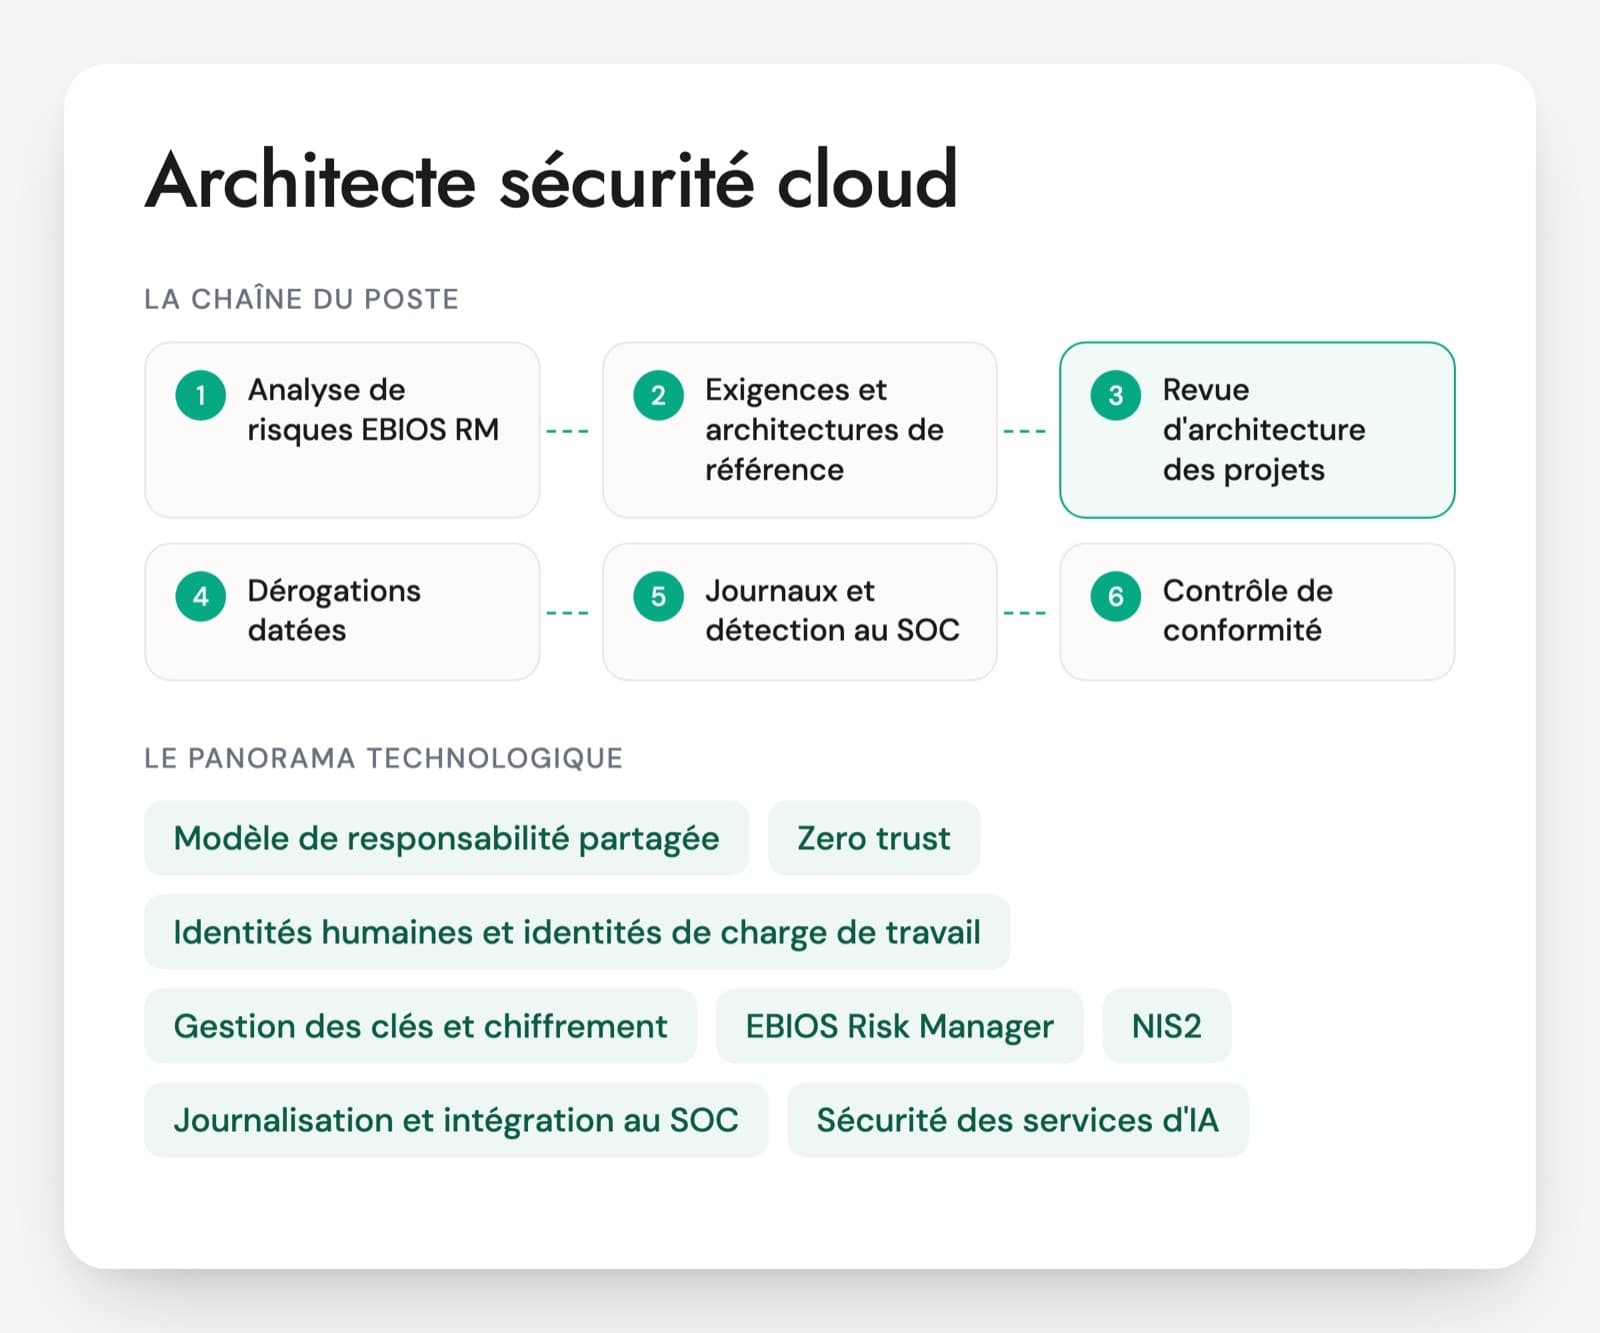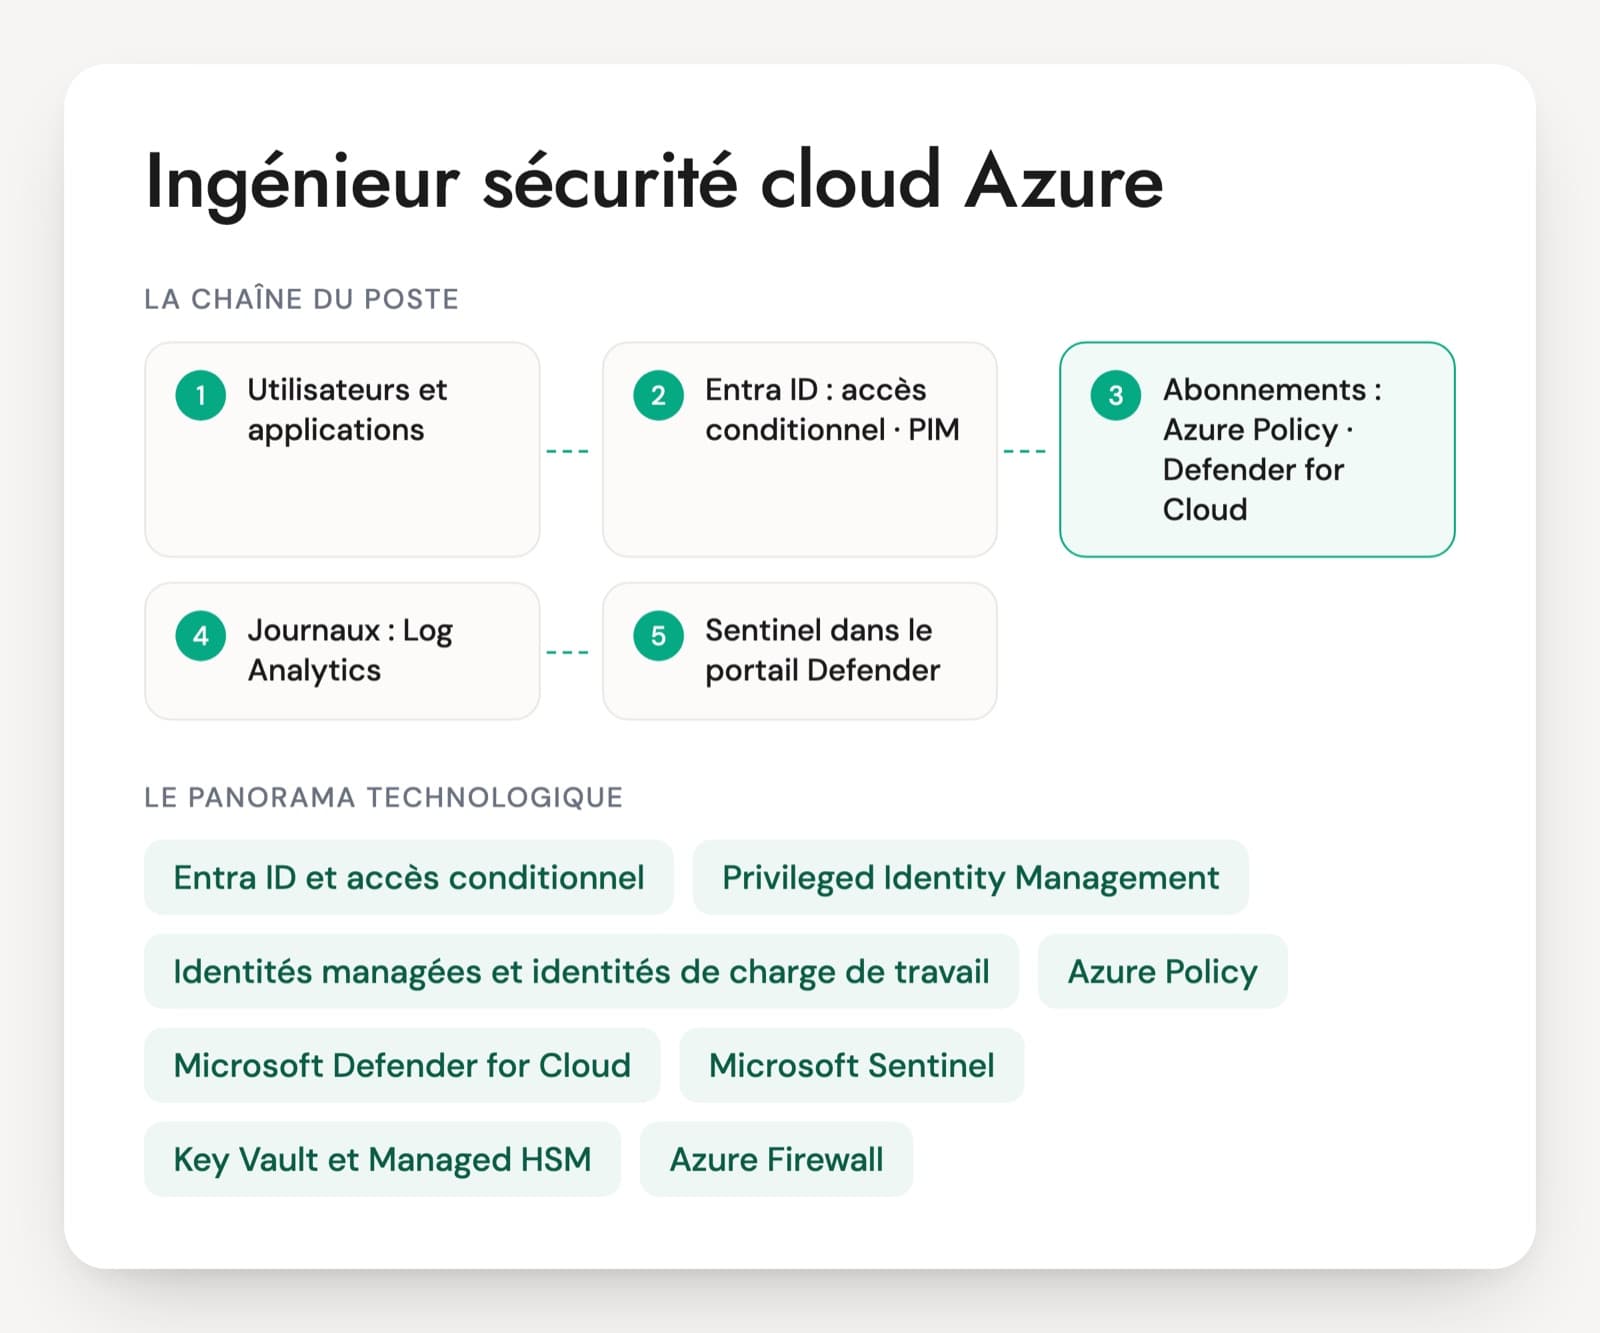
Les entretiens d'ingénieur sécurité cloud Azure portent rarement sur Azure seul. Le tenant Entra ID sert aussi Microsoft 365, et la plupart des incidents commencent par un compte compromis plutôt que par une machine virtuelle. Les annonces relevées sur Free-Work citent Entra ID, PIM, Defender for Cloud, Key Vault et Azure Policy, avec Sentinel dès que le poste touche à la détection.
Les candidats viennent de deux mondes. L'administrateur Microsoft 365 ou Entra ID connaît l'accès conditionnel et les journaux de connexion, mais peu le réseau Azure et Azure Policy. L'ingénieur cloud Azure connaît les abonnements et les Private Endpoints, moins les attaques sur l'identité. Le poste demande de relier les deux, par exemple de comprendre qu'un rôle Entra ID peut ouvrir l'accès à tous les abonnements.
Côté certification, l'AZ-500 a été retirée le 31 août 2026 et la SC-500, Cloud and AI Security Engineer Associate, a pris le relais. Une AZ-500 encore valide reste un bon signe. Sentinel bascule vers le portail Defender, où il sera seul pris en charge après le 31 mars 2027, et Azure Blueprints sera retiré en janvier 2027. Le PDF propose 30 questions, un cas de 20 minutes et une grille de 1 à 4.
Le périmètre Microsoft que couvre un ingénieur sécurité Azure
Entra ID et accès conditionnel
L'annuaire d'identité de Microsoft, commun à Azure et à Microsoft 365. L'accès conditionnel décide qui se connecte, depuis où et avec quelle méthode d'authentification. La MFA est désormais obligatoire pour administrer Azure, y compris en ligne de commande et par les outils d'infrastructure en code.
Privileged Identity Management (PIM)
Le service qui rend les rôles d'administration éligibles plutôt que permanents. On active un rôle pour quelques heures, avec MFA, justification et parfois approbation. PIM couvre les rôles Entra ID, les rôles Azure et des groupes, et propose des revues d'accès.
Identités managées et identités de charge de travail
Les identités que les applications et les pipelines utilisent sans secret à stocker : identités managées dans Azure, informations d'identification fédérées pour une CI externe. Elles ne sont pas soumises à la MFA, d'où l'intérêt de l'accès conditionnel qui leur est dédié.
Azure Policy
Les règles qui auditent, bloquent ou corrigent la configuration des ressources, affectées aux management groups. Azure Blueprints, qui les regroupait avec des rôles et des modèles, sera retiré le 31 janvier 2027 au profit des Deployment Stacks.
Microsoft Defender for Cloud
La posture et la protection des charges. Le CSPM gratuit donne recommandations, score et benchmark MCSB ; Defender CSPM ajoute les chemins d'attaque, le scan sans agent et la conformité réglementaire. Des plans payants protègent serveurs, stockage, bases et conteneurs, sur Azure, AWS et GCP.
Microsoft Sentinel
Le SIEM de Microsoft, bâti sur Log Analytics, avec règles KQL, automatisation et playbooks Logic Apps. Il s'utilise désormais dans le portail Defender, avec une file d'incidents commune à Defender XDR. Le portail Azure ne le prendra plus en charge après le 31 mars 2027.
Key Vault et Managed HSM
Le coffre des secrets, clés et certificats. Azure RBAC devient le modèle d'accès par défaut des nouveaux coffres à partir de la version d'API 2026-02-01. Managed HSM fournit un HSM monolocataire pour les clés soumises à des exigences fortes.
Azure Firewall, NSG et Private Link
Les NSG filtrent par sous-réseau, Azure Firewall centralise le filtrage dans le hub, avec inspection TLS en version Premium. Private Link donne une adresse privée aux services PaaS pour couper leur accès public.
Le poste existe dans les équipes sécurité centrales, dans les équipes plateforme Azure et en mission de conseil, avec souvent une part Microsoft 365. Il couvre la construction des contrôles (identité, politiques, réseau, chiffrement), le suivi de la posture et une partie de la détection, en lien avec le SOC quand il existe. Les annonces françaises associent souvent Azure à Entra ID, Defender for Cloud, Key Vault et Azure Policy, et parfois AWS dans un contexte multicloud. NIS2, DORA, ISO 27001 ou SecNumCloud fixent ce qu'il faut prouver. La certification SC-500 a remplacé l'AZ-500, retirée le 31 août 2026 ; elle atteste la connaissance des services, la pratique se vérifie en entretien.
Identité, posture, détection : ce que l'entretien sécurité Azure doit couvrir
- Identité Entra ID et accès conditionnel
- Accès à privilèges avec PIM et comptes d'urgence
- Gouvernance Azure Policy et posture Defender for Cloud
- Détection et réponse avec Microsoft Sentinel
- Clés, secrets et chiffrement
- Sécurité réseau et exposition des services PaaS
Compte compromis, PIM, Sentinel : l'entretien d'un ingénieur sécurité Azure
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Un compte Global Administrator s'est connecté depuis un pays où vous n'avez personne, avec une MFA validée. Que faites-vous dans l'heure ?
Une bonne réponseRévoquer les sessions et les jetons de rafraîchissement du compte, réinitialiser le mot de passe, retirer les méthodes MFA ajoutées récemment et marquer l'utilisateur comme compromis dans ID Protection. Une MFA validée depuis l'étranger fait penser à un vol de jeton par proxy (AiTM). Ensuite, lire les journaux d'audit Entra ID : nouvelles inscriptions d'applications, secrets ajoutés à des principaux de service, consentements accordés, rôles attribués, stratégies d'accès conditionnel modifiées, domaine fédéré ajouté. Côté Azure, vérifier l'élévation d'accès à la racine et les attributions de rôles dans le journal d'activité.
Signal d'alerteRéinitialiser le mot de passe et clore le ticket, alors que les jetons déjà émis restent valides. Ou ne regarder que les connexions, sans chercher la persistance laissée dans le tenant.
Question 2 · confirmé
Six administrateurs gèrent Entra ID et une vingtaine d'abonnements. Comment organisez-vous leurs rôles avec PIM ?
Une bonne réponseAucun rôle sensible permanent : des attributions éligibles, activées pour quelques heures avec MFA et justification, et une approbation pour Global Administrator et Privileged Role Administrator. PIM s'applique aussi aux rôles Azure (Owner, User Access Administrator) et à des groupes. Des revues d'accès régulières retirent ce qui ne sert plus. Deux comptes d'urgence cloud uniquement, avec FIDO2, exclus de certaines stratégies d'accès conditionnel mais surveillés par une alerte à chaque connexion.
Signal d'alerteCinq Global Administrators permanents « pour aller plus vite », ou des comptes d'urgence sans MFA alors que la MFA est obligatoire pour l'administration d'Azure.
Question 3 · confirmé
Une application tierce demande à vos utilisateurs le consentement pour lire leurs e-mails et leurs fichiers. Qu'avez-vous réglé dans Entra ID pour ce cas ?
Une bonne réponseLe consentement des utilisateurs limité aux éditeurs vérifiés et aux permissions à faible impact, ou désactivé. Un workflow de demande de consentement administrateur, pour que la demande arrive chez un responsable qui vérifie l'éditeur et les permissions demandées. Une revue périodique des applications d'entreprise qui ont des permissions élevées sur Microsoft Graph, et une alerte sur tout nouveau consentement accordé à l'échelle du tenant.
Signal d'alerteLaisser le réglage par défaut sans le connaître, ou bloquer toute application sans circuit de demande, ce qui pousse les équipes à contourner.
Question 4 · senior
Defender for Cloud affiche un chemin d'attaque : une VM exposée sur Internet, une vulnérabilité exploitable, puis une identité managée qui lit un compte de stockage sensible. Comment le traitez-vous ?
Une bonne réponseL'analyse des chemins d'attaque relève du plan payant Defender CSPM. On lit chaque maillon et on coupe au point le moins coûteux et le plus rapide : retirer l'IP publique ou fermer le port, accès administrateur par Bastion ou JIT, correctif de la vulnérabilité, rôle de l'identité réduit à ce qu'elle doit vraiment lire, compte de stockage en accès privé. Une règle de gouvernance attribue un propriétaire et une échéance. On vérifie que le chemin disparaît au calcul suivant.
Signal d'alerteTout corriger dans l'ordre de la liste des recommandations, sans voir le chemin. Ou supprimer l'identité managée et casser l'application.
Question 5 · confirmé
Vous branchez Microsoft Sentinel sur les journaux Entra ID et Azure Activity. Quelles détections écrivez-vous en premier, et comment évitez-vous de noyer l'équipe ?
Une bonne réponseDes règles KQL sur des événements rares et graves : connexion d'un compte d'urgence, activation PIM hors des heures prévues, nouveau secret ou certificat sur un principal de service, rôle Owner attribué sur un abonnement, modification d'une stratégie d'accès conditionnel, lecture massive de secrets dans Key Vault. Chaque règle a ses entités mappées, une sévérité, un propriétaire et un runbook. On mesure les faux positifs et on ajuste avant d'ajouter d'autres règles. Côté coût, les journaux bavards vont dans un niveau de stockage moins cher.
Signal d'alerteActiver tous les modèles de règles du Content hub d'un coup, ou ne compter que sur les alertes de Defender.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Sécurité Azure : les réponses aux questions fréquentes
L'AZ-500 a-t-elle encore une valeur sur un CV ?
Oui, tant qu'elle n'a pas expiré. Microsoft a retiré l'examen et ses renouvellements le 31 août 2026, et la certification SC-500, Cloud and AI Security Engineer Associate, la remplace avec un périmètre élargi à la sécurité des charges d'IA. Une AZ-500 récente montre une base solide sur Entra ID, le réseau, Defender for Cloud et Sentinel. Elle ne remplace pas un exemple concret de stratégie d'accès conditionnel ou de règle de détection mise en production.
Quel parcours mène un administrateur Microsoft 365 vers la sécurité Azure ?
C'est un parcours fréquent. Il connaît déjà Entra ID, l'accès conditionnel et souvent Defender XDR, ce qui couvre une grande part des incidents. Il lui faut apprendre les abonnements et les management groups, Azure Policy, le réseau virtuel, les Private Endpoints et Key Vault. Il doit savoir expliquer la différence entre un rôle Entra ID et un rôle Azure, et ce que l'élévation d'accès d'un Global Administrator permet.
Que mettre dans le test technique d'un ingénieur sécurité Azure ?
Trois éléments courts suffisent : une stratégie d'accès conditionnel avec une exclusion trop large, un extrait de journaux d'audit Entra ID après une compromission, une affectation Azure Policy en deny qui bloque un déploiement. La personne dit ce qui pose problème, ce qu'elle change et ce qu'elle vérifie ensuite. Une requête KQL simple à écrire complète le test si le poste touche à Sentinel.
Profil identité ou profil infrastructure Azure : lequel privilégier ?
Tout dépend de l'endroit où se trouvent les risques. Si la plus grande part de l'exposition vient des comptes, des applications tierces et de Microsoft 365, un profil identité avec une base Azure tiendra mieux le poste. Avec beaucoup de charges exposées sur Azure, le réseau, Defender for Cloud et Azure Policy pèsent davantage. Dans les deux cas, la personne doit savoir lire les journaux d'audit Entra ID et le journal d'activité Azure.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.