Un manager pentest tient le programme de tests d'intrusion d'une organisation ou d'un cabinet d'audit. Il cadre chaque demande, rédige ou relit la convention, répartit les jours entre équipe interne, prestataires qualifiés PASSI et parfois bug bounty, puis suit la correction des failles jusqu'au contre-audit. Les questions d'entretien utiles pour un manager pentest portent donc sur des situations de pilotage précises, avec assez de technique pour vérifier qu'il comprend les constats qu'il fait corriger.
Deux profils se présentent souvent. L'ancien pentester passé manager connaît les attaques mais a parfois peu géré de budget, de prestataires ou de comité de suivi. Le chef de projet sécurité sait planifier mais peine à contester une cotation ou à repérer un rapport recopié d'un scanner. Le poste demande les deux, à des degrés qui dépendent de la taille du programme.
L'entretien commence par les sujets où les erreurs coûtent cher : un test lancé sans autorisation du bon signataire, une sévérité acceptée sans contexte, des vulnérabilités hautes ouvertes depuis des mois. Le PDF contient 30 questions sur six axes, un cas de 20 minutes et une grille de notation.
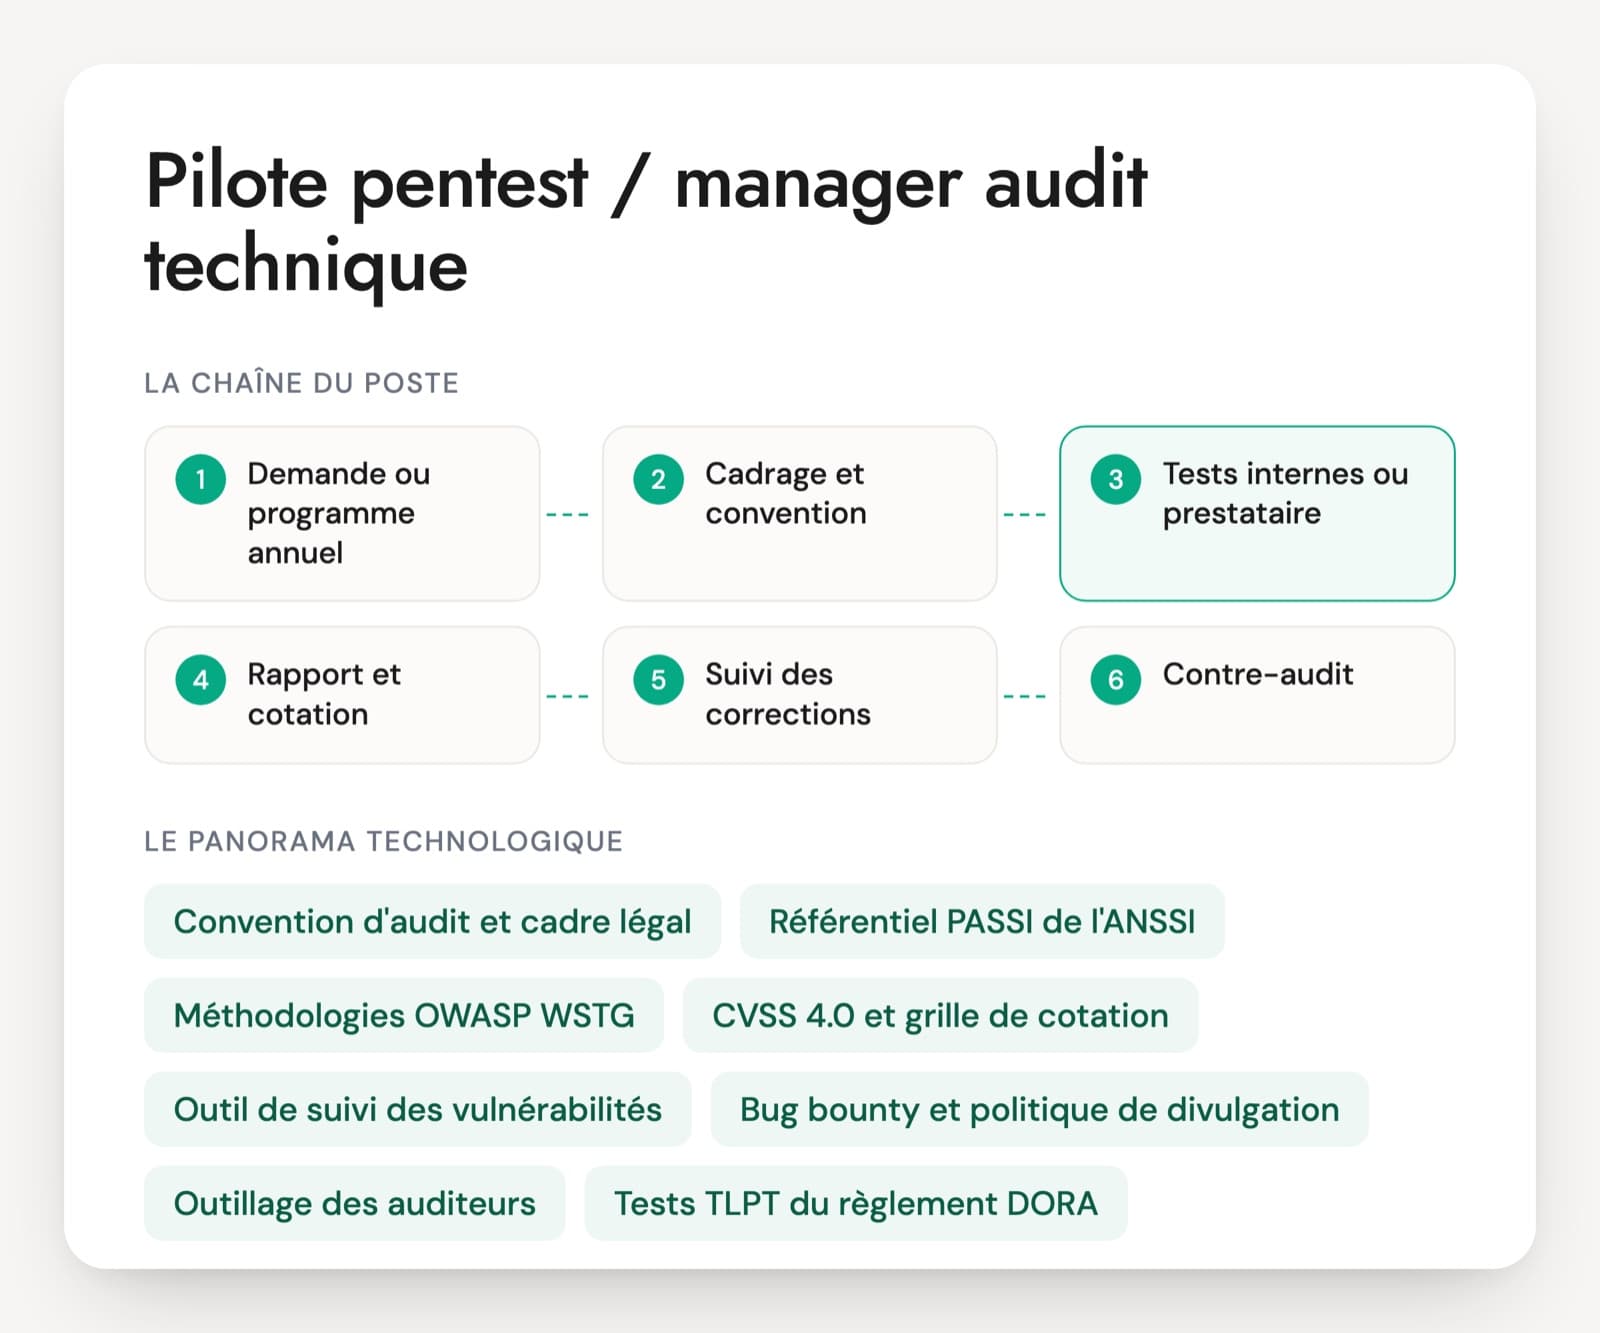
Référentiels et outils d'un pilote pentest
Convention d'audit et cadre légal
Le document qui autorise le test. Sans autorisation écrite d'un signataire habilité, un test d'intrusion tombe sous l'article 323-1 du Code pénal sur l'accès frauduleux à un système. Le pilote vérifie le périmètre, les exclusions, les contacts d'urgence et l'accord de l'hébergeur ou de l'éditeur quand le système n'appartient pas au client.
Référentiel PASSI de l'ANSSI
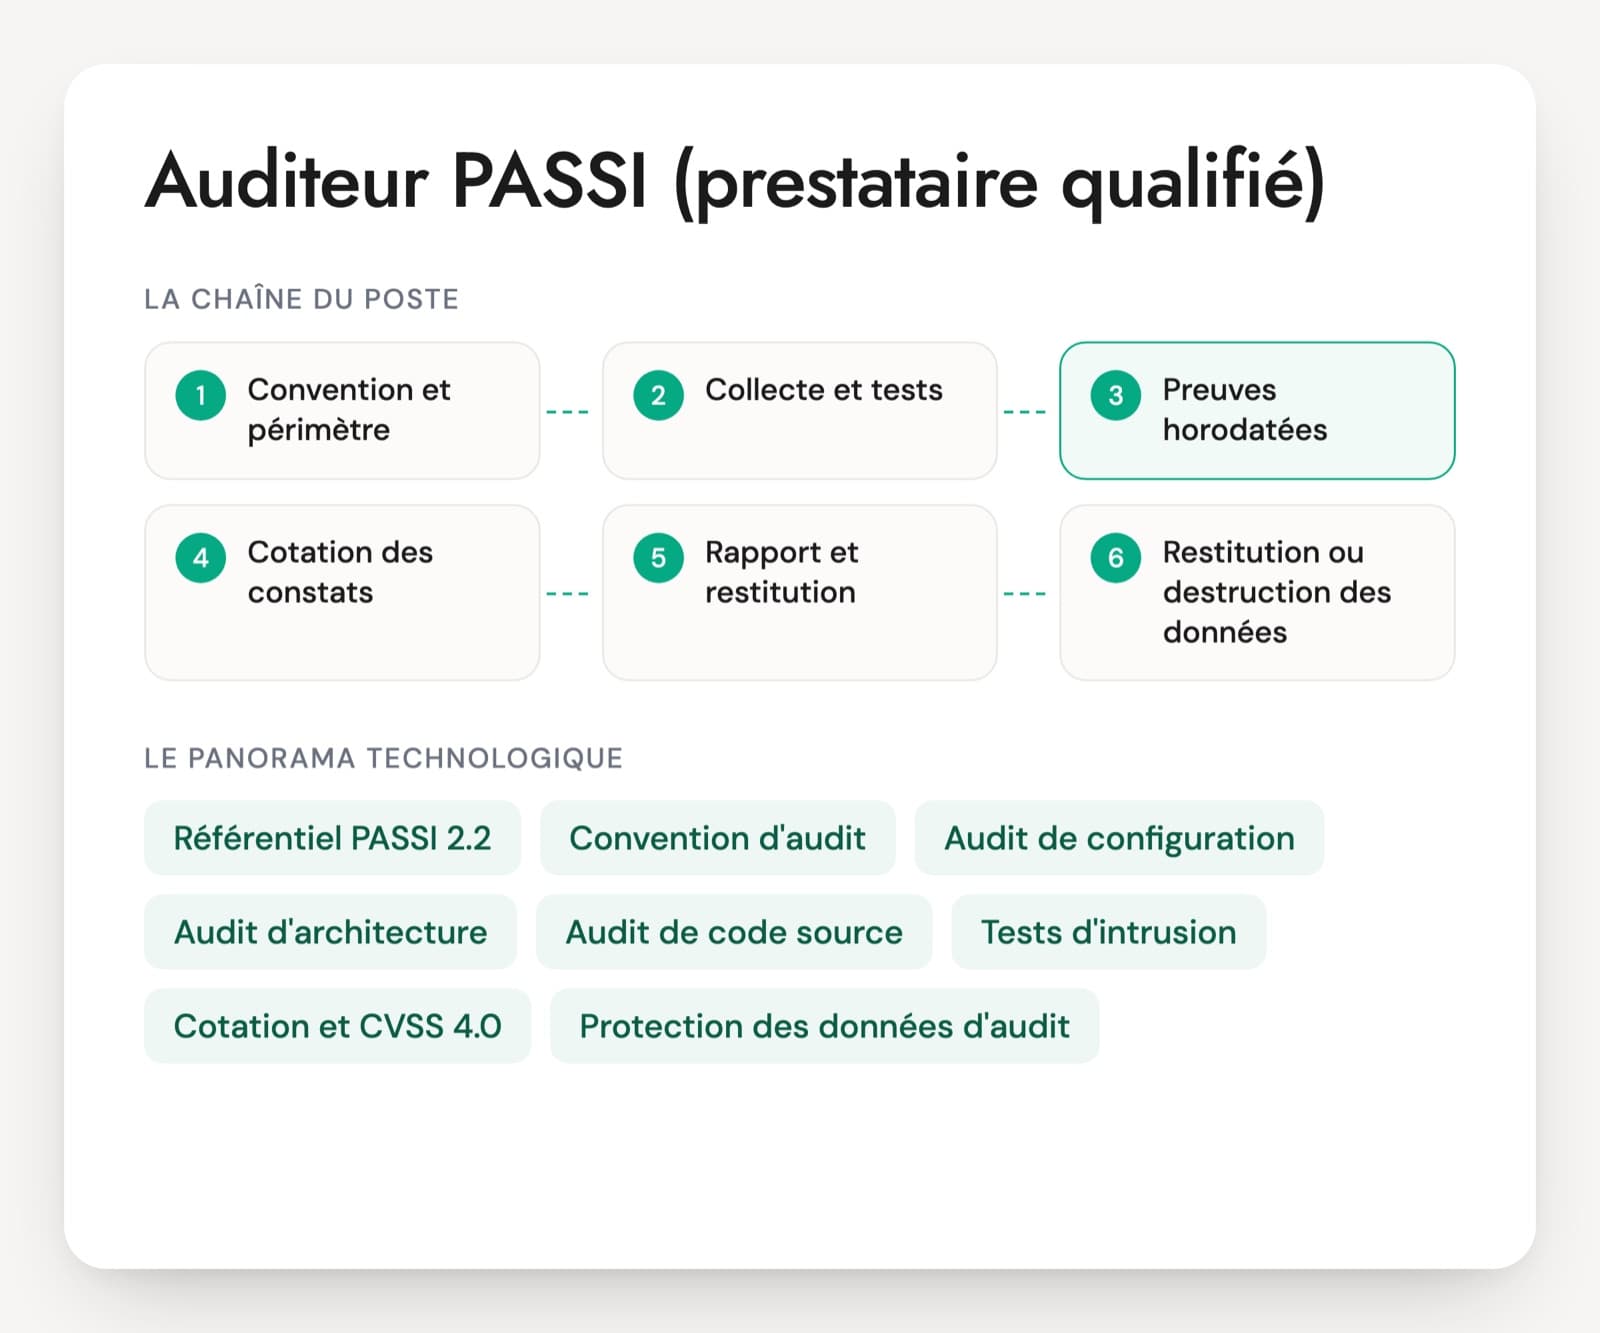
La qualification des prestataires d'audit, aujourd'hui dans sa version 2.2 datée du 1er août 2024. Elle couvre cinq activités distinctes : audit organisationnel et physique, d'architecture, de configuration, de code source et test d'intrusion, chacune au niveau substantiel ou élevé. Un cabinet n'est pas forcément qualifié sur toutes.
Méthodologies OWASP WSTG, PTES, OSSTMM
Les guides qui décrivent ce qu'un audit doit couvrir. L'OWASP Web Security Testing Guide sert de liste de contrôle pour les applications web, PTES et OSSTMM pour les tests plus larges. Le pilote s'en sert pour demander la couverture réelle d'un audit, surtout quand le rapport ne trouve rien.
CVSS 4.0 et grille de cotation
Le système de notation des vulnérabilités du FIRST, publié en version 4.0 fin 2023, encore souvent cité en 3.1 dans les rapports. Le pilote exige le vecteur complet et la version utilisée, et applique la même règle d'ajustement au contexte d'un rapport à l'autre.
Outil de suivi des vulnérabilités
DefectDojo, Jira ou le module de l'outil de gestion des vulnérabilités. Chaque constat y reçoit un propriétaire, une date cible selon la sévérité et un statut après contre-audit. Les indicateurs présentés à la direction sortent de cet outil.
Bug bounty et politique de divulgation
Des plateformes comme YesWeHack, HackerOne ou Intigriti ouvrent l'application à des chercheurs rémunérés par faille trouvée. Avant cela, une politique de divulgation et un fichier security.txt (RFC 9116) permettent déjà de recevoir les signalements. Le bug bounty complète les audits sans garantir de couverture.
Outillage des auditeurs
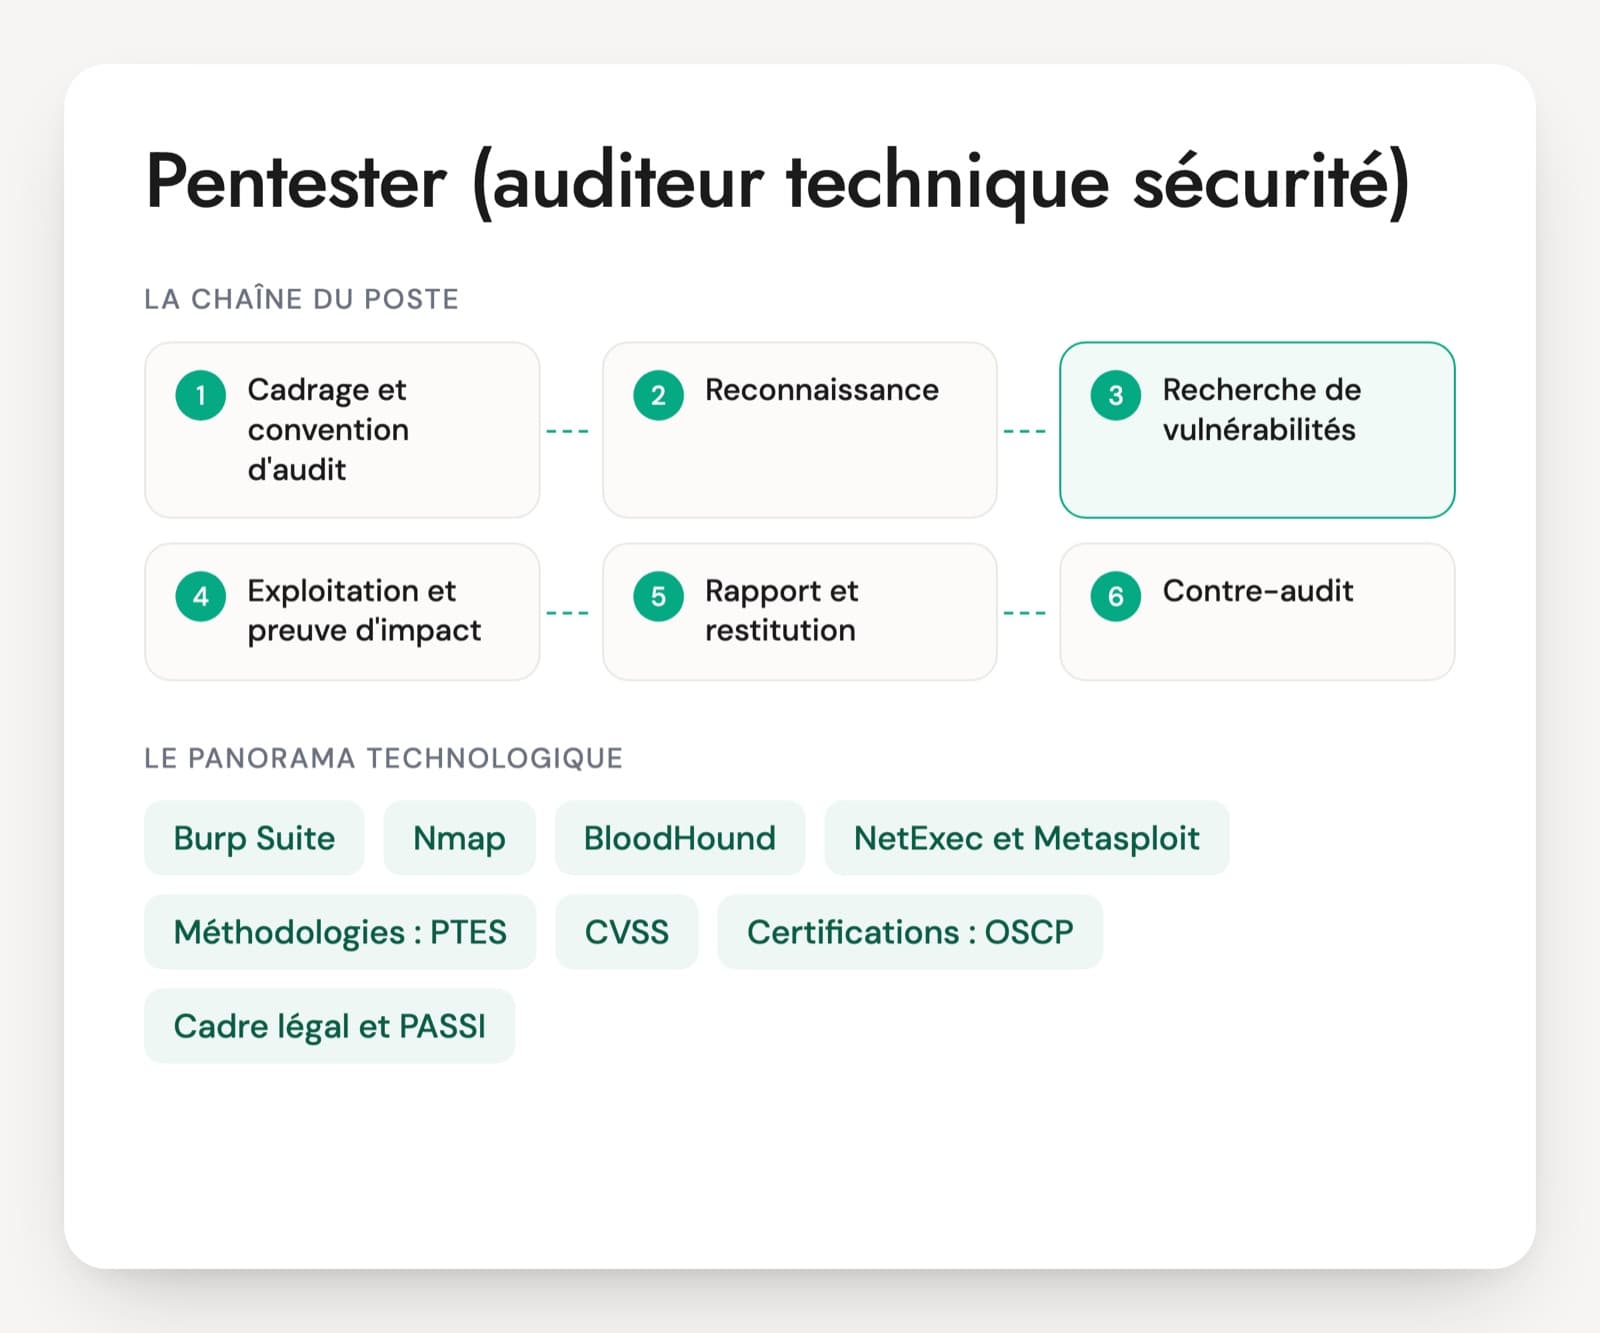
Burp Suite pour le web, Nmap pour la découverte, BloodHound et NetExec pour l'Active Directory. Le pilote n'a pas à les manier tous les jours, mais il doit comprendre ce qu'un graphe BloodHound ou une requête rejouée dans Burp prouvent quand il valide un rapport.
Tests TLPT du règlement DORA
Le règlement européen DORA, applicable depuis le 17 janvier 2025, impose aux entités désignées par leur autorité des tests de pénétration fondés sur la menace, au moins tous les trois ans, sur un modèle proche de TIBER-EU. Le pilote en organise le cadrage et le suivi avec des testeurs externes.
Le titre varie d'une annonce à l'autre : pilote pentest, manager audit technique, responsable des audits techniques, coordinateur des tests d'intrusion, responsable de la cyber offensive. Chez un client final, le poste est rattaché au RSSI et achète une grande partie des tests à des cabinets. Chez un prestataire, il dirige une équipe d'auditeurs, affecte les missions, relit les rapports et rencontre les clients, parfois avec une part d'avant-vente. Dans les deux cas, la personne doit garder assez de pratique pour discuter un constat avec un auditeur. Les certifications offensives (OSCP, CRTP) montrent un passé technique, la qualification PASSI concerne l'employeur, et aucune ne prouve la capacité à piloter un programme.
Les compétences de pilotage attendues d'un manager pentest
- Cadrage et conventions d'audit
- Programme de tests priorisé par le risque
- Pilotage des prestataires et du bug bounty
- Cotation et qualité des rapports
- Suivi de la remédiation et contre-audits
- Lecture technique des constats
Cinq situations de pilotage soumises en entretien
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · senior
Une équipe produit demande « un pentest de l'appli » pour la semaine prochaine. Que vous faut-il avant de signer la convention ?
Une bonne réponseLe périmètre exact (URL, API, environnement de recette ou de production), des comptes de test pour chaque rôle, le type de test, les dates et plages horaires, les adresses IP d'où partent les auditeurs, les contacts d'urgence des deux côtés et les actions exclues (déni de service, ingénierie sociale, modification de données). Il veut aussi l'autorisation écrite du propriétaire du système, y compris de l'hébergeur ou de l'éditeur quand l'application ne tourne pas chez vous, et l'objectif du test : mise en production, exigence d'un client, contrôle après incident.
Signal d'alerteLancer l'audit sur la foi d'un e-mail, avec un périmètre décrit comme « tout le site » et sans accord de celui qui héberge l'application.
Question 2 · senior
Un auditeur cote « critique » une injection SQL sur un back-office joignable seulement depuis le VPN d'administration. Validez-vous la cotation ?
Une bonne réponseIl sépare la gravité technique (lecture et écriture de la base, parfois exécution de commandes sur le serveur) du risque dans le contexte : qui a accès au VPN, prestataires compris, et quelles données contient la base. Le vecteur CVSS et les métriques d'environnement servent à justifier un ajustement, appliqué de la même façon sur tous les rapports. La cotation peut rester haute, parce qu'un compte VPN volé suffit.
Signal d'alerteDescendre à « faible » parce que c'est interne, ou garder « critique » sans jamais regarder le contexte.
Question 3 · senior à manager
Vous disposez de 40 jours d'audit pour l'année et de 120 applications. Comment décidez-vous de ce qui sera testé ?
Une bonne réponseUn inventaire noté sur l'exposition (internet ou non), la sensibilité des données, la criticité métier, les changements majeurs récents, la date du dernier test et les obligations contractuelles ou réglementaires. Il mélange des audits complets sur les applications les plus exposées, des tests ciblés sur les grosses évolutions, le scan automatisé pour le reste, et garde des jours pour l'imprévu : incident, projet urgent, contre-audit.
Signal d'alerteUn jour par application pour couvrir tout le monde, l'ordre alphabétique, ou servir d'abord les équipes qui réclament le plus fort.
Question 4 · senior à manager
Trois mois après un audit, 60 % des vulnérabilités hautes sont toujours ouvertes. Comment reprenez-vous la main ?
Une bonne réponseChaque constat vit dans un outil de suivi (DefectDojo, Jira ou l'outil de gestion des vulnérabilités) avec un propriétaire nommé et une date cible fixée par la politique selon la sévérité. Il trie les retards en trois cas : bloqué (dépendance éditeur, budget), refusé, oublié. Il pose des mesures compensatoires datées, fait signer une acceptation de risque par le propriétaire métier quand la correction n'aura pas lieu, et remonte les retards au comité sécurité.
Signal d'alerteRelancer tout le monde par e-mail, ou commander un nouvel audit.
Question 5 · senior
Le rapport d'un test interne décrit ce chemin : compte utilisateur standard, Kerberoasting d'un compte de service, puis droits d'administrateur du domaine. Quelles corrections demandez-vous, et dans quel ordre ?
Une bonne réponseD'abord casser le chemin : un mot de passe long et aléatoire, ou mieux un compte de service géré (gMSA), et le retrait des droits d'administration dont le compte n'a pas besoin. Ensuite le chiffrement AES pour ses tickets plutôt que RC4, la recherche des autres comptes à SPN qui ont des privilèges, un modèle d'administration en tiers et une détection des demandes de tickets en rafale. Il sait lire un graphe BloodHound pour juger si ce chemin est le seul.
Signal d'alerte« Changer le mot de passe du compte » et clore, ou ne pas savoir ce qu'est un SPN.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Manager pentest : réponses aux questions fréquentes
Qu'est-ce qui distingue un manager pentest d'un pentester senior ?
Le pentester senior mène les tests et rédige les rapports. Le manager pentest décide quoi tester, avec quel budget et par qui, valide la qualité des livrables et pousse les équipes à corriger. Il garde une lecture technique solide, mais son travail se mesure au taux de correction et à la couverture du périmètre, moins au nombre de failles qu'il trouve lui-même. Un excellent auditeur peut s'ennuyer dans ce rôle.
La qualification PASSI s'applique-t-elle au candidat ou à son employeur ?
Elle est délivrée par l'ANSSI à un prestataire, pour des activités précises comme le test d'intrusion ou l'audit de code source. Le référentiel pose aussi des exigences de compétence pour les auditeurs qui interviennent. Sur un CV, une expérience chez un prestataire qualifié indique l'habitude des conventions, de la traçabilité et des rapports normés. Il faut savoir sur quelles activités portait la qualification et quel rôle tenait la personne.
Quel test technique est donné à un manager pentest ?
Un exercice de relecture fonctionne bien. Le candidat reçoit un extrait de rapport d'audit réel et anonymisé, avec deux cotations discutables, une recommandation vague et une limite de couverture passée sous silence. Il dit ce qu'il renverrait au prestataire et ce qu'il présenterait à la direction. En trente minutes, on voit sa lecture technique, son exigence sur la qualité et sa façon de prioriser.
Une certification offensive comme l'OSCP est-elle indispensable ?
Pour ce poste, une certification offensive est un plus, pas un prérequis. Elle montre qu'à un moment la personne a pratiqué l'exploitation. Ce qui compte davantage, c'est sa capacité à juger un rapport, à défendre une cotation devant une équipe et à faire avancer les corrections. Un ancien auditeur sans certification mais avec plusieurs années de rapports relus vaut souvent mieux qu'un certifié récent sans expérience de pilotage.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.