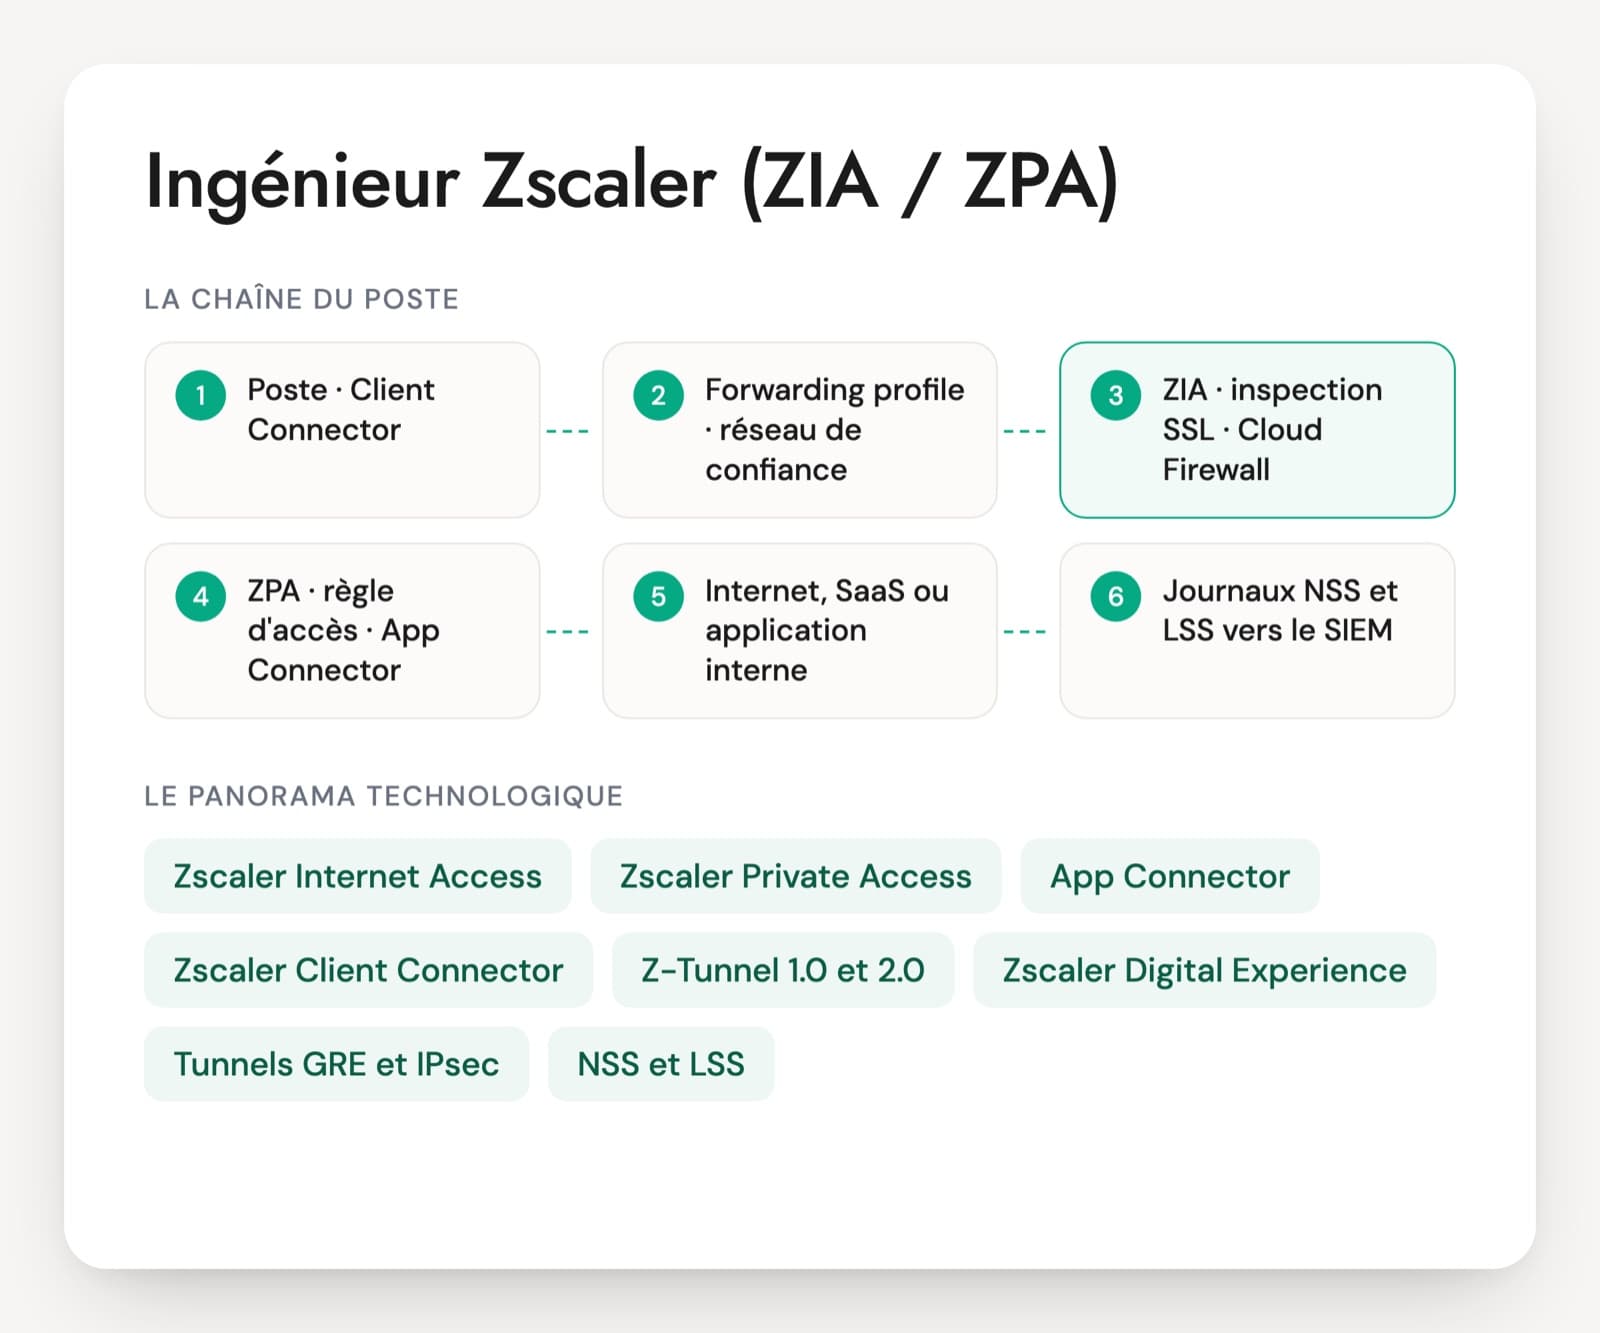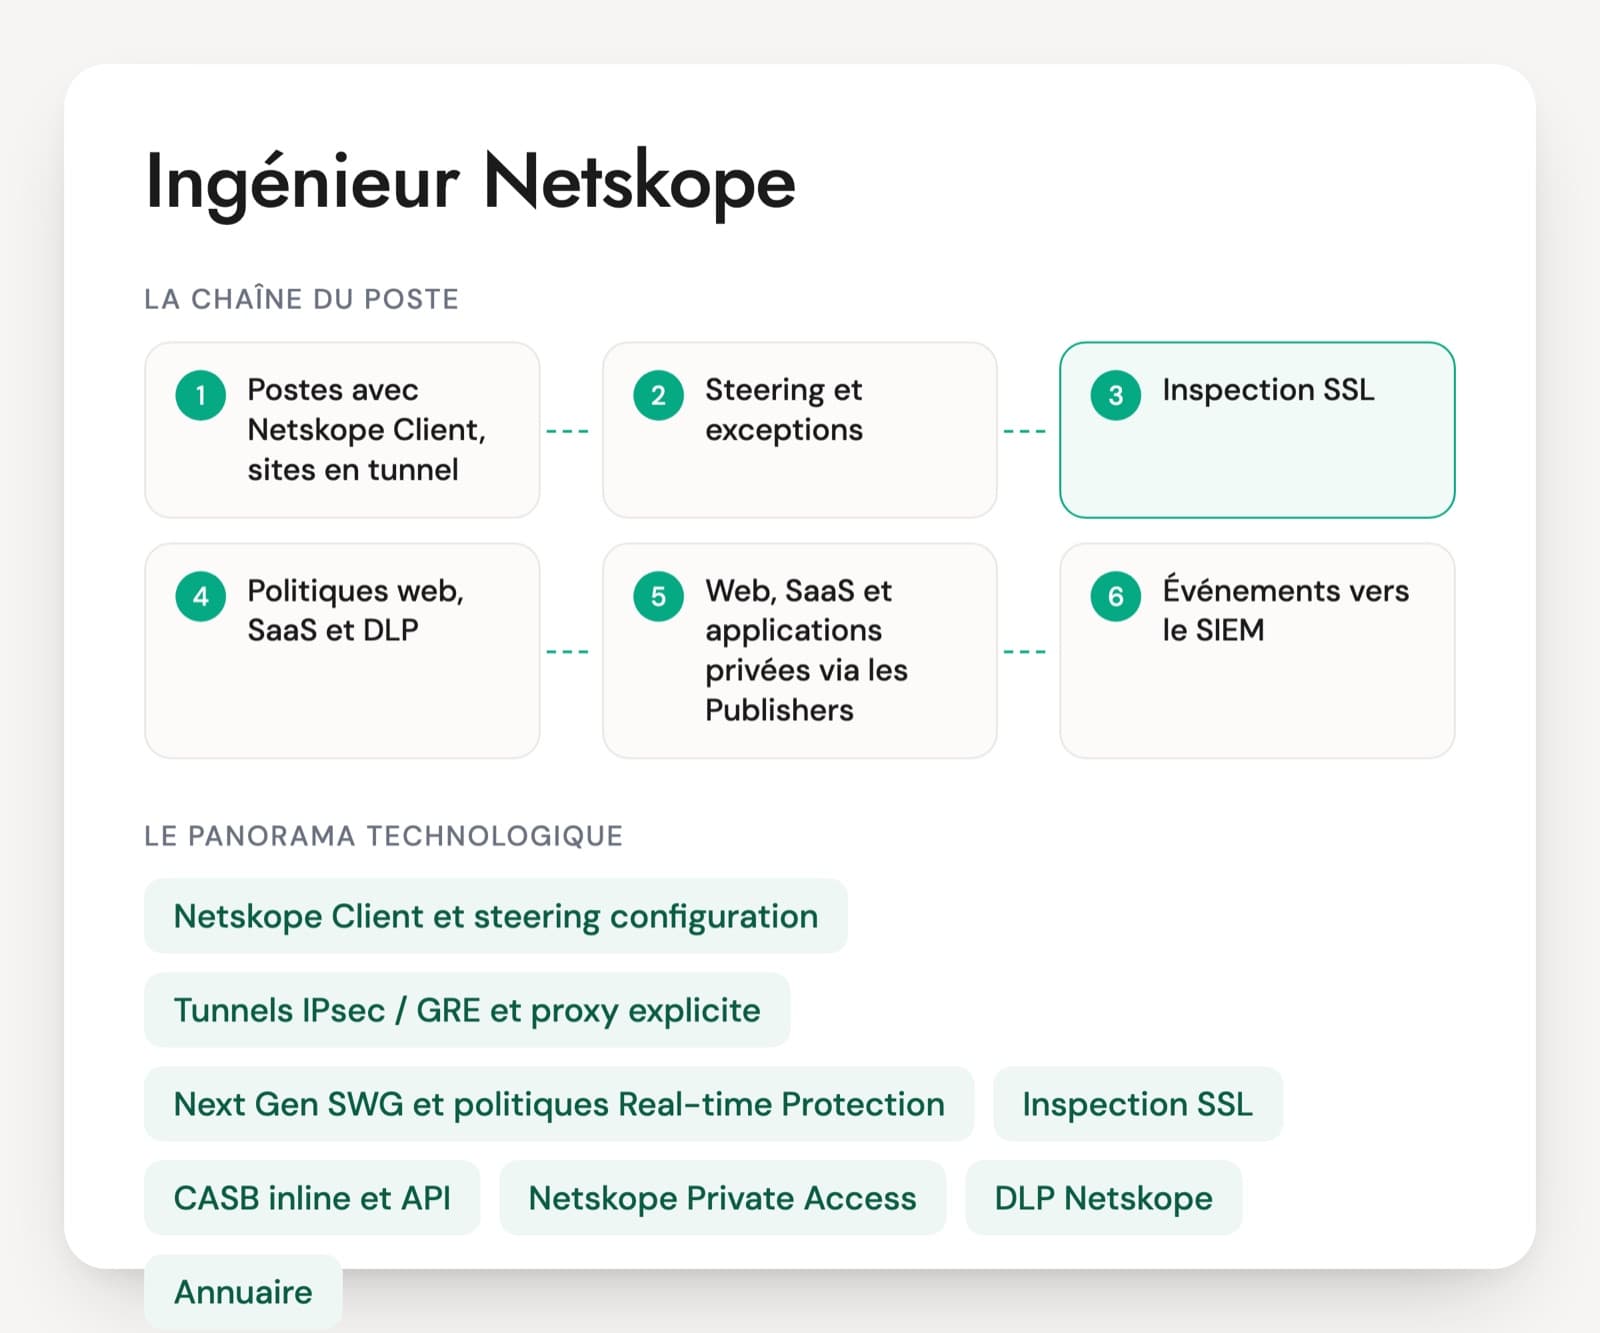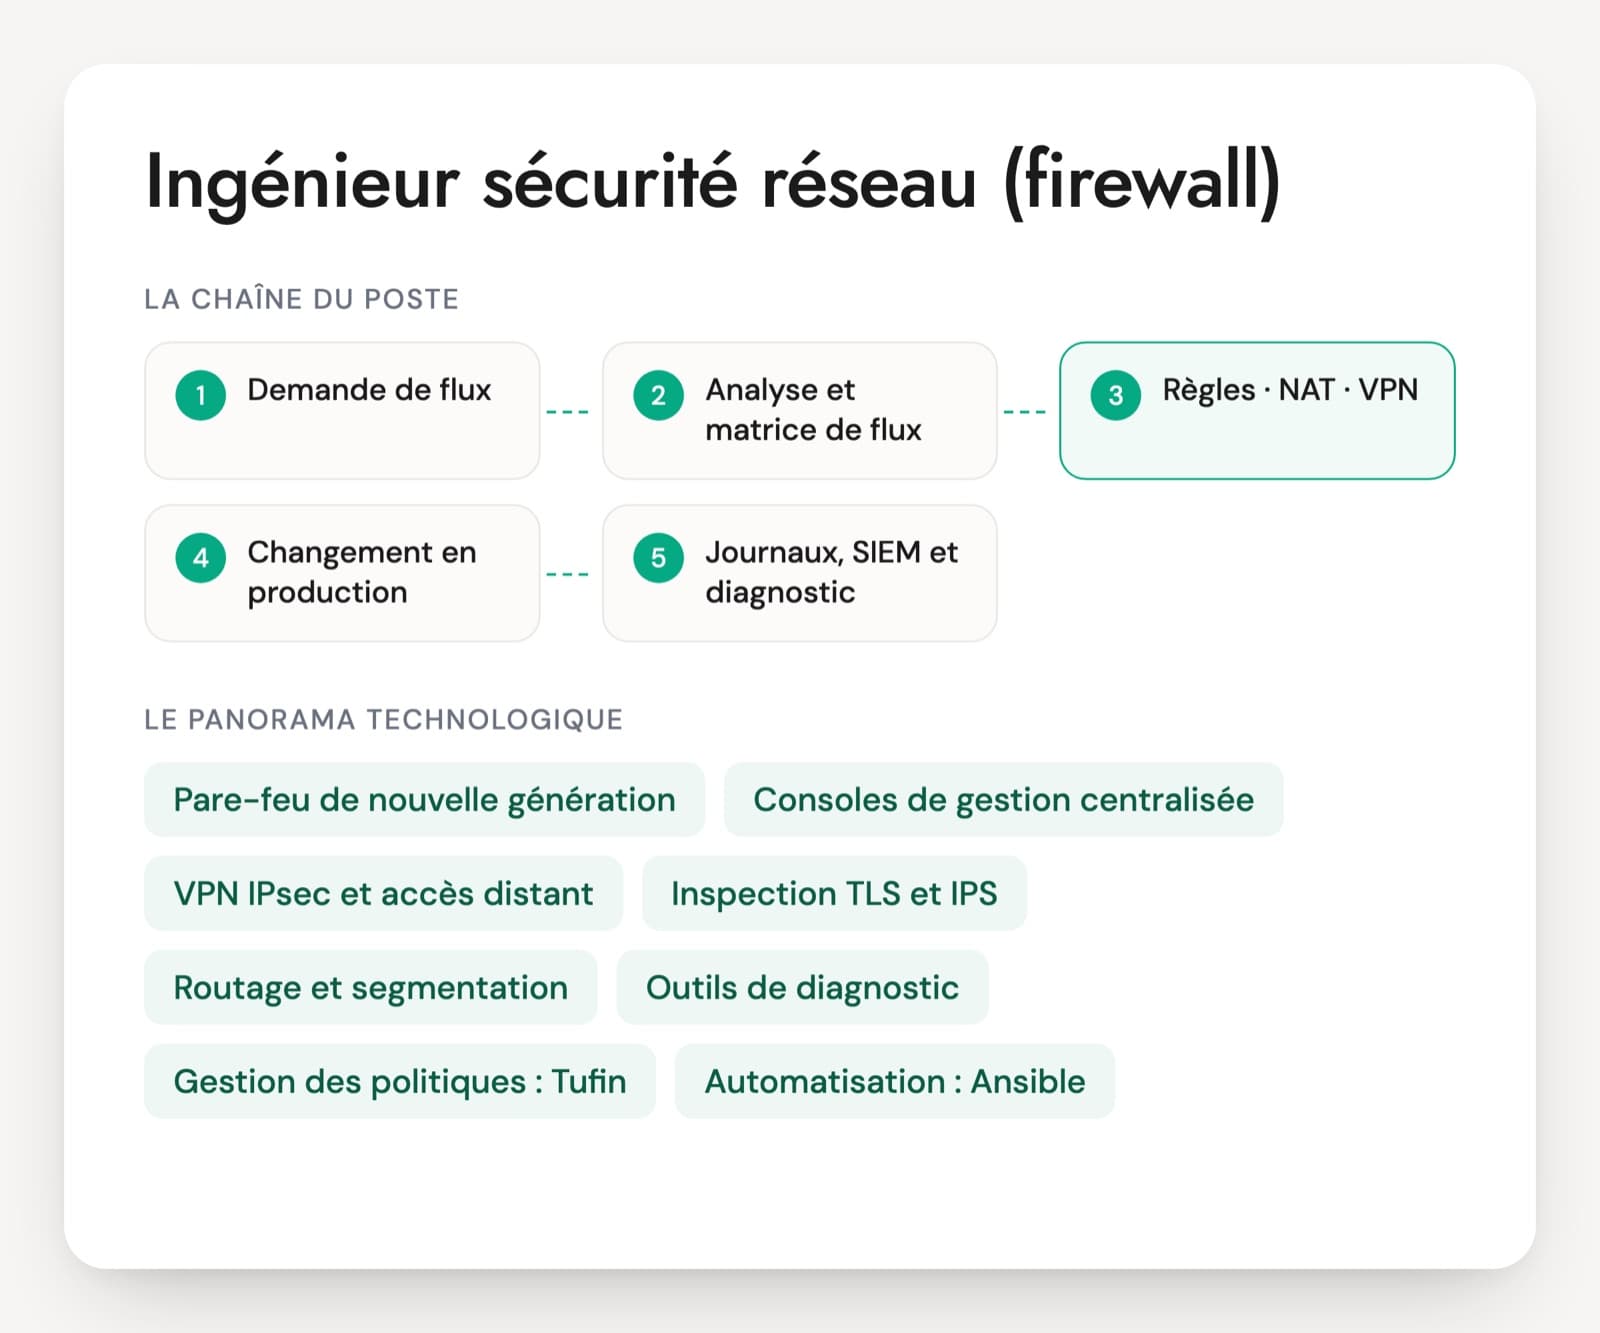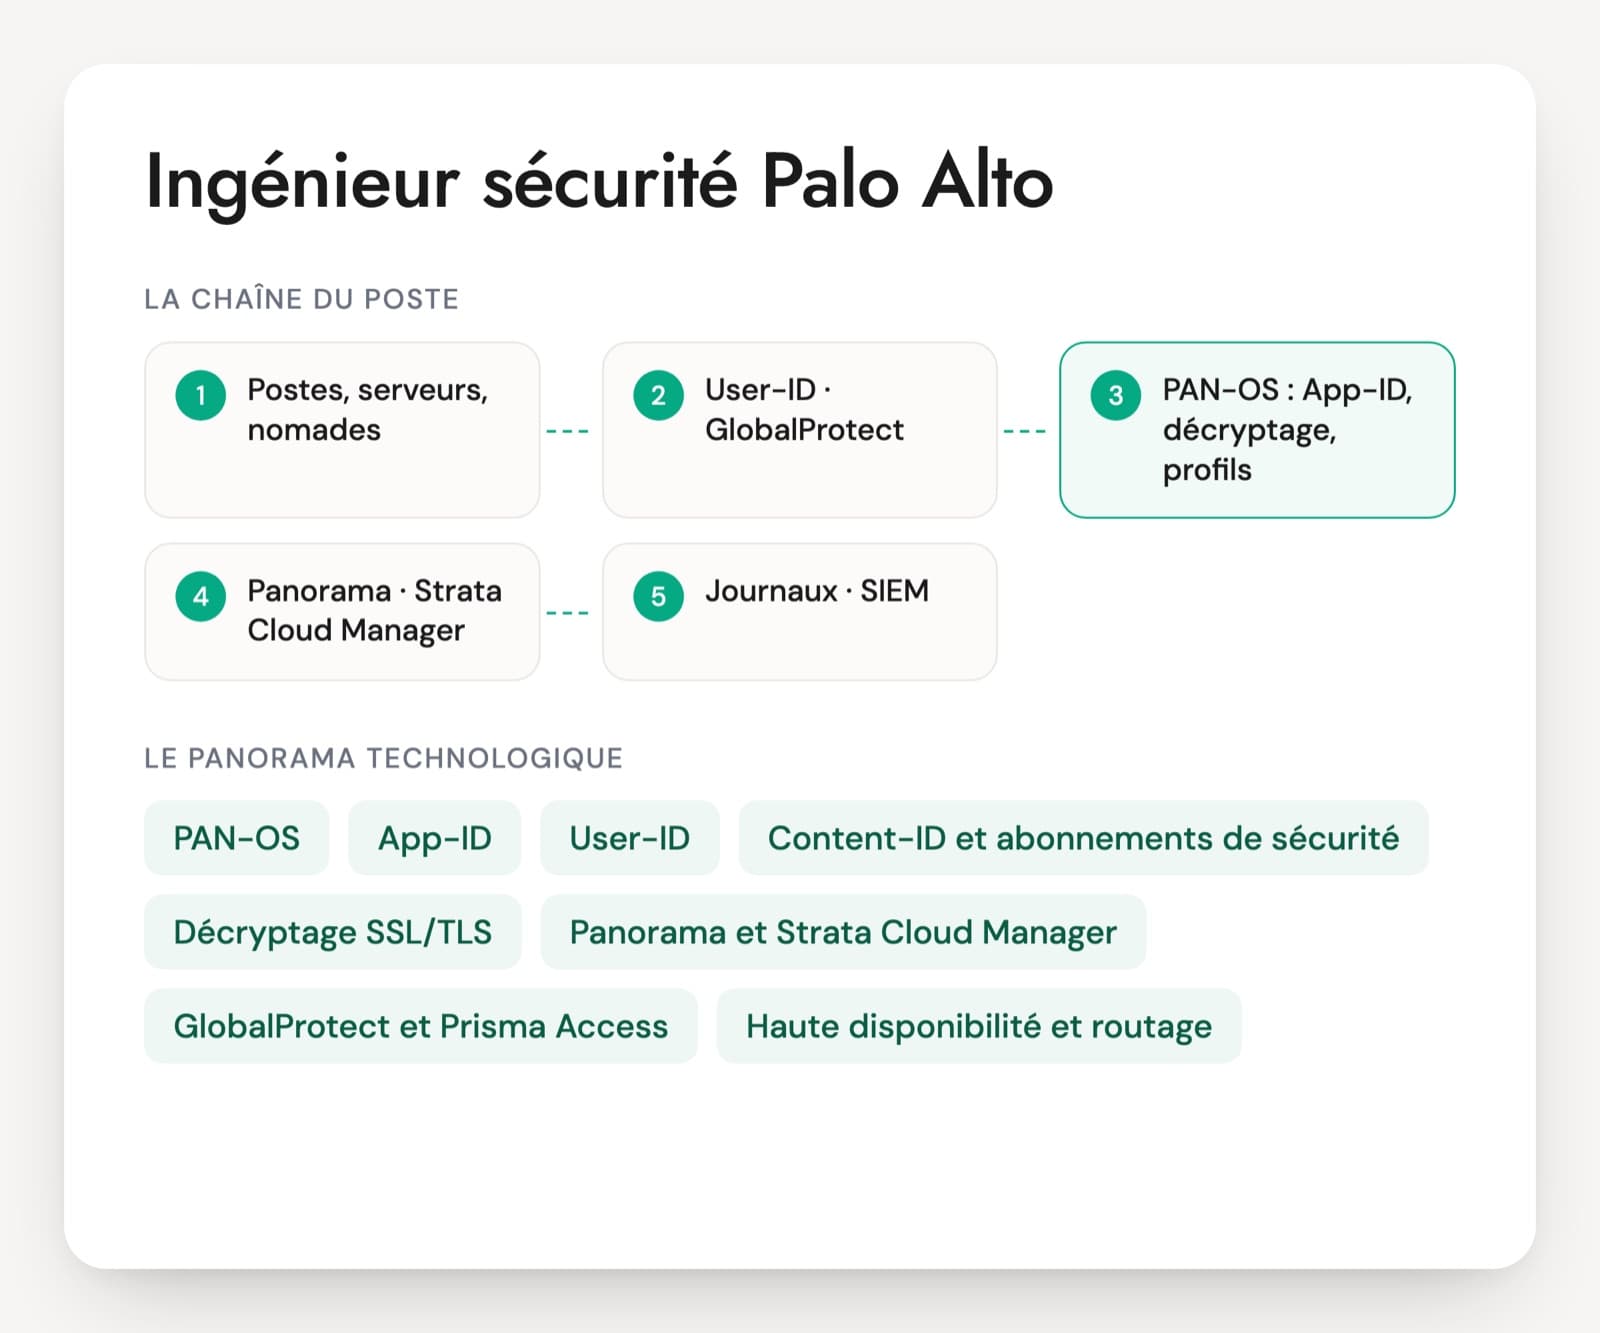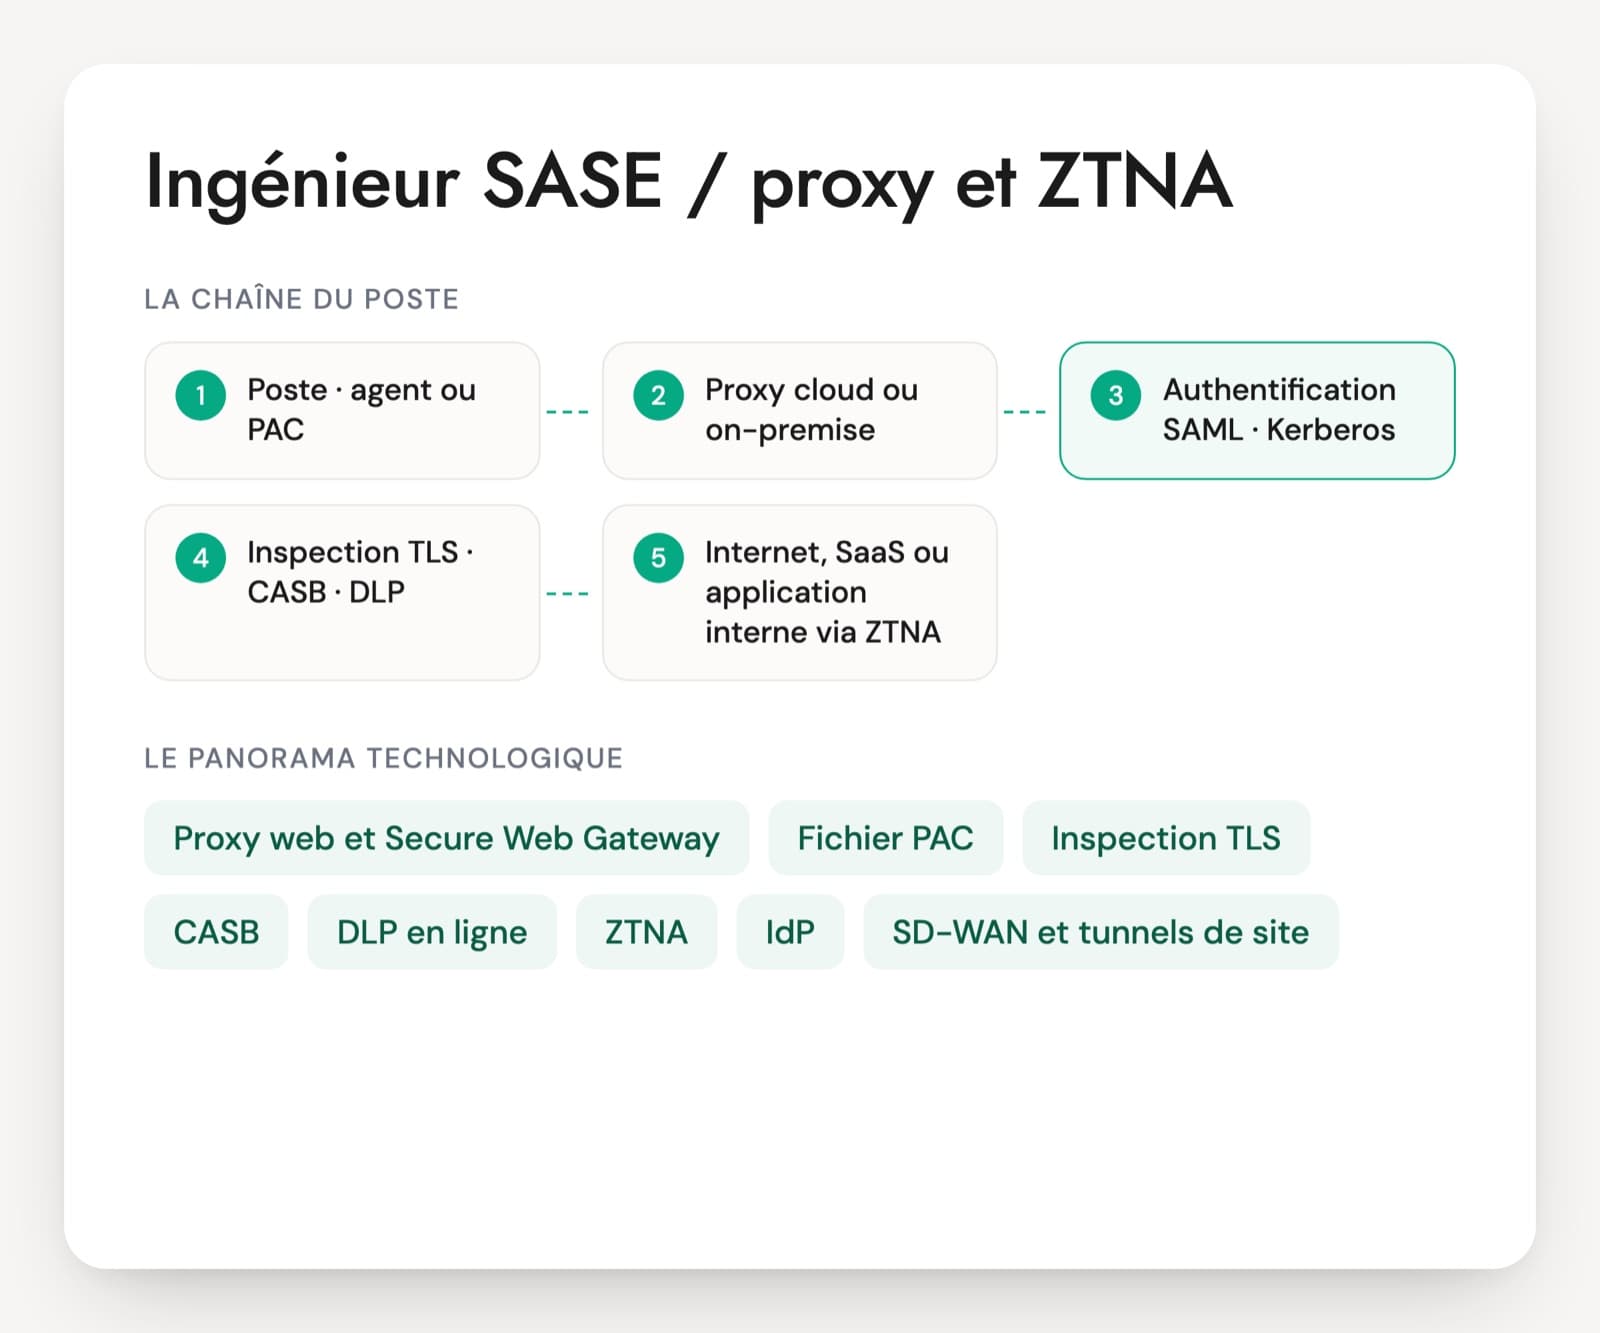
Dans les annonces, l'ingénieur proxy porte plusieurs titres : expert proxy cloud, ingénieur Secure Web Gateway, ingénieur SASE ou ZTNA. Les outils cités sont Netskope, Zscaler, Prisma Access de Palo Alto, et sur site Skyhigh (l'ancien McAfee Web Gateway) ou Broadcom, héritier de Blue Coat. Les questions d'entretien d'ingénieur proxy partent du chemin d'une requête : du poste au fichier PAC ou à l'agent, puis au proxy et à Internet.
Beaucoup de candidats administrent une console sans savoir ce qui se passe sur le réseau. Le candidat lit une erreur 407, explique pourquoi Kerberos tombe en NTLM ou pourquoi QUIC contourne le proxy. L'inspection TLS est le second test : une personne qui l'a déployée cite les magasins de certificats oubliés, les applications à épinglage et la liste d'exceptions. Le cadre juridique fait partie du poste. La CNIL a publié le 13 mars 2026 une recommandation sur le serveur mandataire web filtrant, qui traite du déchiffrement HTTPS et des exceptions.
Le ZTNA élargit le poste vers l'identité : fédération SAML, SCIM, posture du poste. Un candidat qui a retiré un VPN sait quelles applications ne passent pas dans le nouveau modèle. Le PDF contient 30 questions et un cas de 20 minutes sur une sortie de VPN.
Les briques d'une architecture proxy et SASE
Proxy web et Secure Web Gateway
Le proxy filtre la navigation par catégorie d'URL, réputation et type de fichier, et journalise les accès. Il existe en boîtier ou en VM (Skyhigh Secure Web Gateway, Broadcom Edge SWG, Squid) et en service cloud. Le candidat doit distinguer le mode explicite du mode transparent et savoir lire ses journaux.
Fichier PAC
Un petit script JavaScript lu par le navigateur, qui décide pour chaque URL d'aller en direct ou par tel proxy. Il est simple à écrire et facile à rendre lent ou fragile. Un ingénieur proxy en a écrit et dépanné.
Inspection TLS
Le proxy déchiffre le HTTPS avec une autorité de certification interne installée sur les postes, analyse le contenu, puis rechiffre. Sans elle, ni l'antivirus du proxy ni la DLP ne voient la plus grande part du trafic. Elle demande une liste d'exceptions, une information des salariés et le respect de la recommandation CNIL de mars 2026.
CASB
Le contrôle des applications SaaS. En ligne, il agit pendant la session : connexion à un compte personnel, envoi ou partage de fichiers. Par API, il examine ce qui est déjà stocké dans Microsoft 365, Google Workspace ou Salesforce.
DLP en ligne
La détection de données sensibles dans ce qui sort : numéros de carte, IBAN, documents marqués, données d'un fichier de référence. Mal réglée, elle noie le SOC sous les faux positifs. Le candidat doit savoir la démarrer en surveillance.
ZTNA
L'accès aux applications internes sans VPN. Des connecteurs proches des applications ouvrent des connexions sortantes vers le service, et chaque utilisateur n'accède qu'aux applications autorisées pour son identité et l'état de son poste. Netskope Private Access, Zscaler Private Access et Prisma Access en sont des exemples.
IdP, SAML et SCIM
Entra ID, Okta ou un autre fournisseur d'identité authentifie les utilisateurs par SAML et synchronise comptes et groupes par SCIM. Toutes les politiques du proxy cloud et du ZTNA reposent sur ces groupes.
SD-WAN et tunnels de site
Les sites envoient leur trafic vers le service cloud par tunnels GRE ou IPsec depuis le routeur ou le boîtier SD-WAN. C'est la partie réseau du SASE, utile pour tout ce qui ne porte pas d'agent.
Le poste se trouve dans l'équipe sécurité réseau ou dans une équipe dédiée aux accès Internet. Il touche tous les utilisateurs, ce qui en fait un poste très exposé au support : un blocage abusif ou une lenteur remonte en quelques minutes. Les projets fréquents sont la migration d'un proxy on-premise vers un service cloud, le remplacement du VPN par un ZTNA et le contrôle des applications SaaS. Les éditeurs proposent leurs propres certifications. Elles attestent la connaissance d'une console. Le diagnostic réseau et TLS se vérifie en entretien.
Ce qu'un ingénieur proxy et ZTNA doit savoir faire
- Modes de proxy, PAC et authentification
- Inspection TLS et gestion des exceptions
- Filtrage, CASB et DLP
- ZTNA, identité et posture du poste
- Architecture SASE et migration vers le cloud
- Diagnostic de navigation et de performance
Cinq questions d'entretien pour un ingénieur SASE
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Proxy explicite ou transparent : comment le trafic arrive-t-il au proxy dans chaque cas, et lequel retenez-vous pour un parc de postes ?
Une bonne réponseEn explicite, le navigateur connaît le proxy (fichier PAC, GPO ou agent) et lui envoie une requête CONNECT avec le nom du site et le port. Le proxy voit le nom demandé, peut réclamer une authentification (code 407) et l'erreur est lisible. En transparent, le réseau redirige le trafic (WCCP, routage par politique, pare-feu) sans que le poste le sache : le proxy lit le SNI, l'authentification est plus difficile, mais les applications qui ignorent les proxys sont prises aussi. Pour des postes, il retient l'explicite ou l'agent, et garde le transparent pour les équipements qui ne savent pas utiliser de proxy.
Signal d'alerteIl confond les deux modes, ou ne sait pas ce qu'est une requête CONNECT.
Question 2 · senior
Vous activez l'inspection TLS pour tout le parc. Comment la déployez-vous, et que laissez-vous sans déchiffrement ?
Une bonne réponseUne autorité de certification intermédiaire dédiée, dont le certificat est poussé par GPO ou MDM dans les magasins de confiance, en pensant à ceux qui ont le leur (Firefox, Java, Python, certains outils de développement). Un pilote par groupes, puis l'extension. Des exceptions : applications à épinglage de certificat, mises à jour système, flux Microsoft 365 de la catégorie Optimize, et catégories sensibles pour la vie privée comme la santé ou la banque. Il cite le cadre : information des salariés, rôle du DPO, et la recommandation de la CNIL de mars 2026 sur le serveur mandataire web filtrant, qui traite du déchiffrement HTTPS et de la liste d'exceptions.
Signal d'alerteTout déchiffrer sans exception ni information des salariés, ou ne rien déchiffrer en pensant que le filtrage d'URL suffit contre les menaces.
Question 3 · senior
Comment empêchez-vous l'envoi de fichiers vers un stockage cloud personnel tout en gardant celui de l'entreprise ?
Une bonne réponseUn CASB en ligne avec inspection TLS, qui distingue le tenant de l'entreprise d'un compte personnel : contrôle par instance de l'éditeur SSE, ou en-têtes injectés par le proxy : X-GoogApps-Allowed-Domains pour Google, et pour Microsoft 365 l'en-tête sec-Restrict-Tenant-Access-Policy des restrictions de locataire v2, que Microsoft fait préférer à l'ancien Restrict-Access-To-Tenants (v1). Il filtre par activité, par exemple autoriser la lecture et bloquer le dépôt, avec une règle DLP sur les fichiers envoyés. Un CASB par API surveille ensuite ce qui est déjà stocké dans le tenant de l'entreprise.
Signal d'alerteBloquer tout le domaine de l'éditeur, ce qui casse aussi le compte de l'entreprise.
Question 4 · confirmé
Qu'est-ce qui change pour la sécurité quand vous remplacez le VPN par un ZTNA ?
Une bonne réponseLe VPN donne un accès réseau à des sous-réseaux après authentification. Le ZTNA donne un accès application par application, après contrôle de l'identité et de la posture du poste, évalué à chaque connexion. Les connecteurs placés près des applications ouvrent des connexions sortantes vers le service, donc aucun port entrant n'est exposé et une application non autorisée reste invisible. Il cite les limites : flux initiés par le serveur vers le poste, certains usages UDP, applications découvertes par plage d'adresses. Il garde un VPN résiduel pour ces cas.
Signal d'alerte« Le ZTNA, c'est un VPN dans le cloud », ou une publication de tout un sous-réseau dans un seul segment d'application.
Question 5 · senior
Vous migrez trois mille postes d'un proxy on-premise vers un proxy cloud. Comment organisez-vous la bascule ?
Une bonne réponseInventaire des règles, catégories, exceptions et du PAC actuel, nettoyage avant transposition. Intégration de l'IdP et des groupes, choix du mode d'acheminement (agent, PAC, tunnels depuis les sites). Pilote avec l'équipe IT, puis vagues par site. Il anticipe le changement d'adresse IP de sortie, qui casse les listes blanches tenues par des partenaires, et prévoit des adresses dédiées si besoin. Retour arrière par le PAC ou la configuration de l'agent, journaux envoyés au SIEM dès le premier jour, serveurs traités à part.
Signal d'alerteExport puis import de toutes les règles en une fois, et bascule de tout le parc le même week-end.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ingénieur proxy et SASE : les questions fréquentes
Profil réseau ou profil sécurité pour un poste d'ingénieur proxy ?
Le poste demande les deux, mais le socle réseau se rattrape moins vite. Un ingénieur qui lit une capture, comprend TCP, DNS, TLS et les tunnels apprend une console en quelques semaines. L'inverse prend plus de temps. L'identité compte aussi : sur un proxy cloud ou un ZTNA, une partie des incidents vient de la fédération SAML ou des groupes synchronisés par SCIM.
L'employeur a-t-il le droit de déchiffrer le trafic HTTPS des salariés ?
La CNIL admet le principe pour la sécurité du système d'information, sous conditions. Sa recommandation du 13 mars 2026 sur le serveur mandataire web filtrant traite du déchiffrement HTTPS, de la liste d'exceptions, de la journalisation et des durées de conservation, et donne un rôle central au DPO. Un bon candidat connaît ce cadre et sait le traduire en règles : catégories exclues, information des utilisateurs, accès limité aux journaux.
Un expert Zscaler peut-il prendre un poste sur Netskope ou Prisma Access ?
Oui, si la personne maîtrise les mécanismes et pas seulement les menus. Le proxy, l'inspection TLS, le CASB et le ZTNA reposent sur les mêmes principes chez tous les éditeurs. Ce qui change : le mode d'acheminement du trafic, le vocabulaire des politiques et l'architecture des connecteurs. Le récit d'un diagnostic mené par le candidat, sans citer de console, montre s'il raisonne en flux.
Quel test technique est donné à un ingénieur proxy ?
Un exercice de diagnostic de vingt minutes fonctionne bien. Le candidat reçoit un extrait de journaux du proxy avec une erreur 407, un blocage par catégorie et une erreur TLS, plus un fichier PAC d'une trentaine de lignes contenant deux défauts. Il explique chaque ligne et corrige le PAC à voix haute. L'exercice montre la lecture des journaux et le raisonnement réseau.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.