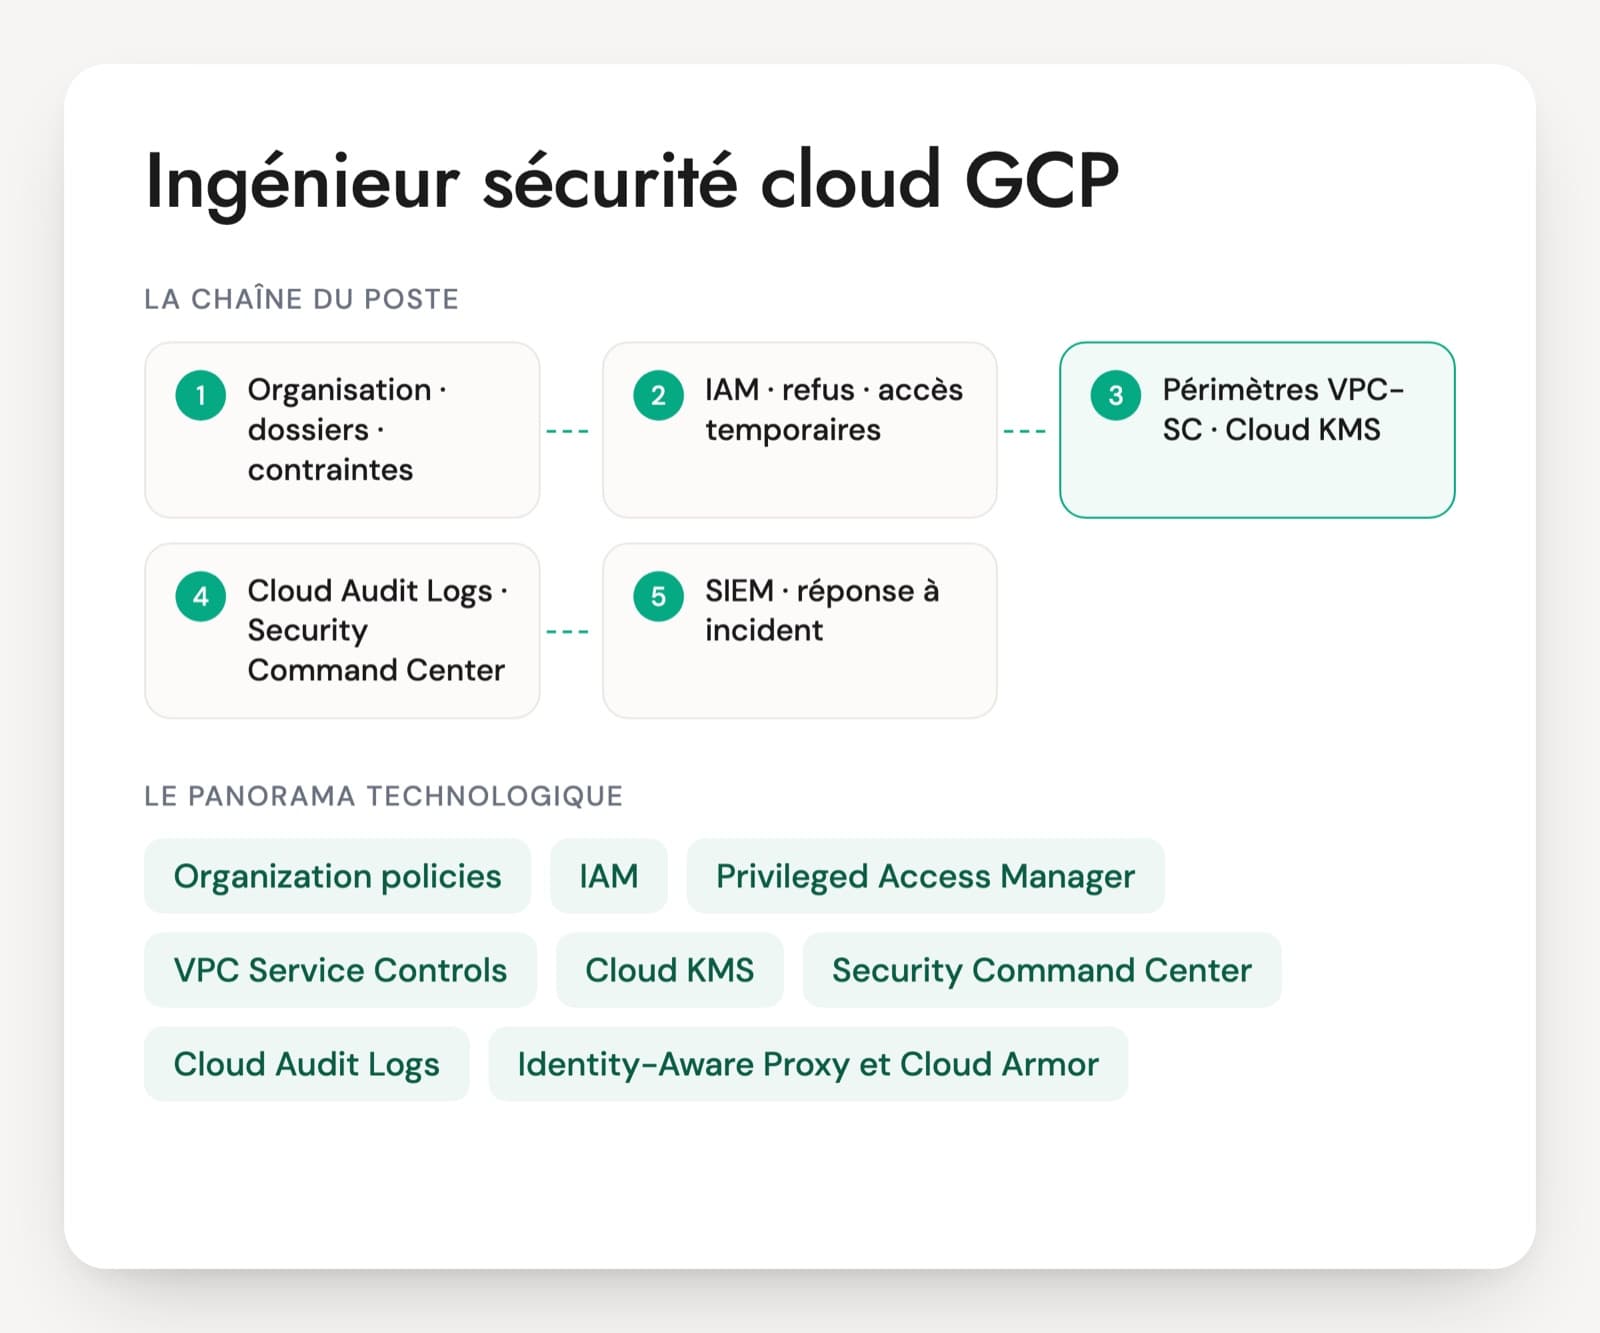
En CDI comme en mission, un ingénieur sécurité cloud GCP travaille presque toujours avec les mêmes briques : organization policies, VPC Service Controls, gouvernance IAM, Cloud KMS et Terraform, avec des preuves de conformité à remettre aux auditeurs. Les questions d'entretien d'un ingénieur sécurité cloud sur GCP partent de ces livrables : des contraintes posées sur l'organisation, des périmètres testés en dry run, des clés gérées par le client et des alertes reliées au SOC.
Deux profils répondent à ces annonces. L'ingénieur cloud GCP qui a pris la sécurité en charge connaît la hiérarchie des projets et Terraform, mais a rarement mené une réponse à incident. L'analyste SOC ou l'auditeur passé au cloud lit bien une alerte et cherche ses mots sur IAM ou le réseau VPC. Chacun doit pouvoir citer un contrôle déployé sur toute une organisation, et ce qu'il a cassé au passage.
Le calendrier de Google pèse aussi. Le niveau Enterprise de Security Command Center s'arrêtera le 21 mai 2027 et ses clients passeront en Premium. Un candidat qui suit son outil le sait, et sait ce que Premium couvre : Event Threat Detection, Container Threat Detection, simulations de chemins d'attaque.
Les contrôles Google Cloud qu'un ingénieur sécurité règle lui-même
Organization policies
Des contraintes posées sur l'organisation, un dossier ou un projet, et héritées vers le bas : régions autorisées, interdiction des IP externes, des clés de compte de service ou du partage public des buckets. Google en fournit une liste, et des contraintes personnalisées s'écrivent en CEL. Reste à savoir comment le candidat mesure l'effet d'une contrainte avant de l'imposer.
IAM, stratégies de refus et Principal Access Boundary
Les rôles se donnent dans des stratégies d'autorisation attachées aux ressources. Une stratégie de refus retire une permission quels que soient les rôles accordés. Principal Access Boundary borne les ressources qu'un ensemble d'identités peut atteindre. Un profil confirmé sait dire quand il prend chacun des trois.
Privileged Access Manager
Les droits élevés accordés à la demande, pour une durée limitée, avec une justification et une approbation si besoin, puis retirés automatiquement. C'est ce qui remplace les administrateurs permanents sur GCP. La personne doit savoir ce qui reste tracé une fois l'accès terminé.
VPC Service Controls
Un périmètre autour des API de services comme BigQuery ou Cloud Storage, qui empêche les données de sortir vers un projet extérieur, même avec des identifiants valides. Des règles d'entrée et de sortie ouvrent les flux légitimes, et le mode dry run journalise les violations sans bloquer. C'est le contrôle le plus délicat à poser sans casser la production.
Cloud KMS, CMEK et Cloud EKM
Cloud KMS gère les clés de chiffrement, logicielles ou en HSM. Avec CMEK, les données d'un service sont chiffrées par une clé que le client contrôle et peut désactiver. Cloud EKM laisse la clé chez un gestionnaire externe, hors de Google, et Key Access Justifications montre pourquoi Google demande à s'en servir.
Security Command Center
La console de posture et de détection de Google Cloud. Security Health Analytics relève les erreurs de configuration, Event Threat Detection analyse les journaux (élévation de droits, exfiltration, minage), et le niveau Premium ajoute chemins d'attaque et combinaisons toxiques. Le niveau Enterprise, plus large, ferme le 21 mai 2027.
Cloud Audit Logs
Les journaux d'activité d'administration sont toujours actifs. Les journaux d'accès aux données se règlent service par service et pèsent lourd en volume. Un récepteur au niveau de l'organisation les envoie vers un bucket verrouillé, vers BigQuery ou vers le SIEM, Google Security Operations ou un autre.
Identity-Aware Proxy et Cloud Armor
IAP remplace le VPN pour l'administration : la connexion SSH ou HTTP passe par l'identité Google de l'utilisateur et ses conditions d'accès. Cloud Armor filtre le trafic devant les load balancers externes, avec des règles WAF préconfigurées, des limites de débit et des listes d'adresses.
Le poste s'appelle ingénieur sécurité cloud GCP, expert sécurité GCP ou ingénieur sécurité Google Cloud selon les annonces. Il dépend de l'équipe plateforme ou du RSSI, et ce rattachement change le travail. Côté plateforme, il code les garde-fous en Terraform et les fait accepter par les équipes. Côté RSSI, il audite, produit les preuves de conformité et suit les alertes avec le SOC. Des missions courtes d'audit de sécurité GCP, de quelques mois, circulent aussi chez les ESN. La certification Professional Cloud Security Engineer de Google couvre l'accès, la protection des données, le réseau, les opérations et la conformité. Elle se passe en anglais ou en japonais et ne dit rien d'un incident réellement traité.
Les savoir-faire sécurité GCP à noter sur la grille
- Contraintes d'organisation et hiérarchie
- IAM, refus et accès à privilèges
- Périmètres VPC Service Controls
- Chiffrement et gestion des clés
- Journalisation et détection avec SCC
- Réponse à incident sur GCP
Questions de sécurité GCP, de la contrainte d'organisation à l'alerte de nuit
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Vous devez interdire les adresses IP externes sur les VM de toute l'organisation, alors que trois projets en utilisent déjà. Comment déployez-vous la contrainte ?
Une bonne réponseIl commence par l'inventaire des VM qui ont une IP externe, avec Cloud Asset Inventory. Il pose ensuite la contrainte gérée compute.managed.vmExternalIpAccess, ou l'ancienne compute.vmExternalIpAccess, au niveau de l'organisation et accorde une exception aux trois projets, ou à une liste d'instances précise, avec une date de fin connue des équipes. Le tout est décrit en Terraform. Un profil solide mesure l'effet avant d'appliquer avec le simulateur de règles d'administration, qui teste les contraintes gérées et personnalisées, pas les anciennes.
Signal d'alerte« Je l'applique sur l'organisation et on verra. » Ou une exception donnée au dossier entier parce que c'est plus rapide, sans date de fin.
Question 2 · confirmé
Un compte de service de CI a le rôle Propriétaire sur le dossier de production « en attendant ». Comment réduisez-vous ses droits sans arrêter les déploiements ?
Une bonne réponseIl part de ce que le compte utilise vraiment : les recommandations de rôles d'IAM, calculées sur les permissions employées, et les journaux d'audit. Il prépare un rôle prédéfini ou personnalisé au plus juste, l'ajoute, observe quelques cycles de déploiement, puis retire Propriétaire. Il ajoute une stratégie de refus sur les permissions les plus dangereuses et fait passer la CI en fédération d'identité, sans clé.
Signal d'alerteRetirer Propriétaire d'un coup un vendredi, ou garder le rôle parce que « ça marche ».
Question 3 · senior
Vous posez un périmètre VPC Service Controls autour des projets de données. Comment évitez-vous de bloquer les pipelines et les tableaux de bord le jour de l'activation ?
Une bonne réponseD'abord le mode dry run : le périmètre est évalué sans rien bloquer et les violations arrivent dans les journaux d'audit. Il les analyse pendant plusieurs semaines, écrit les règles d'entrée et de sortie pour les flux légitimes (CI, outil de BI, projet partenaire) et active ensuite par lots de projets, avec un retour arrière prêt. Il pense aux agents de service, par exemple celui de Security Command Center, qui doivent traverser le périmètre pour que la détection fonctionne.
Signal d'alerteActiver le périmètre en mode appliqué sur tous les projets d'un coup, ou le décrire comme une règle de pare-feu.
Question 4 · confirmé
Le RSSI veut pouvoir rendre illisibles en quelques minutes les données BigQuery et Cloud Storage d'un projet. Que mettez-vous en place ?
Une bonne réponseDes clés CMEK dans Cloud KMS, rangées dans un projet de clés séparé et dans la même localisation que les données, avec le rôle de chiffrement donné aux agents de service de BigQuery et de Cloud Storage. Désactiver la version de clé rend les données inaccessibles. Ceux qui gèrent les clés n'ont pas accès aux données, et inversement. Il impose CMEK par une contrainte d'organisation pour les nouveaux jeux de données et buckets.
Signal d'alerte« Les données sont déjà chiffrées par Google », sans voir que le client ne contrôle pas ces clés. Ou une seule clé pour tout l'environnement, gérée par les mêmes personnes que les données.
Question 5 · senior
Event Threat Detection signale une exfiltration de données BigQuery par un compte de service vers un projet extérieur, à 3 h du matin. Que faites-vous dans la première heure ?
Une bonne réponseIl qualifie d'abord : quel compte, depuis quelle adresse, avec une clé ou un jeton, quelles tables. Les journaux d'accès aux données de BigQuery et l'historique des jobs le disent. Si l'abus est confirmé, il désactive le compte de service ou ses clés et coupe l'accès au projet de destination, en préservant les journaux avant toute modification. Ensuite il cherche comment l'identité a été obtenue, et pourquoi aucun périmètre n'a bloqué la copie.
Signal d'alerteSupprimer le projet ou le compte de service sur-le-champ, ce qui fait perdre des traces, ou attendre le matin parce que « c'est peut-être un faux positif ».
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Les questions fréquentes sur la sécurité Google Cloud
Qu'attendre d'un ingénieur sécurité GCP que l'ingénieur cloud ne fait pas ?
L'ingénieur cloud construit les projets, le réseau et les droits d'usage courant. L'ingénieur sécurité fixe les limites que personne ne doit franchir : contraintes d'organisation, stratégies de refus, périmètres VPC Service Controls, clés gérées par le client. Il suit aussi la détection et mène la réponse quand une alerte se confirme. Sur une petite équipe, une même personne fait souvent les deux. Dans ce cas, au moins une question porte sur un incident, c'est là que les profils cloud sont le plus souvent faibles.
Que prouve la certification Professional Cloud Security Engineer ?
Elle montre que la personne connaît l'offre de sécurité de Google : IAM, hiérarchie de ressources, protection des données, réseau, opérations et conformité. L'examen dure deux heures et se compose de questions à choix multiples, sans manipulation. Il ne prouve donc pas qu'un périmètre a déjà été posé sur une organisation réelle. C'est un signe de sérieux, à compléter par un contrôle déployé, avec ses effets de bord et la façon dont il a été testé.
Un test technique de sécurité GCP doit-il se faire sur un vrai projet ?
Ce n'est pas nécessaire. Un extrait de configuration Terraform suffit, avec quelques défauts volontaires : un compte de service Propriétaire avec une clé, un bucket ouvert à allUsers, une VM avec IP externe et le port 22 ouvert, aucun journal d'accès aux données. La personne dit ce qu'elle corrige en premier et comment elle empêche le retour du défaut à l'échelle de l'organisation. L'exercice se termine par une alerte Event Threat Detection à traiter à voix haute. Cet exercice montre l'ordre de priorité et les réflexes d'incident.
Quels pièges attendent un expert sécurité AWS ou Azure qui passe sur Google Cloud ?
Les principes se transposent : moindre privilège, garde-fous centraux, journalisation, chiffrement. Les pièges viennent de ce qui est propre à GCP. L'héritage IAM par dossier ne se retire pas plus bas, les comptes de service sont à la fois des identités et des ressources, et VPC Service Controls n'a pas d'équivalent direct chez les autres fournisseurs. L'entretien teste ces trois points. Un profil qui les maîtrise après quelques mois de pratique sur GCP est opérationnel.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.