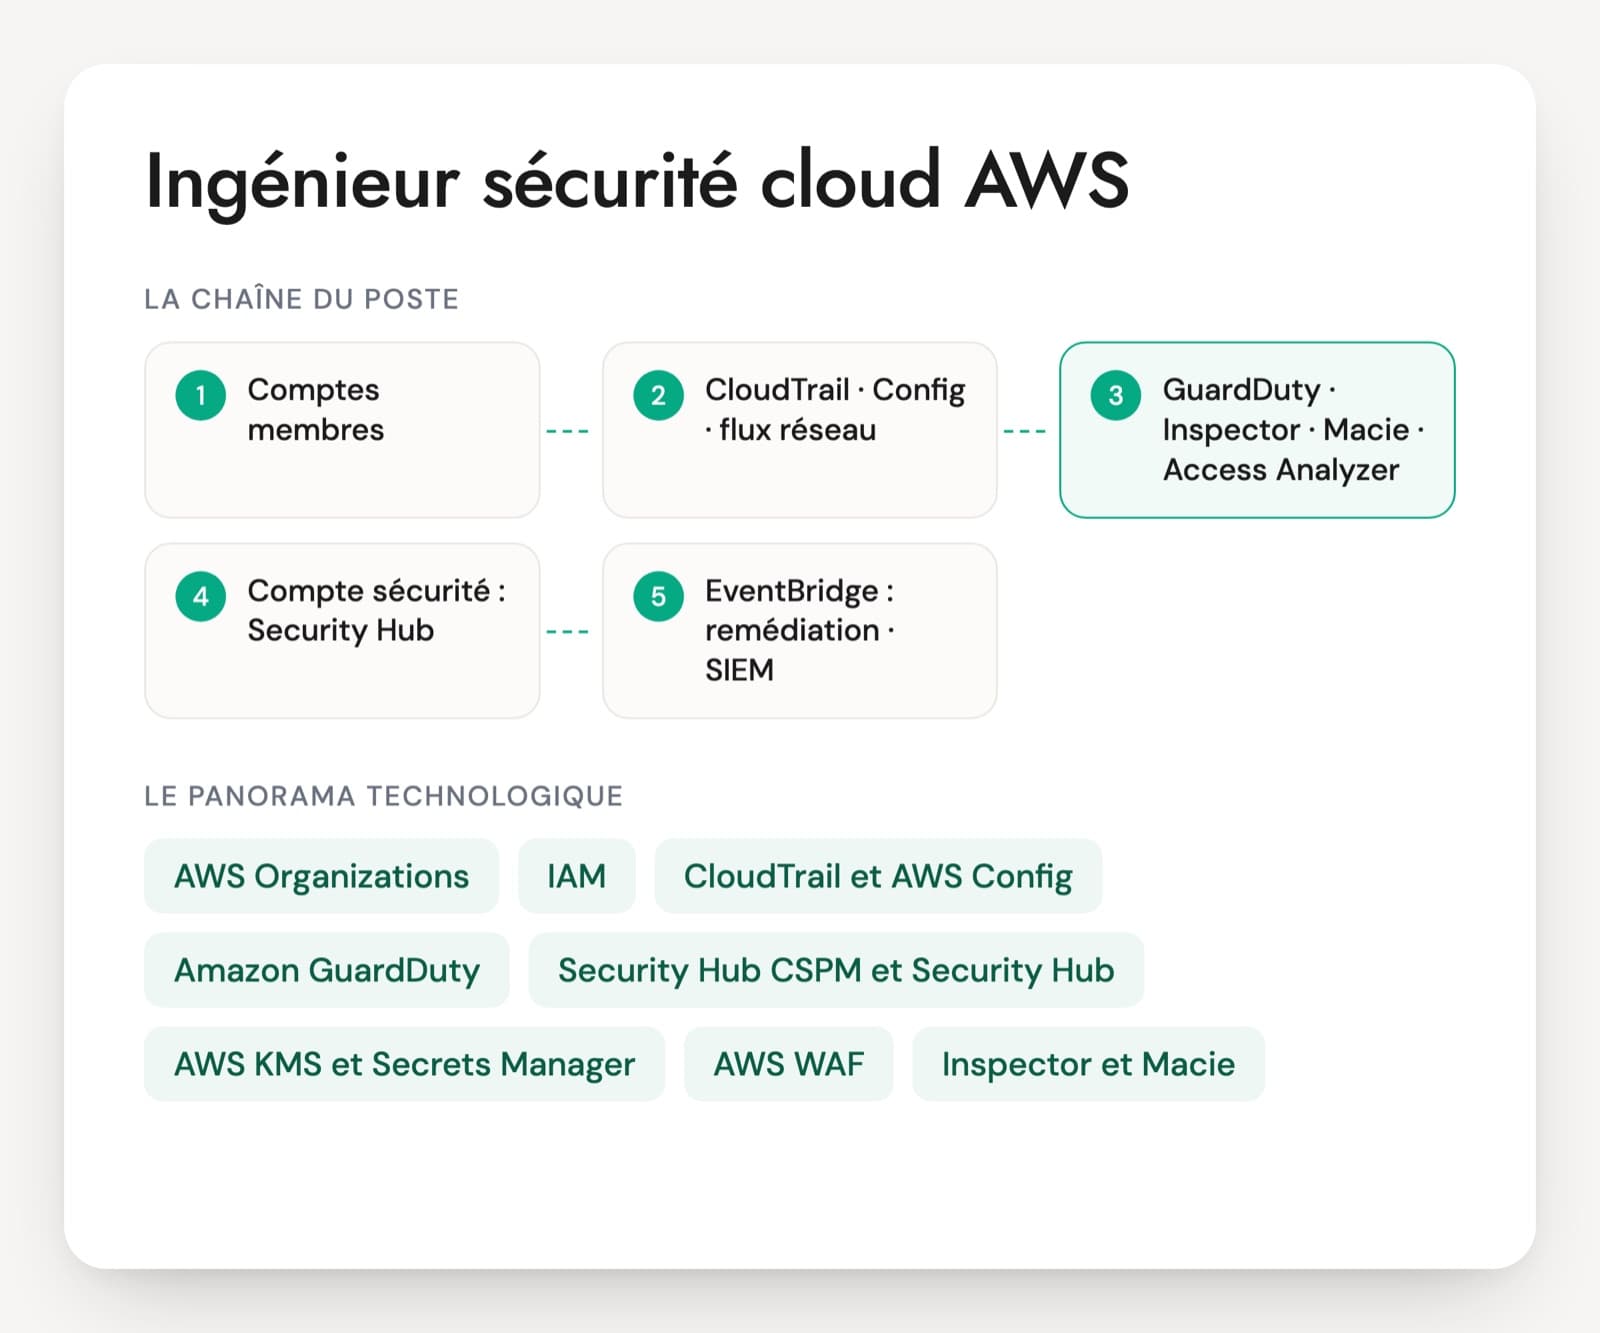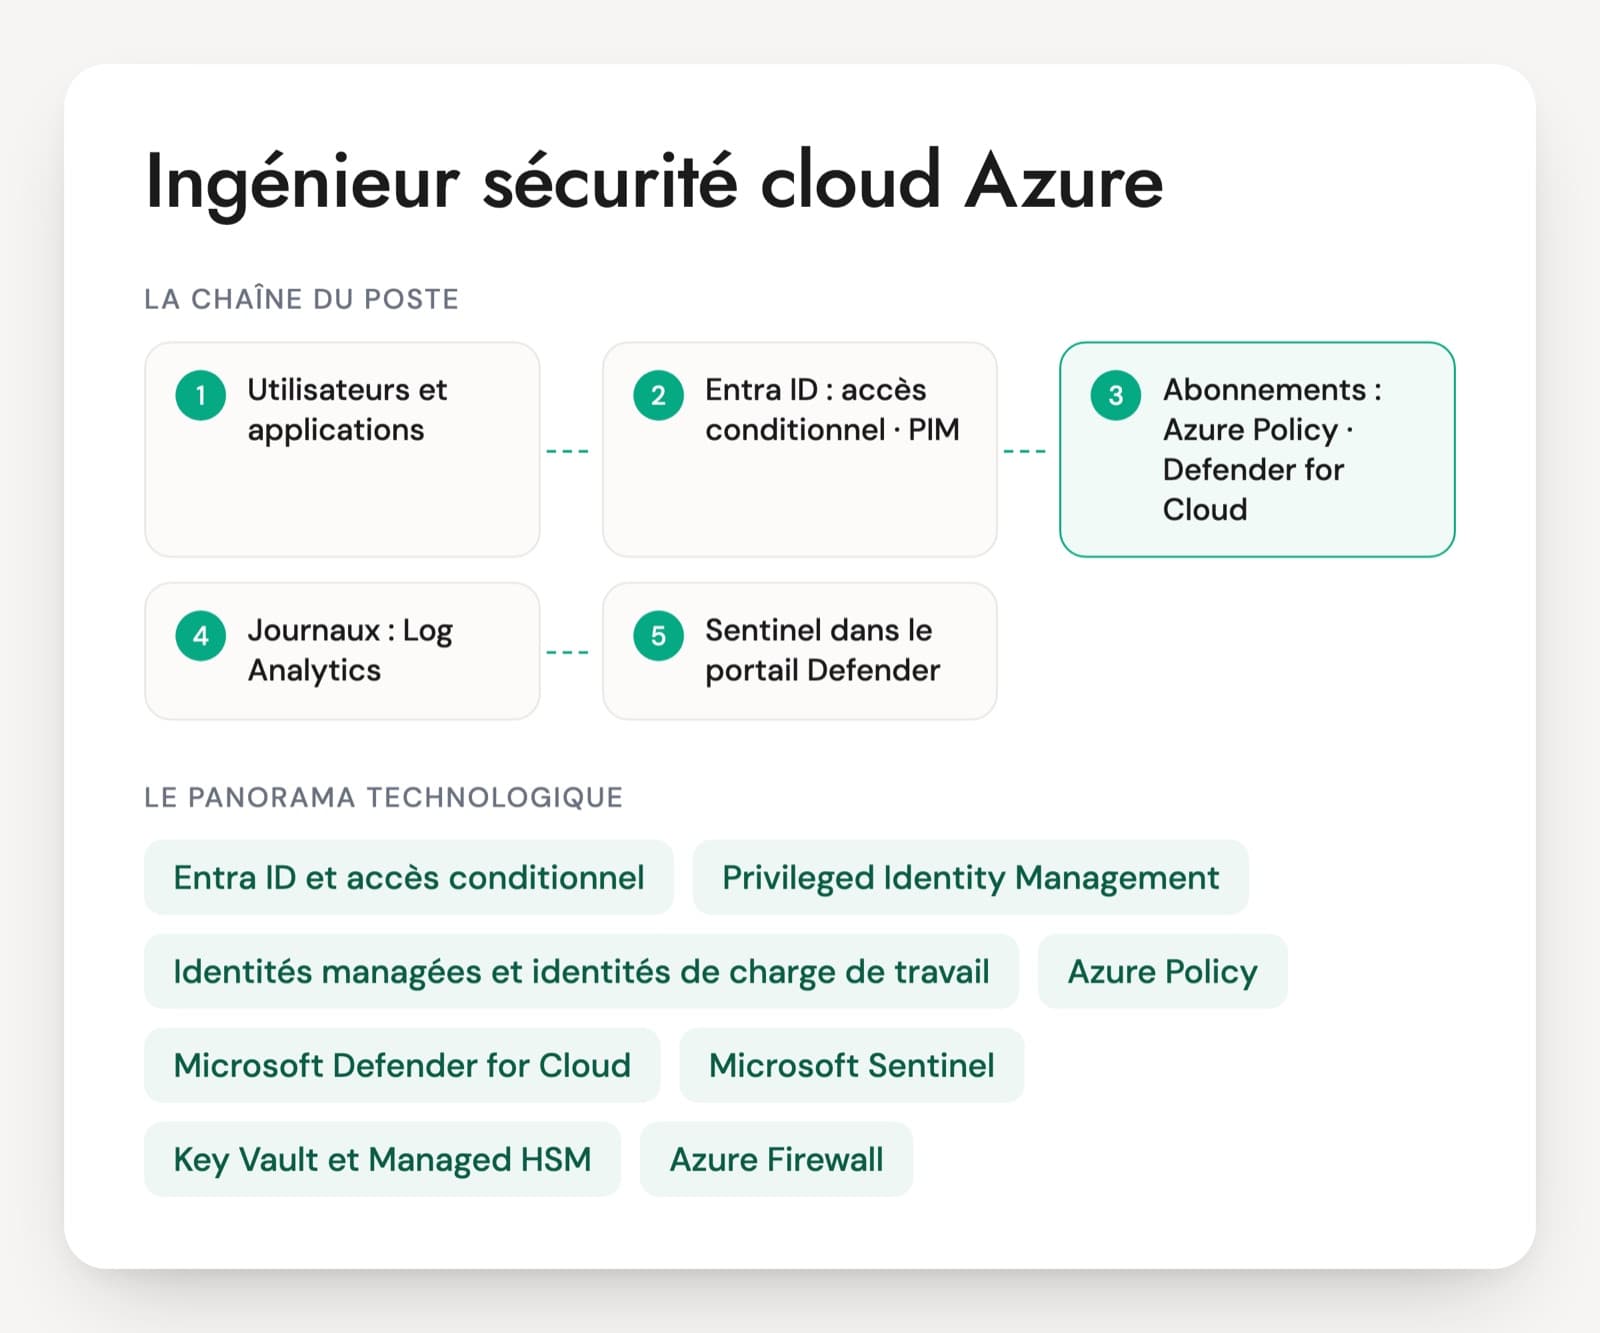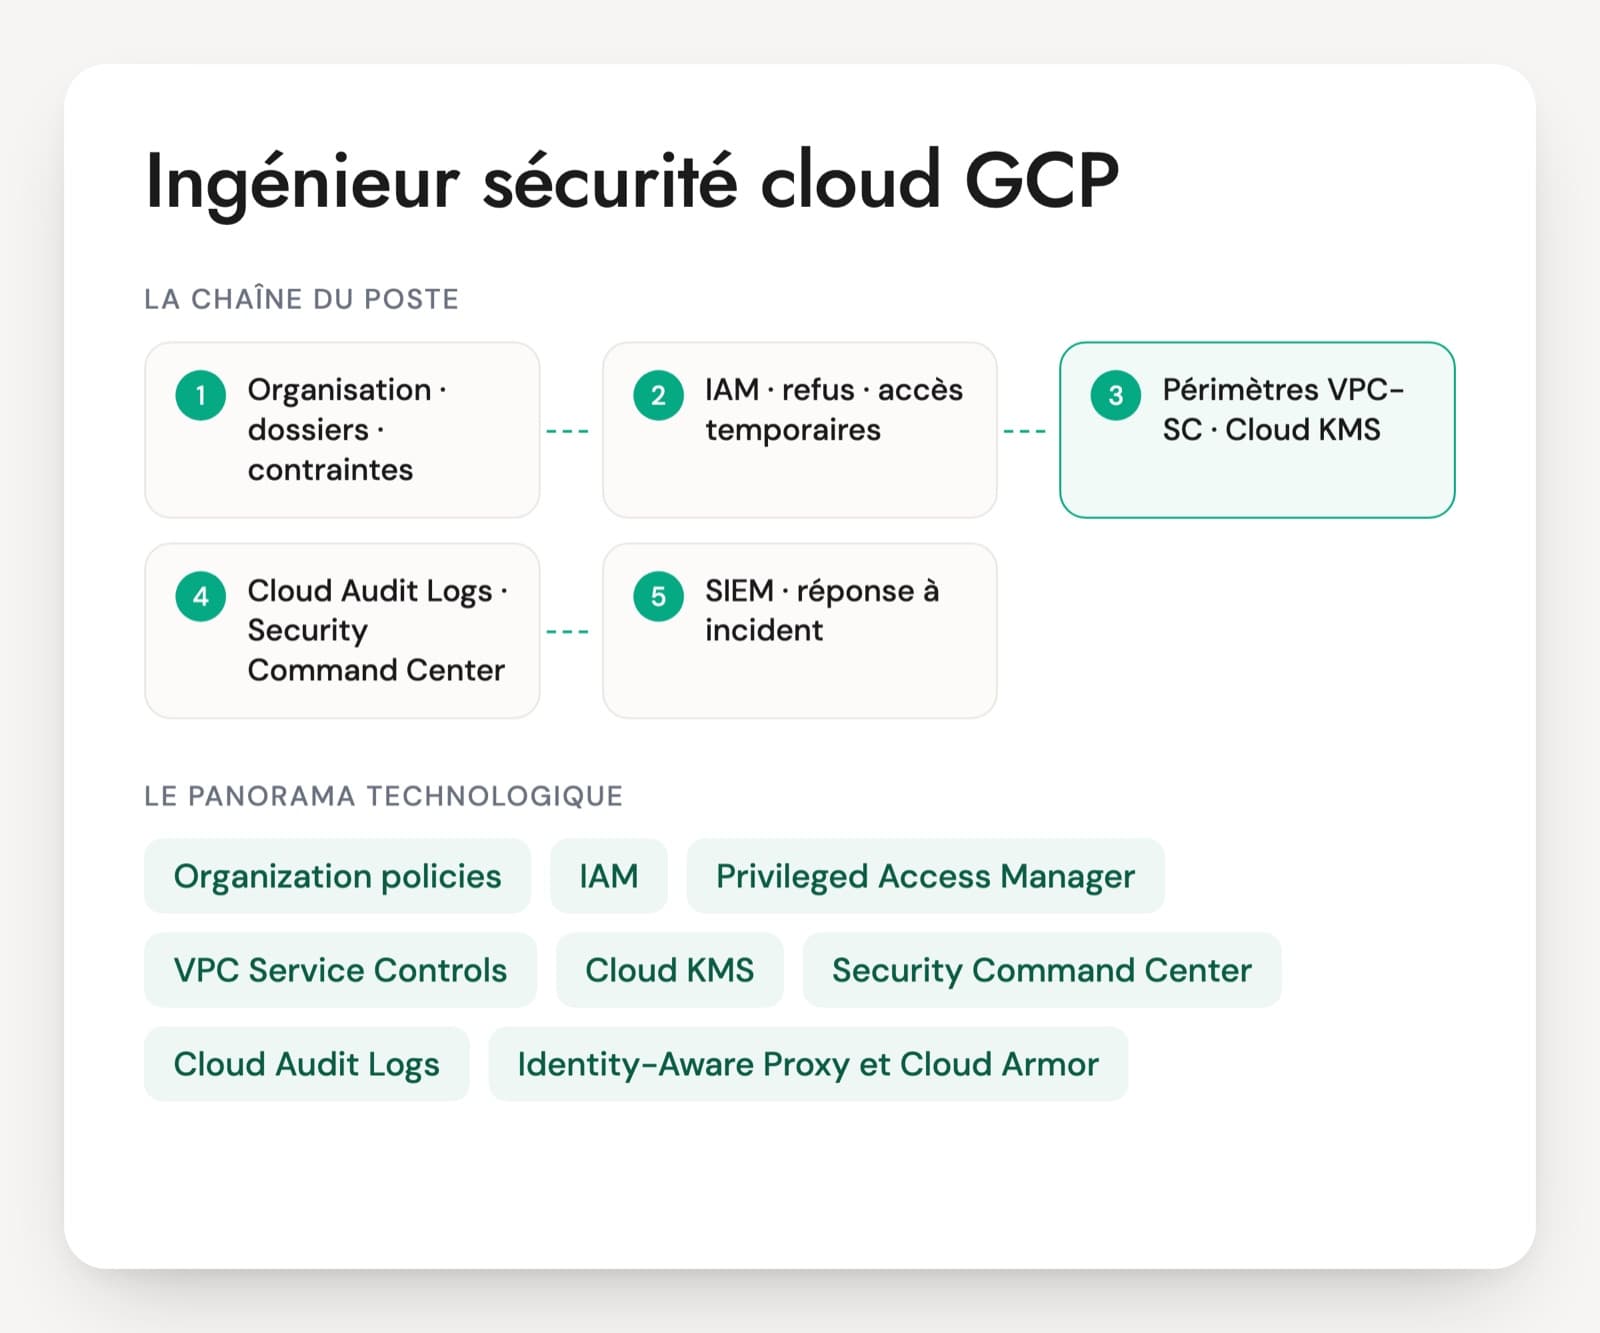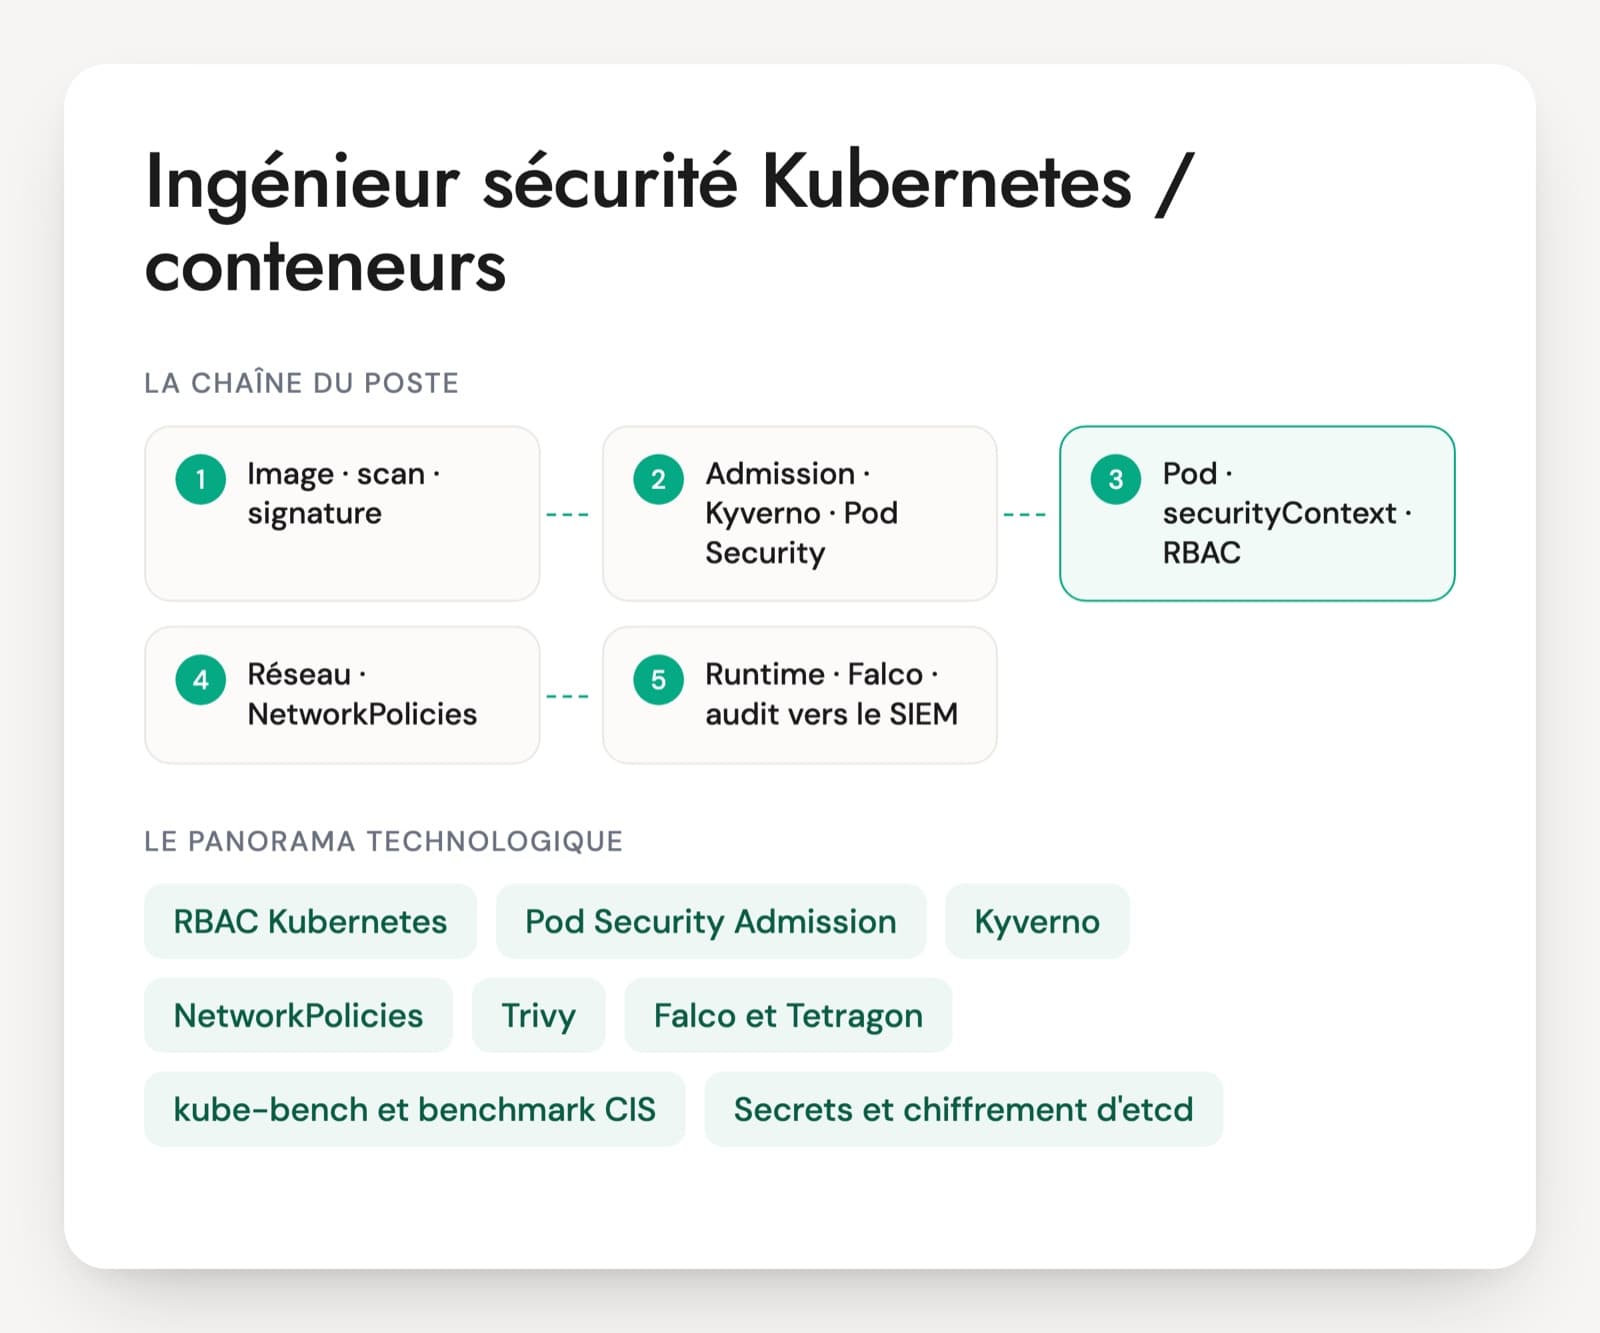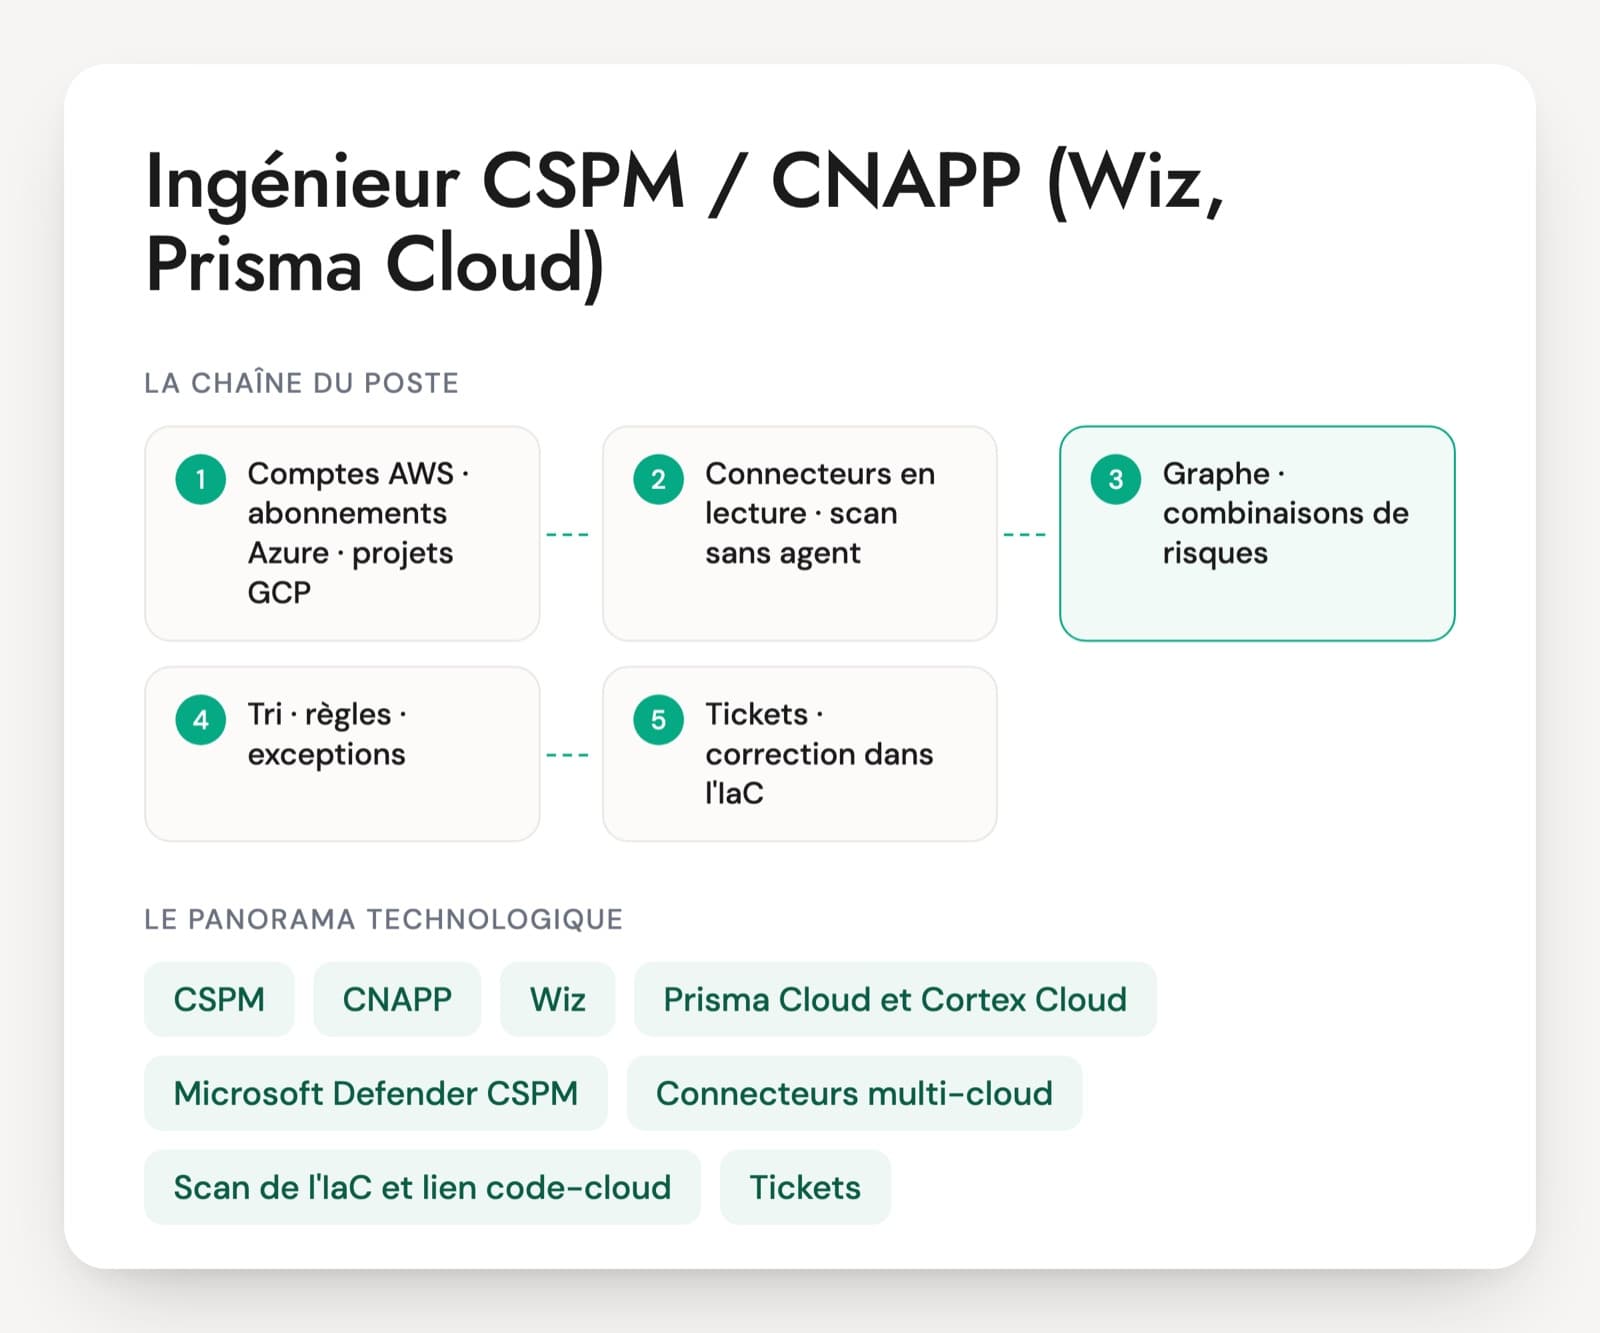
Pour préparer les questions d'entretien d'un ingénieur CSPM / CNAPP, il faut savoir ce que fait l'outil. Wiz, Prisma Cloud ou Microsoft Defender CSPM se connectent en lecture aux comptes AWS, aux abonnements Azure et aux projets GCP, inventorient les ressources, scannent disques et images sans agent et relient les constats entre eux : une VM exposée sur internet, vulnérable, avec un rôle qui lit des données sensibles. Le poste consiste à déployer les connecteurs, régler les règles et faire corriger.
Les annonces françaises arrivent souvent par une autre porte : vulnerability manager qui passe de Qualys ou Tenable à Wiz, expert cloud pour une migration de CSPM, ingénieur sécurité cloud qui administre l'outil. Un profil qui connaît la console sans connaître le cloud doit alerter. Il filtre une liste, mais n'explique pas pourquoi un rôle IAM est dangereux et ne sait pas écrire la correction en Terraform.
Le marché bouge. Google a finalisé le rachat de Wiz en mars 2026, et Wiz annonce rester multi-cloud. Palo Alto Networks présente depuis février 2025 Cortex Cloud comme la nouvelle version de Prisma Cloud. Un candidat à jour sait ce que cela change pour les intégrations en place.
Les plateformes CNAPP et ce qu'elles voient dans un compte cloud
CSPM
La gestion de la posture de sécurité cloud : l'outil lit la configuration des comptes par les API du fournisseur et la compare à des règles, celles du benchmark CIS, d'un référentiel réglementaire ou de l'entreprise. Bucket public, journal désactivé, chiffrement absent : c'est la base du poste.
CNAPP
La plateforme qui réunit la posture (CSPM), la protection des charges (CWPP), les identités (CIEM), les données sensibles (DSPM), les clusters (KSPM) et le scan du code d'infrastructure. Elle relie ces constats dans un graphe, ce qui permet de prioriser par chemin d'attaque plutôt que par liste.
Wiz
Outil connu pour son approche sans agent : il lit les API et scanne des instantanés de disques. Son Security Graph relie ressources, identités, vulnérabilités et données, et ses règles personnalisées s'écrivent en Rego. Wiz Code couvre le code, un capteur couvre l'exécution. Wiz appartient à Google depuis mars 2026 et reste multi-cloud.
Prisma Cloud et Cortex Cloud
Les offres de Palo Alto Networks. Prisma Cloud interroge la configuration, le réseau et les événements avec son langage RQL, et protège les charges avec des agents. Depuis février 2025, Palo Alto présente Cortex Cloud comme la nouvelle version de Prisma Cloud, fusionnée avec Cortex CDR, et y fait passer les clients existants. Le candidat doit dire sur quelle version et quels modules il a travaillé.
Microsoft Defender CSPM
Dans Defender for Cloud, le plan Foundational CSPM est gratuit, le plan Defender CSPM est payant et ajoute l'analyse des chemins d'attaque, l'explorateur de sécurité, le scan sans agent, la découverte des données sensibles et les règles de gouvernance. Il couvre Azure, AWS et GCP par connecteurs.
Connecteurs multi-cloud
Le raccordement de l'outil au cloud : un rôle en lecture dans chaque compte AWS, une application Entra ID sur le groupe d'administration Azure, un compte de service ou une fédération au niveau de l'organisation GCP. Le scan sans agent ajoute des droits sur les instantanés de disques. Un bon profil sait les justifier un par un.
Scan de l'IaC et lien code-cloud
Les mêmes règles appliquées aux fichiers Terraform, aux manifestes Kubernetes et aux Dockerfile dans les merge requests. Le lien code-cloud remonte d'une ressource fautive en production au dépôt qui l'a créée, pour corriger dans le code plutôt que dans la console.
Tickets, SIEM et automatisation
Les constats partent vers Jira ou ServiceNow, les alertes vers le SIEM, par connecteur ou webhook. Certaines corrections peuvent être automatisées. C'est là que se joue l'efficacité du poste : un outil bien réglé ne sert à rien si les tickets arrivent chez la mauvaise équipe.
Le poste porte des titres variés : ingénieur CSPM, ingénieur CNAPP, expert Wiz, ingénieur sécurité cloud chargé de la posture, parfois vulnerability manager. Il dépend en général de l'équipe sécurité, à côté du SOC et de la gestion des vulnérabilités. Les missions se répartissent entre le déploiement initial d'un outil, la migration d'un outil vers un autre et le run, où la plus grande partie du temps passe dans le tri et le suivi des corrections avec les équipes. Les certifications des fournisseurs cloud en sécurité, AWS Security Specialty, SC-500 (qui a remplacé l'AZ-500 en 2026) ou Professional Cloud Security Engineer, comptent plus que la maîtrise d'une console. Un profil qui connaît bien un cloud apprend un nouvel outil de posture plus vite qu'un expert d'outil n'apprend le cloud.
Ce que l'ingénieur CNAPP doit maîtriser au-delà de la console
- Déploiement des connecteurs multi-cloud
- Priorisation par contexte et graphe d'attaque
- Règles personnalisées et requêtes
- Remédiation avec les équipes et l'IaC
- Identités, données et charges (CIEM, DSPM)
- Conformité continue et intégration au SOC
Tri des risques, règles et remédiation : les premières questions
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
L'outil affiche 40 000 constats ouverts sur 300 comptes. Par quoi commencez-vous ?
Une bonne réponsePas par la liste. Il part des combinaisons de risques que l'outil calcule sur son graphe : une ressource exposée sur internet, avec une vulnérabilité exploitable, une identité aux droits larges ou un accès à des données sensibles. Il marque la production et les données critiques pour que la priorisation en tienne compte, puis regroupe les constats par cause commune, une image de base ou un module Terraform, pour corriger une fois au lieu de mille. Les écarts mineurs restent suivis dans la conformité.
Signal d'alerteTrier par gravité critique et ouvrir un ticket par constat, ou se fixer zéro constat ouvert comme objectif.
Question 2 · confirmé
Vous connectez Wiz ou Prisma Cloud à une organisation AWS de 200 comptes et à un tenant Azure. Quels droits donnez-vous à l'outil, et comment couvrez-vous les nouveaux comptes ?
Une bonne réponseUn rôle en lecture déployé dans chaque compte par StackSet depuis le compte de gestion, avec les permissions propres au scan sans agent (instantanés de disques, lecture des registres) listées à part. Côté Azure, une application Entra ID avec un rôle de lecture sur le groupe d'administration racine. Le raccordement au niveau de l'organisation fait apparaître les nouveaux comptes sans intervention. Il vérifie aussi ce que l'outil ne doit pas pouvoir faire, et alerte quand un compte sort du périmètre.
Signal d'alerteUn rôle administrateur « pour que tout remonte », ou un connecteur ajouté à la main compte par compte.
Question 3 · senior
Une règle interne impose que tout bucket de données clients porte un tag de propriétaire et soit chiffré par une clé gérée par l'entreprise. L'outil n'a pas cette règle. Comment l'écrivez-vous ?
Une bonne réponseUne règle personnalisée dans le langage de l'outil : Rego pour les règles de configuration de Wiz, RQL pour Prisma Cloud, une recommandation personnalisée écrite en KQL dans Defender CSPM. Elle s'appuie sur les attributs normalisés de la ressource : tags, configuration du chiffrement, classification des données. Il la teste sur quelques comptes, mesure les faux positifs, fixe la gravité, la rattache au référentiel interne et la versionne dans Git.
Signal d'alerteUn script maison qui parcourt les comptes chaque nuit à côté de l'outil, ou une règle activée sans test qui ouvre 5 000 constats d'un coup.
Question 4 · confirmé
Les équipes ignorent les tickets ouverts par l'outil. Comment faites-vous corriger ?
Une bonne réponseIl route chaque constat vers son vrai propriétaire, grâce aux tags, aux projets définis dans l'outil ou au lien avec les dépôts de code, plutôt qu'un ticket générique à l'équipe cloud. Un ticket regroupe une cause et donne la correction, de préférence la ligne Terraform à changer. Les délais dépendent de la gravité et sont convenus avec les managers. Ce qui revient sans cesse est bloqué à la source, dans le pipeline IaC ou par un garde-fou du cloud.
Signal d'alerteOuvrir mille tickets d'un coup dans Jira, ou corriger lui-même dans la console, ce que le prochain terraform apply annulera.
Question 5 · confirmé
L'outil signale une identité IAM avec des droits d'administrateur inutilisés depuis six mois. Que faites-vous ?
Une bonne réponseIl identifie le propriétaire et l'usage, regarde les permissions réellement employées dans les journaux (module CIEM de l'outil, IAM Access Analyzer sur AWS, recommandations de rôles sur GCP) et propose une politique réduite. Pour un rôle d'urgence légitime, il le documente et le surveille au lieu de le supprimer. Il traite d'abord les identités qui ont des clés d'accès de longue durée ou qui sont rattachées à une ressource exposée.
Signal d'alerteSupprimer l'identité sans prévenir, ou la laisser parce qu'« elle ne sert à rien, donc elle ne gêne pas ».
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
CSPM et CNAPP : les points à trancher
L'expérience sur l'outil déjà acheté est-elle indispensable ?
Pas forcément. Wiz, Prisma Cloud et Defender CSPM reposent sur les mêmes principes : connecteurs en lecture, inventaire, règles, graphe de risques, circuit de correction. Ce qui ne s'apprend pas en quelques semaines, c'est la connaissance du cloud derrière : IAM, réseau, Kubernetes. L'outil exact s'exige pour une mission courte de déploiement ou de migration. Pour un poste durable, un bon ingénieur sécurité cloud formé sur un autre outil fera l'affaire.
Que manque-t-il souvent à un ancien vulnerability manager sur ce poste ?
Il sait prioriser des failles, suivre des délais de correction et parler aux équipes, ce qui compte beaucoup ici. Il lui manque souvent la configuration cloud elle-même : pourquoi une politique IAM est dangereuse, comment une ressource est exposée, comment corriger dans Terraform. Le bon test : un chemin d'attaque complet, de l'exposition réseau aux droits sur les données. S'il ne parle que de CVE, il lui faudra une vraie formation cloud.
Quel exercice donner en test technique à un ingénieur CNAPP ?
Un export anonymisé d'une centaine de constats d'un outil de posture, mélangeant défauts mineurs, failles critiques non exposées et deux ou trois vraies combinaisons de risques. La personne choisit les cinq qu'elle traiterait cette semaine, explique pourquoi et rédige un des tickets avec la correction Terraform. Reste une règle personnalisée à écrire en pseudo-code. L'exercice montre la capacité de tri et la connaissance du cloud, pas seulement de la console.
CSPM, CNAPP, CIEM, DSPM : faut-il un spécialiste par sigle ?
Non. Ces sigles désignent des modules d'une même plateforme, et un ingénieur CNAPP les exploite ensemble. Les compétences, elles, diffèrent : la posture demande la configuration cloud, le CIEM la connaissance fine de l'IAM, le DSPM des notions de protection des données et de RGPD, la protection des charges des réflexes systèmes et Kubernetes. Sur un grand parc, une équipe peut se répartir ces sujets. Pour un seul poste, un profil solide en IAM et en configuration cloud convient.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.