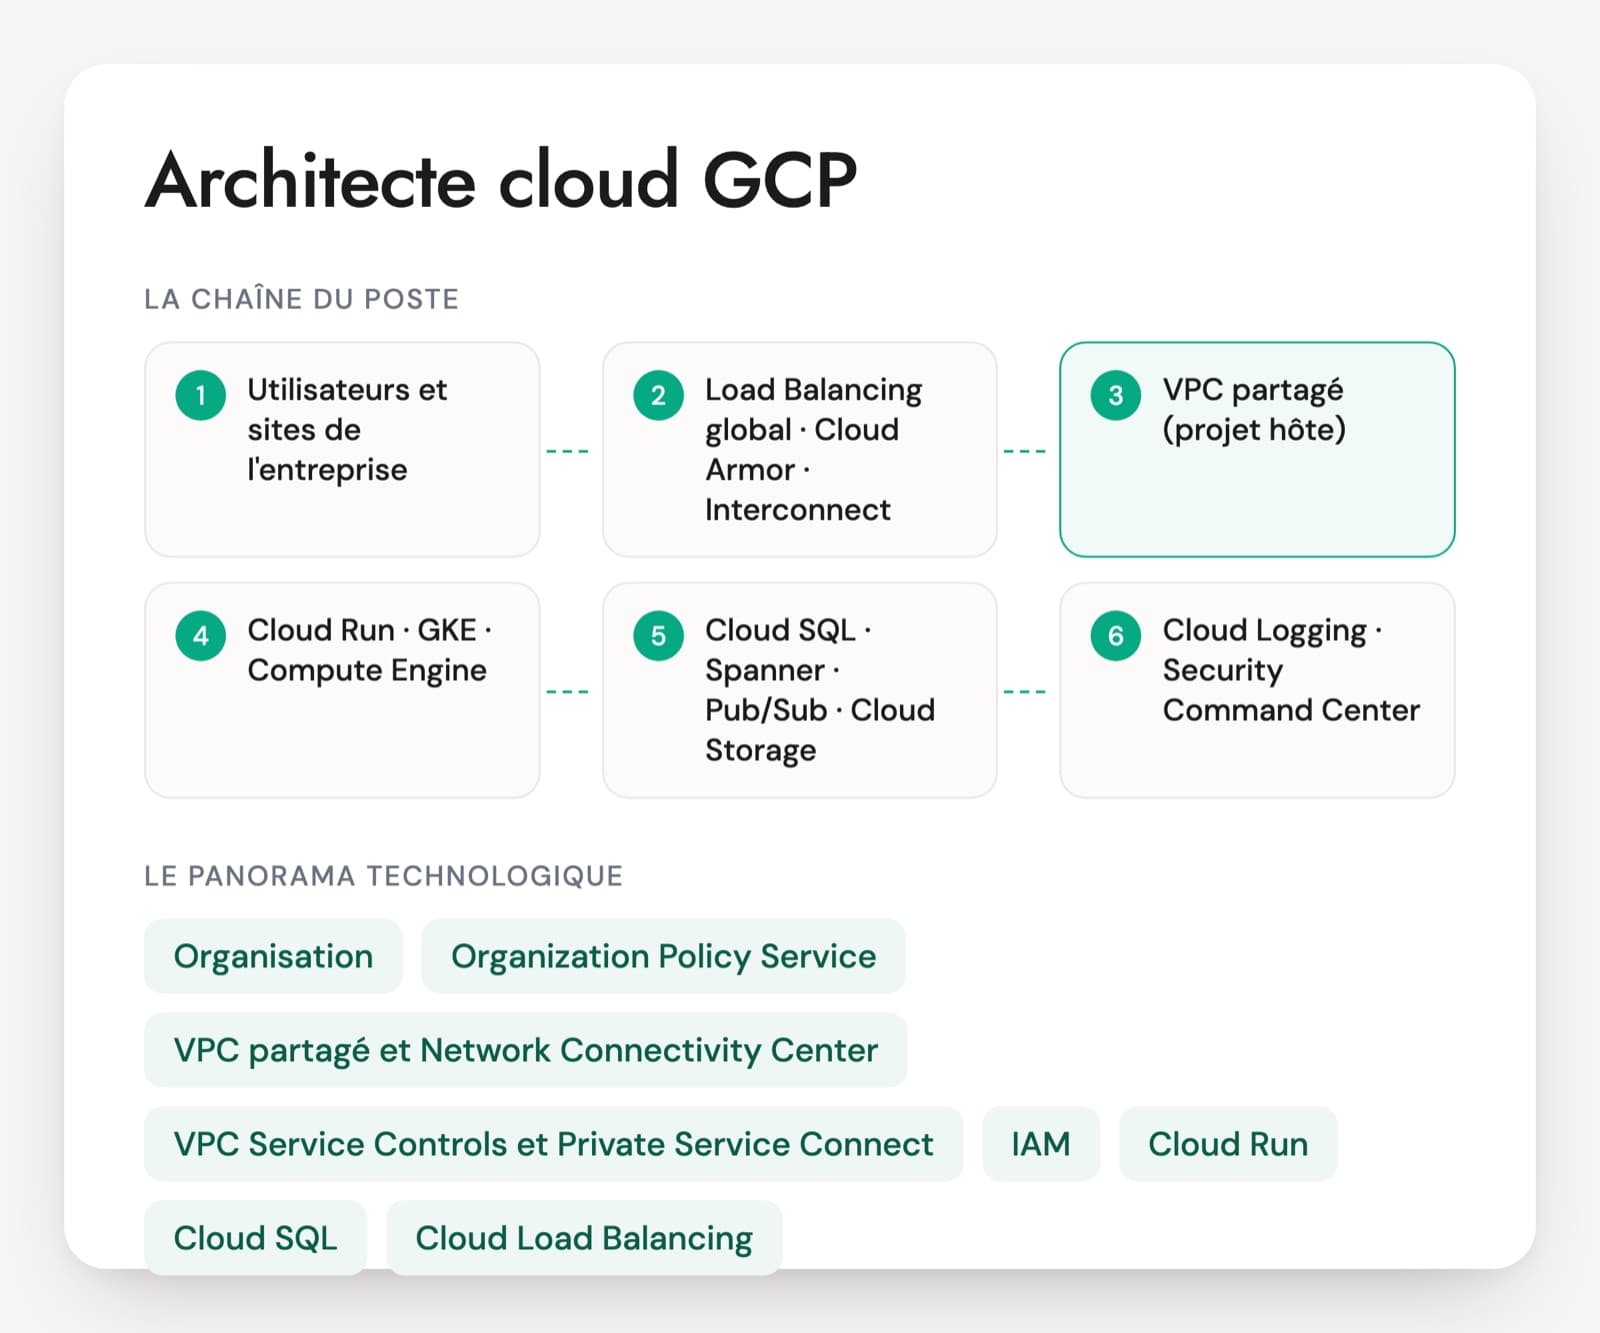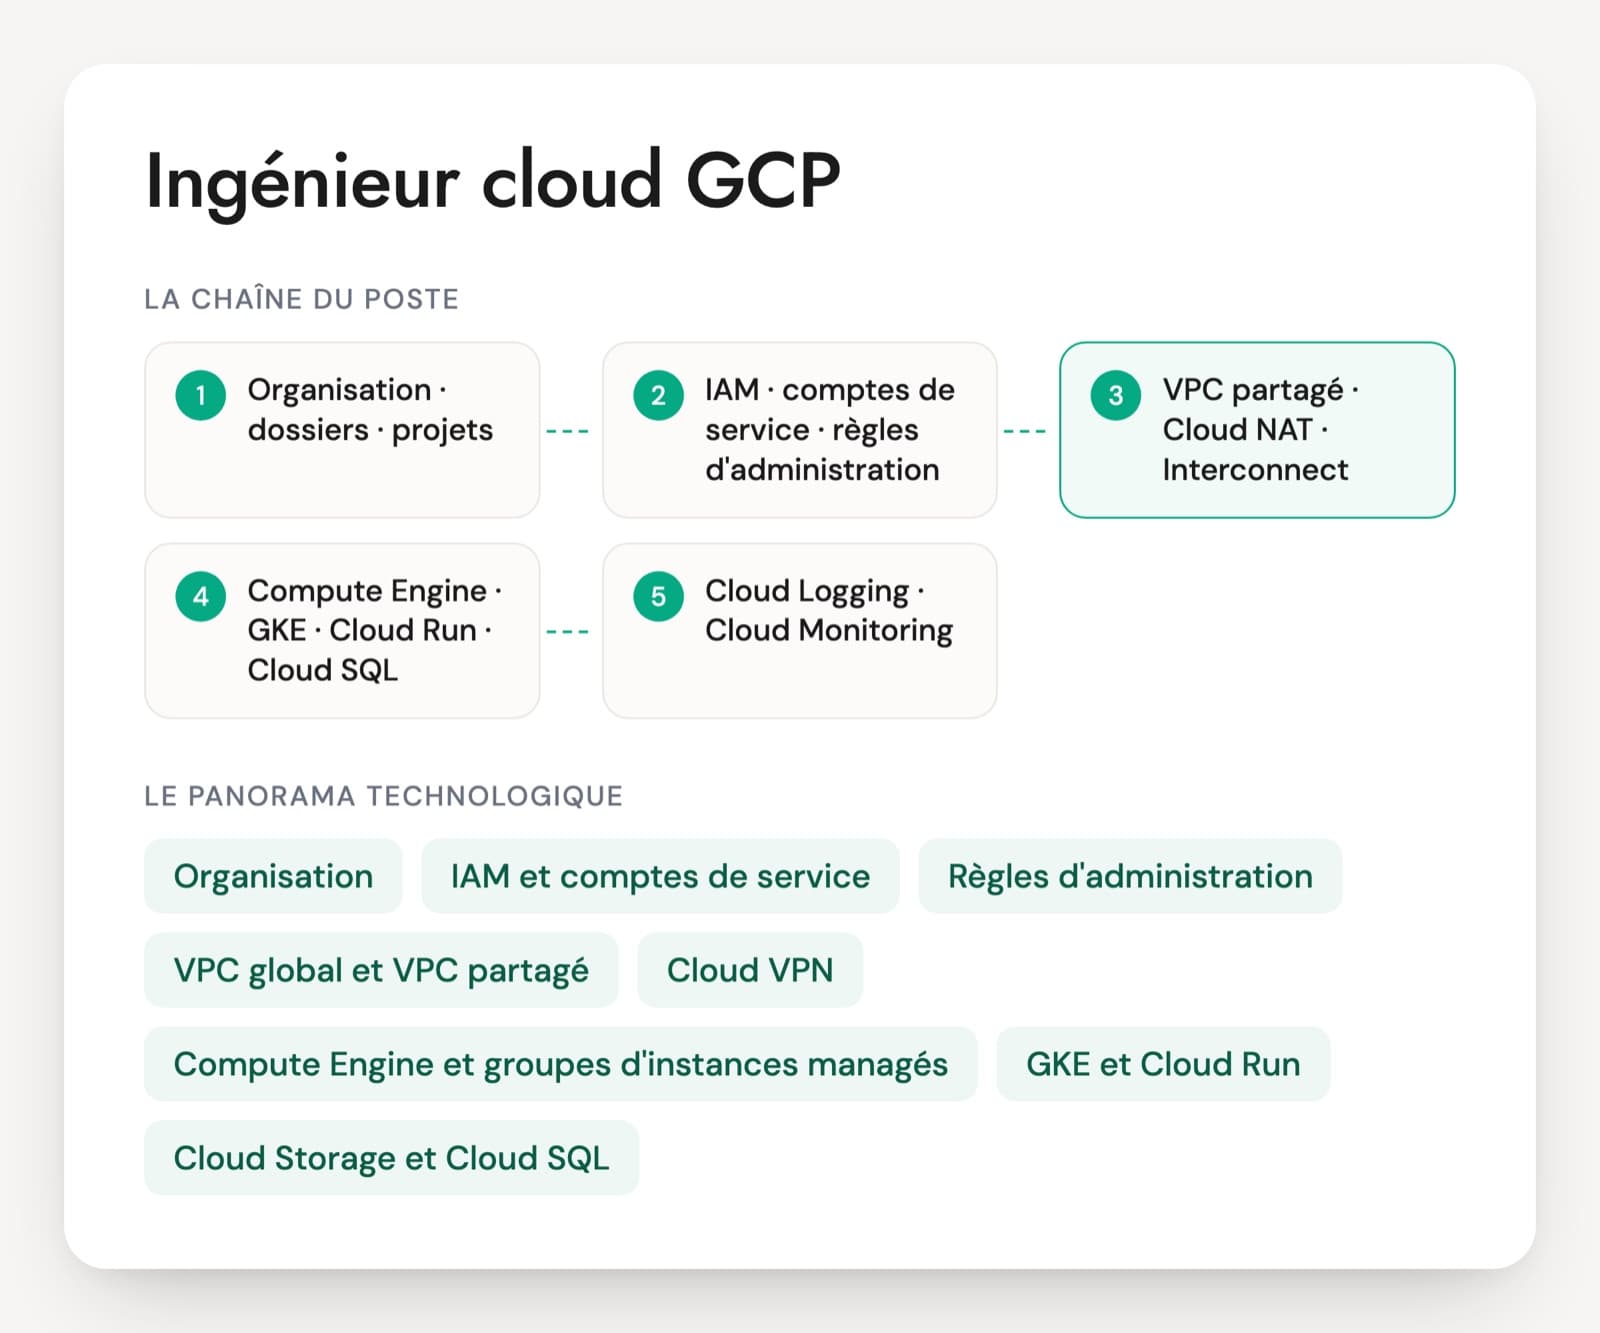
Pour un ingénieur cloud GCP, les questions d'entretien partent de la hiérarchie des ressources. Tout se range dans une organisation, des dossiers et des projets, et les droits IAM posés en haut descendent jusqu'aux ressources. Le poste consiste à créer ces projets, à poser les règles d'administration, à gérer un VPC partagé et ses connexions au datacenter, puis à faire tourner des VM, des clusters GKE et des services Cloud Run. Les offres françaises demandent presque toutes Terraform et GitLab CI, souvent GKE.
Les comptes de service sont le sujet le plus révélateur. Les organisations créées depuis mai 2024 bloquent par défaut la création de clés de compte de service, et un candidat à jour sait travailler sans : impersonation, fédération d'identité, compte attaché à la ressource. Le réseau surprend aussi, avec un VPC global, des sous-réseaux régionaux et des règles de pare-feu ciblées par compte de service.
Sur un CV, l'Associate Cloud Engineer, valable trois ans, atteste le socle. Elle ne dit pas si la personne a déjà exploité une plateforme. Le PDF regroupe 30 questions sur six axes, un cas de 20 minutes et une grille de 1 à 4.
Les briques Google Cloud d'un ingénieur cloud
Organisation, dossiers et projets
La hiérarchie de Google Cloud. Un projet porte les ressources, la facturation et les quotas, les dossiers regroupent les projets par environnement ou par entité. Les droits IAM et les règles posés sur un dossier s'appliquent à tous ses projets. Reste à savoir comment la personne range vingt applications dans cette hiérarchie.
IAM et comptes de service
Les rôles s'attribuent à des groupes plutôt qu'à des personnes, de préférence des rôles prédéfinis plutôt que les rôles de base Owner ou Editor. Les applications utilisent des comptes de service. Les humains et la CI les empruntent par impersonation ou par fédération d'identité, sans clé JSON.
Règles d'administration (organization policies)
Des contraintes posées sur l'organisation ou un dossier : régions autorisées, VM sans IP externe, domaines d'identité autorisés, accès uniforme aux buckets. Depuis mai 2024, les nouvelles organisations en reçoivent plusieurs par défaut, dont le blocage des clés de compte de service.
VPC global et VPC partagé
Un réseau VPC couvre toutes les régions, ses sous-réseaux sont régionaux. Le VPC partagé laisse l'équipe réseau gérer un réseau dans un projet hôte, que les projets des applications utilisent. Cloud NAT donne la sortie Internet aux VM sans IP externe, l'accès privé à Google les laisse joindre les API Google.
Cloud VPN, Cloud Interconnect et Cloud DNS
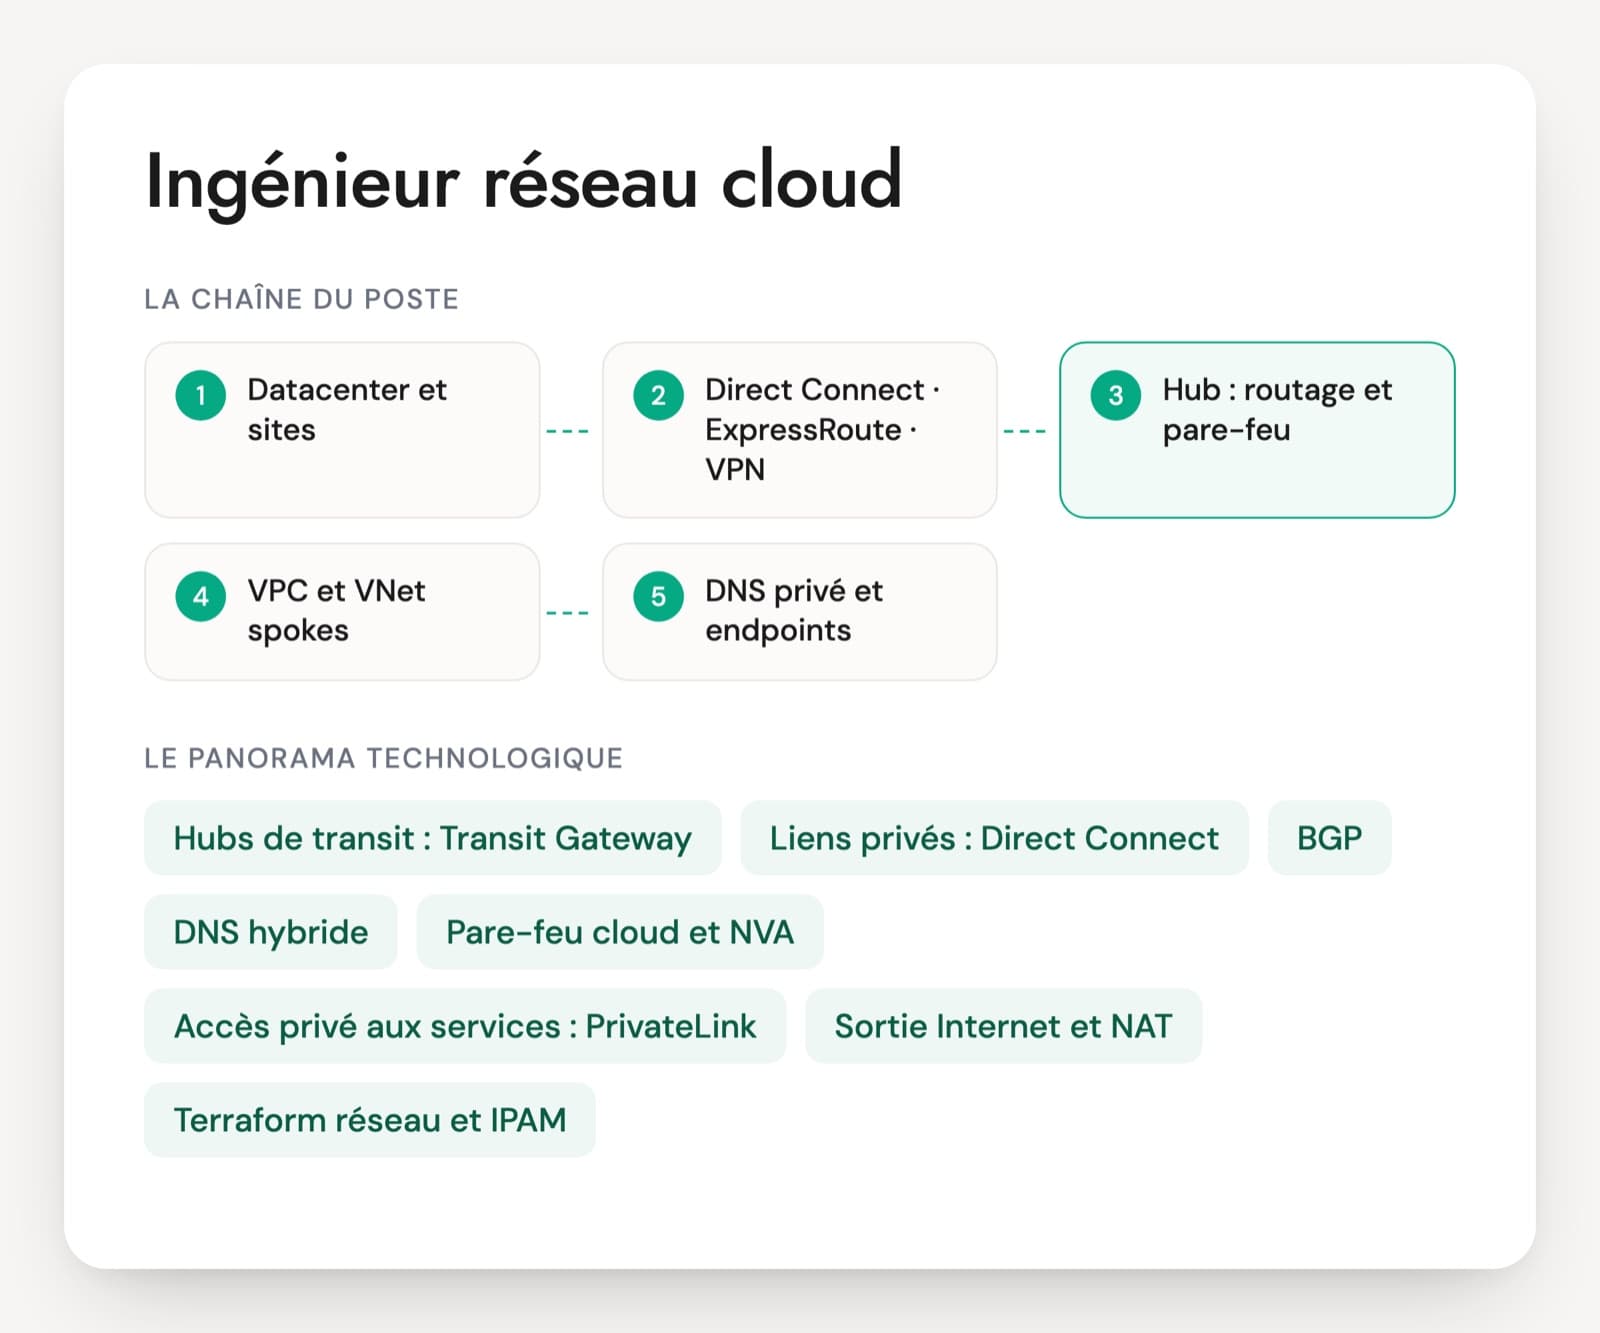
HA VPN et Cloud Interconnect (Dedicated ou Partner) relient le datacenter, avec Cloud Router qui échange les routes en BGP. Cloud DNS gère les zones privées et les redirections vers le DNS interne. Private Service Connect expose un service privé d'un réseau à un autre.
Compute Engine et groupes d'instances managés
Les VM de Google Cloud, créées depuis un modèle d'instance dans un groupe managé qui ajuste leur nombre, remplace celles qui échouent à leur vérification de santé et déploie une nouvelle version par vagues. Les VM Spot coûtent beaucoup moins cher mais peuvent être arrêtées à tout moment.
GKE et Cloud Run
GKE est le Kubernetes managé de Google, en mode Autopilot (nœuds gérés par Google) ou Standard. Cloud Run exécute un conteneur sans cluster, avec une facturation à l'usage et une mise à l'échelle jusqu'à zéro. Le choix entre les deux revient dans presque tous les projets.
Cloud Storage et Cloud SQL
Cloud Storage stocke des objets avec quatre classes (Standard, Nearline, Coldline, Archive), la suppression réversible et des règles de conservation verrouillables. Cloud SQL héberge PostgreSQL, MySQL ou SQL Server, avec haute disponibilité régionale et répliques dans une autre région.
Cloud Logging, Cloud Monitoring et Terraform
Cloud Logging reçoit les journaux d'audit et applicatifs, que des récepteurs (sinks) centralisent pour toute l'organisation. Cloud Monitoring porte métriques, SLO et alertes. Terraform décrit le tout. Deployment Manager a atteint sa fin de support le 31 mars 2026, et Google oriente vers Infrastructure Manager, qui exécute du Terraform.
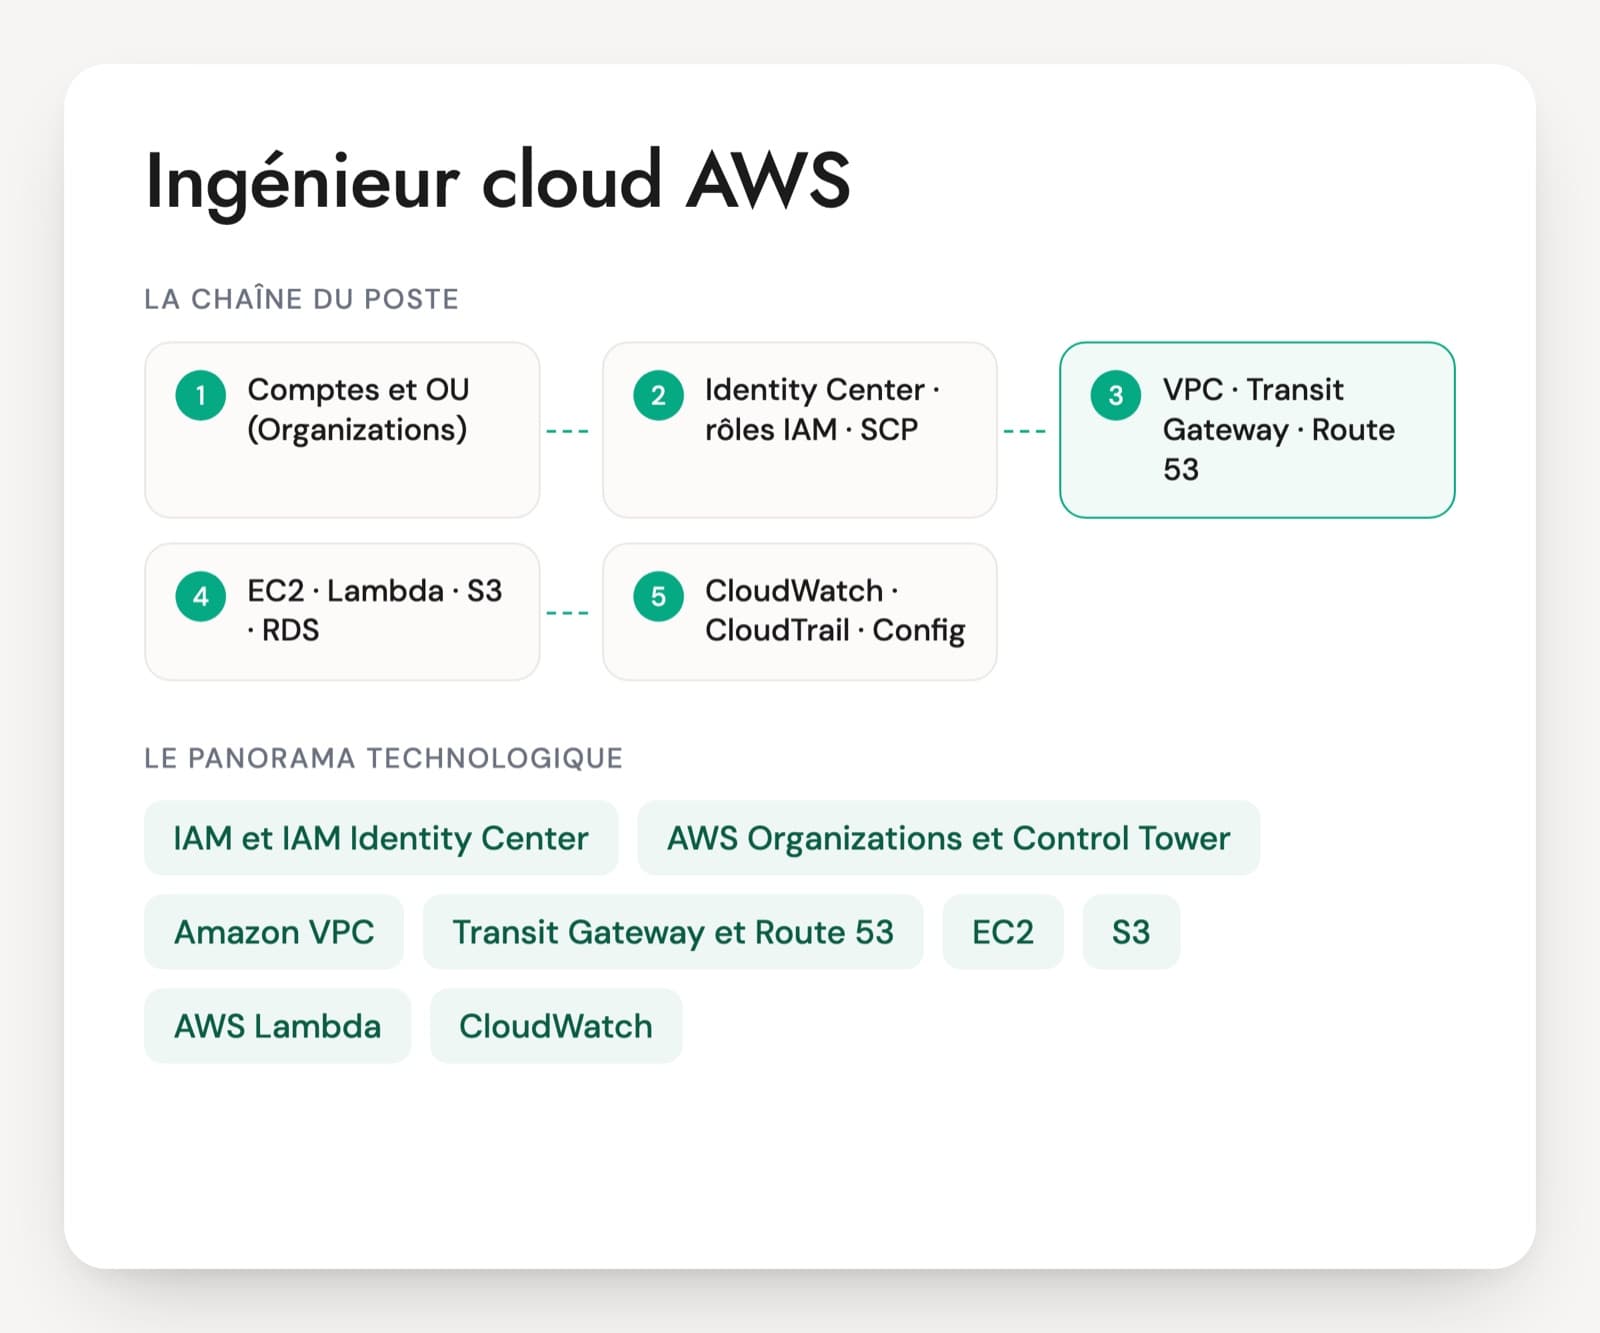
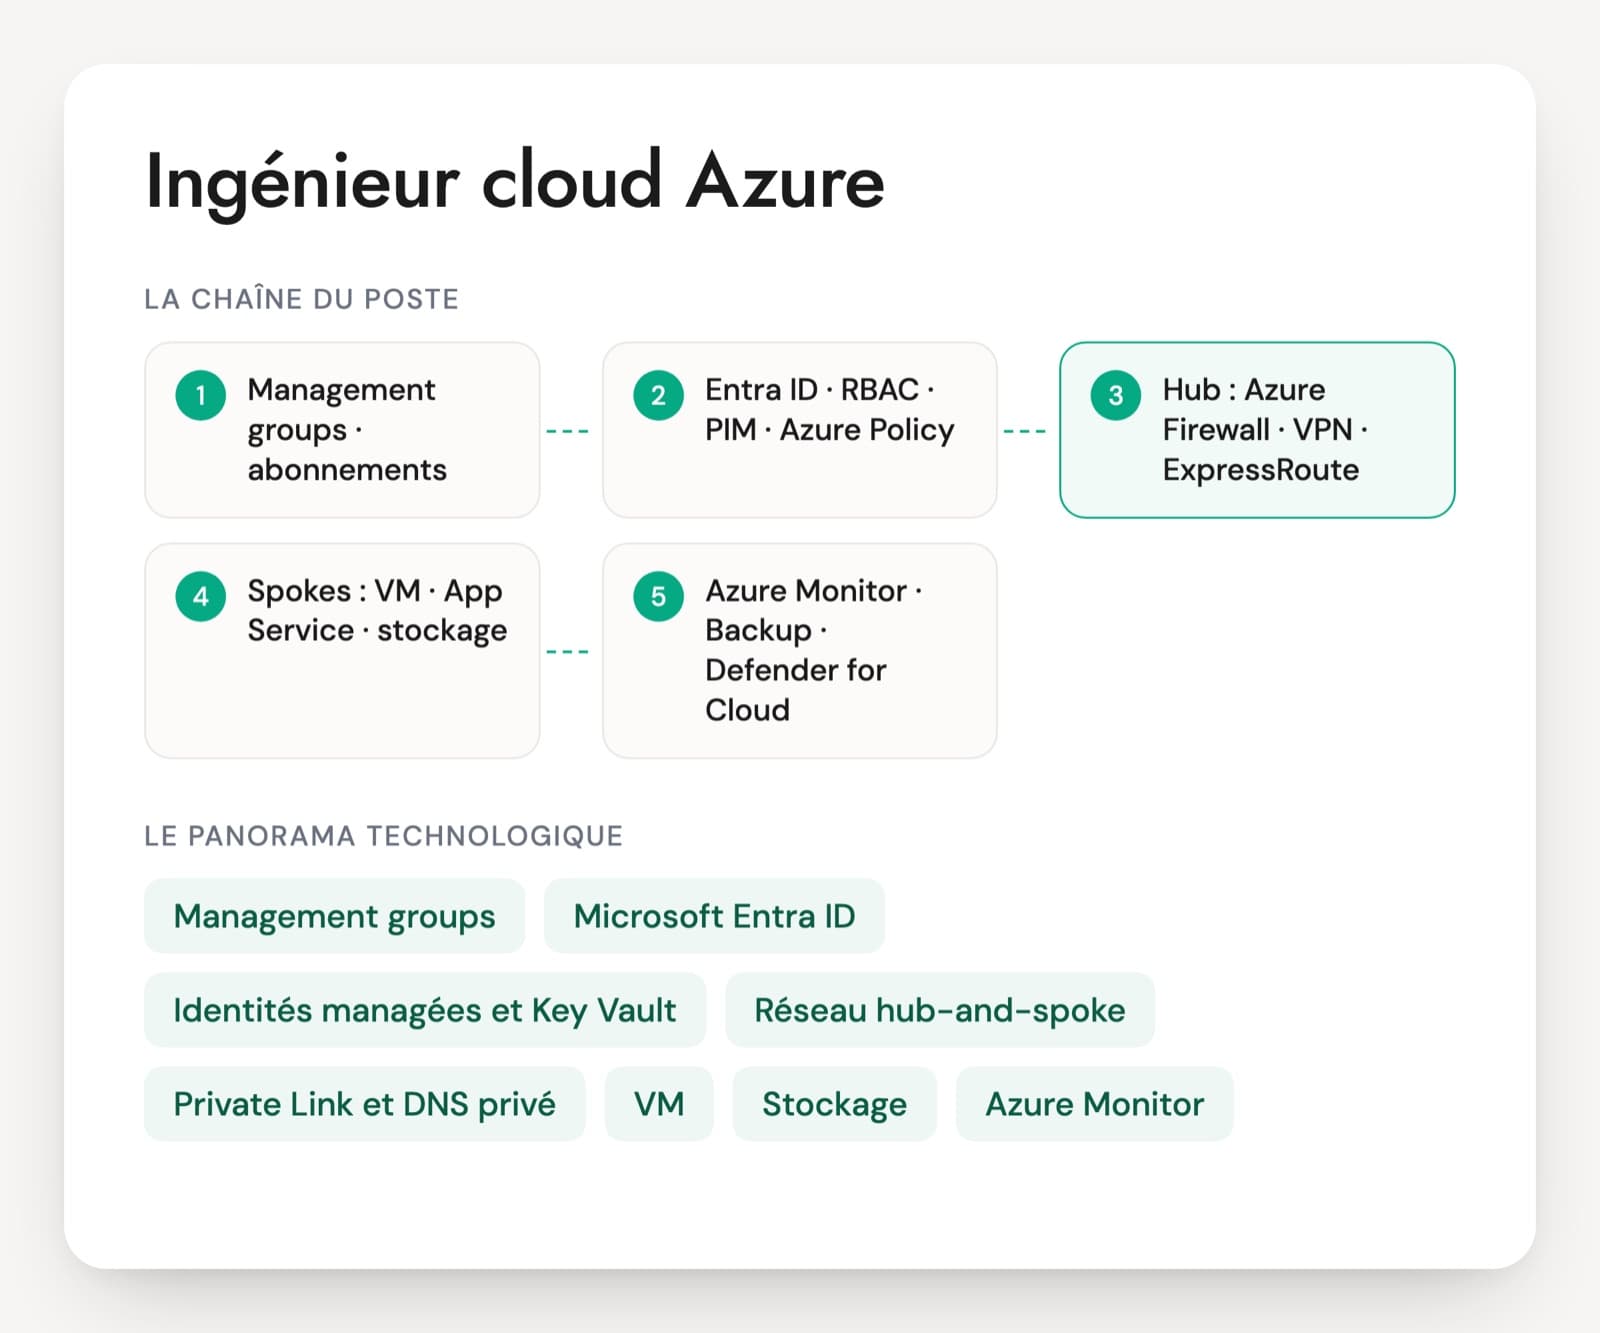
Les offres d'ingénieur cloud GCP penchent souvent vers l'infrastructure as code (Terraform, Terragrunt, GitLab CI) et Kubernetes, avec des variantes centrées sur le réseau ou la sécurité. Beaucoup de plateformes GCP portent aussi des services de données, BigQuery en tête, dont l'ingénieur cloud gère les projets, les droits et le réseau sans écrire les pipelines. Un profil AWS ou Azure solide peut convenir si l'entretien vérifie l'héritage IAM, les comptes de service et le réseau global. L'annonce indique la part de GKE et de réseau.
Ce qu'il faut vérifier chez un ingénieur cloud GCP
- Hiérarchie des ressources et IAM
- Comptes de service sans clé
- Réseau VPC partagé et hybride
- Calcul : Compute Engine, GKE et Cloud Run
- Stockage, reprise et journalisation
- Terraform, facturation et coûts
L'entretien technique d'un ingénieur cloud GCP en cinq questions
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Un rôle est attribué sur un dossier. Pourquoi ne pouvez-vous pas le retirer au niveau d'un projet, et comment limitez-vous quand même l'accès ?
Une bonne réponseLes politiques IAM s'héritent et s'additionnent : un projet reçoit tout ce qui est donné au-dessus et ne peut rien retirer. Pour limiter, on attribue le rôle plus bas, projet par projet, ou on pose une stratégie de refus IAM (deny policy) qui bloque des permissions précises avec des exceptions. Les conditions IAM restreignent un rôle selon les tags d'une ressource ou une date. Il distingue ces outils des règles d'administration, qui encadrent la configuration des ressources et pas les identités.
Signal d'alerte« Je retire le rôle sur le projet », en pensant que le niveau le plus bas l'emporte.
Question 2 · junior à confirmé
Une VM sans IP externe doit écrire dans Cloud Storage et télécharger ses mises à jour sur Internet. Que configurez-vous ?
Une bonne réponseL'accès privé à Google activé sur le sous-réseau pour joindre Cloud Storage et les autres API sans IP externe. Cloud NAT sur un Cloud Router de la région pour la sortie vers Internet. Des règles de pare-feu en sortie si la politique les restreint, et un compte de service attaché à la VM avec un rôle limité au bucket.
Signal d'alerteAjouter une IP externe à la VM.
Question 3 · confirmé
Comment un groupe d'instances managé remplace-t-il une VM défaillante, et comment déployez-vous une nouvelle image sans coupure ?
Une bonne réponseL'autoréparation repose sur une vérification de santé propre au groupe, avec un délai initial adapté au démarrage de l'application. Un groupe régional répartit les VM sur plusieurs zones. Pour une nouvelle image, un nouveau modèle d'instance et une mise à jour progressive avec maxSurge et maxUnavailable, ou un canari avec deux modèles en parallèle.
Signal d'alerteModifier les VM une par une à la main.
Question 4 · confirmé
Un bucket Cloud Storage reçoit des exports réglementaires à garder sept ans sans modification possible. Comment le configurez-vous ?
Une bonne réponseUne règle de conservation de sept ans sur le bucket, verrouillée par Bucket Lock une fois validée : plus personne ne peut supprimer ou remplacer un objet avant son échéance. L'accès uniforme au niveau du bucket, une localisation dans l'Union européenne, une règle de cycle de vie vers la classe Archive. Les droits d'écriture vont au seul compte de service qui dépose les exports.
Signal d'alerteProtéger les fichiers par les seuls droits IAM.
Question 5 · confirmé
Une VM Compute Engine redémarre plusieurs fois par jour depuis hier. Comment cherchez-vous la cause ?
Une bonne réponseDans Cloud Logging, les événements de la VM : erreur d'hôte, maintenance, arrêt d'une VM Spot, ou recréation par l'autoréparation d'un groupe managé dont la vérification de santé échoue. Côté système, la sortie du port série et les journaux du système (OOM killer, panique du noyau). L'agent Ops fournit la mémoire et le disque, que les métriques de base ne montrent pas.
Signal d'alerteRecréer la VM sans regarder un seul journal.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ingénieur cloud GCP : questions fréquentes
Associate Cloud Engineer ou Professional Cloud Architect : quelle certification attendre ?
L'Associate Cloud Engineer correspond au poste : mise en place d'un environnement, déploiement, exploitation, droits et sécurité. Elle est valable trois ans. La Professional Cloud Architect vise la conception et se voit plutôt chez les profils seniors. Les certifications Network Engineer ou Security Engineer conviennent aux postes spécialisés. Dans tous les cas, un projet réel compte : organisation créée, réseau raccordé, incident traité.
Un profil AWS ou Azure s'adapte-t-il vite à Google Cloud ?
Souvent, oui. Les notions de base se retrouvent, mais trois points diffèrent : l'héritage IAM le long de la hiérarchie des ressources, les comptes de service et l'impersonation, et le réseau VPC global avec ses sous-réseaux régionaux. Une bonne part de l'entretien technique porte sur ces trois sujets, et il faut prévoir un temps d'adaptation de quelques semaines sur l'outillage.
Combien de temps consacrer au test technique d'un ingénieur cloud GCP, et sur quoi ?
Trente minutes pendant l'entretien suffisent. L'exercice part d'un module Terraform de création de projet avec deux défauts, par exemple Editor attribué à une personne et une VM avec IP externe, ou d'une VM qui n'arrive pas à joindre Cloud Storage. La personne explique à voix haute ce qu'elle vérifie. On voit vite ses réflexes, sans projet à rendre chez soi.
Ingénieur cloud ou ingénieur DevOps sur GCP : quelles tâches pour chacun ?
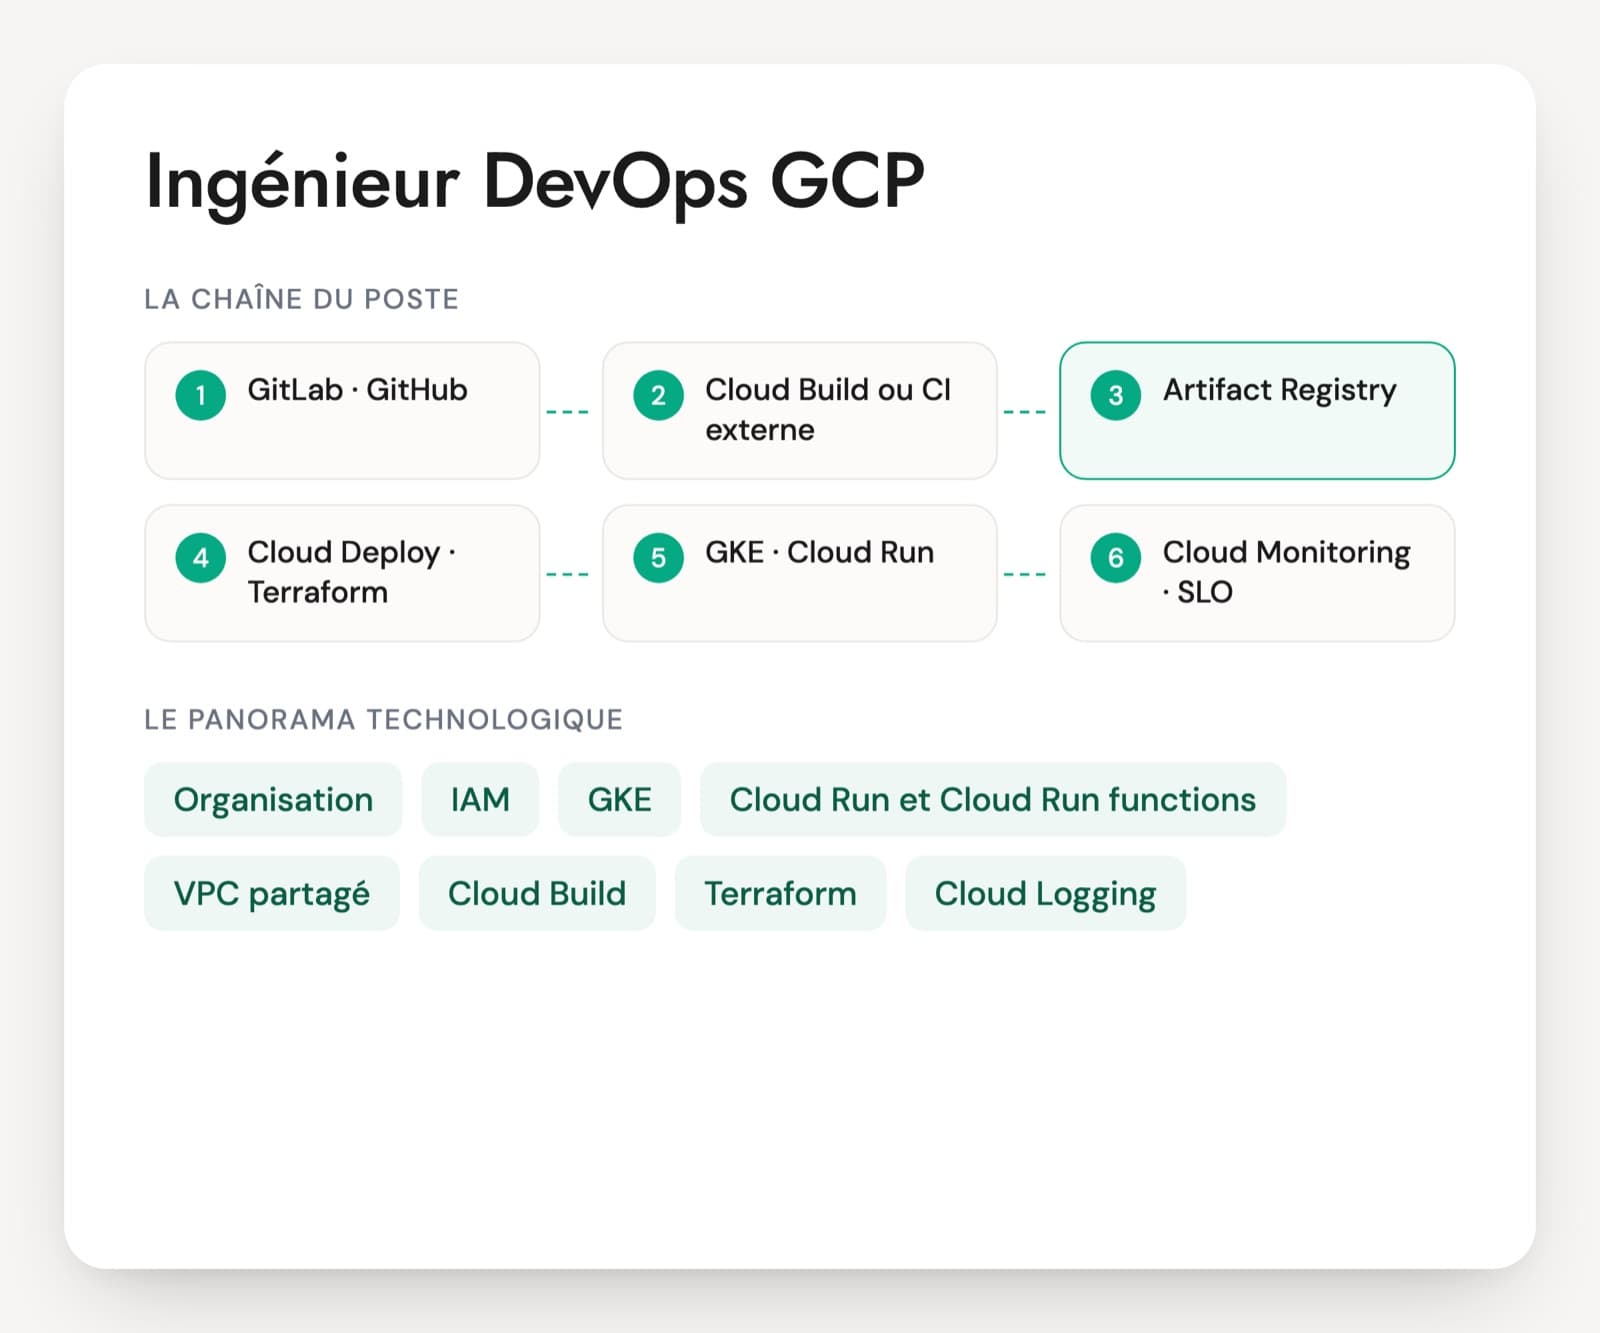
L'ingénieur cloud tient la fondation : organisation, projets, droits, réseau, VM, stockage, journaux et coûts. L'ingénieur DevOps s'occupe de la livraison des applications : pipelines, conteneurs, déploiements sur GKE ou Cloud Run. Les offres GCP mélangent souvent les deux, avec Terraform et GitLab CI des deux côtés. L'annonce dit lequel des deux métiers prime pour cibler les bons profils.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.