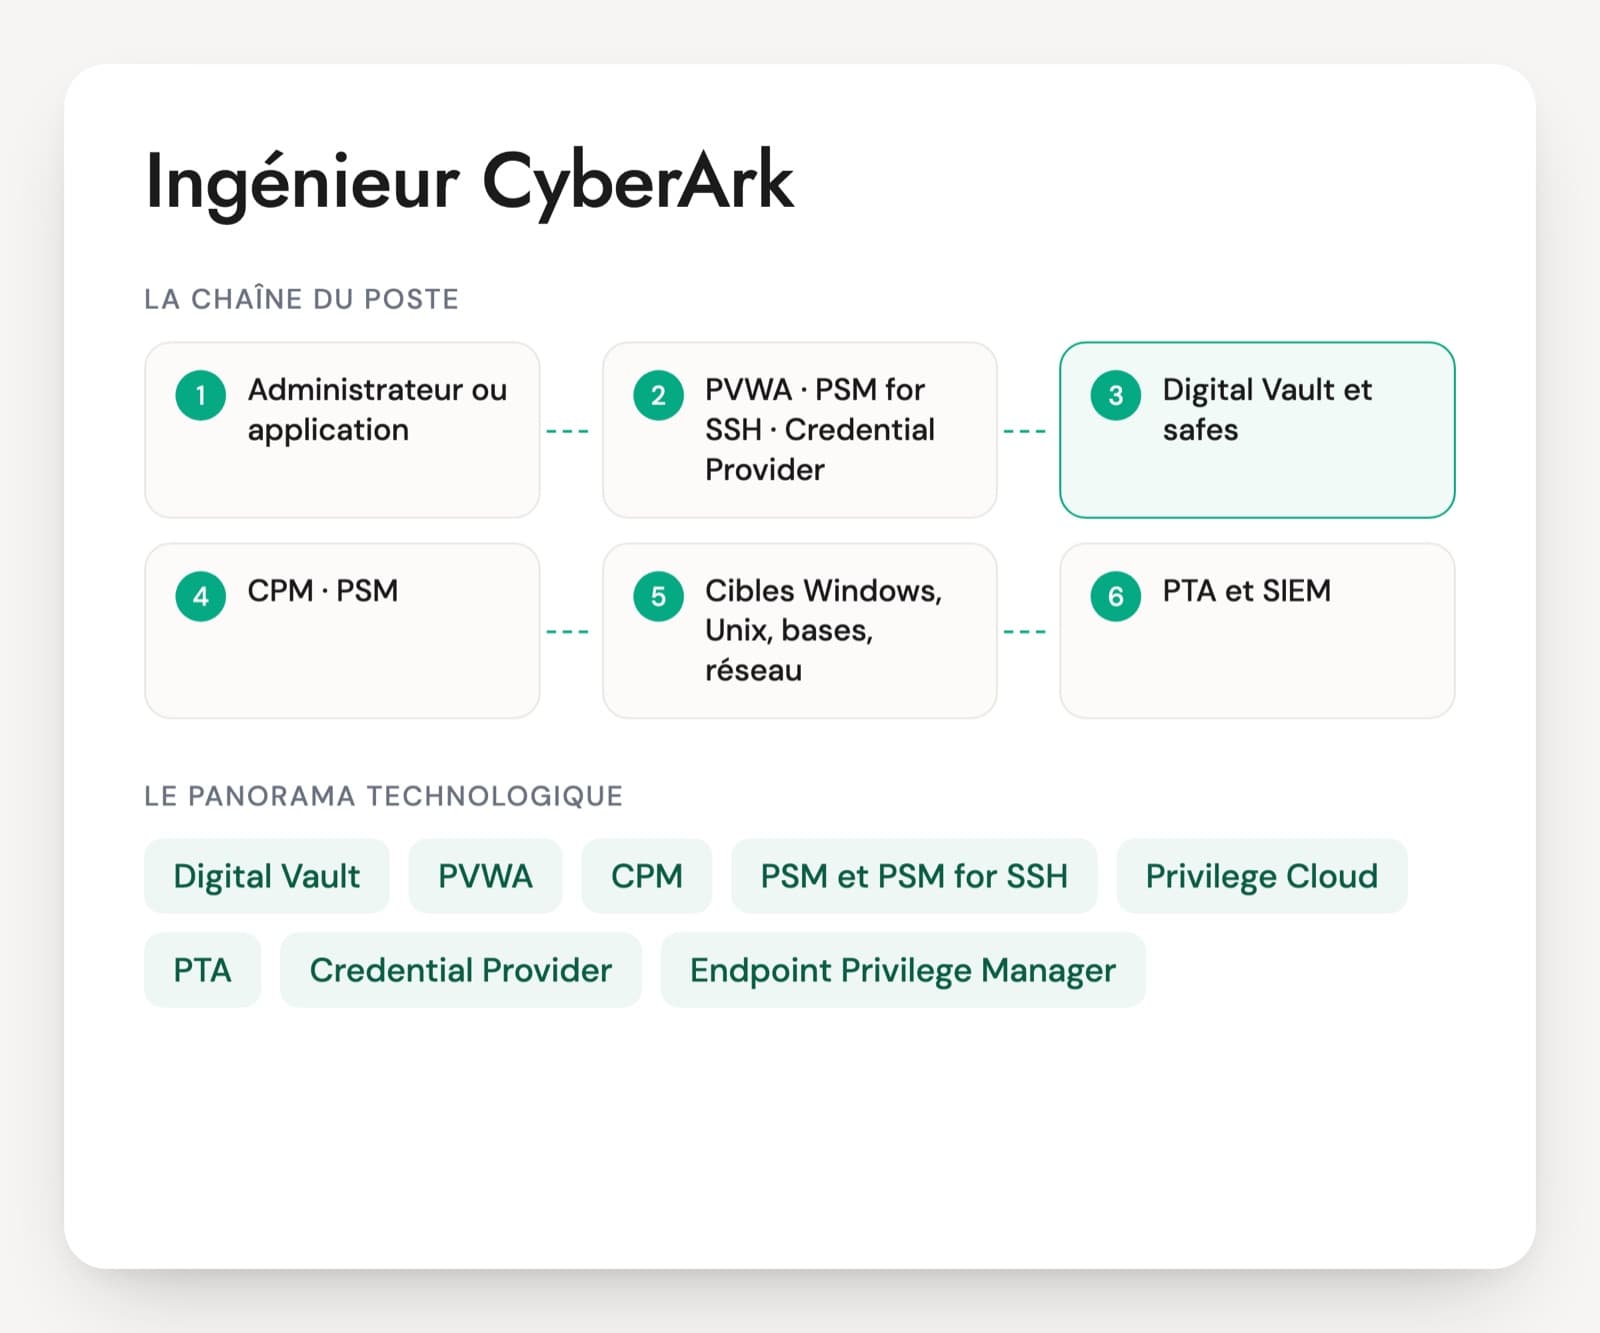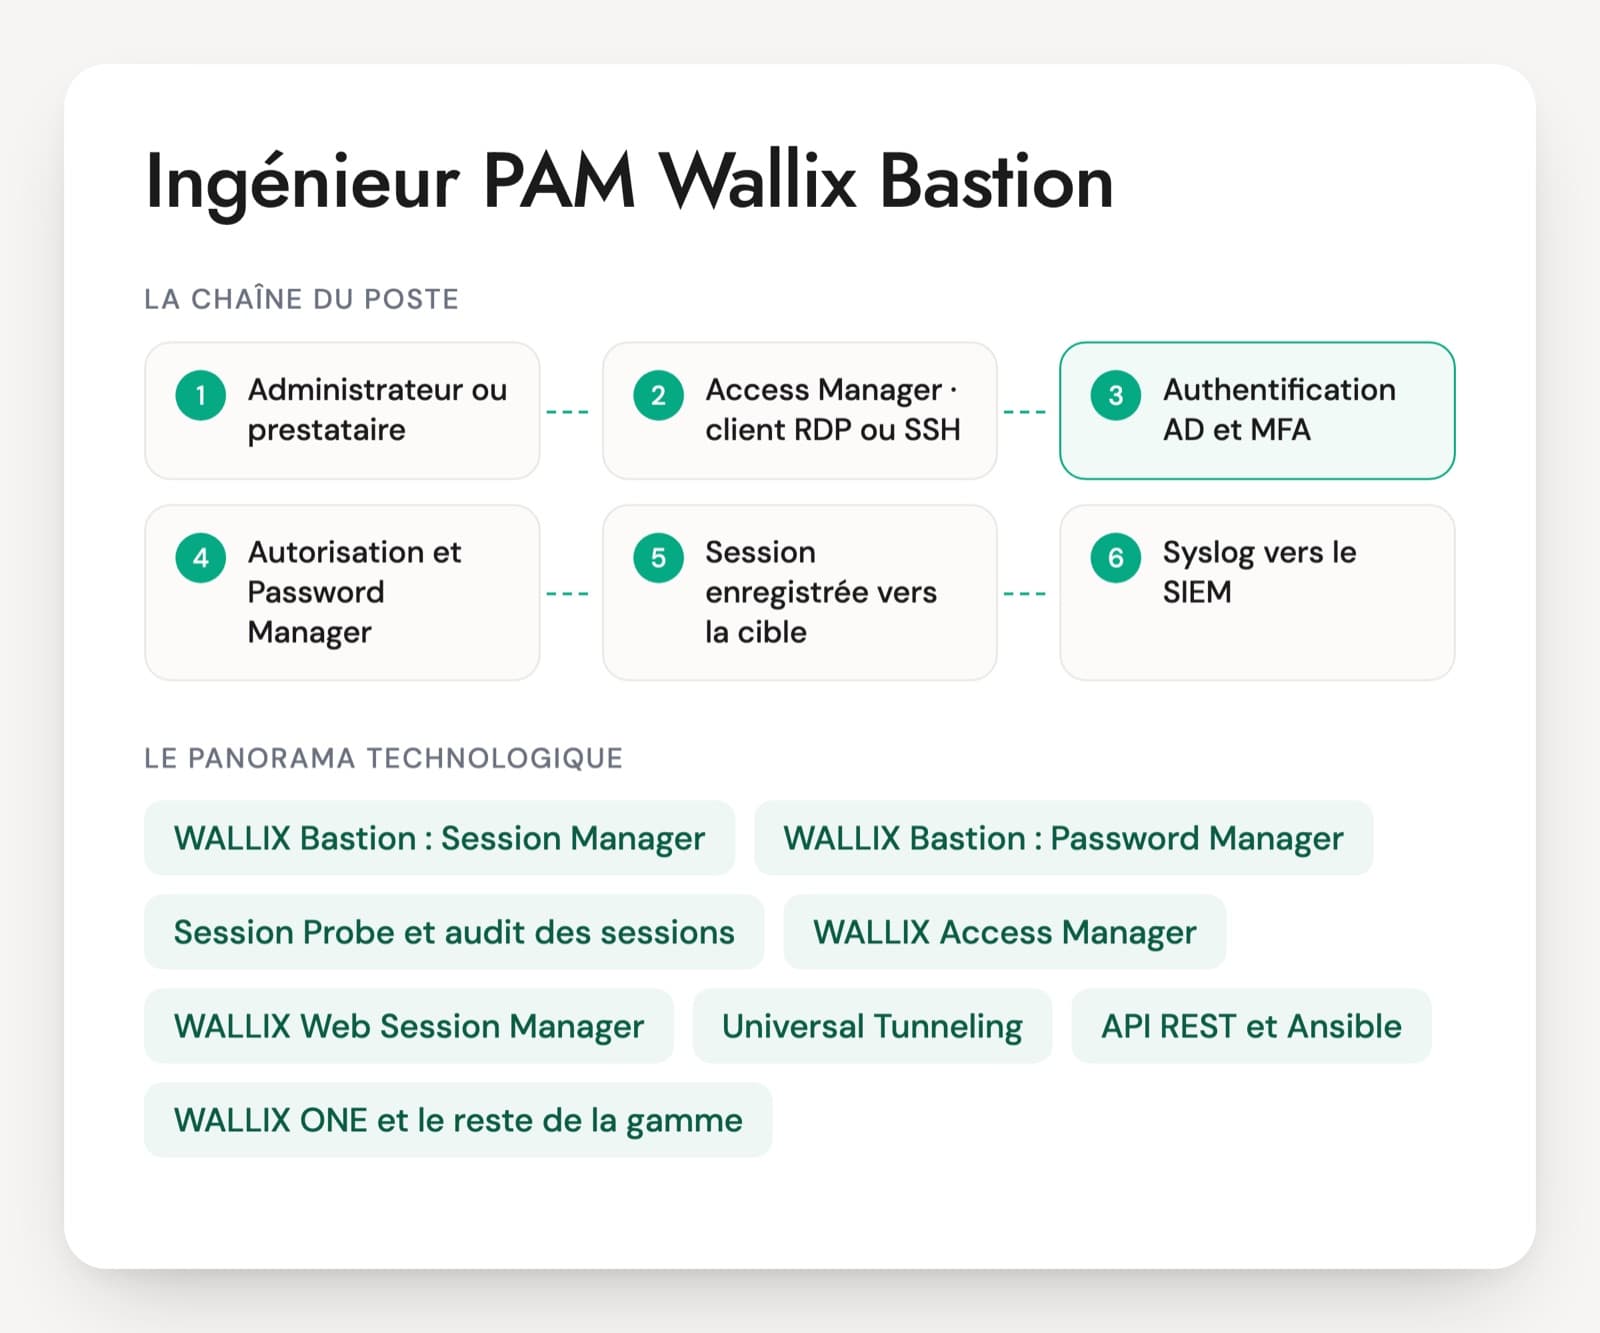
Un ingénieur PAM s'occupe des comptes qui peuvent tout casser : administrateurs du domaine, root des serveurs Linux, comptes sa des bases, comptes locaux des équipements réseau, comptes de service des applications. Il installe et exploite la solution, le plus souvent CyberArk (Palo Alto Networks, marque Idira depuis mai 2026), WALLIX, BeyondTrust ou Delinea, puis y fait entrer les comptes et les administrateurs par vagues. Les questions d'entretien d'un ingénieur PAM doivent donc couvrir l'outil et les systèmes qu'il pilote.
Ces projets butent rarement sur l'installation. Ils butent sur les comptes de service dont personne ne connaît les dépendances, sur les administrateurs qui gardent un accès direct « au cas où » et sur les prestataires qui se connectent avec un compte partagé. Un candidat qui a mené un déploiement raconte une rotation qui a planté une application et ce qu'il a changé ensuite. Un profil qui n'a fait que du run parle surtout de l'interface.
La partie secrets applicatifs compte aussi. Plusieurs offres associent le bastion à HashiCorp Vault ou à Conjur pour sortir les mots de passe des fichiers de configuration et des pipelines. Ce travail tient davantage du développement, et peu de profils couvrent les deux. Le PDF reprend l'entretien en 30 questions sur six axes, avec un cas de 20 minutes.
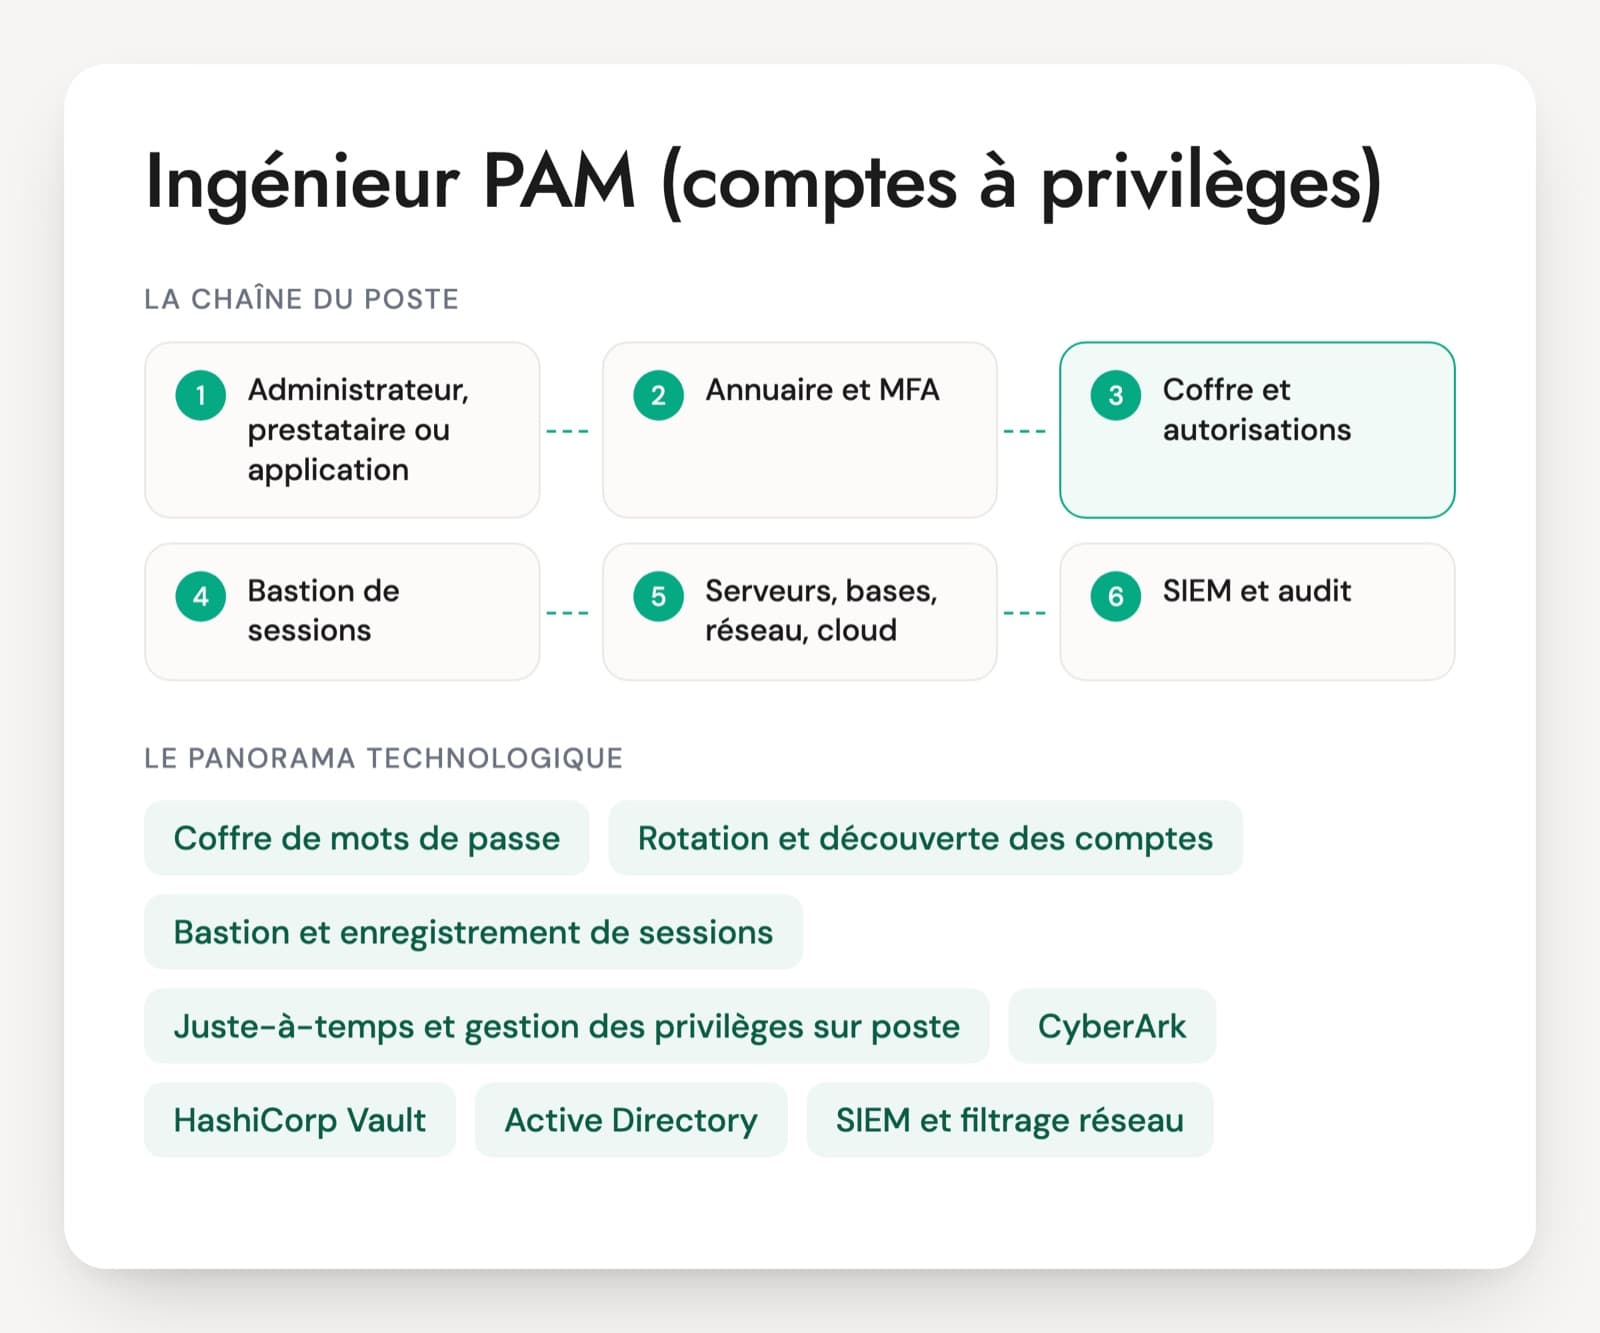
Les briques d'une plateforme PAM, outil par outil
Coffre de mots de passe
La base chiffrée qui garde les secrets des comptes à privilèges : mots de passe, clés SSH, comptes d'urgence. Chaque accès y est tracé, et un administrateur emprunte un compte au lieu de connaître son mot de passe. Le candidat doit expliquer comment il découpe les coffres et qui en est propriétaire.
Rotation et découverte des comptes
Le moteur qui change les mots de passe à intervalle régulier ou après chaque usage, et qui scanne l'AD, les serveurs et les bases pour trouver les comptes à privilèges. C'est là que les projets cassent des applications, quand un compte de service est utilisé à un endroit oublié.
Bastion et enregistrement de sessions
Le point de passage obligé des connexions RDP, SSH et web d'administration. Il injecte le compte cible sans le montrer, applique les autorisations et enregistre la session en vidéo avec un index des commandes ou des fenêtres. Il ne protège rien si les cibles acceptent encore des connexions directes.
Juste-à-temps et gestion des privilèges sur poste
Le juste-à-temps accorde un droit pour la durée d'une tâche puis le retire, pour ne plus garder de comptes puissants en permanence. La gestion des privilèges sur poste (EPM ou PEDM) retire les droits d'administrateur local aux utilisateurs et n'élève que certaines applications.
CyberArk (Idira), WALLIX, BeyondTrust, Delinea
Les solutions les plus citées dans les offres françaises. CyberArk appartient à Palo Alto Networks depuis février 2026. Ses produits portent la marque Idira depuis mai 2026. WALLIX est un éditeur français. Un bon ingénieur PAM passe de l'une à l'autre parce que les concepts restent les mêmes.
HashiCorp Vault, Conjur et coffres cloud
Les coffres de secrets applicatifs : une application ou un pipeline y lit son mot de passe à l'exécution au lieu de le stocker dans un fichier. HashiCorp appartient à IBM depuis février 2025. Les clouds proposent aussi leurs propres services, comme AWS Secrets Manager ou Azure Key Vault.
Active Directory, Entra ID et MFA
L'annuaire fournit les identités des administrateurs et une grande partie des comptes à protéger. Entra ID ajoute les rôles cloud et PIM. La MFA, par RADIUS, SAML ou OpenID Connect, protège l'entrée du PAM lui-même.
SIEM et filtrage réseau
Le SIEM reçoit les journaux du PAM et ceux des cibles, ce qui permet de repérer un accès qui a contourné le bastion. Le filtrage réseau, sur les pare-feu ou les serveurs, réserve les ports d'administration aux adresses du bastion.
Le poste prend plusieurs formes. Sur un projet de déploiement, l'ingénieur PAM installe la plateforme, écrit les connecteurs et organise la mise sous coffre par vagues. En exploitation, il traite les incidents de rotation, les demandes d'accès et les montées de version, souvent au niveau 3. Les profils les plus seniors définissent aussi la politique d'accès à privilèges et répondent aux auditeurs. Les référentiels poussent dans ce sens : l'ISO 27001:2022 consacre une mesure aux droits d'accès à privilèges, DORA impose aux entités financières une gestion stricte des accès, et la loi de transposition de NIS2 n'était pas encore votée au 7 novembre 2026. Les certifications d'éditeur montrent la connaissance d'un produit. L'expérience d'un déploiement réel se vérifie en entretien.
Six points à valider chez un ingénieur PAM
- Principes et architecture PAM
- Coffre, rotation et comptes de service
- Bastion, sessions et traçabilité
- Intégration aux systèmes cibles
- Secrets applicatifs et CI/CD
- Déploiement, exploitation et preuve d'audit
Les questions d'entretien d'un ingénieur PAM, avec la réponse attendue
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Un administrateur réseau a déjà un compte nominatif et la MFA. Il vous demande pourquoi il devrait en plus passer par le bastion. Que lui répondez-vous ?
Une bonne réponseLa MFA prouve qui se connecte, elle ne retire rien aux droits du compte. Sans PAM, le mot de passe ou la clé SSH reste connu de l'administrateur et marche depuis n'importe quel poste, à toute heure. Le PAM range le secret dans un coffre et le change, l'injecte dans la session sans le montrer, enregistre ce qui se passe et peut exiger une approbation. Un bon candidat ajoute que tout cela ne vaut que si les ports d'administration des cibles ne répondent qu'au bastion.
Signal d'alerte« C'est la politique sécurité », ou une réponse limitée à l'enregistrement vidéo. Aucune mention du secret que l'administrateur ne devrait plus connaître.
Question 2 · confirmé
Le RSSI veut une rotation automatique tous les 30 jours sur les comptes de service Windows. Que faites-vous avant d'activer la première ?
Une bonne réponseL'inventaire des usages de chaque compte : services Windows, tâches planifiées, pools IIS, fichiers de configuration, chaînes de connexion. L'outil de découverte du PAM et les journaux d'ouverture de session aident. Ensuite, un propriétaire applicatif par compte, une mise sous coffre sans rotation pour vérifier le secret, puis une première rotation en fenêtre de maintenance, avec mise à jour des dépendances par le PAM et retour arrière prévu. Quand l'application le permet, un gMSA règle la question sans le PAM.
Signal d'alerteActiver la rotation sur tout le périmètre d'un coup, ou ne pas savoir où un compte de service est utilisé.
Question 3 · confirmé
Un infogérant doit intervenir sur dix serveurs de production pendant trois mois. Comment configurez-vous son accès dans le PAM ?
Une bonne réponseUn compte nominatif par intervenant, avec MFA, dans un groupe qui ne voit que les dix cibles. Les comptes cibles sont injectés sans révéler le mot de passe, l'accès est limité aux horaires prévus, soumis à approbation si la cible est sensible, enregistré, et expire à la fin du contrat. Transfert de fichiers et presse-papiers seulement si le besoin est justifié. Si l'outil le permet, un accès par portail web évite d'ouvrir un VPN sur le réseau.
Signal d'alerteUn compte générique partagé par l'équipe du prestataire, ou un VPN ouvert vers tout le réseau d'administration.
Question 4 · confirmé
Les switchs et pare-feu n'ont que des comptes locaux. Comment les faites-vous entrer dans le PAM ?
Une bonne réponseD'abord l'authentification centralisée par TACACS+ ou RADIUS avec des comptes nominatifs, en gardant un compte local de secours sous coffre. Ensuite les connexions par le bastion en SSH, et la rotation du compte local par un connecteur qui sait gérer les invites de l'équipement (mode enable, confirmation). Il vérifie la compatibilité par modèle et version, et sauvegarde la configuration après un changement.
Signal d'alerteUn seul compte admin partagé sur tous les équipements, dont le mot de passe est rangé dans le coffre et jamais changé.
Question 5 · confirmé
Une application lit le mot de passe de sa base dans un fichier de configuration en clair. Comment la faites-vous passer sur un coffre de secrets ?
Une bonne réponseL'application s'authentifie au coffre avec une identité de machine (rôle cloud, compte de service Kubernetes, certificat, attributs du serveur), lit le secret au démarrage ou à l'usage par API, agent ou SDK, et garde un cache pour survivre à une indisponibilité courte du coffre. La rotation est coordonnée avec l'application, ou remplacée par des secrets dynamiques si la base s'y prête. Il cite le problème du secret zéro.
Signal d'alerteChiffrer le fichier avec une clé posée dans le même répertoire, ou lire le coffre avec un jeton écrit en dur dans le code.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ingénieur PAM : les questions fréquentes
Quelle différence entre un ingénieur IAM et un ingénieur PAM ?
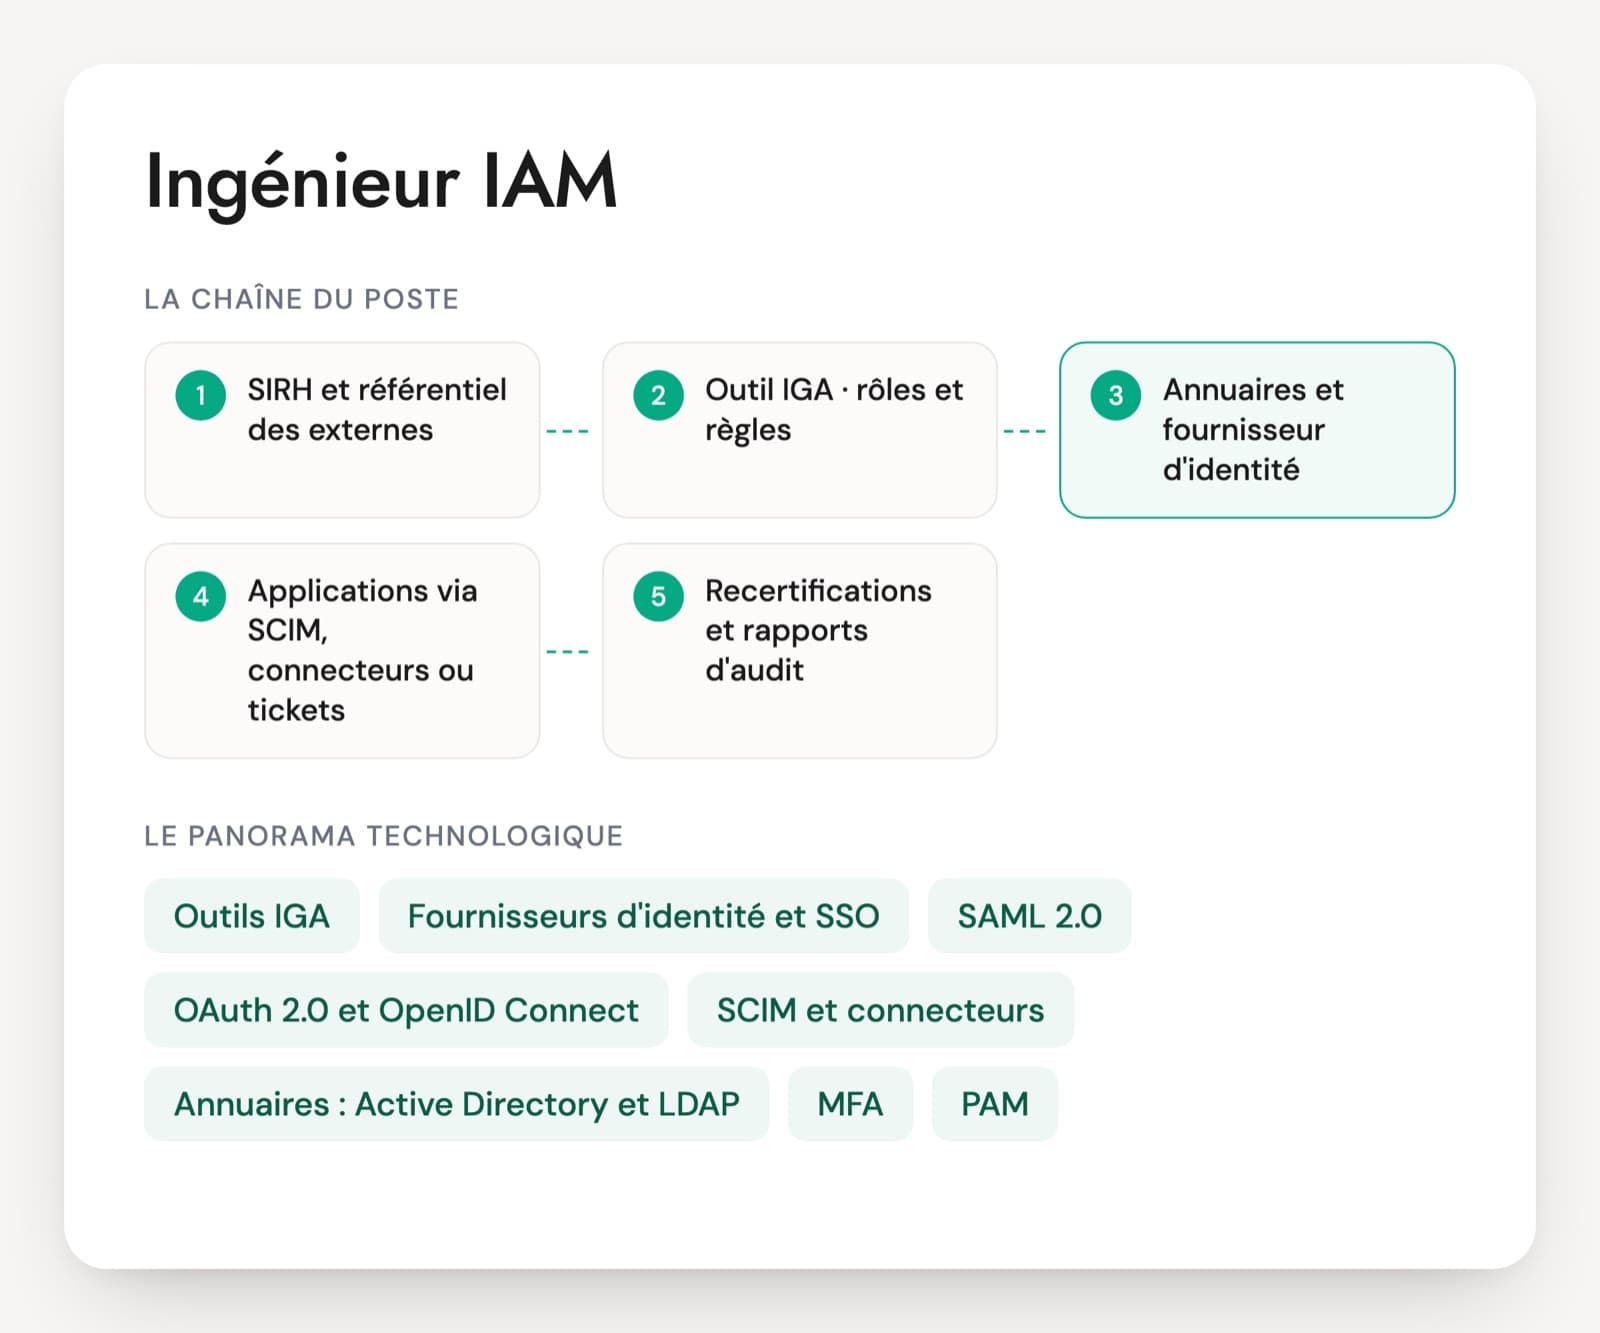
L'ingénieur IAM gère les identités de tous les collaborateurs : arrivées et départs, habilitations applicatives, authentification unique, MFA, revues d'accès. L'ingénieur PAM se concentre sur les comptes qui donnent des droits d'administration et sur les sessions de ceux qui les utilisent, avec un coffre, un bastion et la rotation des secrets. Les deux échangent beaucoup, mais le PAM demande une connaissance fine des systèmes Windows, Linux, bases et réseau.
Faut-il un spécialiste d'un éditeur ou un profil PAM généraliste ?
Sur une plateforme en place, la maîtrise du produit installé fait gagner des semaines : ses composants, ses connecteurs, ses pièges de mise à jour. Pour un choix de solution ou un projet qui démarre, un profil qui a déployé deux outils différents compare mieux. Dans les deux cas, un exemple de rotation qui a cassé une application, et la façon dont le problème a été réglé, fait la différence.
Sur quoi porte le test technique d'un ingénieur PAM ?
Sur un cas réel plutôt qu'un questionnaire sur l'interface. Le support est un inventaire court : quelques comptes de service avec leurs usages, des comptes locaux réseau, un prestataire à faire entrer. La personne propose l'ordre de mise sous coffre, les risques de chaque rotation et le paramétrage des accès du prestataire. En trente minutes, on voit si la personne pense dépendances, retour arrière et comptes d'urgence.
Quel parcours mène au poste d'ingénieur PAM ?
Beaucoup viennent de l'administration système Windows ou Linux, parfois du réseau, et ont pris en charge le bastion de leur équipe avant d'en faire leur métier. D'autres arrivent de l'IAM ou d'un intégrateur de solutions de sécurité. Un ancien administrateur connaît bien les cibles et les habitudes des équipes. Il doit aussi avoir pratiqué le scripting (PowerShell, Python) et les API du produit, nécessaires pour industrialiser.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.