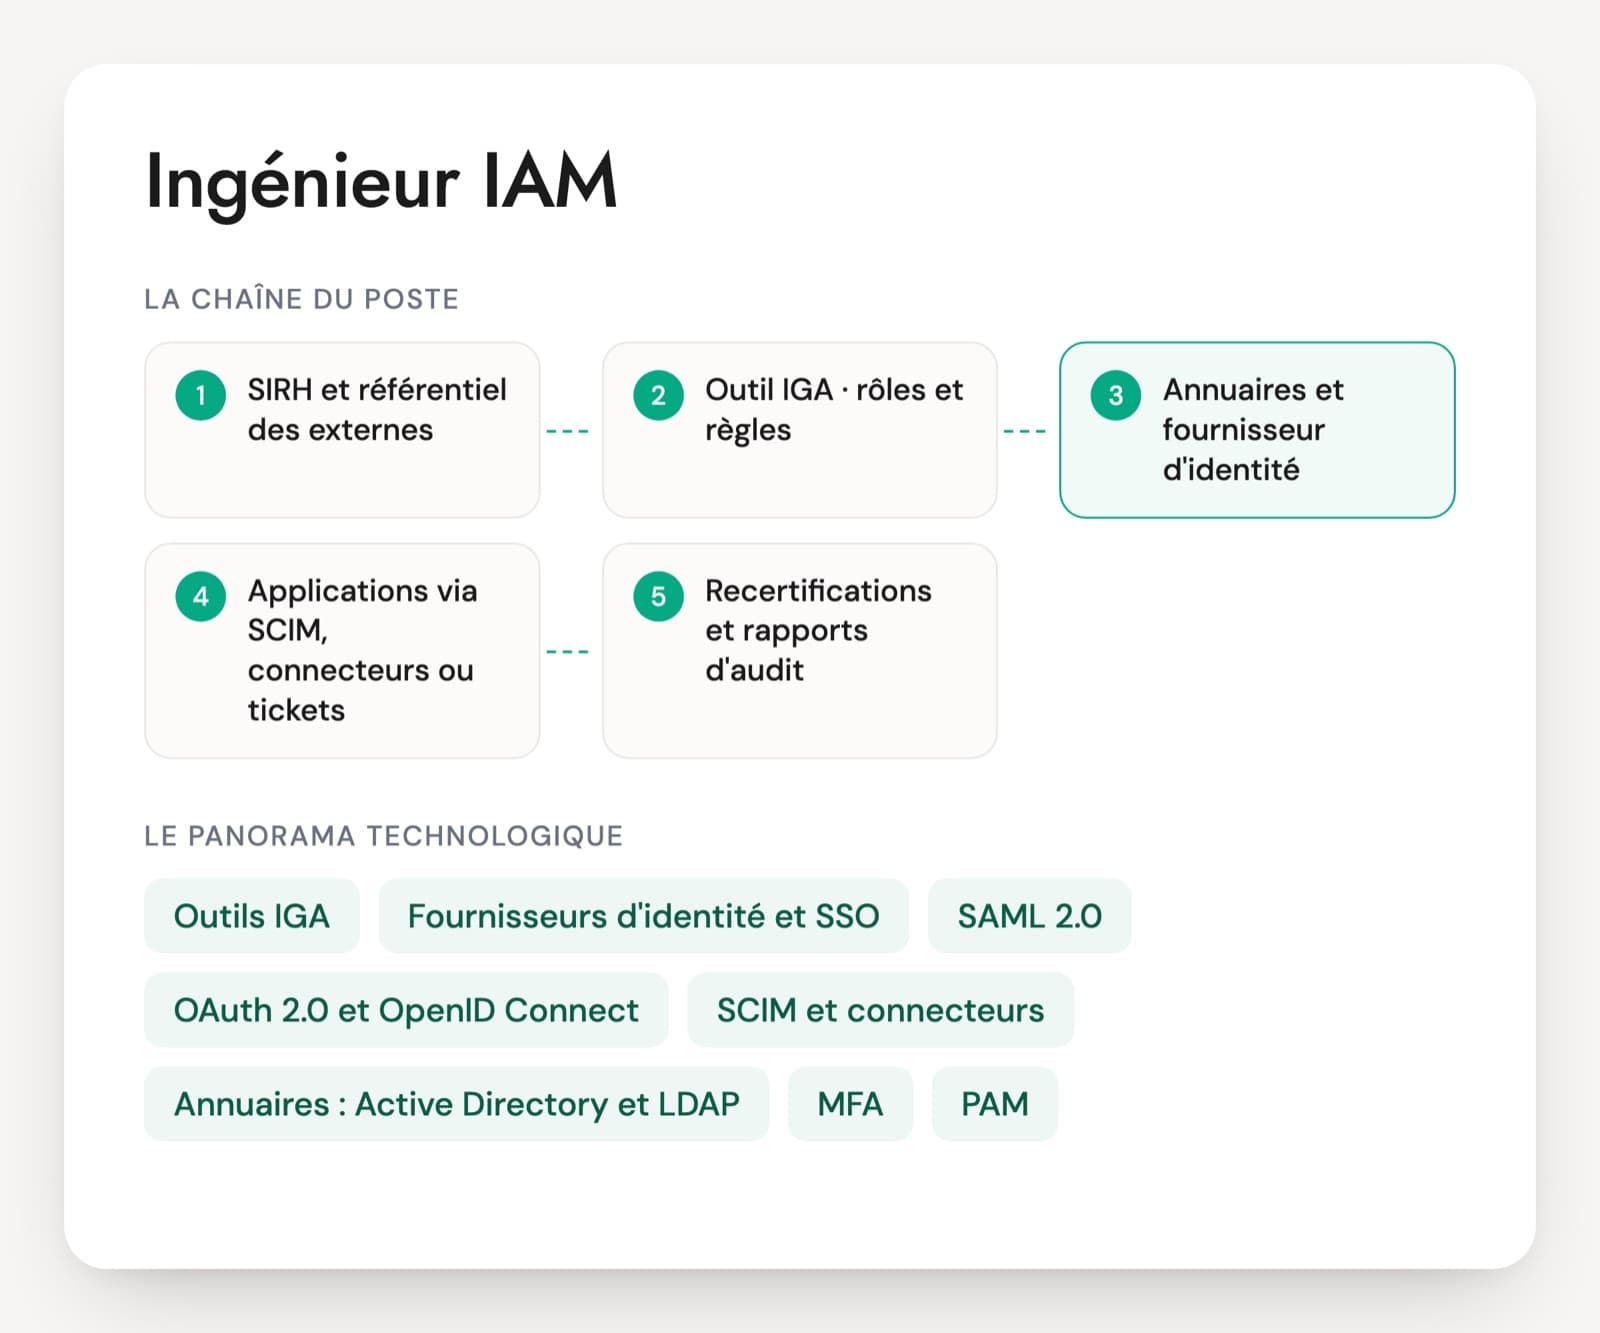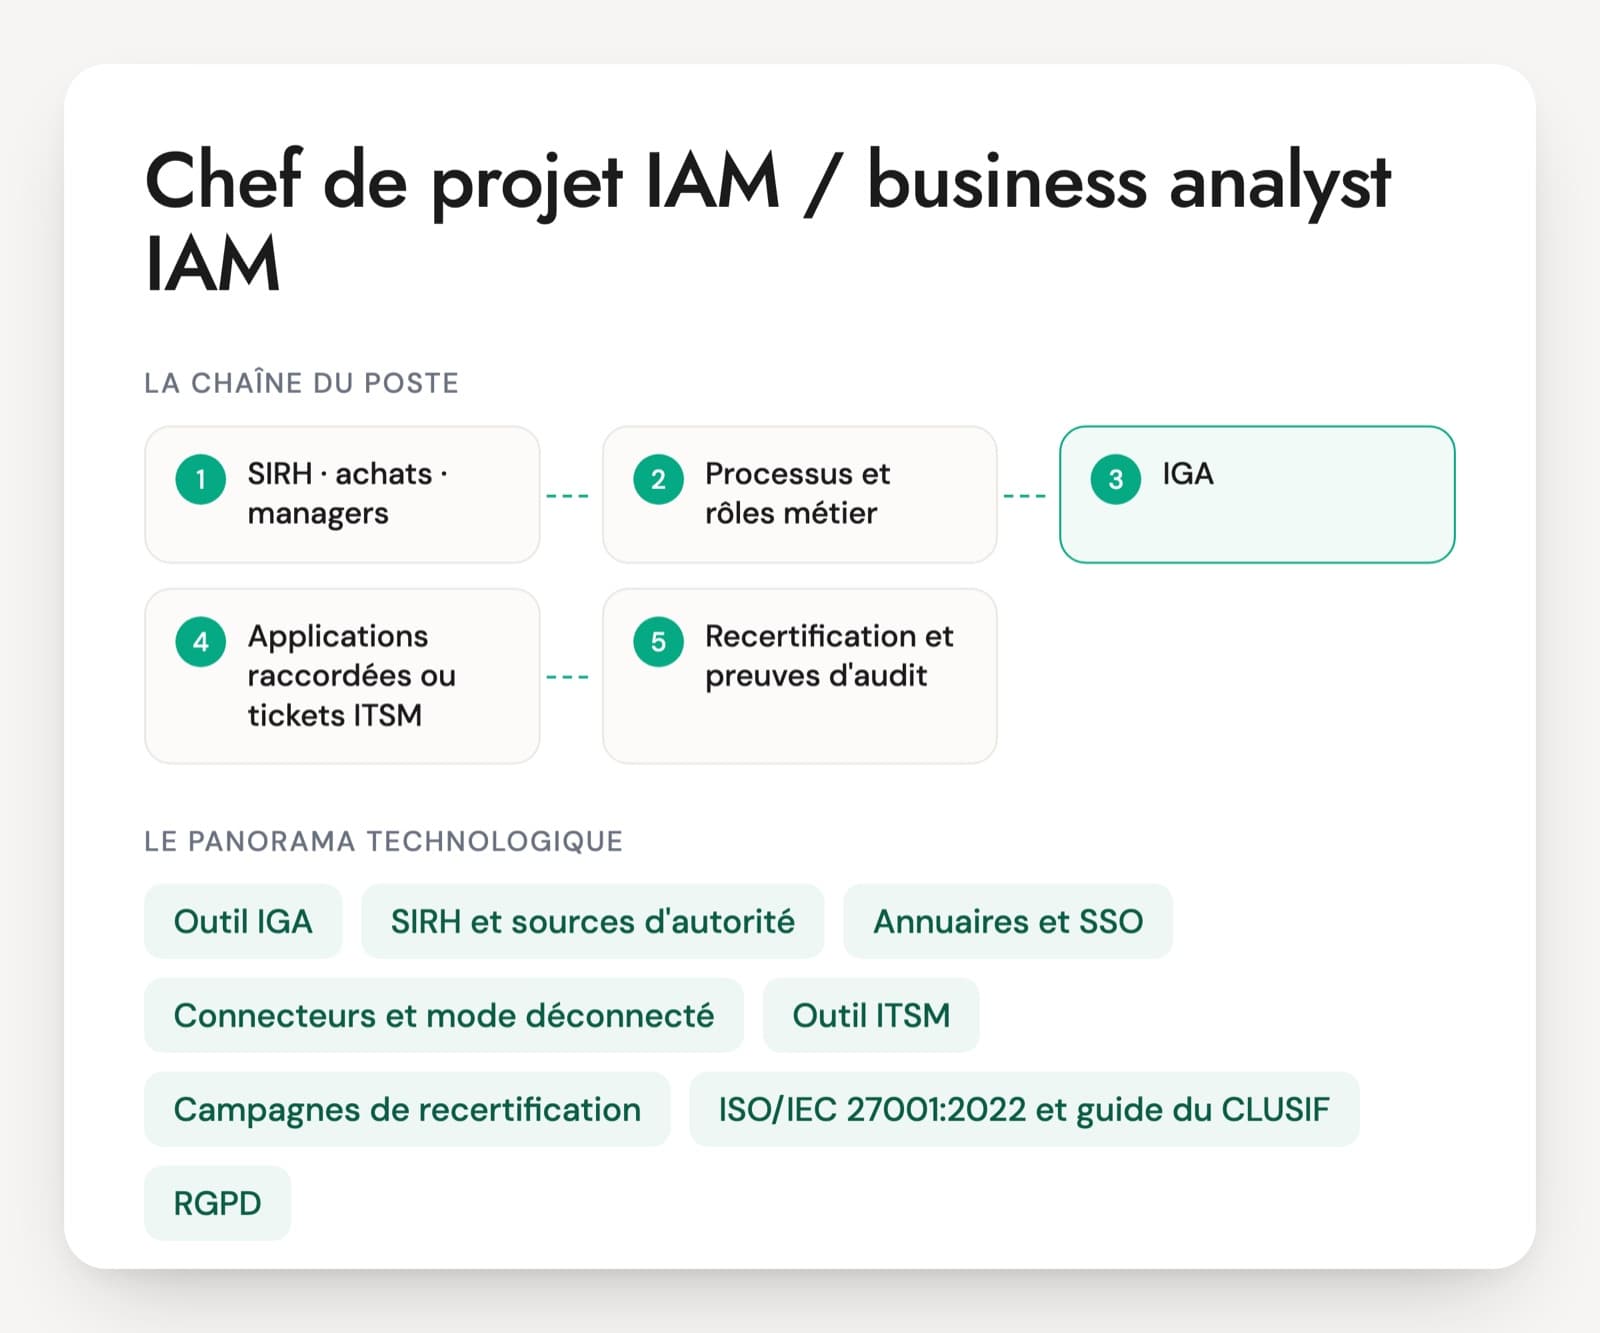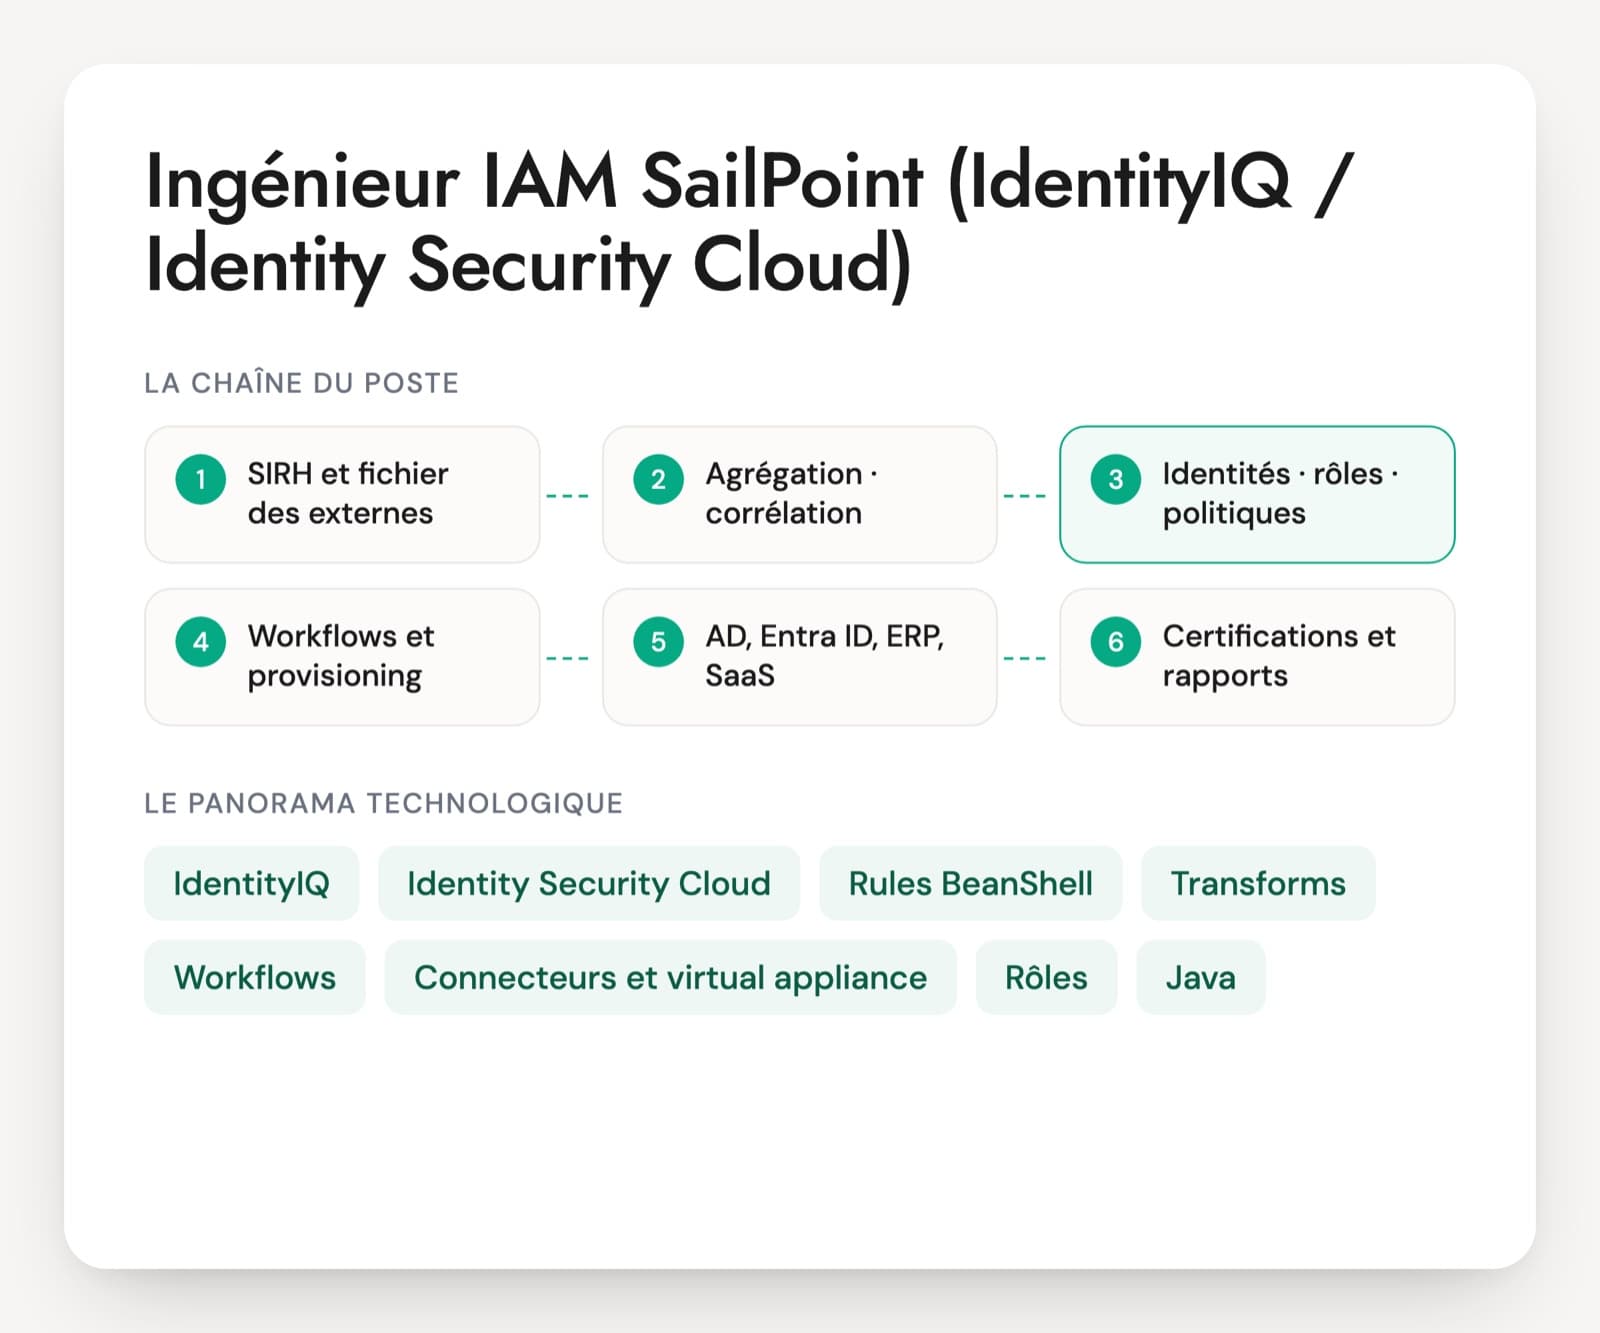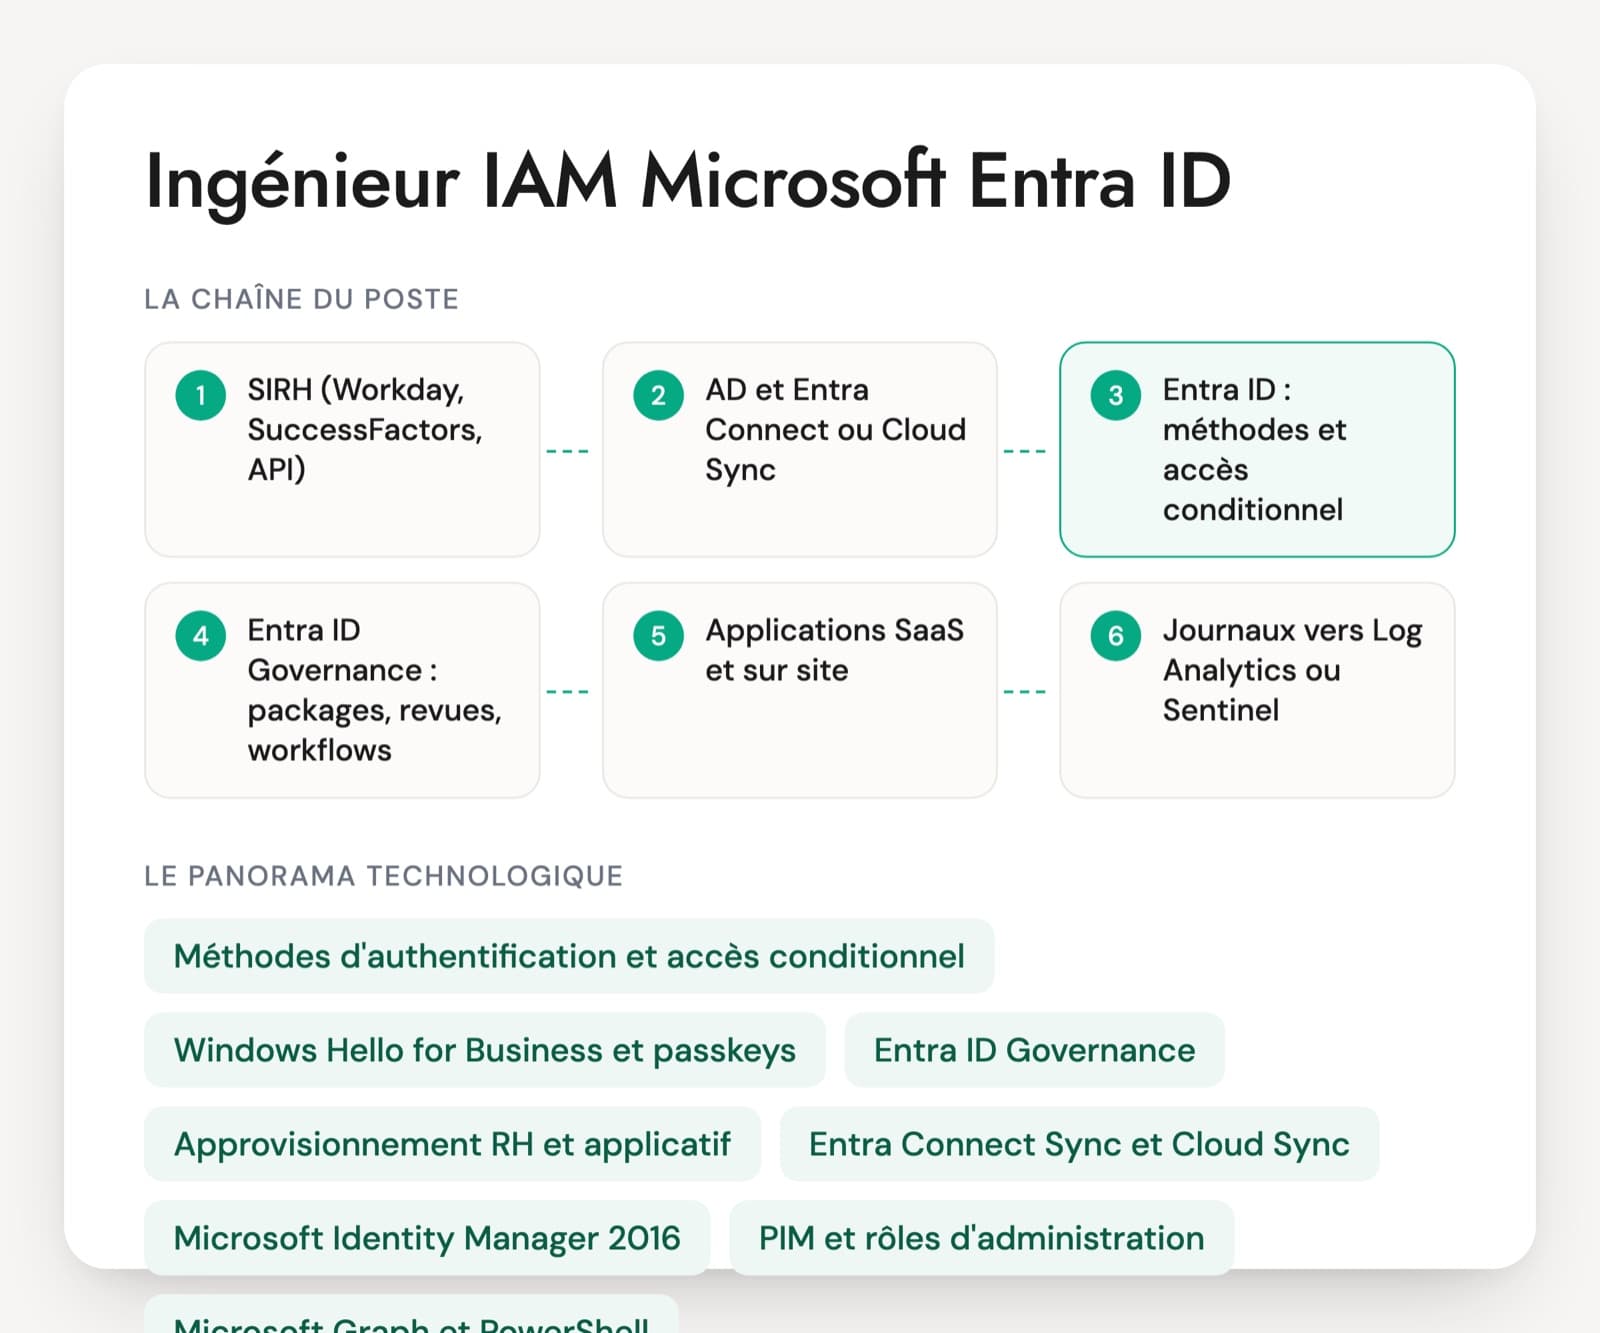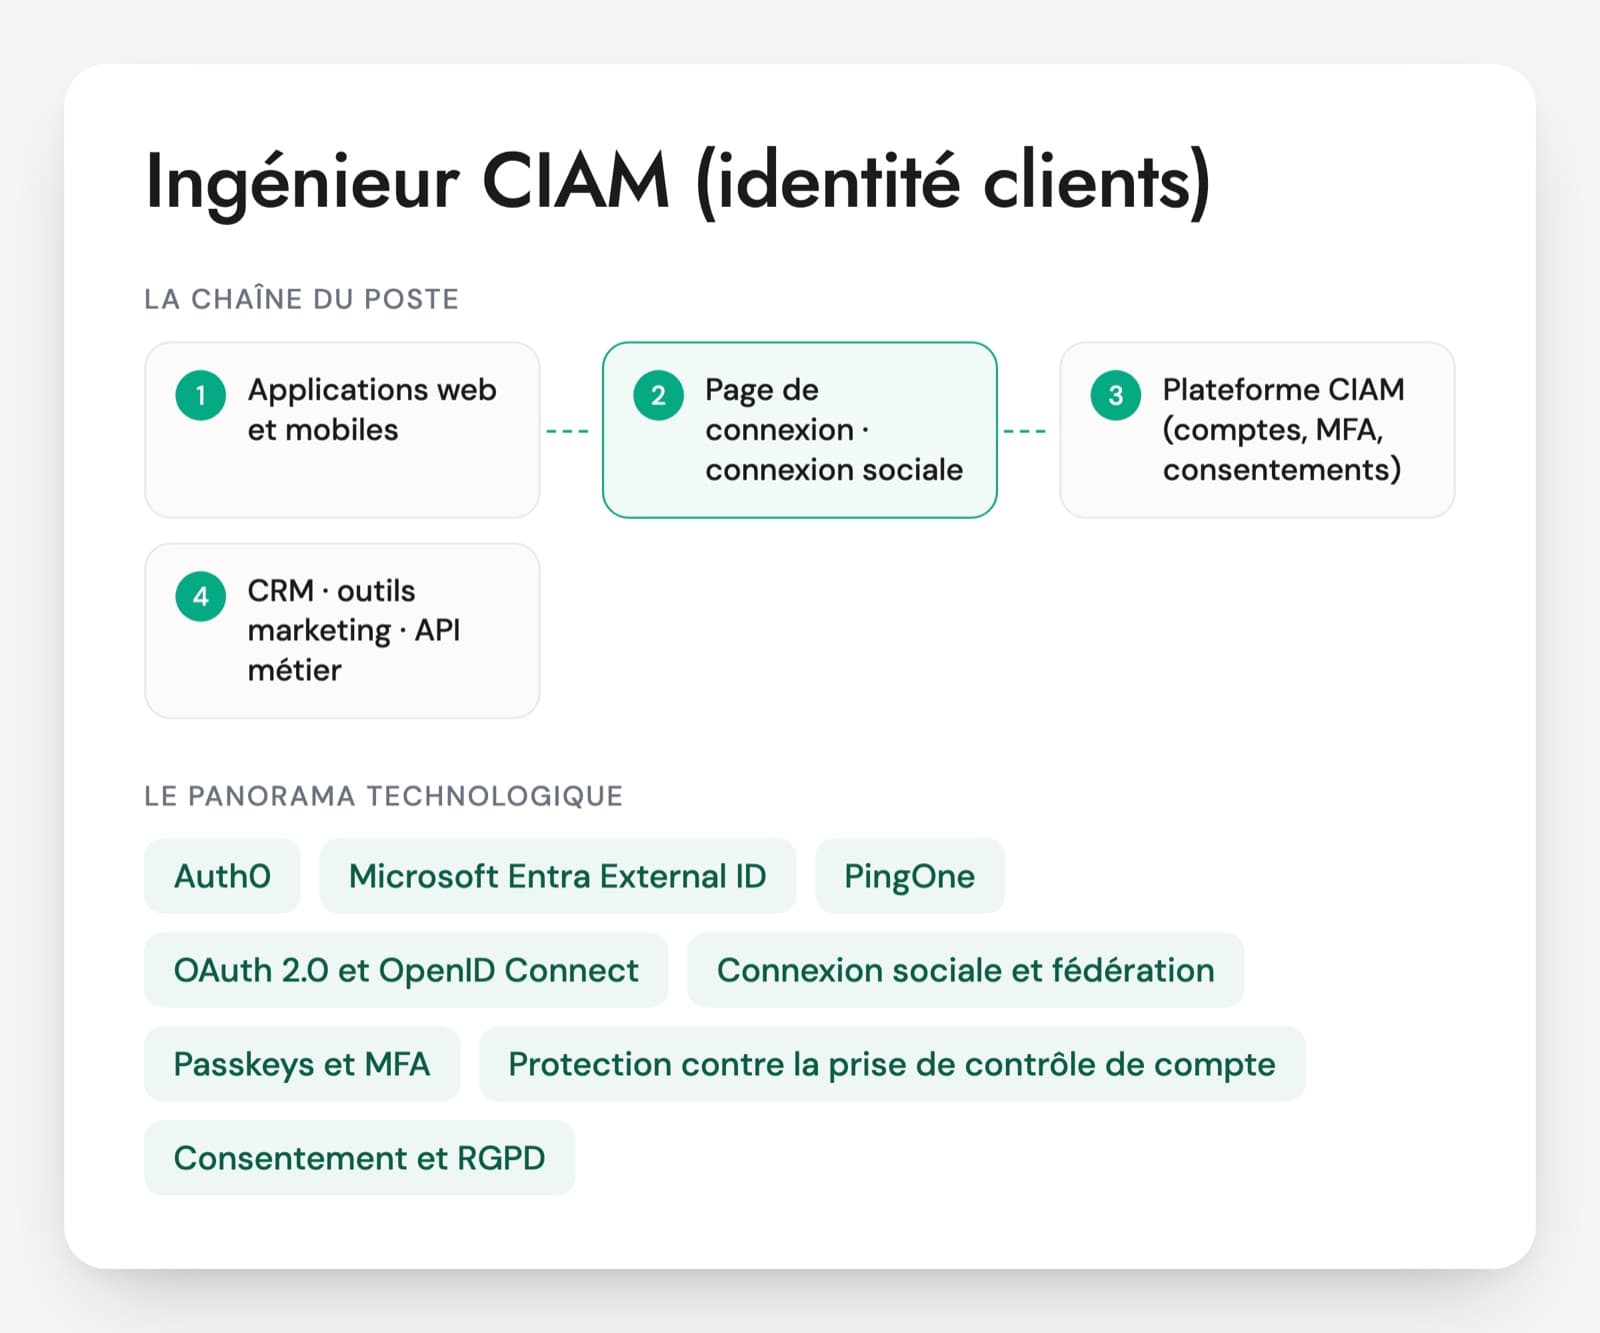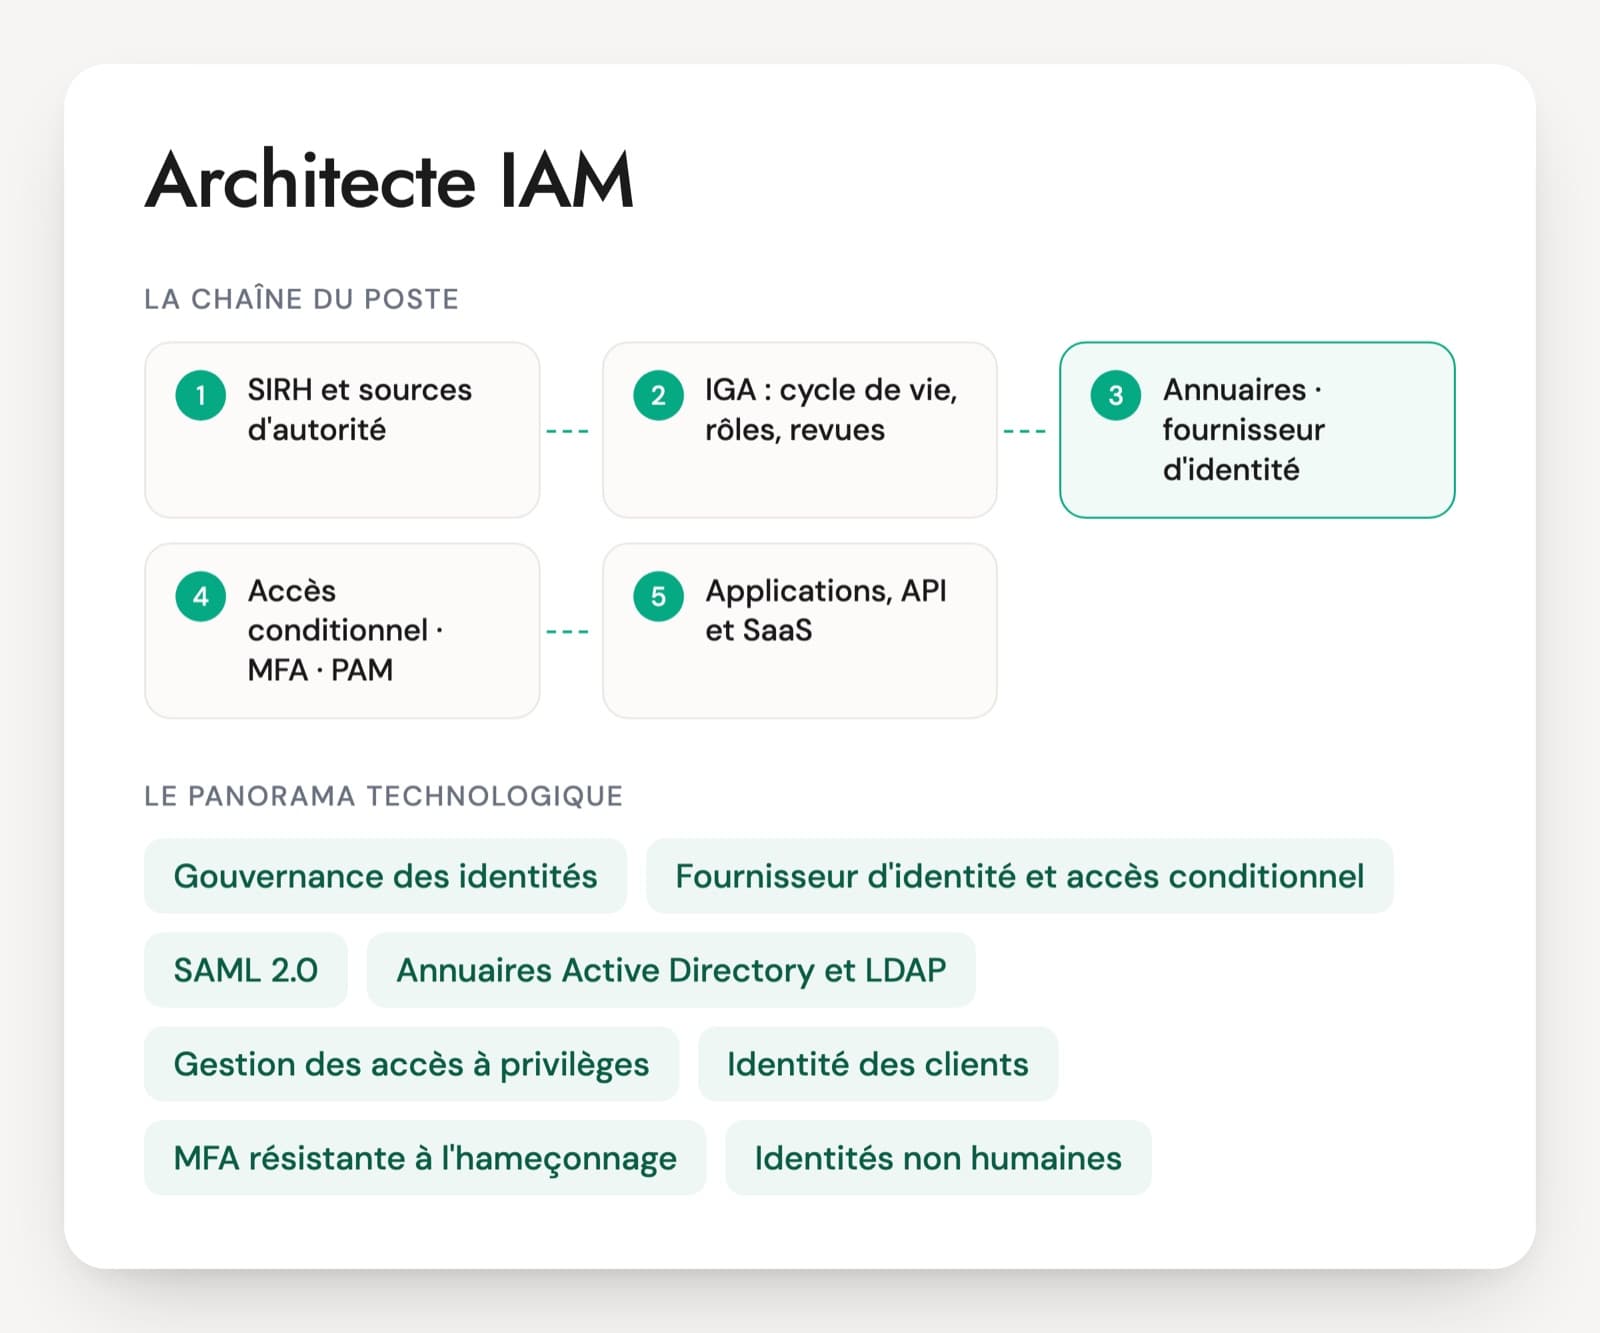
Le titre d'architecte IAM recouvre deux situations. Chez un client final, la personne porte la cible identité de toute l'organisation : sources d'autorité, IGA, fournisseur d'identité, comptes à privilèges et parfois l'identité des clients. En prestation ou en cabinet, elle intervient sur une mission de cadrage, de choix d'éditeur ou de migration, avec des livrables HLD et LLD. Les questions d'entretien changent d'un cas à l'autre, et le périmètre du poste se fixe d'abord.
Beaucoup de candidats viennent de l'intégration d'un produit, le plus souvent SailPoint, Okta ou Microsoft Entra. Ils connaissent un outil en profondeur et décrivent la cible avec son vocabulaire. Un architecte doit expliquer pourquoi ce produit plutôt qu'un autre, ce que la fédération change à la sécurité, comment un modèle de rôles se dégrade en quelques années et que faire de milliers de comptes de service sans propriétaire. Les agents d'IA qui appellent des API au nom des utilisateurs entrent aussi dans le périmètre.
Un schéma au tableau dit plus qu'une liste de produits. Les bons profils partent des arrivées, des mobilités et des départs, nomment les risques résiduels et savent dire ce qu'ils laisseraient en l'état. Le PDF contient 30 questions sur six axes, un cas de 20 minutes sur le rapprochement de deux systèmes d'identité et une grille de 1 à 4.
Les briques qu'un architecte IAM assemble
Gouvernance des identités (IGA)
Le registre des identités et de leurs droits : arrivées, mobilités, départs, demandes d'accès, revues et séparation des tâches. Les produits les plus cités sont SailPoint, Saviynt, One Identity et Microsoft Entra ID Governance. L'architecte décide de ce qui y est modélisé et des applications à connecter en priorité.
Fournisseur d'identité et accès conditionnel
Microsoft Entra ID, Okta ou Ping Identity authentifient le personnel et ouvrent le SSO vers les applications. L'accès conditionnel y décide qui entre, depuis quel appareil et avec quelle MFA. Cette brique devient un point de panne unique, et l'architecture doit en tenir compte.
SAML 2.0, OpenID Connect, OAuth 2.0, SCIM 2.0
Les protocoles de fédération, d'autorisation déléguée et de provisioning. Un architecte sait lequel convient à une application donnée et ce qu'il faut vérifier dans une intégration. OAuth 2.1, qui regroupe les bonnes pratiques d'OAuth 2.0, est encore un brouillon à l'IETF en novembre 2026.
Annuaires Active Directory et LDAP
La plupart des organisations gardent un Active Directory sur site, synchronisé avec le cloud, et parfois des annuaires LDAP hérités. Fusions, migrations de forêts et relations d'approbation reviennent souvent dans les missions d'architecture.
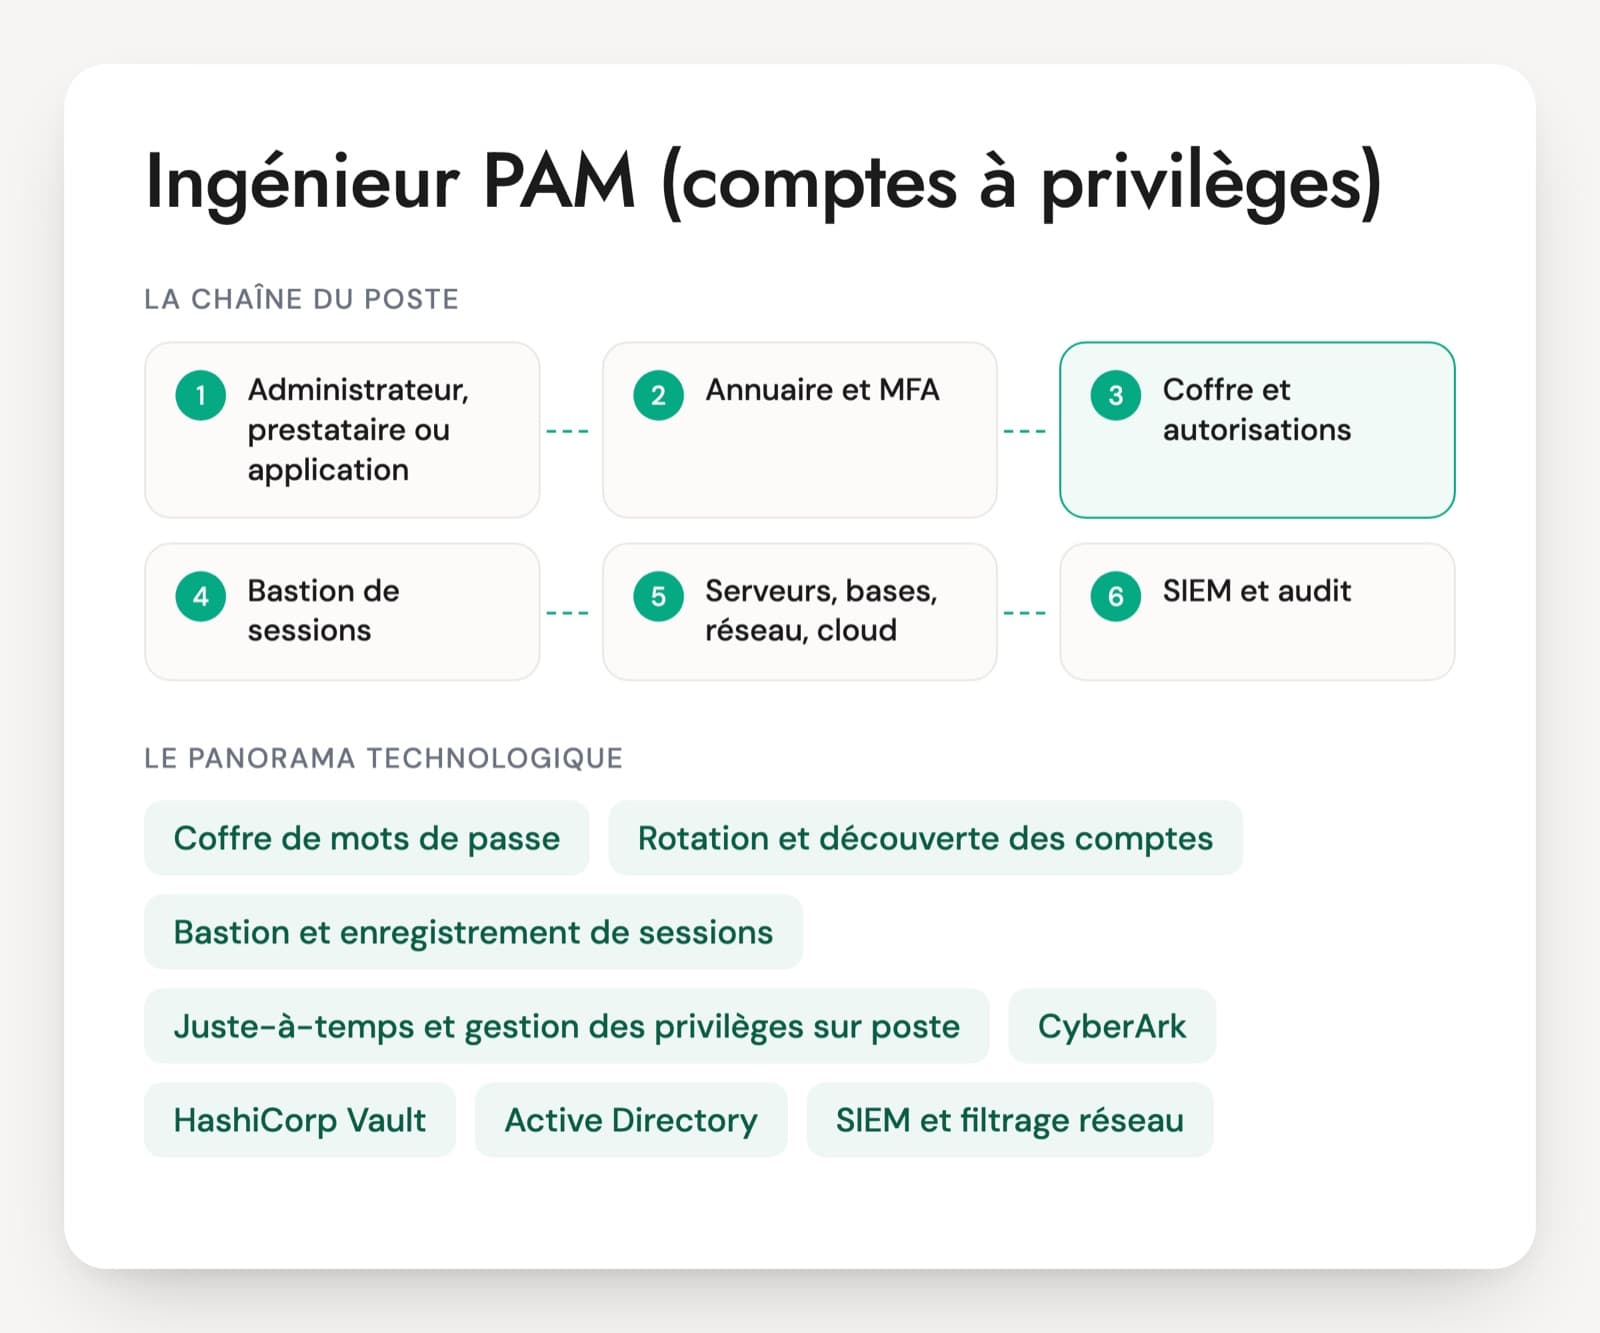
Gestion des accès à privilèges (PAM)
CyberArk, Wallix, BeyondTrust ou Delinea protègent les comptes d'administration : coffre, rotation des mots de passe, enregistrement des sessions, élévation temporaire. L'architecte l'articule avec l'IGA, qui décide de l'éligibilité, et avec l'IdP, qui authentifie.
Identité des clients (CIAM)
Inscription, connexion sociale, consentement et passkeys pour des clients qui se comptent en millions. On y croise Keycloak, Auth0, Ping Identity ou les offres CIAM des grands éditeurs. Les contraintes de volume, de RGPD et d'expérience utilisateur diffèrent de l'identité du personnel.
MFA résistante à l'hameçonnage
FIDO2, clés de sécurité, passkeys, Windows Hello for Business, cartes à puce. Ces méthodes résistent aux proxys d'hameçonnage, contrairement au SMS ou à la notification simple. L'ANSSI publie des recommandations sur l'authentification multifacteur et les mots de passe, souvent citées dans les cahiers des charges.
Identités non humaines
Comptes de service, principaux de service, clés d'API, identités managées, et maintenant agents d'IA. La fédération d'identité de charge de travail et SPIFFE remplacent les secrets statiques. Dans beaucoup d'organisations, ces identités sont plus nombreuses que les salariés.
Référentiels : NIST SP 800-207 et SP 800-63-4
Le SP 800-207 décrit l'architecture Zero Trust. Le SP 800-63-4, publié en version finale en juillet 2025, fixe les niveaux de vérification d'identité, d'authentification et de fédération. Un candidat senior s'en sert pour justifier ses niveaux d'exigence.
L'architecte IAM travaille avec le RSSI, les équipes infrastructure, les équipes applicatives, les RH et le contrôle interne. Chez un client final, il tient la cible sur plusieurs années, arbitre les demandes de dérogation et prépare les migrations d'IGA ou d'annuaire. En prestation ou en cabinet, il cadre un programme, compare des éditeurs ou conçoit l'architecture qu'un intégrateur va construire. Les profils viennent souvent de l'intégration d'un produit IGA ou d'un IdP, parfois de l'architecture sécurité. Une certification éditeur ou la SC-300 de Microsoft montre la connaissance d'un outil. La capacité à comparer, à chiffrer et à prévoir la panne se vérifie en entretien.
Ce que l'entretien établit chez un architecte IAM
- Architecture cible et sources d'autorité
- Fédération, SSO et authentification forte
- Gouvernance des identités et modèle de rôles
- Identités non humaines, PAM et Zero Trust
- Choix d'éditeurs et migrations
- Résilience, détection et dossier d'architecture
Cinq questions d'entretien et les réponses attendues
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · senior
Le groupe a un Active Directory par filiale, un IGA maison sur une base SQL, Okta pour deux applications SaaS et aucun outil PAM. On vous demande une cible à trois ans. Comment construisez-vous le dossier ?
Une bonne réponsePar une cartographie de l'existant : sources d'autorité (SIRH, gestion des prestataires), annuaires, applications classées par criticité et par protocole, comptes à privilèges. La cible découpe ensuite les briques (gouvernance des identités, fournisseur d'identité de référence, PAM, identité des clients à part si elle existe) et fixe les principes : une source d'autorité par population, un seul IdP pour le personnel, des droits accordés par le cycle de vie. La feuille de route avance par paliers, priorisés par le risque, avec chaque choix tracé dans une décision d'architecture.
Signal d'alerteUn dossier qui commence par le nom d'un éditeur, ou « un produit qui fait tout ». Aucune mention des sources d'autorité ni des départs mal traités.
Question 2 · confirmé
Une application métier ancienne ne parle ni SAML ni OpenID Connect. On veut quand même la mettre derrière le SSO et la MFA. Quelles options étudiez-vous ?
Une bonne réponseUn proxy d'authentification devant l'application, qui valide la session de l'IdP et transmet l'identité par en-tête ou par délégation Kerberos contrainte pour une application Windows intégrée. Le candidat signale le risque : si l'application reste joignable en direct, l'en-tête se falsifie, donc l'accès direct doit être fermé au niveau réseau. Le SSO par formulaire avec mots de passe stockés vient en dernier recours. Il note aussi l'option de faire évoluer l'application quand elle est encore maintenue.
Signal d'alerte« Impossible sans la réécrire », ou un compte générique partagé derrière le SSO.
Question 3 · senior
L'IGA compte 14 000 rôles pour 9 000 salariés, et les managers valident les revues sans les lire. Comment reprenez-vous le modèle ?
Une bonne réponseD'abord un diagnostic : rôles à un seul membre, doublons, droits accordés hors rôle. Puis un modèle à deux niveaux, rôles métier composés de rôles applicatifs, avec des droits de naissance calculés sur des attributs (service, site, fonction). Le role mining sert de point de départ et chaque proposition est validée avec le métier. Les revues se concentrent sur les droits sensibles et les exceptions, avec des revues déclenchées à la mobilité, au lieu de tout faire revalider chaque semestre.
Signal d'alerteAppliquer tel quel le résultat d'un role mining automatique, ou créer de nouveaux rôles pour corriger les anciens.
Question 4 · senior à expert
Un audit recense 6 000 comptes de service, clés d'API et principaux de service, dont la moitié sans propriétaire connu. Quelle architecture proposez-vous pour les reprendre en main ?
Une bonne réponseUn inventaire sur toutes les sources (AD, Entra ID, IAM des clouds, coffres, dépôts de code), puis un propriétaire obligatoire et un cycle de vie dans l'IGA, comme pour une personne. Les secrets statiques cèdent la place aux identités managées et à la fédération d'identité de charge de travail, aux gMSA côté Active Directory, et à la rotation par un coffre pour ce qui reste. Les comptes sans propriétaire sont désactivés par vagues après observation de leur usage, puis supprimés.
Signal d'alerteTout supprimer d'un coup, ou une rotation manuelle des mots de passe une fois par an.
Question 5 · senior à expert
Vous remplacez un IGA en fin de support par un autre produit, avec 180 applications connectées. Comment organisez-vous la bascule sans rouvrir de comptes ni perdre l'historique des revues ?
Une bonne réponseL'historique des campagnes est archivé pour les audits, sans forcément le migrer dans le nouvel outil. Les règles sont réécrites plutôt que copiées. Le nouvel IGA tourne d'abord en lecture et en réconciliation, en parallèle de l'ancien, et les écarts de comptes et de droits sont comparés avant d'activer l'écriture. La bascule avance par vagues d'applications, avec un gel des règles et un retour arrière prévu par vague.
Signal d'alerteUne bascule en une seule fois, ou des rôles repris tels quels avec leurs défauts.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Architecte IAM, les questions fréquentes
Architecte IAM ou ingénieur IAM, quel profil pour un programme identité ?
L'ingénieur IAM configure et exploite un produit : connecteurs, flux de provisioning, intégrations SSO, incidents. L'architecte décide de la cible, des briques, des protocoles et de l'ordre des chantiers, et il défend ces choix devant un comité. Sur un programme qui démarre ou qui change d'éditeur, l'architecte vient en premier. Sur une plateforme déjà en place qui doit absorber des applications, un ingénieur confirmé couvre souvent le besoin, avec un architecte à temps partiel.
Quelles certifications regarder sur le CV d'un architecte IAM ?
Les éditeurs ont leurs parcours, chez SailPoint, Okta, CyberArk ou Microsoft avec la SC-300 sur Entra. Ces certifications prouvent la connaissance d'un produit, rarement la capacité à concevoir une cible multi-éditeurs. Une certification plus large comme le CISSP montre une culture sécurité générale. Pour un poste d'architecte, les programmes menés comptent surtout : nombre d'applications raccordées, migration réalisée, modèle de rôles repris, incidents traversés.
Faut-il un test technique pour un architecte IAM ?
Un exercice d'architecture vaut mieux qu'une épreuve de configuration sur un produit. Le candidat reçoit un contexte court, par exemple deux entreprises qui fusionnent avec leurs annuaires et leurs applications, et dessine au tableau une cible et un plan en trois étapes. En 20 minutes, on voit si la personne part des processus RH ou d'un catalogue de produits, et si elle pense à la panne de l'IdP.
Un architecte IAM doit-il connaître plusieurs éditeurs ?
Il doit connaître une plateforme en profondeur et savoir comparer les autres sur des critères objectifs : connecteurs, modèle de données, hébergement, coût complet, réversibilité. Un profil qui n'a vécu qu'un seul produit peut convenir si la cible reste chez cet éditeur. Pour un choix d'outil ou une migration d'IGA, la façon dont il évaluerait un concurrent qu'il n'a jamais déployé est révélatrice.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.