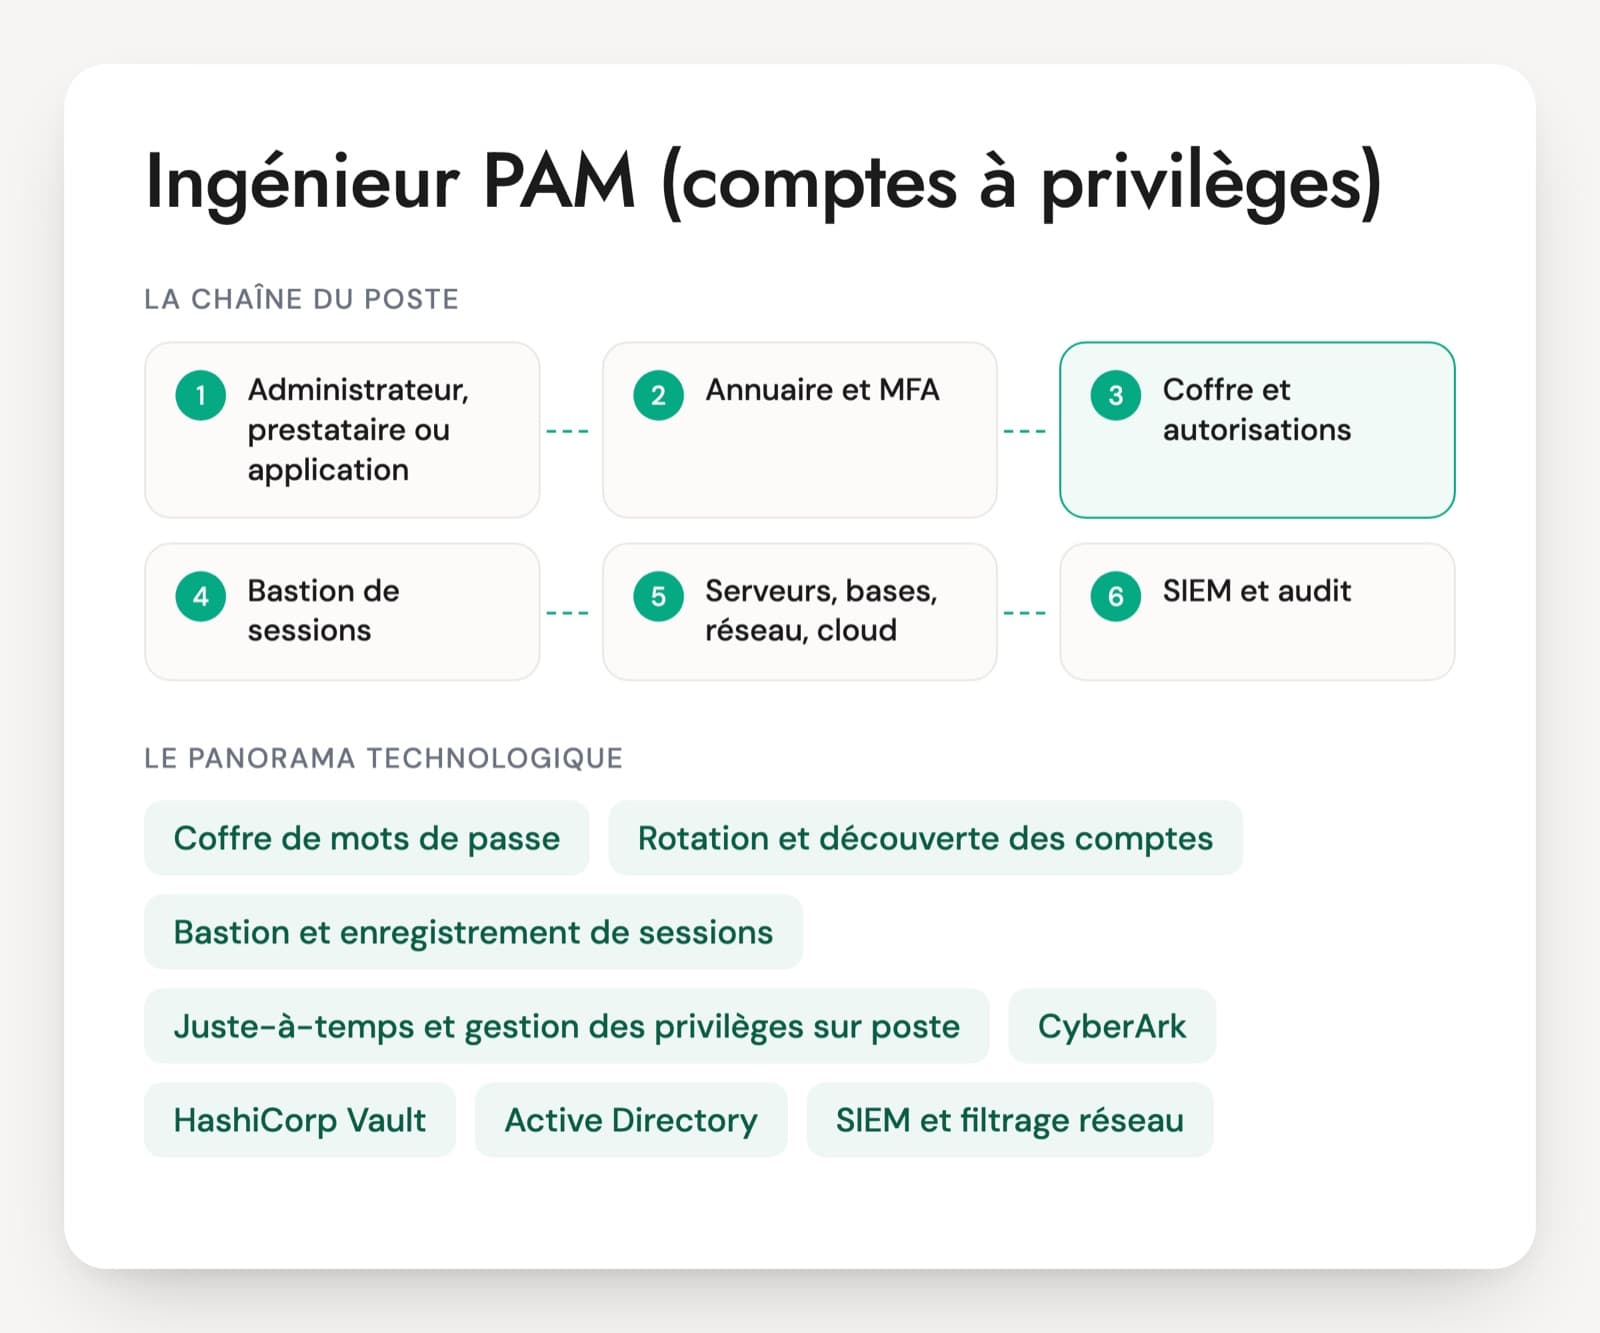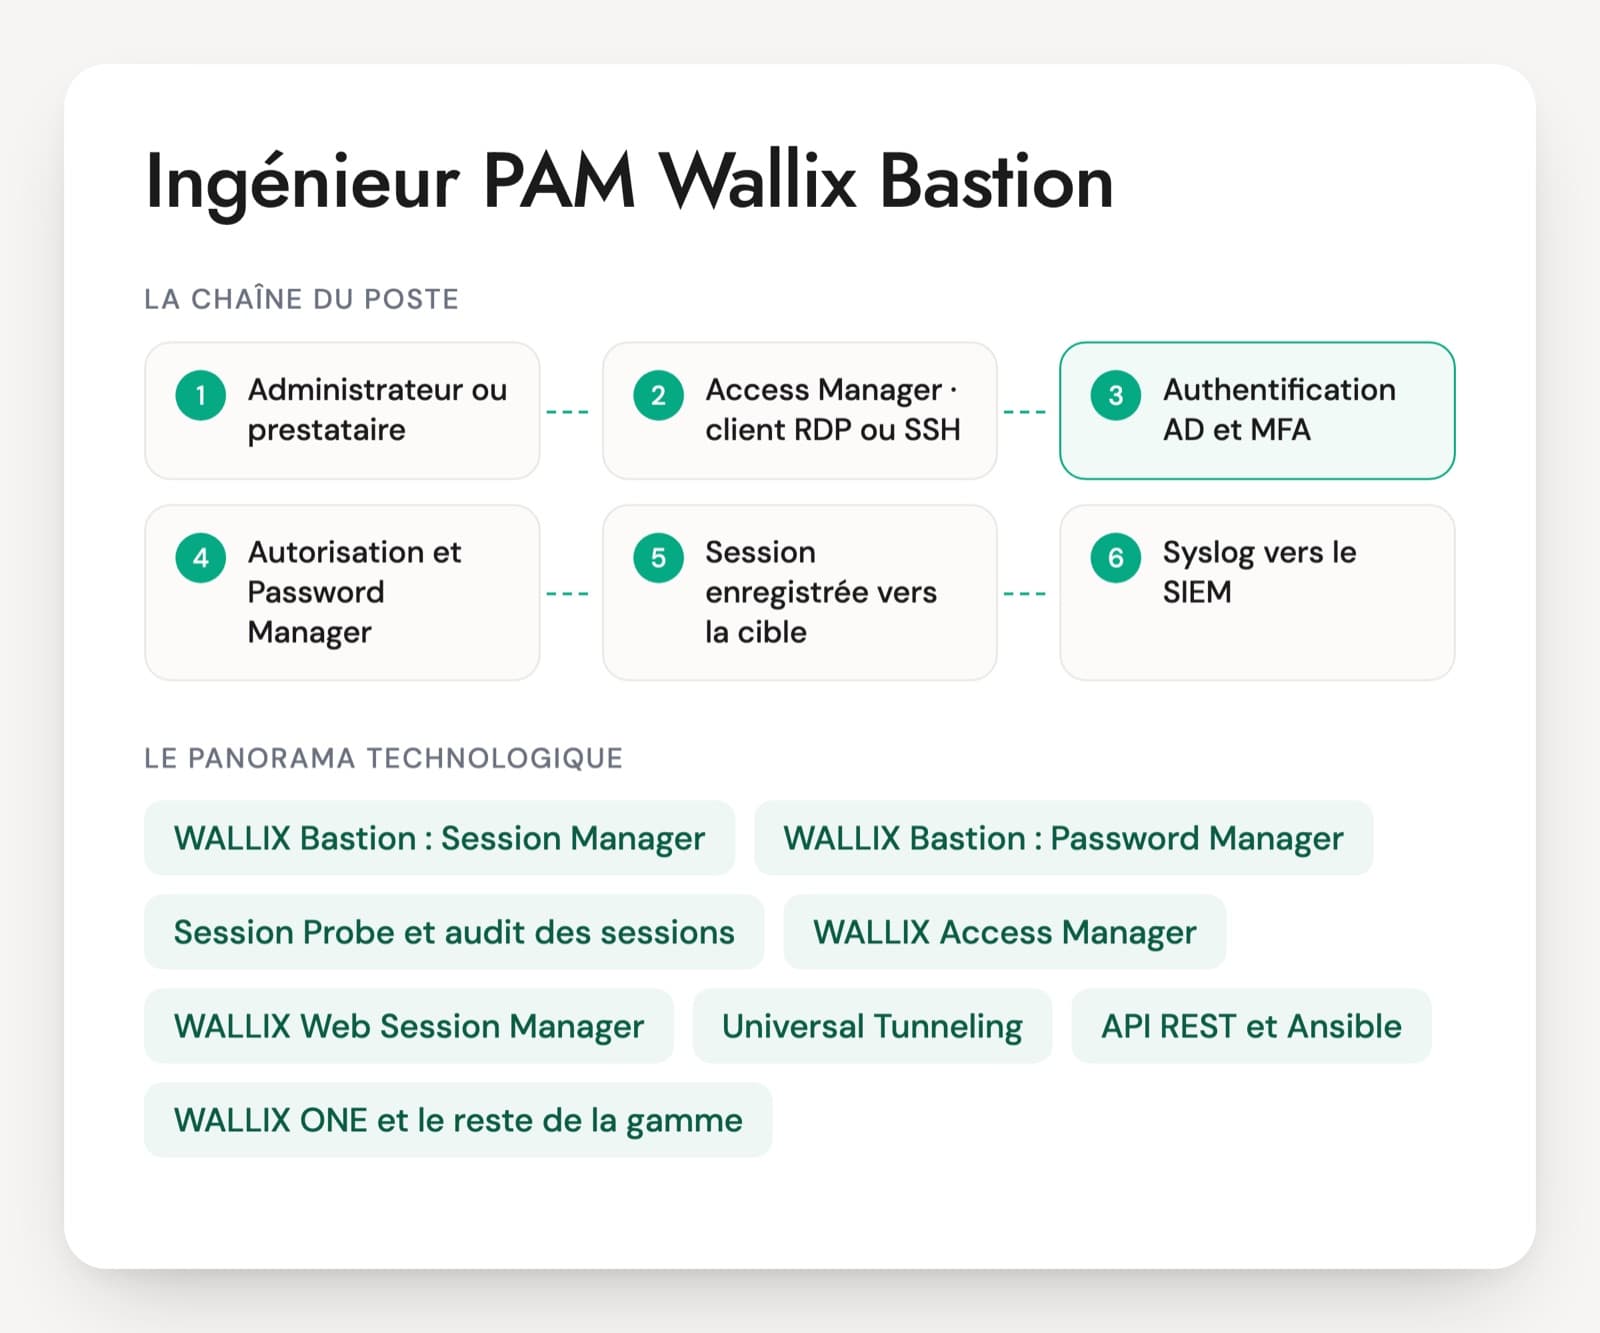
WALLIX est un éditeur français, et son Bastion revient souvent dans les offres PAM en France, seul ou avec WALLIX Access Manager pour les accès distants par navigateur. Le poste consiste à déclarer les cibles, organiser les autorisations, régler les politiques de connexion et la rotation, puis faire entrer administrateurs et prestataires dans la plateforme. Les questions d'entretien d'un ingénieur WALLIX Bastion portent sur ce modèle d'autorisations, sur les sessions et sur l'exploitation de l'appliance, où Linux et Ansible reviennent dans les offres.
La version 6.0.102 du Bastion a obtenu une CSPN de l'ANSSI en 2020. En octobre 2025, WALLIX a annoncé une certification BSZ du BSI allemand pour la version 12, reconnue par l'ANSSI au titre de l'accord entre les deux agences. Si un appel d'offres exige un label précis, la version couverte compte.
Les dernières versions ont ajouté OpenID Connect, les clés FIDO2 pour SSH et l'Universal Tunneling, et Web Session Manager, lancé fin 2025, protège les consoles web. Un candidat qui exploite la plateforme raconte un Session Probe bloqué par l'antivirus ou une autorisation trop large découverte pendant une revue. Le PDF propose 30 questions et un cas sur la fermeture des flux directs.
WALLIX Bastion et ses modules
WALLIX Bastion : Session Manager
La base du produit. Il reçoit les connexions RDP, SSH, VNC ou Telnet, vérifie l'autorisation, injecte le compte cible et enregistre la session. Tout repose sur le modèle d'objets : utilisateurs et groupes, équipements et services, comptes, groupes de cibles, autorisations. Un candidat solide le décrit sans hésiter.
WALLIX Bastion : Password Manager
La partie coffre : les mots de passe et les clés des comptes cibles y sont stockés, vérifiés et changés par des plugins selon le type de cible. Les politiques d'emprunt règlent durée, exclusivité et changement à la restitution. Les comptes de domaine se déclarent une fois dans un domaine global.
Session Probe et audit des sessions
Le Session Probe est un programme lancé dans les sessions RDP qui remonte processus et titres de fenêtres et peut bloquer une application. Il rend les enregistrements consultables par recherche. Il entre parfois en conflit avec l'antivirus ou l'EDR des serveurs, une panne que tout ingénieur WALLIX a croisée.
WALLIX Access Manager
Le portail web placé devant un ou plusieurs Bastions. Les utilisateurs, prestataires compris, ouvrent leurs sessions dans le navigateur, sans client ni VPN. Il se place en DMZ, le Bastion restant dans le réseau interne.
WALLIX Web Session Manager
Le module qui protège l'accès aux applications web d'administration : injection des identifiants, session isolée, contrôle du copier-coller et des transferts. L'éditeur l'a lancé fin 2025 et l'intègre à sa plateforme WALLIX One.
Universal Tunneling, OIDC et FIDO2
Les nouveautés récentes que les candidats à jour citent : des tunnels contrôlés par le Bastion pour les outils de l'administrateur, l'authentification OpenID Connect et les clés FIDO2 pour les connexions SSH.
API REST et Ansible
L'API REST sert à déclarer équipements, comptes et autorisations depuis la CMDB, en Python ou avec Ansible. Dans les dernières versions, une clé API peut être liée à un profil aux droits limités. Plusieurs offres demandent Ansible et une bonne pratique de Linux pour exploiter les appliances.
WALLIX ONE et le reste de la gamme
WALLIX propose aussi son offre en SaaS sous le nom WALLIX ONE, avec aussi une gestion des privilèges sur poste et des produits d'identité. La plupart des offres d'emploi restent centrées sur le Bastion installé chez le client.
Les missions WALLIX se partagent entre projets et exploitation. Les projets consistent à refondre un Bastion, à fermer les flux SSH et RDP directs et à faire entrer les prestataires. L'exploitation porte sur les autorisations, les incidents de rotation et de Session Probe et les montées de version des appliances, avec Linux et Ansible. Certaines offres cherchent aussi un chef de projet ou un responsable produit pour la plateforme, avec HashiCorp Vault et la PKI dans le même périmètre. Pour un appel d'offres public ou une exigence de label, la version du Bastion couverte par la certification citée doit être vérifiée. La pratique réelle du produit se mesure par des cas en entretien.
Les savoir-faire attendus d'un ingénieur WALLIX
- Modèle d'objets et autorisations
- Sessions, Session Probe et audit
- Rotation et emprunt des mots de passe
- Access Manager et accès distants
- Haute disponibilité et sécurité de l'appliance
- Migration, fermeture des flux et revues
Des questions pour tester un ingénieur WALLIX Bastion
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Un nouvel administrateur Windows doit accéder en RDP à 40 serveurs avec un compte de domaine. Quels objets créez-vous dans le Bastion, et dans quel ordre ?
Une bonne réponseL'utilisateur, importé de l'annuaire, et son groupe d'utilisateurs. Le compte de domaine déclaré dans un domaine global, avec son mot de passe sous gestion. Les équipements et leur service RDP, souvent déjà présents. Un groupe de cibles qui associe ce compte aux 40 serveurs. Enfin l'autorisation qui relie le groupe d'utilisateurs au groupe de cibles, avec enregistrement, sous-protocoles permis, plage horaire et approbation si les cibles sont sensibles.
Signal d'alerteUn compte local créé sur chaque serveur, ou une autorisation posée utilisateur par utilisateur.
Question 2 · confirmé
À quoi sert le Session Probe dans une session RDP, et que faites-vous quand il empêche l'ouverture des sessions sur certains serveurs ?
Une bonne réponseC'est un petit programme lancé dans la session RDP qui remonte au Bastion les processus, les titres de fenêtres et les connexions, et qui peut appliquer des règles comme bloquer une application. Quand il bloque l'ouverture, la cause est souvent l'antivirus, l'EDR ou AppLocker de la cible, ou un délai de lancement trop court. Il fait valider une exclusion ciblée par l'équipe sécurité, ajuste la politique de connexion et teste sur un serveur avant d'étendre.
Signal d'alerteDésactiver le Session Probe sur toutes les politiques de connexion.
Question 3 · confirmé
Comment mettez-vous en place la rotation automatique des comptes administrateur locaux Windows sur 300 serveurs ?
Une bonne réponseLes comptes sont déclarés sur leurs équipements avec le plugin de changement adapté à Windows, une politique de mot de passe acceptée par les serveurs, une fréquence et une vérification. Il teste sur un échantillon, contrôle les flux entre le Bastion et les serveurs, puis étend par lots. Il demande d'abord si Windows LAPS gère déjà ces comptes, pour ne pas avoir deux outils qui changent le même mot de passe.
Signal d'alerteUn mot de passe identique sur les 300 serveurs, changé à la main une fois par an.
Question 4 · confirmé
Un prestataire doit intervenir sans VPN. Comment lui donnez-vous accès avec WALLIX Access Manager ?
Une bonne réponseAccess Manager est un portail web placé devant un ou plusieurs Bastions. Le prestataire s'y authentifie avec MFA, voit seulement ses cibles et ouvre ses sessions RDP ou SSH dans le navigateur, sans client ni VPN. Access Manager est exposé en DMZ, le Bastion reste dans le réseau interne. Autorisations, enregistrement et approbation restent gérés dans le Bastion, et le compte du prestataire expire à la fin de la mission.
Signal d'alertePublier le Bastion directement sur Internet, ou donner au prestataire un VPN vers le réseau d'administration.
Question 5 · senior
Comment construisez-vous la haute disponibilité de WALLIX Bastion sur deux sites ?
Une bonne réponseUne paire d'appliances en haute disponibilité sur le site principal et une réplication vers le second site, selon l'architecture que la version supporte. Les enregistrements vont sur un stockage externe dimensionné et sauvegardé. La configuration est sauvegardée chiffrée et sa restauration testée. Access Manager peut se placer devant plusieurs Bastions, et des comptes d'urgence existent hors Bastion.
Signal d'alerteUne seule appliance protégée par un snapshot de VM.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
WALLIX Bastion : les questions fréquentes
CyberArk ou WALLIX sur le CV : qu'est-ce qui se transpose ?
Les principes se transposent bien : coffre, rotation, injection du compte, enregistrement, approbation, comptes d'urgence. Le vocabulaire et le modèle changent. Sur WALLIX, tout part des groupes de cibles et des autorisations, là où CyberArk raisonne en safes et en plateformes. Un profil CyberArk solide prend la main sur WALLIX avec un accompagnement sur les politiques de connexion et le Session Probe, à vérifier en entretien par un cas pratique.
WALLIX Bastion est-il qualifié par l'ANSSI ?
La version 6.0.102 a reçu une CSPN de l'ANSSI en 2020. En octobre 2025, WALLIX a annoncé une certification BSZ du BSI allemand pour la version 12, reconnue par l'ANSSI au titre de l'accord entre les deux agences. Une CSPN ou une BSZ n'est pas une qualification. Si le contexte exige un label précis, le catalogue de l'ANSSI indique la version couverte, à comparer avec la version installée.
Sur quel scénario construire le test technique d'un ingénieur WALLIX ?
Le scénario part d'un besoin concret : un prestataire qui doit accéder à dix serveurs Windows et deux switchs pendant un mois. La personne liste les objets à créer, les options de l'autorisation, les sous-protocoles ouverts et la façon de couper l'accès à la fin. S'y ajoute un Session Probe qui bloque l'ouverture des sessions sur un serveur. En trente minutes, on voit la maîtrise du modèle et du dépannage.
Faut-il des compétences Linux pour administrer WALLIX Bastion ?
Oui, à un niveau correct. Les offres d'ingénieur PAM WALLIX citent souvent Linux et Ansible, certaines la certification RHCE en atout. L'appliance s'administre surtout par son interface, mais le diagnostic réseau, les certificats, le stockage des enregistrements et l'automatisation demandent d'être à l'aise en ligne de commande. Côté cibles, il faut connaître aussi Windows et l'Active Directory pour régler les comptes et les sessions RDP.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.