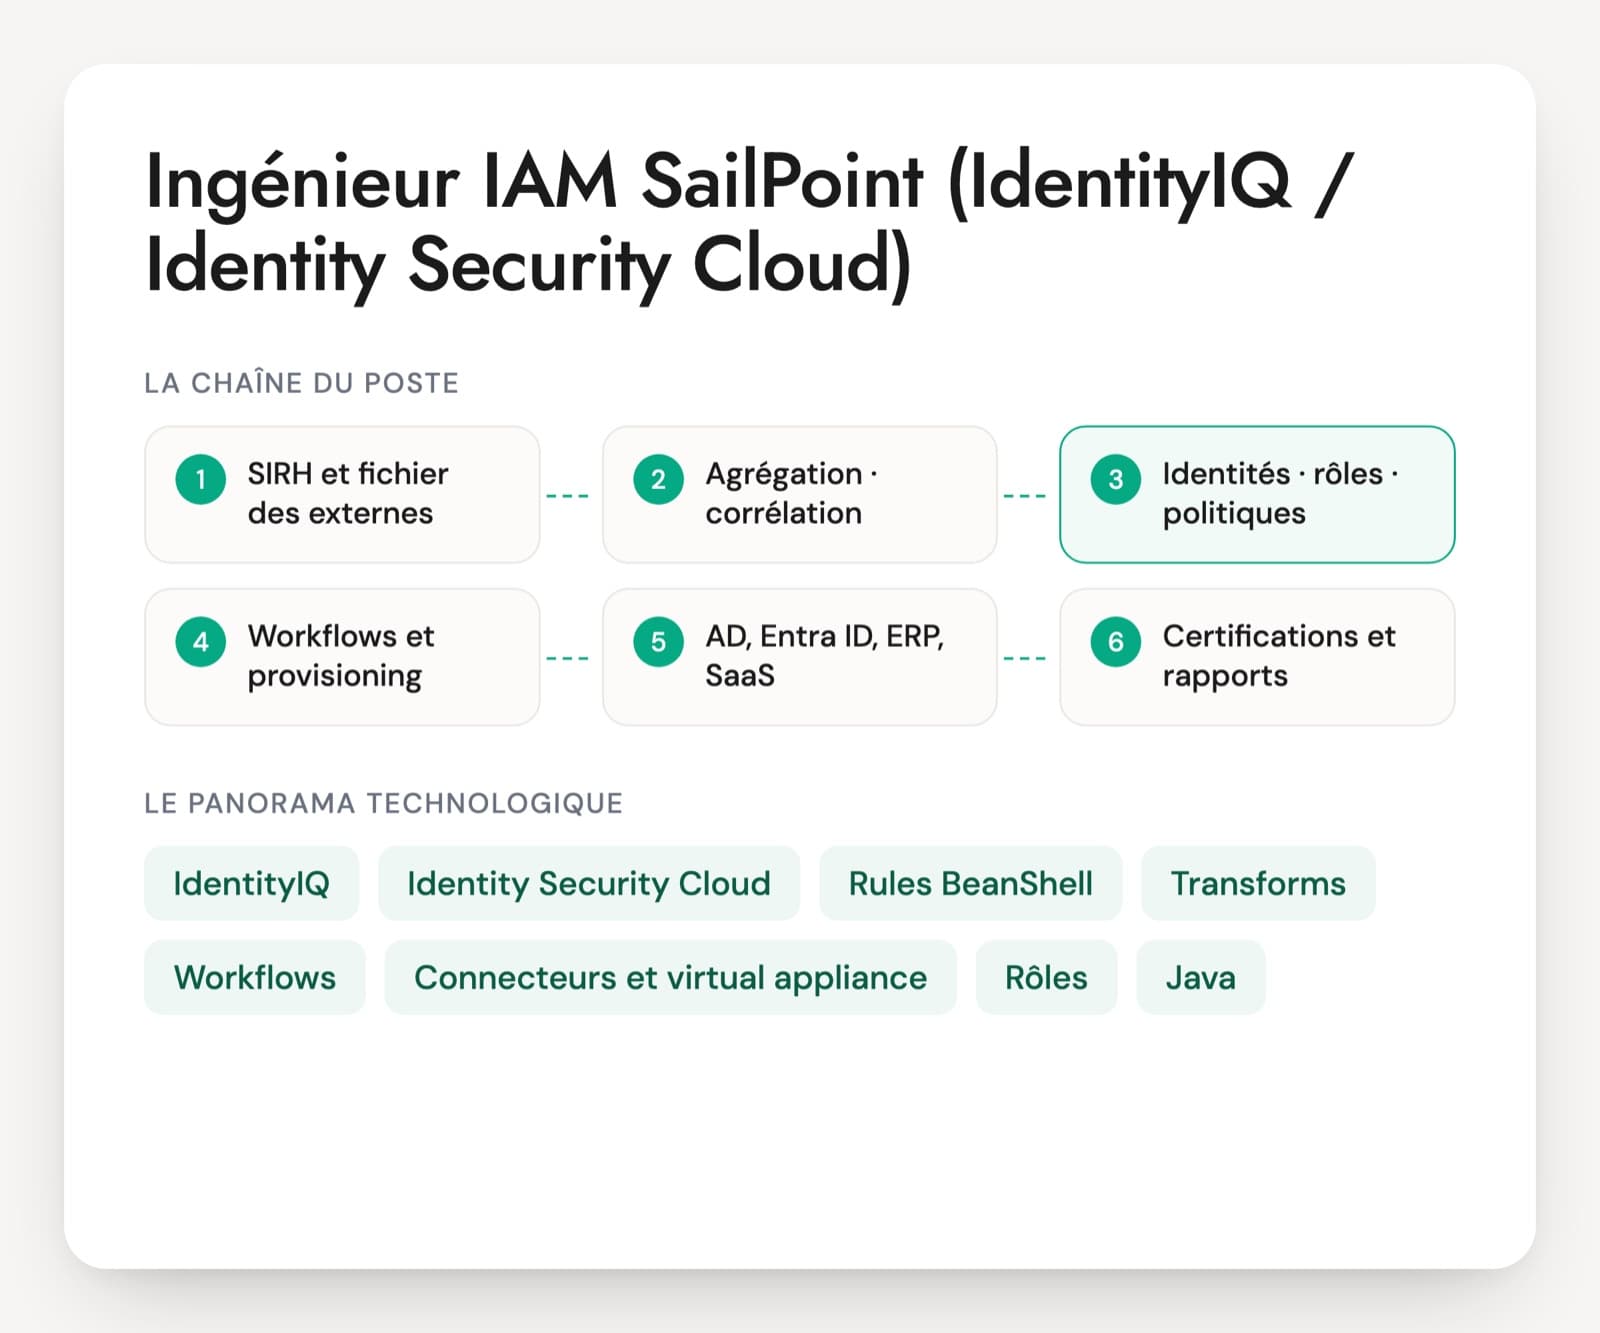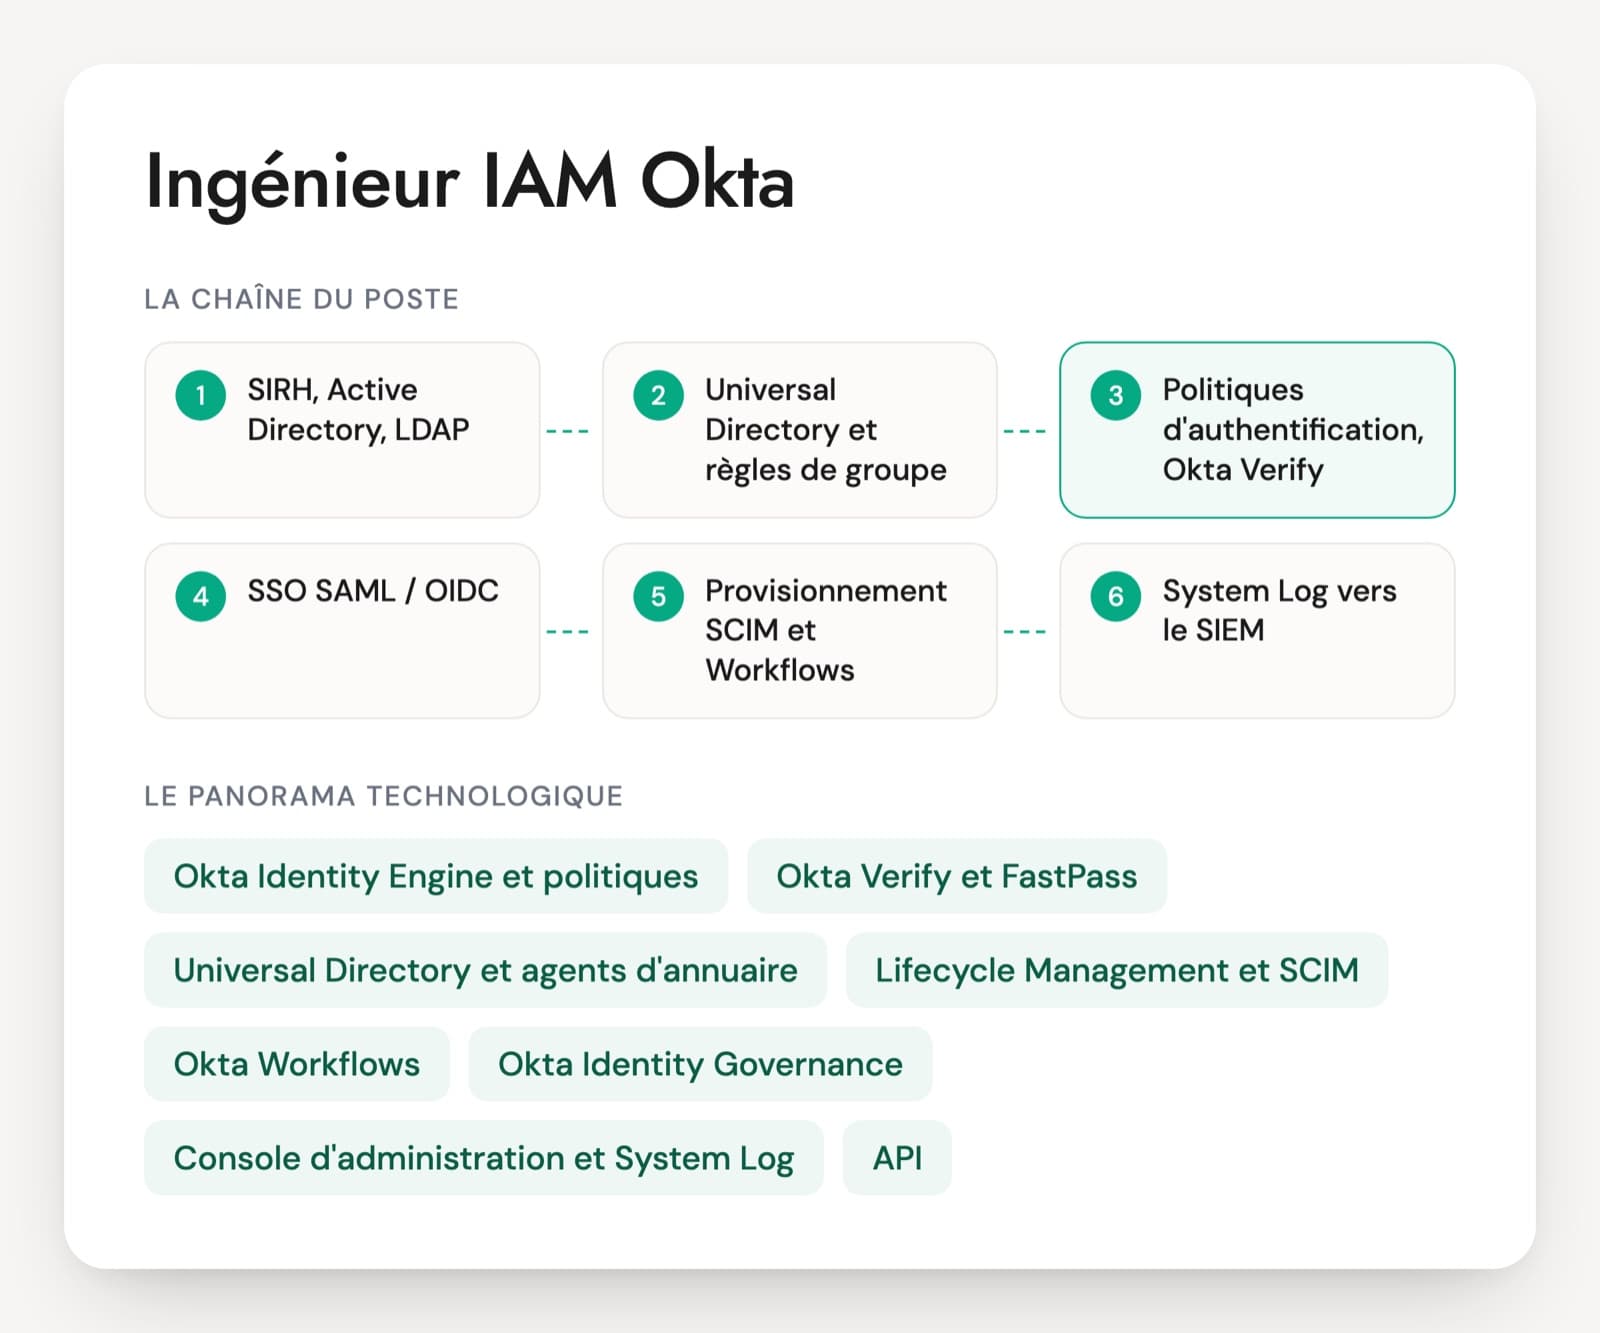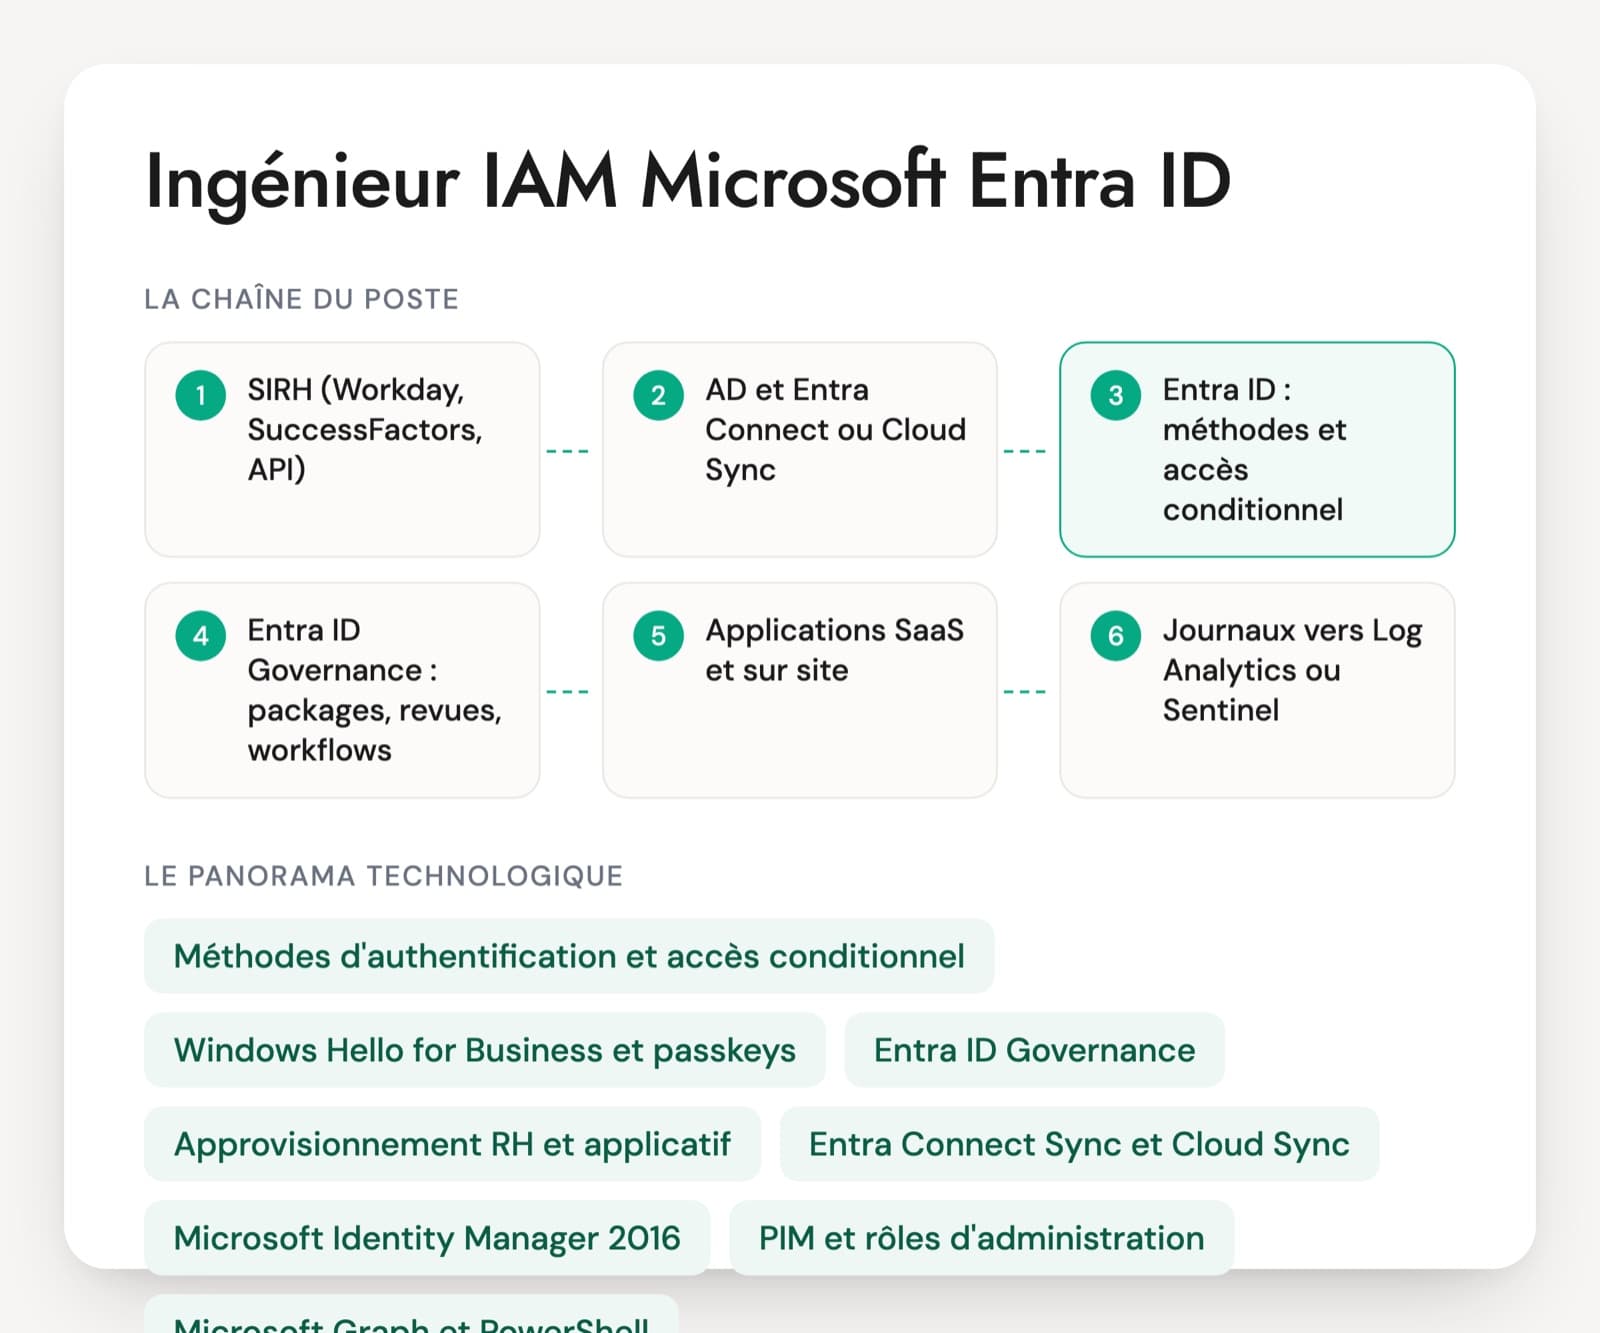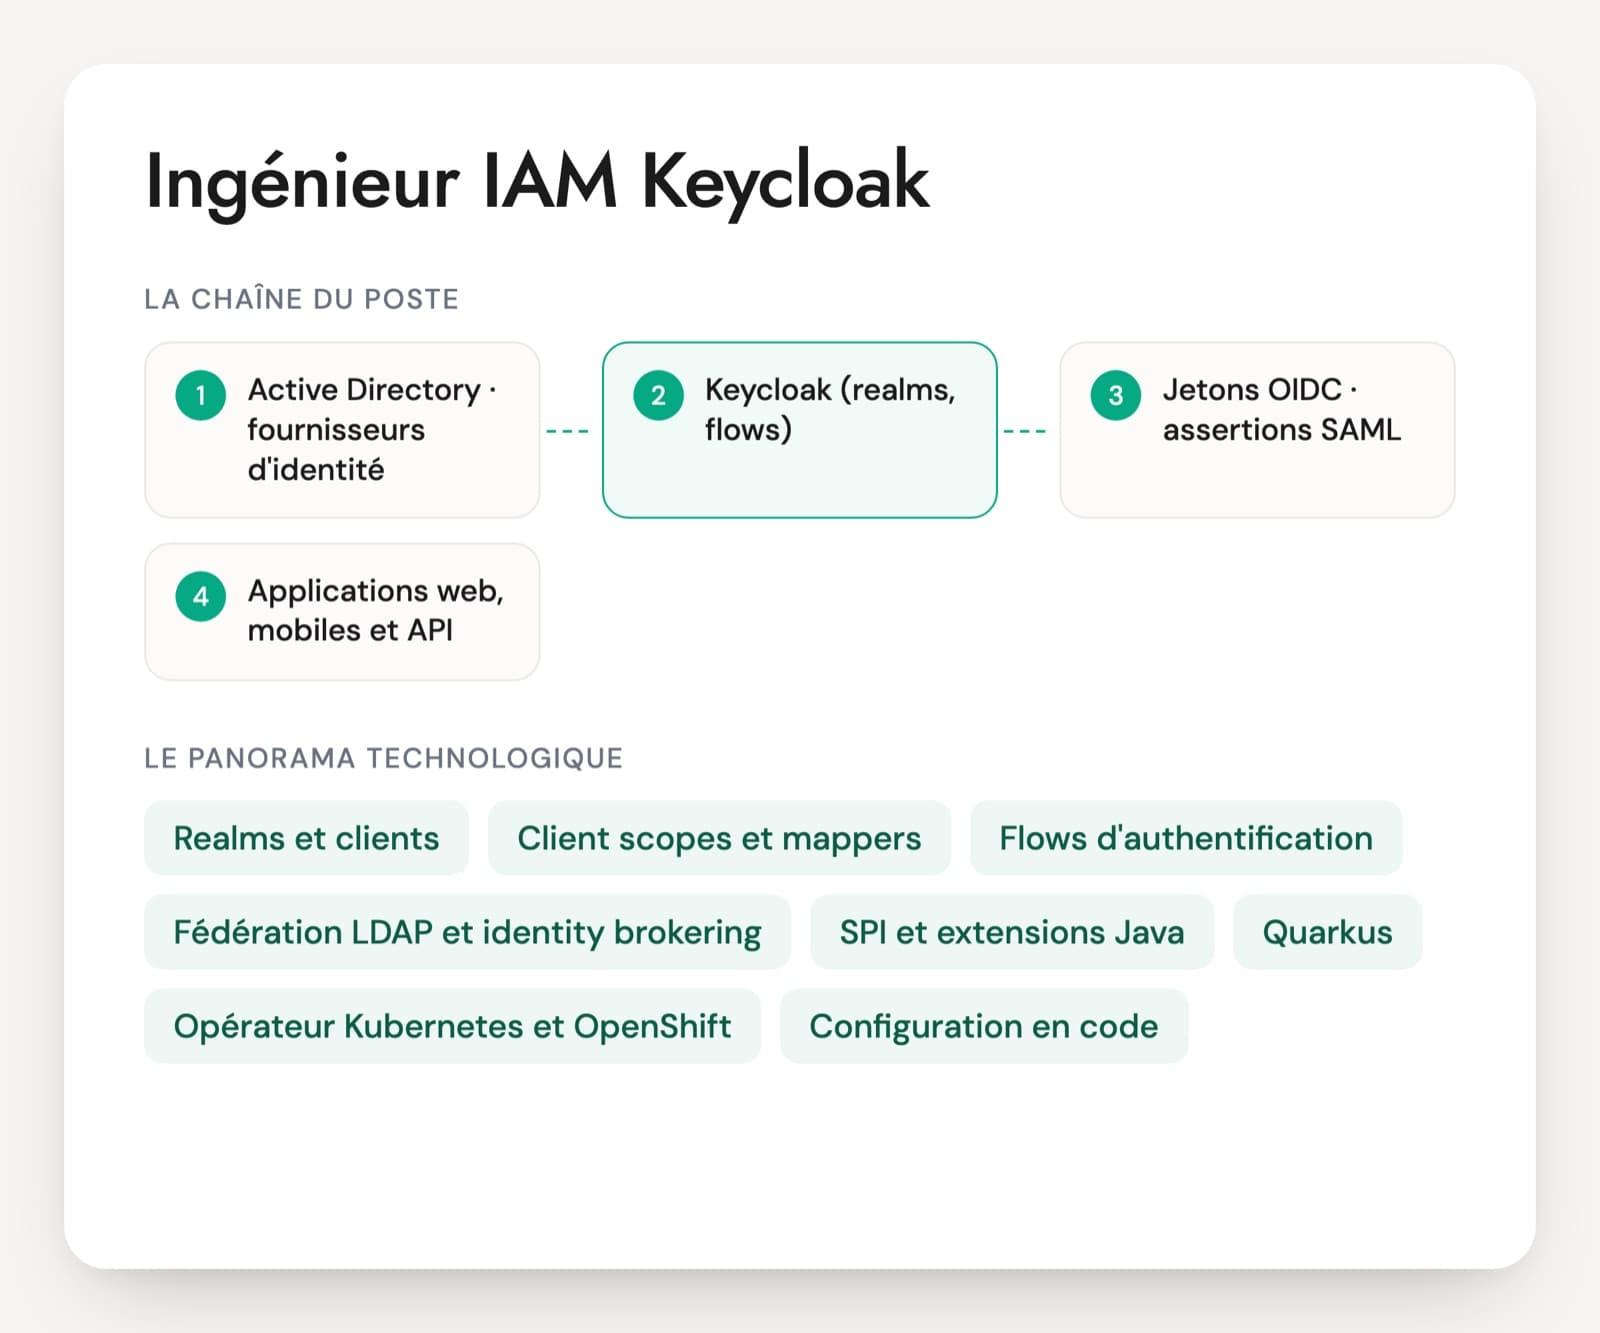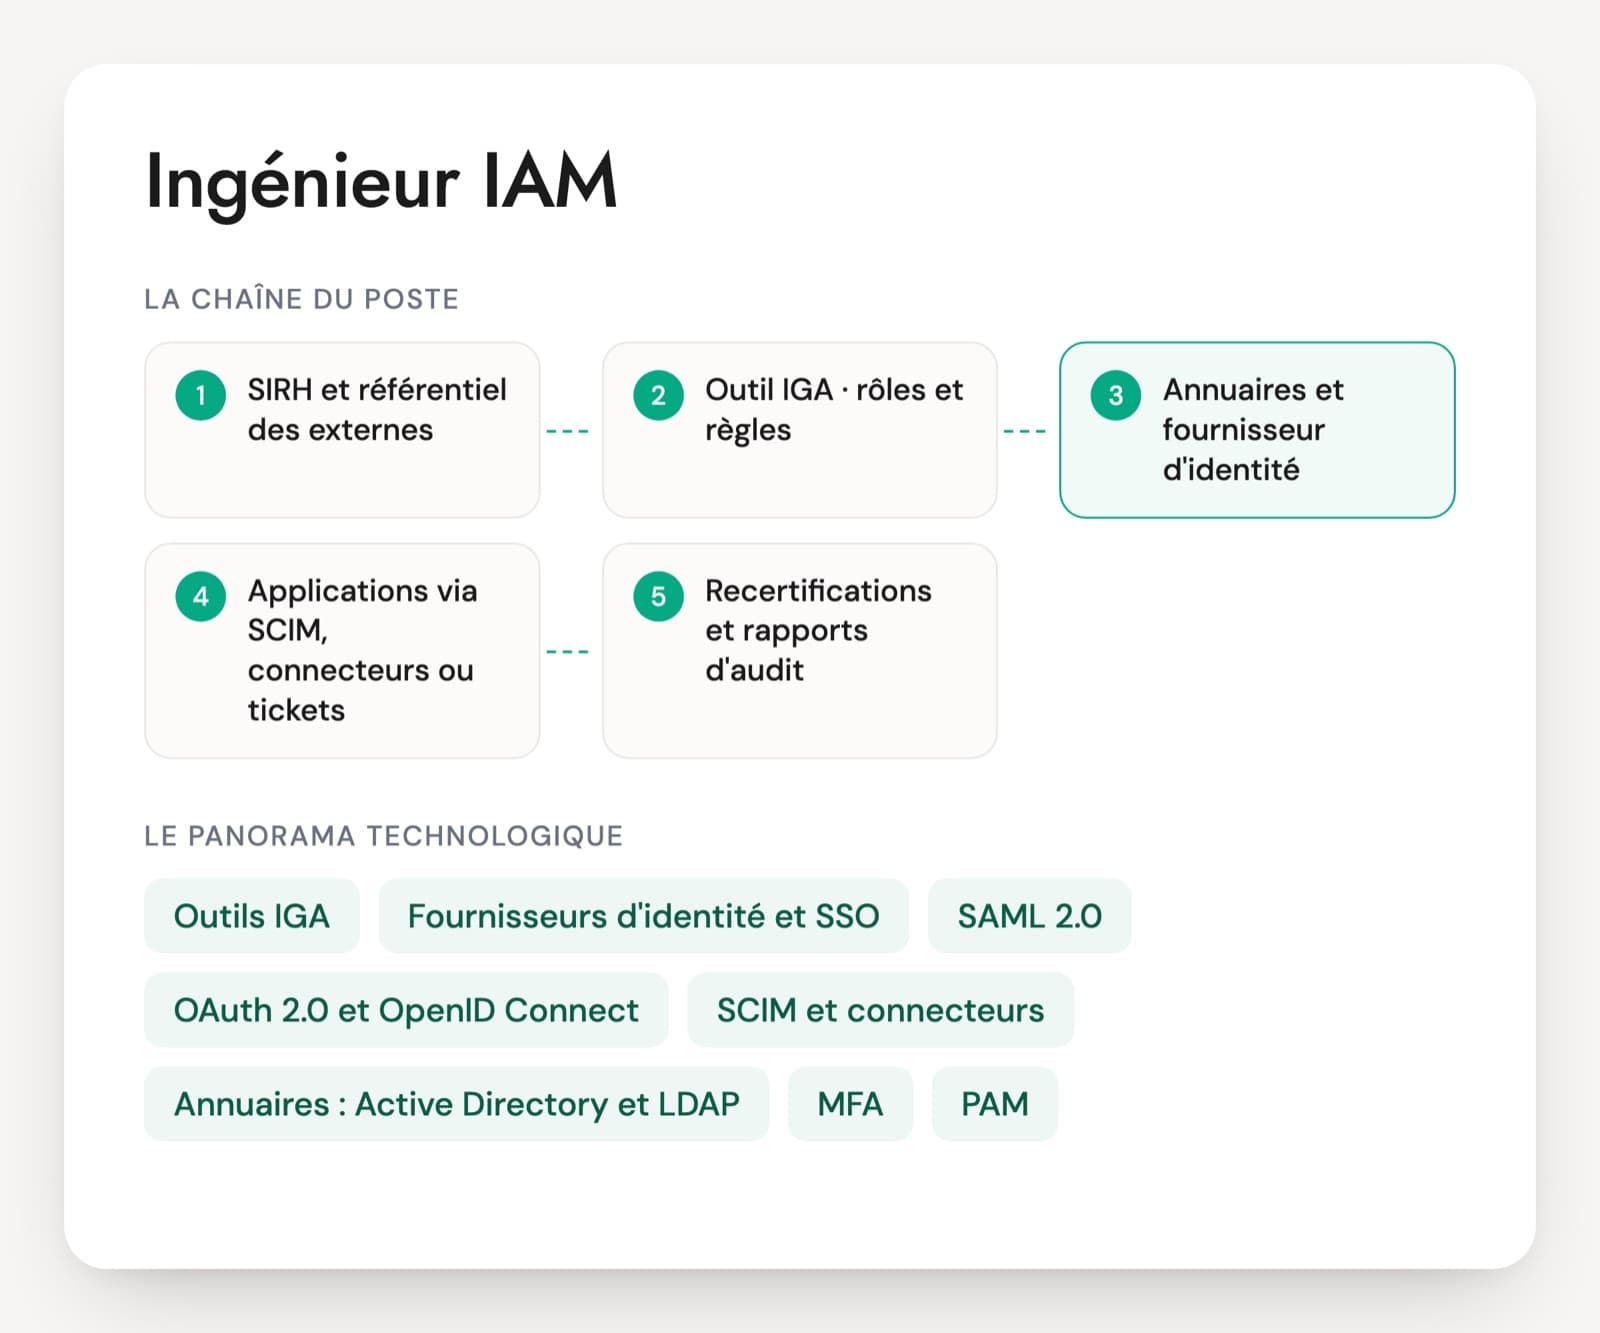
Derrière l'intitulé ingénieur IAM se cachent deux métiers voisins. La gouvernance des identités (IGA) gère le cycle de vie, les rôles, la séparation des tâches et les recertifications. La gestion des accès couvre le SSO, la fédération SAML et OpenID Connect, la MFA et les politiques d'accès. Les questions d'entretien d'ingénieur IAM dépendent du besoin, entre les deux, et des outils en place : SailPoint, One Identity, Okta, Microsoft Entra ID, Ping Identity, Keycloak ou un produit français comme Ilex.
Le décalage le plus courant concerne la profondeur. Un CV peut aligner SAML, OAuth et RBAC après des années de demandes d'accès traitées dans un outil. Un ingénieur qui a construit le processus sait expliquer la mobilité d'un salarié, rapprocher des comptes sans identifiant commun ou lire une assertion SAML qui échoue. Les questions doivent porter sur ces situations.
Les audits pèsent sur ce poste, avec l'ISO 27001, le contrôle interne financier ou DORA pour les entités financières. Le PDF couvre six axes en 30 questions, avec un cas de 20 minutes sur l'intégration d'une filiale.
Protocoles et outils qu'un ingénieur IAM utilise
Outils IGA
SailPoint, One Identity Manager, Saviynt, Microsoft Entra ID Governance ou Ilex en France. Ils gèrent le cycle de vie, les demandes d'accès, les rôles et les campagnes de recertification. La personne doit dire ce qu'elle y a configuré elle-même, pas seulement utilisé.
Fournisseurs d'identité et SSO
Microsoft Entra ID, Okta, Ping Identity, qui a absorbé ForgeRock en 2023, ou Keycloak. Ils authentifient les utilisateurs et fédèrent les applications. Le poste y règle les applications, les politiques d'accès et la MFA.
SAML 2.0
Le protocole de fédération le plus répandu pour les applications web d'entreprise. L'IdP envoie à l'application une assertion signée qui dit qui est l'utilisateur. Beaucoup d'incidents viennent des certificats et des attributs mal alignés.
OAuth 2.0 et OpenID Connect
OAuth délègue l'accès à une API, OpenID Connect ajoute l'authentification par-dessus. Le bon choix de flux compte : la RFC 9700 de janvier 2025 déconseille le flux implicite et interdit le flux par mot de passe.
SCIM et connecteurs
SCIM 2.0 normalise la création et la mise à jour des comptes dans les applications, surtout les SaaS. Pour le reste, on utilise des connecteurs LDAP, base de données, API ou fichiers. Le raccordement des applications occupe une grande partie du temps.
Annuaires : Active Directory et LDAP
Ils portent encore les comptes et les groupes de la plupart des entreprises. L'ingénieur IAM les alimente depuis l'outil IGA et les synchronise avec le fournisseur d'identité cloud.
MFA, FIDO2 et passkeys
FIDO2 et les passkeys résistent au phishing, contrairement aux codes à usage unique et aux notifications push. Les projets sans mot de passe se jouent sur l'enrôlement et la récupération en cas de perte.
PAM
CyberArk, Delinea, BeyondTrust ou Wallix gèrent les comptes à privilèges : coffre, rotation, sessions enregistrées. L'ingénieur IAM s'y raccorde sans forcément l'administrer.
Scripts et API
PowerShell, Python, Java ou BeanShell selon l'outil, pour les règles de calcul, les connecteurs et les rapports. Un niveau de base suffit souvent, mais il doit savoir lire et tester une règle.
Le poste se trouve chez les clients finaux, en équipe sécurité ou en équipe infrastructure, et dans les ESN et cabinets qui conduisent les projets d'intégration d'outils IGA. Sur un projet, l'ingénieur IAM raccorde des applications, écrit des règles et prépare la mise en service. En run, il traite les demandes complexes, les échecs de provisioning et les campagnes. Les projets durent souvent plusieurs années et dépendent de la qualité des données RH. Le contrôle des accès revient dans l'ISO 27001, dans le contrôle interne et, pour les entités financières, dans le règlement DORA applicable depuis janvier 2025.
Six compétences à évaluer chez un ingénieur IAM
- Cycle de vie arrivée, mobilité, départ
- Rôles, séparation des tâches et revues
- Fédération SAML et OpenID Connect
- Authentification forte et MFA
- Raccordement des applications
- Comptes techniques, PAM et preuves d'audit
Les questions d'entretien d'un ingénieur IAM, avec les réponses attendues
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Un salarié change de service. Trois semaines plus tard, il garde ses anciens droits en plus des nouveaux. Où le processus mover a-t-il lâché, et comment le corrigez-vous ?
Une bonne réponseLe changement de poste, de service ou de manager doit venir du SIRH et déclencher un événement mover. Les droits attribués par les rôles de naissance sont recalculés à la date d'effet. Les droits demandés à la main passent en revue chez le nouveau manager, avec une période de recouvrement courte et datée, puis sont retirés s'ils ne sont pas confirmés. Il ajoute un rapport des personnes ayant changé de service qui gardent des droits hors de leur nouveau rôle.
Signal d'alerte« Le manager doit demander la suppression », ou un ticket manuel au service desk. Aucune notion de date d'effet ni de droit attribué hors rôle.
Question 2 · senior
On vous demande des rôles métier pour 3 000 personnes. Par où commencez-vous, et quand vous arrêtez-vous ?
Une bonne réponsePar les droits existants et l'organigramme, avec une analyse des droits partagés (role mining). D'abord des rôles de naissance par entité ou par poste pour le socle commun, puis quelques rôles métier là où les droits sont stables. Chaque rôle a un propriétaire. Il s'arrête quand un nouveau rôle ne couvre presque plus personne : le reste passe par la demande d'accès. Il suit la part des droits couverts par des rôles et le nombre de rôles par rapport au nombre de personnes.
Signal d'alerteUn rôle par personne, ou un modèle complet construit sur des mois avant la moindre mise en service.
Question 3 · confirmé
Une application SaaS doit passer en SSO et l'éditeur propose SAML 2.0 ou OpenID Connect. Que choisissez-vous, et que configurez-vous ?
Une bonne réponseOpenID Connect pour une application moderne, mobile ou appelant des API, SAML quand l'éditeur le maîtrise mieux ou que le parc est déjà en SAML. En SAML : entity ID, URL ACS, certificat de signature, format du NameID et attributs envoyés. En OIDC : client, URI de redirection, scopes, claims, flux authorization code avec PKCE. Il traite à part la création des comptes, par SCIM ou à la première connexion, et prévoit la rotation des certificats ou des secrets.
Signal d'alertePrésenter OAuth comme un protocole d'authentification, ou croire que le SSO crée et supprime les comptes dans l'application.
Question 4 · senior
La direction veut supprimer les mots de passe pour 5 000 salariés. Que proposez-vous, et que prévoyez-vous pour ceux qui perdent leur clé ou leur téléphone ?
Une bonne réponseDes authentificateurs FIDO2 résistants au phishing : passkeys liées à l'appareil ou Windows Hello for Business pour le plus grand nombre, clés matérielles pour les administrateurs. L'enrôlement initial se fait après vérification de l'identité. La récupération passe par un second authentificateur enregistré ou par un guichet qui vérifie l'identité et délivre un accès temporaire à usage unique. Il recense les applications qui exigent encore un mot de passe.
Signal d'alerteLe SMS comme solution de secours permanente, ou une récupération par question secrète, qui redevient le point faible.
Question 5 · confirmé
Une application métier n'a ni SCIM ni connecteur standard. Comment la raccordez-vous au provisioning ?
Une bonne réponseIl regarde dans l'ordre : une API de l'application avec un connecteur générique, un annuaire LDAP que l'application lit déjà, un échange de fichiers en import et export, la base de données en dernier recours et avec l'accord de l'éditeur. À défaut, l'outil IGA génère des tickets pour une équipe qui exécute, et un export régulier des comptes permet de réconcilier. Le choix dépend de la criticité de l'application et du nombre de mouvements.
Signal d'alerteLaisser l'application hors périmètre, ou écrire directement dans sa base sans prévenir l'éditeur.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ingénieur IAM : questions fréquentes
Ingénieur IAM, consultant IAM, architecte IAM : quelles différences ?
Les intitulés se recouvrent. Le consultant IAM travaille souvent en prestation ou en cabinet et intervient sur des projets chez plusieurs clients, parfois avec une part de cadrage des processus. L'ingénieur IAM configure, intègre et exploite les outils. L'architecte conçoit l'ensemble : choix des produits, flux entre SIRH, IGA, annuaires et fournisseur d'identité, modèle de rôles. Les missions de l'offre comptent plus que le titre.
Un spécialiste d'un autre outil IGA peut-il reprendre une plateforme existante ?
Oui, si le poste laisse du temps pour apprendre. Pour un projet court ou un run sur un outil complexe comme SailPoint, la pratique du produit fait gagner des mois. Pour un poste plus large, les fondamentaux comptent davantage : processus JML, protocoles, rapprochement des comptes. Un ingénieur solide sur One Identity apprendra SailPoint, alors qu'un utilisateur d'outil sans bases aura du mal à changer de contexte.
Quel cas pratique donner à un ingénieur IAM pendant l'entretien ?
Une assertion SAML qui échoue à analyser, une règle de calcul de login à écrire, ou un cas de mobilité à dérouler sur un schéma. Ces exercices durent quinze à vingt minutes en entretien et montrent la méthode. Le test technique générique sur la sécurité apporte peu, qui ne dit rien sur la gouvernance des accès ni sur le raccordement des applications.
Que valent les certifications IAM sur un CV ?
Les certifications des éditeurs (SailPoint, Okta, Microsoft pour Entra ID, Ping Identity) attestent la connaissance d'un produit. La CISSP couvre la sécurité au sens large et la gestion des identités n'en est qu'un domaine. Aucune ne remplace le récit d'un projet réel : il faut savoir quelles applications la personne a raccordées et comment elle a mené une campagne.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.