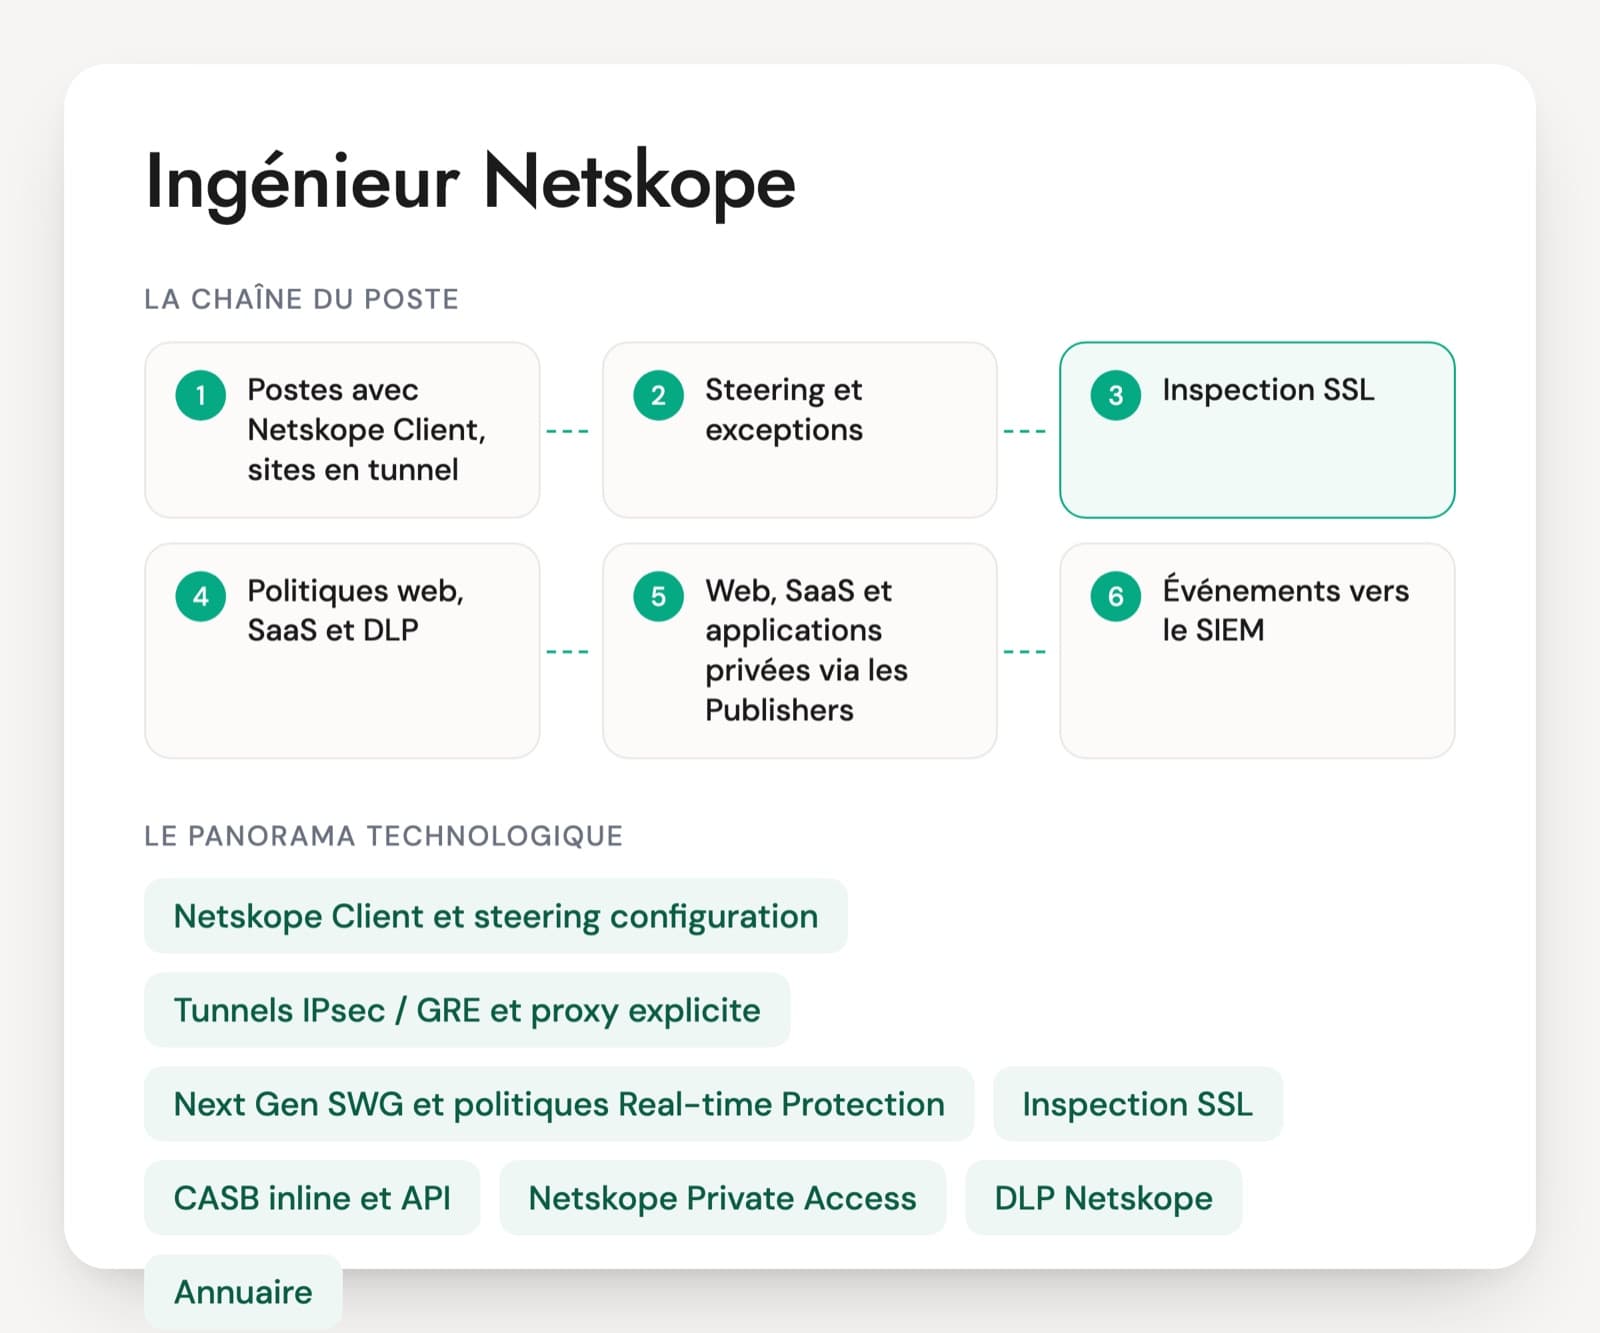
Un ingénieur Netskope administre le proxy cloud de l'entreprise. Il déploie le Netskope Client sur les postes, choisit quel trafic part vers le cloud Netskope, écrit les politiques de filtrage web et de contrôle des applications SaaS, gère l'inspection SSL et ses exceptions, et publie les applications internes avec Netskope Private Access. Les missions publiées en France portent souvent sur la sortie d'un proxy sur site ou sur le support de niveau 3 d'une plateforme déjà en place, souvent avec Palo Alto à côté.
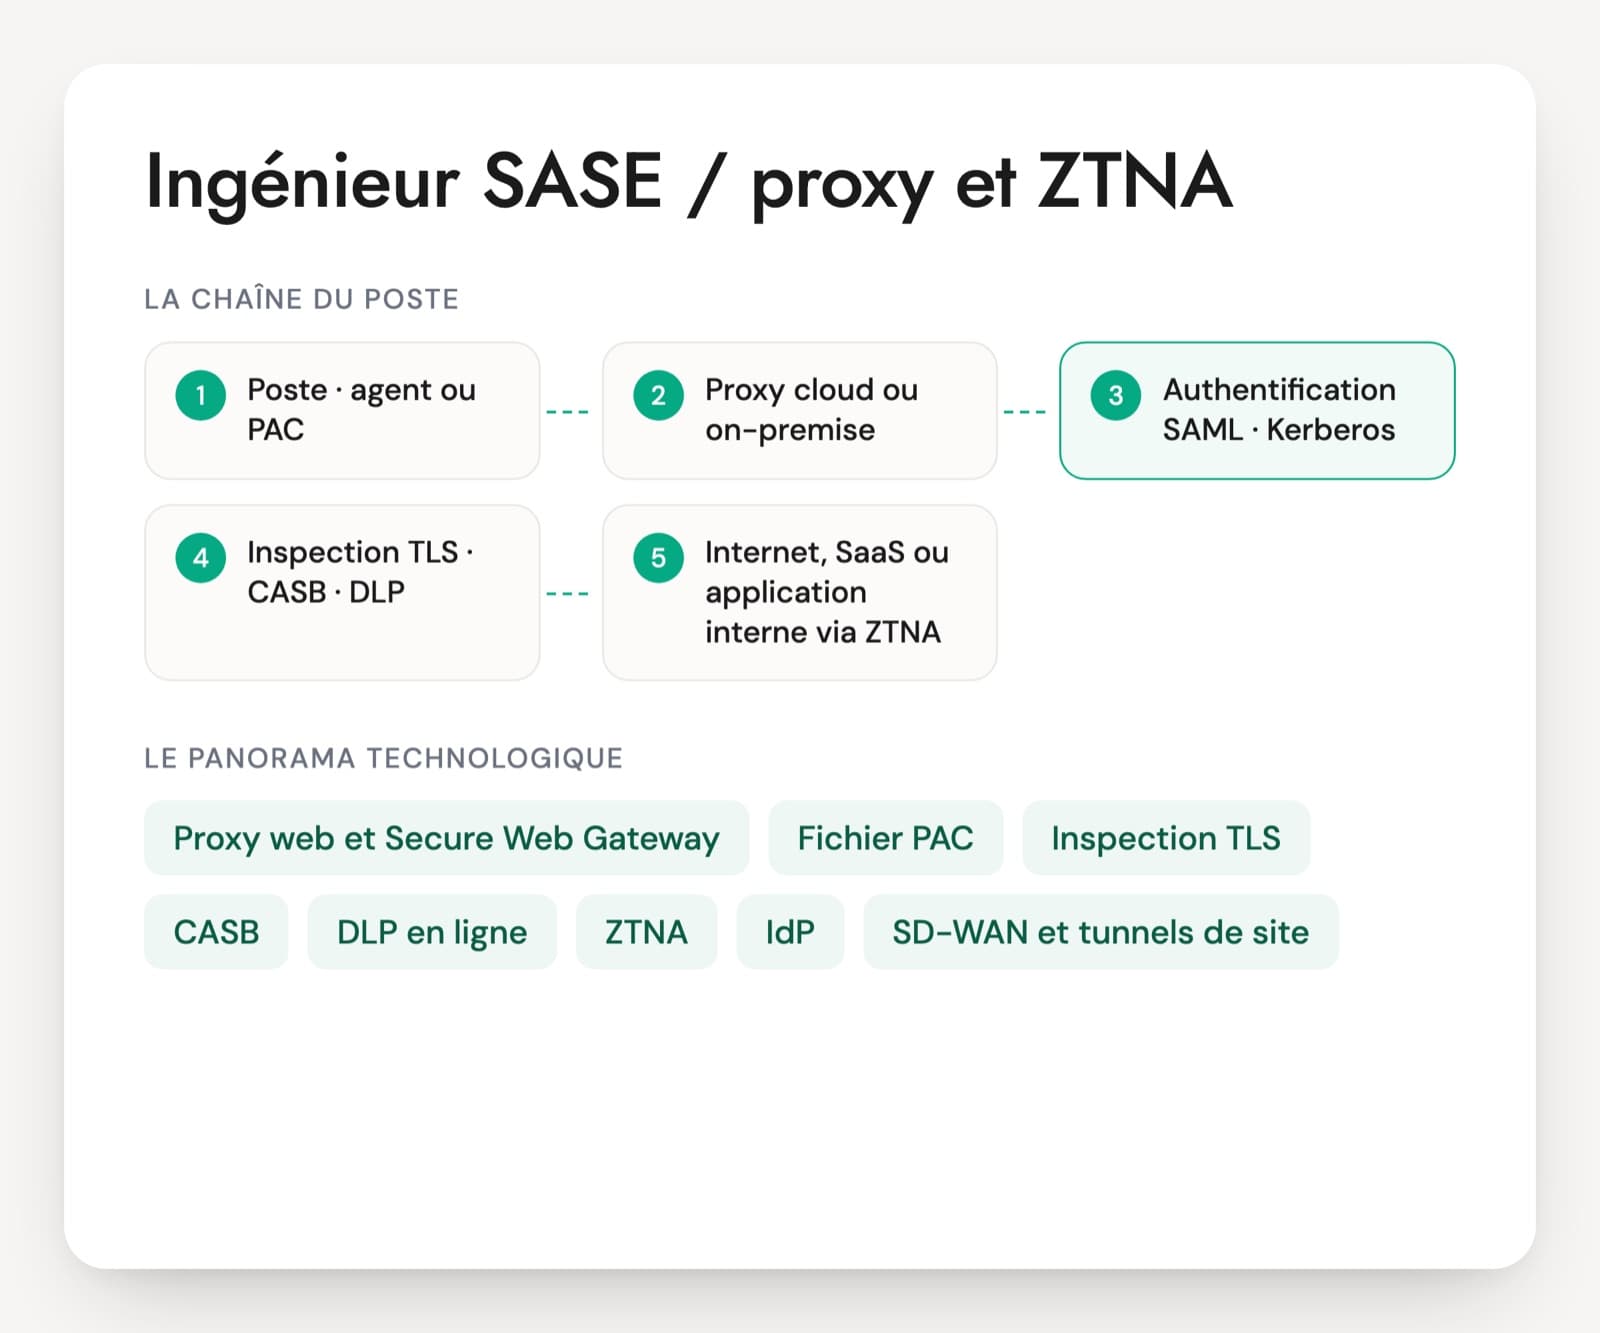
Beaucoup de CV viennent de Zscaler ou d'un proxy classique. Les notions se transposent : proxy, fichier PAC, inspection TLS, ZTNA. Le vocabulaire Netskope demande de la pratique : steering configuration, instances d'applications, politiques Real-time Protection, Publishers. Une personne qui a exploité la plateforme parle d'applications à certificat épinglé, d'événements à relire et de l'ordre des politiques.
Une question porte aussi sur le cadre français de l'inspection : information des salariés, consultation du CSE sur les outils de contrôle, catégories laissées hors déchiffrement. Le PDF réunit 30 questions sur six axes, un cas de 20 minutes et une grille de notation.
La plateforme Netskope, brique par brique
Netskope Client et steering configuration
L'agent installé sur les postes Windows, macOS et mobiles. La steering configuration décide quel trafic il envoie au cloud Netskope : les seules applications cloud, tout le web, ou tout le trafic. Les exceptions (domaines, destinations, applications à certificat épinglé) font sortir certains flux en direct. La majorité des incidents du poste commence ici.
Tunnels IPsec / GRE et proxy explicite
Les autres façons de raccorder le trafic, pour un site entier ou pour une machine qui ne reçoit pas d'agent. Le tunnel part du routeur ou du pare-feu du site, le proxy explicite se configure sur la machine ou par fichier PAC. L'identité de l'utilisateur y est moins précise qu'avec le client.
Next Gen SWG et politiques Real-time Protection
La passerelle web : filtrage par catégorie, protection contre les menaces, contrôle des applications au niveau de l'activité (connexion, upload, partage) et de l'instance (le tenant de l'entreprise ou un compte personnel). Les politiques s'évaluent dans l'ordre, ce qui explique beaucoup de blocages inattendus.
Inspection SSL
Netskope déchiffre le HTTPS pour voir le contenu, avec un certificat racine déployé sur les postes. Il faut décider quelles catégories ne sont pas déchiffrées et traiter les applications qui refusent l'interception. C'est le sujet qui génère le plus de tickets au démarrage.
CASB inline et API
L'inline contrôle en temps réel les usages des applications SaaS depuis les postes raccordés. La partie API se connecte directement au tenant Microsoft 365, Google Workspace ou Salesforce pour analyser les fichiers stockés et les partages. Le Cloud Confidence Index note les applications cloud pour traiter le shadow IT.
Netskope Private Access
Le ZTNA de Netskope, qui remplace le VPN. Des Publishers installés près des applications internes ouvrent des connexions sortantes vers le cloud, et l'utilisateur n'accède qu'aux applications autorisées pour son groupe, selon l'état de son poste. Un accès par navigateur sans client existe pour certains cas, selon la licence.
DLP Netskope
La prévention des fuites de données sur le trafic web et SaaS : identifiants prédéfinis, expressions régulières, empreinte de documents, correspondance exacte avec des données de référence, OCR sur les images. La difficulté tient au réglage des faux positifs plus qu'à l'écriture de la règle.
Annuaire, IdP et journaux
Les utilisateurs et les groupes arrivent d'Entra ID, d'Okta ou d'un AD, souvent par SCIM, et les administrateurs se connectent en SAML. Les événements partent vers le SIEM par le streaming de journaux ou par Cloud Exchange. La personne doit savoir relire un événement pour expliquer une décision de la plateforme.
Le poste se partage entre la construction et l'exploitation. En phase projet, l'ingénieur Netskope remplace un proxy sur site ou un VPN, fixe le steering, la politique de déchiffrement et les premières règles, et migre les utilisateurs par vagues. En phase de run, il traite les tickets de niveau 2 et 3, maintient les exceptions et fournit les événements au SOC. Il travaille avec l'équipe poste de travail pour le déploiement du client par Intune ou un autre outil, avec l'équipe réseau pour les tunnels et avec l'équipe identité pour les groupes. Les offres demandent souvent un niveau d'anglais courant, parce que le support éditeur et la documentation sont en anglais.
Les points à vérifier chez un ingénieur Netskope
- Steering et raccordement des postes et des sites
- Inspection SSL et gestion des exceptions
- Politiques web et SaaS (SWG, CASB)
- Private Access et Publishers
- DLP et protection des données
- Migration, journaux et diagnostic
Questions techniques pour un ingénieur Netskope
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Depuis le déploiement du Netskope Client, Teams coupe en pleine réunion. Que regardez-vous dans la steering configuration ?
Une bonne réponseLes flux audio et vidéo de Teams n'ont rien à gagner à passer par le proxy. La personne vérifie d'abord le mode de steering appliqué au groupe concerné (Cloud Apps Only, Web Traffic ou All Traffic), puis s'appuie sur la liste des flux Microsoft 365 de catégorie Optimize, que Microsoft recommande de faire sortir en direct. Elle pose une exception ciblée (domaines ou adresses de destination publiées par Microsoft), vérifie dans les journaux du client que ces flux ne passent plus par Netskope et teste sur un groupe pilote avant de généraliser.
Signal d'alerteDésinstaller le client sur les postes qui se plaignent, ou couper l'inspection SSL pour tout le monde. Ne pas savoir quel mode de steering est appliqué au poste.
Question 2 · confirmé
Après l'activation de l'inspection SSL, un logiciel métier installé sur les postes refuse de se connecter à son serveur dans le cloud. Comment traitez-vous le cas ?
Une bonne réponseIl pense au certificat épinglé ou à un magasin de certificats propre à l'application (Java, Python, Firefox), qui ignore la racine Netskope déployée sur le poste. Il confirme l'erreur de handshake dans les événements, puis choisit : ajouter la racine au magasin de l'application quand c'est possible, sinon une exception de type application à certificat épinglé, une exception de domaine ou une politique de non-déchiffrement. Chaque exception est documentée avec sa raison et son propriétaire.
Signal d'alerteCouper l'inspection pour tout le monde, ou une exception sur un domaine entier comme « *.com » sans savoir pourquoi l'application échoue.
Question 3 · confirmé
Une politique bloque l'upload vers les OneDrive personnels, et pourtant un utilisateur y dépose encore des fichiers. Que vérifiez-vous dans Netskope ?
Une bonne réponseIl retrouve l'envoi dans les événements, puis remonte la chaîne. Il vérifie que le flux est steeré (le client de synchronisation OneDrive autant que le navigateur) et déchiffré, sans exception de certificat épinglé qui le ferait passer sans inspection. Il contrôle que l'instance de l'entreprise est déclarée par son identifiant de tenant, pour que tout le reste soit vu comme personnel, que la règle vise bien l'activité d'upload et qu'aucune autorisation plus large placée au-dessus ne passe avant le blocage. Il corrige, puis teste avec un vrai compte personnel, depuis le navigateur et depuis le client de synchronisation.
Signal d'alerteBloquer tout le domaine OneDrive, ce qui coupe aussi l'entreprise, ou ne pas connaître la notion d'instance.
Question 4 · senior
Vous remplacez le VPN par Netskope Private Access pour 2 000 utilisateurs. Comment publiez-vous les applications internes ?
Une bonne réponseDes Publishers installés près des applications, au moins deux par zone pour la redondance. Ils n'ouvrent que des connexions sortantes vers le cloud Netskope, donc aucun port entrant à exposer. Les applications privées sont définies par nom d'hôte et port, pas par plages réseau entières, avec des politiques par groupe venant de l'IdP. Avant de commencer, la personne inventorie les flux réels du VPN, traite le DNS interne et migre par vagues en gardant le VPN pour les cas résiduels.
Signal d'alertePublier tout le réseau interne « comme avec le VPN », ou un seul Publisher pour tout le monde.
Question 5 · confirmé
Une règle DLP qui bloque l'envoi de numéros de carte bancaire arrête des centaines de fichiers légitimes dès le premier jour. Comment la reprenez-vous ?
Une bonne réponseIl repasse d'abord en alerte, puis analyse les incidents : numéros de commande, fichiers de test, références qui ressemblent à des cartes. Il affine le profil avec la validation de Luhn, un nombre minimum d'occurrences, des mots-clés à proximité et des exclusions justifiées. Pour des données précises, il passe à l'empreinte de documents ou à la correspondance exacte. Le blocage revient après une période d'observation validée avec les métiers.
Signal d'alerteSupprimer la règle, ou la laisser bloquer en attendant que les utilisateurs s'habituent.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ingénieur Netskope : les questions fréquentes
Un ingénieur Zscaler peut-il reprendre une plateforme Netskope ?
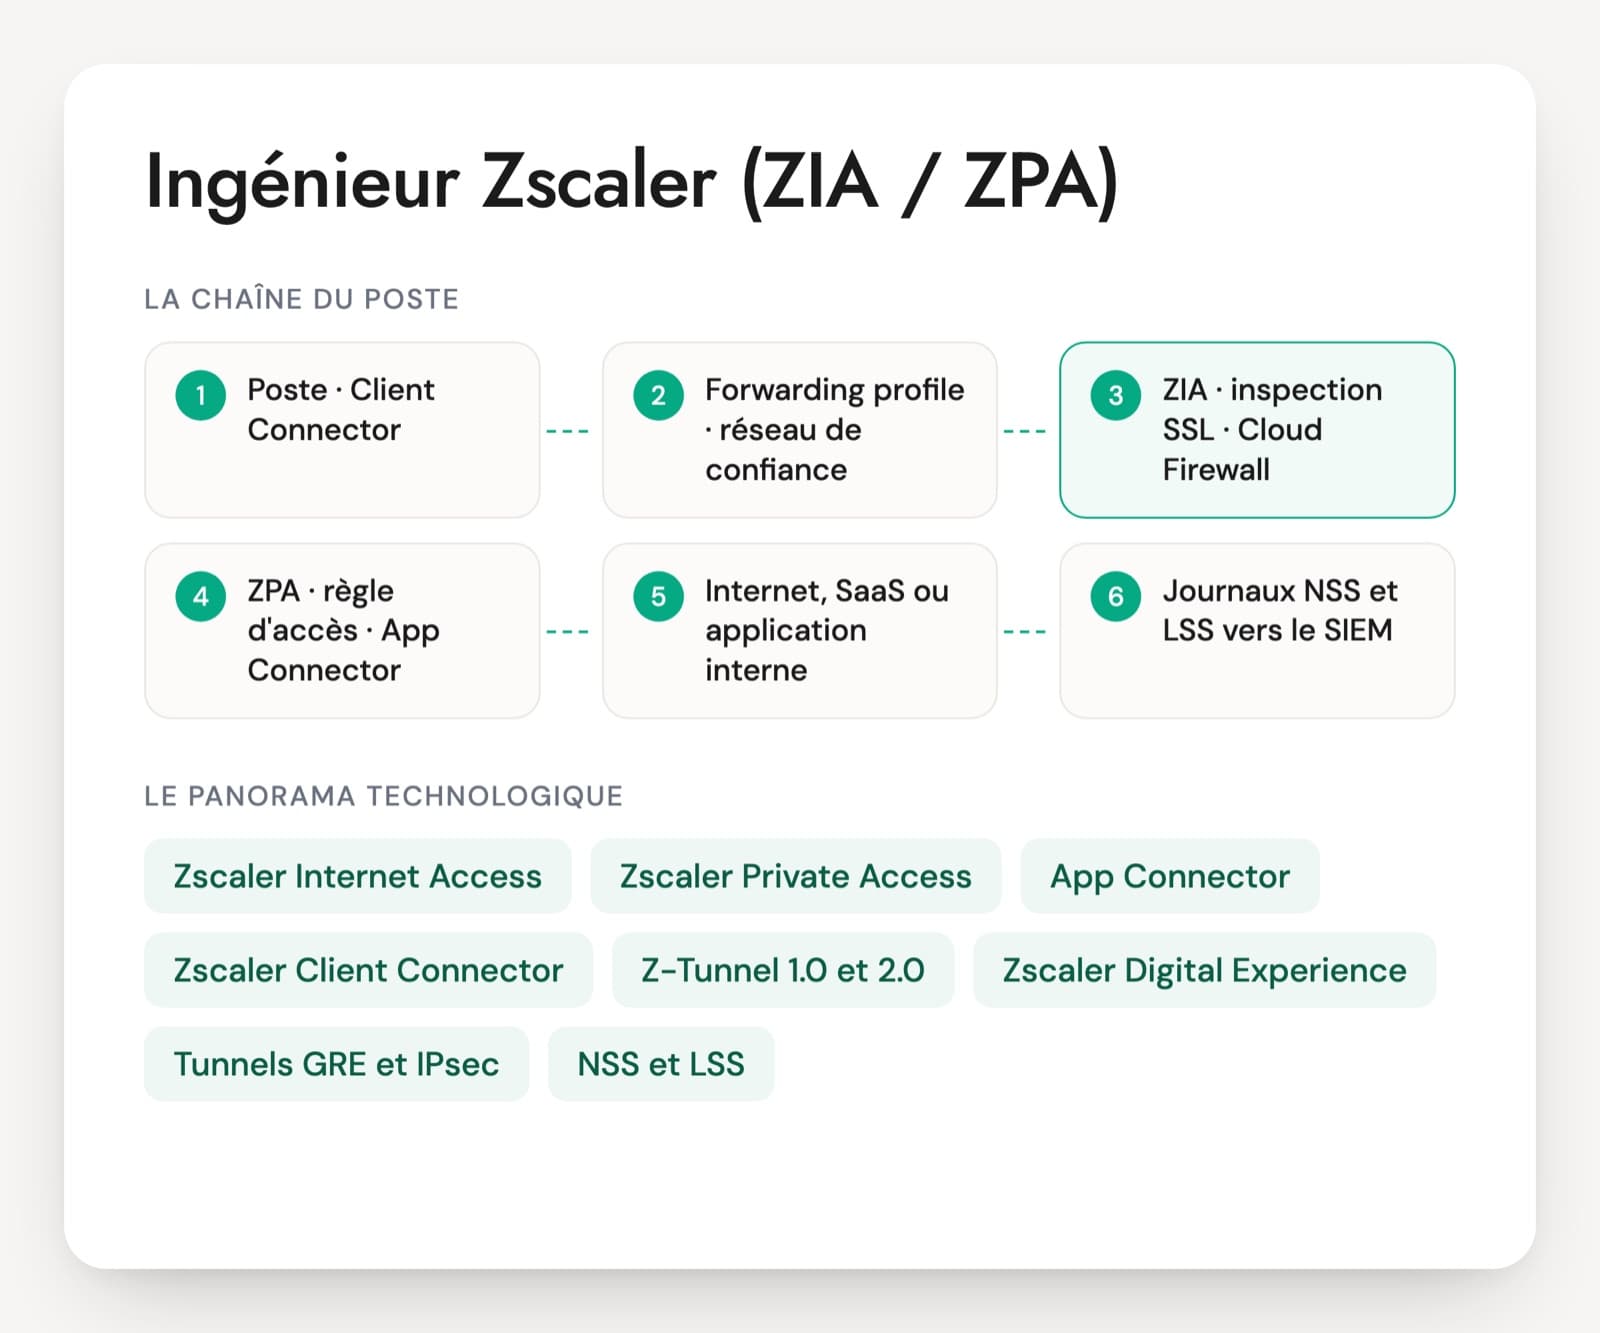
Oui, à condition de lui laisser le temps d'apprendre le vocabulaire. Les principes sont les mêmes : raccordement du poste, inspection TLS, filtrage par catégorie, ZTNA. Ce qui change, c'est la façon d'écrire les politiques, la notion d'instance d'application et le modèle de steering. Le bon test : comment il traiterait chez Netskope un problème qu'il a déjà résolu chez Zscaler. S'il transpose avec précision, la montée en compétence se compte en semaines.
Pourquoi les offres associent-elles souvent Netskope et Palo Alto ?
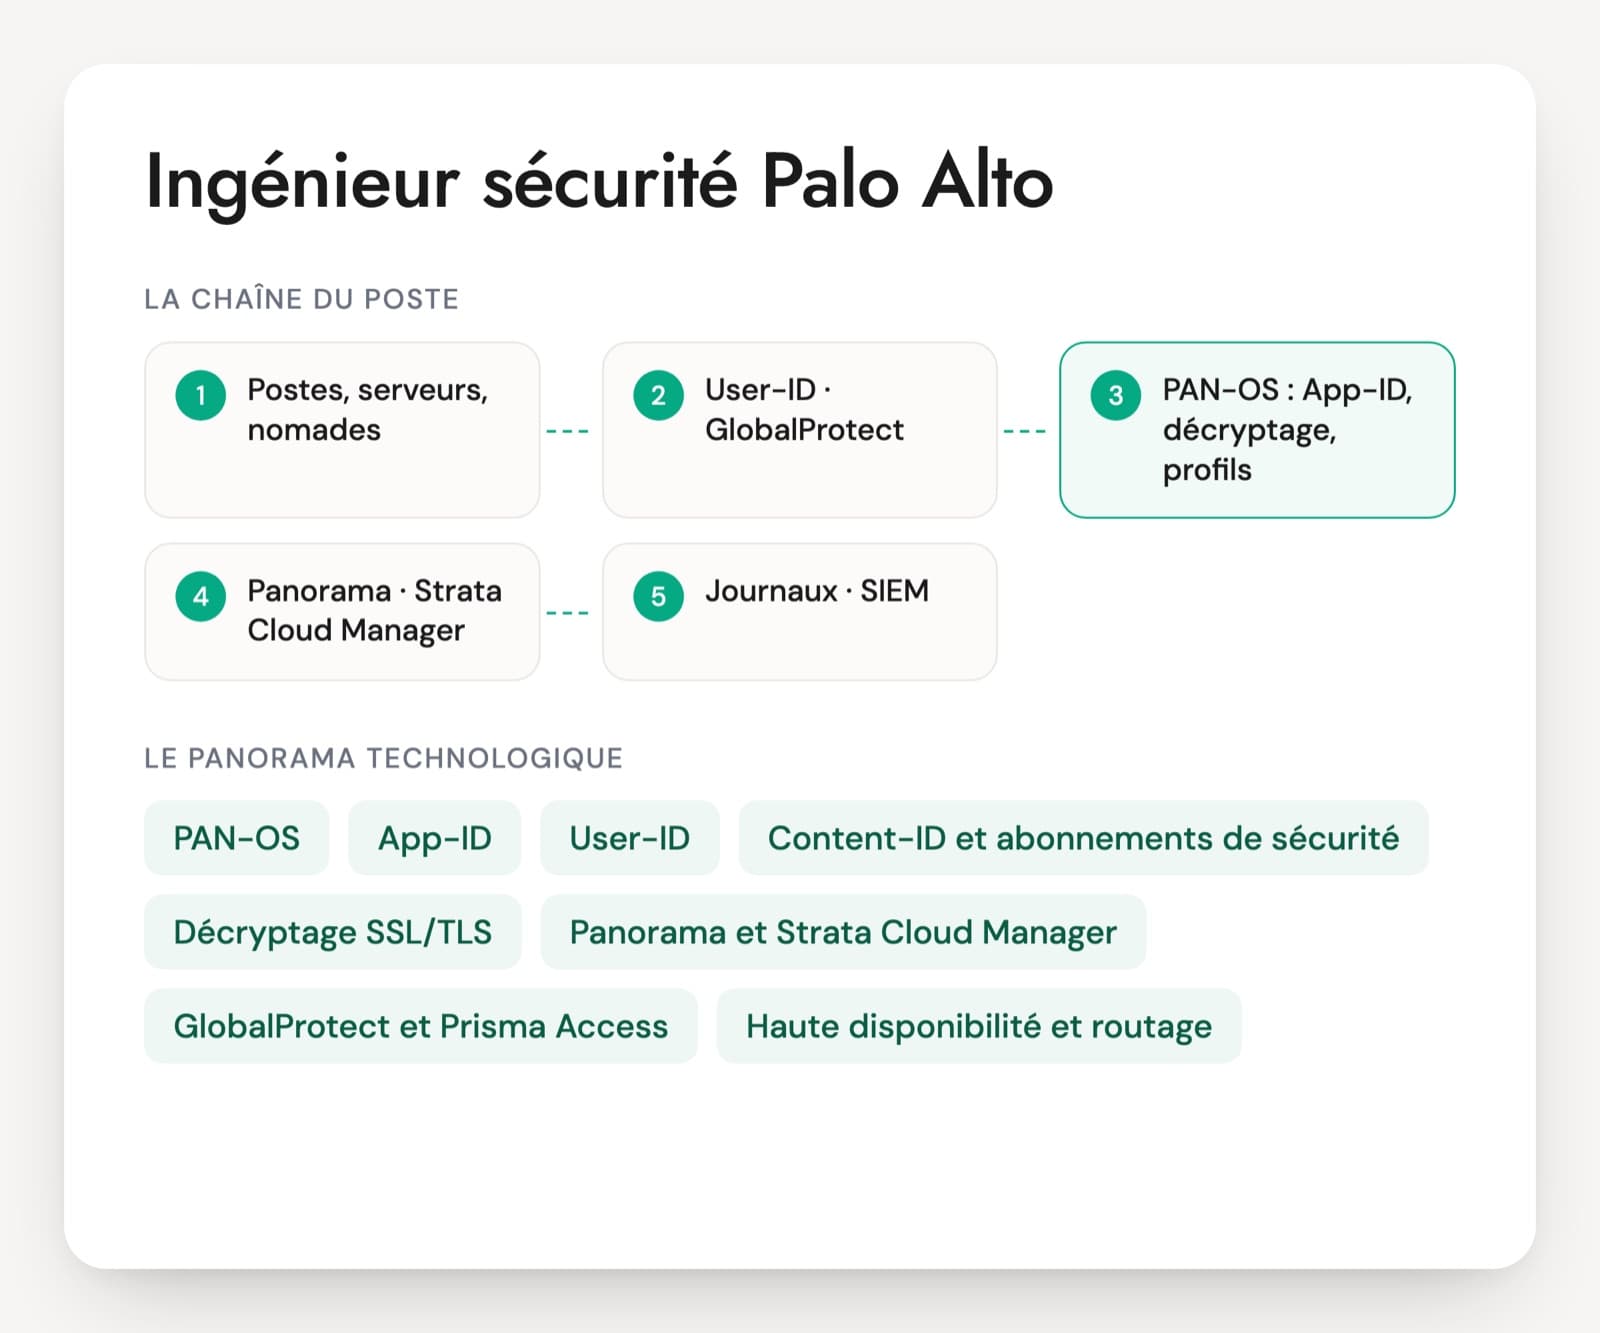
Parce que le proxy cloud remplace rarement tout le reste. Les pare-feu Palo Alto restent en place dans les centres de données et sur les sites, et les flux qui sortent vers Netskope passent souvent par eux en tunnel. L'ingénieur doit alors comprendre les deux côtés pour diagnostiquer une coupure. Si le poste inclut l'administration des pare-feu, elle s'évalue à part, avec ses propres questions.
Quel test technique est donné à un ingénieur Netskope ?
Un cas de diagnostic tiré du quotidien fonctionne mieux qu'un questionnaire. Par exemple une application qui casse après l'activation de l'inspection SSL, ou un utilisateur bloqué par une politique, avec un extrait d'événement anonymisé. La personne explique ce qu'elle lit, ce qu'elle vérifie ensuite et l'exception qu'elle accepterait de poser. Vingt minutes suffisent pour distinguer l'exploitation réelle de la connaissance des fiches produit.
Faut-il un profil réseau ou un profil sécurité pour administrer Netskope ?
Les deux se rencontrent sur ce poste. Un profil réseau comprend vite les tunnels, le DNS, les points de présence et les lenteurs, mais découvre la DLP et le CASB. Un profil sécurité maîtrise les politiques et la protection des données, et bute parfois sur le diagnostic réseau. Tout dépend de la phase : un projet de raccordement demande plutôt le premier, une plateforme stable à enrichir plutôt le second.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.