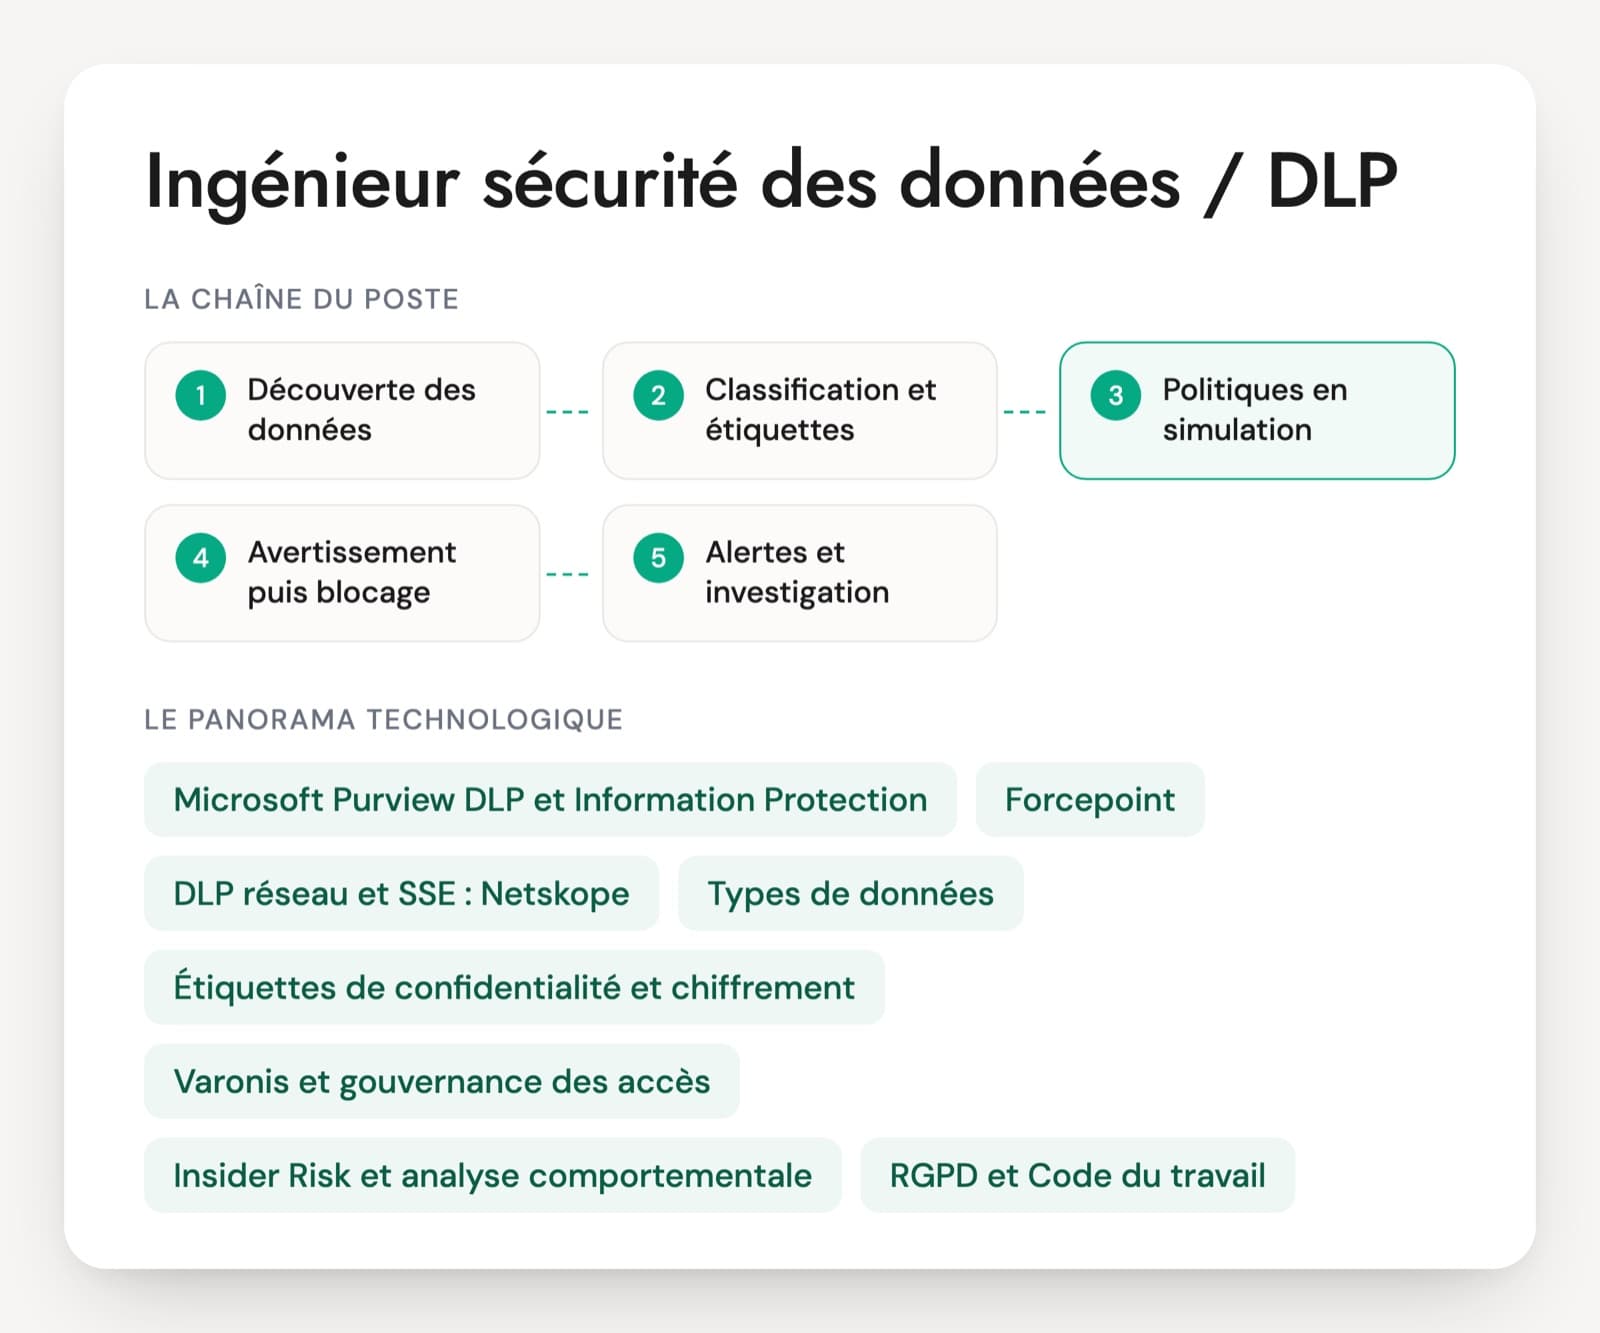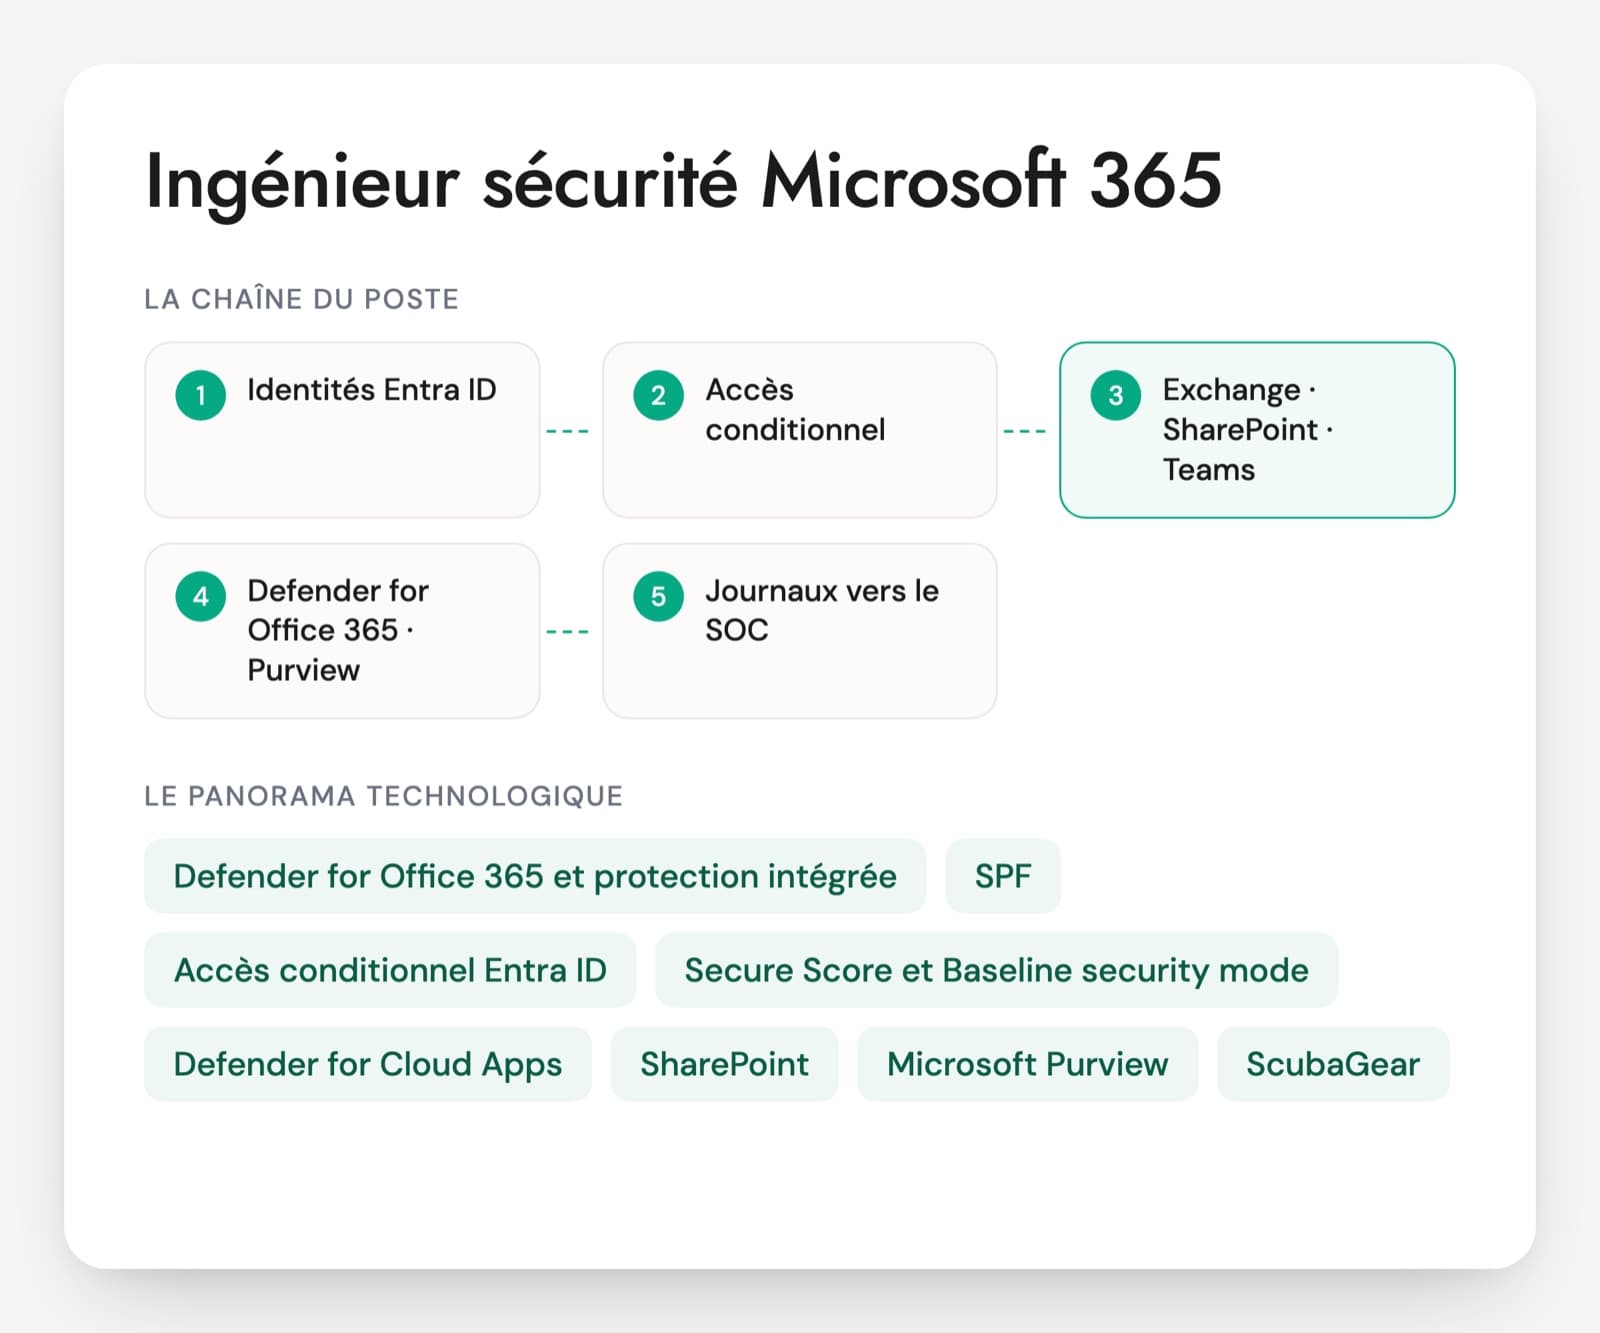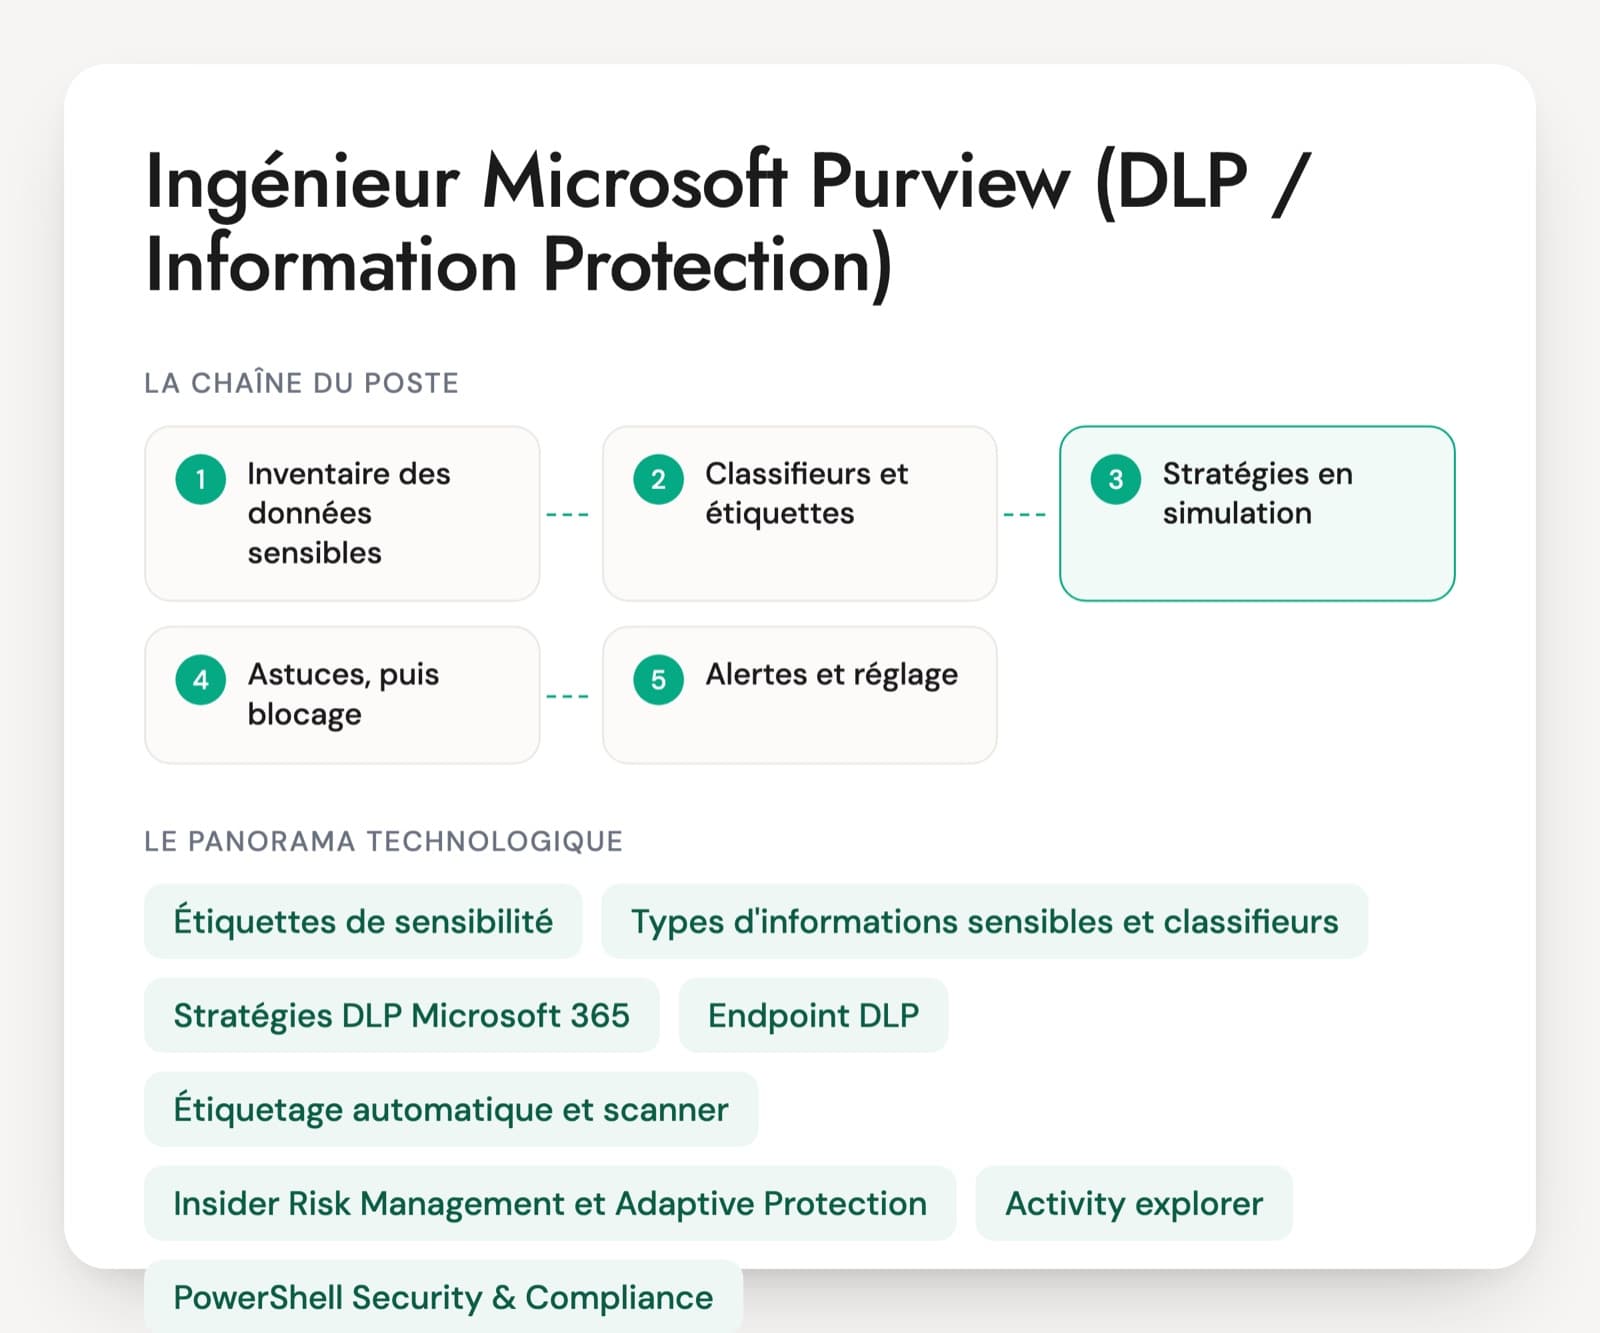
Les questions d'entretien pour un ingénieur DLP dépendent de l'état du tenant. Sur un premier projet, il construit la taxonomie des étiquettes, choisit ce qui chiffre et lance l'étiquetage automatique sur des milliers de sites SharePoint. Sur un tenant déjà équipé, il passe ses semaines dans les alertes, les faux positifs et les demandes d'exception des métiers.
Les CV mélangent souvent deux profils. L'administrateur Microsoft 365 a créé quelques étiquettes et une stratégie DLP par défaut. L'ingénieur Purview sait pourquoi une règle sur les cartes bancaires bloque des bons de commande, ce qu'un fichier chiffré devient chez un partenaire et pourquoi la DLP sur le poste ne voit pas le contenu d'un document déjà chiffré. La certification SC-401 couvre le périmètre, sans dire si la personne a déjà tenu une file d'alertes.
Le volet humain pèse aussi. Une stratégie Insider Risk touche au contrôle de l'activité des salariés, et un bon candidat parle de lui-même du CSE, du DPO et de la pseudonymisation. Le PDF contient 30 questions sur six axes, un cas de fuite de devis et une grille de 1 à 4.
Les modules Purview qu'un ingénieur DLP configure
Étiquettes de sensibilité
Le socle de la protection. Une étiquette marque un document ou un e-mail (Public, Interne, Confidentiel…), peut ajouter un filigrane et chiffrer le contenu avec des droits d'usage. Elle suit le fichier hors du tenant. Les mêmes étiquettes s'appliquent aussi aux sites, aux équipes Teams et aux groupes pour régler le partage externe.
Types d'informations sensibles et classifieurs
Ce qui permet à Purview de reconnaître une donnée : des types prédéfinis (carte bancaire, IBAN, numéro de sécurité sociale français), des types personnalisés par expression régulière, l'Exact Data Match qui compare aux vraies valeurs d'une base, et des classifieurs entraînables pour les contrats ou les CV. Le réglage des faux positifs commence ici.
Stratégies DLP Microsoft 365
Les règles qui surveillent Exchange, SharePoint, OneDrive et Teams. Elles combinent une condition (étiquette, type d'information, destinataire externe) et une action : audit, astuce affichée à l'utilisateur, blocage avec justification ou blocage strict. Une stratégie passe d'abord en mode simulation avant d'être activée.
Endpoint DLP
La DLP sur les postes Windows et macOS intégrés à Purview. Elle contrôle la copie vers une clé USB, l'impression, le dépôt sur un site web, le presse-papiers et l'accès par des applications non autorisées. Edge applique les règles de navigation nativement, Chrome et Firefox demandent l'extension Purview.
Étiquetage automatique et scanner
Les stratégies d'étiquetage automatique traitent les fichiers déjà stockés dans SharePoint et OneDrive et les e-mails en transit, après une simulation obligatoire. Pour les partages réseau et SharePoint Server, le scanner du client Microsoft Purview Information Protection, successeur du client AIP, fait l'inventaire et l'étiquetage.
Insider Risk Management et Adaptive Protection
Insider Risk corrèle des signaux (téléchargements massifs, envoi vers un webmail, date de départ fournie par les RH) pour repérer un risque interne, avec des noms pseudonymisés par défaut. Adaptive Protection transmet un niveau de risque à la DLP et à l'accès conditionnel Entra ID, qui durcissent leurs règles pour les seuls utilisateurs concernés.
Activity explorer, audit et eDiscovery
Les outils d'enquête. L'Activity explorer montre ce qui a été étiqueté, bloqué ou contourné, le Content explorer localise les fichiers sensibles, le journal d'audit trace les actions et l'eDiscovery conserve et exporte les contenus pour le service juridique. Les droits d'accès à ces outils se règlent avec soin, car ils montrent des données confidentielles.
PowerShell Security & Compliance
Le module qui permet de scripter étiquettes, stratégies DLP et règles, de tester un type d'information sur un échantillon et de reproduire une configuration d'un tenant de test vers la production. Un ingénieur qui ne travaille que dans le portail aura du mal à tenir un parc de stratégies dans la durée.
Le poste existe sous plusieurs noms : ingénieur DLP, administrateur Microsoft Purview, expert sécurité de la donnée. Il dépend du RSSI le plus souvent, parfois de l'équipe Modern Workplace, et travaille avec le DPO, les RH, le juridique et le SOC qui reçoit une partie des alertes. Les missions vont du projet de classification initial à l'exploitation d'un parc de stratégies déjà en place, et, plus souvent qu'avant, à la préparation des données avant l'ouverture de Microsoft 365 Copilot. La certification Microsoft Certified: Information Security Administrator Associate (examen SC-401) correspond à ce périmètre et se renouvelle chaque année par une évaluation en ligne gratuite.
Les savoir-faire d'un ingénieur DLP Purview à contrôler
- Taxonomie et étiquettes de sensibilité
- Chiffrement et droits d'usage
- Détection des données sensibles
- Stratégies DLP Microsoft 365 et poste
- Alertes, enquête et Insider Risk
- Déploiement progressif et cadre juridique
Étiquettes, règles, alertes : les questions pour un ingénieur DLP
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Le RSSI veut une étiquette « Confidentiel » qui chiffre, mais les commerciaux envoient ces documents à des clients. Comment configurez-vous l'étiquette ?
Une bonne réponseIl ne met pas un chiffrement limité aux seuls salariés sur une étiquette utilisée avec l'extérieur. Il propose des sous-étiquettes : « Confidentiel / Interne » chiffrée pour l'organisation, « Confidentiel / Partenaires » avec des droits accordés à des domaines précis ou à tout utilisateur authentifié. Il cite les conditions côté destinataire (un compte capable de s'authentifier, un client compatible), la durée d'accès hors connexion et l'activation des étiquettes pour les fichiers Office dans SharePoint et OneDrive, sans laquelle recherche, co-édition et eDiscovery ne lisent plus les fichiers chiffrés.
Signal d'alerteUne seule étiquette chiffrée pour l'organisation, puis des plaintes de clients qui ne peuvent rien ouvrir. Ou « Ne pas transférer » partout, sans savoir ce que ce réglage empêche.
Question 2 · confirmé
Une règle DLP sur les numéros de carte bancaire bloque des bons de commande qui contiennent des références produit à 16 chiffres. Comment la corrigez-vous ?
Une bonne réponseIl regarde d'abord dans l'Activity explorer quelles correspondances déclenchent la règle. Le type « carte bancaire » s'appuie sur la clé de Luhn et sur des mots de soutien proches du nombre, avec trois niveaux de confiance. Il passe la règle au niveau de confiance élevé, relève le nombre d'occurrences si un seul numéro ne justifie pas un blocage, ajoute une exception ciblée et teste sur des fichiers réels avant de republier.
Signal d'alerteDésactiver la règle, ou la remplacer par une expression régulière « 16 chiffres » qui détectera encore plus de références produit.
Question 3 · confirmé
Il faut empêcher la sortie des fichiers de paie par e-mail, Teams et partage OneDrive. Comment déployez-vous la stratégie sans bloquer la DRH dès le premier jour ?
Une bonne réponseUne stratégie qui couvre Exchange, SharePoint, OneDrive et Teams, avec comme condition l'étiquette « Paie » ou des types d'informations (numéro de sécurité sociale, IBAN) et un partage hors de l'organisation. Elle tourne d'abord en simulation, puis avec astuces et blocage contournable avec justification, puis en blocage. Entre chaque étape, il lit les correspondances et les contournements, et documente les exceptions validées par la DRH.
Signal d'alerteUn blocage immédiat sur tous les emplacements, ou une détection sur le seul mot « salaire ».
Question 4 · confirmé
Sur les postes Windows, les fichiers « Hautement confidentiel » ne doivent partir ni sur une clé USB ni vers un site web personnel. Que mettez-vous en place ?
Une bonne réponseL'intégration des postes à Purview (par Intune ou en s'appuyant sur Defender for Endpoint), puis une stratégie Endpoint DLP sur l'étiquette, avec les activités copie vers un support amovible et dépôt vers un domaine cloud. Dans les paramètres : groupes de périphériques USB autorisés, liste de domaines bloqués ou autorisés, navigateurs non autorisés. Il précise que Chrome et Firefox ont besoin de l'extension Purview, et qu'Endpoint DLP ne déchiffre pas les fichiers, d'où une condition sur l'étiquette plutôt que sur le contenu.
Signal d'alerteUne GPO qui bloque tous les ports USB comme seule réponse, ou la croyance que la règle s'applique aussi aux postes personnels non intégrés.
Question 5 · senior
Une alerte DLP signale qu'un salarié a partagé 200 fichiers étiquetés vers un compte Gmail un dimanche soir. Comment menez-vous l'analyse, et avec qui ?
Une bonne réponseIl ouvre l'alerte et l'incident lié dans le portail Defender, vérifie dans l'Activity explorer et le journal d'audit si l'action a été bloquée, contournée ou seulement auditée, et identifie les fichiers concernés avec un rôle qui l'y autorise. Il fige les preuves (export de l'audit, conservation eDiscovery) et prévient le RSSI, qui associe RH et juridique. Il ne contacte pas le salarié lui-même et ne supprime rien.
Signal d'alerteAppeler directement le salarié, ouvrir ses fichiers par curiosité sans rôle prévu, ou effacer les données partagées et perdre la trace.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ingénieur DLP : questions fréquentes
Ingénieur DLP Purview ou administrateur Microsoft 365, quelle différence ?
L'administrateur Microsoft 365 gère les utilisateurs, les licences, Exchange, SharePoint et Teams. L'ingénieur DLP travaille sur la donnée elle-même : classification, étiquettes, chiffrement, stratégies DLP, alertes et risques internes. Les deux profils se croisent, et beaucoup d'ingénieurs Purview viennent de l'administration Microsoft 365. En entretien, une stratégie qu'il a réglée après des faux positifs le montre. Un administrateur qui n'a fait qu'activer les modèles par défaut reste sur des généralités.
Quelle certification Microsoft correspond au poste ?
La certification Microsoft Certified: Information Security Administrator Associate, obtenue avec l'examen SC-401. Elle couvre la protection de l'information, la DLP, la conservation et la gestion des risques internes. Elle expire au bout d'un an et se renouvelle gratuitement par une évaluation en ligne, ce qui permet de voir si le candidat suit l'évolution du produit. Elle valide des connaissances. L'expérience se vérifie avec des cas vécus : un étiquetage automatique lancé, une file d'alertes reprise, un incident instruit.
Un test technique est-il utile pour ce poste ?
Oui, sous une forme courte. Le candidat reçoit une règle DLP et trois exemples de correspondances, dont deux faux positifs, et dit comment il la corrige. Autre cas : une étiquette chiffrée qu'un partenaire n'arrive pas à ouvrir. En vingt minutes, on voit s'il raisonne en niveaux de confiance, en exceptions et en simulation, ou s'il désactive la règle. Le long exercice à faire chez soi dans un tenant de démonstration apporte peu.
Le candidat doit-il connaître le cadre juridique de la surveillance des salariés ?
Pour un poste qui touche à Insider Risk ou à l'Endpoint DLP, oui. Le Code du travail impose d'informer les salariés avant de collecter des données sur eux (article L1222-4) et de consulter le CSE sur les moyens de contrôle de leur activité (article L2312-38). Le DPO intervient aussi au titre du RGPD. Le candidat n'a pas à être juriste, mais il doit savoir qu'une stratégie se déploie après ces étapes et que la pseudonymisation existe.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.