Un ingénieur Zscaler administre une plateforme où presque tout se règle dans un portail, ce qui rend les CV difficiles à lire. Faire tourner ZIA ne prouve rien sur ZPA, et inversement. Les questions d'entretien d'ingénieur Zscaler partent du produit sur lequel le candidat a passé le plus de temps, et du nombre d'utilisateurs.
Les annonces de Free-Work parlent d'ingénieur Zscaler, d'expert Zscaler, d'architecte sécurité ZTNA ou de product owner Zscaler, avec ZIA, ZPA, ZDX et parfois Terraform. Le niveau se voit sur trois sujets. Le forwarding profile : un candidat expérimenté explique la détection des réseaux de confiance et la différence entre Z-Tunnel 1.0 et 2.0. Le segment d'application ZPA : il sait pourquoi un segment qui couvre tout le domaine refait un VPN. Le diagnostic : il lit un journal d'activité ZPA et sait que c'est l'App Connector qui résout le nom de l'application.
Les certifications ZDTA et ZDTE de Zscaler attestent la connaissance des consoles et se renouvellent en repassant la version en cours de l'examen. L'entretien vérifie à côté le socle réseau, TLS et identité, qui ne dépend pas de l'éditeur. Le PDF propose 30 questions, un cas de 20 minutes et une grille.
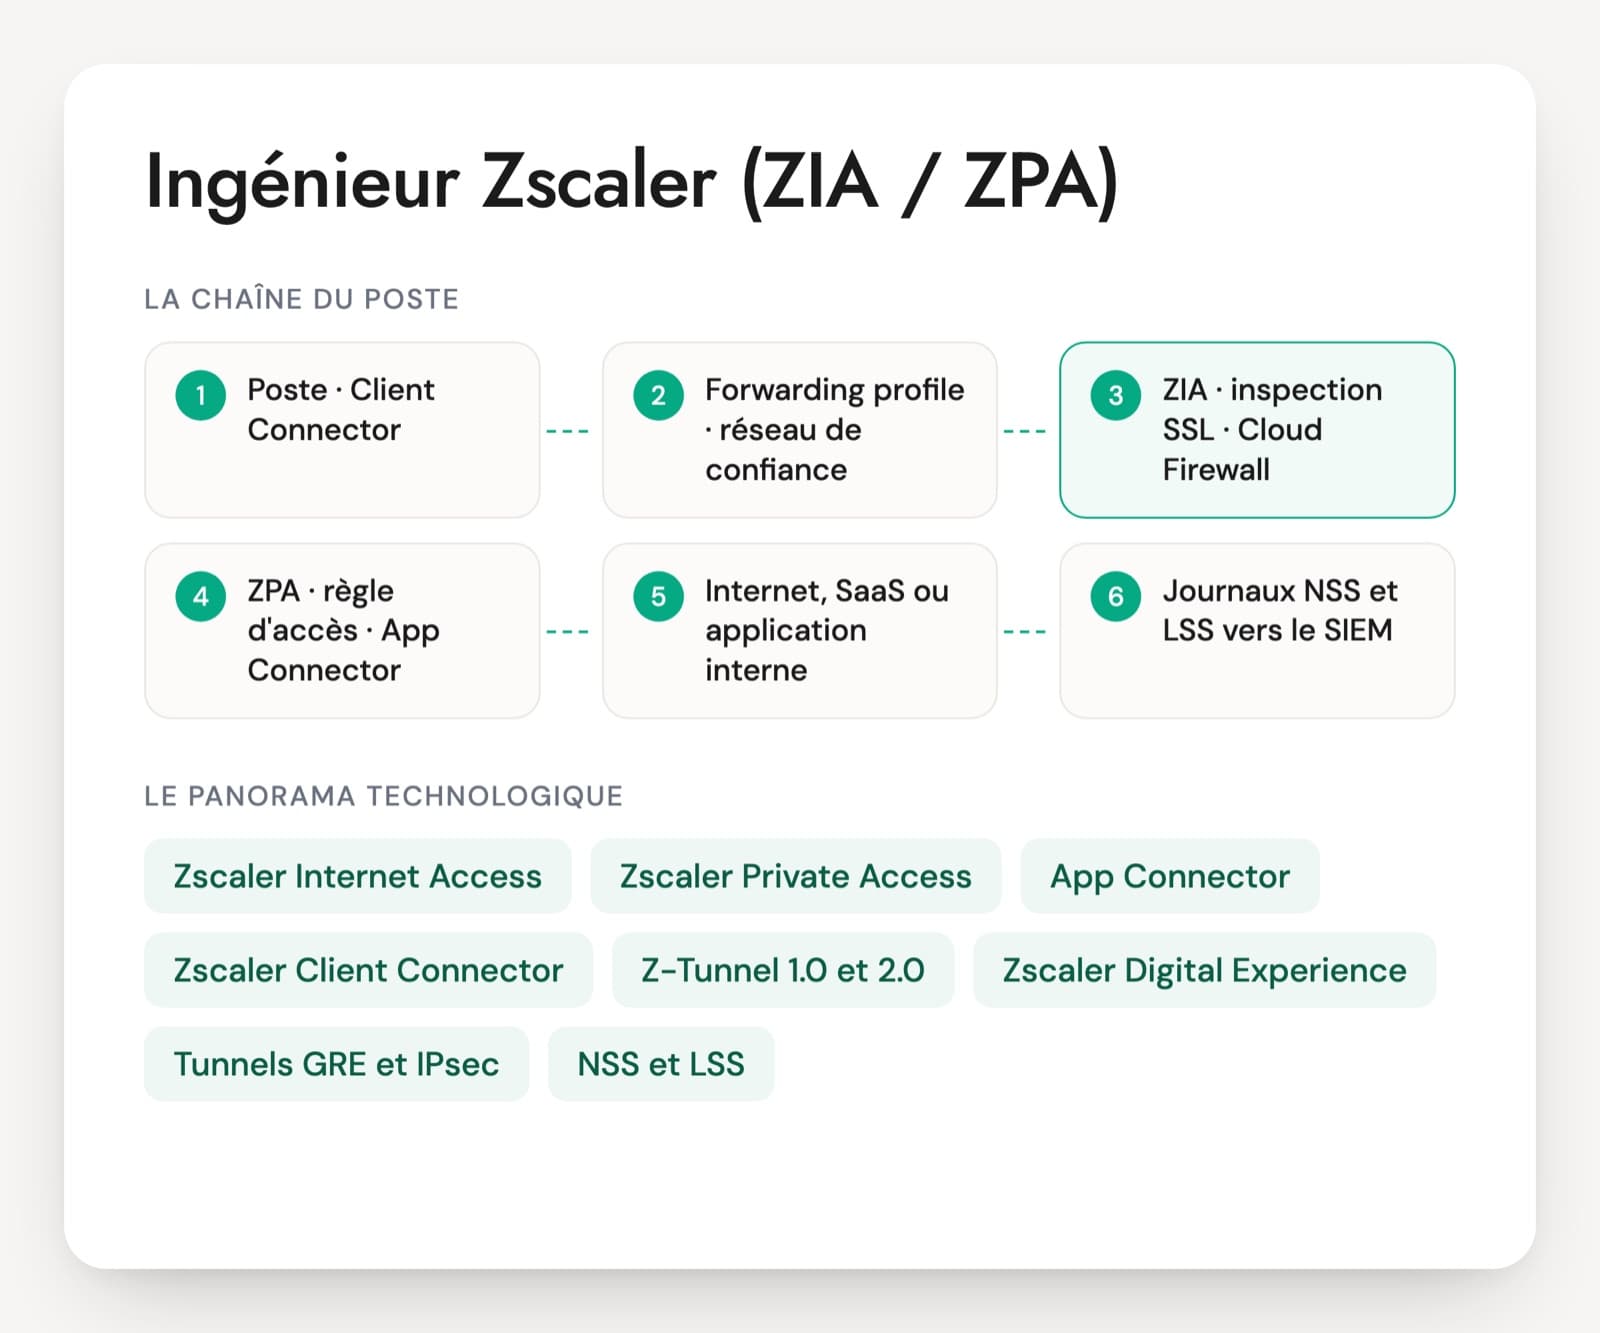
La plateforme Zscaler, produit par produit
Zscaler Internet Access (ZIA)
Le proxy cloud de Zscaler pour la navigation et les applications SaaS. On y règle l'inspection SSL, le filtrage d'URL, Cloud App Control, la DLP, Cloud Sandbox et le Cloud Firewall. Les changements doivent être activés pour prendre effet. Reste à savoir comment le candidat ordonne ses règles.
Zscaler Private Access (ZPA)
L'accès aux applications internes sans VPN. L'utilisateur n'atteint que les segments d'application autorisés par les règles d'accès, selon ses groupes et la posture de son poste. Browser Access et Privileged Remote Access servent les prestataires sans agent.
App Connector
La VM installée près des applications, qui n'ouvre que des connexions sortantes vers le cloud Zscaler. Elle résout les noms des applications sur le DNS interne et les joint pour le compte de l'utilisateur. On en déploie au moins deux par groupe.
Zscaler Client Connector
L'agent installé sur les postes Windows, macOS et mobiles. Les app profiles et les forwarding profiles décident ce qui part vers ZIA, vers ZPA ou en direct, selon le réseau détecté. La plupart des pannes de terrain passent par lui.
Z-Tunnel 1.0 et 2.0
Les deux modes de tunnel du Client Connector vers ZIA. La version 1.0 ne porte que le web. La version 2.0 transporte tous les ports et protocoles en DTLS ou TLS, ce qui fait entrer le Cloud Firewall dans le périmètre.
Zscaler Digital Experience (ZDX)
La mesure de l'expérience utilisateur : sondes vers les applications, chemin réseau du poste jusqu'au service, état du poste. Elle sert à trancher entre le Wi-Fi, l'opérateur, Zscaler ou l'application quand les utilisateurs se plaignent de lenteur.
Tunnels GRE et IPsec
Le moyen d'envoyer vers ZIA le trafic d'un site entier, y compris les équipements sans agent. Ils se déclarent avec des emplacements et des sous-emplacements dans ZIA, qui portent leurs propres politiques.
NSS et LSS
Les services de diffusion des journaux : Nanolog Streaming Service pour ZIA, Log Streaming Service pour ZPA. Ils alimentent Splunk, Microsoft Sentinel ou un autre SIEM.
API et Terraform
Zscaler publie des API et des providers Terraform pour ZIA et ZPA. Sur un parc important, décrire la configuration en code évite les changements non tracés dans le portail.
Le poste se trouve dans l'équipe sécurité réseau ou dans une équipe dédiée aux accès, et les missions d'intégrateurs autour de Zscaler sont nombreuses. Les projets type sont la sortie d'un proxy on-premise vers ZIA, le remplacement du VPN par ZPA et le passage à Z-Tunnel 2.0. Certaines annonces cherchent un profil d'exploitation qui traite les tickets de niveau 3, d'autres un architecte qui conçoit les politiques et pilote la migration. Le profil attendu se précise dès le départ. Les certifications ZDTA, ZDTE et ZDXA sont passées sous surveillance chez Pearson VUE.
Les compétences Zscaler évaluées en entretien
- Politiques ZIA et inspection SSL
- Publication d'applications dans ZPA
- Client Connector et forwarding profiles
- Identité, posture et journaux
- Diagnostic d'accès et mesure ZDX
- Migration et exploitation de la plateforme
ZIA, ZPA, Client Connector : cinq questions d'entretien
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Dans ZIA, comment ordonnez-vous les règles d'inspection SSL, et que placez-vous en tête ?
Une bonne réponseLes règles sont évaluées dans l'ordre. En tête, les règles de non-inspection précises : applications à épinglage de certificat, flux Microsoft 365 à envoyer sans déchiffrement, catégories sensibles pour la vie privée comme la santé ou la finance. Ensuite une règle d'inspection large par défaut, découpée par groupes si le déploiement avance par vagues. Il sait quel certificat signe l'inspection (racine Zscaler ou autorité intermédiaire de l'entreprise) et comment il arrive dans les magasins des postes.
Signal d'alerteUne inspection coupée pour tout le monde après les premières plaintes, ou des exceptions gérées par adresse IP dans le PAC.
Question 2 · confirmé
Comment publiez-vous une application interne dans ZPA, de l'App Connector à la règle d'accès ?
Une bonne réponseDes App Connectors installés près de l'application, au moins deux dans un App Connector group, qui n'ouvrent que des connexions sortantes vers le cloud Zscaler. Un server group relie ces connecteurs aux serveurs. Le segment d'application liste les noms de domaine et les ports exacts, puis entre dans un segment group. La règle d'accès vise des groupes de l'IdP et, si besoin, un profil de posture. Il teste avec un utilisateur pilote et lit le journal d'activité.
Signal d'alerteUn seul connecteur, un segment *.entreprise.local avec tous les ports, et une règle ouverte à tous les utilisateurs.
Question 3 · confirmé
Comment le Client Connector décide-t-il d'envoyer un flux vers ZIA, vers ZPA ou en direct ?
Une bonne réponseUn app profile, attribué par utilisateur, groupe ou système, désigne un forwarding profile. Ce dernier fixe l'action selon le réseau détecté : sur réseau de confiance, hors réseau de confiance, ou derrière un VPN de confiance. Les réseaux de confiance se reconnaissent par des critères comme les serveurs DNS ou un nom résolu. L'action ZIA (tunnel en Z-Tunnel 1.0 ou 2.0, proxy local, aucune) se règle à part de l'action ZPA. Les contournements viennent du PAC et des listes de l'app profile.
Signal d'alerte« Tout passe dans le tunnel », sans connaître la détection de réseau de confiance ni les deux profils.
Question 4 · confirmé
Comment branchez-vous Zscaler sur Entra ID ou Okta, et que se passe-t-il quand un salarié change de service ou quitte l'entreprise ?
Une bonne réponseUne fédération SAML pour ZIA, ZPA et l'inscription du Client Connector, et un provisionnement SCIM des utilisateurs et des groupes. Les règles visent les groupes. Un changement de service modifie les groupes dans l'IdP, SCIM les propage, et l'accès change à l'évaluation suivante. Un départ désactive le compte par SCIM. Il connaît aussi le délai de réauthentification ZPA, qui limite la durée d'une session déjà ouverte.
Signal d'alerteDes utilisateurs créés à la main dans le portail, ou des règles nominatives.
Question 5 · confirmé
Un utilisateur en télétravail ne peut plus ouvrir une application publiée dans ZPA. Comment cherchez-vous ?
Une bonne réponseIl vérifie l'état ZPA du Client Connector (service actif, utilisateur authentifié), puis la résolution du nom sur le poste, qui doit renvoyer une adresse synthétique si le segment correspond. Dans le journal d'activité ZPA, il lit la cause : refus par la règle, posture non conforme, aucun connecteur disponible, échec de résolution ou serveur injoignable depuis le connecteur. Il teste depuis le connecteur, et regarde les changements récents de segment ou de groupe.
Signal d'alerteRéinstaller le Client Connector avant tout diagnostic.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Profils Zscaler : les questions fréquentes
Les certifications ZDTA et ZDTE suffisent-elles pour juger un candidat ?
Elles montrent que la personne connaît les fonctions de la plateforme. La ZDTA correspond au niveau administrateur, la ZDTE au niveau ingénieur, et la ZDXA porte sur ZDX. Pour rester certifié, il faut repasser la version en cours de l'examen, ce qui permet de dater les connaissances. Elles ne disent rien de l'exploitation réelle. Une migration vécue, un diagnostic ZPA ou un passage à Z-Tunnel 2.0 en disent davantage.
Spécialiste ZIA ou spécialiste ZPA : quelle différence ?
Tout part du projet. Une sortie de proxy on-premise demande surtout de l'expérience ZIA : inspection SSL, filtrage, Cloud App Control, tunnels de site. Un remplacement de VPN demande de l'expérience ZPA : App Connectors, segments, posture, DNS interne. Les profils solides sur les deux existent, mais la plupart des candidats ont passé la plus grande partie de leur temps sur l'un. Ce point se précise dès la préqualification.
Quelle différence entre un ingénieur Zscaler et un ingénieur proxy ?
L'ingénieur proxy maîtrise les mécanismes communs à tous les éditeurs : modes de proxy, PAC, inspection TLS, authentification, filtrage. L'ingénieur Zscaler y ajoute la connaissance fine d'une plateforme : forwarding profiles, Z-Tunnel 2.0, segments ZPA, ZDX, journaux NSS. Un ingénieur proxy solide prend Zscaler en main assez vite. Un profil qui ne connaît que les menus Zscaler a plus de mal sur un autre outil.
Quel test technique est donné à un ingénieur Zscaler ?
Un cas de diagnostic sur captures d'écran ou extraits anonymisés : un journal d'activité ZPA avec un refus, un forwarding profile, un segment d'application trop large. La personne dit ce qu'elle lit, ce qu'elle corrige et dans quel ordre. Vingt minutes suffisent pour voir si elle raisonne en flux ou en menus. Les questions de mémoire sur l'emplacement d'une option dans le portail apportent peu.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.