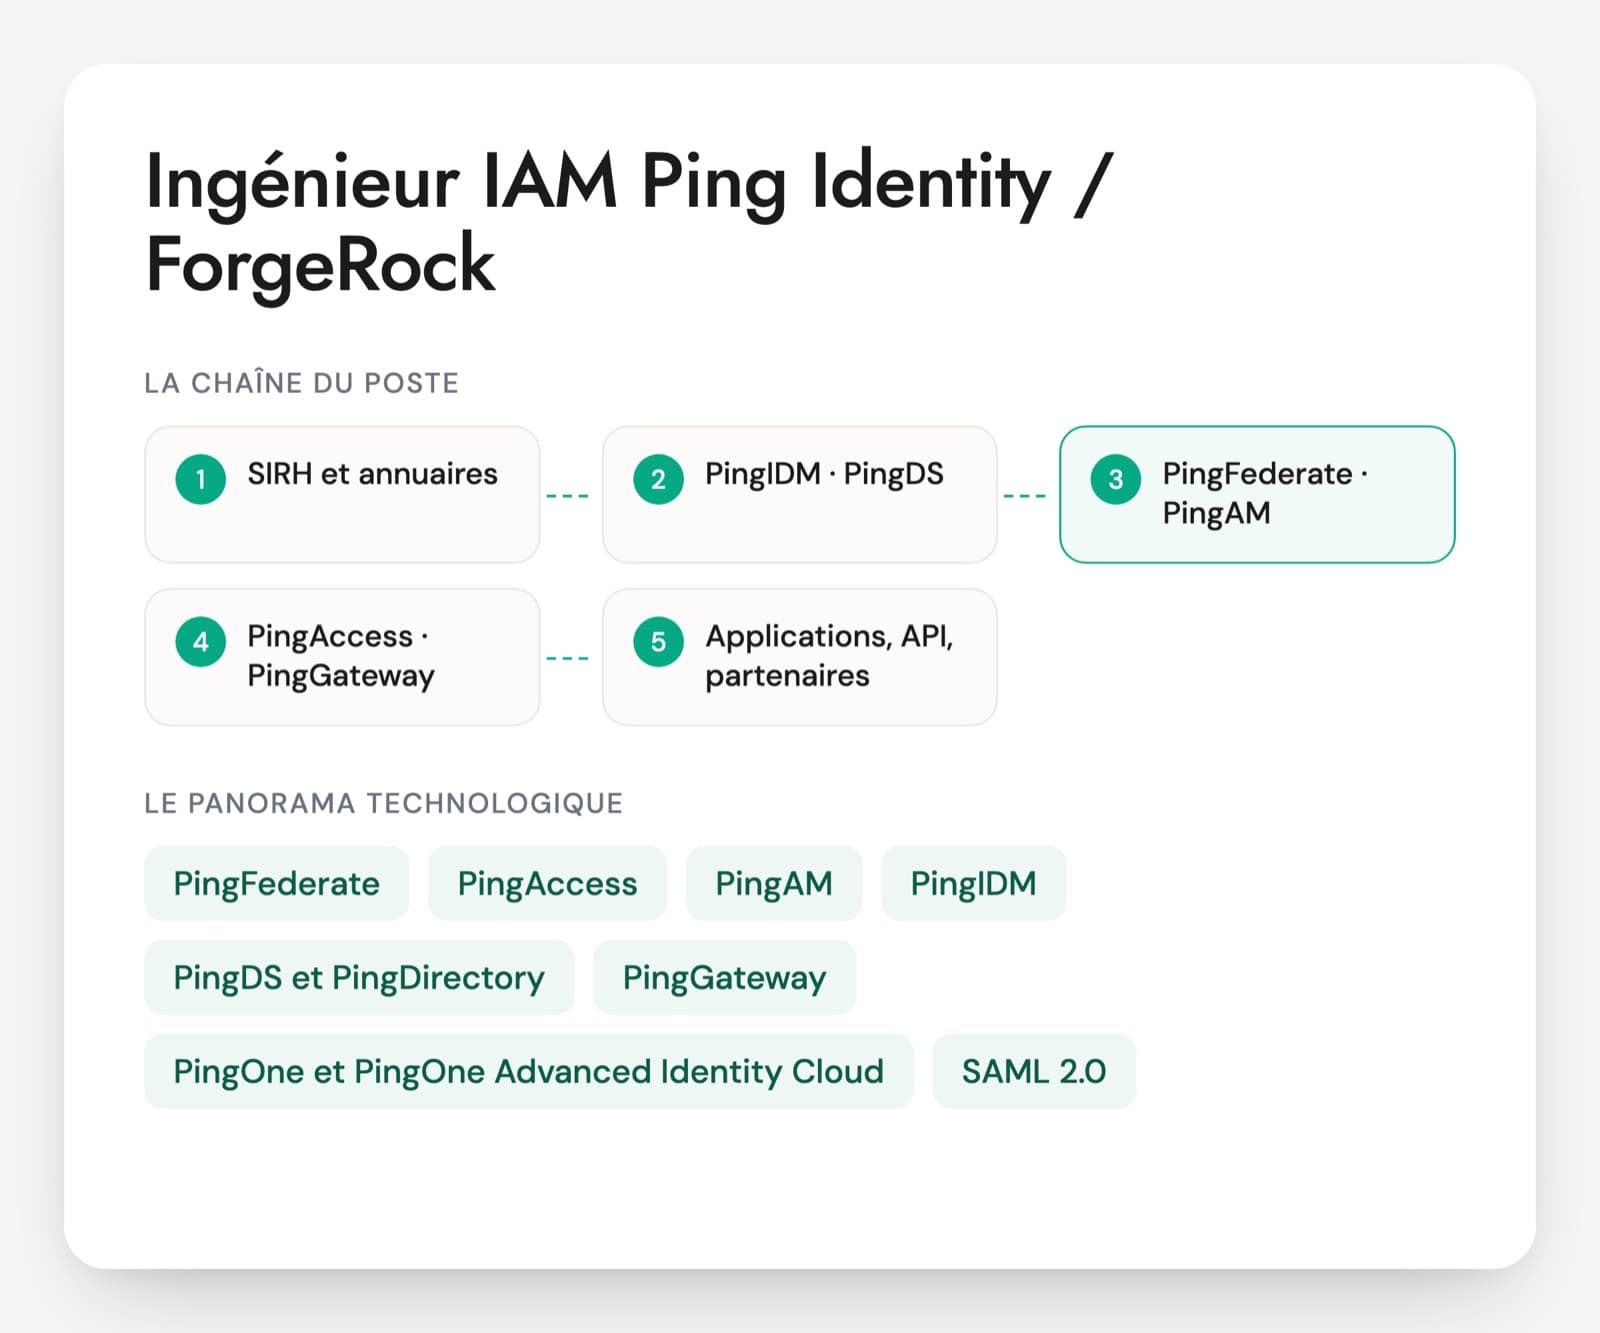
Depuis le rachat de ForgeRock par Thoma Bravo en août 2023 et sa fusion dans Ping Identity, un seul éditeur vend les deux catalogues. Les produits ForgeRock ont été renommés début 2024 : Access Management est devenu PingAM, Identity Management PingIDM, Directory Services PingDS et Identity Cloud PingOne Advanced Identity Cloud. Les CV gardent souvent les anciens noms, voire OpenAM et OpenIDM pour les plus anciens.
Le poste consiste à raccorder des applications et des partenaires en SAML ou en OpenID Connect, à construire les parcours de connexion, à tenir la synchronisation des annuaires et à faire tourner la plateforme. Les missions publiées en France vont du support de niveau 3 sur la fédération au développement Java de modules PingAM. Mieux vaut savoir duquel de ces deux métiers il s'agit avant de lire les CV.
Un bon profil raconte une connexion partenaire montée de bout en bout et un incident diagnostiqué à partir des journaux. Un profil Okta ou Keycloak connaît les protocoles, mais il lui faudra du temps pour la console PingFederate et les journeys PingAM. Le PDF déroule 30 questions sur six axes et un cas sur l'unification de deux socles d'authentification.
Les produits Ping et ForgeRock à connaître
PingFederate
Le serveur de fédération, installé sur site ou dans un cloud privé. Il émet et reçoit des assertions SAML 2.0 et WS-Federation, sert de serveur d'autorisation OAuth 2.0 et de fournisseur OpenID Connect. La configuration passe par des adapters (formulaire, Kerberos, MFA), des connexions avec les partenaires et des mappings d'attributs vers les annuaires.
PingAccess
La passerelle de contrôle d'accès des applications web et des API. Elle s'appuie sur les sessions et les jetons de PingFederate, applique des règles par application et transmet l'identité au serveur applicatif. Elle se déploie en passerelle devant les serveurs ou en agent installé sur le serveur web.
PingAM (ex-ForgeRock Access Management)
Le moteur d'authentification issu d'OpenAM. Les parcours de connexion s'y construisent en arbres de nodes, appelés journeys. La version 8 a retiré les anciennes chaînes et modules d'authentification, ce qui impose une migration aux clients restés sur l'ancien modèle.
PingIDM (ex-ForgeRock Identity Management)
Le moteur de synchronisation des identités, l'ancien OpenIDM. Il relie une source, souvent le SIRH, aux annuaires et aux applications par des mappings, des réconciliations et des connecteurs. Les règles s'écrivent en JavaScript ou en Groovy.
PingDS et PingDirectory
Deux annuaires LDAP, l'un issu de ForgeRock (ex-OpenDJ), l'autre historique chez Ping. PingDS stocke aussi les sessions et les jetons de PingAM dans le Core Token Service. Les questions portent sur la réplication multi-maître et le stockage des mots de passe.
PingGateway (ex-ForgeRock Identity Gateway)
Un reverse proxy programmable par routes et filtres. Il protège des applications qui ne savent pas parler SAML ou OIDC et valide les jetons OAuth devant des API.
PingOne et PingOne Advanced Identity Cloud
Les offres SaaS de l'éditeur. PingOne regroupe des services d'authentification, de MFA et d'orchestration de parcours (DaVinci). PingOne Advanced Identity Cloud est la version hébergée de la pile ForgeRock. Beaucoup de clients mélangent une partie sur site et une partie en SaaS.
SAML 2.0, OAuth 2.0, OpenID Connect, SCIM
Les protocoles du poste, indépendants de l'outil. Un ingénieur solide explique une assertion signée, le flux authorization code avec PKCE, la différence entre ID token et jeton d'accès, et le provisioning de comptes par SCIM.
Le titre recouvre deux profils. Le premier est un intégrateur ou un ingénieur de support de niveau 3, qui raccorde des applications à la fédération, diagnostique les flux SAML et OIDC et maintient les fournisseurs d'identité en place. Le second est un développeur Java qui écrit des nodes PingAM, des adapters PingFederate ou des connecteurs PingIDM. Les deux doivent connaître les protocoles. La plupart des plateformes Ping et ForgeRock tournent encore sur site, parfois à côté d'autres solutions comme Sign&Go ou Keycloak, et les montées de version demandent une préparation sérieuse, en particulier le passage à PingAM 8.
Six points à vérifier sur un profil Ping ou ForgeRock
- Fédération SAML et OIDC avec PingFederate
- OAuth 2.0 et protection des API
- Journeys, nodes et sessions PingAM
- Synchronisation PingIDM et annuaires
- Exploitation, certificats et montées de version
- Diagnostic des parcours de connexion
Fédération, jetons, journeys : les questions d'entretien
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Un partenaire vous transmet ses métadonnées SAML : ses salariés doivent se connecter à votre portail avec leur propre compte. Que configurez-vous dans PingFederate, et que vérifiez-vous avant la mise en production ?
Une bonne réponseLe partenaire est fournisseur d'identité, PingFederate joue le rôle de fournisseur de service : on crée une connexion IdP à partir des métadonnées. La personne vérifie l'entity ID, le binding (POST ou redirect), le certificat de signature et sa date d'expiration, le format du NameID et la liste des attributs reçus. Elle explique comment l'identité reçue est rattachée à un compte local ou transmise à l'application, exige des assertions signées et teste d'abord sur un environnement de recette avec un compte du partenaire.
Signal d'alerteInverser les rôles IdP et SP, accepter des assertions non signées « pour que ça marche », ou rattacher les comptes sur l'adresse e-mail sans se demander qui la garantit.
Question 2 · confirmé
Une application mobile doit appeler vos API au nom de l'utilisateur. Quel flux OAuth configurez-vous, et comment l'API vérifie-t-elle le jeton ?
Une bonne réponseLe flux authorization code avec PKCE, pour un client public qui ne garde aucun secret. Des jetons d'accès courts, un refresh token avec une durée et une rotation maîtrisées, des scopes limités. Côté jeton, il choisit entre un JWT signé, vérifié par l'API grâce aux clés publiées (JWKS), et un jeton de référence contrôlé par introspection. L'API contrôle l'émetteur, l'audience, l'expiration et les scopes.
Signal d'alerteLe flux implicite ou le grant password, un secret client embarqué dans l'application, ou une API qui se contente de décoder le JWT sans vérifier sa signature.
Question 3 · senior
Vous montez vers PingAM 8 un ForgeRock AM qui utilise encore des chaînes et des modules d'authentification. Comment préparez-vous la montée de version ?
Une bonne réponseIl sait que PingAM 8 a retiré les modules et les chaînes au profit des arbres (journeys), avec une propriété de réactivation prévue seulement pour la migration. Il inventorie chaque chaîne, ses modules, les niveaux d'authentification et les plugins post-authentification, repère les applications qui appellent une chaîne par son nom, reconstruit chaque parcours en arbre avec ses nodes, les teste en recette et garde les mêmes points d'entrée pour les applications.
Signal d'alerteIgnorer le retrait des chaînes, ou compter sur la propriété de réactivation comme solution durable.
Question 4 · confirmé
Dans PingIDM, une réconciliation entre le fichier RH et l'annuaire PingDS crée 2 000 comptes en double au lieu de rattacher les existants. Que regardez-vous ?
Une bonne réponseLa requête ou le script de corrélation du mapping, qui ne retrouve pas les comptes cibles : attribut mal choisi, casse, espaces, matricule formaté différemment. Puis les situations de la réconciliation (absent, trouvé, ambigu) et les actions associées, qui créent un compte quand la corrélation échoue. Il lit le journal d'audit de la réconciliation, corrige sur un échantillon en recette, puis nettoie les doublons créés.
Signal d'alerteSupprimer les 2 000 comptes et relancer sans comprendre la corrélation.
Question 5 · confirmé
Des utilisateurs reviennent en boucle sur la page de connexion après une authentification réussie, sur une application protégée par PingAccess. Comment menez-vous le diagnostic ?
Une bonne réponseIl capture le parcours dans le navigateur (outils de développement ou fichier HAR) et suit les redirections et les cookies. Les causes classiques : cookie de session posé sur un mauvais domaine ou un mauvais chemin, attribut Secure sur un site servi en HTTP, attribut SameSite qui bloque le cookie au retour, horloges décalées entre serveurs, URL de redirection différente de celle déclarée, répartiteur de charge qui envoie la requête vers un nœud qui ne connaît pas la session. Il confronte ensuite avec les journaux de PingAccess et de PingFederate.
Signal d'alerteRedémarrer les serveurs et vider les caches sans avoir regardé une seule requête.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ping Identity et ForgeRock : les questions fréquentes
Ping Identity et ForgeRock, est-ce maintenant le même produit ?
Même éditeur, produits différents. Depuis la fusion de 2023, Ping vend à la fois sa gamme historique (PingFederate, PingAccess, PingDirectory, PingOne) et les produits ForgeRock renommés PingAM, PingIDM, PingDS et PingGateway. Les consoles, les modèles de configuration et les extensions n'ont rien en commun. Un expert PingFederate n'est pas automatiquement à l'aise sur PingAM, et inversement. Une bonne offre nomme les produits réellement en place.
Un ingénieur Okta ou Keycloak peut-il tenir une plateforme Ping ?
Sur les protocoles, oui : SAML, OIDC et OAuth fonctionnent partout de la même façon, et c'est la partie la plus longue à apprendre. Le produit s'apprend ensuite en quelques semaines pour la fédération, plus longtemps pour les journeys PingAM et les mappings PingIDM. Sur une plateforme sur site, l'expérience d'exploitation compte aussi : cluster, certificats, montées de version, journaux. Un profil uniquement SaaS en a rarement.
Quel test technique est donné à un ingénieur PingFederate ou PingAM ?
Un exercice de diagnostic sur une trace réelle fonctionne bien. Le support est une assertion SAML anonymisée et le message d'erreur d'un partenaire, ou une capture de redirections qui boucle, à lire en commentant. En vingt minutes, on voit si la personne sait lire un certificat, une audience, une date de validité ou un cookie. Pour un profil développeur, s'y ajoute la description d'un node à écrire, sans code à rendre.
Faut-il savoir développer pour ce poste ?
Ça dépend de la mission. Le support et l'intégration se font surtout par configuration, avec un peu de script pour les règles d'attributs ou les décisions dans les journeys. Les nodes PingAM personnalisés, les adapters PingFederate et certains connecteurs PingIDM demandent du Java. Les postes de développeur IAM publiés en France citent souvent Java et Spring Boot à côté de PingAM. L'offre doit le préciser, sans quoi les candidatures se trompent de profil.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.