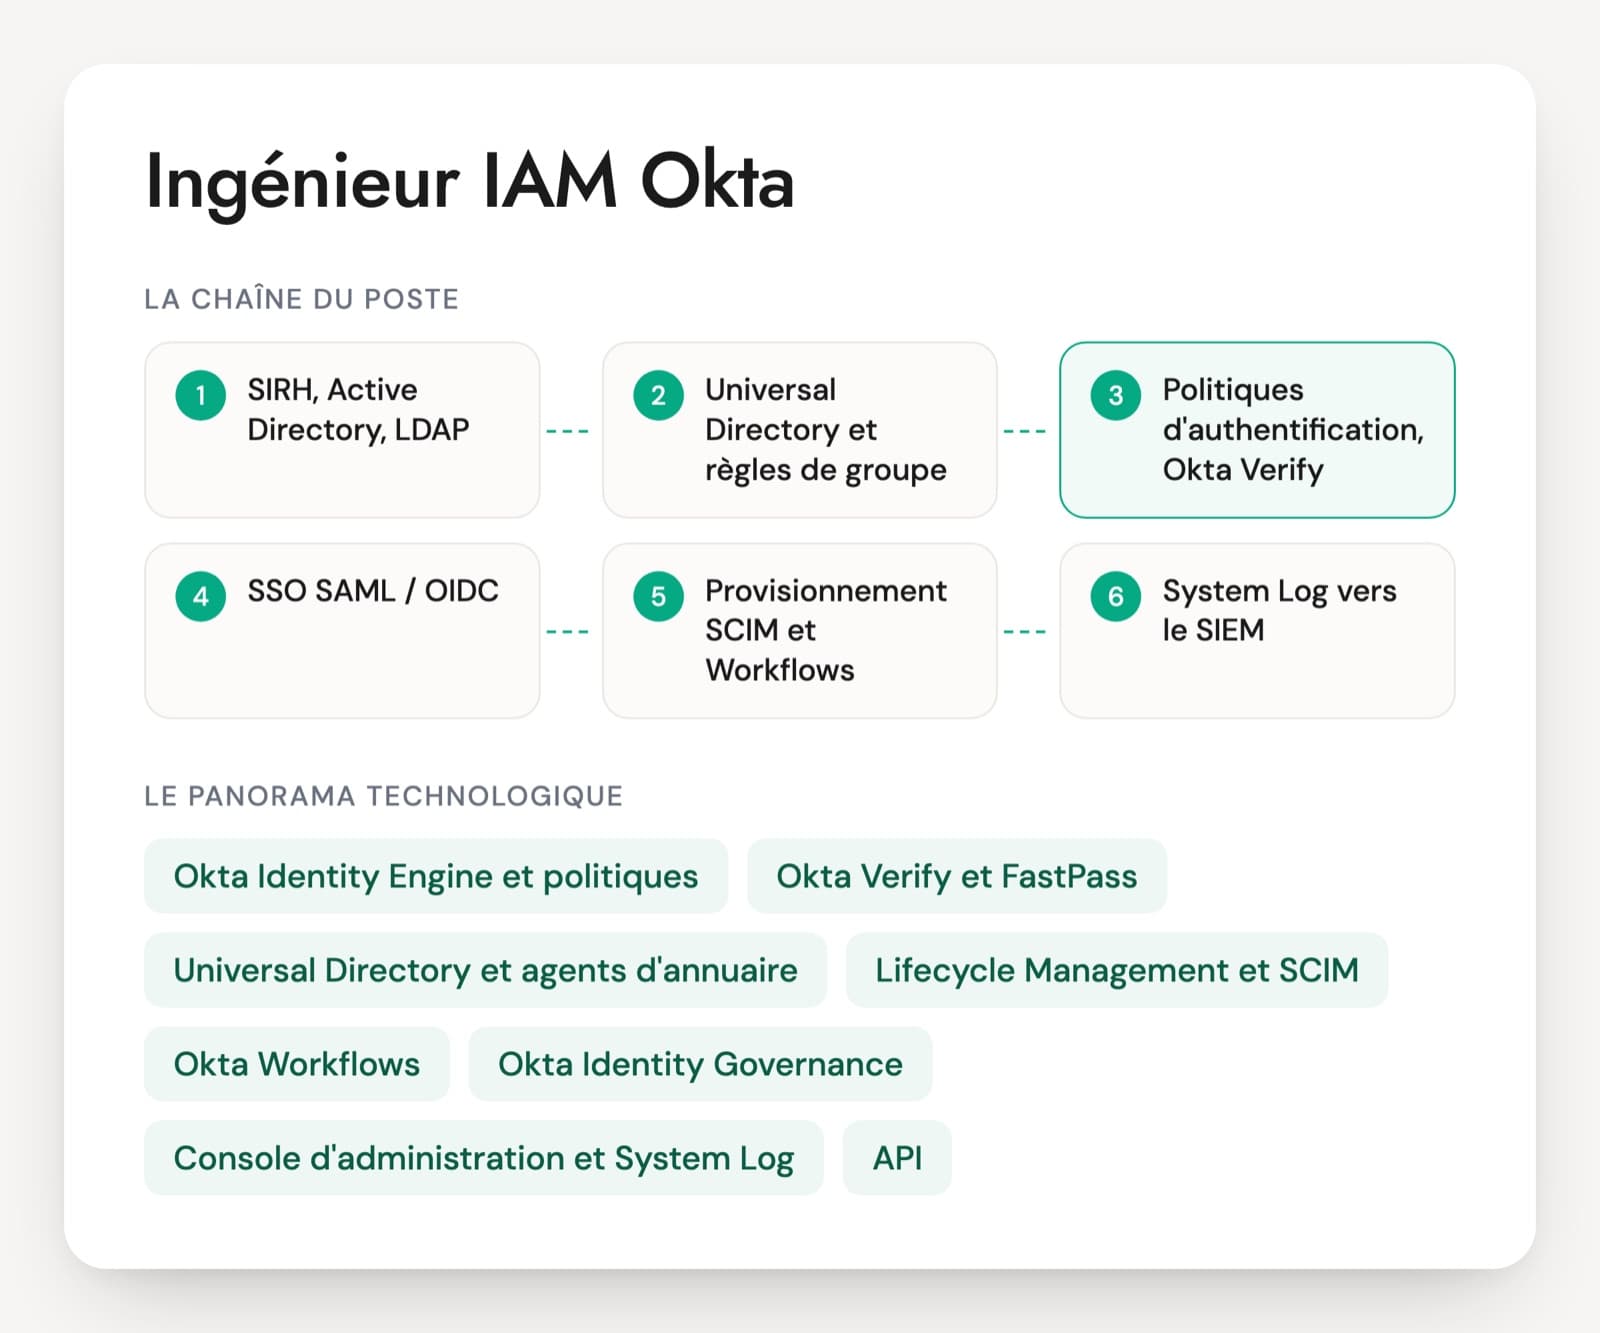
Une org Okta mal réglée ouvre toutes les applications de l'entreprise d'un coup, puisque c'est la même porte. Les entretiens d'un ingénieur IAM Okta doivent donc vérifier d'abord les politiques d'authentification, la sécurité de la console d'administration et le traitement des départs. Les offres françaises récentes citent Okta Workforce, Okta Workflows, Okta Identity Governance, les protocoles SAML, OpenID Connect et parfois WS-Fed, avec Active Directory, Entra ID ou des annuaires LDAP derrière.
Sur un CV, le mot Okta couvre des réalités très différentes. Un administrateur a parfois seulement branché des applications du catalogue. Un ingénieur confirmé a écrit des politiques par application, déployé FastPass, organisé les sources de profil entre le SIRH et AD et remplacé des jetons d'API par des applications de service à droits limités. L'entretien part de l'org que la personne a tenue : combien d'applications et d'utilisateurs, et ce qu'elle a changé.
Les orgs encore sur Classic Engine ont une échéance : Okta met fin au support de Desktop SSO, de Device Trust et de l'inscription en libre-service sur ce moteur le 5 mars 2027. Un candidat qui a déjà mené la mise à niveau vers Identity Engine a l'expérience que beaucoup d'équipes cherchent en ce moment.
Ce qu'un ingénieur Okta configure au quotidien
Okta Identity Engine et politiques
Le moteur d'authentification actuel d'Okta. La politique de session globale règle l'ouverture de session Okta, les politiques d'authentification règlent chaque application. Beaucoup d'orgs anciennes tournent encore sur Classic Engine, dont le support de certaines fonctions s'arrête le 5 mars 2027.
Okta Verify et FastPass
Okta Verify est l'application d'authentification sur mobile et sur poste. FastPass s'appuie dessus pour une connexion sans mot de passe et résistante au phishing depuis un appareil enregistré. Son déploiement montre qu'un ingénieur a dépassé la simple notification push.
Universal Directory et agents d'annuaire
L'annuaire d'Okta, qui reçoit les profils d'Active Directory, de LDAP ou d'un SIRH comme Workday. Les agents AD et LDAP font le lien avec l'annuaire sur site. La question des sources de profil, qui fait foi pour quel attribut, revient dans tous les projets.
Lifecycle Management et SCIM
Le provisionnement des comptes dans les applications : création, mise à jour, désactivation, groupes. La plupart des applications SaaS le font en SCIM. C'est ce qui permet de couper les accès d'un départ sans intervention manuelle.
Okta Workflows
L'outil d'automatisation sans code d'Okta, avec des connecteurs vers les applications courantes. Les offres le citent souvent avec Python ou PowerShell. Il sert aux arrivées, aux départs, aux notifications et à tout ce que le provisionnement standard ne couvre pas.
Okta Identity Governance
Demandes d'accès, campagnes de certification et gestion des droits fins dans les applications. Le module est plus récent que le SSO et moins répandu dans les équipes. Une expérience réelle de campagne menée jusqu'aux retraits de droits a du poids.
Console d'administration et System Log
Rôles d'administration personnalisés, ensembles de ressources, protection des actions sensibles et journal de toutes les opérations. Après les incidents qui ont visé des fournisseurs d'identité, la sécurité de la console fait partie du poste à part entière.
API, hooks et Terraform
L'API REST d'Okta, les event hooks et inline hooks pour brancher des services externes, et le provider Terraform pour décrire la configuration en code. Les équipes matures gèrent applications, groupes et politiques dans un dépôt versionné.
Okta se rencontre surtout dans les organisations très équipées en SaaS et dans les groupes internationaux, souvent à côté de Microsoft 365, ce qui oblige à bien régler la frontière avec Entra ID. Les postes vont de l'administration de production, avec du support de niveau 3, à la conception d'une plateforme d'identité complète. Okta propose les certifications Okta Certified Professional, Administrator, Consultant, Developer et Technical Architect, et en juillet 2026 l'éditeur a retiré les examens Hands-On Configuration des niveaux Professional et Administrator, qui passent par un seul examen appelé « Performance ». Elles montrent une connaissance du produit, l'expérience d'exploitation se vérifie en entretien.
Les six domaines d'un entretien Okta
- Politiques d'authentification et MFA
- SSO SAML et OpenID Connect
- Sources de profil et provisionnement
- Workflows, hooks et API
- Sécurité de la console et journaux
- Configuration en code et mises à niveau
Politiques, SAML, départs : questions pour un ingénieur IAM Okta
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Un utilisateur se connecte une fois le matin et n'est plus jamais redemandé de MFA, même sur l'application de paie. Quelles politiques Okta regardez-vous ?
Une bonne réponseDans Identity Engine, deux niveaux décident : la politique de session globale (durée de session Okta, facteurs demandés à l'ouverture) et la politique d'authentification de chaque application. Il vérifie la règle qui s'applique à l'application de paie, la fréquence de réauthentification qu'elle impose et les facteurs exigés, puis teste avec l'outil de simulation des politiques (Access Testing Tool) avant de modifier.
Signal d'alerteAllonger ou raccourcir la session globale pour tout le monde, sans regarder la politique de l'application.
Question 2 · confirmé
Une application SAML renvoie une erreur après la redirection depuis Okta. Comment trouvez-vous la cause ?
Une bonne réponseIl capture la réponse SAML (extension du navigateur ou outil de trace), vérifie l'Audience et l'URL ACS, le NameID et son format, les attributs attendus, l'horloge et la validité de l'assertion, puis le certificat de signature connu de l'application. Il croise avec l'événement dans le System Log. Un certificat renouvelé côté Okta sans mise à jour côté application est une cause fréquente.
Signal d'alerteSupprimer l'application et la recréer depuis le catalogue en espérant que l'erreur disparaisse.
Question 3 · confirmé
Un salarié est désactivé dans le SIRH à 18 h. Que doit-il se passer dans Okta et dans les applications, et en combien de temps ?
Une bonne réponseL'import ou l'événement du SIRH désactive l'utilisateur Okta, ce qui coupe ses sessions et déclenche la désactivation dans les applications provisionnées. Les applications sans provisionnement restent un trou à traiter par ticket ou Workflows. Il connaît la fréquence des imports, la notion de Universal Logout quand l'application la supporte, et teste le délai réel.
Signal d'alerte« Okta le désactive, donc tout est coupé », alors que les sessions ouvertes et les applications sans provisionnement restent accessibles.
Question 4 · senior
Un script d'administration tourne avec un jeton d'API Okta créé par un super administrateur parti l'an dernier. Que changez-vous ?
Une bonne réponseUn jeton d'API hérite des droits de l'administrateur qui l'a créé. Il le remplace par une application de service OAuth 2.0 avec authentification par clé privée et des scopes limités au besoin (lecture des utilisateurs, gestion des groupes), un rôle d'administration restreint, et une rotation documentée. Il cherche les autres jetons actifs et leur usage dans le System Log.
Signal d'alerteRecréer un jeton avec son propre compte super administrateur.
Question 5 · confirmé
Le support doit réinitialiser les mots de passe et la MFA des seuls utilisateurs France. Comment leur donnez-vous ce droit ?
Une bonne réponseUn rôle d'administration personnalisé avec les seules permissions nécessaires, appliqué à un ensemble de ressources limité aux groupes France, sans accès aux comptes d'administrateurs. Il exige un facteur résistant au phishing pour l'accès à la console d'administration et vérifie les journaux d'usage.
Signal d'alerteDonner le rôle Help Desk Administrator ou Super Administrator à toute l'équipe parce que c'est plus simple.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Expert Okta : réponses aux questions courantes
Quelles certifications Okta regarder sur un CV ?
Okta Certified Professional est le premier niveau, Administrator et Consultant demandent une pratique réelle, Developer vise les intégrations et l'API. Depuis juillet 2026, Professional et Administrator ne se passent plus que par l'examen « Performance ». Une certification à jour rassure sur la connaissance du produit. Elle ne remplace pas un exemple concret de politique écrite, d'incident traité ou de mise à niveau menée.
Un ingénieur Entra ID peut-il administrer Okta ?
Les notions sont les mêmes : fédération SAML et OIDC, MFA, provisionnement SCIM, accès conditionnel d'un côté et politiques d'authentification de l'autre. La console, le vocabulaire et les automatisations diffèrent. Un bon profil Entra ID devient opérationnel sur Okta en quelques semaines s'il maîtrise déjà les protocoles. L'entretien vérifie qu'il sait dépanner une assertion SAML, car c'est la même compétence partout.
Que mettre dans un test technique pour un ingénieur Okta ?
Une org de test gratuite suffit. Le candidat branche une application OIDC, écrit une politique qui exige un facteur résistant au phishing pour cette seule application, puis lit une réponse SAML en erreur fournie pour l'exercice. Pour un profil confirmé s'ajoute un flow Workflows simple. Les choix se commentent à voix haute, et la grille ne note pas seulement le résultat.
Okta Workforce et Auth0, est-ce le même poste ?
Non. Okta Workforce gère les salariés et les prestataires : SSO vers les applications de l'entreprise, MFA, provisionnement. L'identité des clients relève d'Auth0, la plateforme d'Okta pour les clients, avec d'autres sujets : inscription, consentement, volumes, fraude au compte. Certaines offres demandent les deux. L'annonce le précise, et l'entretien couvre chacun si le poste porte sur les deux.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.