L'identité des clients se juge avec d'autres chiffres que celle des salariés : la part des inscriptions terminées, le taux de connexions réussies, le nombre de comptes repris par des fraudeurs. Un ingénieur CIAM discute avec le produit et le marketing autant qu'avec la sécurité, et chaque écran ajouté au parcours se paie en clients perdus.
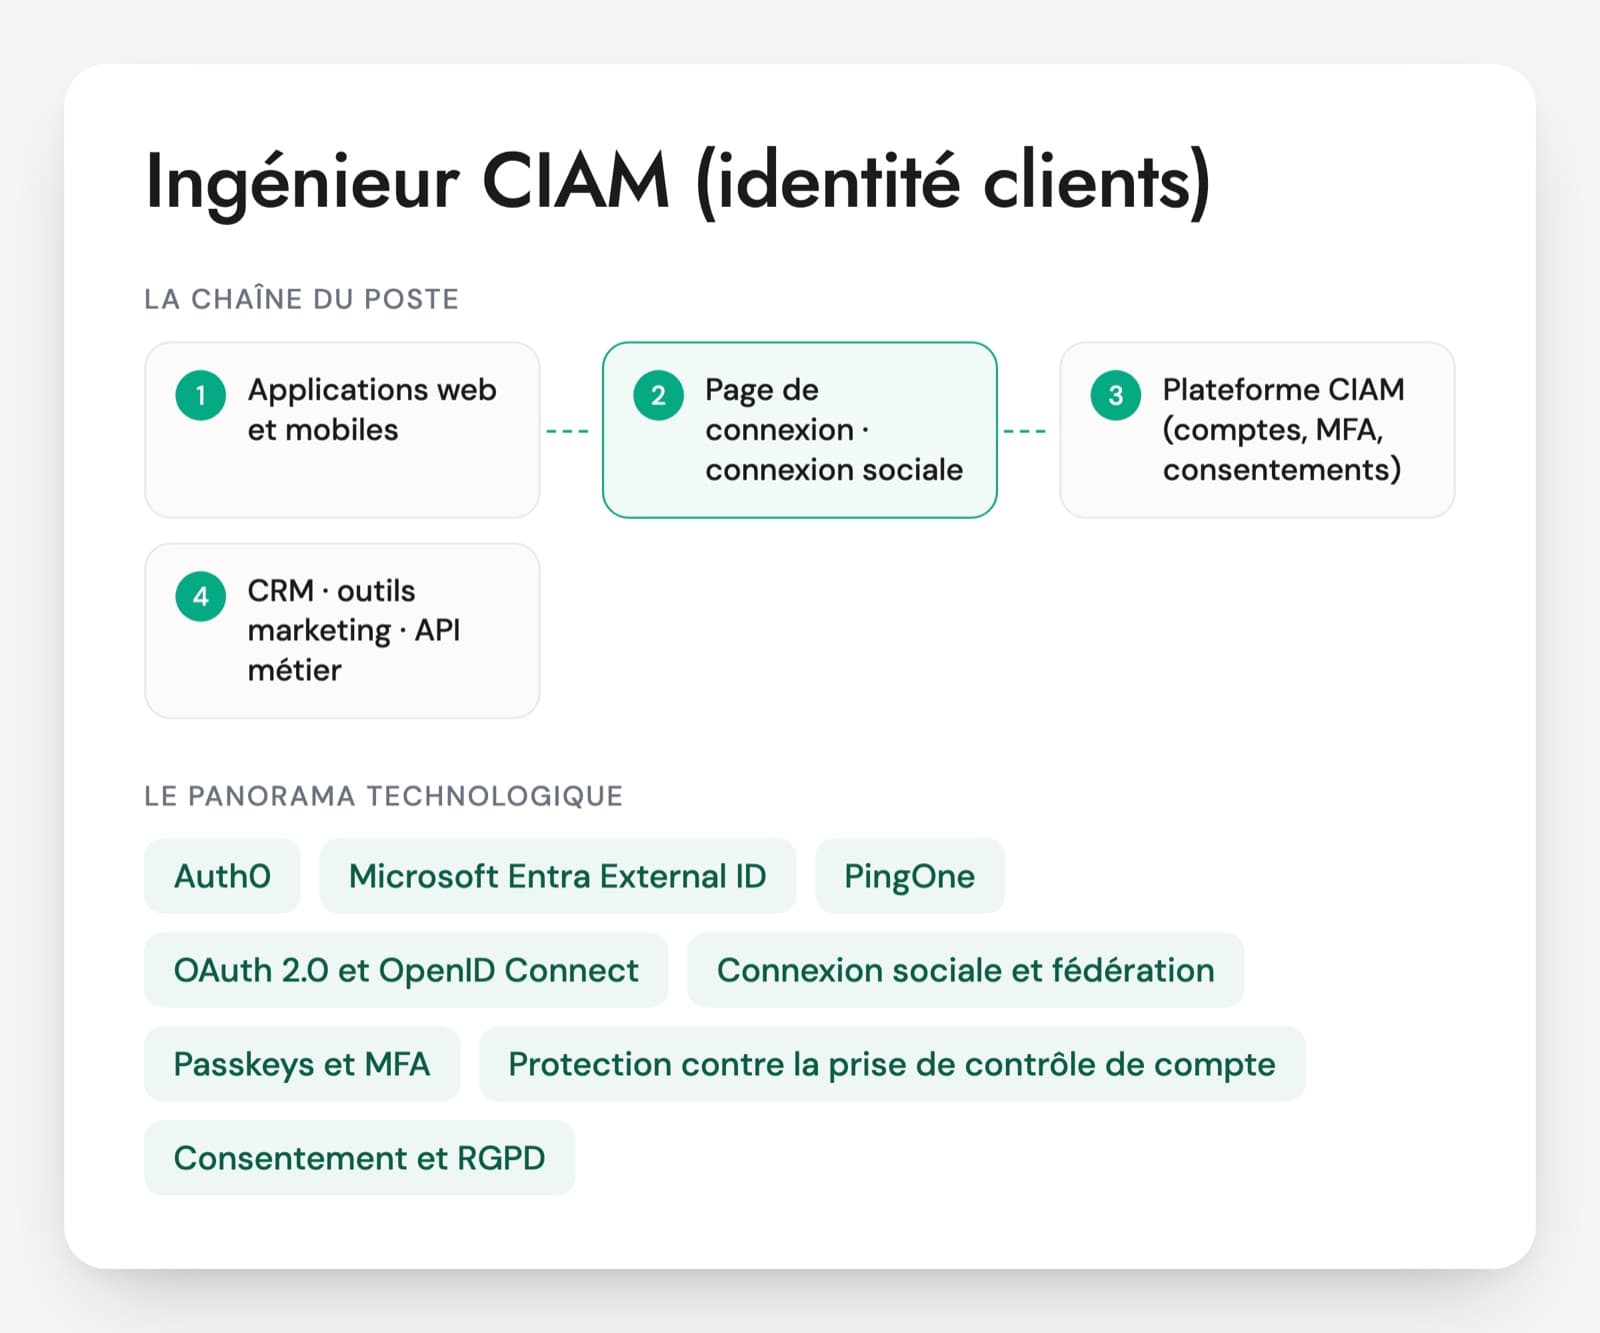
Les plateformes du marché sont surtout des SaaS : Auth0, propriété d'Okta, Microsoft Entra External ID, PingOne et PingOne Advanced Identity Cloud, et parfois Keycloak hébergé en interne. Azure AD B2C n'est plus vendu aux nouveaux clients depuis le 1er mai 2025, et beaucoup d'équipes préparent leur migration. Chez Auth0, les anciennes Rules doivent être réécrites en Actions avant le 31 janvier 2028.
Un profil IAM interne apporte les protocoles, mais pas toujours les réflexes du grand public : liaison de comptes sociaux, détection de robots, passkeys synchronisées, consentements prouvables. Une migration de comptes ou une attaque par credential stuffing vécue en dit long. Le PDF prévoit 30 questions sur six axes et un cas sur un compte client unique pour trois applications.
Plateformes et briques de l'identité client
Auth0
La plateforme CIAM d'Okta. La connexion passe par une page hébergée (Universal Login), les personnalisations par des Actions écrites en JavaScript, la gestion des comptes par une API de gestion. Les Organizations servent aux clients professionnels qui veulent leur propre SSO. Les anciennes Rules sont en lecture seule et cesseront de tourner après le 31 janvier 2028.
Microsoft Entra External ID
L'offre de Microsoft pour les identités externes, clients compris, qui remplace Azure AD B2C. B2C n'est plus vendu aux nouveaux clients depuis le 1er mai 2025, mais Microsoft annonce un support jusqu'à au moins mai 2030. Les CV mentionnent encore beaucoup B2C et ses custom policies en XML.
PingOne, ForgeRock et Keycloak
Les autres options courantes. PingOne Advanced Identity Cloud reprend la pile ForgeRock en SaaS, très présente chez les grands comptes. Keycloak, open source, se retrouve quand l'entreprise veut héberger elle-même, avec la charge d'exploitation qui va avec.
OAuth 2.0 et OpenID Connect
Les protocoles de toutes les applications web et mobiles du poste. Le flux authorization code avec PKCE est la norme, et le stockage des jetons dans une application monopage est une question classique.
Connexion sociale et fédération
Google, Apple, Facebook ou Microsoft comme fournisseurs d'identité, et des connexions SAML ou OIDC pour les clients professionnels. Le sujet difficile est la liaison des comptes : rattacher une connexion Google à un compte existant sans permettre à quelqu'un de prendre ce compte.
Passkeys et MFA
Les passkeys (WebAuthn, FIDO2) remplacent le mot de passe et se synchronisent entre les appareils du client. Le SMS reste répandu malgré son coût et la fraude. La récupération de compte devient le maillon faible à surveiller.
Protection contre la prise de contrôle de compte
Détection de robots, limitation de débit, détection des mots de passe compromis, authentification renforcée au moment des actions sensibles. Ces fonctions sont incluses dans la plupart des SaaS, à des niveaux d'offre différents.
Consentement et RGPD
Consentements par finalité, preuve de leur recueil, droit à l'effacement propagé aux applications, durée de conservation des comptes inactifs, hébergement des données dans l'Union européenne. La recommandation de la CNIL de 2022 sur les mots de passe sert de référence en France.
Le poste se trouve dans l'équipe sécurité, dans l'équipe produit ou dans une équipe plateforme, et l'intitulé varie : ingénieur CIAM, expert Auth0, développeur identité, architecte CIAM. Une partie des offres françaises cherche un développeur Java ou JavaScript qui construit les briques d'authentification autour du CIAM, une autre un expert produit qui configure et automatise un tenant Auth0 ou Entra External ID. Les chefs de projet CIAM recrutés en parallèle pilotent la sélection de l'éditeur et la migration des comptes. Il faut savoir lequel de ces profils le poste demande avant de comparer les CV.
Les six compétences d'un ingénieur CIAM
- Parcours d'inscription et de connexion
- Connexion sociale et liaison de comptes
- Prévention de la prise de contrôle de compte
- Consentement et données personnelles
- Plateformes CIAM en SaaS
- Migration et montée en charge
Inscription, fraude, migration : les questions et leurs réponses
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Le marketing veut un formulaire d'inscription unique : e-mail, mot de passe, téléphone, date de naissance et case newsletter. Que proposez-vous ?
Une bonne réponseNe demander à l'inscription que ce qui sert tout de suite, souvent l'e-mail et un mot de passe ou une passkey, puis compléter le profil plus tard quand une fonction en a besoin (profilage progressif). Le consentement à la newsletter est séparé, jamais précoché, et sa preuve est conservée (date, texte accepté, version). L'adresse est vérifiée avant les actions sensibles. La politique de mot de passe suit la recommandation de la CNIL, et le formulaire est protégé contre les robots.
Signal d'alerteTout rendre obligatoire « parce que le CRM le veut », une case newsletter cochée par défaut, ou un téléphone exigé sans usage défini.
Question 2 · senior
Le support reçoit en une semaine 300 plaintes de clients dont le compte a servi à commander à leur insu. Que regardez-vous et que changez-vous ?
Une bonne réponseD'abord les journaux de connexion : volume d'échecs, adresses IP et réseaux d'origine, agents utilisateurs, comptes touchés, pour confirmer une attaque par credential stuffing. Ensuite la détection des mots de passe compromis, la détection de robots avec un défi adapté au risque, une limitation de débit et une authentification renforcée au moment des actions sensibles (changement d'adresse de livraison ou d'e-mail, paiement). Pour les comptes touchés : sessions révoquées, mot de passe réinitialisé, clients prévenus. Il pose la question d'une violation de données à notifier à la CNIL sous 72 heures.
Signal d'alerteImposer un code SMS à chaque connexion pour tout le monde, ou conclure que les clients ont des mots de passe trop faibles.
Question 3 · confirmé
Une cliente s'est inscrite avec son e-mail, puis se connecte avec Google sous la même adresse. Le système lui crée un second compte. Comment traitez-vous le cas ?
Une bonne réponseUne liaison de comptes, jamais une fusion silencieuse. Le rattachement automatique n'est acceptable que si le fournisseur garantit que l'adresse est vérifiée et que le compte local l'est aussi. Sinon, la cliente prouve qu'elle possède le compte existant en s'y connectant avant la liaison. L'identifiant interne reste stable, chaque fournisseur est rattaché par son propre identifiant (sub) et non par l'adresse.
Signal d'alerteFusionner automatiquement tous les comptes qui partagent une adresse, quel que soit le fournisseur, ce qui permet de prendre le compte de quelqu'un d'autre.
Question 4 · senior
Vous migrez 2 millions de comptes clients d'une base maison vers une plateforme CIAM, sans forcer la réinitialisation des mots de passe. Comment procédez-vous ?
Une bonne réponseDeux voies selon le format des empreintes. Si l'algorithme est pris en charge par la plateforme (bcrypt, PBKDF2, etc.), un import en masse avec les empreintes. Sinon, une migration à la connexion : la plateforme vérifie le mot de passe auprès de l'ancienne base à la première connexion puis le stocke avec son propre hachage. Il garde le lien avec l'identifiant historique, migre par vagues, prévoit un retour arrière, fixe une date de fin pour les comptes non migrés et en profite pour supprimer les comptes inactifs.
Signal d'alerteExporter les mots de passe en clair, ou envoyer un e-mail de réinitialisation à deux millions de clients le jour de la bascule.
Question 5 · senior
Une campagne publicitaire va multiplier par vingt les inscriptions pendant une soirée. Comment préparez-vous la plateforme d'identité ?
Une bonne réponseIl lit les limites de débit de la plateforme et de l'offre souscrite, prévient l'éditeur et teste la charge dans les conditions qu'il autorise. Il sort du parcours de connexion les appels à l'API de gestion et les appels externes lents, vérifie le débit du fournisseur d'e-mails et de SMS pour les vérifications, et règle la détection de robots pour qu'elle ne bloque pas un pic légitime. Il prépare un tableau de bord et un mode dégradé.
Signal d'alerte« C'est du SaaS, ça tient », sans connaître les limites de débit.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ingénieur CIAM : questions fréquentes
Qu'est-ce qui sépare un ingénieur CIAM d'un ingénieur IAM classique ?
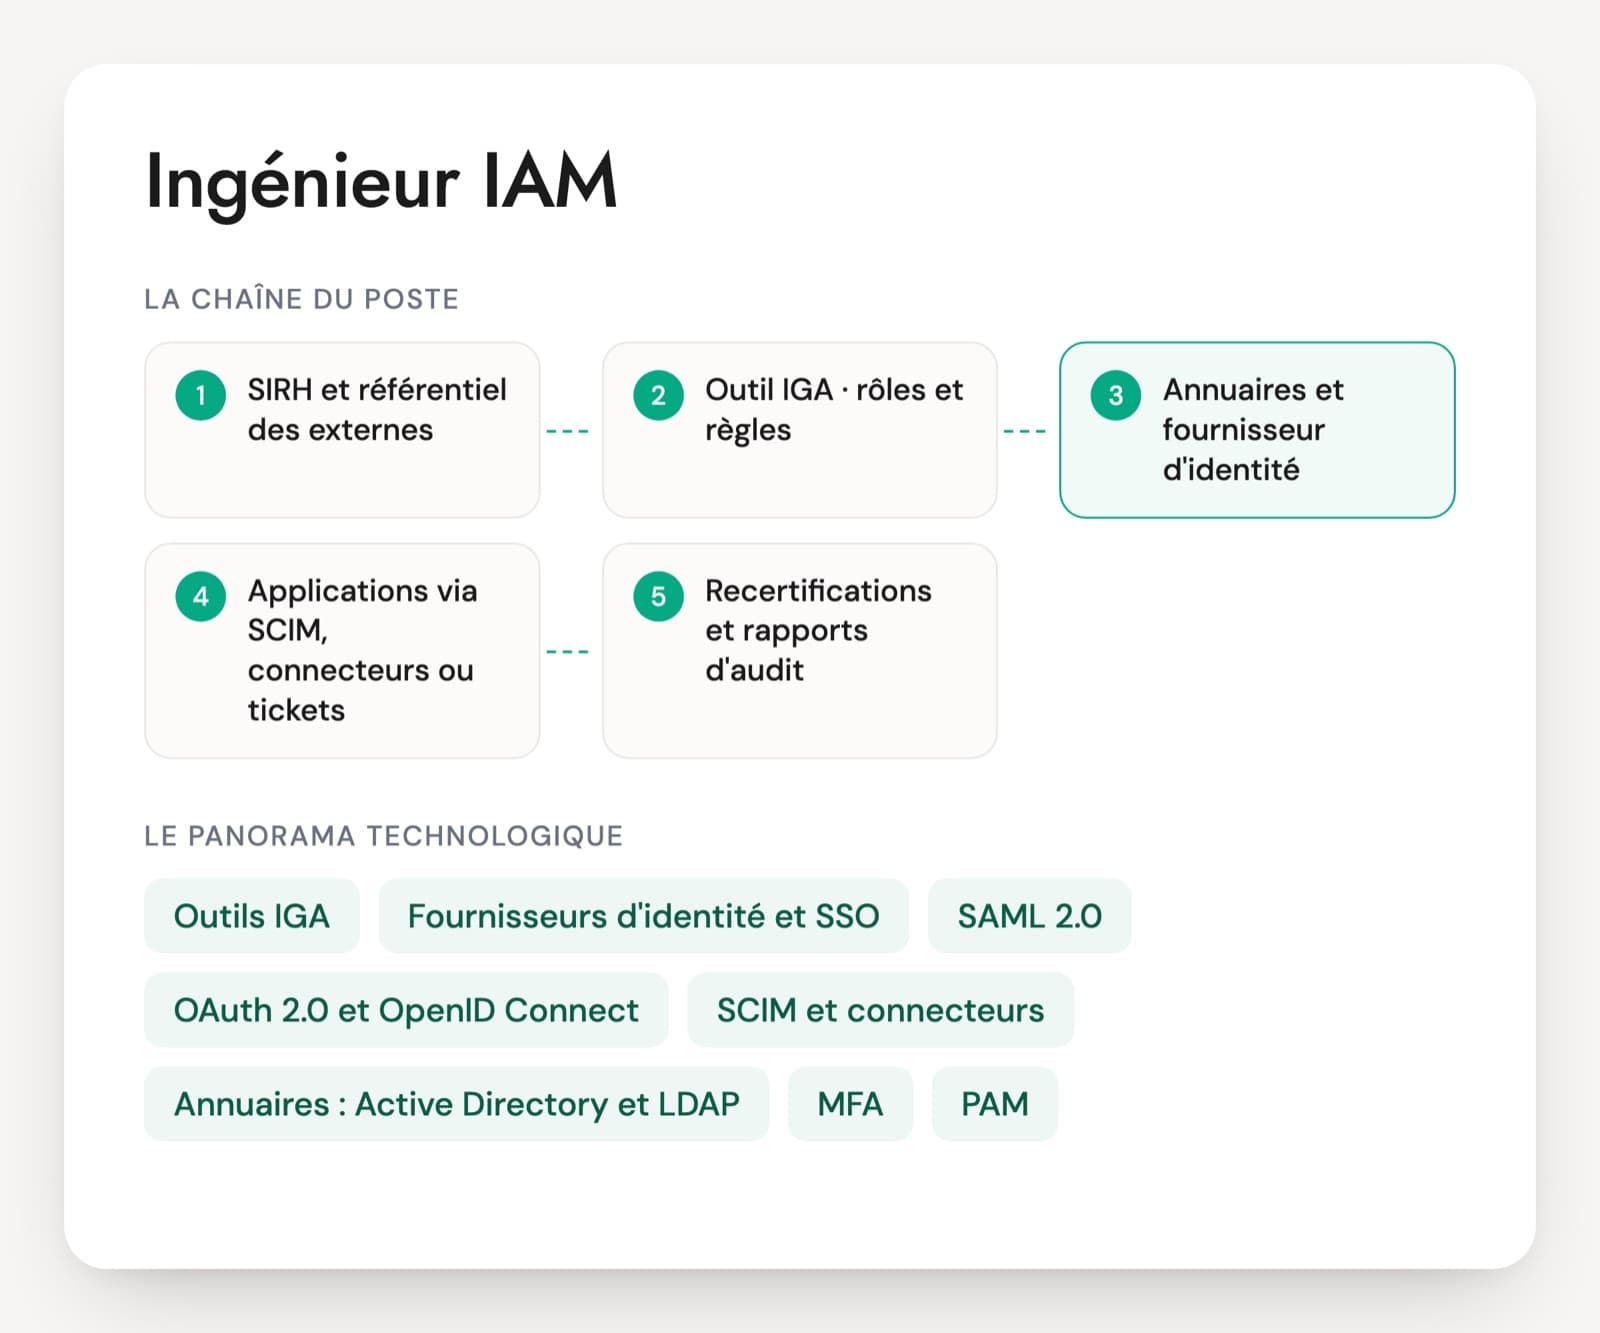
Les protocoles sont les mêmes, le reste diffère. L'IAM interne gère quelques milliers de salariés connus, avec un SIRH comme source et des campagnes de revue des droits. Le CIAM gère des millions d'inconnus qui s'inscrivent seuls, avec des enjeux de conversion, de fraude, de consentement et de montée en charge. Un profil IAM interne peut basculer, à condition d'avoir déjà travaillé avec une équipe produit sur des parcours grand public.
Faut-il exiger une expérience sur la plateforme déjà en place ?
Elle fait gagner quelques semaines, rarement plus. Auth0, Entra External ID et PingOne reposent sur les mêmes protocoles et les mêmes notions : tenant, application, connexion, règle exécutée pendant la connexion. Elle s'impose si le poste démarre par une migration complexe sur cette plateforme, par exemple des custom policies B2C ou des Rules Auth0 à reprendre. Sinon, l'entretien vérifie surtout les réflexes sur la fraude, la liaison de comptes et la migration.
Quel test technique donner à un ingénieur CIAM ?
Un parcours d'inscription réel à critiquer marche bien : captures d'écran du formulaire, messages d'erreur et e-mail de vérification. En vingt minutes, la personne doit repérer les champs inutiles, les fuites d'information sur l'existence des comptes, les consentements mal recueillis et les failles de récupération de compte. Pour un profil développeur s'ajoute la lecture d'une Action Auth0 ou d'une règle de connexion, à commenter à voix haute.
Le CIAM relève-t-il de la sécurité ou du produit ?
Des deux, et l'ingénieur doit parler aux deux. La sécurité attend une protection contre la prise de contrôle de compte et des données bien tenues. Le produit attend une inscription rapide et peu d'abandons. L'entretien revient sur un arbitrage déjà mené entre ces deux exigences, comme une vérification d'e-mail reportée ou un second facteur déclenché par le risque. Un candidat qui ne parle que de l'un des deux côtés n'a pas encore tenu ce rôle.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.