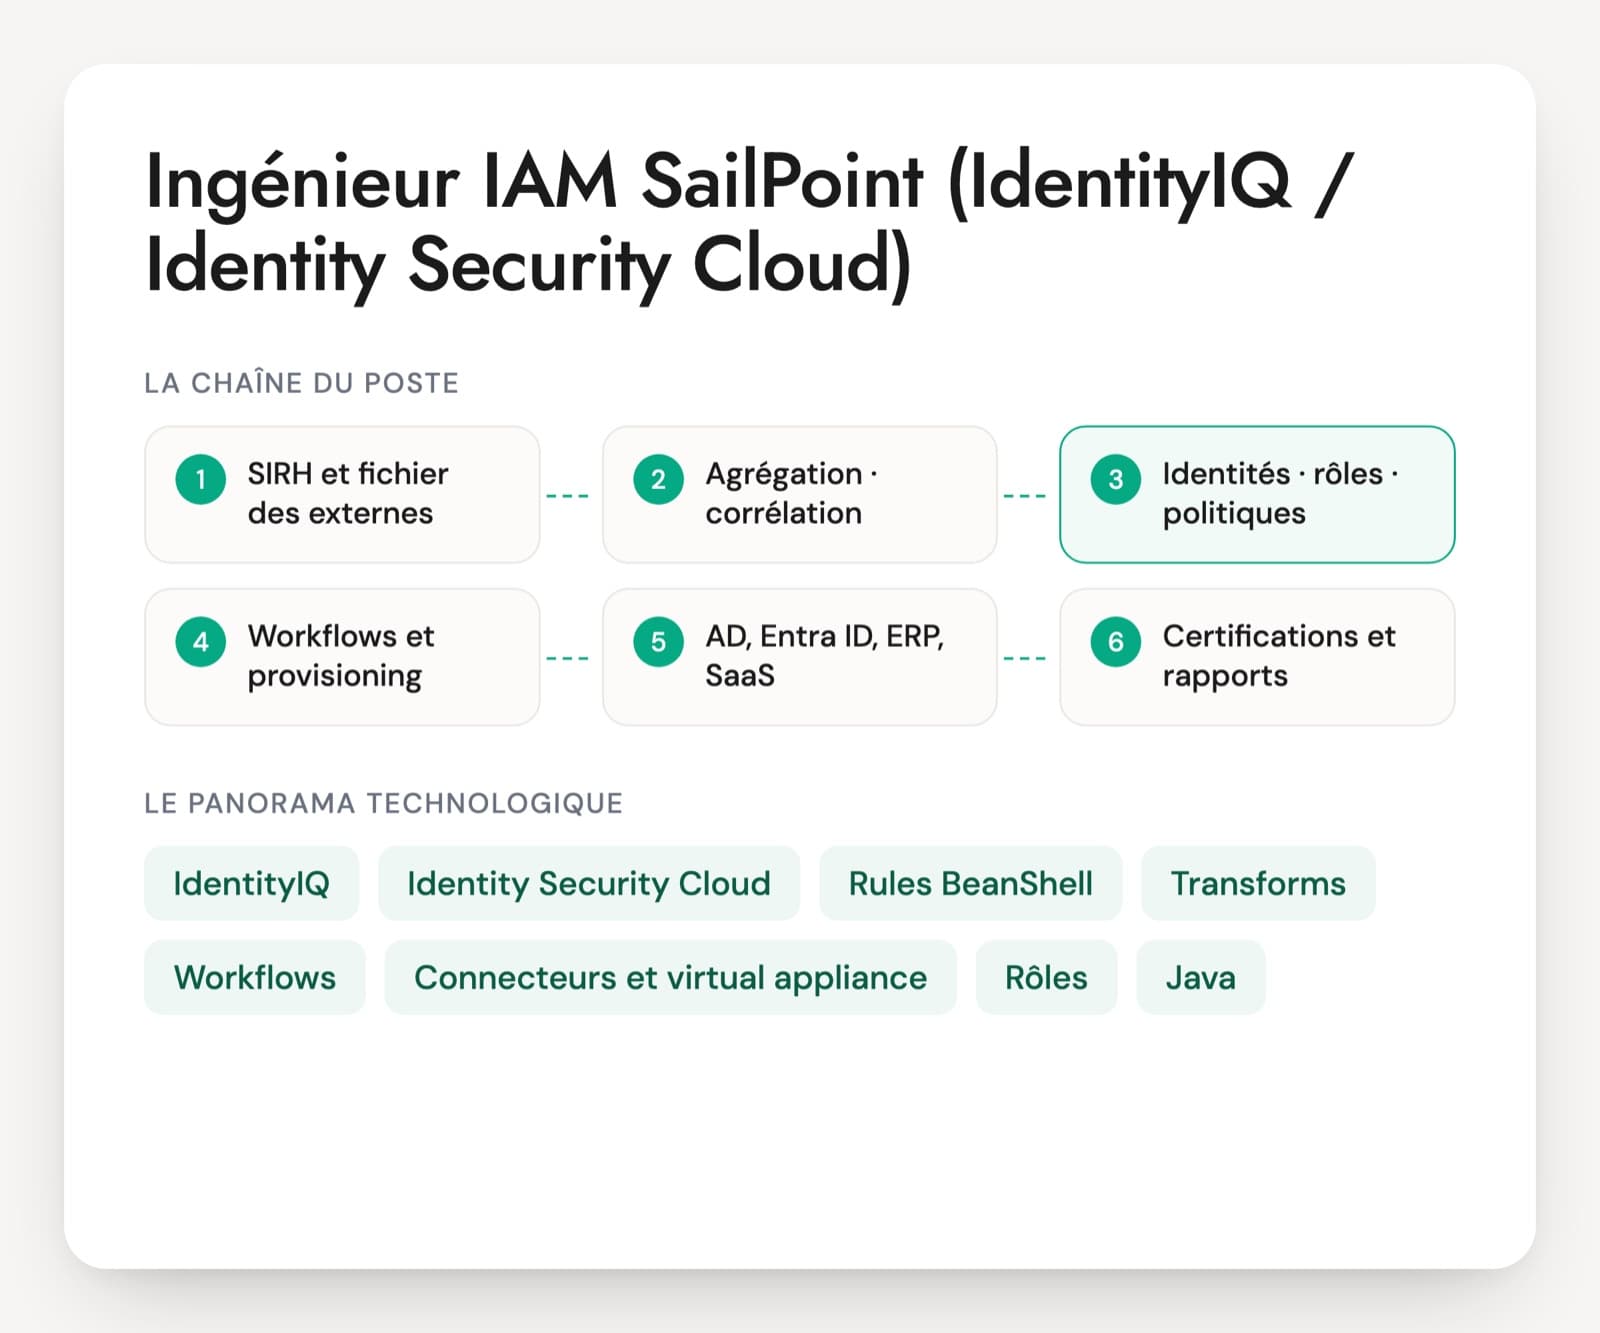
Un ingénieur SailPoint passe ses journées entre corrélation des comptes, rules BeanShell, workflows et campagnes de certification. Sur IdentityIQ, la version 8.5 est sortie en juillet 2025, mais beaucoup de missions tournent encore en 8.2 ou 8.4. Sur Identity Security Cloud, anciennement IdentityNow, le travail passe par les transforms, les virtual appliances et l'API. Les questions d'entretien SailPoint suivent le produit installé, ou celui vers lequel l'équipe migre.
Le passage de l'un à l'autre est le point sensible. Un profil IdentityIQ chevronné écrira volontiers une rule là où un transform suffit dans ISC, alors que les cloud rules passent par une revue de SailPoint avec délai et facturation. Un profil ISC peut à l'inverse manquer de pratique du Java et de la base de données d'IdentityIQ. Les offres demandent souvent les deux, plus Active Directory et SQL.
Le bon profil décrit une agrégation qui a mal tourné, une rule écrite et testée, une campagne menée jusqu'aux révocations. Le PDF compte 30 questions sur six axes et un cas de mise en service d'ISC en 20 minutes.
IdentityIQ, ISC et les briques SailPoint du poste
IdentityIQ (IIQ)
La version installée chez le client, sur un serveur d'application Java et une base de données. La 8.5, disponible depuis juillet 2025, demande Java 17. On y configure tout en objets XML, avec beaucoup de personnalisation possible.
Identity Security Cloud (ISC)
La version SaaS, qui s'appelait IdentityNow. La configuration passe par l'interface et par l'API, avec des identity profiles, des sources, des access profiles et des rôles. Plusieurs offres portent sur la migration d'IdentityIQ ou d'IdentityNow vers ISC.
Rules BeanShell
Des scripts à la syntaxe proche de Java, exécutés à des moments précis : corrélation, création de compte, avant provisioning. Dans IdentityIQ, on les charge librement. Dans ISC, les cloud rules sont relues par SailPoint avant déploiement.
Transforms
Des objets JSON qui calculent des valeurs d'attributs sans code dans ISC : concaténation, mise en minuscules, table de correspondance, conditions. SailPoint recommande de les utiliser avant d'écrire une rule.
Workflows
Les enchaînements d'étapes : approbations, provisioning, notifications. Dans IdentityIQ, ils sont en XML et souvent dérivés du workflow standard LCM Provisioning. ISC a ses propres Workflows, déclenchés par des événements.
Connecteurs et virtual appliance
Active Directory, Entra ID, JDBC, Web Services, fichiers délimités, SAP et bien d'autres. Dans ISC, les connecteurs vers les systèmes internes tournent sur des virtual appliances installées dans le réseau de l'entreprise.
Rôles, certifications et SoD
Les rôles métier et IT, les campagnes de certification et les politiques de séparation des tâches. C'est la partie visible des auditeurs, et celle où les managers jugent l'outil.
Java, SQL et Active Directory
Java pour les rules complexes et les plugins IdentityIQ, SQL pour la base et les connecteurs JDBC, Active Directory parce qu'il est raccordé presque partout. Les offres les citent presque toujours avec SailPoint.
On recrute des ingénieurs SailPoint chez les clients finaux qui ont l'outil en production, et surtout dans les ESN et cabinets qui l'intègrent. Les missions se partagent entre build (raccorder des applications, écrire des rules, construire les rôles) et run (incidents d'agrégation, demandes bloquées, campagnes). Elles durent souvent plusieurs années, avec des équipes réparties et de l'anglais au quotidien. La migration vers Identity Security Cloud ouvre des postes mixtes, où il faut lire l'existant IdentityIQ et le reconstruire avec les outils du SaaS.
Ce qu'un ingénieur SailPoint doit savoir faire
- Corrélation et cycle de vie dans IdentityIQ
- Rules BeanShell et workflows
- Configuration d'Identity Security Cloud
- Connecteurs et provisioning
- Rôles, SoD et campagnes
- Exploitation et migration vers ISC
Entretien SailPoint : cinq questions et les réponses à attendre
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Après l'agrégation de l'Active Directory, 4 000 comptes créent des identités non corrélées dans IdentityIQ. Que s'est-il passé, et comment rattrapez-vous la situation ?
Une bonne réponseLa corrélation de l'application n'a pas trouvé l'attribut commun : employeeID vide ou formaté autrement que le matricule du SIRH (zéros en tête, préfixe), mauvaise configuration de corrélation, ou agrégation de l'AD lancée avant celle de la source RH. Il corrige la configuration ou la rule de corrélation, relance l'agrégation ou la tâche de corrélation des identités, vérifie sur un échantillon, puis nettoie les identités non corrélées restées vides. Les comptes techniques sans personne derrière sont traités à part.
Signal d'alerteCorréler les 4 000 comptes à la main, ou supprimer les identités sans comprendre pourquoi elles existent.
Question 2 · confirmé
Vous écrivez une Before Provisioning rule. Que pouvez-vous modifier dans le plan, et quelles erreurs évitez-vous ?
Une bonne réponseLa rule reçoit le ProvisioningPlan avant l'envoi au connecteur : il peut ajouter ou modifier des AttributeRequest dans les AccountRequest, par exemple renseigner une description ou déplacer le compte au départ. Il teste les valeurs nulles (plan sans requête de compte), distingue création, modification et désactivation, n'écrit pas de données sensibles dans les journaux et évite les requêtes lourdes répétées pour chaque compte.
Signal d'alerteUne rule qui plante sur un plan vide, ou qui modifie toutes les opérations sans tester le type de requête.
Question 3 · confirmé
Dans Identity Security Cloud, un attribut d'identité doit être calculé à partir de deux sources RH. Transform ou rule ?
Une bonne réponseUn transform d'abord : un objet JSON qui combine les opérations nécessaires (valeur de la première source renseignée, condition, concaténation, table de correspondance), déployé par l'API sans intervention de SailPoint et versionné dans Git. Une Identity Attribute rule seulement si aucun transform ne suffit, car c'est du BeanShell que SailPoint doit relire avant déploiement, avec un délai et des heures de services facturées, et qui ne peut pas appeler de service externe.
Signal d'alerteÉcrire une rule par réflexe IdentityIQ, ou ignorer que les cloud rules passent par une revue de SailPoint.
Question 4 · confirmé
Le connecteur Web Services de SailPoint doit gérer les comptes d'une application interne dont l'API REST pagine ses réponses et demande un jeton OAuth. Comment le configurez-vous ?
Une bonne réponseAvec le connecteur Web Services : une opération par besoin (agrégation des comptes et des groupes, création, modification, activation et désactivation), l'authentification de l'API (par exemple OAuth en client credentials), la pagination, le mapping des réponses JSON vers le schéma. Des rules avant ou après opération si l'API l'exige. Dans ISC, il cite aussi SaaS Connectivity pour un connecteur sur mesure. Il teste les erreurs et les limites de débit.
Signal d'alerteProposer un export CSV quotidien alors que l'API permet le provisioning, ou ignorer la pagination.
Question 5 · confirmé
Rôle métier et rôle IT dans SailPoint : quelle différence, et comment un salarié reçoit-il le sien sans demande ?
Une bonne réponseDans IdentityIQ, le rôle métier porte une règle d'affectation sur les attributs d'identité et exige ou permet des rôles IT, qui décrivent les droits techniques. L'affectation se fait au refresh, avec le provisioning des droits requis. Dans ISC, les rôles reposent sur des critères d'appartenance et regroupent des access profiles. Les droits permis restent à demander.
Signal d'alerteConfondre rôle et groupe AD, ou affecter les rôles à la main un par un.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ingénieur SailPoint : réponses aux questions courantes
IdentityIQ ou Identity Security Cloud : cherche-t-on le même profil ?
Pas tout à fait. IdentityIQ demande du Java, du BeanShell, du SQL et la maîtrise d'un serveur d'application. Identity Security Cloud demande davantage de configuration, de JSON avec les transforms, d'API et de rigueur dans le passage entre tenants. Les notions de corrélation, de rôles et de certifications sont communes. Pour une migration, le bon profil a pratiqué les deux.
Un développeur Java sans expérience SailPoint peut-il convenir ?
Sur un poste IdentityIQ orienté développement, un bon développeur Java apprend vite les rules et les workflows. Il lui manque les notions de gouvernance : corrélation, cycle de vie, rôles, séparation des tâches. Cela se rattrape avec un accompagnement et une formation SailPoint. Sur un poste de run ou sur ISC, la connaissance du produit et des processus IAM compte davantage que le code.
Comment vérifier qu'un CV SailPoint correspond à une pratique réelle ?
Un vrai praticien cite la version utilisée, les connecteurs raccordés et une rule écrite de A à Z, avec ses cas d'erreur. Un ProvisioningPlan ou un transform à commenter le confirme vite. Un exercice de vingt minutes en entretien vaut mieux qu'un long test technique, et il montre vite si la personne a configuré l'outil ou seulement traité des demandes dans l'interface.
Les certifications SailPoint ont-elles du poids dans la sélection ?
SailPoint propose des certifications sur IdentityIQ et sur Identity Security Cloud. Elles montrent que la personne a suivi le parcours de l'éditeur et connaît le vocabulaire du produit. Elles ne garantissent pas l'expérience d'une agrégation de plusieurs centaines de milliers de comptes ou d'une migration. Elles comptent comme un plus, à confirmer par des exemples de mission.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.