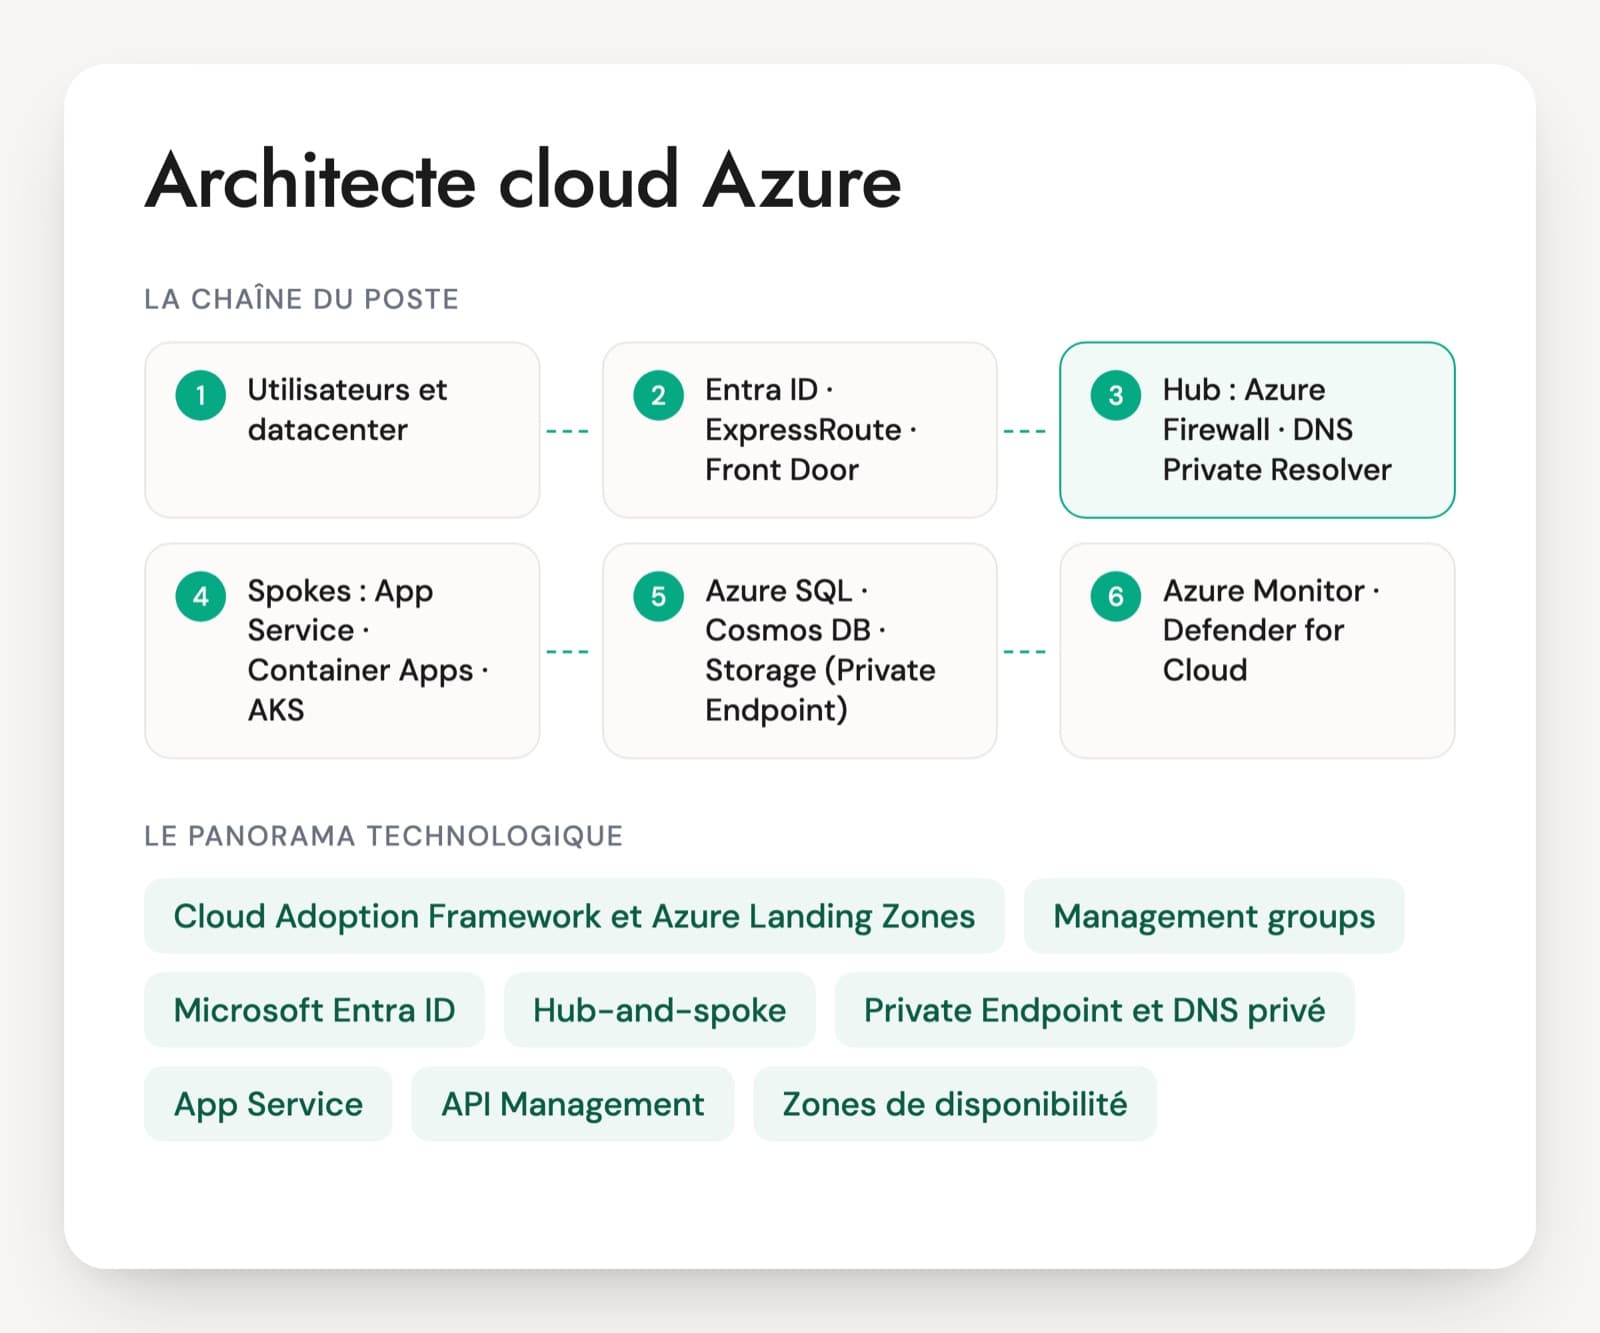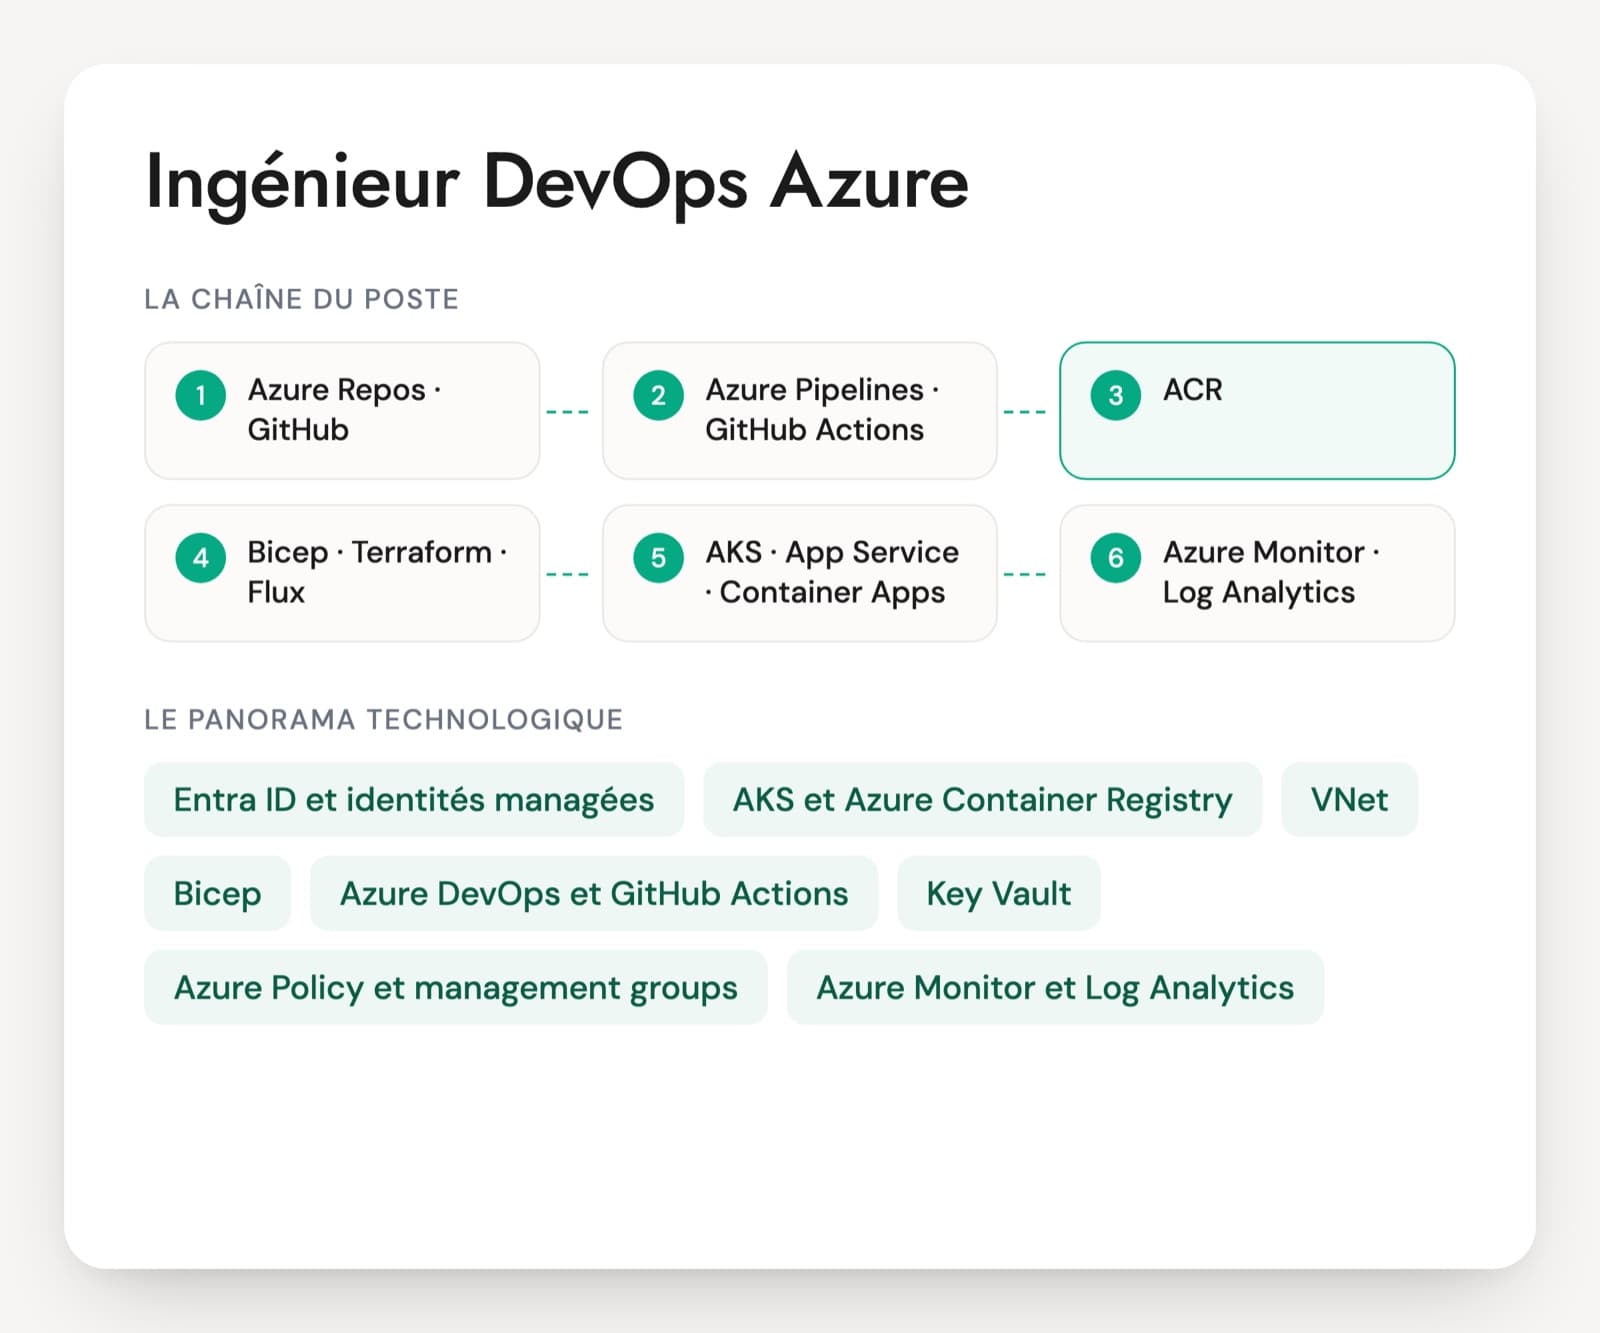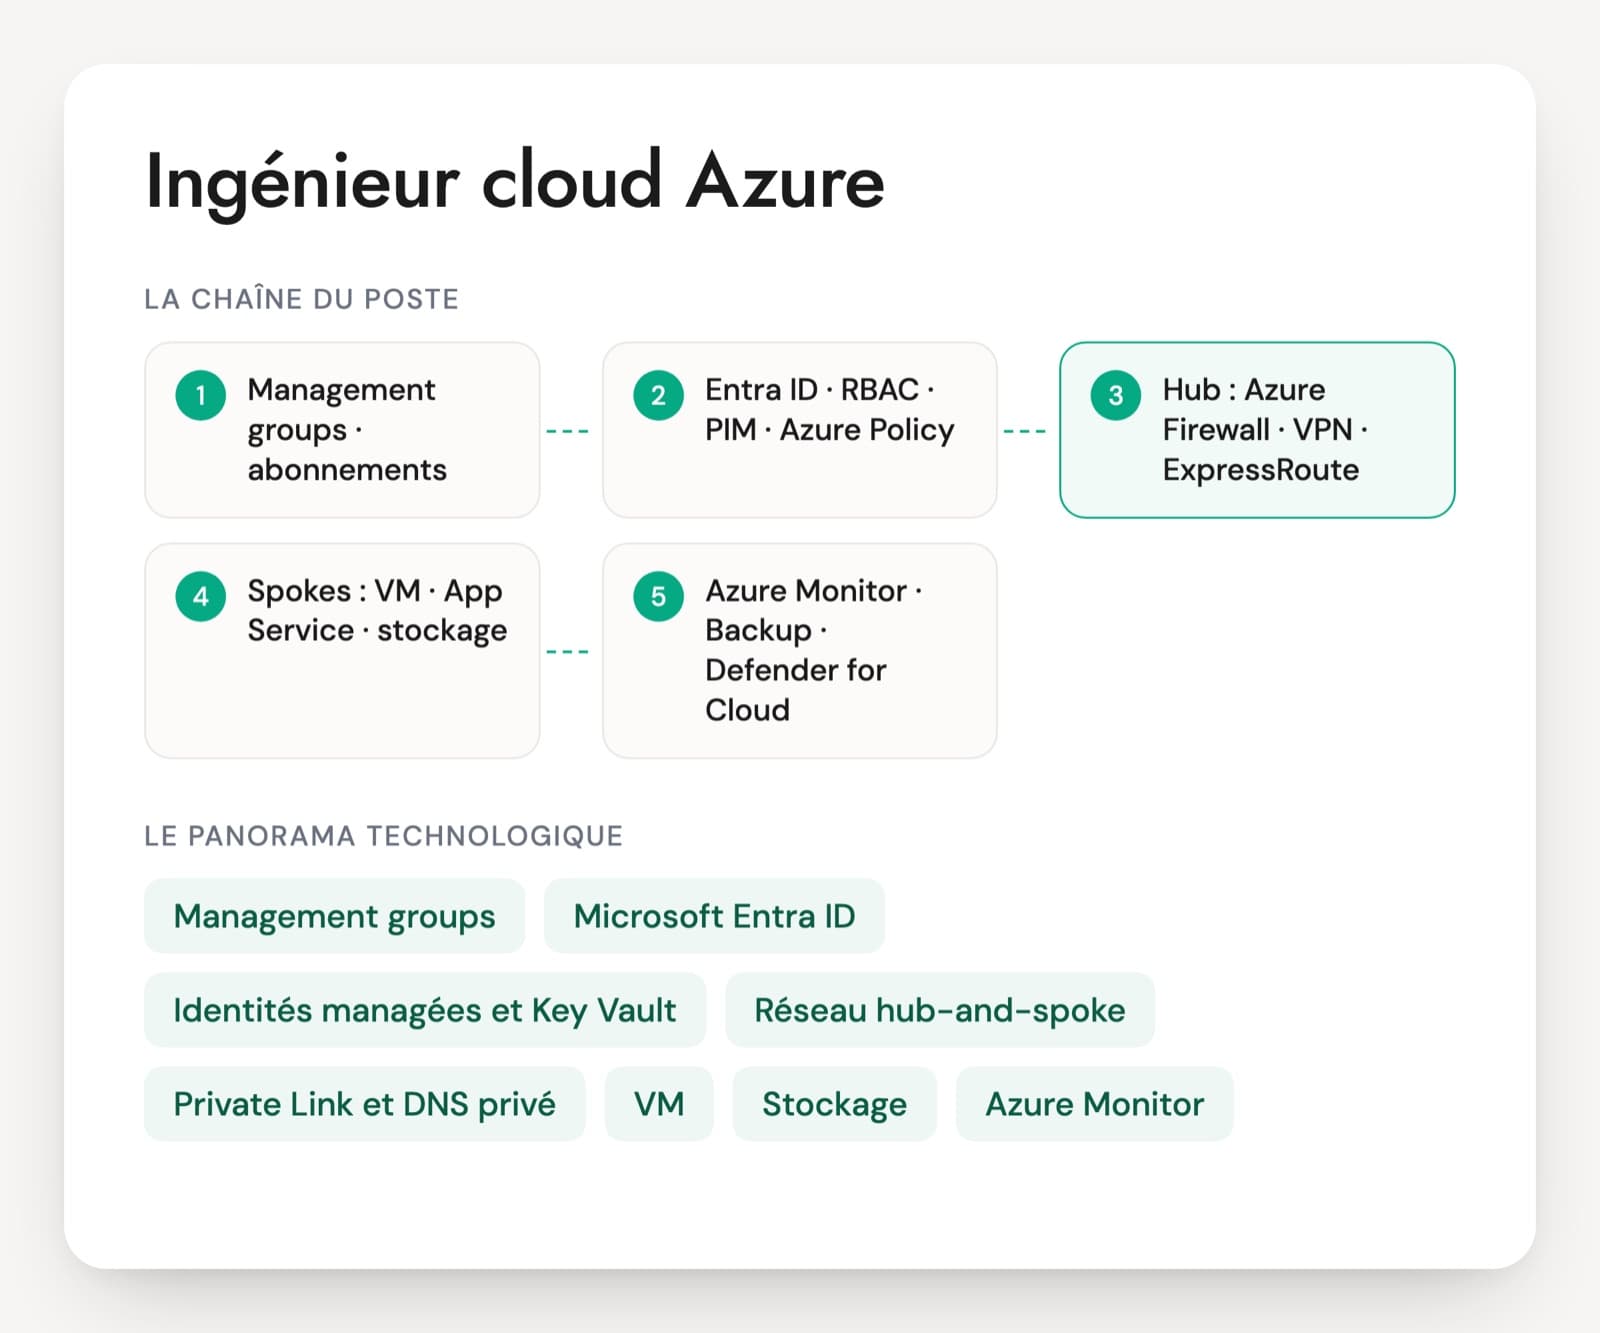
L'entretien d'un ingénieur cloud Azure se prépare en situant le poste dans la plateforme. Il crée et gouverne des abonnements rangés sous des management groups, attribue les droits avec Entra ID et le RBAC, raccorde les réseaux des applications au hub et à son Azure Firewall, administre des VM, des App Service et leurs sauvegardes. Les offres ajoutent presque toujours Terraform ou Bicep, PowerShell et une chaîne Azure DevOps ou GitHub Actions.
Beaucoup de candidats viennent de l'administration Windows et de l'Active Directory. C'est un atout pour les identités hybrides et les VM, à condition de ne pas prendre Entra ID pour un annuaire AD hébergé. Les écarts se voient surtout sur le réseau : peering non transitif, routes forcées vers le pare-feu, DNS des private endpoints.
L'AZ-104 (Azure Administrator Associate) se renouvelle chaque année par une évaluation en ligne gratuite, ce qui permet de voir si elle est tenue à jour. Elle couvre identités, stockage, calcul, réseau et supervision, sans dire si la personne a déjà tenu une production. Le PDF propose 30 questions réparties sur six axes, un cas de 20 minutes et une grille de notation.
Ce que gère un ingénieur cloud Azure au quotidien
Management groups, abonnements et Azure Policy
Les abonnements sont rangés dans une hiérarchie de management groups. Les droits et les règles Azure Policy posés en haut s'appliquent à tout ce qui est en dessous : régions autorisées, tags obligatoires, interdiction des IP publiques, journaux envoyés automatiquement. Une policy peut auditer, refuser ou corriger.
Microsoft Entra ID, RBAC et PIM
Entra ID est l'annuaire cloud de Microsoft, souvent synchronisé avec l'Active Directory du datacenter. Le RBAC Azure donne des rôles sur un abonnement, un groupe de ressources ou une ressource. PIM rend ces rôles temporaires : on les active pour une durée limitée, avec MFA et parfois une approbation.
Identités managées et Key Vault
Une identité managée permet à une VM, une App Service ou une Function d'appeler d'autres services Azure sans mot de passe ni secret stocké. Key Vault garde les secrets, clés et certificats qui restent nécessaires. Le candidat doit savoir relier les deux.
Réseau hub-and-spoke
Un réseau virtuel central (le hub) porte l'Azure Firewall, la passerelle VPN ou ExpressRoute vers le datacenter et souvent Azure Bastion. Chaque application a son propre réseau (un spoke) relié au hub par peering. Le peering n'étant pas transitif, des routes définies par l'utilisateur envoient le trafic vers le pare-feu. Virtual WAN est l'alternative managée.
Private Link et DNS privé
Un private endpoint donne une IP privée à un service PaaS (stockage, base SQL, Key Vault) dans un réseau virtuel. Il ne marche que si le DNS suit : des zones DNS privées liées aux bons réseaux et, pour le datacenter, un DNS Private Resolver. C'est la cause de panne la plus fréquente sur une plateforme récente.
VM, VM Scale Sets, App Service et Functions
Les VM et leurs groupes à mise à l'échelle automatique pour l'IaaS, App Service et Functions pour héberger du code sans gérer de serveur. Azure Update Manager applique les correctifs, y compris sur les serveurs du datacenter raccordés par Azure Arc. Zones de disponibilité et load balancer Standard assurent la haute disponibilité.
Stockage, Azure Backup et Site Recovery
Les comptes de stockage, avec leur niveau de redondance (local, entre zones, vers une région secondaire) et Azure Files pour remplacer un serveur de fichiers. Azure Backup sauvegarde VM, fichiers et bases dans un coffre protégé contre la suppression. Site Recovery réplique les VM vers une autre région pour redémarrer en cas de sinistre.
Azure Monitor, Log Analytics et Defender for Cloud
Azure Monitor collecte métriques et journaux, Log Analytics les stocke et les interroge en KQL. L'Azure Monitor Agent, piloté par des règles de collecte, a remplacé l'ancien agent Log Analytics, retiré en août 2024. Defender for Cloud évalue la sécurité des abonnements et protège serveurs et services.
Terraform et Bicep
Terraform est le plus demandé dans les offres, Bicep est le langage natif de Microsoft pour décrire l'infrastructure. Les deux s'appuient sur des modules réutilisables, et Microsoft publie les Azure Verified Modules pour l'un comme pour l'autre. Les déploiements partent d'un pipeline, pas du portail.
Deux situations reviennent dans les offres. Dans la première, une plateforme existe déjà : l'ingénieur ouvre des abonnements, raccorde les spokes, applique les policies et traite les incidents, souvent avec une part de run et d'astreinte. Dans la seconde, l'entreprise sort de son datacenter VMware ou Hyper-V, et l'ingénieur construit le hub, la connexion ExpressRoute ou VPN et les premiers environnements. Le lien avec les équipes Active Directory et Microsoft 365 compte beaucoup, car les identités sont partagées. L'annonce gagne à préciser si le poste inclut AKS, Azure Virtual Desktop ou la partie pipeline, trois sujets que les offres ajoutent souvent sans le dire dans le titre.
Les compétences Azure à vérifier en entretien
- Gouvernance : management groups, abonnements et Azure Policy
- Identités : Entra ID, RBAC, PIM et identités managées
- Réseau hub-and-spoke et accès privé
- Calcul IaaS et PaaS
- Sauvegarde, reprise et supervision
- Terraform, Bicep et coûts
Questions techniques pour un ingénieur cloud Azure, réponses comprises
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Une équipe a créé sa propre zone DNS privée privatelink.blob.core.windows.net dans son spoke. Depuis, ses VM ne joignent plus les comptes de stockage des autres applications. Pourquoi ?
Une bonne réponseUne zone liée au réseau de l'équipe fait autorité pour tout le domaine privatelink de ce réseau. Les noms des autres comptes de stockage, absents de cette zone, ne se résolvent plus. La règle est une zone par service, centralisée dans l'abonnement de connectivité et liée au hub, avec les enregistrements créés par une policy sur les private endpoints. Une policy refuse la création de zones privatelink dans les spokes. Il vérifie le résultat avec nslookup.
Signal d'alerteAjouter les adresses à la main dans la zone de l'équipe, ou passer par le fichier hosts.
Question 2 · confirmé
Un utilisateur a le rôle Contributor sur l'abonnement, mais le portail lui refuse la lecture des blobs d'un compte de stockage. Pourquoi ?
Une bonne réponseContributor agit sur le plan de contrôle : il gère la ressource, pas les données. Le portail lit les blobs soit avec la clé du compte, soit avec l'identité Entra de l'utilisateur. Si l'accès par clé partagée est désactivé ou si le portail est réglé sur l'authentification Entra, il faut un rôle de données comme Storage Blob Data Reader. Il vérifie aussi le pare-feu du compte de stockage, qui peut bloquer l'adresse du poste.
Signal d'alerte« Il lui faut Owner », ou ne pas connaître la différence entre rôles de gestion et rôles de données.
Question 3 · confirmé
Un VM Scale Set ne crée plus de nouvelles instances pendant un pic. Où cherchez-vous ?
Une bonne réponseLe journal d'activité et l'historique de mise à l'échelle : règles, minimum et maximum, délai de refroidissement. Puis les causes de blocage : quota de vCPU atteint pour la famille dans la région, taille indisponible dans la zone, plus d'adresses libres dans le sous-réseau, extension ou image qui échoue au démarrage. Il vérifie aussi la sonde de santé ou l'extension de santé applicative.
Signal d'alerte« On augmente la taille des VM » sans lire le journal d'activité.
Question 4 · confirmé
Un serveur de fichiers Windows sur une VM Azure doit pouvoir être restauré fichier par fichier, et redémarré dans une autre région si la région tombe. Que mettez-vous en place ?
Une bonne réponseAzure Backup avec une politique de VM : points de restauration quotidiens, restauration de fichiers isolés, coffre Recovery Services avec suppression réversible et, si besoin, restauration interrégion. Pour redémarrer ailleurs, Site Recovery réplique la VM vers la région secondaire, avec un plan de reprise et des tests de basculement dans un réseau isolé. Il distingue la sauvegarde, qui protège contre l'erreur et le chiffrement malveillant, de la réplication, qui protège contre la perte de la région.
Signal d'alerte« Le stockage est en GRS, on est couverts », ou une confusion entre Azure Backup et Site Recovery.
Question 5 · confirmé
Depuis le retrait de l'agent Log Analytics, comment collectez-vous les journaux et les compteurs des VM d'un abonnement ?
Une bonne réponseAvec l'Azure Monitor Agent et des règles de collecte de données (DCR) associées aux VM, qui disent quoi collecter et vers quel espace Log Analytics. Le déploiement passe par une initiative Azure Policy avec une identité managée, y compris pour les serveurs Arc. Il réfléchit au nombre d'espaces de travail, au contrôle d'accès et au coût d'ingestion.
Signal d'alerteInstaller encore l'ancien agent, ou ne pas savoir ce qu'est une règle de collecte.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ingénieur cloud Azure : réponses aux questions courantes
Que prouve l'AZ-104, et que ne prouve-t-elle pas ?
Elle montre que la personne connaît l'administration d'Azure : identités, stockage, calcul, réseau et supervision. Elle se renouvelle tous les ans par une évaluation gratuite, ce qui permet de vérifier qu'elle est suivie. L'AZ-700 sur le réseau, la SC-500 sur la sécurité (elle a remplacé l'AZ-500 en 2026) ou l'AZ-305 sur l'architecture complètent le profil. Aucune ne remplace un exemple concret : un spoke raccordé, une panne DNS résolue, une reprise testée.
Un administrateur Windows et Active Directory peut-il devenir ingénieur cloud Azure ?
C'est un parcours fréquent. Il apporte la connaissance des identités, des serveurs Windows et souvent de PowerShell. Ce qui manque le plus souvent : le réseau Azure (peering, routes, private endpoints), l'infrastructure as code et la gouvernance par Azure Policy. L'entretien technique se concentre sur ces trois sujets et sur le projet Azure où il les a pratiqués.
Faut-il un test technique pour un ingénieur cloud Azure ?
Oui, sous la forme d'un diagnostic en direct plutôt que d'un projet à rendre. Le cas décrit une VM qui ne joint pas un compte de stockage malgré un private endpoint, et le candidat liste ses vérifications ; autre option, un module Terraform ou Bicep avec deux erreurs, par exemple une IP publique et un secret en clair. Trente minutes suffisent. La personne commente son raisonnement pendant qu'elle avance.
Quand faut-il un architecte Azure plutôt qu'un ingénieur cloud ?
L'ingénieur construit et exploite : abonnements, réseaux, VM, sauvegardes, supervision, code d'infrastructure. L'architecte décide de la cible : organisation de la landing zone, modèle réseau, choix de services, sécurité et coûts à l'échelle de l'entreprise. Un ingénieur senior fait souvent une partie du travail d'architecte. Si le poste demande surtout de concevoir, mieux vaut un profil certifié AZ-305 avec plusieurs plateformes à son actif.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.