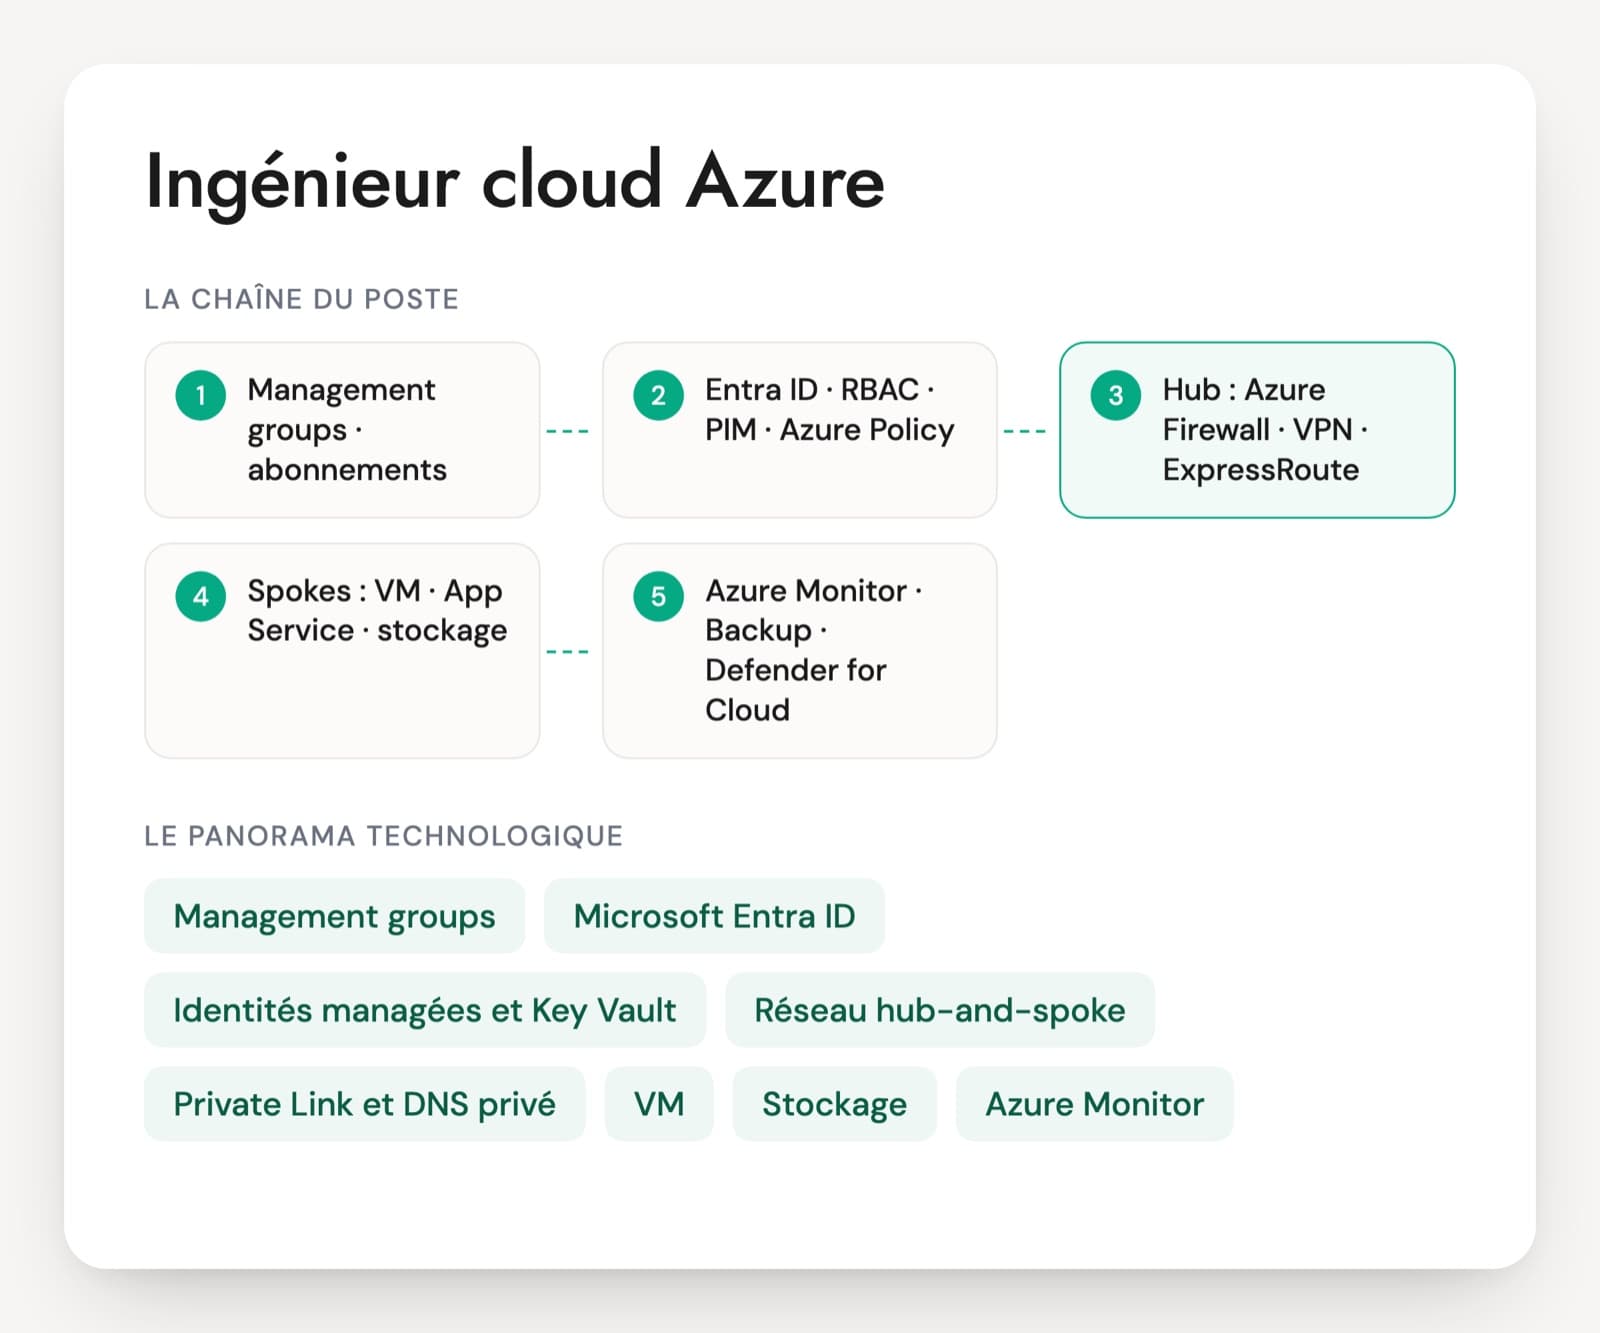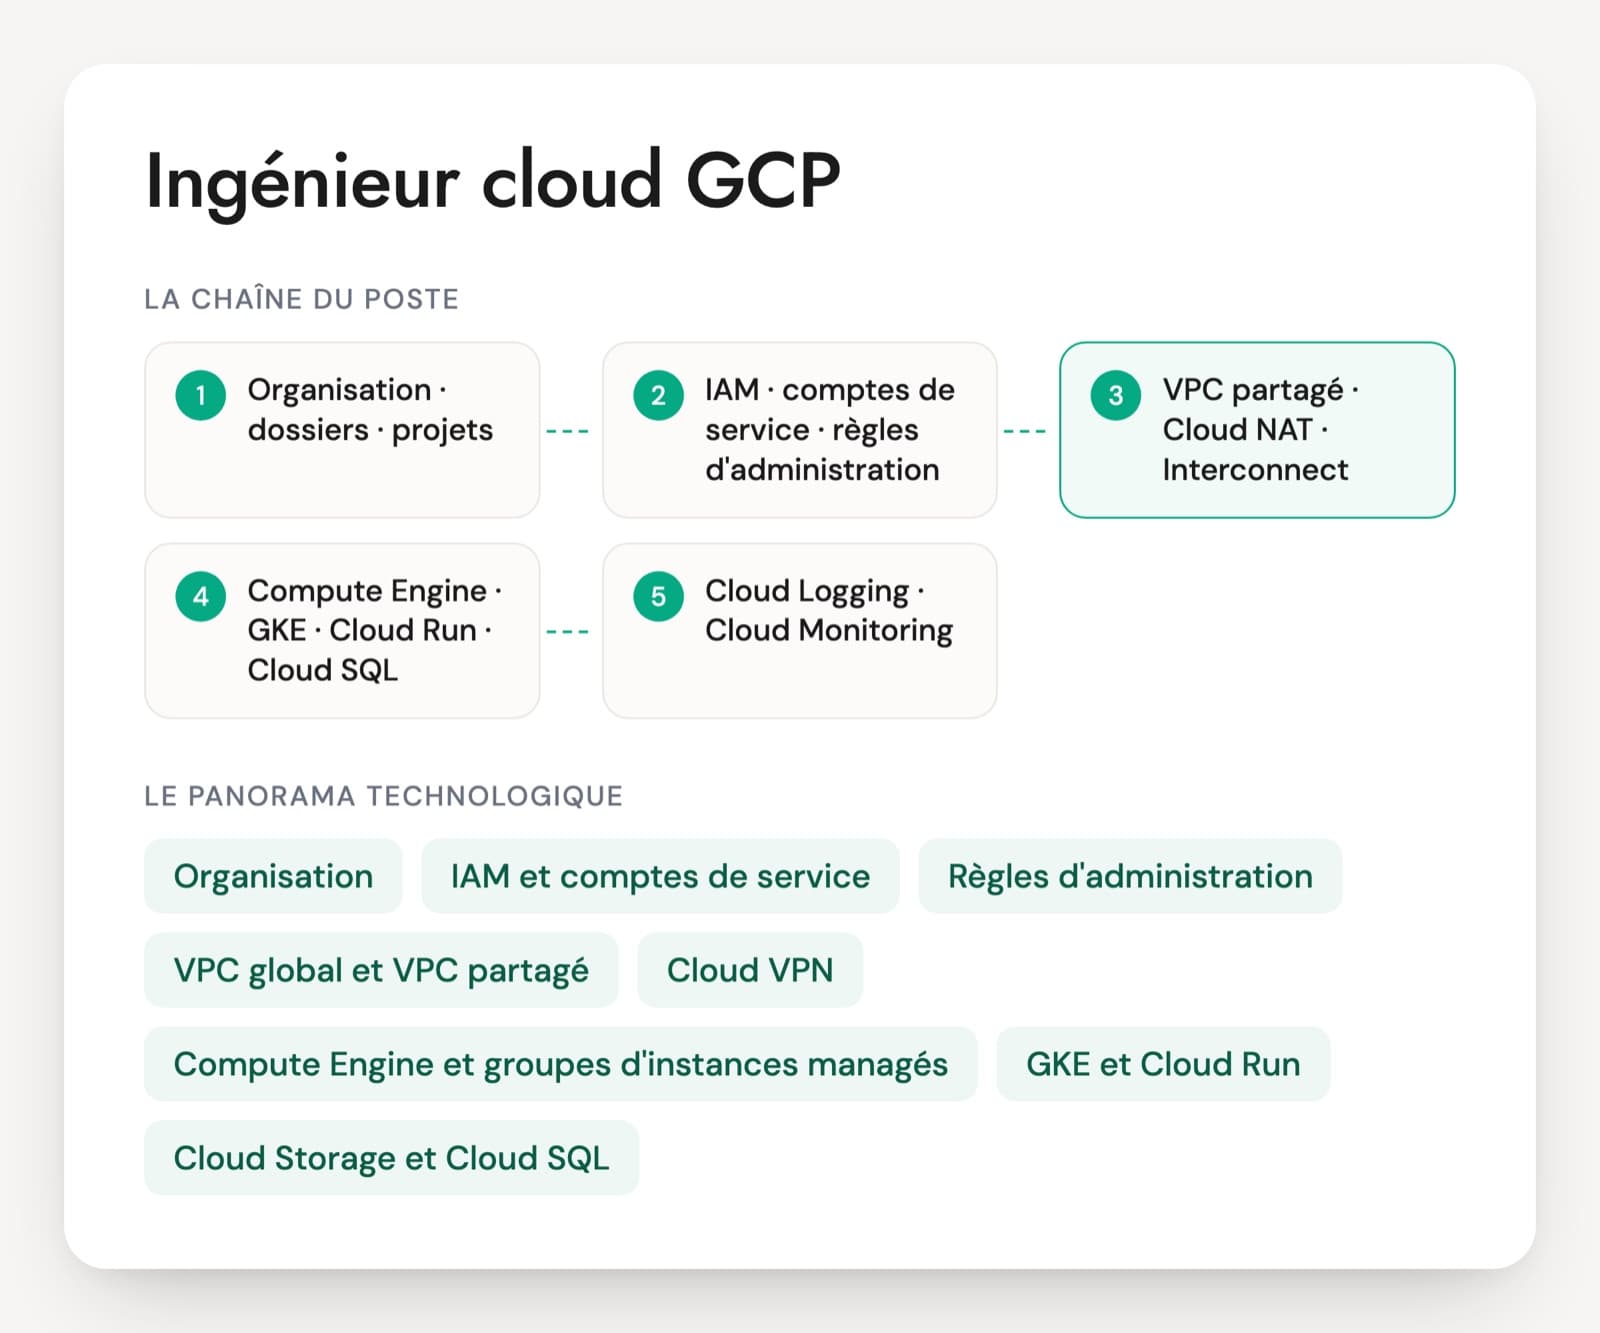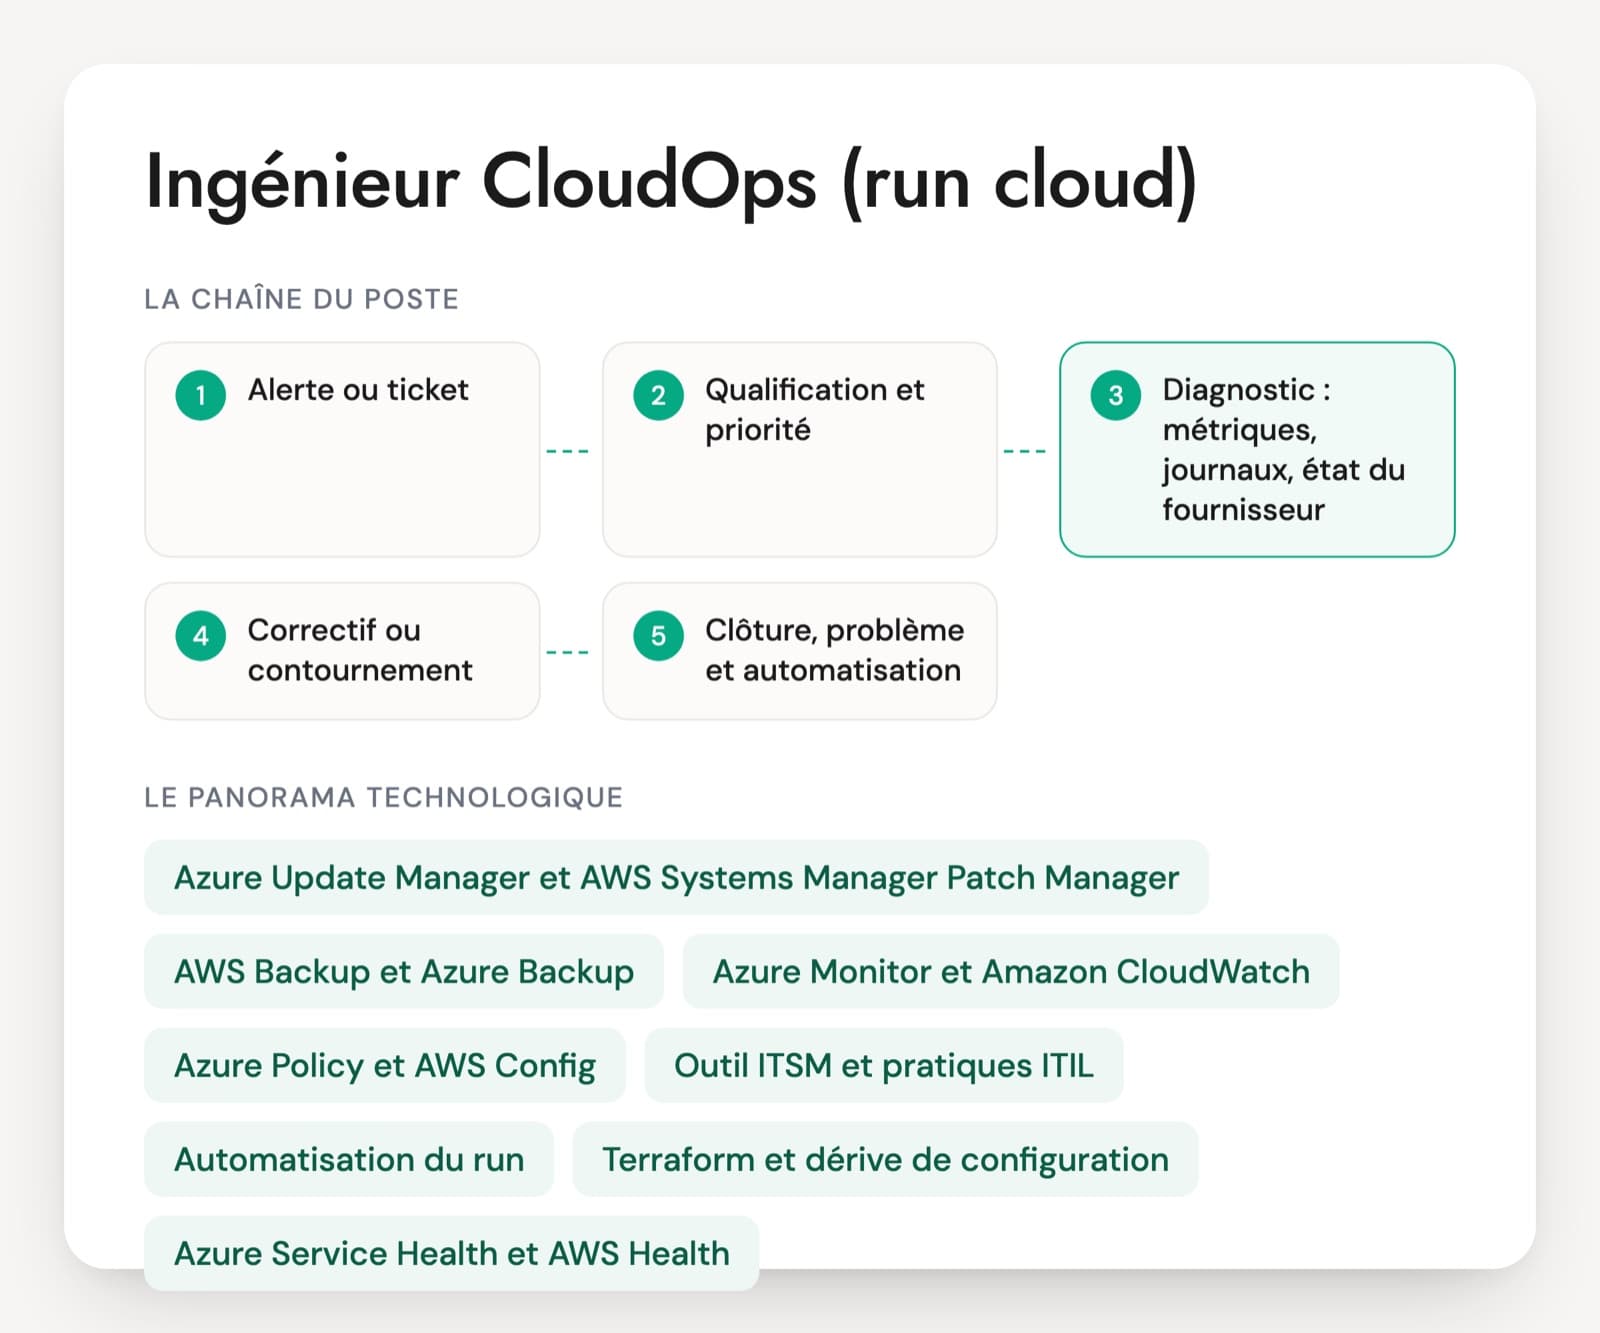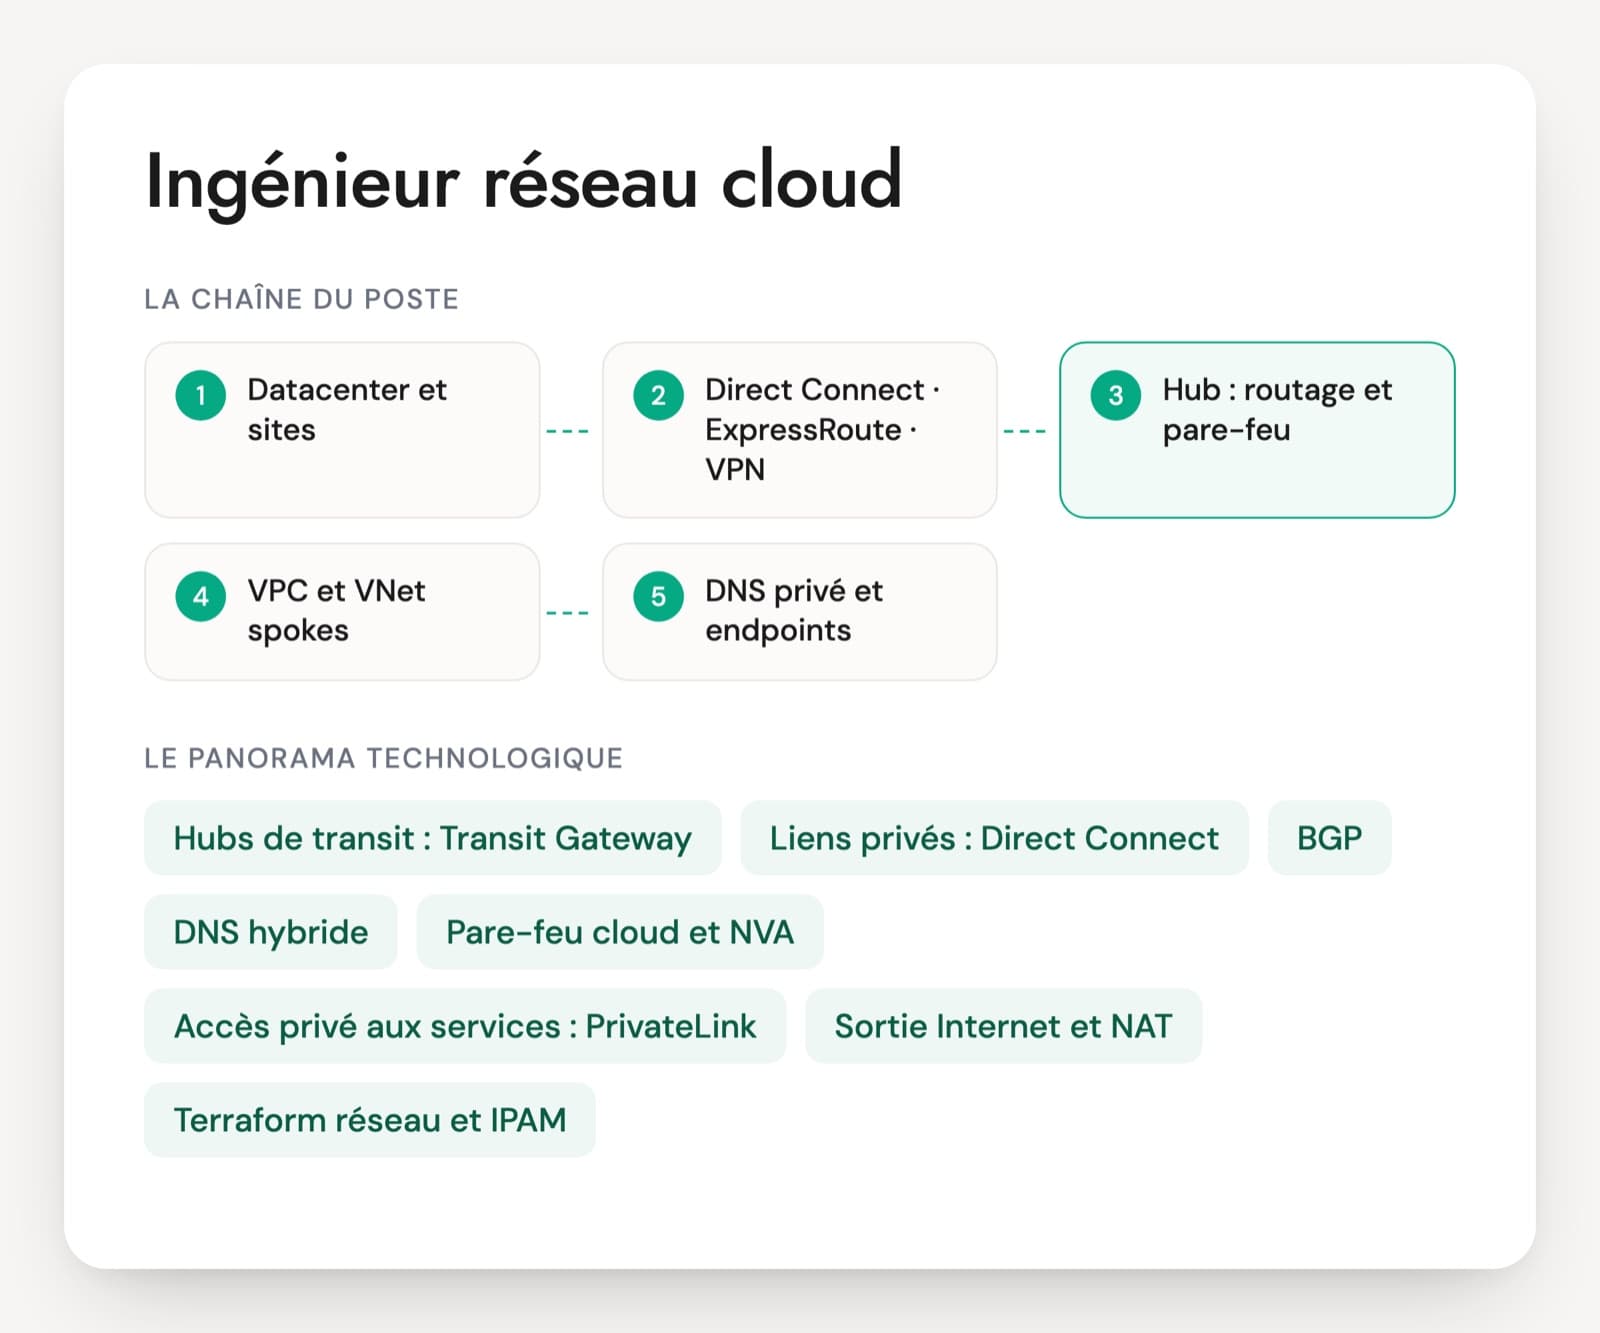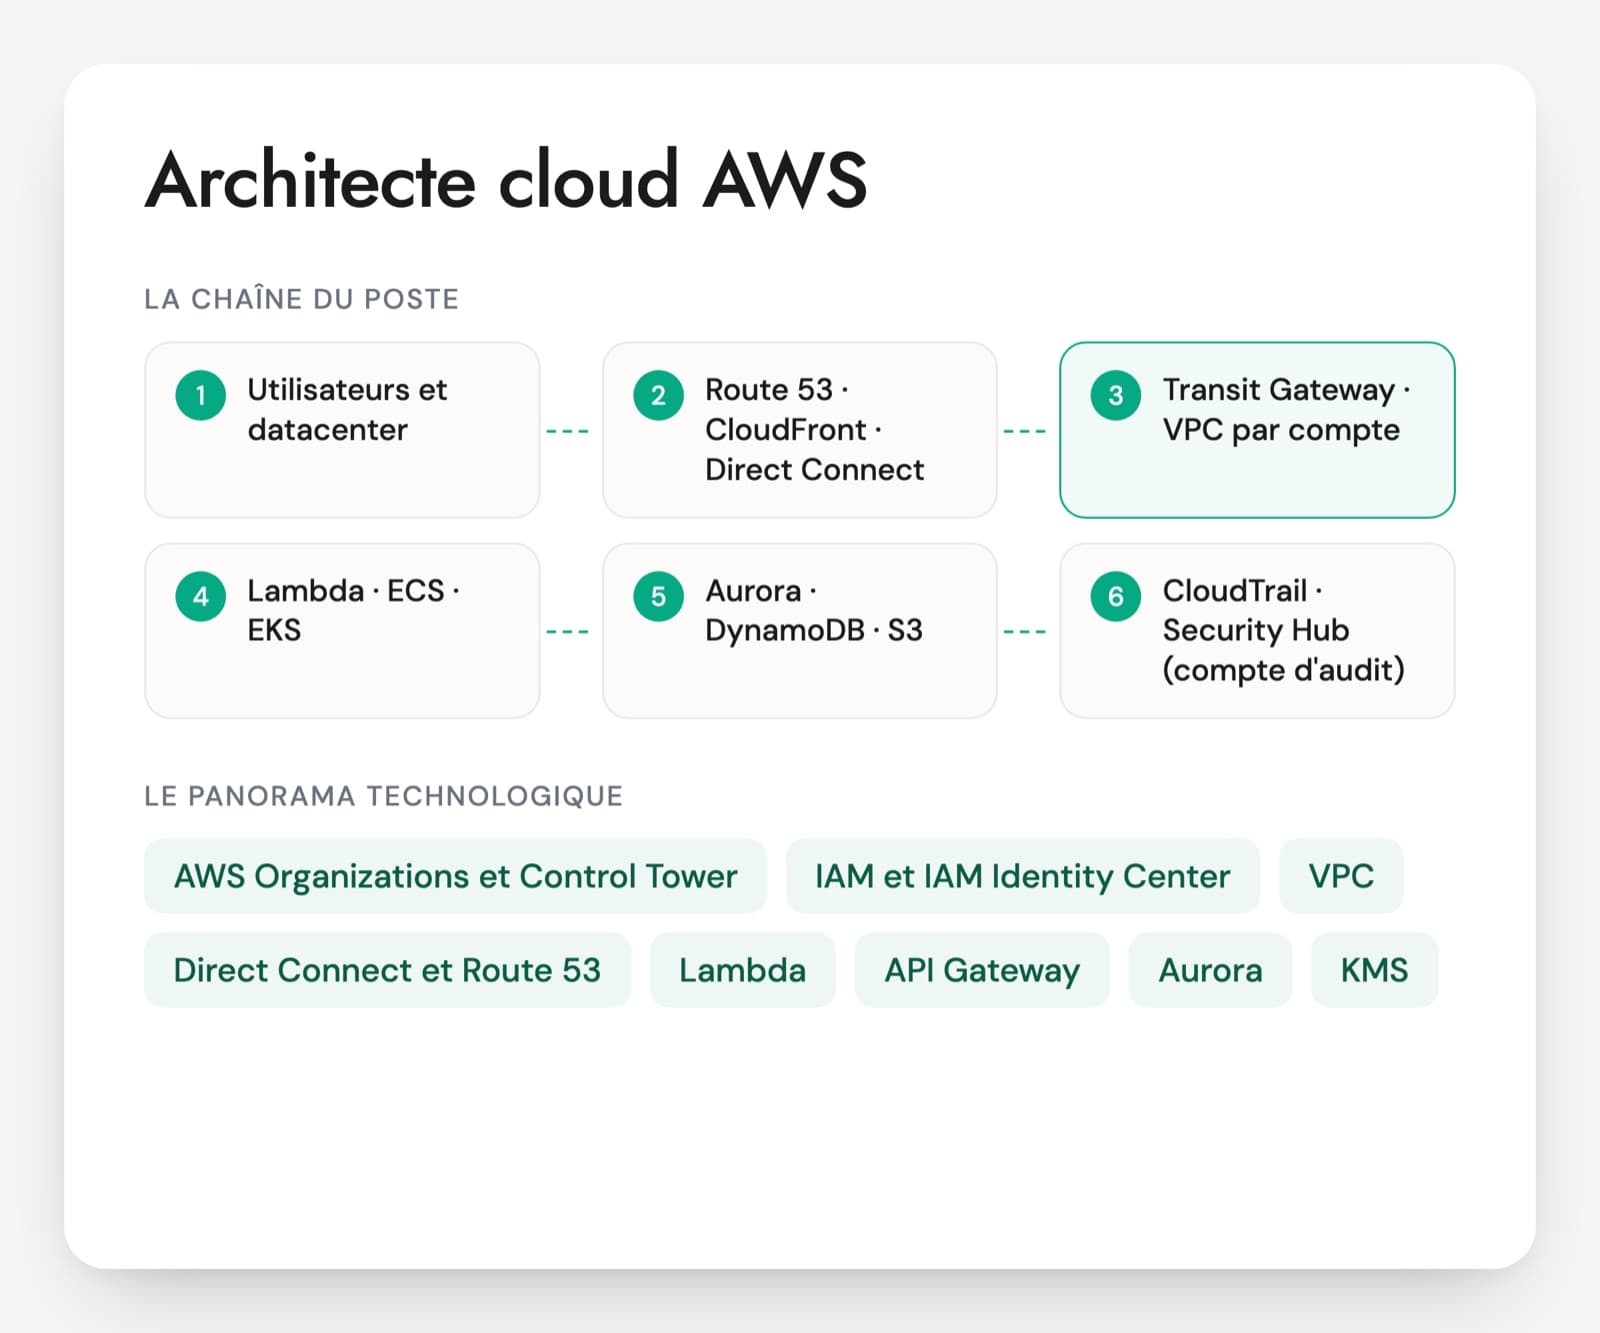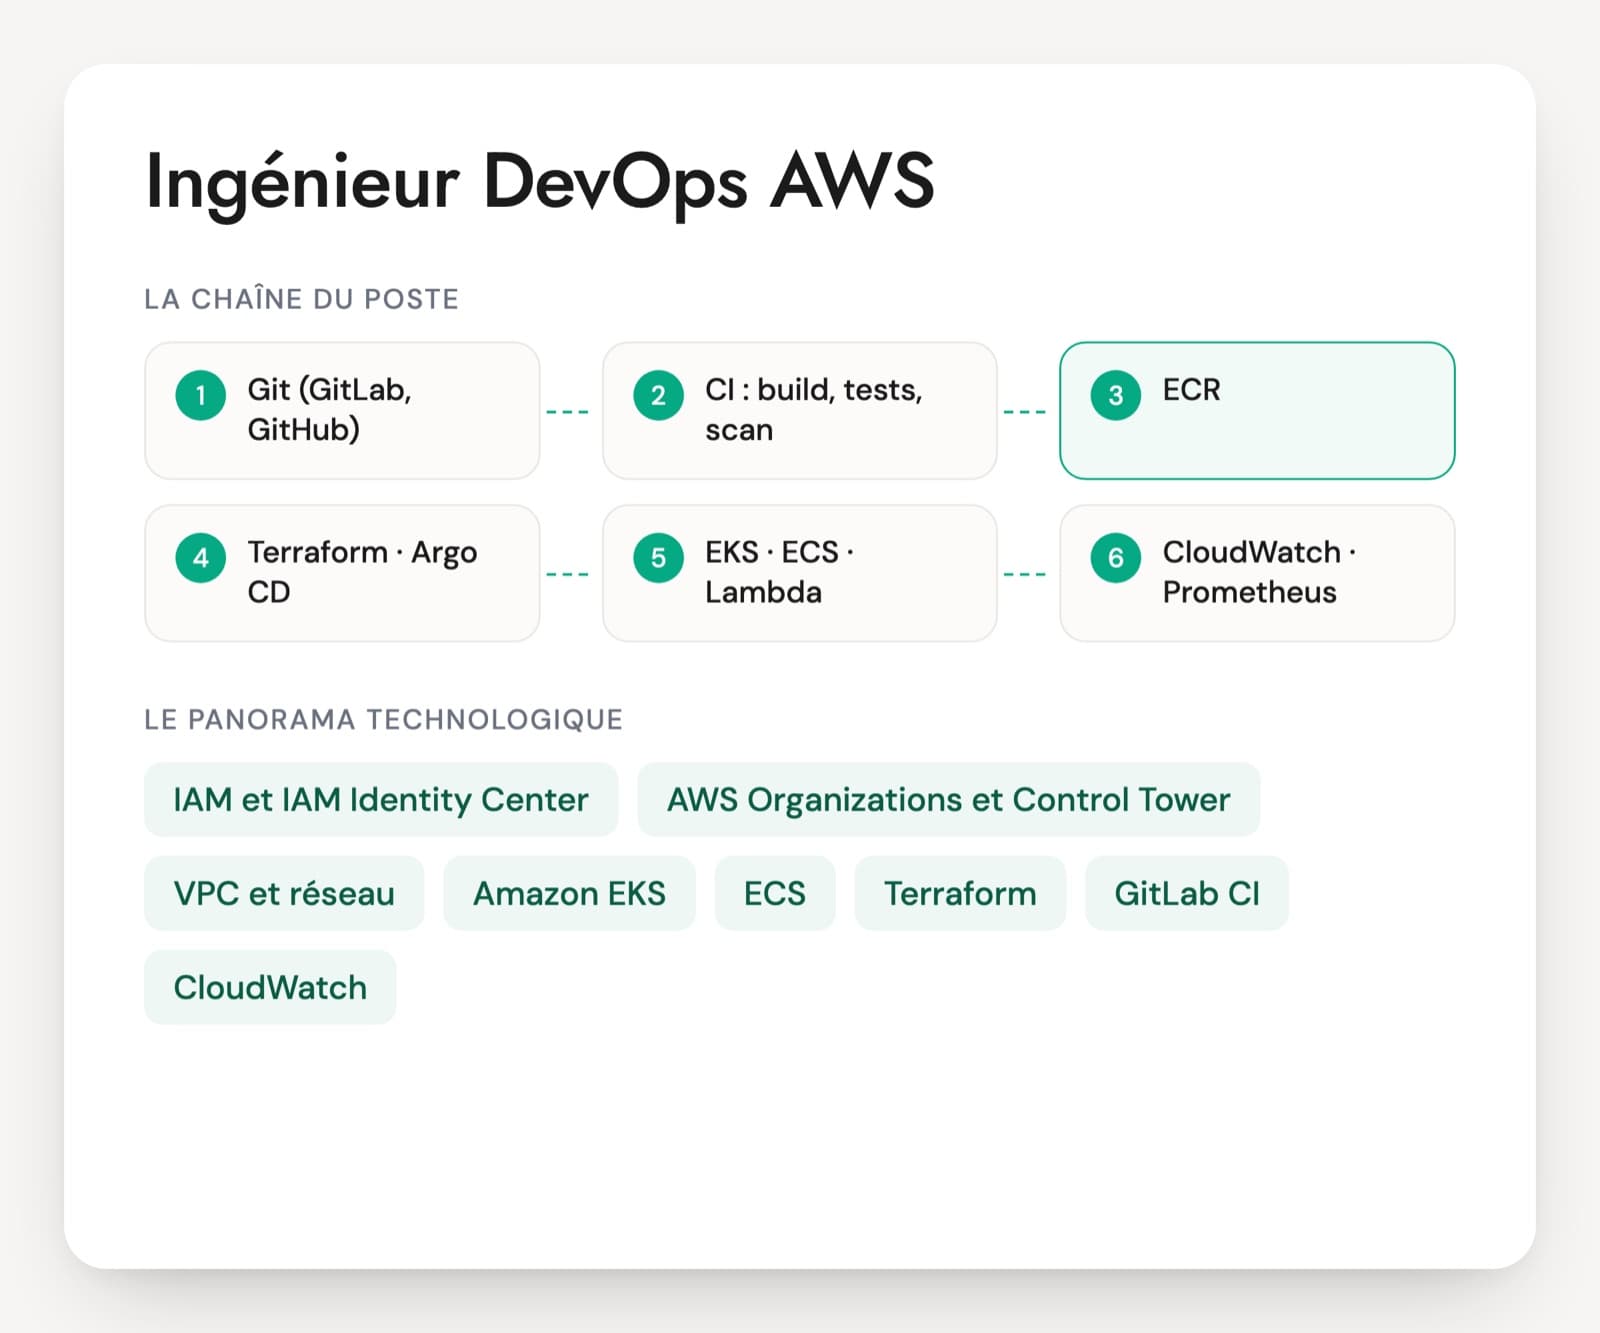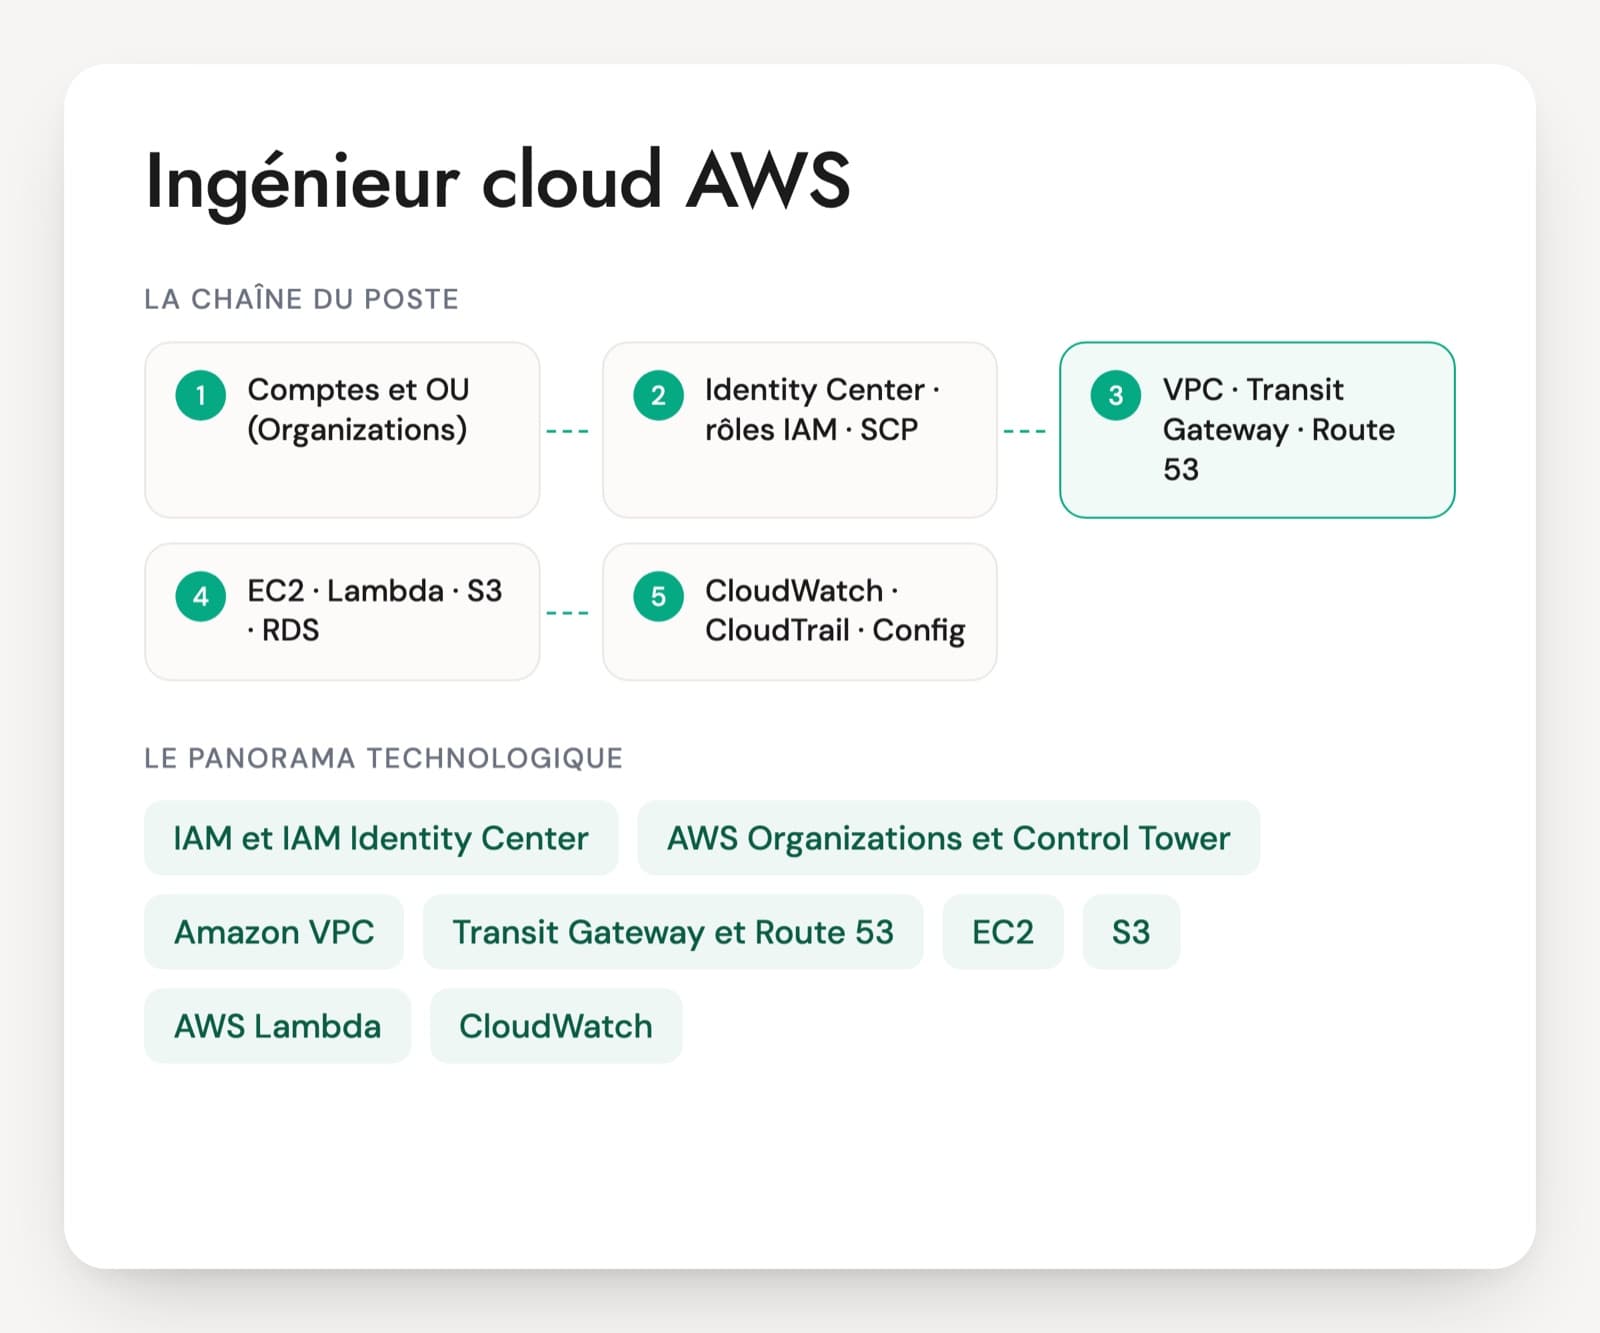
Les questions d'entretien d'un ingénieur cloud AWS portent sur ce que les applications utilisent sans le voir : les comptes et leurs droits, le réseau VPC, les instances EC2, le stockage S3 et EBS, la supervision. Dans les offres françaises, ce socle va souvent avec Terraform, une CI GitLab et un cluster EKS. Sur une landing zone récente, le travail démarre dans AWS Organizations et Control Tower, avec un compte par application et par environnement.
Sur un CV, la liste des services dit peu de choses. Quelqu'un qui a construit un réseau AWS explique sans détour pourquoi une instance privée ne sort pas sur Internet, où se trouve la NAT gateway et ce qu'elle coûte. Quelqu'un qui a géré des accès parle de rôles et d'IAM Identity Center, pas d'utilisateurs IAM avec des clés. L'entretien part d'une configuration réelle, avec les commandes ou les écrans utilisés.
La certification Solutions Architect Associate est la plus citée dans les offres. Valable trois ans, elle valide une connaissance large des services sans garantir la pratique du run. Le PDF contient 30 questions sur six axes, un cas de 20 minutes et une grille de 1 à 4.
Le catalogue AWS d'un ingénieur cloud, service par service
IAM et IAM Identity Center
IAM définit ce que chaque rôle peut faire sur chaque ressource. IAM Identity Center connecte l'annuaire de l'entreprise (Entra ID, Okta) et donne aux personnes des accès temporaires aux comptes, sans utilisateur IAM ni clé d'accès permanente. Un ingénieur à jour raisonne en rôles et en moindre privilège.
AWS Organizations et Control Tower
Organizations regroupe les comptes en unités organisationnelles (OU) et leur applique des SCP, des règles qui plafonnent les droits de tout un compte. Control Tower installe une landing zone standard : comptes de journalisation et d'audit, contrôles préventifs et détectifs, création de comptes à la demande.
Amazon VPC
Le réseau privé de chaque compte : sous-réseaux publics et privés, tables de routage, NAT gateway pour la sortie Internet, security groups et ACL réseau pour le filtrage. Les VPC endpoints donnent accès à S3 ou à d'autres services AWS sans passer par Internet. C'est le sujet où les écarts de niveau se voient le plus.
Transit Gateway et Route 53
Transit Gateway relie des dizaines de VPC et le datacenter, par VPN ou Direct Connect, avec des tables de routage qui isolent la production du reste. Route 53 gère le DNS public et les zones privées. Ses endpoints Resolver font le lien avec le DNS de l'Active Directory interne.
EC2, Auto Scaling et Elastic Load Balancing
Les machines virtuelles, lancées depuis un modèle (launch template) dans un groupe Auto Scaling qui ajuste leur nombre et remplace celles qui tombent. Un load balancer ALB ou NLB répartit le trafic entre plusieurs zones de disponibilité. Systems Manager donne un accès shell et applique les correctifs sans bastion.
S3, EBS et EFS
S3 stocke des objets (fichiers, sauvegardes, journaux) avec des classes de stockage plus ou moins chères selon la fréquence de lecture. EBS fournit les disques des instances, EFS un partage de fichiers NFS. Versioning, Object Lock et règles de cycle de vie protègent les données et tiennent la facture.
AWS Lambda
Des fonctions lancées par un événement (un fichier déposé, un message, un appel d'API) et facturées à l'exécution. Une fonction tourne quinze minutes au plus. L'ingénieur cloud s'en sert aussi pour automatiser des tâches d'exploitation.
CloudWatch, CloudTrail et AWS Config
CloudWatch collecte métriques, journaux et alarmes. CloudTrail enregistre chaque appel d'API, donc qui a fait quoi et quand. AWS Config garde l'historique de configuration des ressources et signale celles qui sortent des règles. GuardDuty et Security Hub complètent la détection.
Terraform ou CloudFormation
L'infrastructure décrite en code, relue et appliquée par une chaîne CI/CD. Terraform domine dans les offres, CloudFormation et le CDK restent courants. Le state de Terraform se range dans un bucket S3 versionné, avec un verrou contre les modifications concurrentes.
Le poste change selon la maturité de la plateforme. Sur une landing zone déjà en place, l'ingénieur cloud ouvre des comptes, ajoute des VPC, gère les accès et traite les demandes des équipes projet. Sur une migration, il construit le réseau, la connexion au datacenter et les premiers environnements. Beaucoup d'offres demandent aussi EKS et une chaîne CI/CD, ce qui rapproche le poste du DevOps. L'annonce précise la part de construction, de run et de pipeline, et dit si une astreinte est prévue. La certification CloudOps Engineer Associate, l'ancienne SysOps Administrator, correspond mieux à un poste orienté run que la Solutions Architect.
Les savoir-faire AWS à contrôler pendant l'entretien
- IAM et organisation multi-comptes
- Réseau VPC et connectivité hybride
- Calcul, haute disponibilité et mise à l'échelle
- Stockage, sauvegarde et reprise
- Supervision, audit et détection
- Terraform et maîtrise des coûts
Questions et réponses attendues pour un ingénieur cloud AWS
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · junior à confirmé
Une instance EC2 placée dans un sous-réseau privé n'arrive pas à télécharger ses paquets. Que vérifiez-vous, et dans quel ordre ?
Une bonne réponseLa table de routage du sous-réseau : une route 0.0.0.0/0 vers une NAT gateway. La NAT gateway doit se trouver dans un sous-réseau public dont la route par défaut mène à l'Internet Gateway. Ensuite le security group en sortie, puis l'ACL réseau, qui est sans état et doit laisser revenir les ports éphémères. Il pense aussi à la résolution DNS du VPC. Pour trancher vite : Reachability Analyzer et les VPC Flow Logs.
Signal d'alerte« Je mets une IP publique sur l'instance », ou ouvrir le security group à 0.0.0.0/0 en entrée.
Question 2 · confirmé
Un nouvel arrivant doit lire la production et déployer en développement, sur huit comptes AWS. Que créez-vous dans IAM Identity Center ?
Une bonne réponseRien pour lui seul : il rejoint un groupe de l'annuaire (Entra ID, Okta) synchronisé par SCIM. Ce groupe est associé à deux permission sets, lecture seule sur les comptes de production et un jeu de droits de déploiement sur les comptes de développement. Les identifiants sont temporaires, obtenus par le portail ou par « aws sso login », et la MFA se règle côté annuaire. À son départ, le retirer du groupe suffit.
Signal d'alerteUn utilisateur IAM par compte avec des clés d'accès, ou des droits attribués à la personne plutôt qu'à un groupe.
Question 3 · confirmé
Une application derrière un ALB et un groupe Auto Scaling tombe à chaque pic du lundi matin. Comment analysez-vous, et que changez-vous ?
Une bonne réponseIl lit d'abord les métriques CloudWatch du pic : CPU, requêtes par cible, erreurs 5xx, durée de démarrage des instances. Ensuite il règle la mise à l'échelle : suivi de cible sur le CPU ou sur ALBRequestCountPerTarget, mise à l'échelle planifiée ou prédictive avant le pic, warm pool si le démarrage est long. Il vérifie le délai de grâce du health check, la capacité minimale et la répartition sur plusieurs zones.
Signal d'alerte« Je prends des instances plus grosses » sans avoir regardé une seule métrique.
Question 4 · confirmé
Un bucket S3 contient des sauvegardes. Comment le protégez-vous contre une suppression, par erreur ou par malveillance ?
Une bonne réponseBlock Public Access, le versioning, puis Object Lock en mode compliance ou governance selon le besoin, qui exige le versioning. Une réplication vers un bucket d'un autre compte, dont les administrateurs ne sont pas les mêmes. Une bucket policy qui refuse la suppression, une SCP qui empêche de désactiver ces réglages. AWS Backup avec un vault verrouillé est une alternative.
Signal d'alerte« Le bucket est privé, ça suffit. » Le droit de suppression d'un compte compromis n'est jamais évoqué.
Question 5 · confirmé
Une ressource de production a été supprimée hier soir et personne ne se souvient l'avoir fait. Comment retrouvez-vous qui, quand et depuis où ?
Une bonne réponseDans CloudTrail : l'historique des événements couvre quatre-vingt-dix jours, et le trail d'organisation centralisé dans S3 s'interroge avec Athena ou CloudTrail Lake. Il filtre sur l'événement Delete correspondant, lit userIdentity, le nom de session du rôle et sourceIPAddress. AWS Config montre l'historique de la ressource. Il propose ensuite une protection : SCP, protection contre la suppression, droits en lecture seule en production.
Signal d'alerte« Je regarde les journaux de l'application dans CloudWatch. »
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ingénieur cloud AWS : questions fréquentes
Faut-il exiger une certification AWS pour ce poste ?
Ce n'est pas indispensable, mais c'est un repère utile. La Solutions Architect Associate est la plus demandée et reste valable trois ans. La CloudOps Engineer Associate, qui a remplacé la SysOps Administrator, colle mieux à un poste d'exploitation. Les certifications Professional se voient chez les profils seniors. Aucune ne prouve une expérience de production : seuls un réseau construit, une panne résolue ou une facture réduite le montrent, avec les services en jeu.
Ingénieur cloud AWS ou ingénieur DevOps AWS : comment rédiger l'offre ?
L'ingénieur cloud tient le socle : comptes, droits, réseau, instances, stockage, sauvegardes et supervision. L'ingénieur DevOps se concentre sur la livraison des applications : chaînes CI/CD, conteneurs, déploiements. Les offres mélangent souvent les deux, surtout quand elles citent EKS et GitLab CI. La part de chaque activité doit être écrite, sinon arrivent des profils qui maîtrisent l'une et découvrent l'autre.
À quoi ressemble un bon test technique pour un ingénieur cloud AWS ?
Un exercice de trente minutes pendant l'entretien technique suffit. L'exercice part d'un schéma de VPC ou un extrait de Terraform contenant deux erreurs, par exemple une route manquante vers la NAT gateway et une politique IAM trop large, à trouver en expliquant le raisonnement. Le diagnostic à voix haute montre l'expérience réelle mieux qu'un projet à rendre chez soi.
Faut-il écarter un profil formé sur Azure ou GCP ?
Non, les notions se transposent : identités, réseau privé, machines virtuelles, stockage objet, infrastructure as code. Les différences tiennent au modèle multi-comptes d'AWS, aux SCP, aux security groups et à la manière dont IAM combine les politiques. Pour ce profil, les questions sur IAM et le réseau VPC priment, c'est là que les habitudes d'un autre cloud induisent en erreur.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.