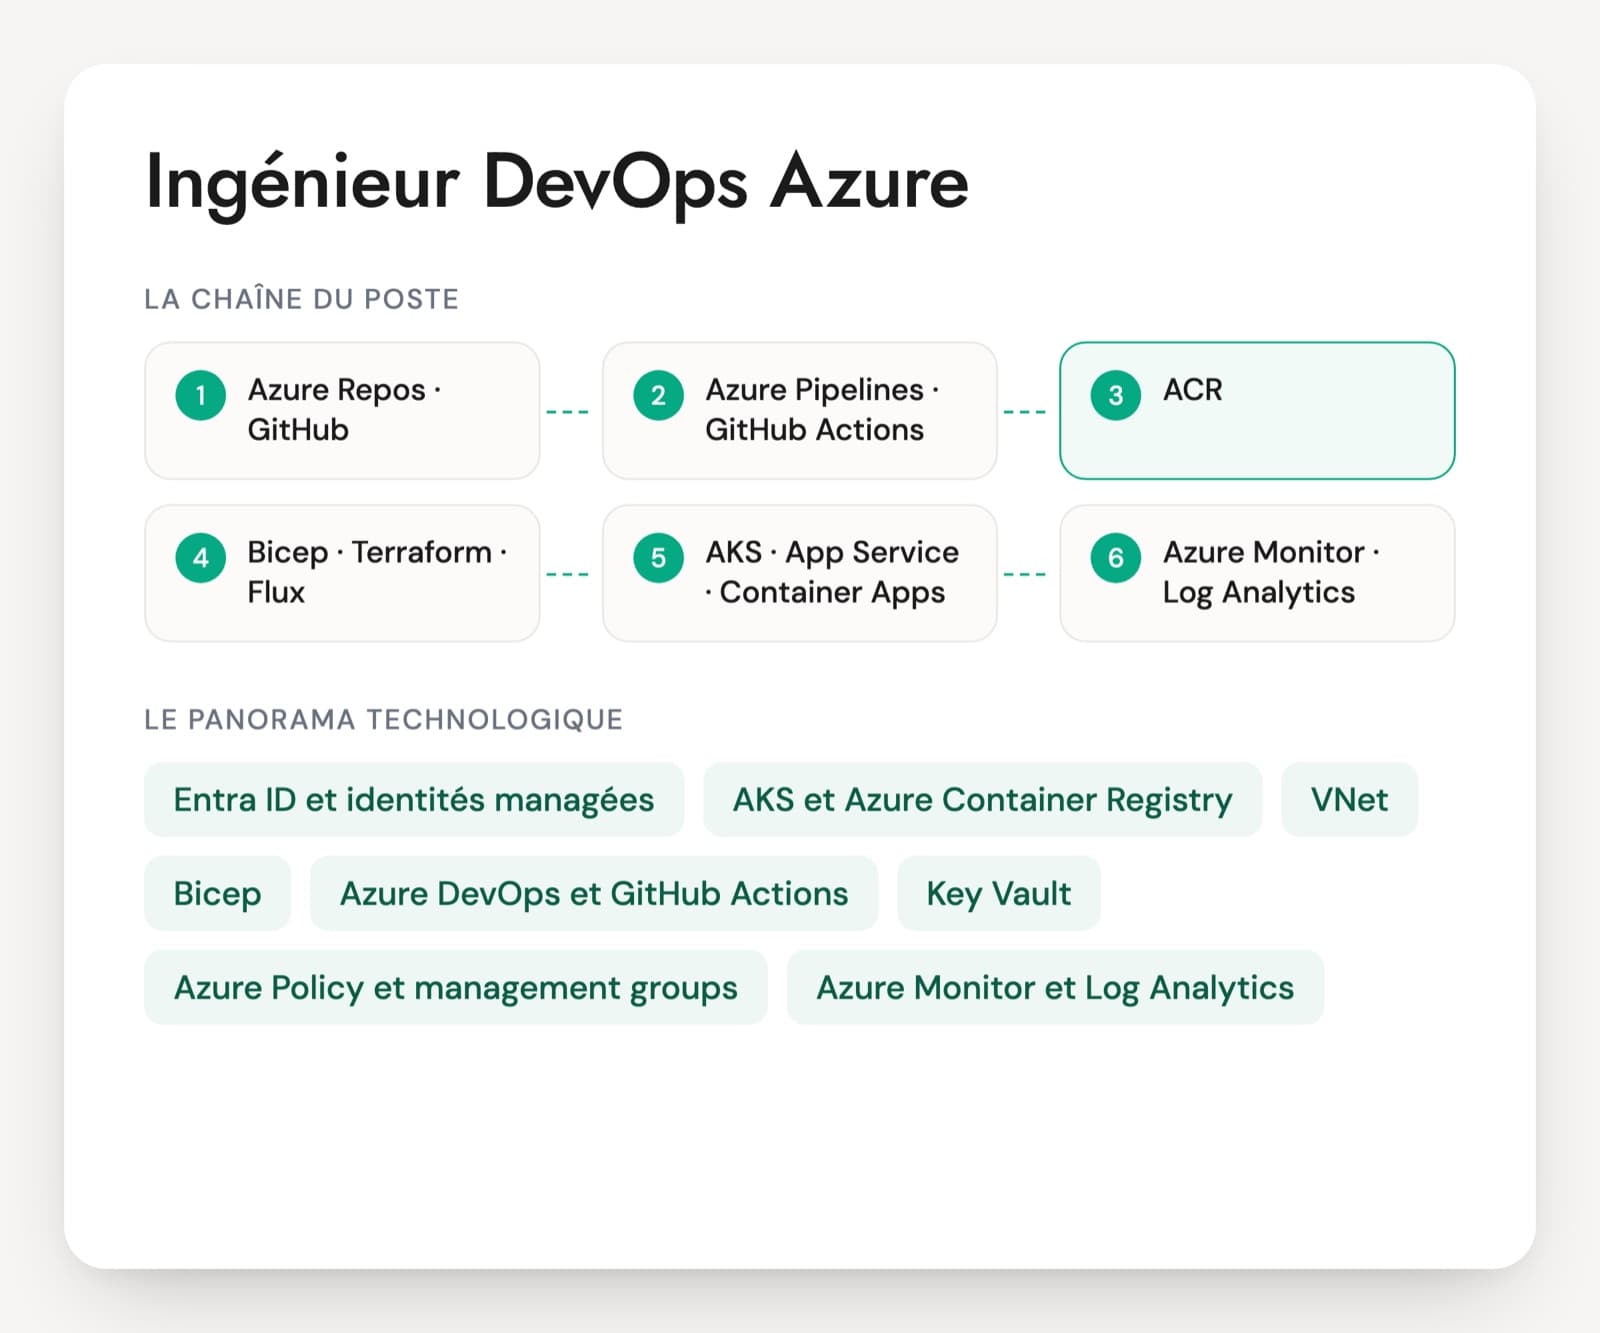
Un ingénieur DevOps Azure travaille dans l'écosystème Microsoft de bout en bout : identités Entra ID, abonnements rangés sous des management groups, AKS et Azure Container Registry, infrastructure décrite en Bicep ou en Terraform, déploiements par Azure DevOps ou GitHub Actions. Les offres parlent souvent de landing zone, c'est-à-dire d'un socle d'abonnements, de réseau et de politiques à construire ou à faire évoluer. Les questions d'entretien d'un ingénieur DevOps Azure doivent couvrir ce socle autant que la CI/CD.
Le réseau privé sépare vite les profils. Fermer l'accès public d'une base ou d'un compte de stockage oblige à gérer des Private Endpoints, des zones DNS privées et un hub par où passent les flux. Un candidat qui l'a fait raconte une panne de résolution DNS. Un candidat qui ne l'a pas fait s'arrête à la création de l'endpoint.
Sur l'identité, on attend des identités managées et la fédération de charge de travail, pour les pods comme pour les pipelines. La certification DevOps Engineer Expert (examen AZ-400) demande d'abord une certification Administrator ou Developer, et porte pour moitié sur les pipelines. Elle couvre peu AKS et le réseau, qu'il reste à vérifier en entretien.
Les briques Azure d'un poste DevOps
Entra ID et identités managées
Entra ID, l'ancien Azure Active Directory, gère les comptes et les applications. Les identités managées donnent une identité à une ressource Azure ou à un pod sans aucun mot de passe à stocker. Le RBAC Azure attribue ensuite les droits sur les abonnements et les ressources.
AKS et Azure Container Registry
AKS est le Kubernetes managé d'Azure, en mode Standard ou Automatic, où Azure gère davantage les nœuds et la sécurité par défaut. Les images sont stockées dans ACR. Les points à creuser : les droits des pods par Workload ID, les montées de version et l'adressage réseau du cluster.
VNet, Private Endpoints et DNS privé
Le VNet est le réseau privé. Les Private Endpoints donnent une adresse privée à un service PaaS (stockage, base, Key Vault), et une zone DNS privée fait résoudre son nom vers cette adresse. Les entreprises organisent souvent le réseau en hub-and-spoke, avec Azure Firewall dans le hub.
Bicep, ARM et Terraform
Bicep est le langage d'infrastructure de Microsoft, compilé en templates ARM, sans state à gérer. Terraform, avec les providers azurerm et azapi, reste très présent dans les offres. Les deux savent prévisualiser un changement avant de l'appliquer.
Azure DevOps et GitHub Actions
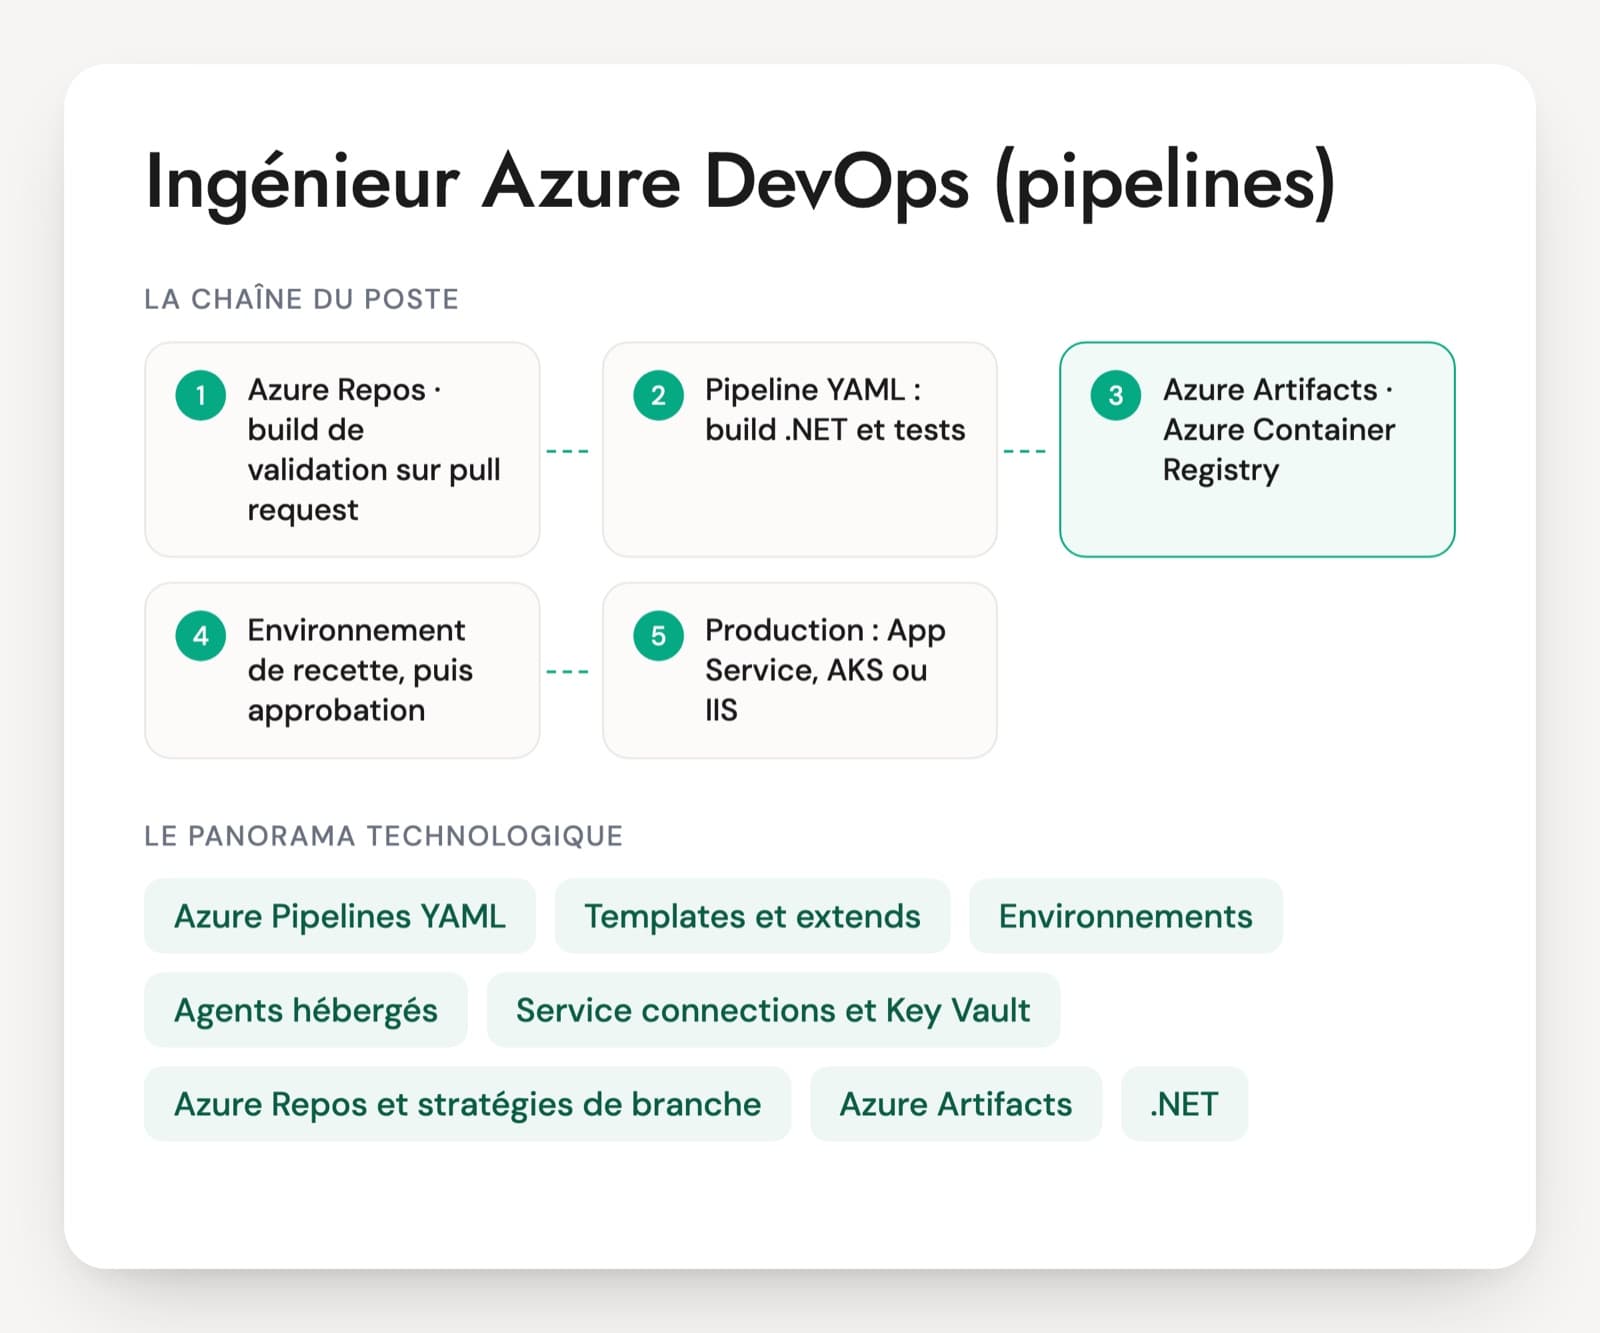
Azure DevOps regroupe dépôts, tableaux et Azure Pipelines, très répandu dans les entreprises équipées Microsoft. GitHub Actions progresse. Dans les deux cas, la connexion à Azure peut se faire par fédération d'identité, sans secret à renouveler.
Key Vault
Le coffre où sont stockés secrets, clés et certificats. Les accès se gèrent de préférence par RBAC plutôt que par les anciennes stratégies d'accès. Sur AKS, le Secrets Store CSI Driver monte les secrets dans les pods.
Azure Policy et management groups
Les management groups regroupent les abonnements. Azure Policy y applique des règles : interdire une région, imposer un tag, bloquer l'accès public d'un service, avec des effets qui auditent, refusent ou corrigent. C'est le socle de gouvernance d'une landing zone.
Azure Monitor et Log Analytics
Azure Monitor collecte métriques et journaux, Log Analytics les stocke et les interroge en KQL. Container insights et Managed Prometheus couvrent AKS, Application Insights les applications. Le coût dépend du volume ingéré, à surveiller dès le départ.
Le poste se rencontre surtout dans deux situations : la construction ou l'évolution d'une landing zone, et l'exploitation d'applications déjà sur Azure, sur AKS ou sur des services PaaS comme App Service et Container Apps. Les deux demandent les mêmes bases d'identité et de réseau. La forge varie : Azure DevOps reste très présent, GitHub Actions progresse, certaines équipes utilisent GitLab CI. Les environnements hybrides sont courants, avec des serveurs restés au datacenter et reliés par VPN ou ExpressRoute, ce qui ajoute des questions de DNS et de routage. L'offre précise la forge, l'outil d'infrastructure as code et la part de run.
Ce qu'un ingénieur DevOps Azure doit maîtriser
- Entra ID, RBAC et identités managées
- Réseau privé, Private Endpoints et DNS
- AKS et ACR en production
- Bicep, Terraform et Azure Policy
- Pipelines Azure DevOps et GitHub Actions
- Supervision Azure Monitor et KQL
Cinq situations d'ingénieur DevOps Azure et les réponses attendues
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Vous avez créé un Private Endpoint pour un compte de stockage, mais l'application sur AKS passe toujours par l'adresse publique. Pourquoi ?
Une bonne réponseUn problème de DNS. Le nom du compte (monstockage.blob.core.windows.net) doit résoudre vers l'adresse privée, ce qui suppose une zone DNS privée privatelink.blob.core.windows.net liée au VNet du cluster, ou au hub si un DNS central fait le relais vers 168.63.129.16, par exemple avec Azure DNS Private Resolver. La vérification se fait par un nslookup depuis un pod. Une fois la résolution correcte, l'accès public du compte est désactivé, car créer l'endpoint ne le coupe pas.
Signal d'alerteMettre l'adresse IP privée en dur dans la configuration ou dans un fichier hosts. Croire que l'endpoint suffit à fermer l'accès public.
Question 2 · confirmé
Une application sur AKS doit lire un secret dans Key Vault. Comment lui donnez-vous l'accès sans stocker aucun secret dans le cluster ?
Une bonne réponseAvec Microsoft Entra Workload ID : l'émetteur OIDC et la workload identity activés sur le cluster (préconfigurés sur AKS Automatic), une identité managée affectée par l'utilisateur, un federated identity credential qui la lie au service account Kubernetes (namespace et nom), l'annotation azure.workload.identity/client-id sur le service account et le label azure.workload.identity/use: "true" sur le pod. Le coffre est en modèle RBAC et l'identité reçoit Key Vault Secrets User sur ce coffre seulement. Le Secrets Store CSI Driver peut monter le secret comme fichier. L'ancienne pod-managed identity est remplacée par ce mécanisme.
Signal d'alerteLe secret client d'un service principal rangé dans un Secret Kubernetes. L'identité du kubelet partagée par tous les pods, ou un rôle Contributor sur le groupe de ressources.
Question 3 · confirmé
Votre pipeline Azure DevOps déploie avec une service connection basée sur le secret d'un service principal, qui expire chaque année. Que changez-vous ?
Une bonne réponseUne service connection Azure Resource Manager en fédération d'identité de charge de travail : le pipeline présente un jeton OIDC et plus aucun secret n'est stocké ni renouvelé. Le périmètre est limité à un abonnement ou un groupe de ressources, avec le rôle minimal. Les environnements de production ont des approbations et des contrôles. Côté GitHub Actions, même principe avec azure/login et un federated credential limité à l'environnement ou à la branche.
Signal d'alerteAllonger l'expiration du secret à deux ans. Donner Owner sur l'abonnement « pour ne plus être bloqué ».
Question 4 · junior à confirmé
Vous déployez un changement Bicep sur la production. Comment savez-vous à l'avance ce qu'il va modifier ou supprimer ?
Une bonne réponseAvec l'opération what-if (az deployment group what-if), dont le résultat est relu dans la pull request avant l'approbation. Le candidat connaît le mode de déploiement : incrémental par défaut, alors que le mode complet supprime du groupe de ressources tout ce qui n'est pas dans le template. Les deployment stacks permettent de gérer la suppression des ressources retirées du code et de bloquer les modifications faites hors du code.
Signal d'alerteDéployer en mode complet sans savoir ce qu'il fait. « On teste en production et on corrige. »
Question 5 · confirmé
Des équipes créent des comptes de stockage ouverts sur Internet. Comment l'empêchez-vous sur quarante abonnements ?
Une bonne réponseAvec Azure Policy, assignée au management group qui contient les abonnements. Une définition sur l'accès réseau public avec l'effet Deny bloque les nouvelles créations, et l'effet Modify ou DeployIfNotExists, accompagné d'une tâche de remédiation, corrige l'existant. Les règles sont regroupées en initiative, versionnées dans un dépôt et déployées par pipeline. On commence en Audit pour mesurer l'impact, et les exemptions sont documentées avec une date de fin.
Signal d'alerteUne revue manuelle chaque mois. Retirer le rôle Contributor à tout le monde.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ingénieur DevOps Azure, les questions fréquentes
Ingénieur DevOps Azure ou ingénieur Azure DevOps : est-ce le même poste ?
Pas toujours. Azure DevOps est aussi le nom d'un produit Microsoft : dépôts, tableaux et pipelines. Certaines offres cherchent surtout un spécialiste de cet outil, qui conçoit et administre les pipelines, quel que soit le cloud cible. D'autres cherchent un ingénieur DevOps qui opère l'infrastructure Azure : AKS, réseau, identités. La liste des tâches se relit avec le manager avant de publier l'offre.
La certification AZ-400 suffit-elle à valider un profil ?
L'examen AZ-400 donne la certification DevOps Engineer Expert, à condition d'avoir déjà Azure Administrator ou Azure Developer. Il porte pour moitié sur la conception de pipelines, le reste couvrant le contrôle de source, la sécurité et la supervision. AKS, le réseau privé et Azure Policy y tiennent peu de place. La certification se renouvelle chaque année par une évaluation en ligne gratuite. Elle montre un socle, l'entretien vérifie le reste.
Quel exercice donner en entretien à un ingénieur DevOps Azure ?
Un diagnostic plutôt qu'un projet à rendre. Le cas décrit une application AKS qui n'arrive pas à joindre une base Azure SQL derrière un Private Endpoint, et la personne cherche à voix haute : DNS, NSG, routes, identité. Autre option : un fichier Bicep avec un compte de stockage ouvert et un secret en paramètre. En vingt minutes, on voit la méthode et les réflexes de sécurité, ce qui vaut mieux qu'un test technique qui prend plusieurs heures.
Un ingénieur DevOps venu d'AWS peut-il réussir sur Azure ?
Oui, si Kubernetes, Terraform et la CI/CD sont solides. Les différences portent sur l'identité et le réseau. Entra ID et les identités managées remplacent les rôles IAM, avec une logique d'abonnements et de management groups au lieu des comptes. Les Private Endpoints et le DNS privé n'ont pas d'équivalent exact. L'entretien comporte des questions sur ces deux sujets, et il faut prévoir une période de prise en main sur un environnement de test.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.