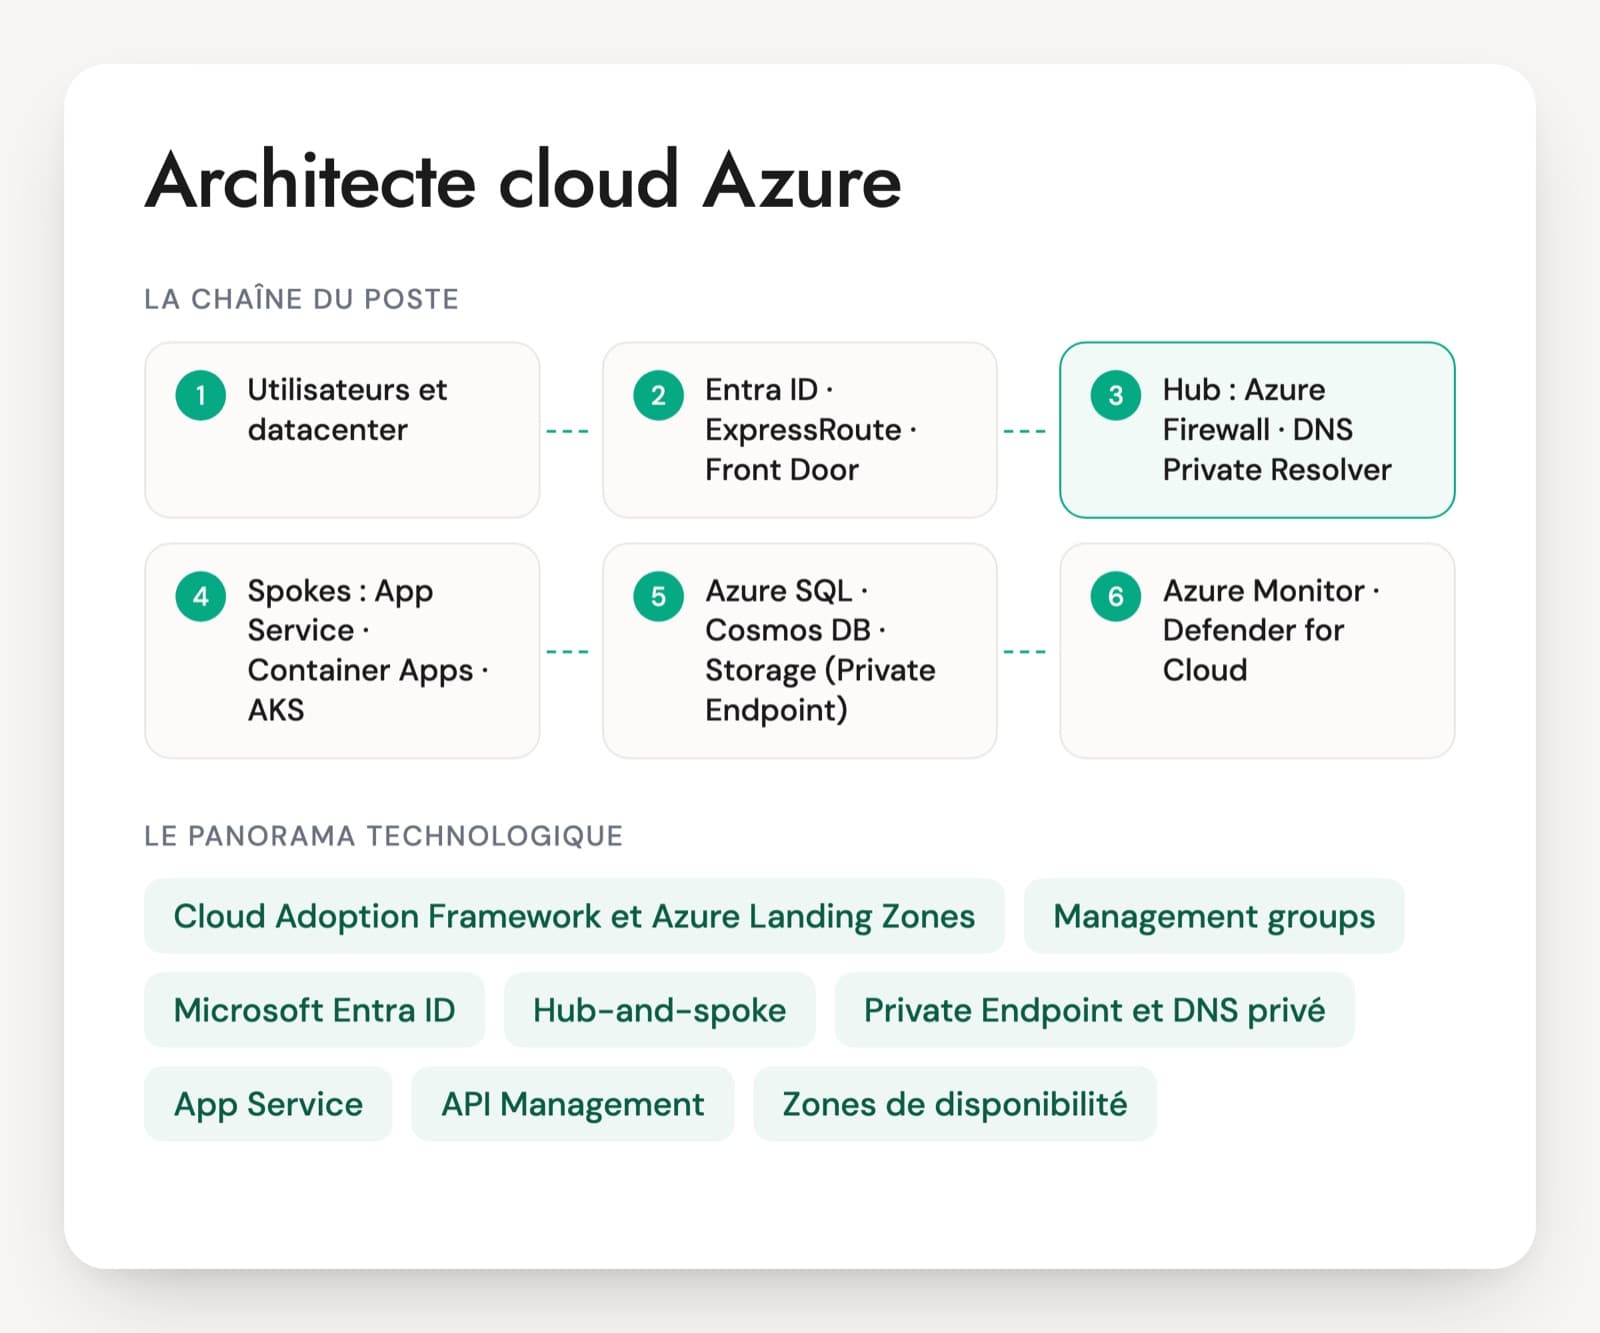
Un architecte cloud Azure part rarement de zéro. L'entreprise a déjà un tenant Entra ID pour Microsoft 365, un Active Directory sur site, parfois quelques souscriptions créées sans règles. Les questions d'entretien d'un architecte Azure portent donc d'abord sur ce socle : poser une landing zone selon le Cloud Adoption Framework, choisir entre hub-and-spoke et Virtual WAN, faire fonctionner les Private Endpoints avec le DNS du datacenter. Viennent ensuite les choix d'hébergement entre App Service, Container Apps, AKS et Functions.
Beaucoup de candidats viennent de l'administration Windows et d'Active Directory. Ils connaissent bien l'identité et les machines virtuelles, moins le PaaS et les architectures événementielles. D'autres viennent du développement .NET et découvrent le réseau. La certification Azure Solutions Architect Expert demande l'examen AZ-305 et, au préalable, la certification Azure Administrator Associate. Elle se renouvelle chaque année par une évaluation en ligne gratuite.
Le cas de Private Endpoint le plus difficile que le candidat a dû rendre accessible depuis le datacenter montre vite son niveau en réseau. Le PDF contient un cas de 20 minutes sur l'ouverture d'Azure dans une entreprise déjà équipée de Microsoft 365.
Les services Azure qu'un architecte cloud doit savoir placer
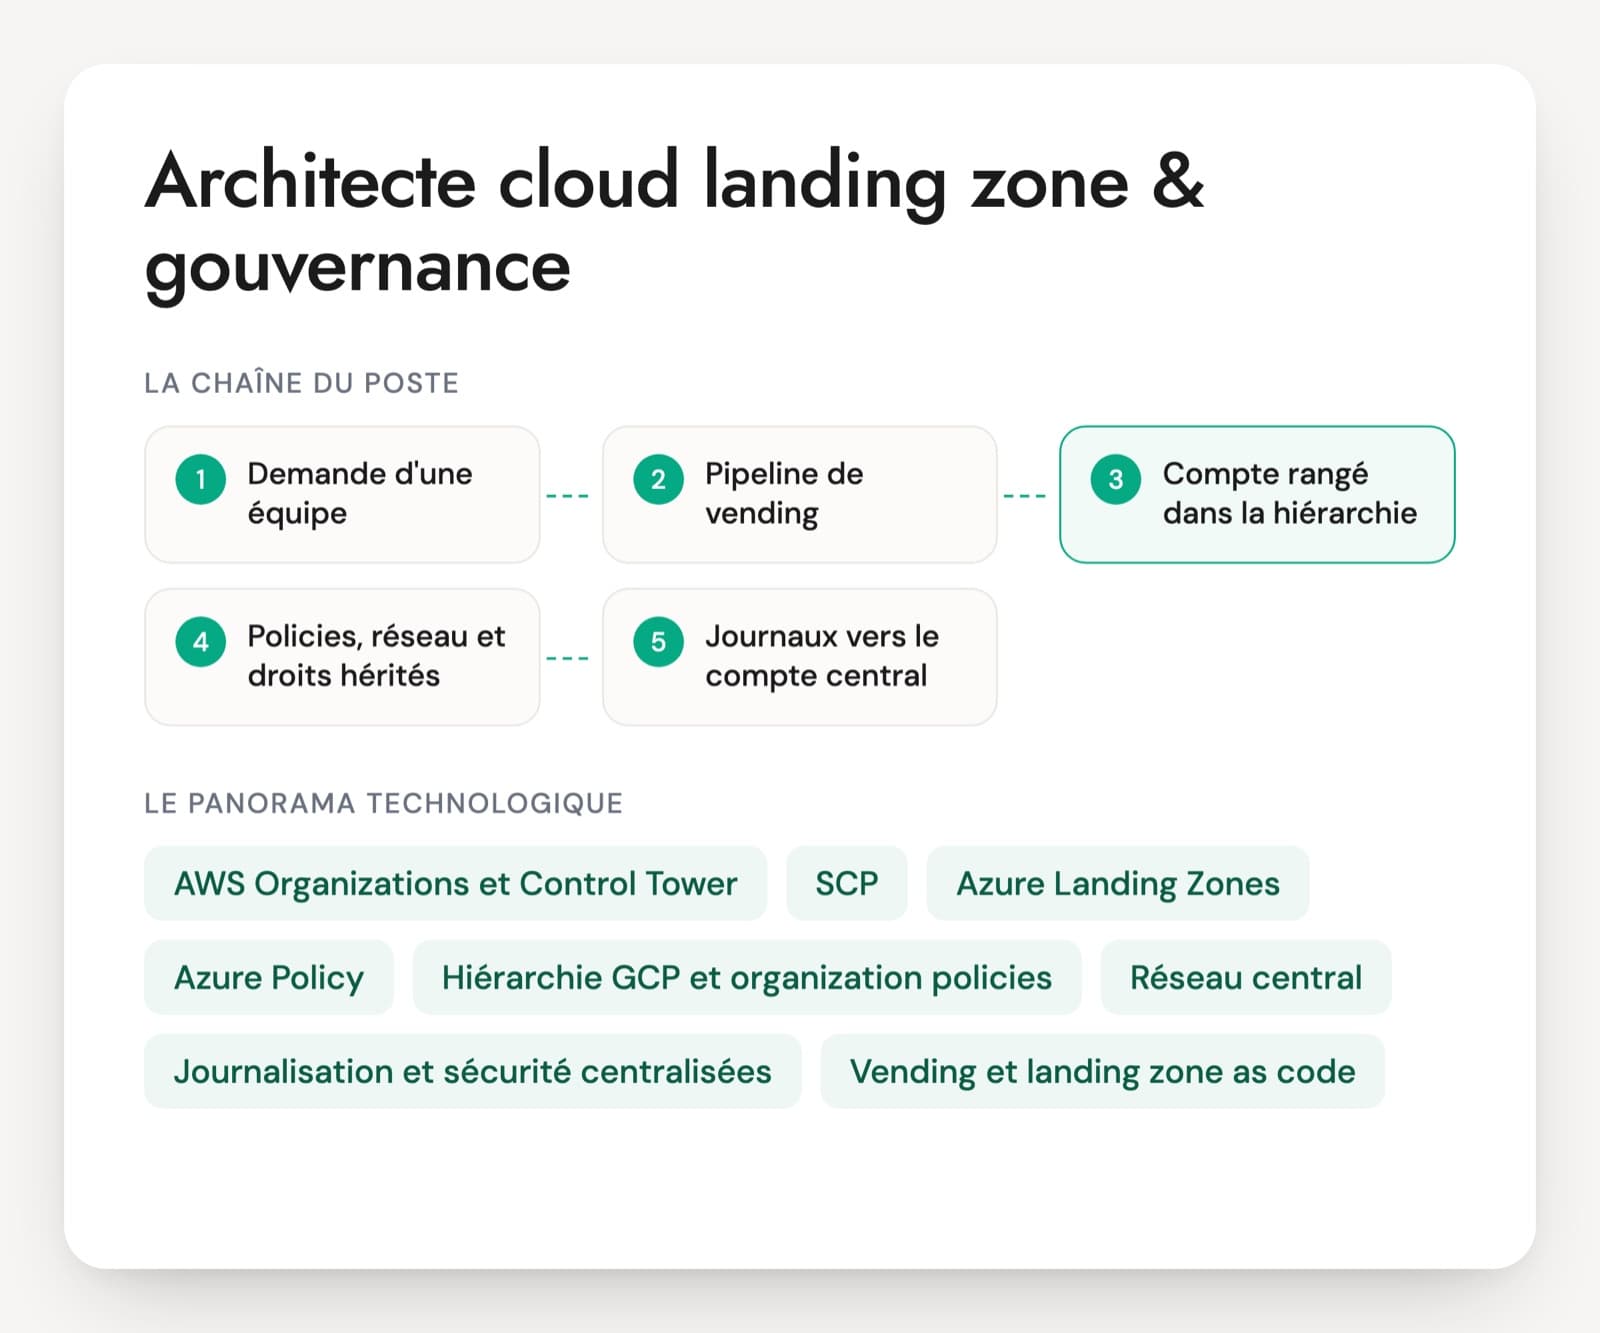
Cloud Adoption Framework et Azure Landing Zones
Le cadre de Microsoft pour adopter Azure. Une landing zone se compose d'une landing zone de plateforme (management groups, connectivité, identité, supervision) et de landing zones de charge de travail, une par application, qui héritent des politiques. Microsoft fournit des accélérateurs en Bicep et en Terraform. Le candidat doit pouvoir dire ce qu'il a gardé et ce qu'il a retiré de l'accélérateur.
Management groups, souscriptions et Azure Policy
Les management groups regroupent les souscriptions et portent les politiques et les rôles. Azure Policy refuse, audite ou corrige les ressources non conformes, par exemple une région interdite ou un compte de stockage ouvert à Internet. Le subscription vending automatise la création de souscriptions prêtes à l'emploi pour les équipes.
Microsoft Entra ID
L'annuaire d'identité, partagé avec Microsoft 365. Il gère les connexions des utilisateurs, l'accès conditionnel, les identités managées des applications et Privileged Identity Management (PIM) pour les droits d'administration temporaires. La synchronisation avec l'Active Directory sur site passe par Entra Connect Sync ou Cloud Sync.
Hub-and-spoke, Virtual WAN et ExpressRoute
Deux topologies réseau. En hub-and-spoke, un réseau virtuel central porte le pare-feu et les passerelles, et les réseaux des applications s'y relient par peering. Virtual WAN confie ce hub à Microsoft avec un routage géré, utile avec beaucoup de sites ou de régions. Azure Firewall filtre les flux, ExpressRoute relie le datacenter par un lien privé.
Private Endpoint et DNS privé
Un Private Endpoint donne une adresse privée à un service PaaS (stockage, base SQL, Key Vault) dans un réseau virtuel. Il ne fonctionne que si le DNS renvoie cette adresse, d'où des zones DNS privées centralisées et Azure DNS Private Resolver pour le datacenter. C'est une source fréquente d'incidents au début des projets.
App Service, Container Apps, AKS et Functions
Les options pour héberger une application. App Service pour les applications web classiques, Container Apps pour des conteneurs sans cluster à gérer, AKS pour un Kubernetes complet, Functions pour du code déclenché par un événement. Le choix dépend autant de l'équipe qui exploitera le service que de la technique.
API Management, Service Bus, Event Grid et Event Hubs
Les services d'intégration. API Management publie et protège les API. Service Bus transporte des messages métier avec files et sujets, Event Grid diffuse des événements, Event Hubs ingère des flux à fort débit. Les confondre donne des architectures fragiles.
Zones de disponibilité, Site Recovery et Azure Backup
Les zones de disponibilité protègent d'une panne de datacenter dans une région. Azure Site Recovery réplique les machines virtuelles vers une autre zone ou une autre région, Azure Backup garde les sauvegardes dans des coffres. France Central est appairée à France South, une région à accès restreint : le plan de reprise se construit service par service.
Bicep, Terraform et Azure Verified Modules
Les outils pour décrire l'infrastructure en code. Bicep est le langage de Microsoft, Terraform le standard multicloud. Azure Verified Modules fournit des modules officiels dans les deux langages. Le déploiement passe par Azure DevOps ou GitHub Actions avec une identité fédérée, sans secret.
Les architectes cloud Azure travaillent souvent dans des organisations déjà équipées de Microsoft 365 et d'Active Directory, ce qui pèse sur l'identité, les licences et le choix des outils. Le poste couvre la conception du socle, l'accompagnement des équipes projets et souvent des migrations depuis VMware ou Hyper-V avec Azure Migrate. L'architecte rédige les dossiers d'architecture, anime les revues de conception et suit la facture dans Azure Cost Management, avec Azure Hybrid Benefit et les réservations quand des licences Windows Server et SQL Server existent déjà. La certification Azure Solutions Architect Expert donne une base commune. Elle ne remplace pas une landing zone construite puis exploitée.
Les compétences attendues d'un architecte Azure
- Landing zone, management groups et Azure Policy
- Réseau Azure, Private Endpoint et DNS hybride
- Entra ID, identité hybride et accès privilégiés
- Choix des services PaaS et d'intégration
- Haute disponibilité et reprise entre régions
- Coûts, migration et infrastructure as code
Cinq questions d'entretien et les réponses attendues
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · senior
Vous démarrez la plateforme Azure d'une entreprise de 3 000 postes déjà sous Microsoft 365. Quelle hiérarchie de management groups et quelles souscriptions mettez-vous en place ?
Une bonne réponseUn seul tenant Entra ID, celui de Microsoft 365. Sous la racine, un management group intermédiaire propre à l'entreprise, puis Plateforme (identité, connectivité, gestion, sécurité) et Landing zones (Corp pour l'interne, Online pour ce qui est exposé), plus Sandbox et Decommissioned. Une souscription par application et par environnement, créée par subscription vending. Les politiques et les rôles sont assignés aux management groups, pas souscription par souscription. La hiérarchie suit les besoins de gouvernance, pas l'organigramme.
Signal d'alerteUn management group par direction ou par pays, une seule souscription découpée en groupes de ressources pour toutes les applications, ou un second tenant créé pour Azure sans raison.
Question 2 · confirmé
Une équipe a créé un Private Endpoint vers son compte de stockage, mais les serveurs du datacenter résolvent toujours l'adresse publique. Qu'est-ce qui manque dans l'architecture ?
Une bonne réponseLa chaîne DNS. Il faut une zone DNS privée privatelink.blob.core.windows.net, centralisée dans la souscription de connectivité et liée au réseau du hub, avec l'enregistrement de l'endpoint créé automatiquement par une politique. Côté datacenter, une redirection conditionnelle vers l'endpoint entrant d'Azure DNS Private Resolver. Une fois la résolution vérifiée, l'accès public du compte de stockage est désactivé.
Signal d'alerteUn fichier hosts sur les serveurs, une zone privée créée par chaque équipe dans sa souscription, ou rouvrir l'accès public pour débloquer.
Question 3 · senior
Les utilisateurs se connectent aujourd'hui à un Active Directory sur site. Comment leur donnez-vous accès aux applications et aux machines virtuelles Azure, et que devient l'AD ?
Une bonne réponseUne synchronisation vers Entra ID avec Entra Connect Sync ou Cloud Sync, de préférence avec la synchronisation du hachage des mots de passe, puis l'authentification unique et l'accès conditionnel avec MFA. Les applications modernes passent sur Entra ID en OIDC ou SAML. L'AD reste pour les applications qui exigent Kerberos ou LDAP, avec des contrôleurs de domaine dans la souscription d'identité ou Entra Domain Services. Les VM Windows et Linux peuvent accepter une connexion Entra ID.
Signal d'alerteUne fédération ADFS proposée par défaut, une approbation entre forêts sans besoin, ou des contrôleurs de domaine dans chaque spoke.
Question 4 · confirmé
Dix microservices conteneurisés, une équipe de quatre développeurs sans expérience Kubernetes. AKS, Container Apps ou App Service ?
Une bonne réponseContainer Apps dans la plupart des cas : des conteneurs sans cluster à maintenir, une mise à l'échelle par événements avec KEDA, des révisions pour les déploiements progressifs, l'intégration au réseau virtuel. App Service si ce sont surtout des applications web simples. AKS quand il faut des opérateurs, des politiques réseau fines, des GPU ou une plateforme partagée, et une équipe pour suivre les montées de version du cluster.
Signal d'alerteAKS d'office, ou un choix qui ignore qui fera les mises à jour et l'astreinte.
Question 5 · senior
Une application critique tourne en France Central. Comment la rendez-vous résistante à la perte d'un datacenter, puis à celle de la région ?
Une bonne réponseD'abord les zones de disponibilité : plans App Service et bases Azure SQL redondants entre zones, stockage ZRS, passerelles et pare-feu répartis sur les zones. Ensuite une seconde région choisie selon les contraintes de données et les services disponibles : France South est appairée, mais son accès est restreint et son catalogue limité, d'autres régions européennes sont possibles. Front Door en entrée, groupes de basculement Azure SQL, stockage GZRS ou réplication applicative, Site Recovery pour les VM, infrastructure en code pour reconstruire. Le plan se teste.
Signal d'alerte« Azure garantit la disponibilité », confondre zones et paires de régions, ou présenter le stockage GRS comme un plan de reprise complet.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Architecte cloud Azure, les questions fréquentes
Un administrateur Azure expérimenté peut-il tenir un poste d'architecte ?
Souvent, s'il a déjà conçu et pas seulement exploité. Un administrateur connaît les machines virtuelles, les sauvegardes et le réseau au quotidien. Le poste d'architecte demande en plus de choisir entre plusieurs services, d'écrire des décisions argumentées et de concevoir la gouvernance pour d'autres équipes. Une landing zone ou une architecture qu'il a lui-même proposée, avec les options écartées en chemin, en dit long sur ce point.
Que prouve l'AZ-305 sur un CV ?
L'examen AZ-305 donne la certification Azure Solutions Architect Expert, à condition d'avoir obtenu avant l'Azure Administrator Associate. Il porte sur la conception de l'identité, de la gouvernance et de la supervision, du stockage des données, de la continuité d'activité et de l'infrastructure. La certification se renouvelle chaque année par une évaluation gratuite en ligne. Elle prouve des connaissances à jour sur le catalogue Azure, pas la conduite d'un projet réel.
Quel exercice est donné en test technique à un architecte Azure ?
Un schéma à commenter marche bien. Le candidat reçoit une architecture avec quelques défauts : un compte de stockage public, un spoke sans route vers le pare-feu, une base sans redondance de zone, des administrateurs Owner en permanence. Il dispose de vingt minutes pour repérer et classer les problèmes. L'exercice ressemble à une vraie revue d'architecture et montre le niveau en réseau, en sécurité et en continuité.
L'expérience Active Directory et Microsoft 365 compte-t-elle pour ce poste ?
Oui. L'identité Azure repose sur le même tenant Entra ID que Microsoft 365, et beaucoup d'applications dépendent encore de l'Active Directory sur site. Un architecte qui connaît la synchronisation des identités, l'accès conditionnel et les contraintes de Kerberos évite des erreurs coûteuses au démarrage. Cette expérience ne remplace pas la maîtrise du réseau Azure et des services PaaS, à vérifier séparément.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.