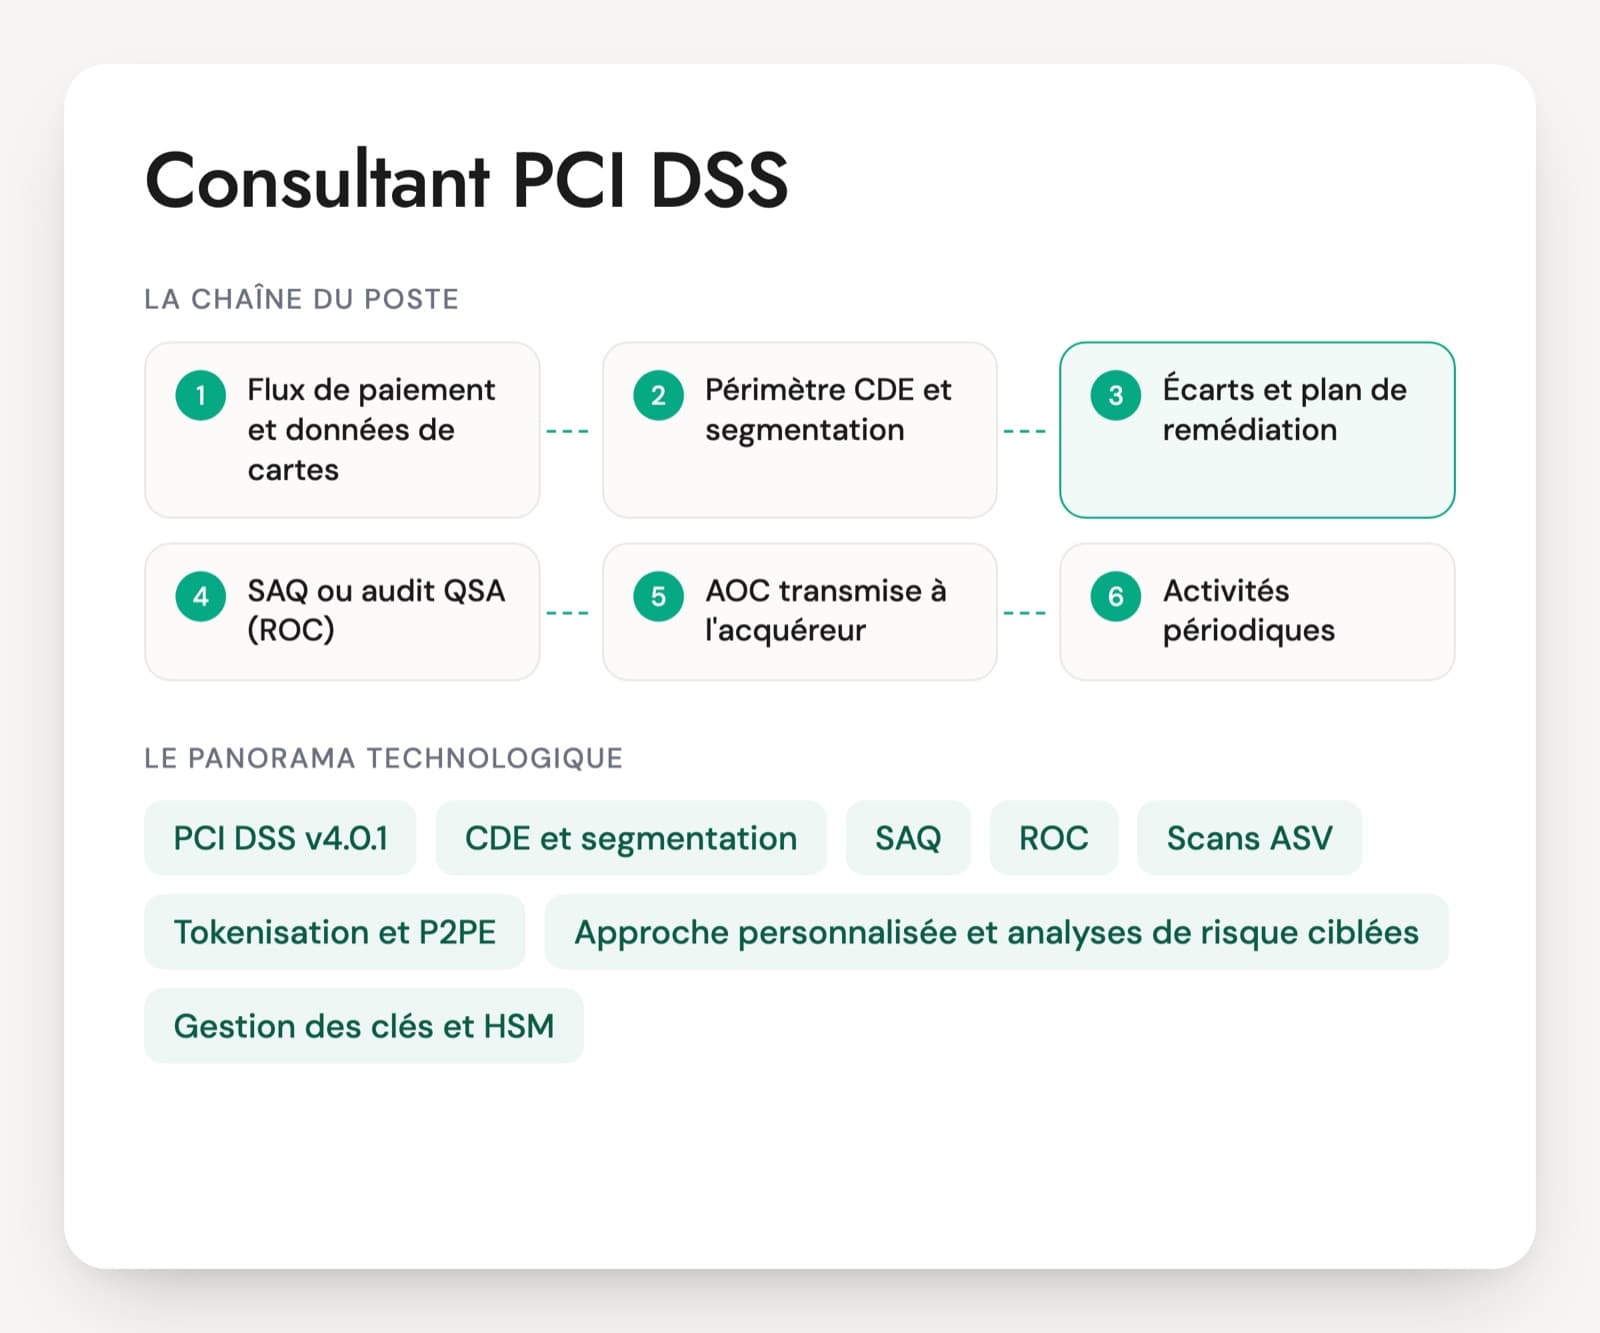
Un consultant PCI DSS aide un commerçant ou un prestataire de services de paiement à se mettre en conformité avec la norme du PCI Security Standards Council, puis à y rester. Il délimite l'environnement des données de cartes (CDE), propose la segmentation ou la tokenisation qui le réduisent, retient avec l'acquéreur le bon questionnaire d'auto-évaluation (SAQ) ou prépare l'audit d'un QSA qui produira le rapport de conformité (ROC). Les questions d'entretien d'un consultant PCI DSS couvrent ces choix de périmètre autant que les exigences elles-mêmes.
La norme est prescriptive. Ses douze exigences se déclinent en contrôles précis, et les exigences que la v4.0 avait datées pour plus tard sont obligatoires depuis le 31 mars 2025 : authentification multifacteur pour tout accès au CDE, contrôle des scripts sur les pages de paiement, analyses de risque ciblées pour fixer certaines fréquences. Un candidat qui raisonne encore en v3.2.1 ou qui ignore la mise à jour du SAQ A de janvier 2025 n'a pas suivi la norme.
Les parcours diffèrent. Un ancien QSA connaît la lecture de l'évaluateur, un ingénieur réseau reconverti connaît la segmentation, un consultant GRC sait tenir la conformité toute l'année. Le choix suit le besoin, puis l'entretien vérifie le reste. Le PDF contient 30 questions, un cas de 20 minutes et une grille de 1 à 4.
La norme et les documents qu'un consultant PCI DSS manipule
PCI DSS v4.0.1
La norme de sécurité des données de cartes du PCI SSC, publiée le 11 juin 2024. C'est une révision limitée de la v4.0, sans exigence ajoutée ni supprimée, et la seule en vigueur depuis le retrait de la v4.0 le 31 décembre 2024. Douze exigences, de la sécurité réseau à la gestion du programme.
CDE et segmentation
Le CDE regroupe les personnes, processus et systèmes qui stockent, traitent ou transmettent des données de cartes. Les systèmes connectés ou qui agissent sur sa sécurité entrent aussi dans le périmètre. La segmentation n'est pas obligatoire, mais sans elle tout le réseau est évalué. Elle se prouve par des tests d'intrusion dédiés.
SAQ (A, A-EP, B-IP, C-VT, P2PE, D…)
Les questionnaires d'auto-évaluation, chacun adapté à un mode d'acceptation des cartes. Le SAQ A vise les commerçants qui ont tout externalisé, le SAQ D couvre toute la norme. Le SAQ A a été mis à jour en janvier 2025 avec un nouveau critère d'éligibilité sur les attaques par script.
ROC, AOC, QSA et ISA
Le QSA est un évaluateur qualifié par le PCI SSC qui mène l'audit sur site et rédige le rapport de conformité (ROC). L'attestation de conformité (AOC) résume le résultat et circule chez les acquéreurs et les clients. L'ISA est un évaluateur interne formé par le PCI SSC. Les niveaux qui imposent un audit sont fixés par les réseaux de cartes.
Scans ASV
Les scans de vulnérabilités externes trimestriels, réalisés par un prestataire de scan approuvé (ASV). Un scan qui échoue se corrige et se relance, ou se conteste avec des preuves auprès de l'ASV. Ils ne remplacent pas les scans internes ni les tests d'intrusion.
Tokenisation et P2PE
La tokenisation remplace le numéro de carte par un jeton inutilisable hors du système du prestataire. Le chiffrement point à point (P2PE) protège les données dès le terminal de paiement avec une solution validée par le PCI SSC. Les deux servent d'abord à sortir des systèmes du périmètre.
Approche personnalisée et analyses de risque ciblées
Nouveautés de la v4.0. L'approche personnalisée laisse l'entité atteindre l'objectif d'une exigence avec son propre contrôle, sous ROC uniquement. Les analyses de risque ciblées justifient la fréquence de certaines activités. Un consultant doit savoir quand elles valent l'effort de documentation.
Gestion des clés et HSM
Les exigences 3.6 et 3.7 encadrent la génération, le stockage, la rotation et la destruction des clés de chiffrement. Un HSM protège souvent les clés maîtresses. Les prestataires de paiement qui gèrent des PIN relèvent aussi d'une norme distincte, PCI PIN.
Pages de paiement (exigences 6.4.3 et 11.6.1)
Deux exigences obligatoires depuis mars 2025 qui visent le vol de cartes par script injecté dans la page de paiement : inventaire et autorisation des scripts, détection des modifications de la page. Elles ne figurent plus dans le SAQ A depuis janvier 2025 mais restent dans le SAQ A-EP, le SAQ D et le ROC.
Le consultant PCI DSS travaille pour un cabinet de conseil, un QSA côté conseil, ou en interne chez un commerçant, un prestataire de paiement, un hébergeur ou un éditeur de solution de paiement. Ses missions : état des lieux et feuille de route, réduction du périmètre, préparation d'un premier ROC, accompagnement d'une migration vers la v4.0.1, tenue de la conformité dans l'année. Les offres associent souvent PCI DSS à l'ISO 27001, au RGPD et à DORA, et à des travaux de segmentation réseau ou de chiffrement. Les règles du PCI SSC encadrent l'indépendance des évaluateurs, ce qui sépare en pratique le conseil et l'audit d'une même entité. En entretien, le candidat doit savoir lire un flux de paiement et dire ce qui entre ou non dans le périmètre.
Points de contrôle pour l'entretien d'un consultant PCI DSS
- Délimitation du périmètre CDE
- Protection et stockage des données de cartes
- Exigences techniques de la v4.0.1
- Modes de validation : SAQ et ROC
- Prestataires et responsabilités partagées
- Conformité dans la durée
Cinq cas concrets et les réponses attendues en PCI DSS
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Un e-commerçant affiche sa page de paiement dans une iframe fournie par son prestataire. Quel SAQ vise-t-il, et que lui reste-t-il à vérifier ?
Une bonne réponseLe SAQ A, si toutes les fonctions de paiement sont confiées à un prestataire lui-même conforme et que le commerçant ne stocke, ne traite et ne transmet aucune donnée de carte. Le candidat sait que la version de janvier 2025 du SAQ A a retiré les exigences 6.4.3 et 11.6.1 et les a remplacées par un critère d'éligibilité : le commerçant confirme que son site n'est pas exposé aux attaques par script qui pourraient toucher le système de paiement. Il demande l'attestation de conformité (AOC) du prestataire et valide le choix du questionnaire avec l'acquéreur.
Signal d'alerte« Avec une iframe, PCI DSS ne nous concerne plus. » Ou ignorer que le passage par un script qui envoie les données depuis la page du commerçant mène au SAQ A-EP.
Question 2 · confirmé
Le réseau est à plat : les postes de bureautique voient les serveurs qui traitent les cartes. Que proposez-vous avant l'évaluation ?
Une bonne réponseSans segmentation, tout le réseau entre dans le périmètre. Il propose un cloisonnement par pare-feu ou par listes de contrôle entre VLAN, avec des flux minimaux documentés et un schéma des flux de données de cartes. Il rappelle que les systèmes connectés au CDE ou qui agissent sur sa sécurité restent dans le périmètre : annuaire, bastion, supervision, outils de déploiement. La segmentation se prouve par un test d'intrusion dédié, au moins une fois par an pour un commerçant et tous les six mois pour un prestataire de services, et après chaque changement de la segmentation.
Signal d'alerteCroire qu'un VLAN sans filtrage suffit à sortir des systèmes du périmètre, ou exclure l'Active Directory qui authentifie les administrateurs du CDE.
Question 3 · senior
Un centre d'appels prend des numéros de carte par téléphone et les saisit dans un outil interne, avec enregistrement des appels. Que changez-vous ?
Une bonne réponseLe cryptogramme visuel fait partie des données d'authentification sensibles, interdites de stockage après l'autorisation même chiffrées : les enregistrements qui le contiennent posent un problème immédiat. Il propose une saisie par le clavier du téléphone masquée à l'agent, ou un serveur vocal fourni par un prestataire conforme, pour que ni l'agent ni le poste ne voient les données. À défaut, la pause de l'enregistrement pendant la saisie et un poste d'agent traité comme un composant du CDE. Il vérifie aussi où sont stockés les enregistrements déjà faits.
Signal d'alerte« On chiffre les enregistrements et c'est réglé », ou ne pas savoir ce que sont les données d'authentification sensibles.
Question 4 · senior
L'équipe veut utiliser l'approche personnalisée pour une exigence qu'elle ne peut pas appliquer telle quelle. Qu'est-ce que cela implique ?
Une bonne réponseL'entité atteint l'objectif de l'exigence avec un contrôle de son choix, appuyé sur une analyse de risque ciblée propre à cette exigence (12.3.2) et sur une matrice des contrôles. Le QSA conçoit ses propres procédures de test pour vérifier que l'objectif est atteint. L'approche personnalisée passe par un ROC, elle n'est pas disponible dans un SAQ, et elle exige davantage de documentation et de preuves que l'approche définie. Le candidat la distingue du contrôle compensatoire, qui répond à une contrainte technique ou métier documentée dans l'approche définie.
Signal d'alerteLa présenter comme une dérogation qui dispense de l'exigence, ou la confondre avec un contrôle compensatoire.
Question 5 · confirmé
La moitié du traitement des cartes passe par des prestataires : PSP, hébergeur cloud, infogérant. Comment répartissez-vous les responsabilités ?
Une bonne réponseUne liste des prestataires qui stockent, traitent ou transmettent des données de cartes ou qui peuvent toucher à la sécurité du CDE, des accords écrits où ils reconnaissent leur responsabilité, une vérification avant contractualisation et un suivi au moins annuel de leur conformité. Il tient une matrice qui dit, exigence par exigence, ce qui relève de l'entité, du prestataire ou des deux. Il lit l'AOC de chacun en vérifiant que les services utilisés sont bien dans son périmètre évalué, et sait que l'AOC de l'hébergeur ne couvre pas la configuration faite par le client.
Signal d'alerte« Le cloud est certifié PCI, donc nous aussi. » Ou un dossier sans aucune AOC de prestataire.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Questions fréquentes sur le consultant PCI DSS
PCI DSS est-elle une obligation légale en France ?
Non, c'est une norme privée imposée par contrat. Les réseaux de cartes l'exigent des acquéreurs, qui l'imposent aux commerçants et aux prestataires dans leurs contrats, avec des pénalités possibles en cas de manquement ou de fuite. Elle s'ajoute aux obligations légales sans les remplacer : le RGPD s'applique aux données des porteurs, et d'autres textes peuvent viser la même organisation. Un bon consultant fait le lien entre ces cadres sans les confondre.
Faut-il recruter un ancien QSA ?
C'est un atout pour préparer un ROC, car il connaît la façon dont l'évaluateur teste et ce qu'il attend comme preuve. Le statut de QSA s'exerce au sein d'une société QSA : une fois partie, la personne n'évalue plus à ce titre. Un ancien QSA peut aussi manquer de pratique sur la mise en œuvre et la tenue dans l'année. Il doit avoir fait corriger des écarts, et pas seulement constaté.
Quel test technique est donné à un consultant PCI DSS ?
Un schéma de flux de paiement d'une page, avec un site, un centre d'appels, un prestataire et quelques serveurs internes. Le candidat trace le périmètre, dit quel SAQ ou quel audit s'applique et propose deux mesures qui réduisent ce périmètre. En vingt minutes, on voit s'il raisonne en flux de données, s'il pense aux systèmes connectés et s'il connaît les changements de la v4.0.1.
Quelle différence entre PCI DSS et DSP2 ?
La DSP2 est une directive européenne sur les services de paiement, qui impose notamment l'authentification forte du client lors d'un paiement en ligne. PCI DSS protège les données de cartes chez ceux qui les manipulent. Les deux se croisent sur le parcours de paiement, par exemple avec 3-D Secure, mais leurs obligations et leurs contrôles sont différents. Un candidat qui les mélange n'a pas encore travaillé sur un vrai projet de paiement.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.