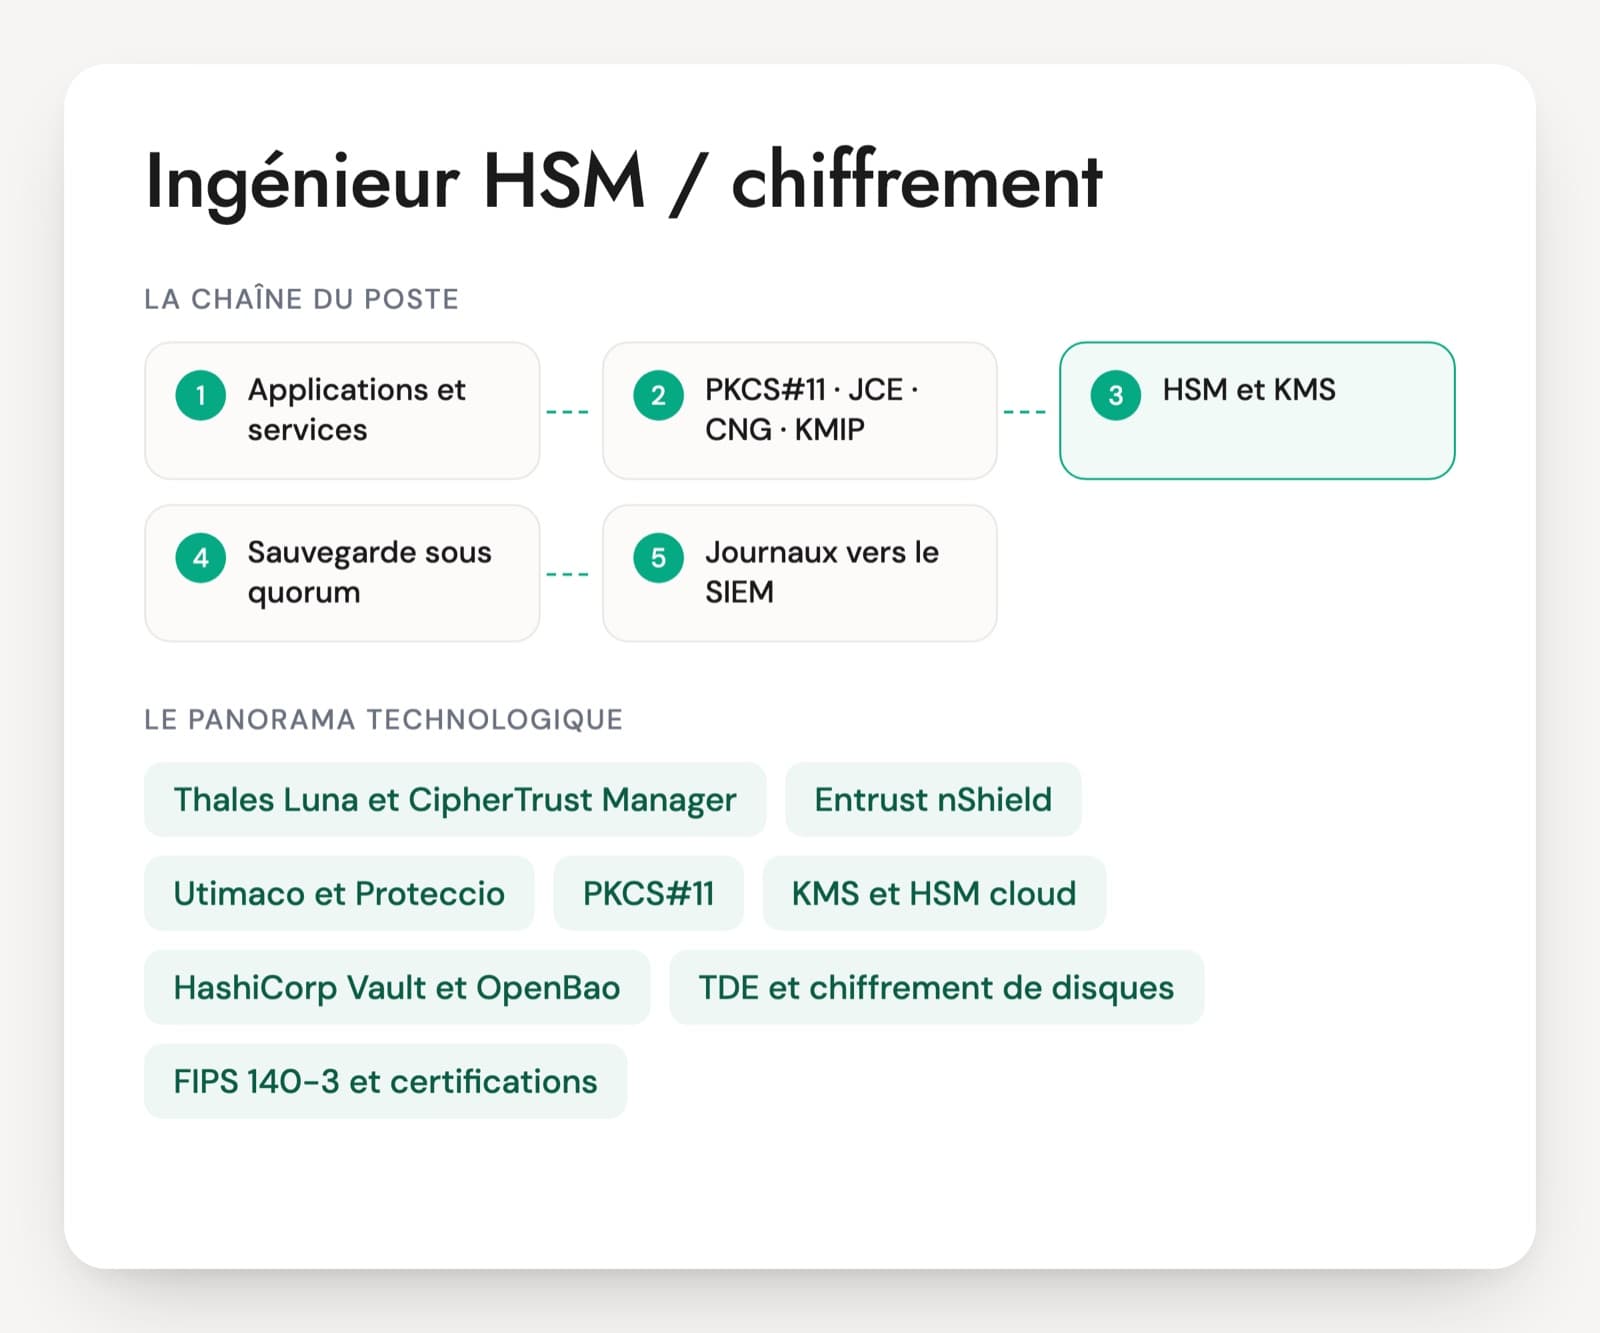
Un ingénieur HSM administre les modules matériels qui génèrent et protègent les clés : Thales Luna, Entrust nShield, Utimaco ou Proteccio d'Eviden, et, chez beaucoup d'employeurs, leurs équivalents cloud. Il branche les applications dessus par PKCS#11, JCE, CNG ou KMIP, chiffre les bases et les disques, pilote les clés des KMS cloud et souvent un coffre de secrets comme HashiCorp Vault ou OpenBao. Les offres d'expert chiffrement publiées sur Free-Work citent aussi Thales CipherTrust Manager, Ansible et le support de niveau 3 avec astreinte.
Le vivier est petit et les CV se ressemblent. Beaucoup de profils ont installé un HSM une fois, avec l'intégrateur, et ne l'ont jamais restauré. Ce qui distingue un ingénieur expérimenté, c'est la routine : partitions, rôles séparés, parts de quorum, sauvegardes testées, firmware validé, journaux envoyés au SIEM.
Le contexte a bougé récemment. Les certificats FIPS 140-2 sont passés sur la liste historique du NIST le 21 septembre 2026, et Azure Dedicated HSM n'accepte plus de nouveaux clients. Un candidat à jour en parle sans qu'on le lui demande. Le PDF ajoute 30 questions, un cas de 20 minutes et une grille de 1 à 4.
Les produits et standards d'un ingénieur HSM
Thales Luna et CipherTrust Manager
Luna est la gamme de HSM réseau et PCIe de Thales, organisée en partitions avec des rôles séparés (responsable de sécurité, crypto officer, crypto user, audit). CipherTrust Manager est la console de gestion des clés de Thales, qui pilote aussi le chiffrement de fichiers et de bases. Les deux reviennent dans beaucoup d'offres.
Entrust nShield
Les HSM d'Entrust fonctionnent avec un Security World : un domaine de sécurité commun à plusieurs modules, protégé par des jeux de cartes administrateur et opérateur avec un quorum k parmi n. Un candidat qui a exploité nShield sait expliquer ce que deviennent les clés si ces cartes sont perdues.
Utimaco et Proteccio
Deux autres fabricants présents en France, l'allemand Utimaco et le français Eviden avec Proteccio. Certains contextes exigent un produit certifié ou qualifié par l'ANSSI, ce qui oriente le choix du matériel. Reste à savoir sur quelle marque le candidat a réellement travaillé : les concepts se transposent mais les outils changent.
PKCS#11, JCE, CNG et KMIP
Les interfaces par lesquelles les applications parlent au HSM. PKCS#11 est le standard OASIS, JCE la couche Java, CNG avec son fournisseur KSP la couche Windows utilisée par ADCS et IIS. KMIP sert aux baies de stockage, aux hyperviseurs et aux librairies de sauvegarde qui demandent leurs clés à un serveur central.
KMS et HSM cloud
AWS KMS et CloudHSM, Azure Key Vault, Managed HSM et Azure Cloud HSM, Google Cloud KMS. Selon l'offre, le client crée la clé dans le cloud, l'importe (BYOK) ou la garde dans son propre HSM hors du cloud (HYOK, avec AWS External Key Store, Google Cloud EKM ou la gestion de clés externe de Managed HSM). Azure Dedicated HSM est en fin de vie, avec un support jusqu'au 31 juillet 2028.
HashiCorp Vault et OpenBao
Le coffre de secrets le plus répandu, propriété d'IBM depuis février 2025, et son fork open source OpenBao. Ils délivrent des secrets dynamiques à durée de vie courte et chiffrent à la volée avec le moteur Transit. Le déverrouillage automatique par HSM via PKCS#11 demande la version Enterprise de Vault.
TDE et chiffrement de disques
Le chiffrement transparent des bases Oracle et SQL Server, avec la clé maîtresse dans le HSM, et le chiffrement des disques par BitLocker ou LUKS. Ils protègent contre le vol de disques et de sauvegardes. Ils ne protègent pas contre un administrateur de base ou une injection SQL, ce que le candidat doit dire spontanément.
FIPS 140-3 et certifications
FIPS 140-3 est la validation américaine des modules cryptographiques, avec quatre niveaux. Les certificats FIPS 140-2 sont sur la liste historique depuis le 21 septembre 2026. Les Critères communs, la qualification ANSSI et, pour la signature qualifiée, la liste européenne des QSCD complètent le tableau selon l'usage.
Le poste se trouve dans les équipes sécurité opérationnelle ou infrastructure des grands comptes, chez les prestataires de services de confiance, chez les éditeurs de signature et chez les intégrateurs qui déploient des HSM pour leurs clients. En intégration, la personne installe, configure et passe la main. En exploitation, elle tient les sauvegardes, les montées de firmware, les cérémonies et les demandes des équipes applicatives sur des années. Le métier rejoint souvent la PKI, dont les clés d'autorités sont dans le HSM, et la gestion des secrets. La migration vers le cloud ajoute un volet : choisir entre KMS natif, BYOK et HYOK, puis séparer les droits des administrateurs cloud de ceux des détenteurs de clés.
Ce qu'un ingénieur chiffrement doit maîtriser
- Exploitation des HSM et quorum
- Intégration PKCS#11, JCE, CNG et KMIP
- KMS cloud, BYOK et HYOK
- Chiffrement des bases, disques et applications
- Secrets et cycle de vie des clés
- Cérémonies, conformité et crypto-agilité
Cinq situations d'ingénieur HSM et les réponses attendues
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Un HSM réseau tombe en panne et sa partition doit être remontée sur un module neuf. Qu'est-ce qui devait être prêt avant la panne ?
Une bonne réponseUn groupe de haute disponibilité avec un second HSM du même domaine de clonage, pour que la production continue. Une sauvegarde de la partition sur un HSM de sauvegarde ou des jetons dédiés, rangée hors site. Les secrets d'authentification (clés PED ou mots de passe sur Luna, cartes du Security World sur nShield) et assez de détenteurs du quorum joignables. Surtout, une restauration déjà testée sur un module de recette, avec une procédure écrite.
Signal d'alerte« On réexporte les clés depuis l'application », ou une sauvegarde jamais restaurée dont personne ne connaît les mots de passe.
Question 2 · senior
Une application Java signe via PKCS#11 avec une clé du HSM, et le débit s'effondre dès que la charge monte. Que regardez-vous ?
Une bonne réponseLa gestion des sessions d'abord : ouverture d'une session et login à chaque opération au lieu d'un pool réutilisé, recherche de l'objet clé à chaque appel au lieu d'un handle gardé en cache. Puis la configuration du fournisseur (SunPKCS11 ou celui de l'éditeur), le nombre de threads, la latence réseau vers un groupe HA, la capacité du modèle en opérations par seconde et l'algorithme (une signature RSA 4096 coûte bien plus qu'une ECDSA P-256). Les journaux du client HSM disent où part le temps.
Signal d'alerte« On achète un HSM plus puissant » sans mesurer, ou passer la clé en logiciel pour aller plus vite.
Question 3 · senior
Un client veut chiffrer ses données dans le cloud avec ses propres clés. Clé gérée par le fournisseur, BYOK ou HYOK : comment le conseillez-vous ?
Une bonne réponseIl part de la menace visée. Une clé gérée par le client dans le KMS (CMK) donne le contrôle des droits et de la rotation. Le BYOK importe une clé générée dans un HSM interne, mais elle vit ensuite dans le HSM du fournisseur. Le HYOK (AWS External Key Store, Google Cloud EKM, gestion de clés externe de Managed HSM) garde la clé hors du cloud, au prix d'une dépendance forte à la disponibilité du HSM du client. Il rappelle que le service voit les données en clair pendant le traitement, quelle que soit l'option.
Signal d'alerte« Avec BYOK, le fournisseur ne peut plus jamais accéder aux données. »
Question 4 · confirmé
Il faut chiffrer une base Oracle ou SQL Server de 6 To sans toucher à l'application. Comment faites-vous, et contre quoi ce chiffrement ne protège-t-il pas ?
Une bonne réponseLe chiffrement transparent (TDE) avec la clé maîtresse dans le HSM, par le connecteur PKCS#11 d'Oracle ou l'EKM de SQL Server. Les clés de données restent dans la base, chiffrées par la clé maîtresse, ce qui permet une rotation sans tout rechiffrer. Ce chiffrement protège les fichiers, les disques et les sauvegardes volés. Il ne protège pas d'un administrateur de base ni d'une injection SQL : pour cela, chiffrement de colonnes côté client (Always Encrypted) ou chiffrement applicatif.
Signal d'alerte« La base est chiffrée, donc les données sont protégées contre tout. »
Question 5 · confirmé
Les mots de passe des bases sont dans des variables d'environnement des déploiements. Quelle cible proposez-vous avec Vault ou OpenBao ?
Une bonne réponseDes secrets dynamiques : le coffre crée un compte de base à la demande, avec une durée de vie courte, et le révoque à l'expiration. Chaque charge de travail s'authentifie par sa propre méthode (Kubernetes, AppRole, OIDC), avec une politique au moindre privilège. Un journal d'audit activé, un déverrouillage automatique par HSM ou KMS, et le moteur Transit pour les applications qui chiffrent des champs sans manipuler de clé.
Signal d'alerteUn fichier chiffré dans Git avec la clé de déchiffrement dans le même dépôt, ou un seul jeton racine partagé par toutes les applications.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ingénieur HSM : les points qui reviennent
Quelles compétences attendre d'un ingénieur HSM ?
L'administration d'au moins une gamme de HSM (Luna, nShield, Utimaco ou Proteccio) avec ses rôles, son quorum et ses sauvegardes. L'intégration applicative par PKCS#11, JCE ou CNG, et KMIP pour le stockage. Une connaissance pratique d'un KMS cloud et d'un coffre de secrets. Côté système, Linux et un peu d'automatisation avec Ansible ou Python. Et de bonnes bases en cryptographie appliquée, pour discuter algorithme, longueur de clé et mode de chiffrement.
Un administrateur PKI peut-il tenir un poste HSM ?
Souvent oui, puisque les clés des autorités de certification sont dans le HSM et que l'administrateur PKI a assisté à des cérémonies. Il lui manque parfois l'intégration applicative, la performance PKCS#11 et le chiffrement des bases ou des KMS cloud. Une question tranche : qui faisait la sauvegarde et la restauration du HSM dans son équipe ? S'il répond l'intégrateur ou l'éditeur, il faut prévoir une montée en compétence sur l'exploitation.
Quel test technique proposer à un ingénieur HSM ?
Une procédure de restauration ou de montée de firmware écrite par un ancien prestataire, avec des oublis volontaires : pas de sauvegarde préalable, quorum incomplet, pas de retour arrière. La personne la corrige en vingt minutes en expliquant ses choix. Un extrait de configuration PKCS#11 ou de politique Vault à relire peut s'y ajouter. Un exercice sur papier suffit, inutile de donner accès à un vrai HSM.
Les formations éditeur ont-elles du poids sur un CV ?
Thales, Entrust ou Utimaco proposent des formations d'administration de leurs produits. Elles montrent que la personne a manipulé le matériel dans un cadre structuré, pas qu'elle l'a exploité en production. Comptent plutôt le nombre de modules gérés, les restaurations réalisées, les cérémonies tenues et les incidents traités. Certains postes demandent en plus une habilitation, à vérifier dès le premier échange car le délai d'obtention peut être long.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.