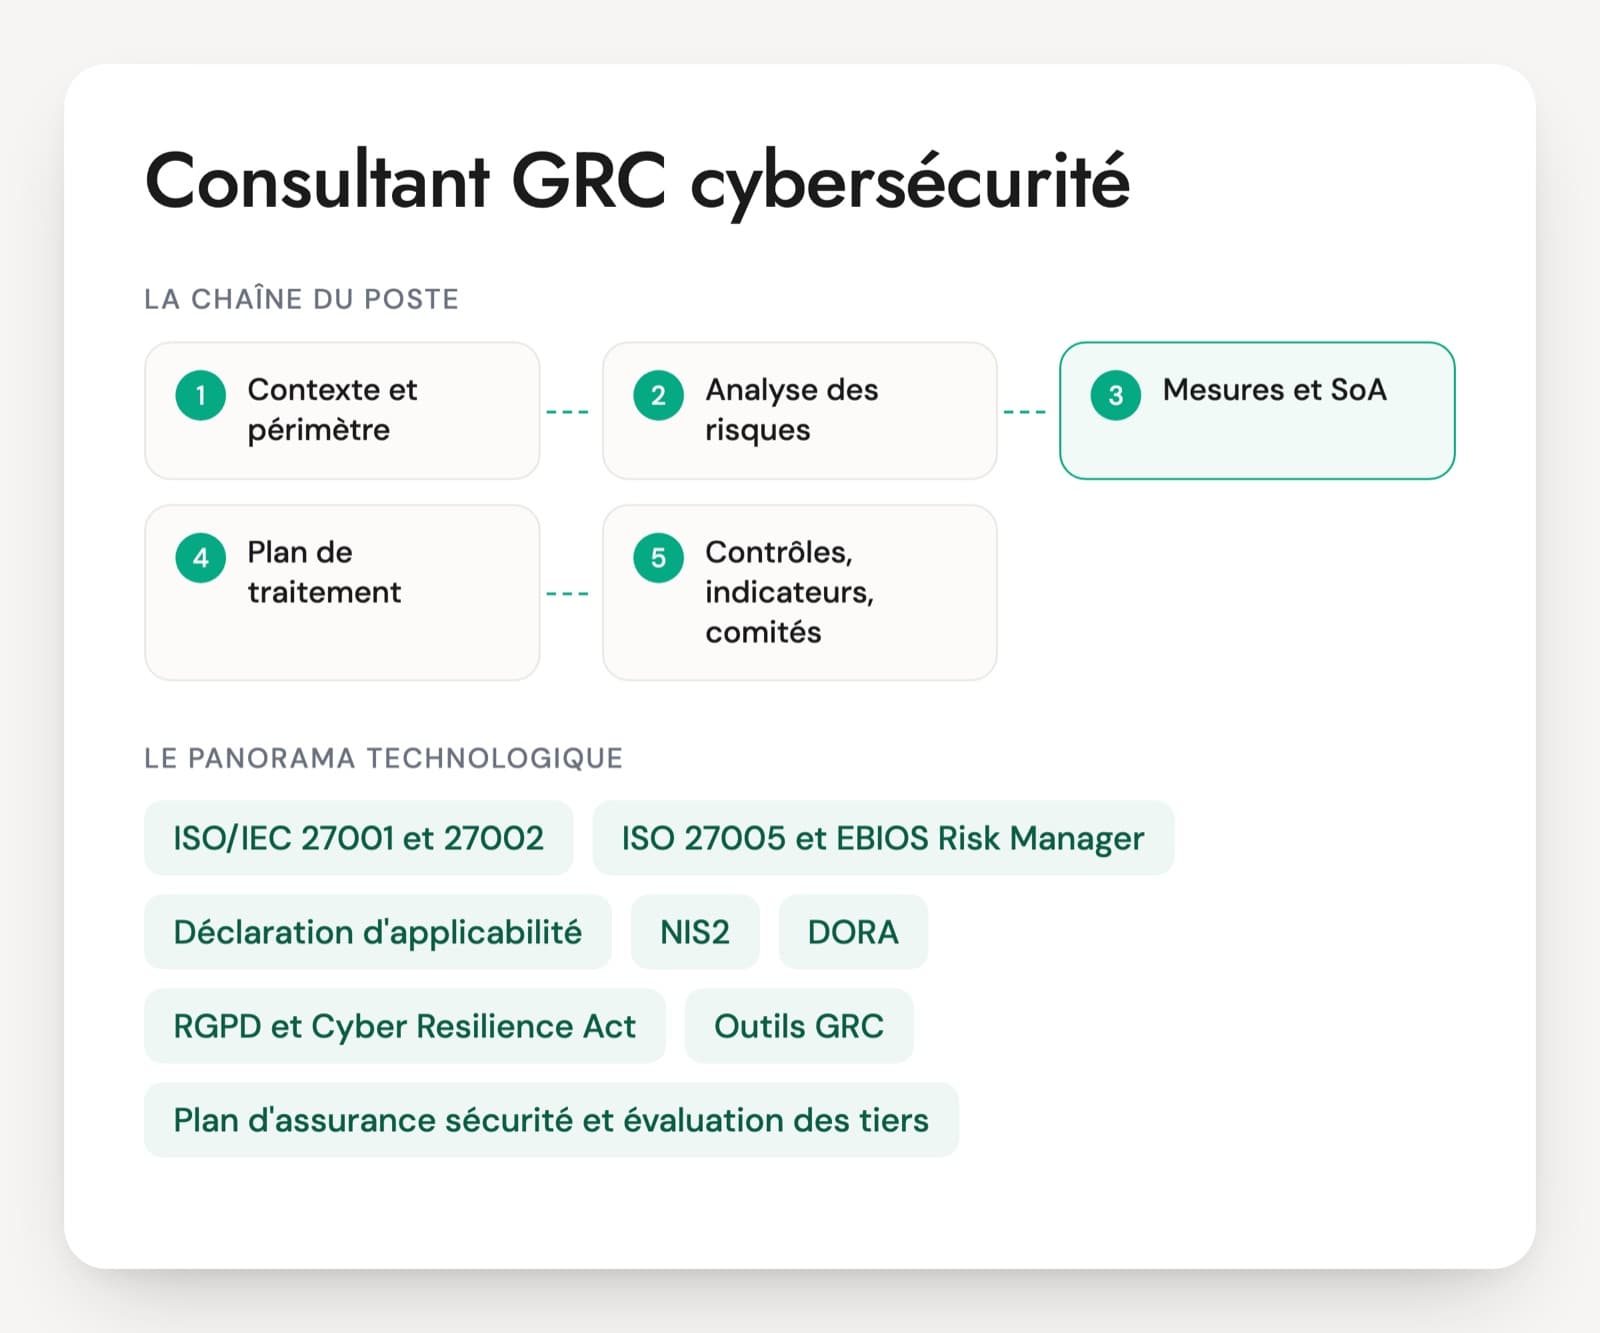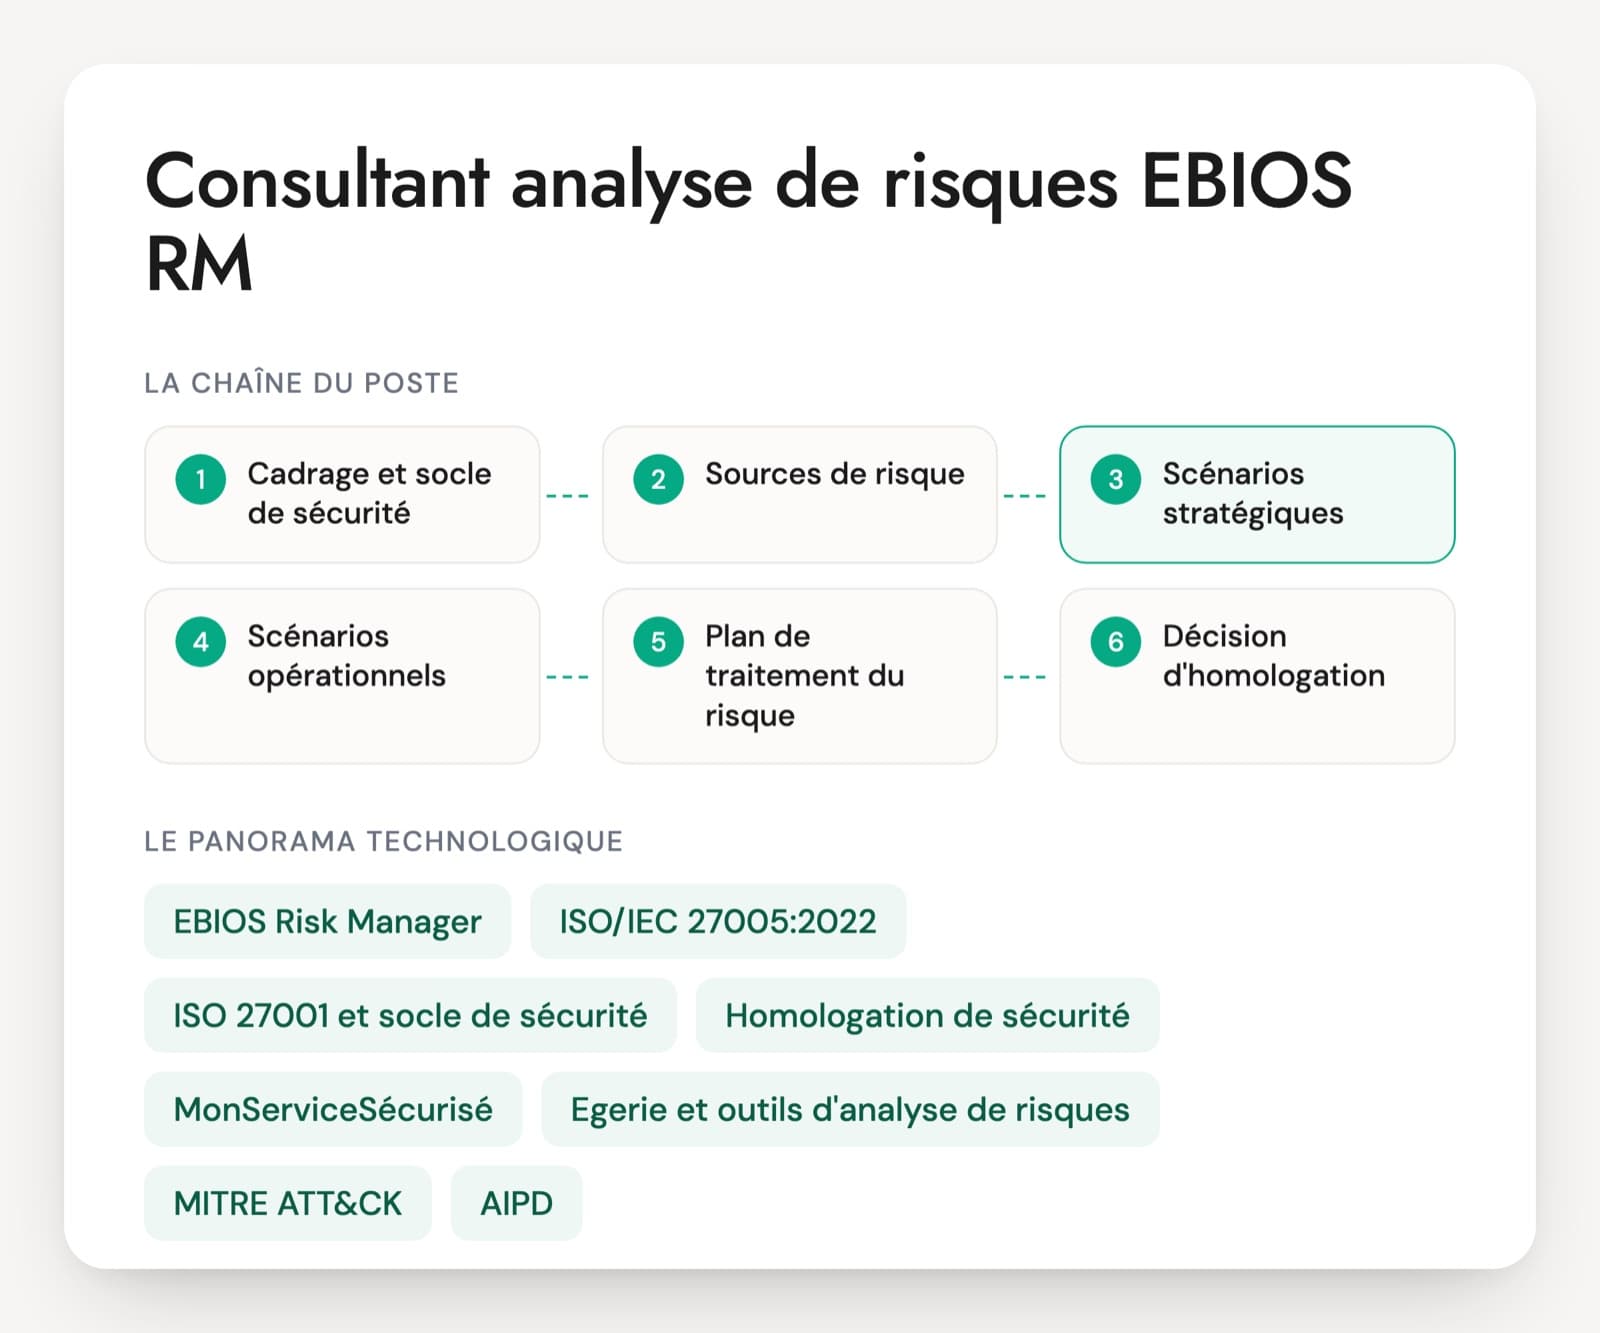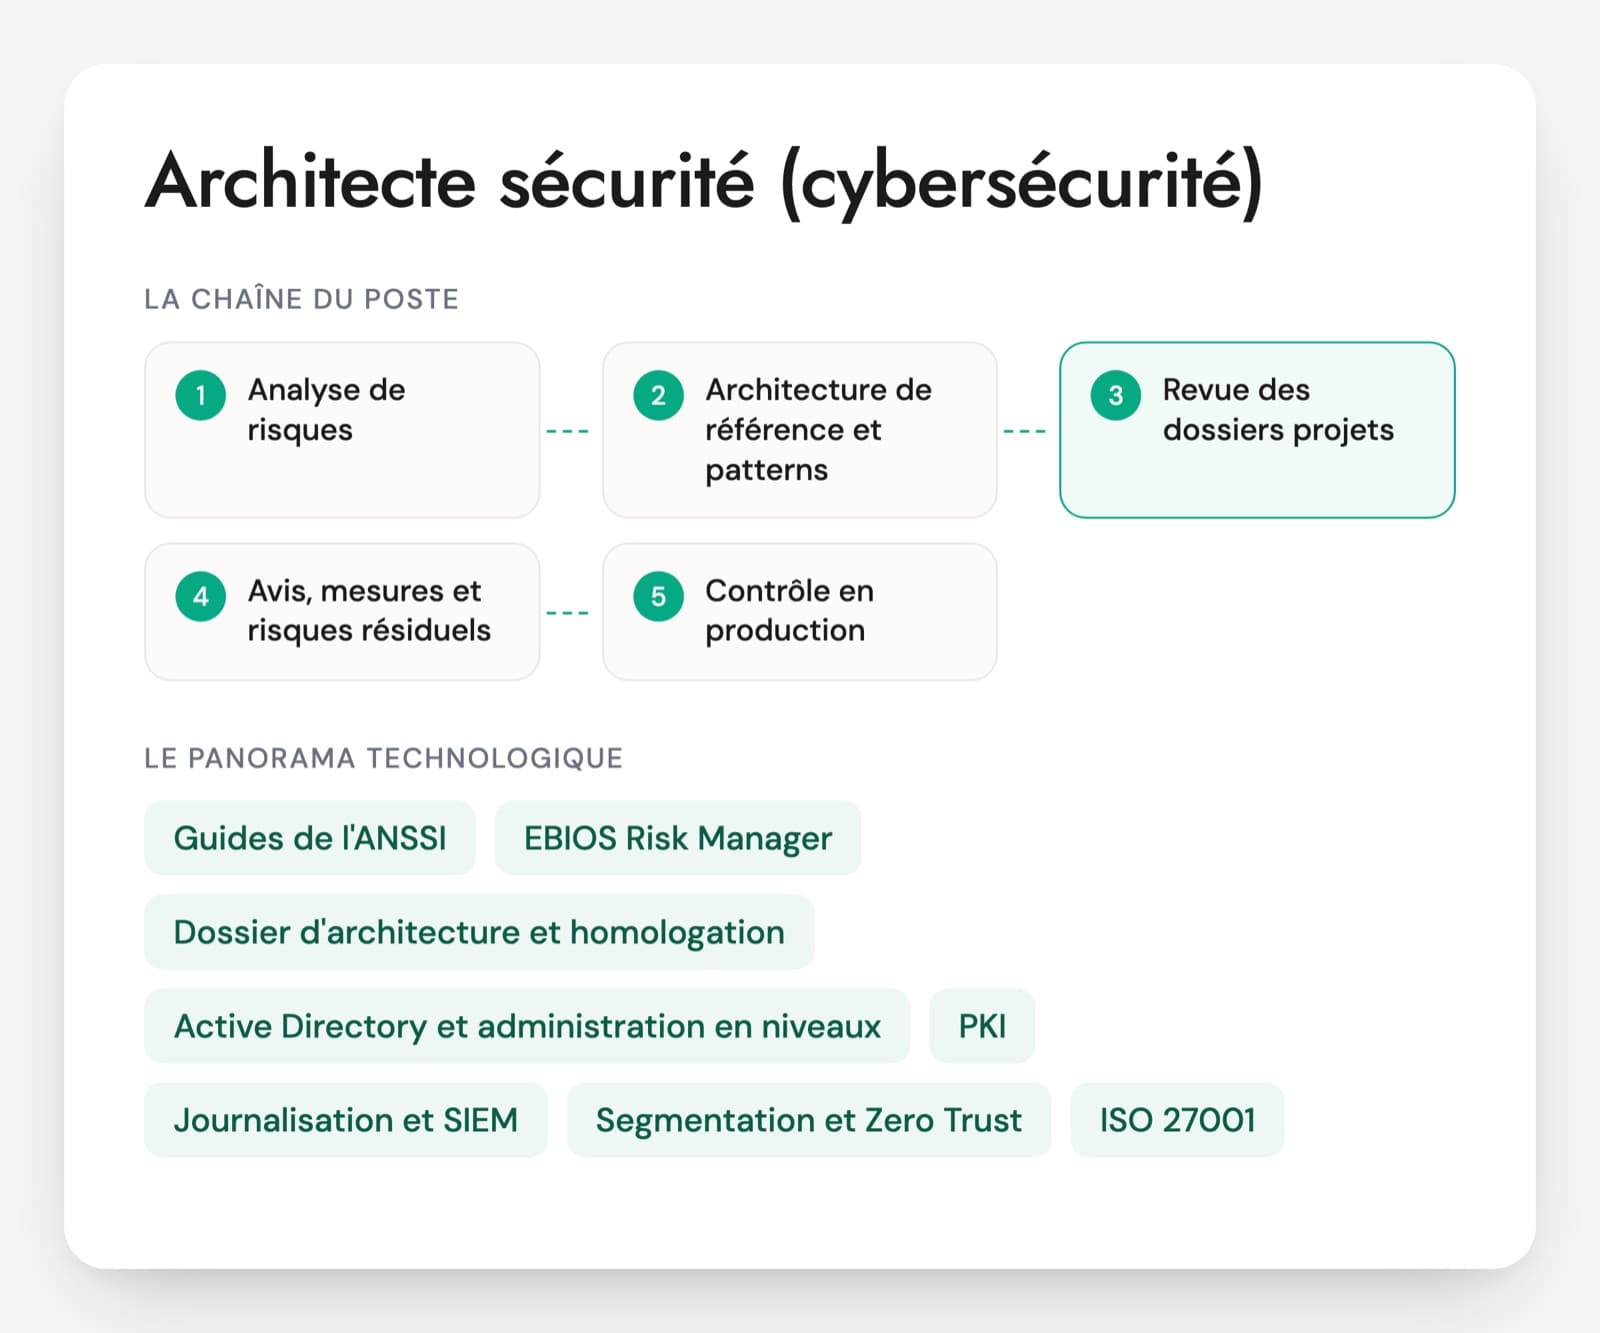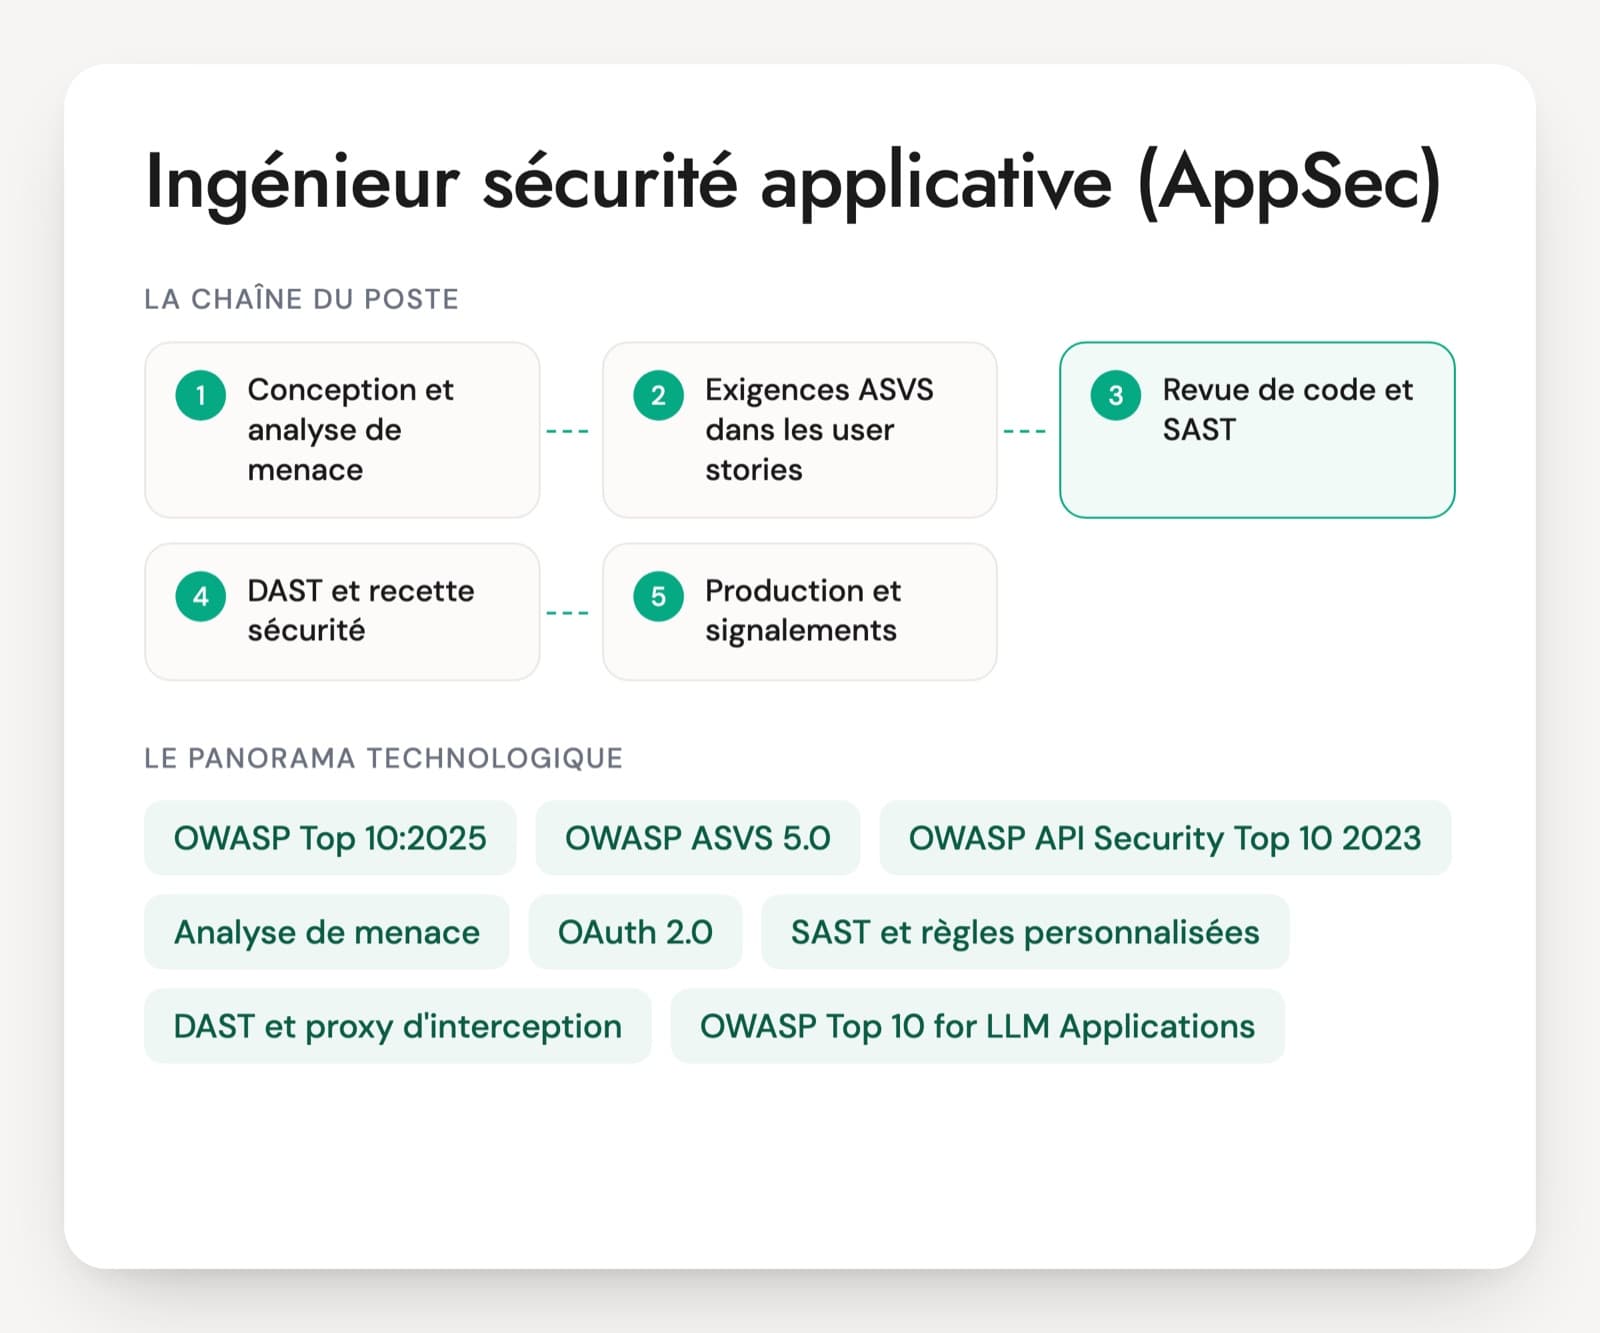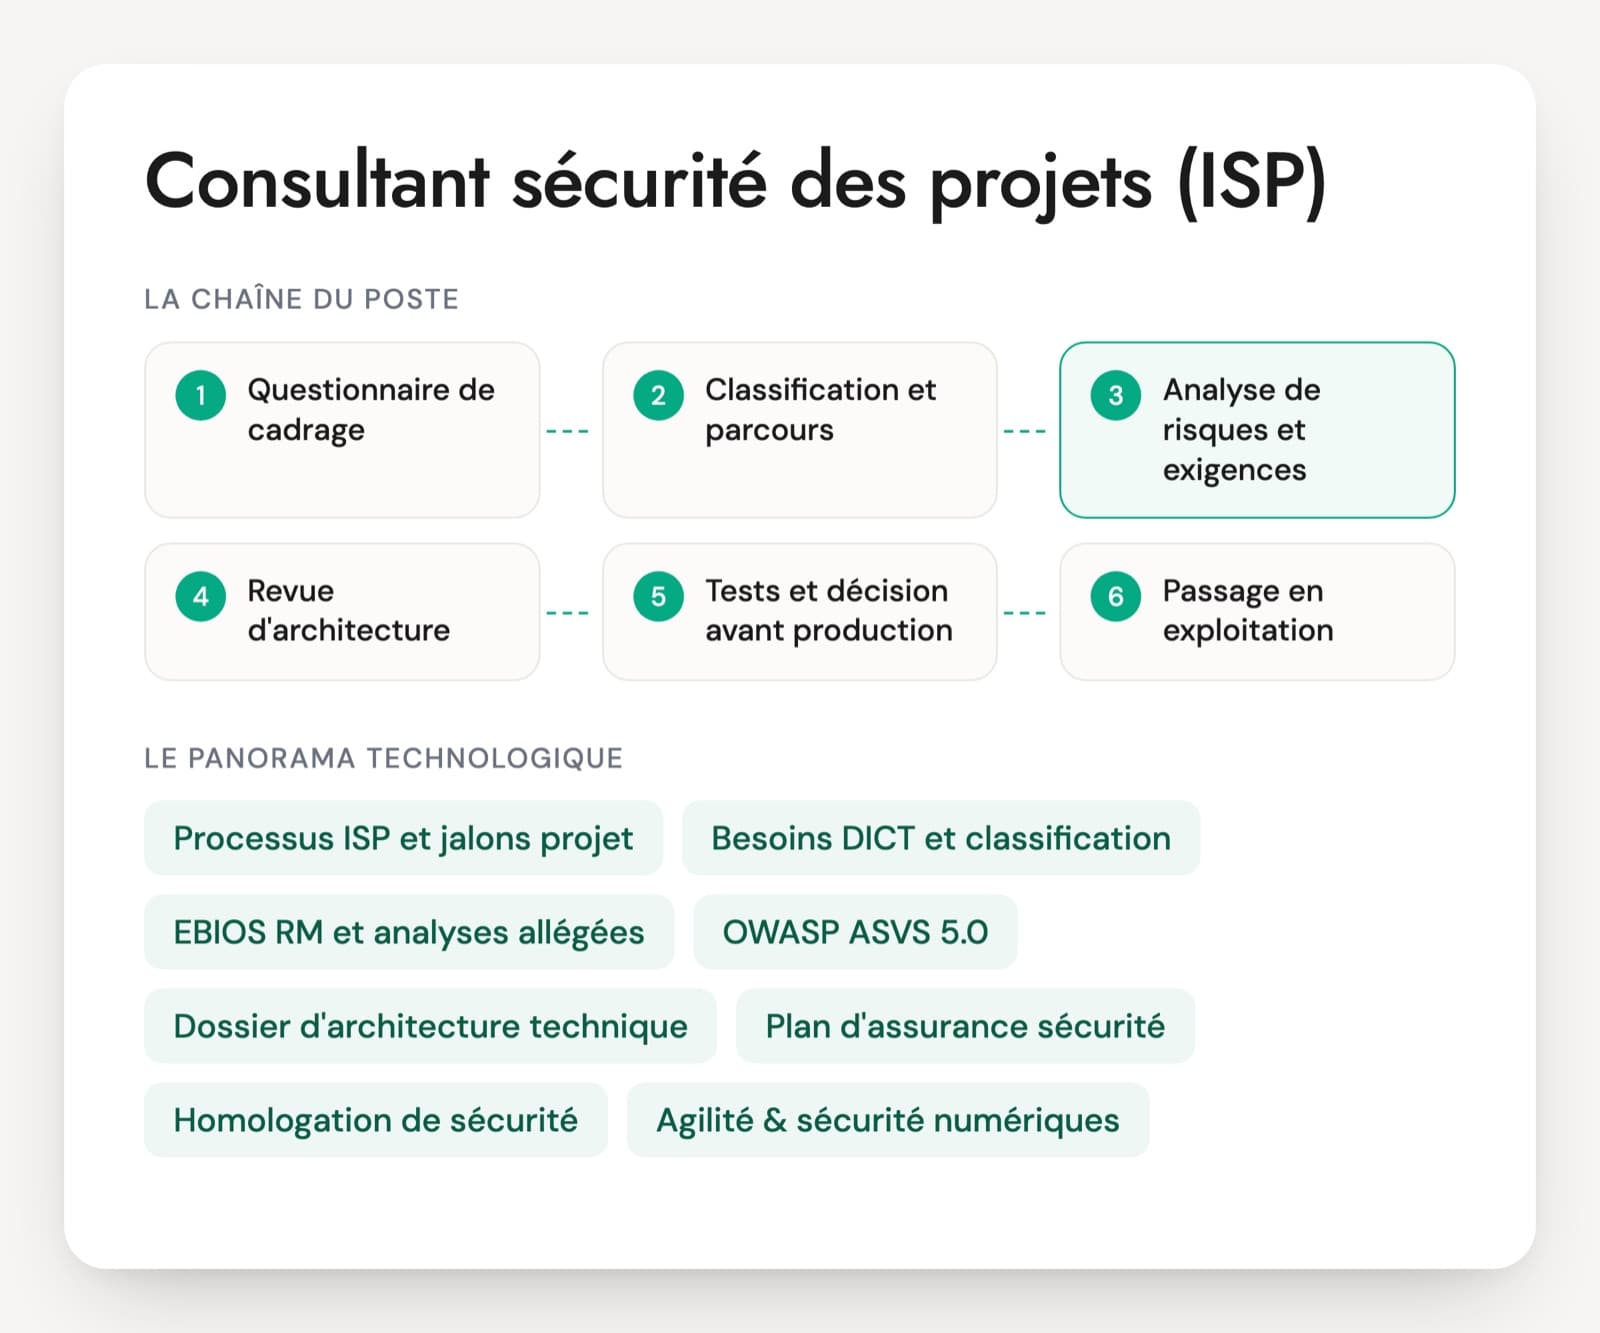
L'intégration de la sécurité dans les projets, ou ISP, est le processus qu'un RSSI met en place pour qu'aucun projet n'arrive en production sans analyse de risques ni exigences de sécurité. Le consultant qui le fait tourner classe chaque projet selon sa sensibilité, mène une analyse proportionnée, rédige les exigences, relit les dossiers d'architecture, suit les tests et prépare la décision d'acceptation des risques ou d'homologation. Les questions d'entretien d'un consultant sécurité des projets suivent donc ces étapes, sur des cas précis.
Le poste demande de la proximité avec les équipes. Un consultant qui arrive au comité de mise en production avec quinze exigences non négociables bloque le projet ou se fait contourner, et celui qui valide tout ne sert à rien. Les offres actuelles ajoutent la revue d'architectures cloud, le suivi de projets agiles et, chez les fabricants de produits numériques, le Cyber Resilience Act, dont les obligations de signalement s'appliquent depuis le 11 septembre 2026.
L'entretien part d'un projet que le candidat a suivi : la classification retenue, deux exigences qu'il a imposées, une dérogation acceptée et le nom de la fonction qui l'a signée. S'il ne sait plus qui a décidé, le processus n'était pas tenu. Le PDF propose 30 questions, un cas de 20 minutes et une grille de 1 à 4.
Référentiels et livrables du consultant ISP
Processus ISP et jalons projet
La démarche qui fixe, pour chaque projet, les étapes de sécurité à franchir : cadrage, analyse de risques, exigences, revue d'architecture, tests, décision avant production. Elle s'appuie sur la PSSI et sur le cycle projet de l'organisation. Reste à savoir comment le candidat a adapté le parcours à la taille des projets.
Besoins DICT et classification
Disponibilité, intégrité, confidentialité et traçabilité, évaluées avec le métier sur une échelle commune. Le niveau obtenu classe le projet et décide de la profondeur du parcours. Une classification bâclée envoie un projet sensible dans le parcours léger.
EBIOS RM et analyses allégées
La méthode de l'ANSSI sert aux projets les plus sensibles ou soumis à homologation. Pour les autres, une fiche d'analyse de risques courte suffit, avec quelques scénarios et le socle d'exigences. Le consultant doit savoir passer de l'une à l'autre sans changer d'échelle de gravité.
OWASP ASVS 5.0
Le référentiel d'exigences de sécurité applicative de l'OWASP, en version 5.0.0 depuis le 30 mai 2025. Il propose des niveaux de vérification selon la sensibilité de l'application. Le consultant ISP s'en sert pour écrire des exigences testables et préparer la recette sécurité avec l'équipe.
Dossier d'architecture technique (DAT)
Le document qui décrit l'architecture d'un projet : flux, zones, composants, hébergement, administration. La revue sécurité du DAT est un jalon fréquent dans les offres. Le consultant y cherche l'exposition, l'authentification, l'administration, les secrets, la journalisation et la reprise.
Plan d'assurance sécurité (PAS)
Le document contractuel par lequel un prestataire décrit comment il respecte les exigences de sécurité du client pendant le projet et l'exploitation. Il se demande dans l'appel d'offres et se suit pendant le contrat. Un consultant ISP sait le relire et le faire corriger.
Homologation de sécurité
La décision formelle d'une autorité qui accepte les risques résiduels d'un système. Le guide de l'ANSSI et de la DINUM, refondu en avril 2025 et mis à jour en version 2.2 en mars 2026, fixe trois ans au plus pour la plupart des systèmes réglementés. Le parcours ISP produit les pièces du dossier.
Agilité & sécurité numériques
Le guide de l'ANSSI et de la DINSIC destiné aux équipes projet agiles. Il décrit une gestion de la sécurité fondée sur les risques, intégrée au rythme des itérations, avec des fiches pratiques. Un consultant qui suit des équipes agiles devrait le connaître.
Cyber Resilience Act
Le règlement (UE) 2024/2847 sur les produits comportant des éléments numériques, en vigueur depuis le 10 décembre 2024. Les obligations de signalement s'appliquent depuis le 11 septembre 2026 et les obligations principales à partir du 11 décembre 2027. Il touche surtout les éditeurs et les fabricants.
Le consultant sécurité des projets travaille au sein de l'équipe du RSSI, souvent en mission pour un cabinet de conseil, au contact des directions de projet, des architectes et des métiers. Selon l'organisation, il suit un portefeuille de projets en parallèle, anime le comité de sécurité des projets ou tient le registre des dérogations. Les offres l'appellent consultant ISP, coach sécurité des projets ou consultant security by design, et lui demandent analyses de risques, exigences, revues de dossiers d'architecture et présentations en comité. Certaines ajoutent la sécurité cloud. Le poste est moins technique qu'un ingénieur sécurité applicative et plus proche du terrain qu'un consultant GRC qui travaille sur la politique et les audits. L'entretien cherche la preuve qu'il a fait appliquer des exigences sans bloquer les projets.
Ce qu'un consultant sécurité des projets doit savoir faire
- Cadrage et classification des projets
- Analyse de risques proportionnée
- Exigences de sécurité testables
- Revue d'architecture et sécurité cloud
- Dérogations et acceptation des risques
- Travail avec les équipes et les fournisseurs
Situations de projet et réponses attendues
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Trente projets démarrent cette année et vous êtes seul pour les suivre. Comment décidez-vous lesquels vous accompagnez de près ?
Une bonne réponseUn questionnaire de cadrage court, rempli par le chef de projet et relu par le consultant : données traitées, exposition sur internet, besoins en disponibilité, intégrité, confidentialité et traçabilité, prestataires, textes applicables (RGPD, LPM, obligations sectorielles). Le résultat classe le projet dans un niveau qui fixe son parcours : exigences standard et autoévaluation pour les projets simples, analyse de risques, revue d'architecture, test d'intrusion et homologation pour les sensibles. Il reclasse un projet quand son contenu change en route.
Signal d'alerteSuivre tous les projets de la même façon jusqu'à saturer, ou n'intervenir que quand un chef de projet pense à appeler.
Question 2 · confirmé
Comment rédigez-vous une exigence de sécurité pour qu'une équipe de développement puisse la tester ?
Une bonne réponseUne exigence rattachée à un risque identifié, formulée comme un résultat vérifiable avec son critère d'acceptation : authentification multifacteur pour les comptes d'administration, expiration de session après un délai fixé, journaux d'authentification envoyés au SIEM. Il s'appuie sur un référentiel comme l'OWASP ASVS pour le niveau attendu, donne une priorité et un responsable, et la fait entrer dans le backlog ou le cahier des charges sous une forme que l'équipe reconnaît.
Signal d'alerte« L'application doit être sécurisée » ou « respecter l'ISO 27001 », ou une liste de cent exigences copiées d'une norme sans lien avec le projet.
Question 3 · confirmé
Vous relisez le dossier d'architecture technique d'une application exposée sur internet. Que cherchez-vous en premier ?
Une bonne réponseLe schéma des flux et les zones de confiance, puis ce qui est exposé et derrière quoi (reverse proxy, WAF). Ensuite l'authentification et la fédération d'identité, l'administration (bastion, MFA, comptes nominatifs), la gestion des secrets, le chiffrement des flux et des données stockées, la journalisation vers la supervision, les sauvegardes et le plan de reprise au regard du besoin de disponibilité, et les dépendances à des tiers. Chaque écart devient une exigence ou un risque inscrit au dossier.
Signal d'alerteRelire le dossier sans schéma de flux, ou se contenter de la liste des produits utilisés.
Question 4 · senior
Le test d'intrusion avant mise en production révèle deux vulnérabilités critiques, et la date de lancement est fixée par la direction. Que proposez-vous ?
Une bonne réponseIl qualifie d'abord avec l'auditeur l'exploitabilité et l'impact réels, puis cherche ce qui peut être corrigé avant la date. Pour le reste, des mesures temporaires : règle WAF ciblée, fonction désactivée, accès restreint. Il rédige une note de décision pour le propriétaire du risque, avec le risque résiduel, les mesures provisoires, la date de correction et le contre-test prévu. La décision de lancer revient au métier ou à l'autorité désignée, pas au consultant, et elle reste tracée dans le dossier du projet.
Signal d'alerteLaisser partir en production sans trace écrite, ou bloquer le lancement sans proposer d'alternative.
Question 5 · confirmé
Un projet demande une dérogation à la politique d'authentification pour un outil métier qui ne gère pas la MFA. Comment traitez-vous la demande ?
Une bonne réponseUn dossier de dérogation qui précise la règle concernée, la raison, le risque, les mesures compensatoires (accès limité au réseau interne, SSO ou bastion en frontal, surveillance des connexions), une durée limitée et un plan de sortie, par exemple la prochaine version de l'outil. La signature vient du propriétaire du risque au niveau prévu par la politique. La dérogation entre dans un registre revu régulièrement.
Signal d'alerteAccorder la dérogation par oral, la refuser sans proposer d'alternative, ou l'accorder sans échéance.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Questions fréquentes sur le poste de consultant ISP
Consultant ISP ou ingénieur sécurité applicative : quel profil choisir ?
Le consultant ISP pilote la sécurité d'un portefeuille de projets : classification, analyse de risques, exigences, décision avant production. L'ingénieur sécurité applicative travaille dans le code et la chaîne d'intégration : revues de code, outils SAST et SCA, correction des vulnérabilités avec les développeurs. Si les projets manquent surtout de cadre et de décisions tracées, le consultant s'impose. Si les exigences existent mais que les applications restent vulnérables, l'ingénieur s'impose.
Un consultant sécurité des projets doit-il savoir coder ?
Non, mais il doit comprendre ce qu'il demande. Il lit un schéma de flux, une architecture cloud, un rapport de test d'intrusion, et sait si une exigence est réaliste pour l'équipe. Un profil venu de l'infrastructure ou du développement a souvent plus de crédibilité face aux architectes. En entretien, il doit expliquer une vulnérabilité courante et la mesure qui la traite, sans jargon inutile.
Quel test technique est donné à un consultant ISP ?
Le test part d'un dossier d'architecture simplifié d'une application exposée, avec un prestataire et des données personnelles. Le candidat classe le projet, rédige trois exigences testables et repère deux écarts dans l'architecture. S'y ajoute une demande de dérogation à traiter. En vingt minutes, on voit s'il raisonne en risques, s'il écrit des exigences utilisables et s'il sait qui doit décider.
Quelles certifications comptent sur le CV d'un consultant ISP ?
Une formation EBIOS RM, une certification ISO 27005 Risk Manager ou ISO 27001 Lead Implementer montrent la maîtrise des méthodes. Le CISSP couvre largement la sécurité, architecture comprise. Une certification cloud de sécurité aide pour les projets hébergés chez AWS, Azure ou Google Cloud. Aucune ne prouve qu'il a fait appliquer des exigences sur un vrai projet : c'est l'objet de l'entretien.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.