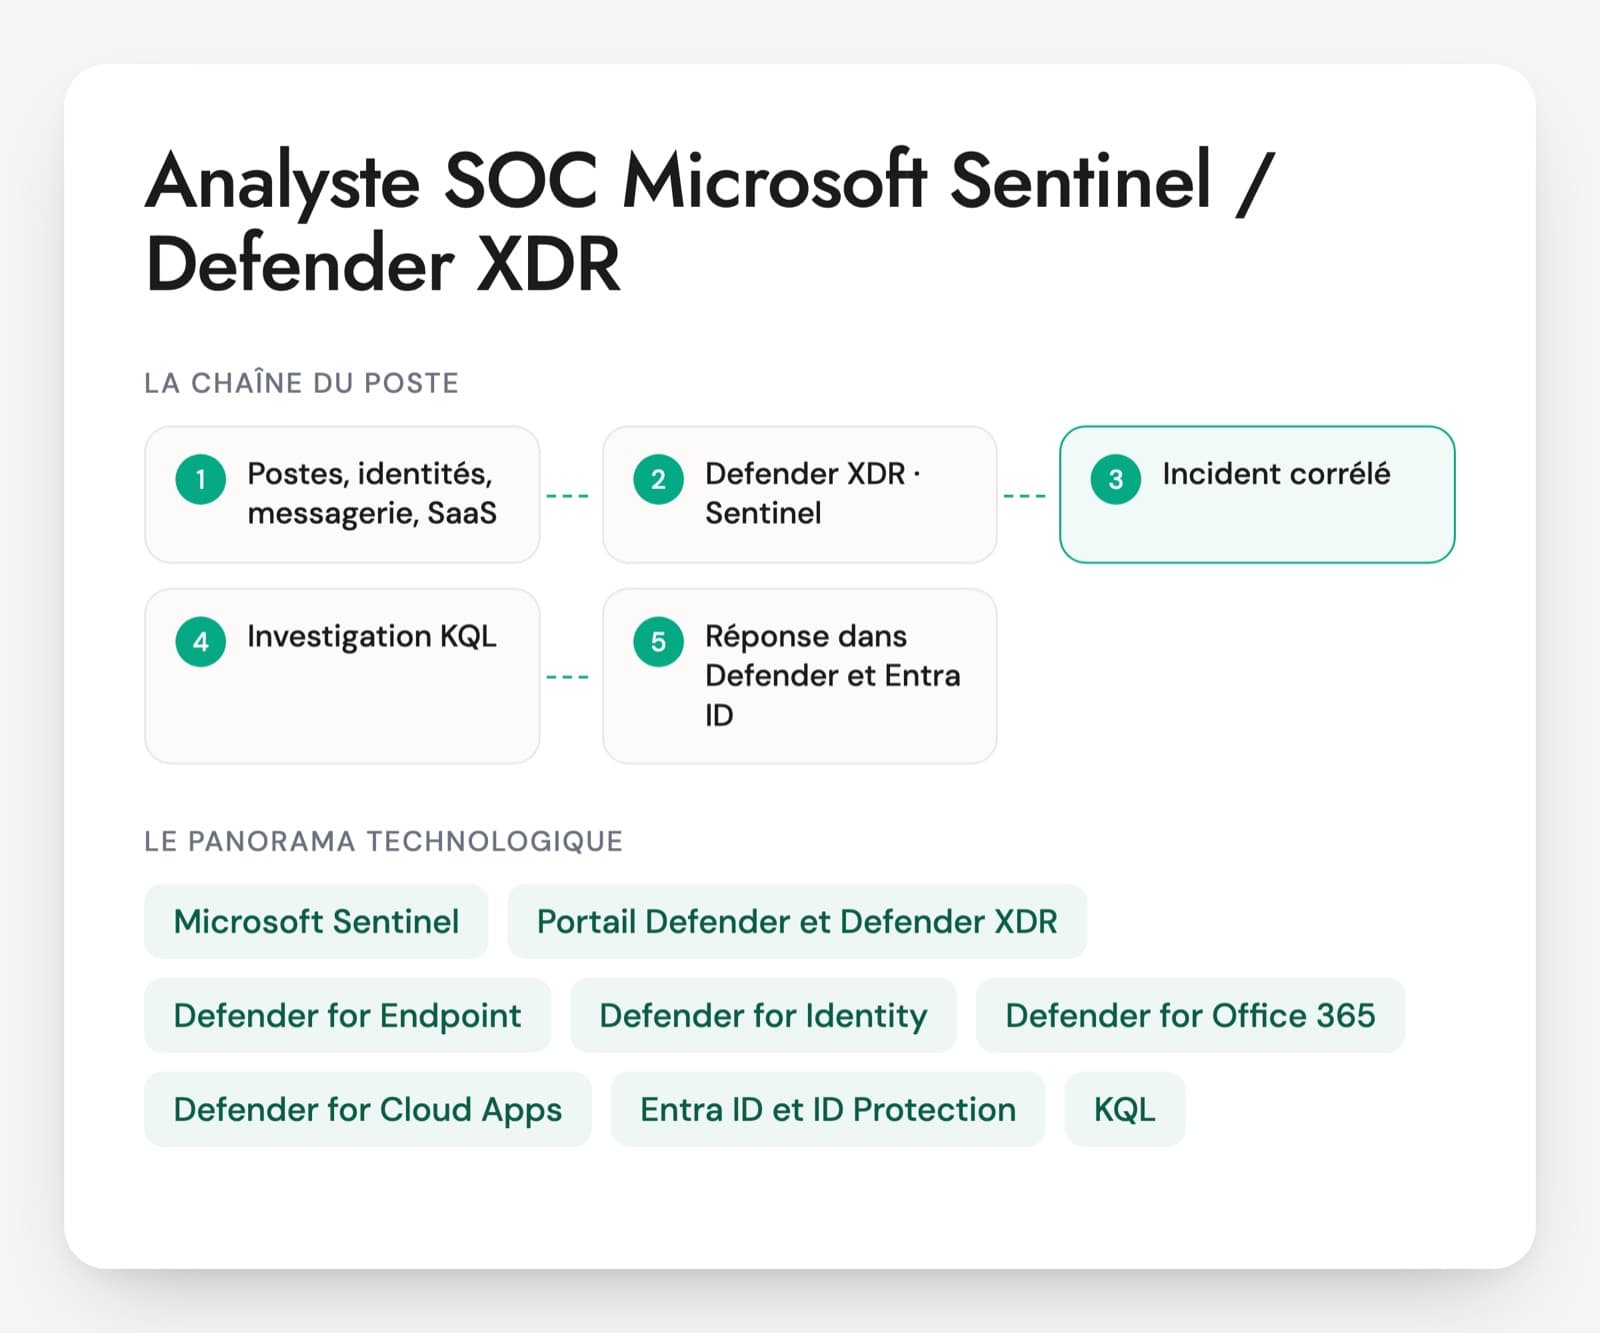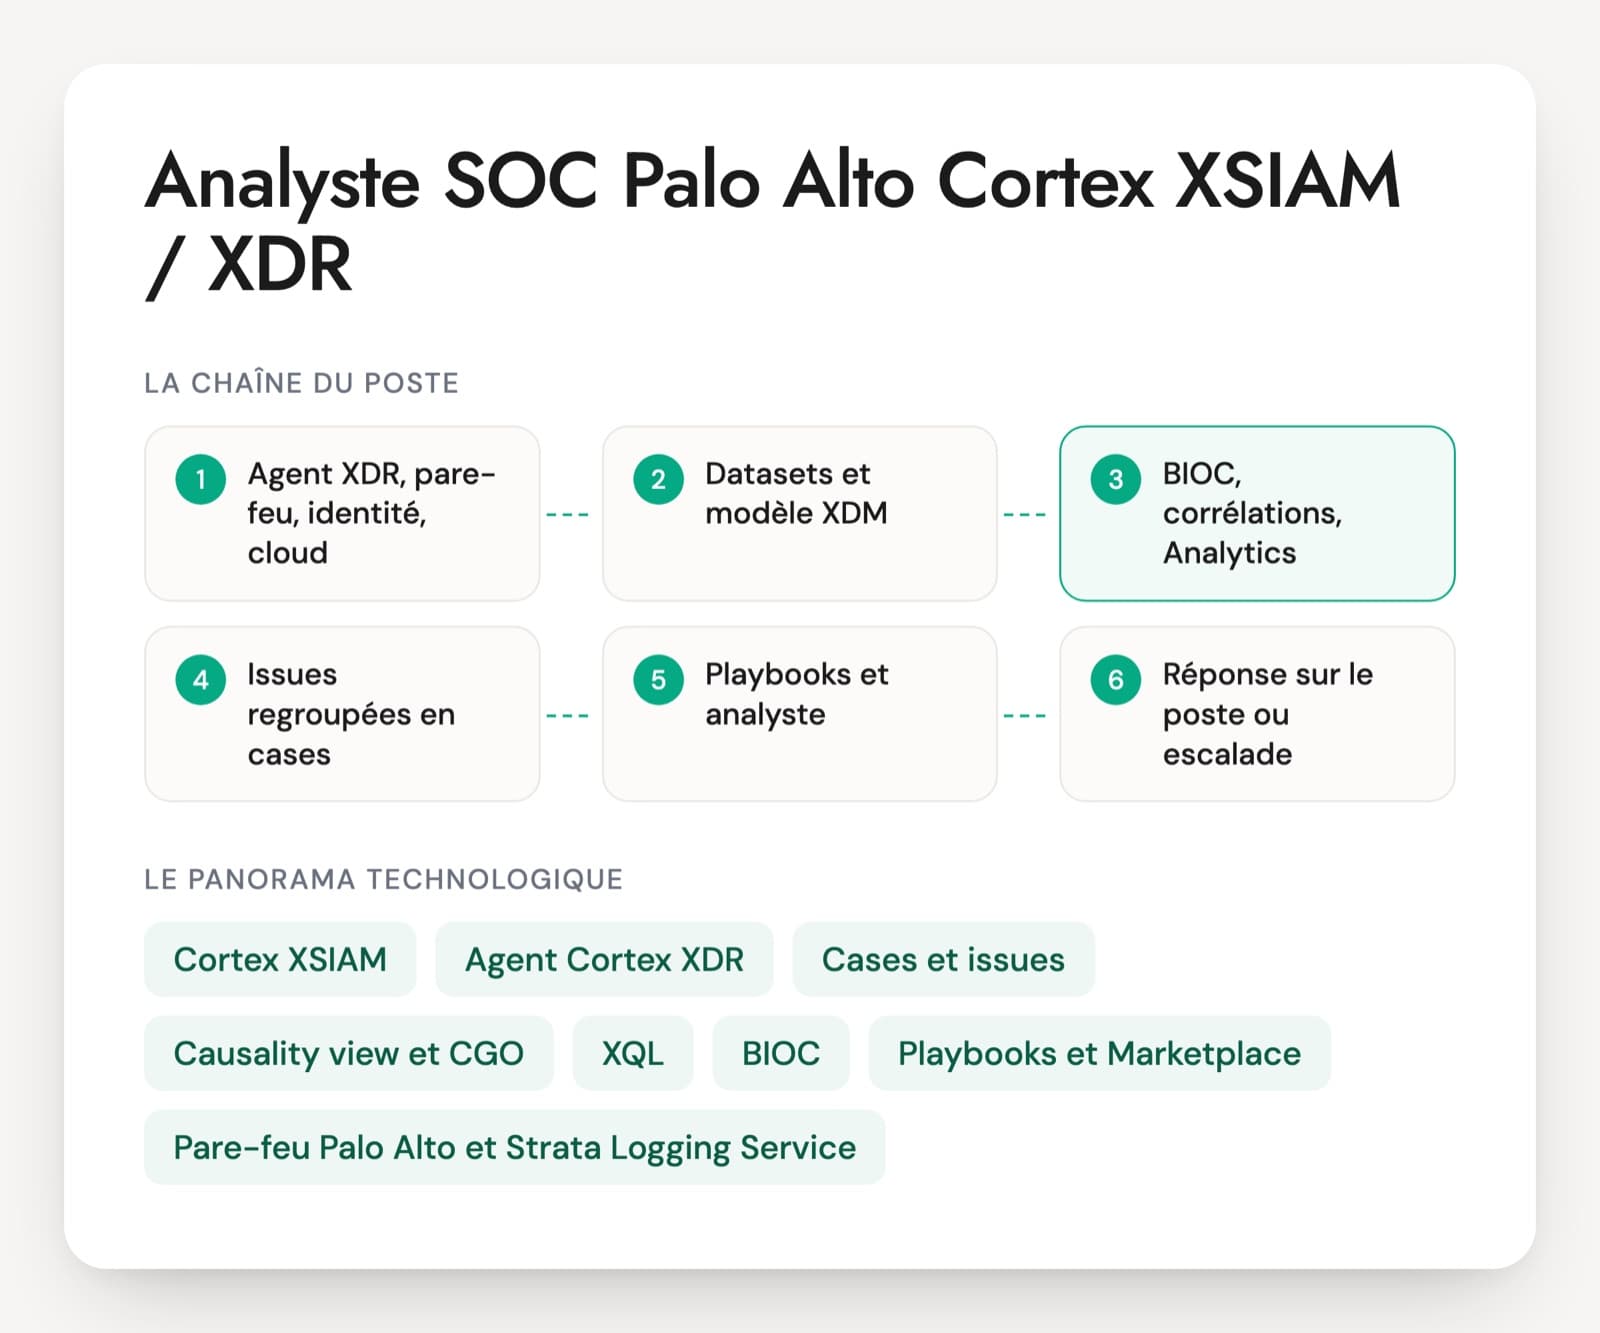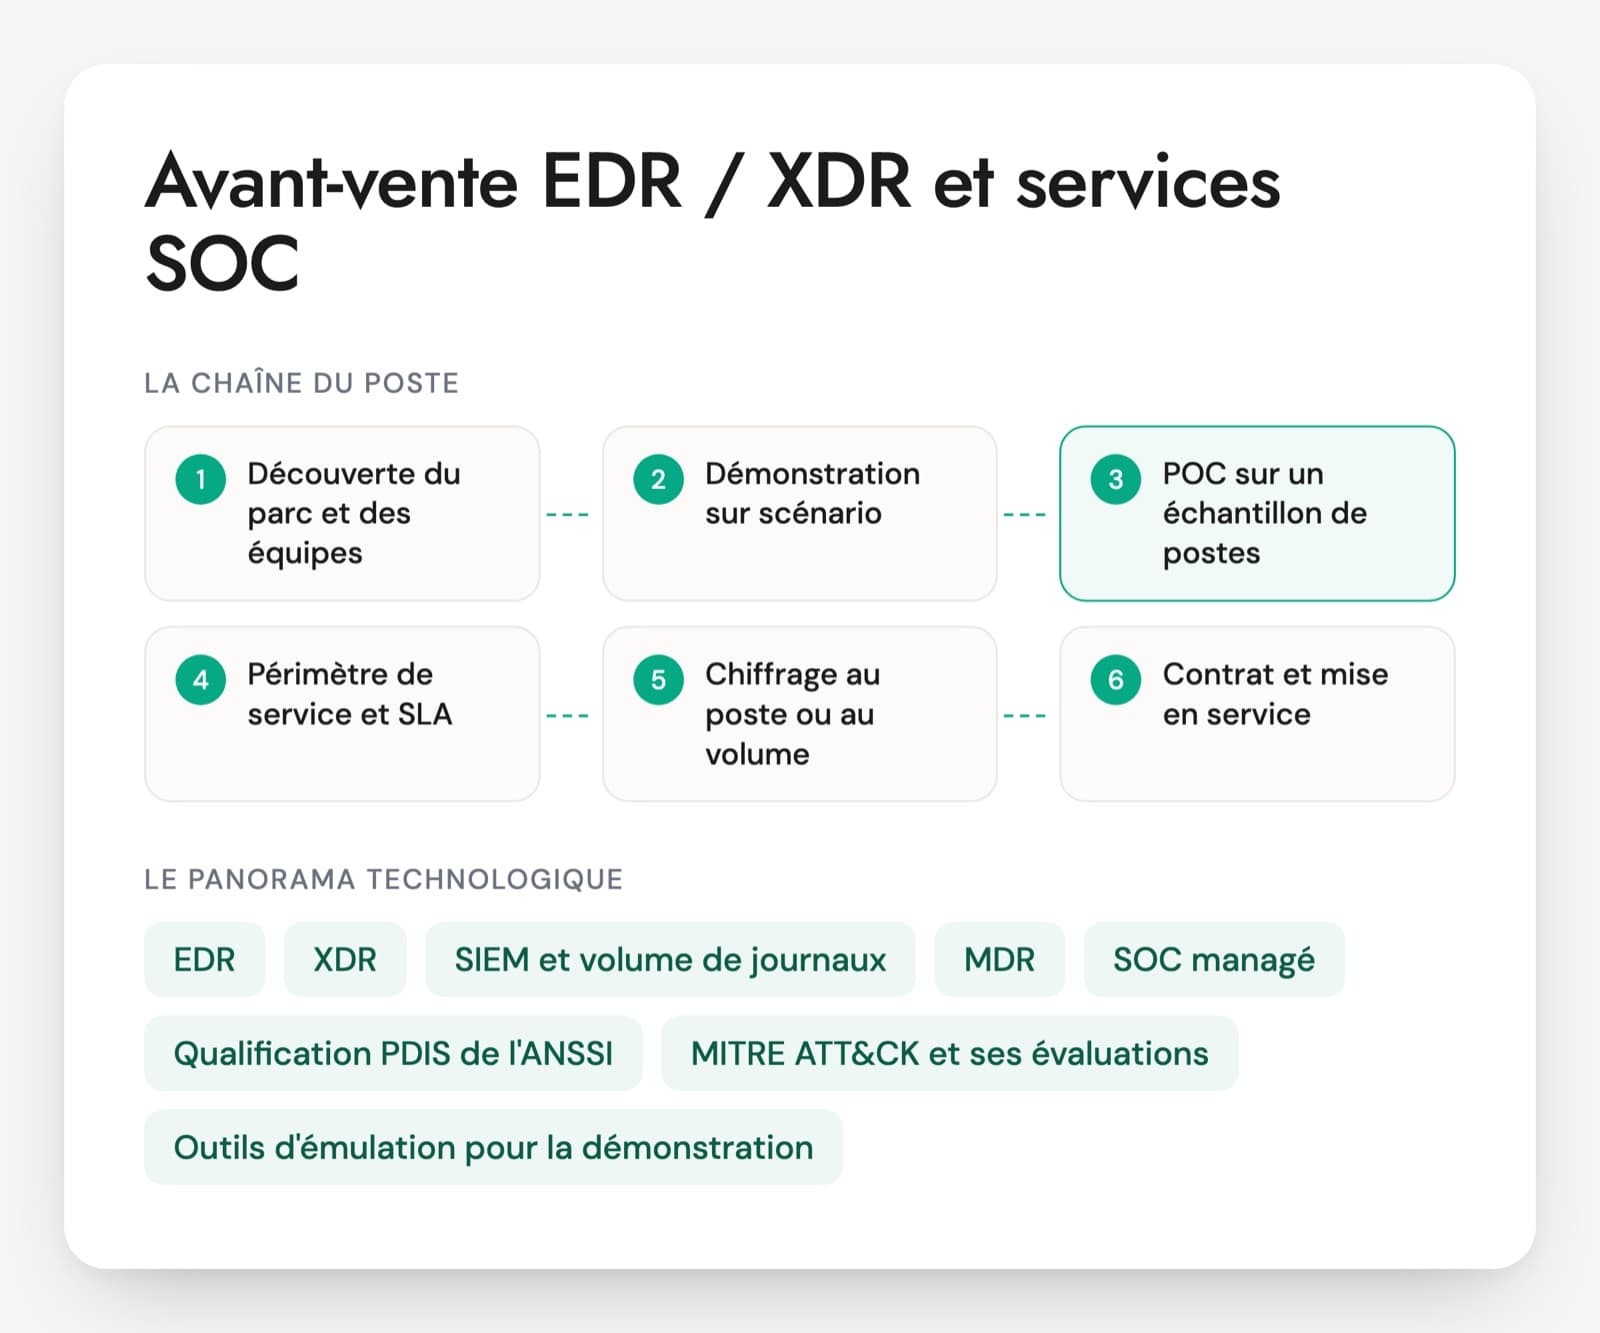
Les postes d'avant-vente EDR, XDR et SOC se trouvent chez les éditeurs (Microsoft, CrowdStrike, SentinelOne, Palo Alto Networks avec Cortex, HarfangLab), chez les intégrateurs et chez les prestataires qui vendent du MDR ou un SOC managé. Le candidat montre une console, mais il doit surtout expliquer ce que le service détecte, ce qu'il fait la nuit et ce qu'il coûte à volume réel. Les questions d'entretien pour un avant-vente EDR et SOC portent sur ces trois points, avec des cas chiffrés.
Beaucoup de candidats viennent d'un SOC, en N2 ou N3. Ils connaissent la détection et racontent bien une attaque, puis découvrent le chiffrage et la rédaction d'un engagement de service. D'autres viennent de la vente de licences et parlent de « détection à 100 % » ou d'un délai de prise en charge sans savoir ce que mesure ce chiffre. L'écart s'entend dès qu'il faut dire à quel moment démarre le chronomètre d'un SLA.
Les clients arrivent informés. Ils citent la panne mondiale provoquée par une mise à jour de CrowdStrike le 19 juillet 2024, les résultats des MITRE ATT&CK Evaluations ou la qualification PDIS de l'ANSSI. Le bon avant-vente répond sur les faits sans dénigrer personne. Le PDF contient 30 questions sur six axes, un cas de 20 minutes et une grille de 1 à 4.
Ce que vend un avant-vente EDR, XDR et SOC, brique par brique
EDR
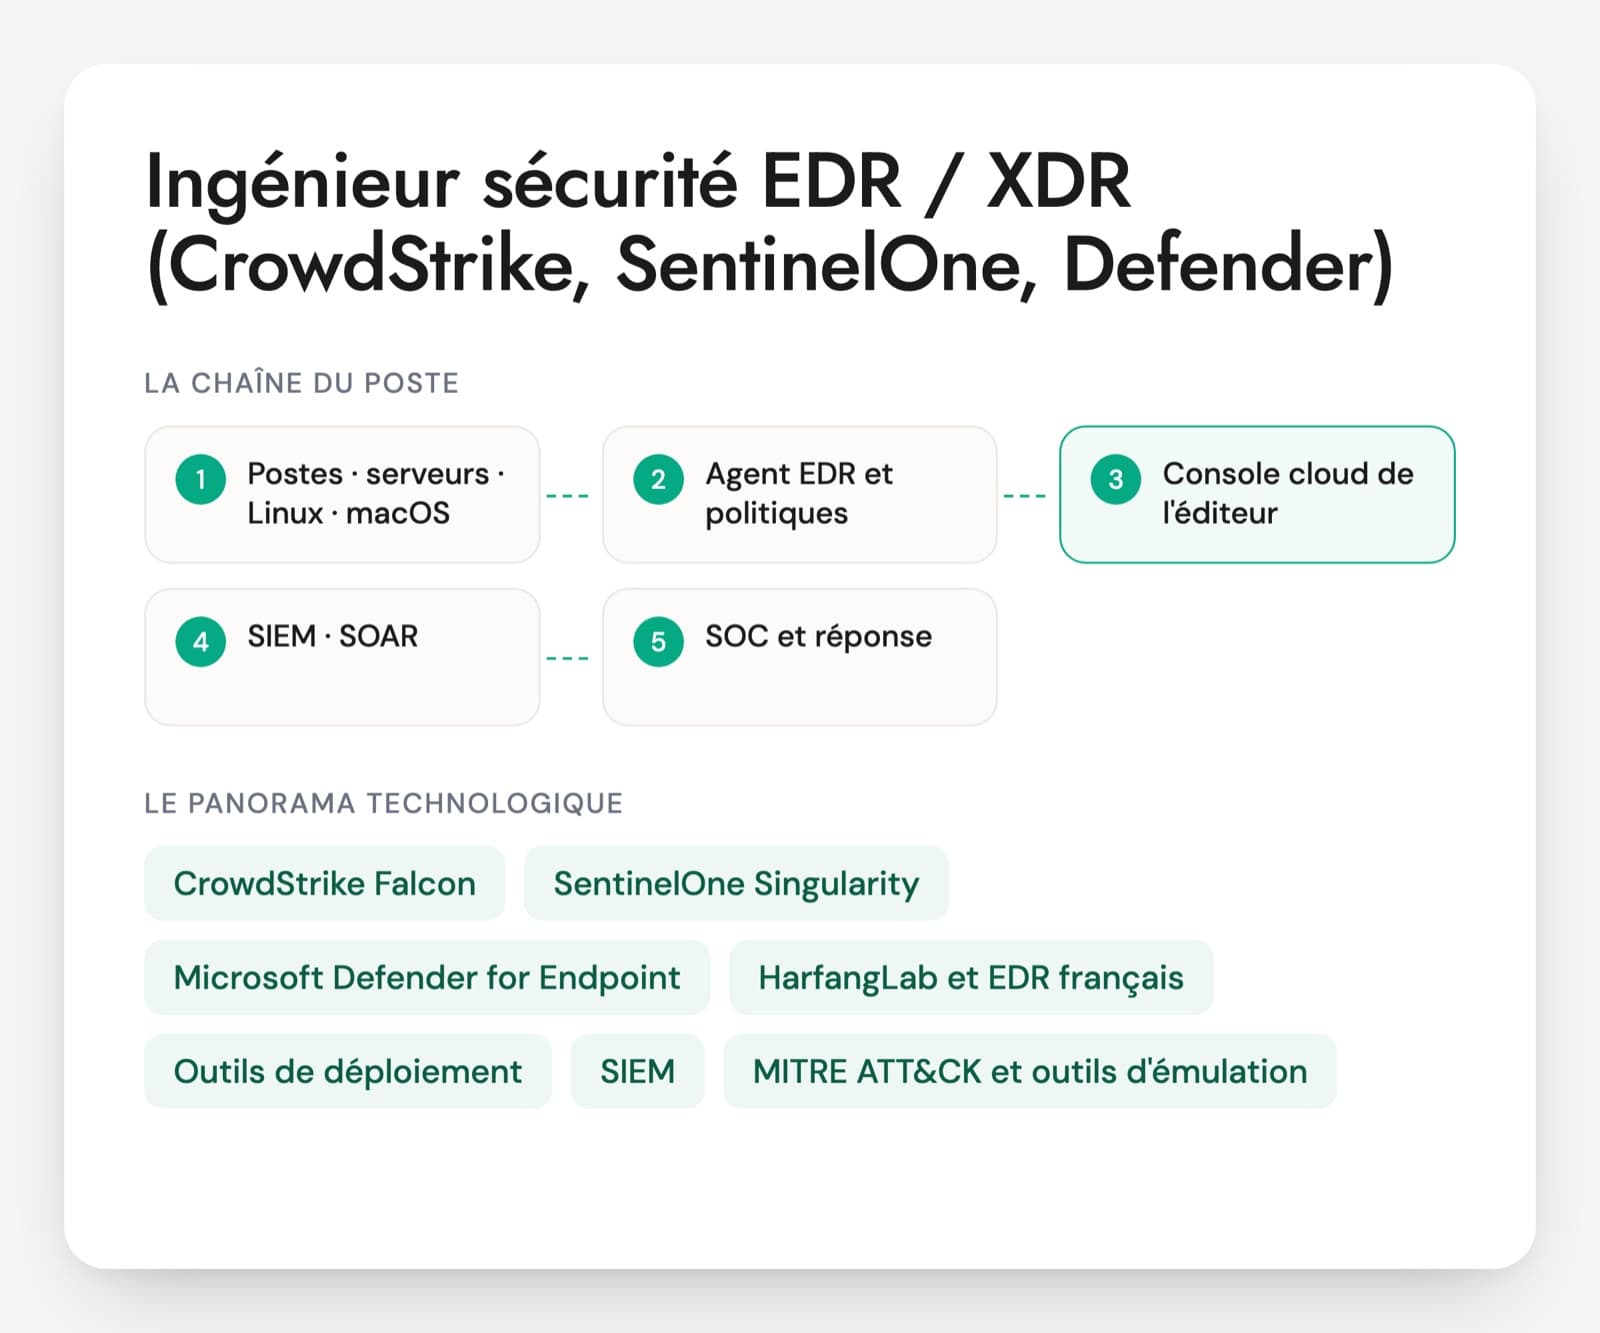
L'agent installé sur les postes et les serveurs qui enregistre l'activité, détecte les comportements suspects et peut isoler une machine. Microsoft Defender for Endpoint, CrowdStrike Falcon, SentinelOne, Cortex XDR et HarfangLab, qualifié par l'ANSSI en décembre 2024, reviennent dans les appels d'offres. Avec Microsoft 365 E3, le client n'a que le plan 1 de Defender for Endpoint, sans les fonctions EDR du plan 2.
XDR
L'extension de la détection au-delà du poste : messagerie, identité, applications cloud, parfois réseau. Defender XDR, Cortex et Falcon regroupent ces signaux en incidents. Côté Microsoft, la recherche avancée garde 30 jours de données natives, ce qui pèse dans une offre qui promet des investigations plus longues.
SIEM et volume de journaux
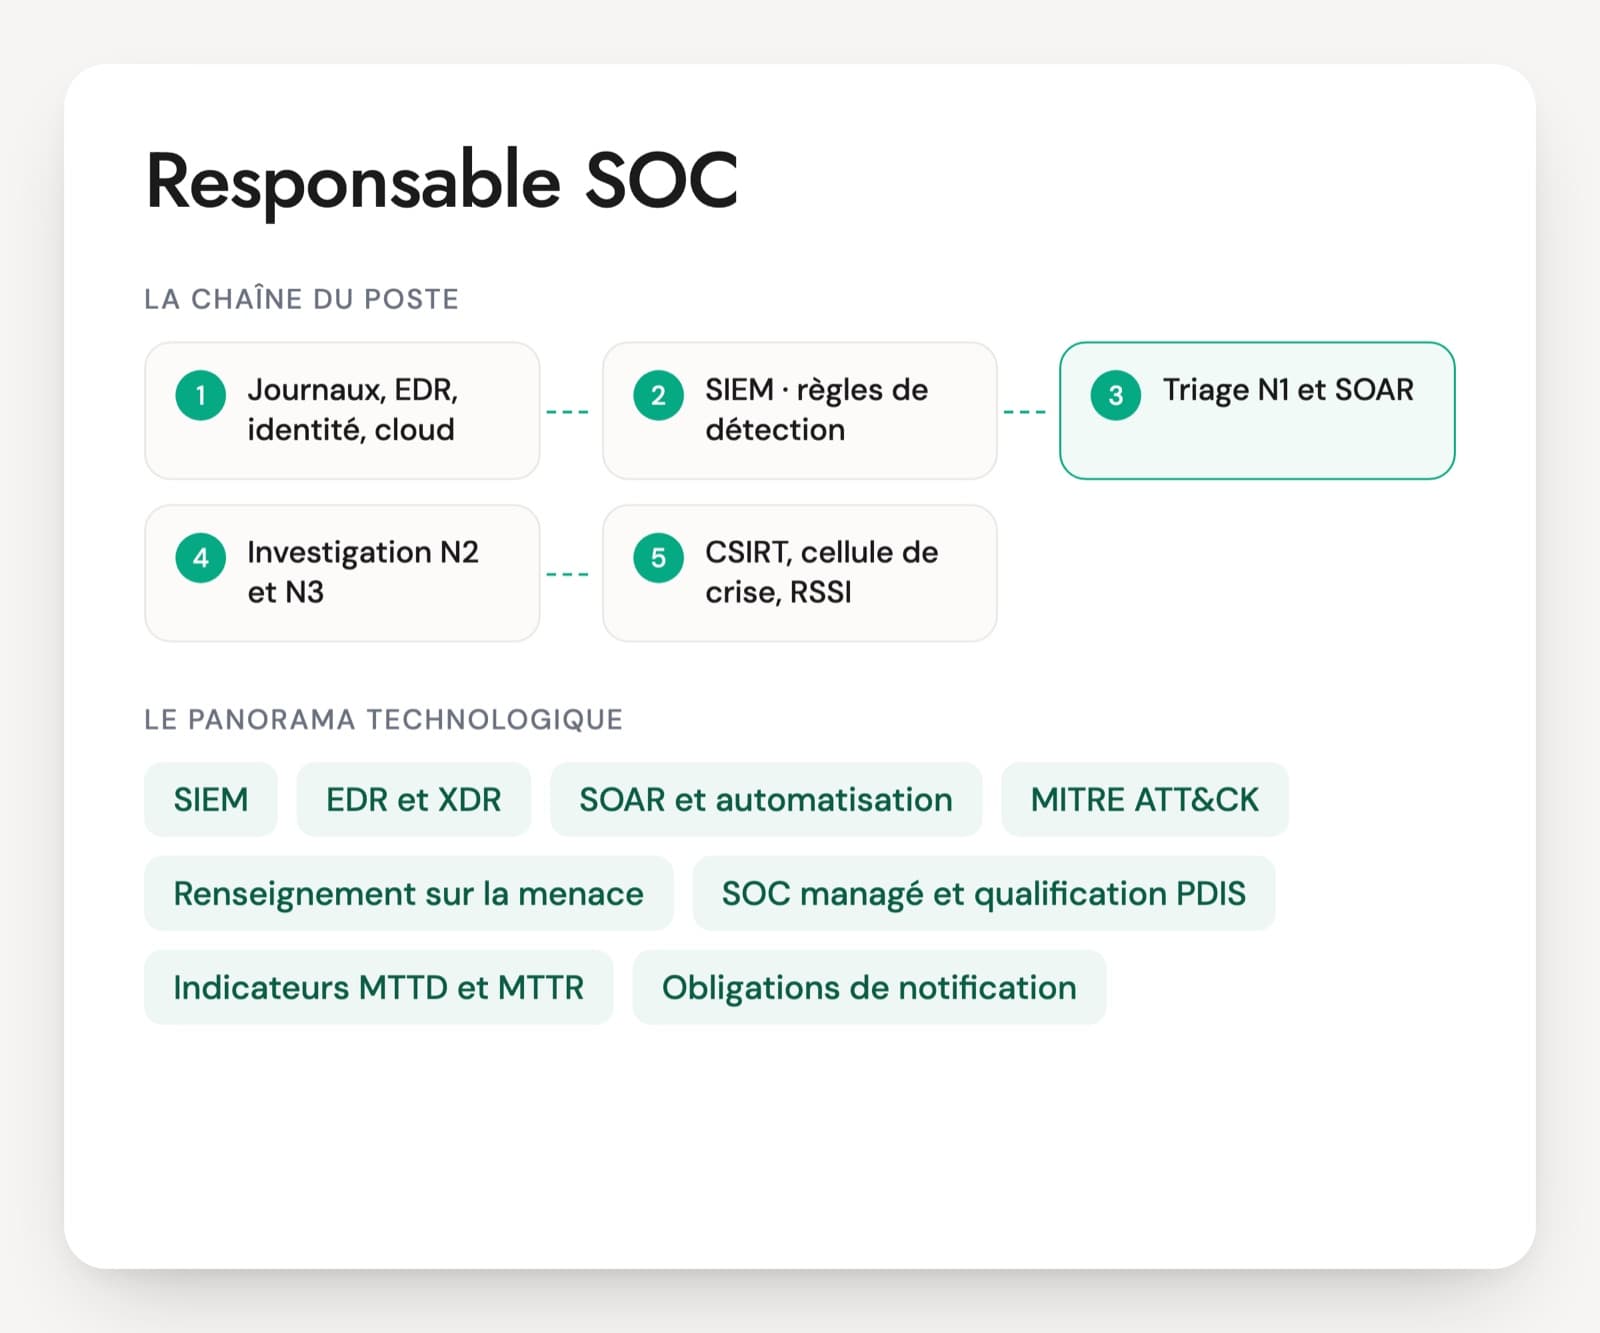
Microsoft Sentinel, Splunk, Google SecOps ou QRadar collectent les journaux des pare-feu, de l'annuaire, du VPN et des applications. Leur coût suit le plus souvent le volume ingéré et la durée de conservation. L'avant-vente doit savoir estimer ce volume quand le client l'ignore.
MDR
Un service de détection et de réponse managé, construit surtout sur la télémétrie de l'EDR et de l'XDR, avec des actions de réponse comme l'isolement d'un poste. Il est vendu par les éditeurs eux-mêmes ou par des prestataires. Le contrat doit dire ce que l'équipe a le droit de faire seule.
SOC managé
Une surveillance plus large, appuyée sur un SIEM, qui couvre les journaux de nombreuses sources et des cas d'usage de détection écrits pour le client. La réponse peut se limiter à une notification. Le prix inclut la plateforme, la mise en service et le temps d'analystes, souvent 24 heures sur 24.
Qualification PDIS de l'ANSSI
La qualification des prestataires de détection des incidents de sécurité. Certains acheteurs publics et opérateurs l'exigent. Elle porte sur le prestataire et son service, pas sur un produit. Un avant-vente doit savoir si son entreprise est qualifiée et pour quel périmètre.
MITRE ATT&CK et ses évaluations
ATT&CK décrit les tactiques et techniques des attaquants. Depuis la version 18 d'octobre 2025, ses détections sont décrites en stratégies de détection et en analytiques. Les MITRE ATT&CK Evaluations testent les produits des éditeurs volontaires sur un scénario donné, sans classement officiel. Le candidat doit savoir les lire avec un client.
Outils d'émulation pour la démonstration
Atomic Red Team, MITRE Caldera ou les simulateurs fournis par les éditeurs rejouent des techniques connues dans un laboratoire isolé. Ils servent aux démonstrations et aux POC, avec l'accord écrit du client quand ils tournent sur ses machines.
Chez un éditeur, l'avant-vente EDR et XDR démontre un produit, conduit les POC et répond aux questions techniques des RSSI et des équipes SOC du client. Chez un intégrateur ou un prestataire de services managés, il vend surtout un service : périmètre, SLA, matrice de réponse, chiffrage, mise en service, avec l'équipe de delivery qui devra le tenir. Les annonces demandent souvent plusieurs années en SOC ou en réponse à incident, l'aisance devant un comité et l'anglais. Les certifications éditeurs (Palo Alto Networks XDR Engineer, certifications Falcon de CrowdStrike, SC-200 de Microsoft) montrent la maîtrise d'une console. La capacité à écrire un SLA et à chiffrer un volume se vérifie sur un cas.
Les points attendus d'un avant-vente détection et réponse
- Démonstration EDR et XDR
- Périmètre MDR et SOC managé
- SLA et modèle de service
- Chiffrage au poste et à l'ingestion
- POC et lecture des évaluations
- Objections et réversibilité
Situations d'avant-vente EDR et SOC managé et réponses attendues
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Le prospect veut voir l'EDR « arrêter une attaque » pendant la démonstration. Comment préparez-vous le scénario ?
Une bonne réponseLa personne prépare un laboratoire isolé et un scénario rejoué avec un outil d'émulation (Atomic Red Team, Caldera ou le simulateur de l'éditeur), jamais un vrai logiciel malveillant sur le réseau du prospect. Elle montre la chaîne complète : alerte, arbre des processus, techniques ATT&CK associées, isolement du poste, retour à la normale. Elle explique la différence entre mode détection et mode blocage, et montre aussi comment on traite un faux positif. Si le prospect veut le scénario sur ses machines, elle demande une autorisation écrite.
Signal d'alerteLancer un échantillon réel trouvé en ligne, ou une démo enregistrée présentée comme du direct. Ne montrer que le blocage, sans investigation ni faux positif.
Question 2 · confirmé
Un client compare votre offre MDR à un SOC managé appuyé sur un SIEM. Comment expliquez-vous la différence de périmètre ?
Une bonne réponseLe MDR s'appuie surtout sur la télémétrie de l'EDR et de l'XDR (postes, parfois identité et messagerie) et inclut des actions de réponse définies, comme l'isolement d'un poste. Le SOC managé couvre davantage de sources via le SIEM (pare-feu, VPN, annuaire, applications) et des cas d'usage écrits pour le client, mais sa réponse se limite parfois à une notification. Elle pose ensuite les questions qui tranchent : quelles sources comptent, qui agit la nuit, faut-il un prestataire qualifié PDIS.
Signal d'alertePrésenter les deux comme équivalents, ou affirmer que l'EDR voit tout et rend le SIEM inutile.
Question 3 · senior
Votre contrat promet une prise en charge en 15 minutes. Qu'est-ce que ce chiffre mesure, et que faut-il écrire à côté ?
Une bonne réponseElle distingue les délais : prise en compte de l'alerte, qualification, notification du client, action de confinement. Elle précise le point de départ du chronomètre (création de l'alerte sur la plateforme, pas l'heure de l'attaque), les niveaux de criticité auxquels le délai s'applique, la façon dont il est mesuré et publié, les exclusions (source coupée, client injoignable) et les pénalités éventuelles. Elle refuse un engagement sur « toutes les attaques détectées ».
Signal d'alerteUn chiffre unique sans définition, ou confondre délai de prise en charge et délai de résolution.
Question 4 · confirmé
Le client a 4 000 postes, 600 serveurs, et veut ajouter les journaux de ses pare-feu et d'Entra ID à l'offre. Comment construisez-vous le prix ?
Une bonne réponseElle sépare les briques : licences EDR par poste, souvent à un prix différent pour les serveurs, plateforme SIEM au volume ingéré et à la durée de conservation, temps d'analystes, frais de mise en service. Pour les pare-feu et Entra ID, elle fait mesurer le volume réel sur une semaine plutôt que de l'estimer au jugé, et prévoit des filtres à la collecte. Elle écrit les hypothèses de volume et une clause de révision si le volume réel les dépasse.
Signal d'alerteUn prix au poste unique qui ignore le volume des journaux, ou une estimation de volume sans mesure ni clause de révision.
Question 5 · senior
Le DSI cite la panne mondiale de juillet 2024 et refuse tout agent qui tourne dans le noyau de Windows. Que lui répondez-vous ?
Une bonne réponseElle rappelle les faits sans les minimiser : le 19 juillet 2024, une mise à jour de contenu de détection de CrowdStrike a fait planter des millions de machines Windows. Elle explique ce que le client doit exiger de tout éditeur : déploiement progressif des versions d'agent et des mises à jour de contenu, groupes de test, contrôle du moment de déploiement, plan de reprise avec clés BitLocker accessibles hors ligne. Elle mentionne la plateforme de Microsoft pour faire tourner les produits de sécurité hors du noyau, annoncée le 26 juin 2025 avec une préversion privée réservée à des éditeurs partenaires, sans en faire une solution disponible.
Signal d'alerteExploiter l'incident contre un concurrent, ou balayer la crainte en disant que « cela ne peut pas arriver chez nous ».
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Avant-vente EDR ou SOC : questions fréquentes
Quel parcours mène au poste d'avant-vente détection et réponse ?
Le parcours le plus courant passe par un SOC, en N2 ou N3, ou par la réponse à incident. Ces candidats connaissent les attaques et les consoles, et doivent apprendre le chiffrage, la rédaction d'un SLA et la soutenance. Un profil venu de la vente de licences présente bien mais bute souvent sur les questions d'investigation. Pour un poste face aux équipes SOC des clients, le premier parcours a l'avantage, et le chiffrage se vérifie sur un cas.
Vendre une licence EDR ou un service MDR, est-ce le même métier ?
Pas tout à fait. L'avant-vente d'un éditeur démontre un produit et défend ses capacités de détection. Celui d'un prestataire vend un engagement : qui surveille, avec quels délais, quelles actions sont autorisées, à quel prix sur la durée. Le second doit connaître l'équipe qui tiendra le service et sa capacité réelle. Un SLA que le candidat a rédigé, comparé à ce qui a été tenu une fois le contrat lancé, le montre vite.
Que contient le test technique d'un avant-vente EDR ?
Une démonstration courte sur une console qu'il connaît, puis une question de chiffrage. Par exemple : présenter en dix minutes la détection d'un scénario rejoué en laboratoire à un faux comité, puis estimer le prix d'un service pour un parc donné avec des volumes de journaux fournis. Le test regarde s'il explique ce que l'outil ne voit pas et s'il écrit ses hypothèses de volume.
Quelles certifications comptent sur le CV ?
Les certifications éditeurs montrent la maîtrise d'une console : XDR Engineer ou XDR Analyst chez Palo Alto Networks, certifications Falcon chez CrowdStrike, SC-200 chez Microsoft pour Defender et Sentinel. Les certifications de réponse à incident, comme celles du GIAC, indiquent un passé d'analyste. Aucune ne dit si la personne sait rédiger un engagement de service ou chiffrer un volume de journaux, ce que l'entretien doit vérifier.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.