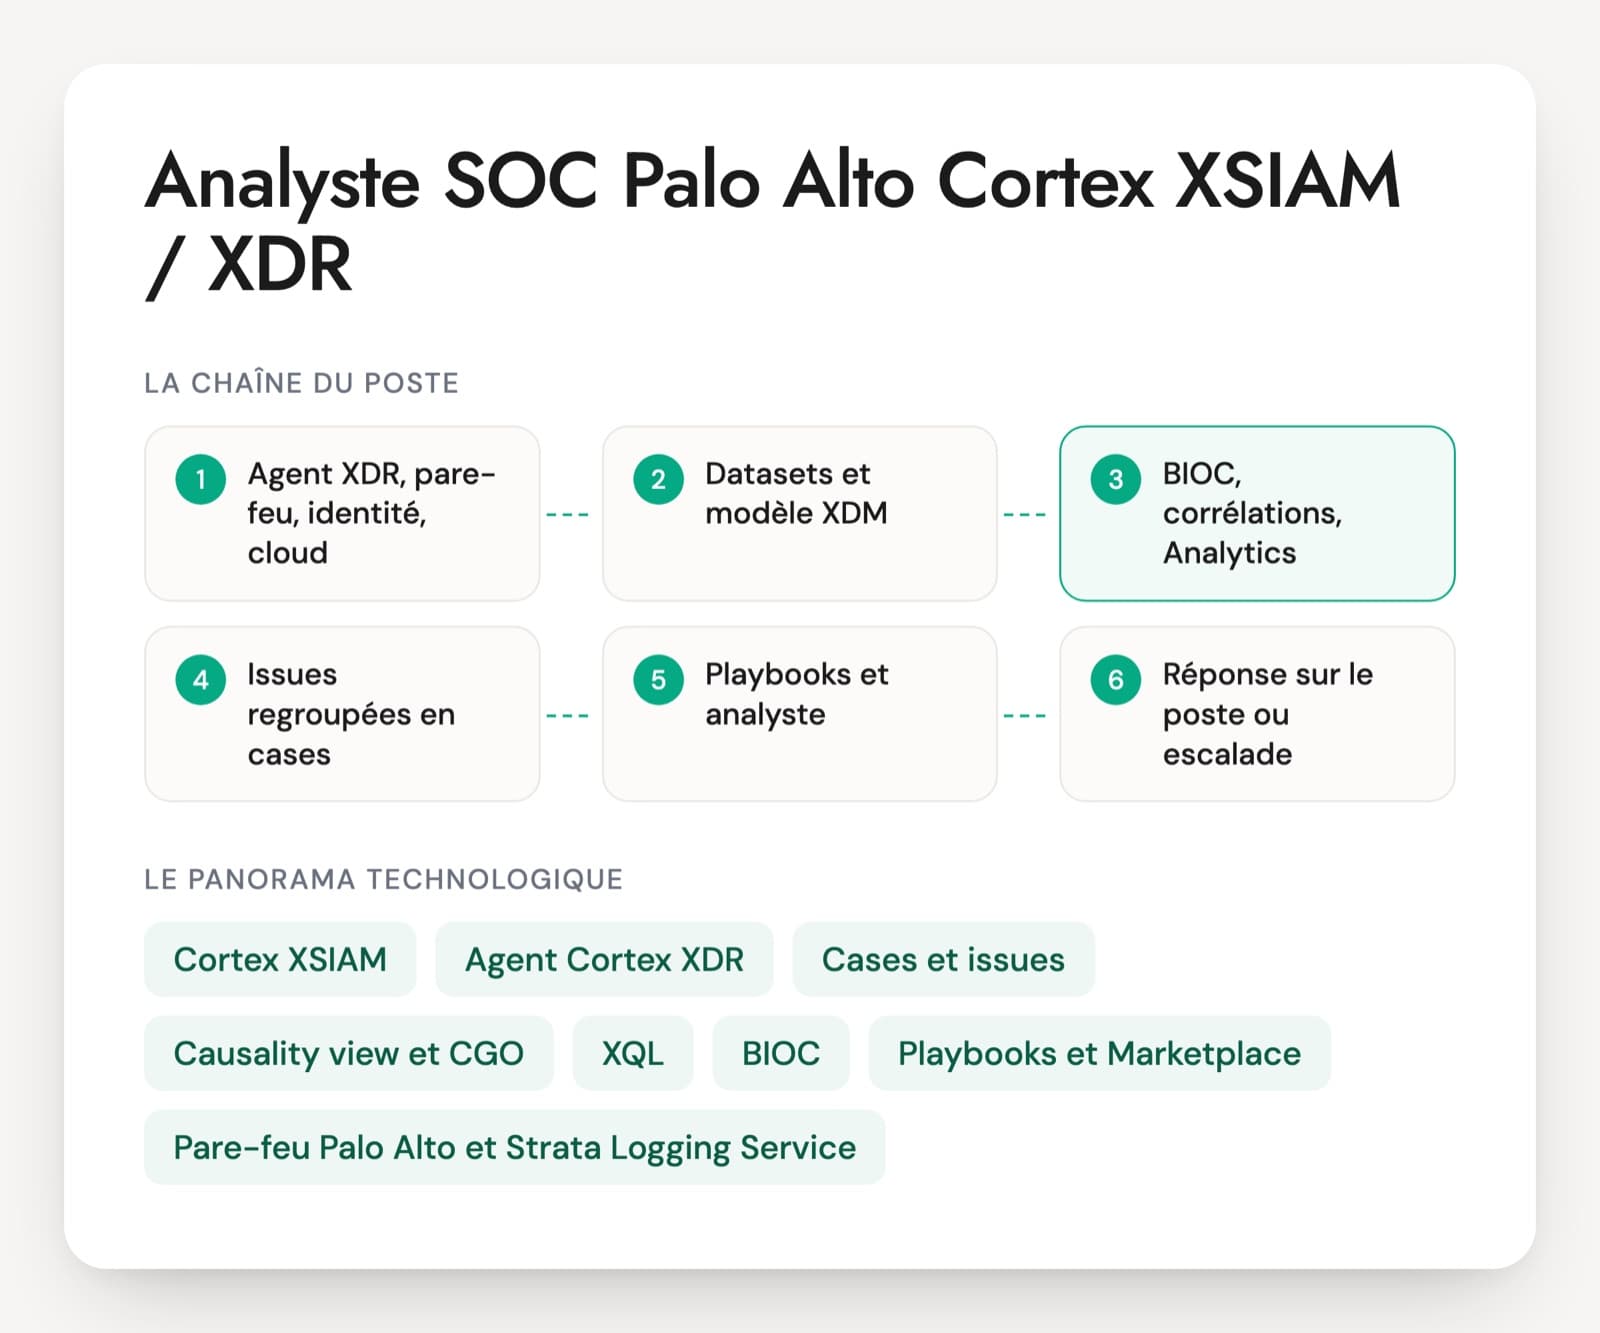
XSIAM arrive souvent dans un SOC par l'agent Cortex XDR ou par les pare-feu Palo Alto, puis remplace un SIEM plus ancien. L'analyste y trouve des issues déjà regroupées en cases, notées et parfois traitées par un playbook avant qu'il ne les ouvre. Son travail se déplace : moins de corrélation à la main, plus de vérification de ce que la plateforme a assemblé, et des requêtes XQL pour aller plus loin.
Les CV qui listent XDR, XSIAM et XSOAR sur la même ligne appellent la prudence. Les trois se recoupent, mais un analyste qui n'a connu que la console EDR ne sait pas forcément interroger un dataset de pare-feu, lire le mapping d'une règle de corrélation ou dépanner un playbook. Le vocabulaire bouge aussi : les versions récentes parlent de cases et d'issues là où beaucoup de candidats disent encore incidents et alertes.
Comptent surtout la lecture d'une chaîne de processus et le traitement du bruit. Une personne solide sait pourquoi Word ne doit pas lancer PowerShell et comment écarter un outil de déploiement sans aveugler le SOC. Le PDF reprend trente questions et un cas de vingt minutes.
Ce que l'analyste manipule dans Cortex XSIAM
Cortex XSIAM
La plateforme SOC de Palo Alto Networks, en SaaS. Elle réunit la collecte des journaux, la détection, l'EDR, l'automatisation et la gestion des cases dans une même console. Elle succède souvent à un SIEM plus ancien, et l'offre SaaS de QRadar y a été orientée après son rachat.
Agent Cortex XDR
L'agent installé sur les postes et serveurs Windows, macOS et Linux. Il bloque ou signale les comportements malveillants, envoie une télémétrie détaillée et exécute les actions de réponse : isolement, arrêt de processus, quarantaine, Live Terminal.
Cases et issues
L'issue est une détection ; le case regroupe les issues liées par un artefact commun (hôte, compte, hash) et porte un score. Les versions récentes de la documentation emploient ces termes à la place d'incidents et d'alertes, encore courants dans les CV.
Causality view et CGO
XSIAM relie en continu processus, fichiers et connexions en chaînes de causalité. Le CGO (causality group owner) est le processus à l'origine de la chaîne. C'est l'écran que l'analyste lit le plus souvent pour comprendre une attaque sur un poste.
XQL
Le langage de requête de Cortex. Une requête part d'un dataset (xdr_data, une source tierce) ou du modèle XDM, puis enchaîne des stages séparés par des barres verticales : filter, fields, alter, comp, dedup, join. Il sert à la recherche, aux tableaux de bord et aux règles.
BIOC, IOC, corrélations, Analytics
Les quatre familles de détection : artefacts connus (IOC), comportements sur le poste (BIOC), requêtes XQL planifiées multi-sources (règles de corrélation) et écarts à un comportement habituel (Analytics). L'analyste propose les exceptions quand l'une d'elles fait du bruit.
Playbooks et Marketplace
L'automatisation héritée de XSOAR : des playbooks déclenchés sur les issues, des intégrations et des scripts, souvent installés depuis des content packs du Marketplace. L'analyste les suit, lit leur contexte et repère ceux qui échouent.
Pare-feu Palo Alto et Strata Logging Service
Les journaux des pare-feu, de Prisma Access et de GlobalProtect arrivent nativement et sont reliés à la télémétrie des postes. Cela permet de passer d'une connexion suspecte vue sur le réseau au processus qui l'a ouverte.
Collecte : Broker VM et collecteurs
La Broker VM et les collecteurs font entrer les journaux des sources tierces (syslog, Windows, API cloud). L'analyste ne les administre pas toujours, mais doit voir quand une source se tait, car ses détections deviennent aveugles.
Les postes XSIAM se trouvent dans les SOC internes qui ont choisi Palo Alto et chez les prestataires de services managés, qui exploitent souvent plusieurs clients dans une console multi-tenant. Les offres françaises mêlent l'analyse, la collecte de journaux sur Azure et Microsoft 365, et parfois des pipelines de télémétrie comme Cribl. Palo Alto propose les certifications XSIAM Analyst et XDR Analyst, utiles pour attester la connaissance du produit. L'expérience de l'investigation, elle, se vérifie en entretien sur une chaîne de processus et une requête XQL.
Six compétences à vérifier sur XSIAM et XDR
- Lecture et tri des cases
- Requêtes XQL
- Causality chains et réponse sur le poste
- Règles de détection et exceptions
- Playbooks et automatisation
- Investigation réseau, identité et serveurs
L'entretien technique d'un analyste Cortex XSIAM
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Un case regroupe douze issues sur trois postes et deux comptes, avec un score élevé. Par où commencez-vous ?
Une bonne réponsePar le graphe de regroupement, pour comprendre ce qui relie les issues (un hash, un hôte, un compte). Puis l'issue la plus ancienne et la plus sévère, sa causality view, les artefacts et leur verdict WildFire, la criticité des postes et des comptes. La personne décide vite s'il s'agit d'une seule attaque ou d'un regroupement fortuit autour d'un artefact banal, et sort du case les issues qui n'ont rien à y faire.
Signal d'alerteTraiter les douze issues une par une dans l'ordre d'arrivée, ou se fier au seul score pour conclure.
Question 2 · confirmé
Dictez une requête XQL qui retrouve, sur sept jours, les postes où PowerShell a été lancé avec une commande encodée.
Une bonne réponsedataset = xdr_data, une période de sept jours (config timeframe ou sélecteur de la console), un filter sur event_type = ENUM.PROCESS et sur action_process_image_name, une recherche de -enc et de ses variantes (-e, -EncodedCommand, casse) dans action_process_image_command_line, puis fields pour garder l'hôte, le parent et la ligne de commande, et comp count() by agent_hostname. Un bon profil pense aussi à pwsh.exe et à un binaire renommé.
Signal d'alerteDu SQL, aucune notion de event_type, ou une recherche sur le seul nom « powershell.exe » sans regarder la ligne de commande.
Question 3 · junior à confirmé
Dans la causality view d'une issue, le CGO est winword.exe, qui a lancé cmd.exe puis powershell.exe. Que lisez-vous dans cette chaîne ?
Une bonne réponseLe CGO (causality group owner) est le processus à l'origine du groupe. Word qui lance un shell, c'est très probablement un document piégé (macro ou exploitation), suivi d'une exécution de script. Il regarde ce que la chaîne a fait : fichiers écrits, connexions réseau, clés de registre de démarrage, processus enfants. Puis d'où vient le document (pièce jointe, téléchargement), son verdict et les autres postes où le même hash apparaît.
Signal d'alerteS'arrêter à powershell.exe sans remonter au parent, ou ne pas savoir ce qu'est le CGO.
Question 4 · confirmé
Un BIOC maison déclenche 200 issues par jour à cause d'un outil de déploiement logiciel. Comment réduisez-vous le bruit sans perdre la détection ?
Une bonne réponseIl isole ce qui distingue l'activité légitime : processus parent signé, chemin, compte de service, serveurs de déploiement. Puis une exception sur le BIOC ou une règle d'exclusion d'issue qui combine plusieurs de ces critères, ou une correction de la requête du BIOC elle-même. Il vérifie en XQL sur l'historique ce que l'exception aurait masqué, documente la raison et fixe une date de revue.
Signal d'alerteDésactiver le BIOC, ou exclure powershell.exe sur tout le parc.
Question 5 · confirmé
Le pare-feu Palo Alto signale du trafic vers un domaine de commande et contrôle depuis une IP interne. Comment remontez-vous jusqu'au processus responsable ?
Une bonne réponseD'abord l'hôte derrière l'IP à cette heure : bail DHCP, User-ID du pare-feu, agent Cortex XDR. Si l'agent est installé, XSIAM relie le journal réseau à l'événement de connexion du poste, donc au processus initiateur et à sa causality chain. Sans agent (serveur ancien, objet connecté), il le dit clairement et se rabat sur les journaux réseau et DNS. Il vérifie ensuite si d'autres hôtes ont contacté le même domaine.
Signal d'alerteBloquer le domaine et clore, sans chercher quel processus l'a contacté.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Questions fréquentes sur le métier d'analyste Cortex
Un analyste Cortex XDR est-il prêt pour XSIAM ?
En partie. Il connaît l'agent, la causality view, les BIOC et les actions de réponse, ce qui couvre une grande part du travail sur les postes. XSIAM ajoute les sources tierces, les règles de corrélation, le modèle XDM et les playbooks. Une requête XQL sur un dataset qui ne vient pas de l'agent, par exemple les journaux VPN, montre vite s'il a dépassé l'EDR.
Les certifications XSIAM Analyst ou XDR Analyst sont-elles un bon filtre ?
Elles indiquent que la personne connaît les écrans et les notions du produit. Elles ne disent rien de sa méthode d'investigation ni de sa lecture des journaux Windows ou Linux. Elles restent un plus sur le CV, que l'entretien confirme avec un case réel anonymisé, une causality chain à commenter et une requête à écrire.
Quel test technique pour un analyste Cortex XSIAM ?
Une capture anonymisée d'une causality chain, quelques lignes de journaux réseau et un case de trois ou quatre issues. La personne explique ce qui s'est passé, écrit une ou deux requêtes XQL, propose les actions de réponse et rédige la note de clôture ou d'escalade. Vingt à trente minutes suffisent, en direct, sans accès à la documentation.
Peut-on recruter un analyste QRadar, Splunk ou Sentinel pour un SOC sur XSIAM ?
Oui, si la méthode est là. Le triage, ATT&CK, la lecture des événements Windows et la logique des règles se transposent. Le langage XQL, la causality view et le fonctionnement des playbooks s'apprennent en quelques semaines sur la plateforme. Mieux vaut qu'il ait déjà travaillé avec un EDR, sans quoi la partie réponse sur le poste demandera plus de temps.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.