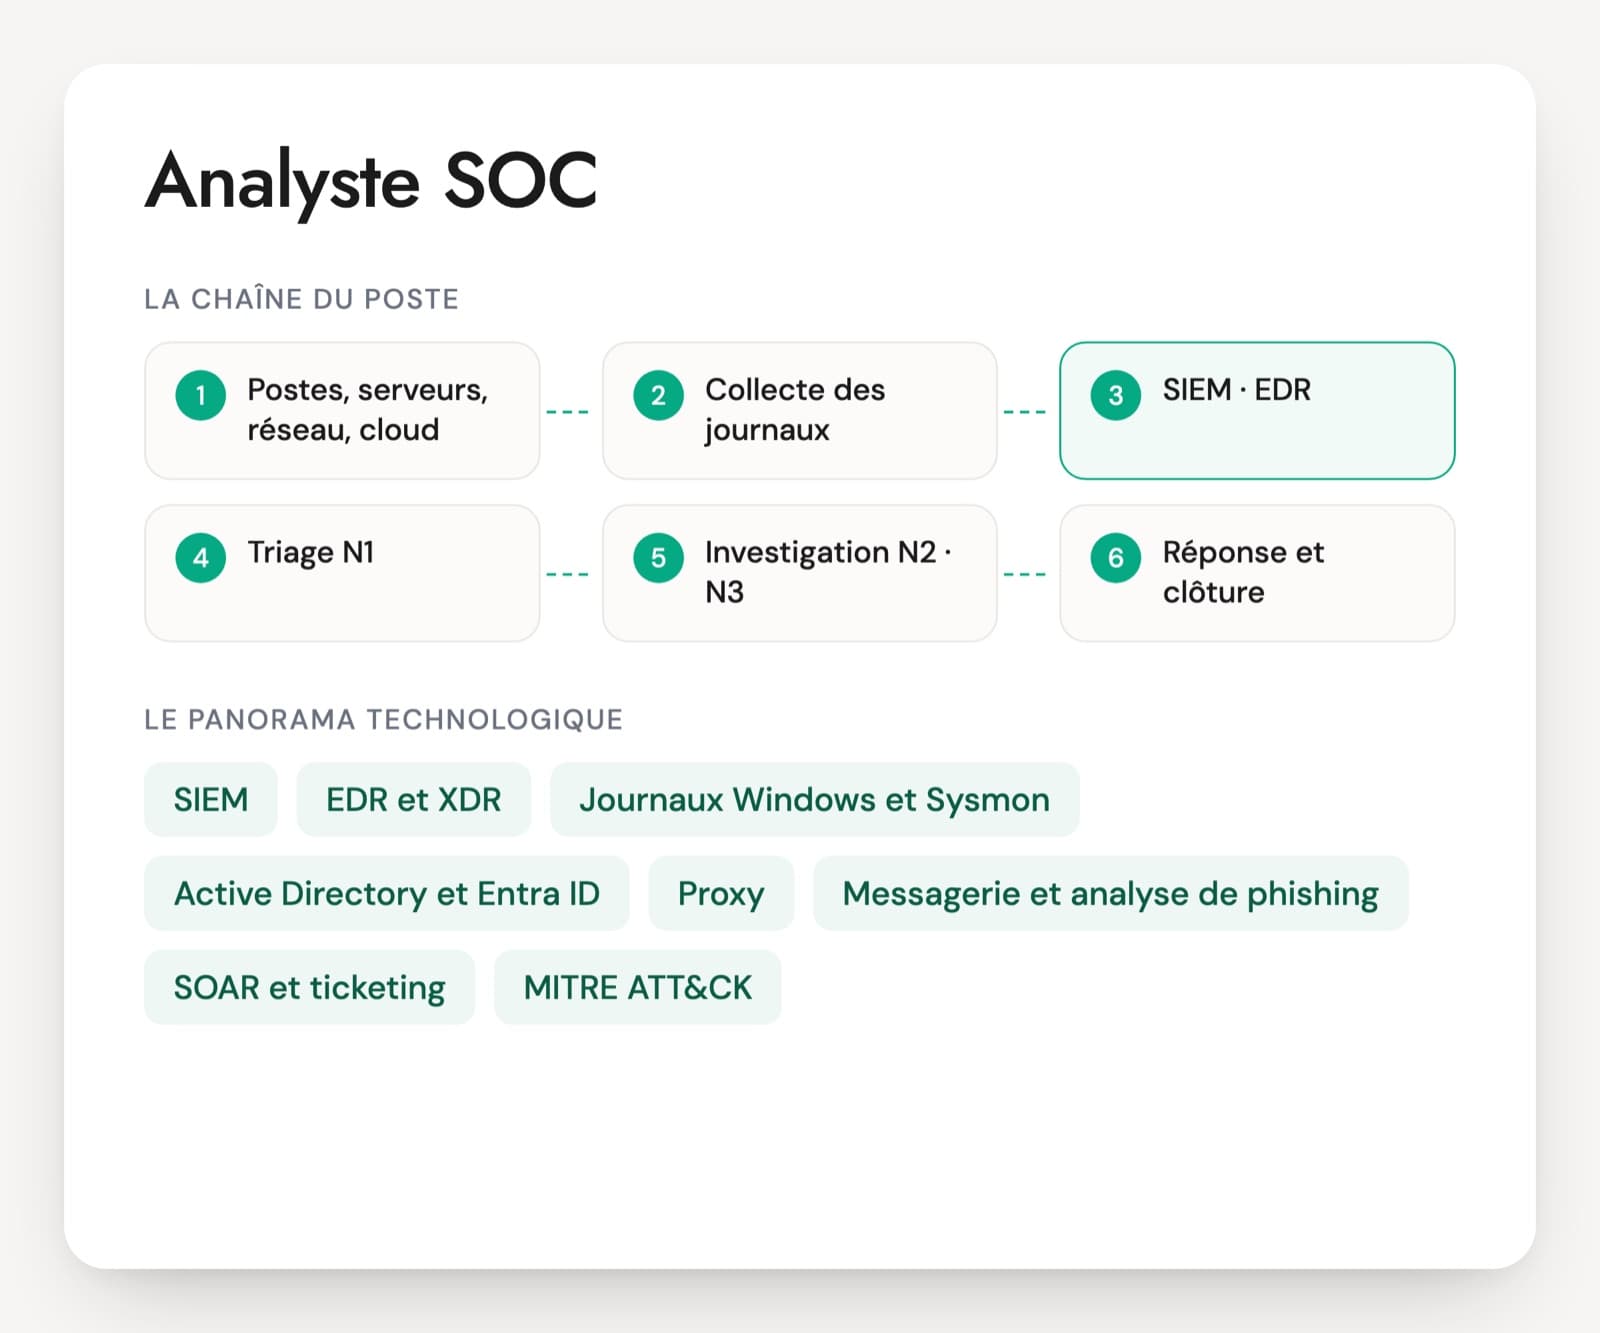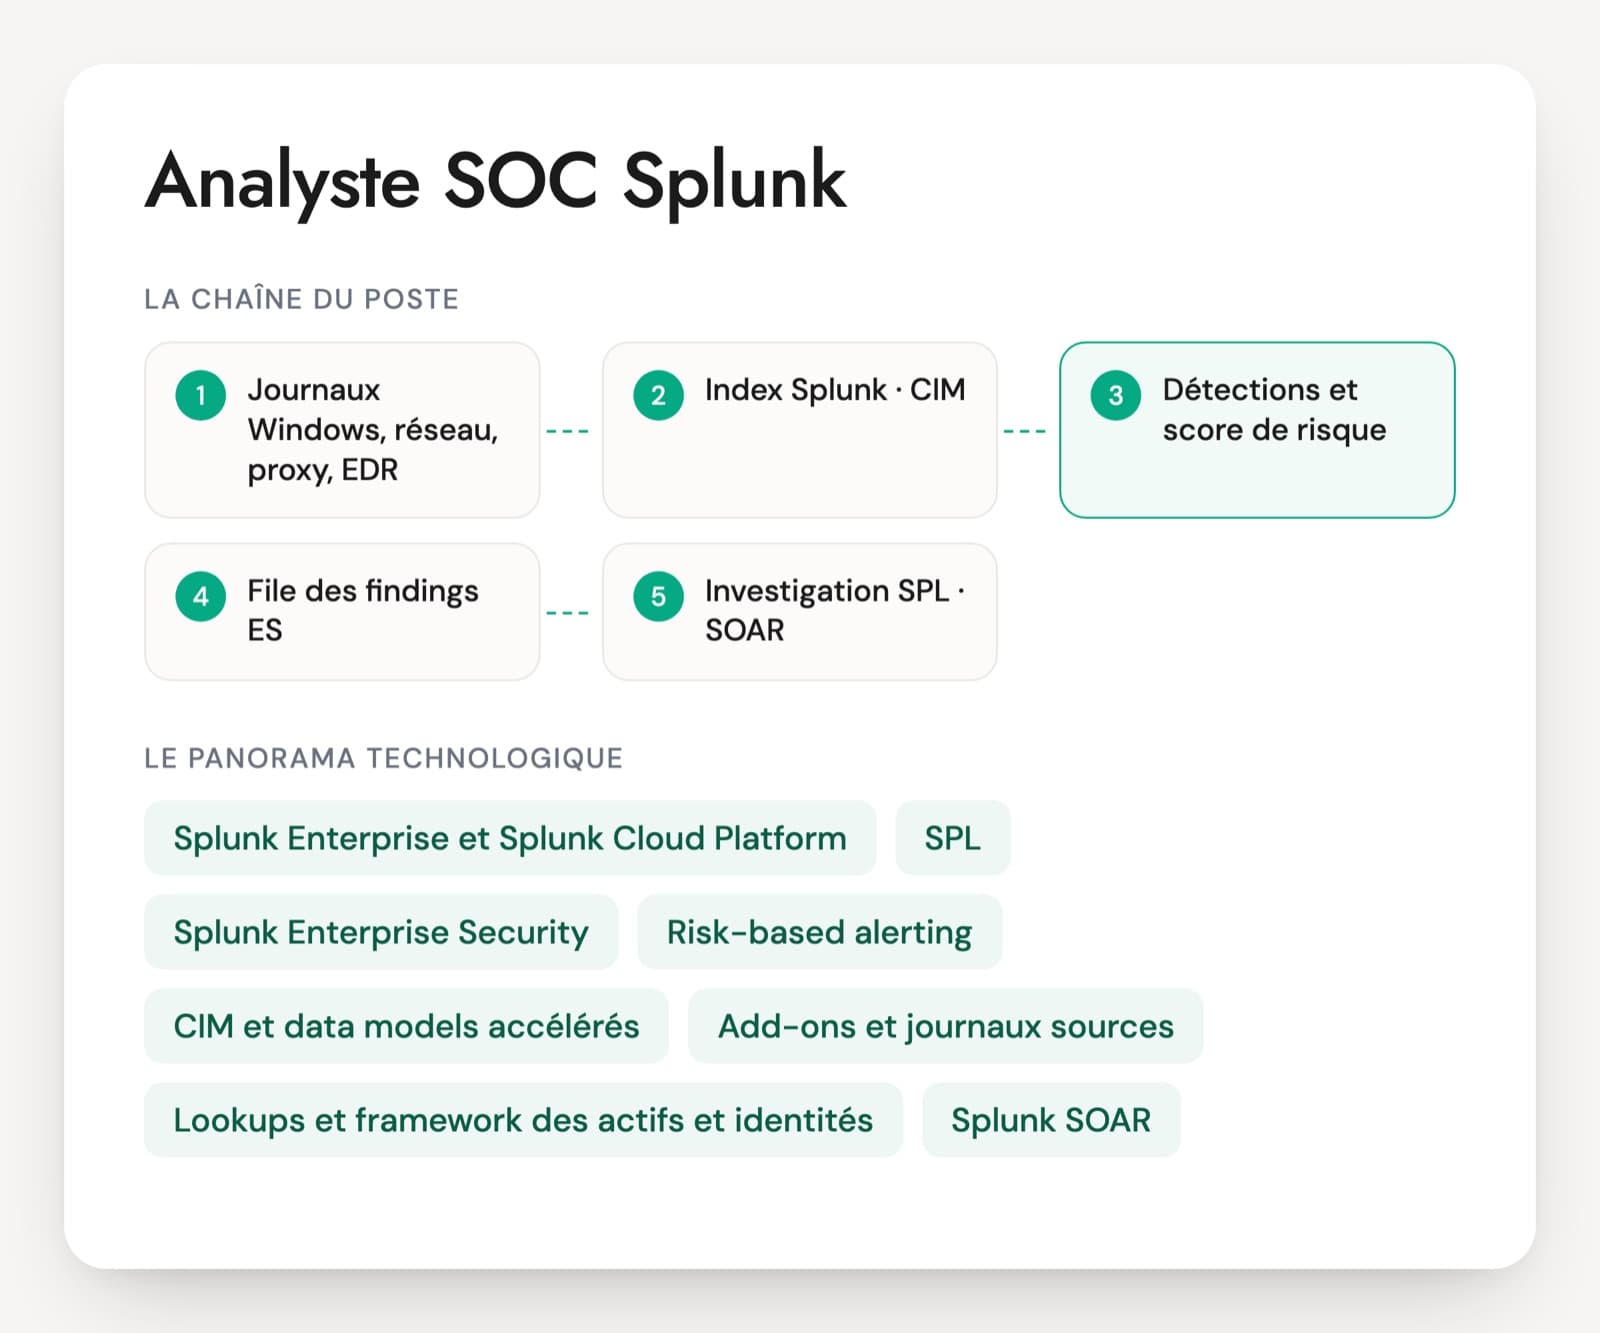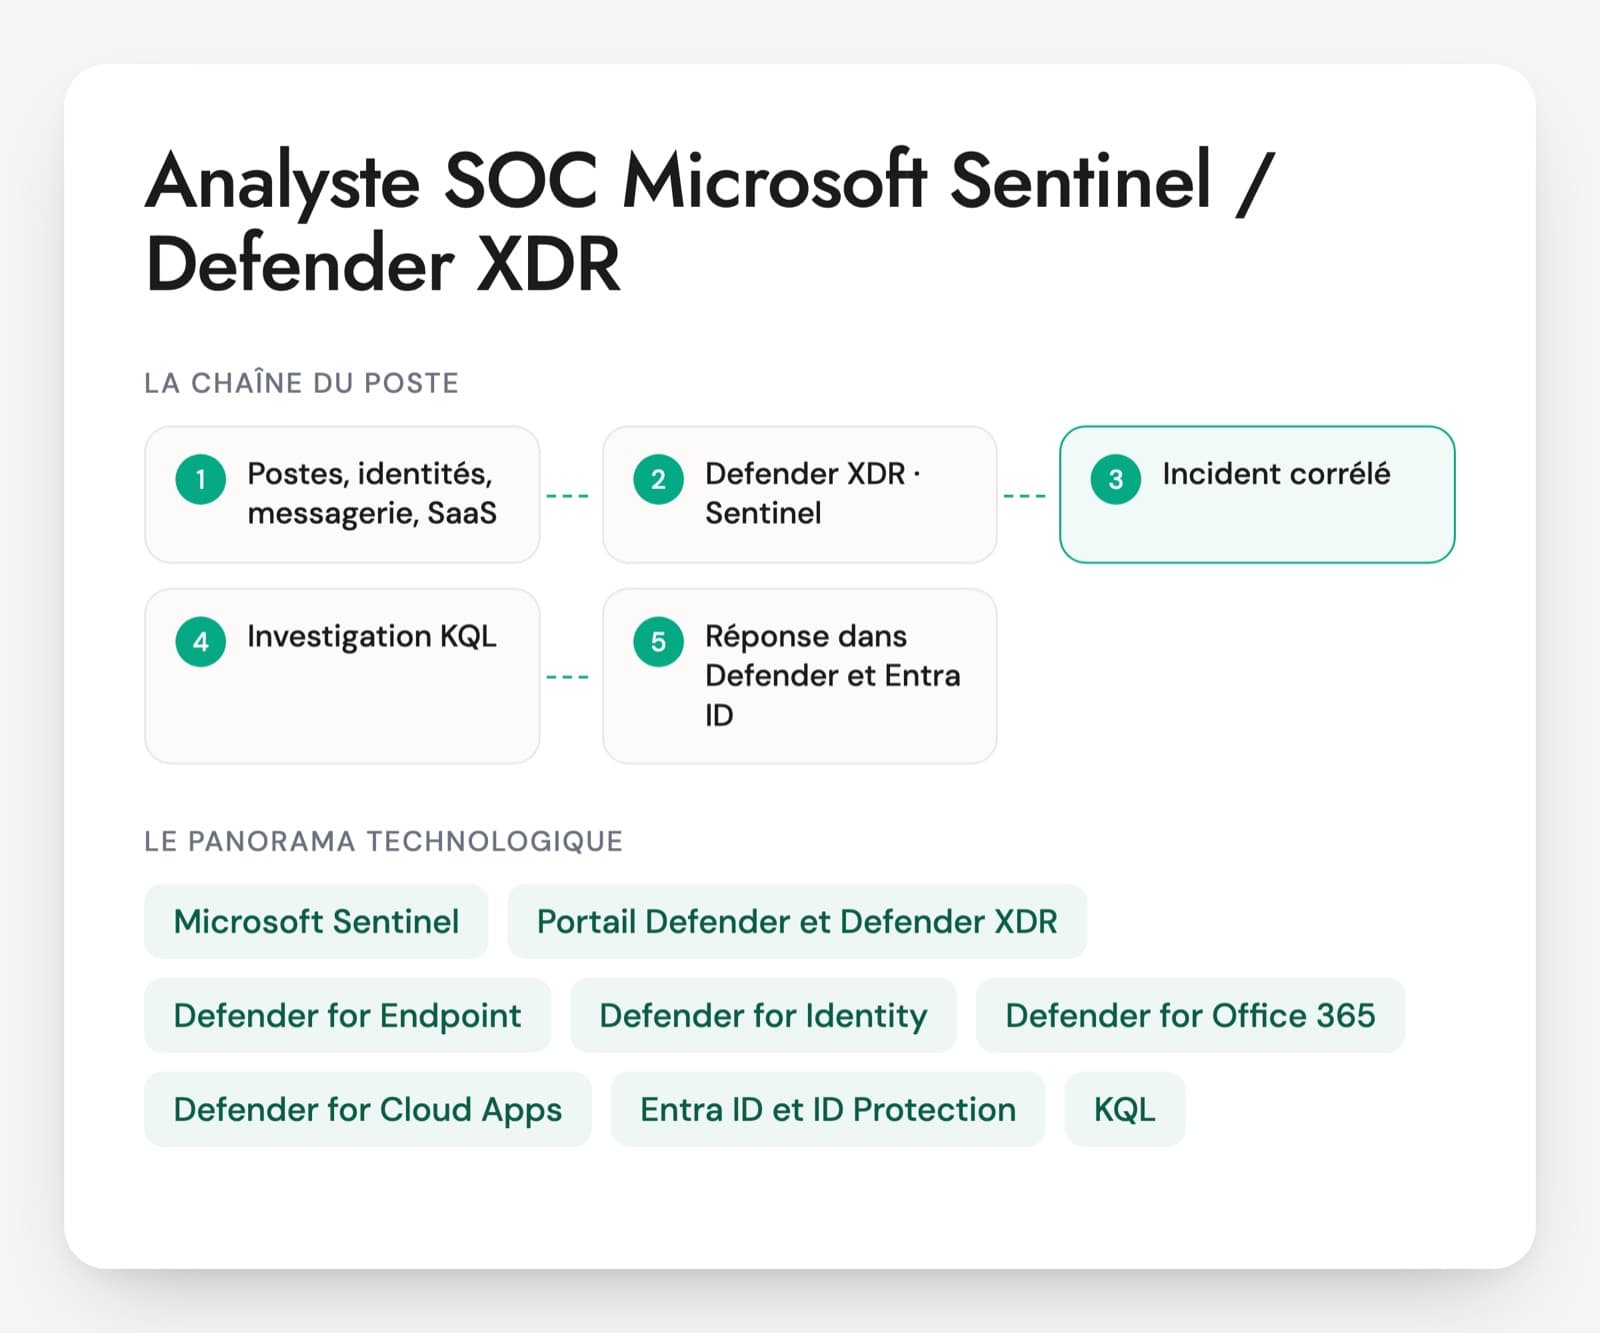
Dans un SOC bâti sur Microsoft, l'analyste passe ses journées dans le portail Defender. Il y reçoit des incidents qui regroupent des alertes de Defender for Endpoint, Defender for Identity, Defender for Office 365, Defender for Cloud Apps et Entra ID Protection, et y interroge en KQL les journaux collectés par Microsoft Sentinel. Les questions d'entretien d'un analyste SOC Sentinel couvrent donc tout l'écosystème Defender en plus du SIEM.
Le KQL est le premier filtre. Beaucoup de profils lancent des requêtes du hub de contenu sans savoir les modifier. L'entretien passe par une requête simple, puis par une jointure entre une connexion Entra ID et les processus d'un poste. Le second filtre, ce sont les identités : fatigue MFA, jeton volé, compte désactivé par la perturbation automatique d'attaque. Un analyste qui a traité ces cas sait expliquer ce qu'il a révoqué, dans quel ordre, et ce qu'il a vérifié ensuite.
Microsoft retire Sentinel du portail Azure le 31 mars 2027 au profit du portail Defender. Un candidat qui n'a connu que l'ancien portail retrouve vite ses repères, à condition de connaître les tables Defender XDR. Le PDF contient 30 questions, un cas de 20 minutes sur un phishing par proxy et une grille de 1 à 4.
Sentinel, Defender XDR, Entra ID : le terrain de l'analyste
Microsoft Sentinel
Le SIEM cloud de Microsoft. Il collecte les journaux d'Entra ID, d'Azure, des pare-feu et des serveurs, et produit des incidents à partir de règles analytiques. Microsoft a fixé au 31 mars 2027 la fin de sa gestion dans le portail Azure : il s'utilise désormais dans le portail Defender.
Portail Defender et Defender XDR
La console où l'analyste traite les incidents. Defender XDR regroupe automatiquement les alertes des différents produits en un incident, avec une chronologie et un graphe des entités. La chasse avancée y interroge les tables Defender et celles de Sentinel dans la même requête.
Defender for Endpoint
L'EDR des postes et serveurs. On y lit l'arbre de processus et la chronologie d'un appareil, et on y lance les actions de réponse : isolement, collecte d'un paquet d'investigation, Live Response, restriction d'exécution. Les règles de réduction de la surface d'attaque (ASR) produisent aussi beaucoup d'alertes.
Defender for Identity
Le capteur installé sur les contrôleurs de domaine. Il signale les reconnaissances LDAP, le Kerberoasting, les mouvements latéraux et d'autres attaques contre l'Active Directory, et peut désactiver un compte lors d'une perturbation automatique d'attaque.
Defender for Office 365
La protection de la messagerie : Safe Links, Safe Attachments, purge automatique des messages après livraison (ZAP) et Threat Explorer pour retrouver une campagne. C'est l'outil des alertes de phishing signalées par les utilisateurs.
Defender for Cloud Apps
La surveillance des applications SaaS, dont SharePoint, OneDrive et des applications tierces. Il détecte les téléchargements massifs, les connexions anormales et les applications OAuth suspectes, et alimente la table CloudAppEvents.
Entra ID et ID Protection
L'annuaire cloud et son moteur de risque. Les tables SigninLogs et AuditLogs montrent les connexions, les blocages par accès conditionnel et l'ajout de méthodes MFA. Un analyste Microsoft lit les codes d'erreur de connexion sans chercher dans la documentation.
KQL (Kusto Query Language)
Le langage commun à Sentinel et à la chasse avancée. Filtres, summarize, join, fonctions et watchlists couvrent la plus grande partie du travail d'investigation. C'est la compétence à tester en direct, sur un écran partagé.
Règles d'automatisation et playbooks Logic Apps
Les règles d'automatisation de Sentinel attribuent, étiquettent ou ferment des incidents. Les playbooks, construits sur Azure Logic Apps, enrichissent un incident ou lancent une action dans un autre outil. L'analyste les utilise et repère quand ils ne tournent plus.
Les offres qui citent Sentinel et Defender viennent d'organisations équipées en licences Microsoft de sécurité et de SOC managés qui suivent plusieurs tenants pour leurs clients. Le poste demande alors de passer d'une console à l'autre sans perdre le fil, et d'utiliser des droits souvent limités, accordés par tenant. Beaucoup d'annonces demandent un N2 ou un N3 autonome sur l'EDR Microsoft et sur Sentinel. La certification Microsoft SC-200, renouvelable chaque année par une évaluation en ligne, couvre le triage, la réponse et la chasse dans cet écosystème. Elle reste une base : la pratique se vérifie sur des requêtes et des incidents réels.
Six compétences à vérifier chez un analyste SOC Microsoft
- KQL pour l'investigation et la chasse
- Lecture des incidents Defender XDR
- Investigation et réponse dans Defender for Endpoint
- Identités Entra ID et Active Directory
- Messagerie et applications cloud
- Règles analytiques et automatisation Sentinel
Questions d'investigation pour un analyste SOC Sentinel et Defender
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · N2
Un utilisateur reçoit une vingtaine de demandes MFA en pleine nuit et finit par en accepter une. Comment le voyez-vous dans les journaux, et que faites-vous ?
Une bonne réponseDans SigninLogs, une série de tentatives depuis la même adresse avec des échecs à l'étape MFA (code 500121 par exemple), puis un succès. Le mot de passe est donc connu de l'attaquant. Il révoque les sessions, fait réinitialiser le mot de passe, contrôle dans AuditLogs les méthodes MFA ajoutées et regarde l'activité qui a suivi la connexion (messagerie, OneDrive, applications). Il recommande des méthodes résistantes au phishing pour ce profil.
Signal d'alerteRéinitialiser seulement la MFA, ou clore le cas parce que l'utilisateur dit avoir accepté par erreur, sans voir que le mot de passe a fuité.
Question 2 · N2
Dans Defender for Endpoint, une alerte signale un accès suspect à la mémoire de LSASS sur un serveur. Que faites-vous dans la console ?
Une bonne réponseIl ouvre la chronologie de l'appareil autour de l'alerte, identifie le processus à l'origine (rundll32 avec comsvcs.dll, procdump, outil inconnu), le compte utilisé et un éventuel fichier de vidage écrit sur le disque. Il liste les comptes qui avaient une session sur le serveur, car leurs identifiants sont exposés. Ensuite : isolement, paquet d'investigation, récupération des fichiers par Live Response, réinitialisation des comptes exposés et recherche de leurs connexions sur d'autres machines dans DeviceLogonEvents.
Signal d'alerteFermer l'alerte parce que l'action a été bloquée, sans se demander quels comptes étaient en mémoire.
Question 3 · N2
Un incident Defender XDR regroupe douze alertes venues de Defender for Office 365, Defender for Endpoint et Entra ID Protection. Comment le lisez-vous avant d'agir ?
Une bonne réponseIl part de l'histoire de l'attaque et du graphe, remet les alertes dans l'ordre chronologique (message reçu, clic, connexion risquée, processus sur le poste) et liste les entités touchées : utilisateurs, appareils, boîtes, adresses IP. Il vérifie que chaque alerte appartient bien à l'incident, regarde les actions automatiques déjà prises dans le centre d'actions, puis décide du confinement.
Signal d'alerteTraiter les douze alertes une par une dans l'ordre de la liste, ou fermer tout l'incident au premier faux positif.
Question 4 · N2
Écrivez dans la chasse avancée une requête qui sort les commandes PowerShell encodées des sept derniers jours, avec une seule ligne par poste et par commande.
Une bonne réponseDeviceProcessEvents filtré sur Timestamp > ago(7d), sur FileName (powershell.exe, pwsh.exe) et sur une ligne de commande qui contient -enc ou -EncodedCommand avec has_any, puis summarize count(), min(Timestamp), max(Timestamp) by DeviceName, ProcessCommandLine, InitiatingProcessFileName. Il garde le processus parent pour trier le légitime et rappelle que la chaîne encodée est en UTF-16LE avant décodage.
Signal d'alerteUn search sur toutes les tables sans filtre de temps, ou des contains partout sans comprendre leur coût.
Question 5 · N2
Une campagne de phishing a touché 150 boîtes avant d'être détectée. Comment la traitez-vous avec Defender for Office 365 ?
Une bonne réponseIl retrouve tous les messages de la campagne dans Threat Explorer ou la table EmailEvents (expéditeur, objet, URL, NetworkMessageId), identifie les clics dans UrlClickEvents, vérifie ce que ZAP a déjà retiré et purge le reste. Il bloque l'expéditeur, le domaine et l'URL dans la Tenant Allow/Block List. Pour les personnes qui ont cliqué, il examine les connexions Entra ID qui ont suivi.
Signal d'alerteEnvoyer un message demandant aux utilisateurs de supprimer l'e-mail, ou s'arrêter à la purge sans regarder les clics.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Sentinel et Defender XDR, les questions fréquentes
Un analyste SOC qui vient de Splunk ou de QRadar peut-il prendre un poste Sentinel ?
Oui pour le raisonnement d'investigation, qui se transpose. L'écart porte sur le KQL et sur les tables Microsoft : SigninLogs, DeviceProcessEvents, EmailEvents et les autres. Il faut quelques semaines à un bon N2 pour retrouver son niveau. L'écosystème Defender prend davantage de temps, parce que chaque produit a ses alertes et ses actions de réponse. Une requête simple en KQL écrite en entretien montre si la personne a déjà commencé à s'y mettre.
La certification SC-200 suffit-elle à valider un profil Sentinel et Defender ?
La SC-200 (Microsoft Security Operations Analyst Associate) couvre la gestion d'un environnement de sécurité, la réponse aux incidents et la chasse dans Defender XDR et Sentinel. Elle se renouvelle tous les ans par une évaluation en ligne gratuite, ce qui permet de voir si elle est à jour. Elle ne montre pas la capacité à écrire une requête sans modèle ni à traiter un incident réel. Un cas vécu en dit davantage : un compte compromis, un poste isolé, une règle corrigée.
Que change le passage de Sentinel dans le portail Defender ?
Microsoft a fixé au 31 mars 2027 la fin de Sentinel dans le portail Azure. Les incidents Sentinel et Defender XDR se traitent alors dans une seule file, et la chasse avancée interroge les deux familles de tables. Un candidat qui n'a connu que l'ancien portail doit savoir où retrouver ses règles, ses watchlists et ses classeurs. La différence entre les colonnes Timestamp et TimeGenerated est un bon test : la réponse montre s'il a déjà travaillé dans le portail unifié.
Comment se déroule un test technique KQL pour un analyste SOC ?
Sur un tenant de démonstration ou des exports de tables (SigninLogs, DeviceProcessEvents, EmailEvents), trois exercices de difficulté croissante s'enchaînent : un filtre avec agrégation, une jointure entre identité et poste, une recherche de rareté sur un binaire. La personne travaille à voix haute, avec la documentation ouverte si elle le souhaite. Quarante-cinq minutes suffisent. Le raisonnement compte autant que la syntaxe : un filtre placé avant la jointure dit beaucoup sur l'habitude du langage.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.