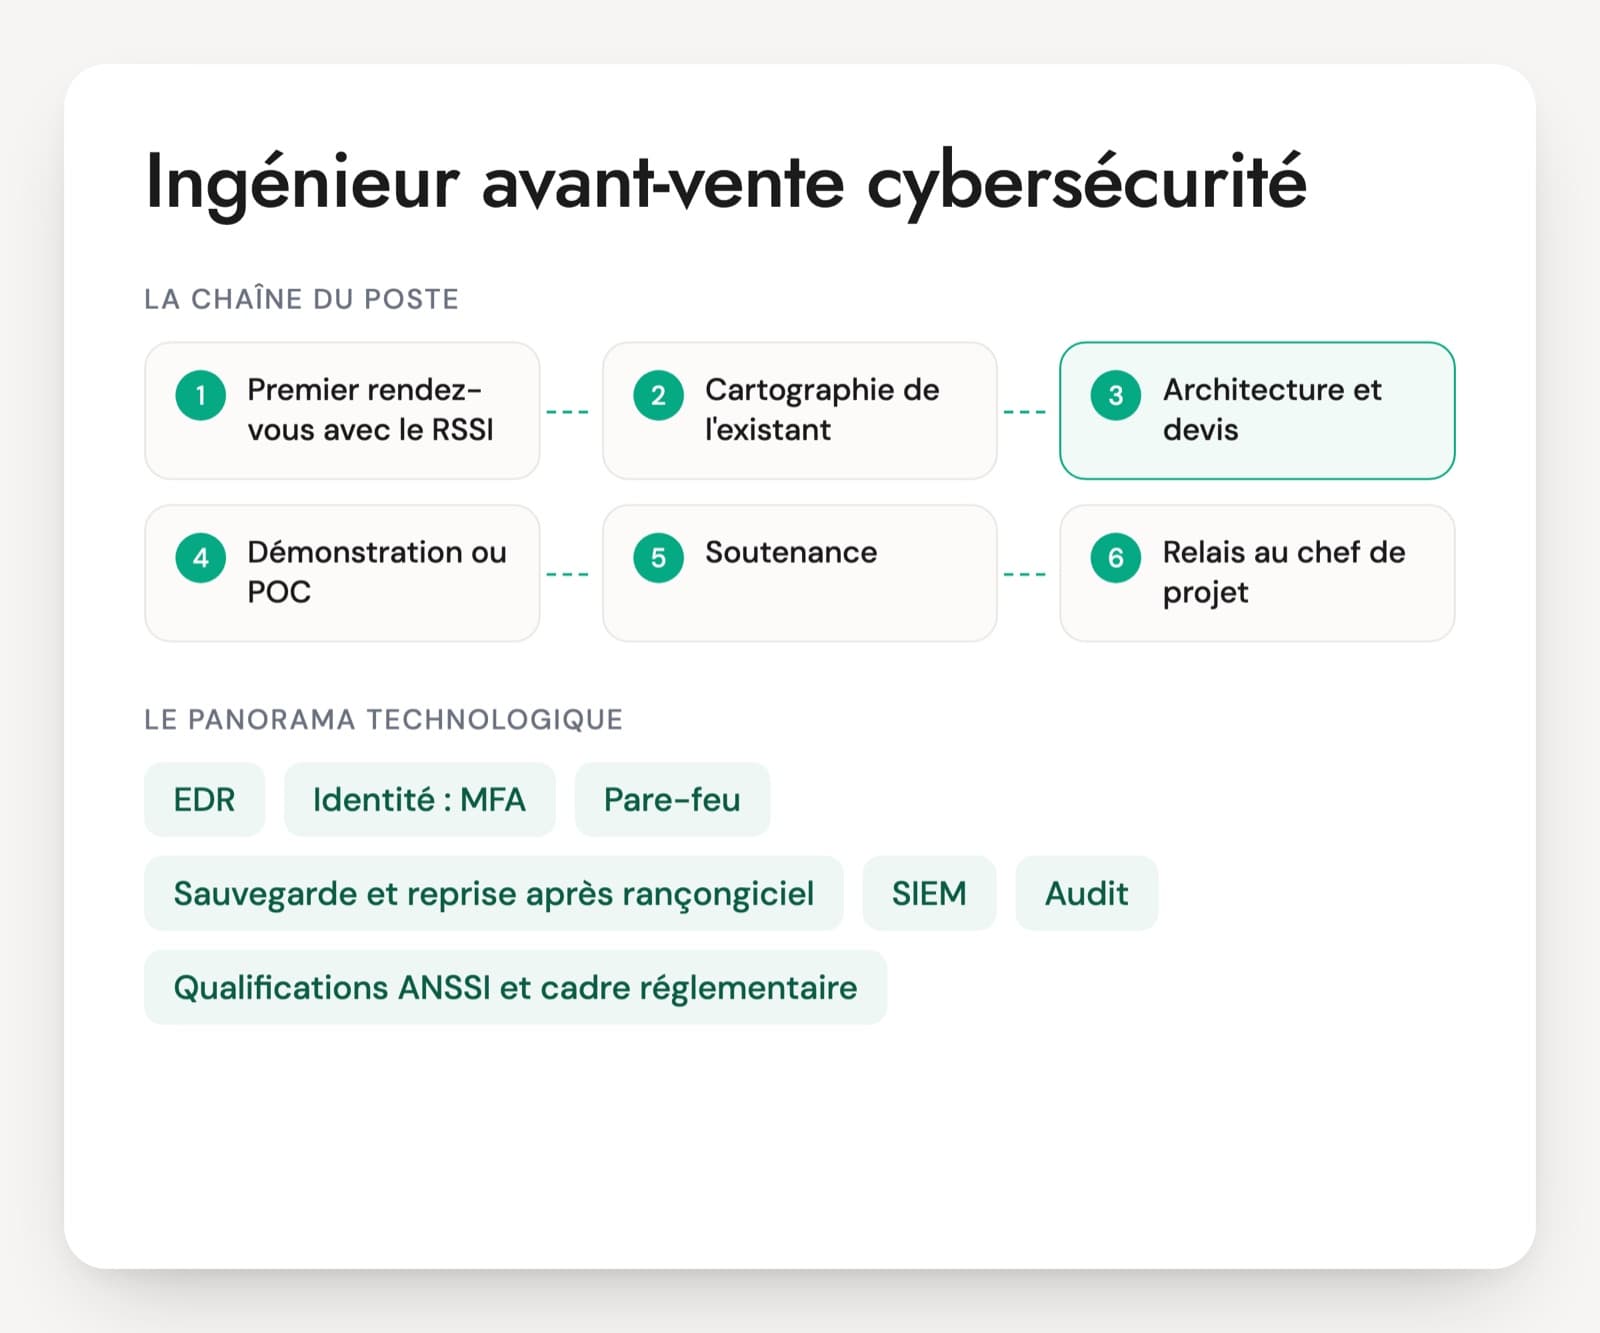
Le poste existe chez les intégrateurs, les distributeurs à valeur ajoutée, les éditeurs et les prestataires de services managés. Les intitulés changent (avant-vente, presales, sales engineer, solution architect), le travail beaucoup moins : rendez-vous de découverte avec le RSSI, choix des briques, chiffrage, démonstration, mémoire technique, soutenance. Les questions d'entretien pour un ingénieur avant-vente cybersécurité suivent une affaire réelle, du premier appel à la signature.
Deux parcours dominent. L'ancien ingénieur sécurité ou analyste SOC connaît les produits mais n'a jamais défendu un prix ni refusé une demande irréaliste du commercial. Le profil venu de la vente indirecte connaît les gammes et les programmes partenaires, sans toujours mesurer ce qu'implique un agent EDR sur 3 000 postes ou une inspection TLS sur un pare-feu. Le candidat raconte son dernier chiffrage et l'écart constaté au déploiement.
Le cadre réglementaire s'invite dans presque tous les rendez-vous. Beaucoup de clients arrivent avec NIS2 en tête alors que la loi de transposition n'était pas votée à l'Assemblée nationale au 7 novembre 2026. D'autres doivent acheter des produits qualifiés par l'ANSSI ou appliquer DORA. Le bon candidat sait dire ce que ces textes imposent et ce qu'aucun produit ne règle seul. Le PDF contient 30 questions sur six axes, un cas de 20 minutes et une grille de 1 à 4.
Les briques de sécurité qu'un avant-vente doit savoir vendre et chiffrer
EDR, XDR et protection du poste
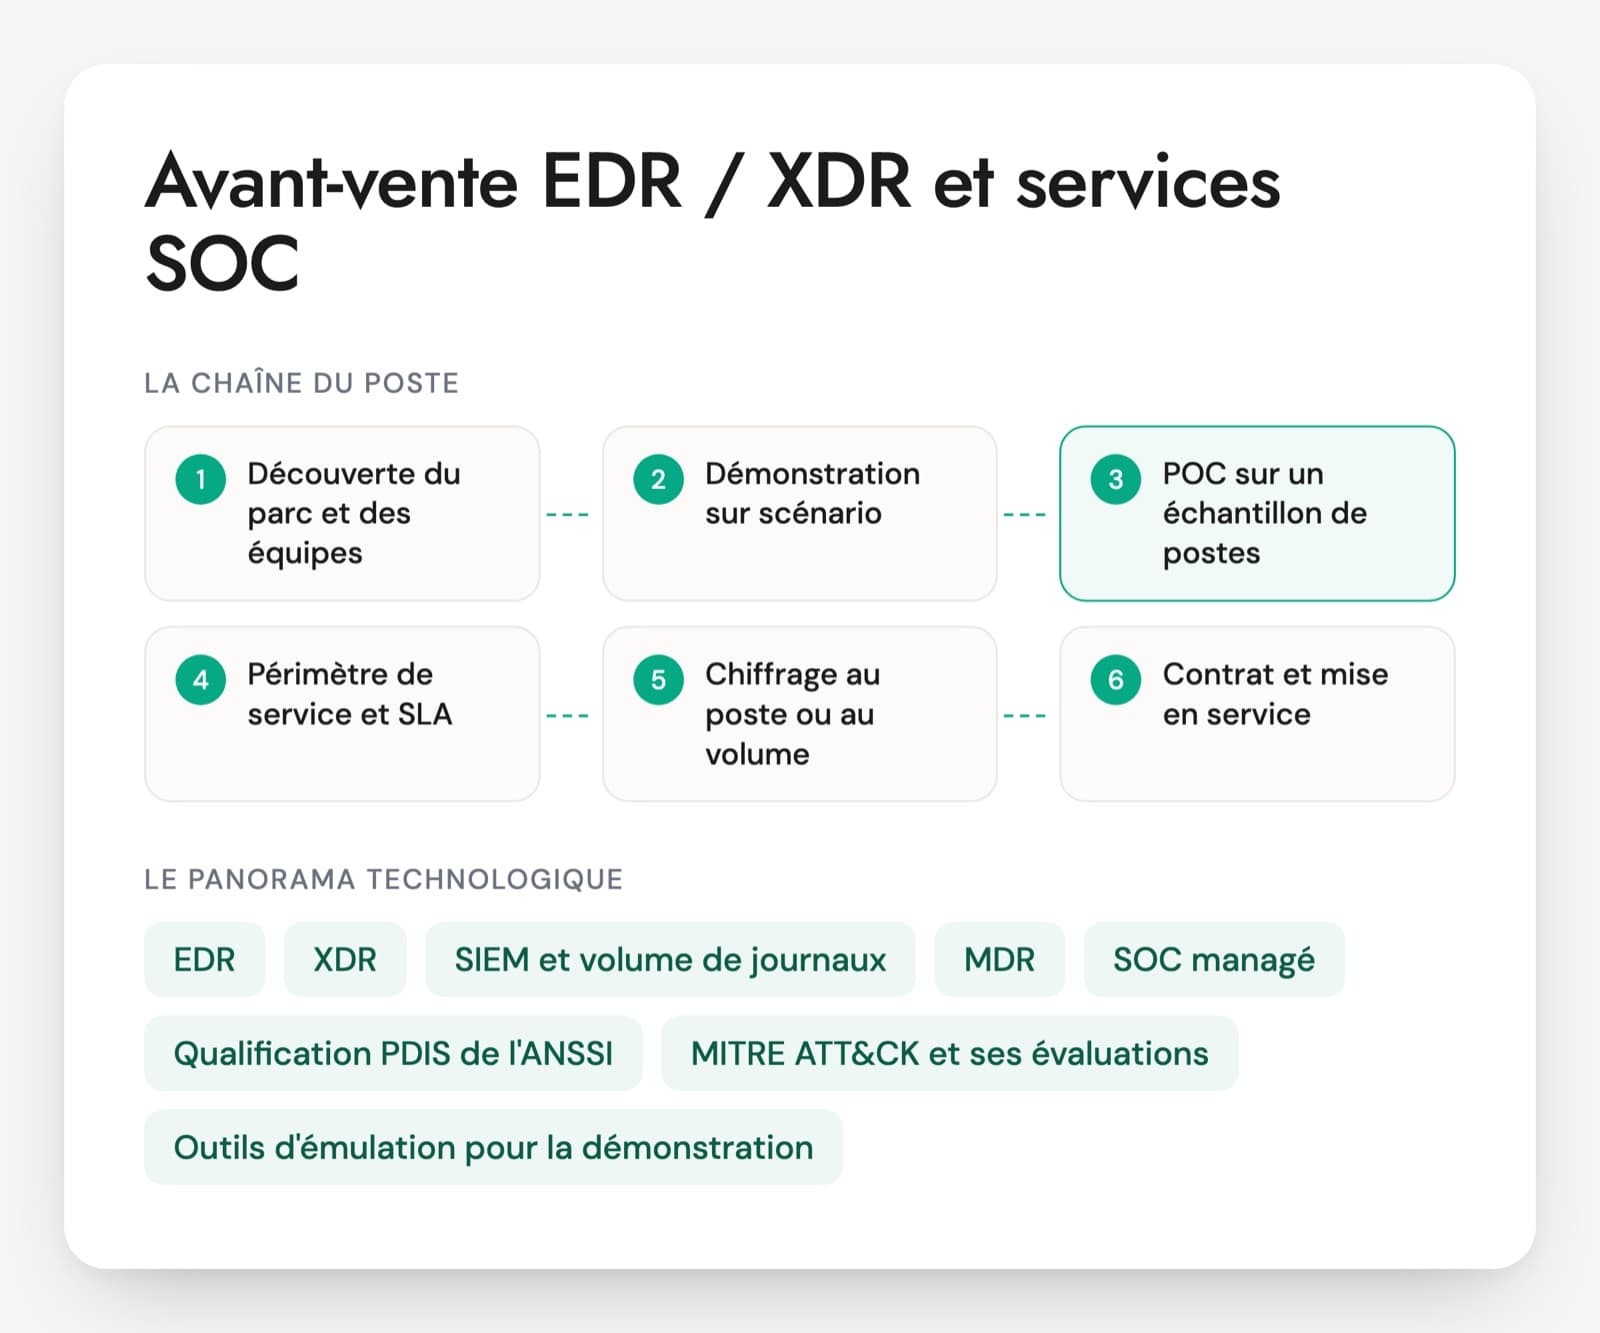
L'agent installé sur les postes et les serveurs qui détecte les comportements suspects et peut isoler une machine. Les noms courants sont Microsoft Defender for Endpoint, CrowdStrike Falcon, SentinelOne, Cortex XDR ou HarfangLab. L'avant-vente doit savoir chiffrer le déploiement, pas seulement la licence, et dire qui regardera les alertes.
Identité : MFA, accès conditionnel et PAM
L'authentification forte, les règles d'accès selon le poste et le contexte, et le bastion qui protège les comptes d'administration (Idira, ex-CyberArk, chez Palo Alto Networks, WALLIX, Delinea). C'est souvent la première dépense après un incident. Le chiffrage dépend du nombre d'utilisateurs, des populations sans téléphone professionnel et des licences Microsoft déjà payées.
Pare-feu, SD-WAN et SASE
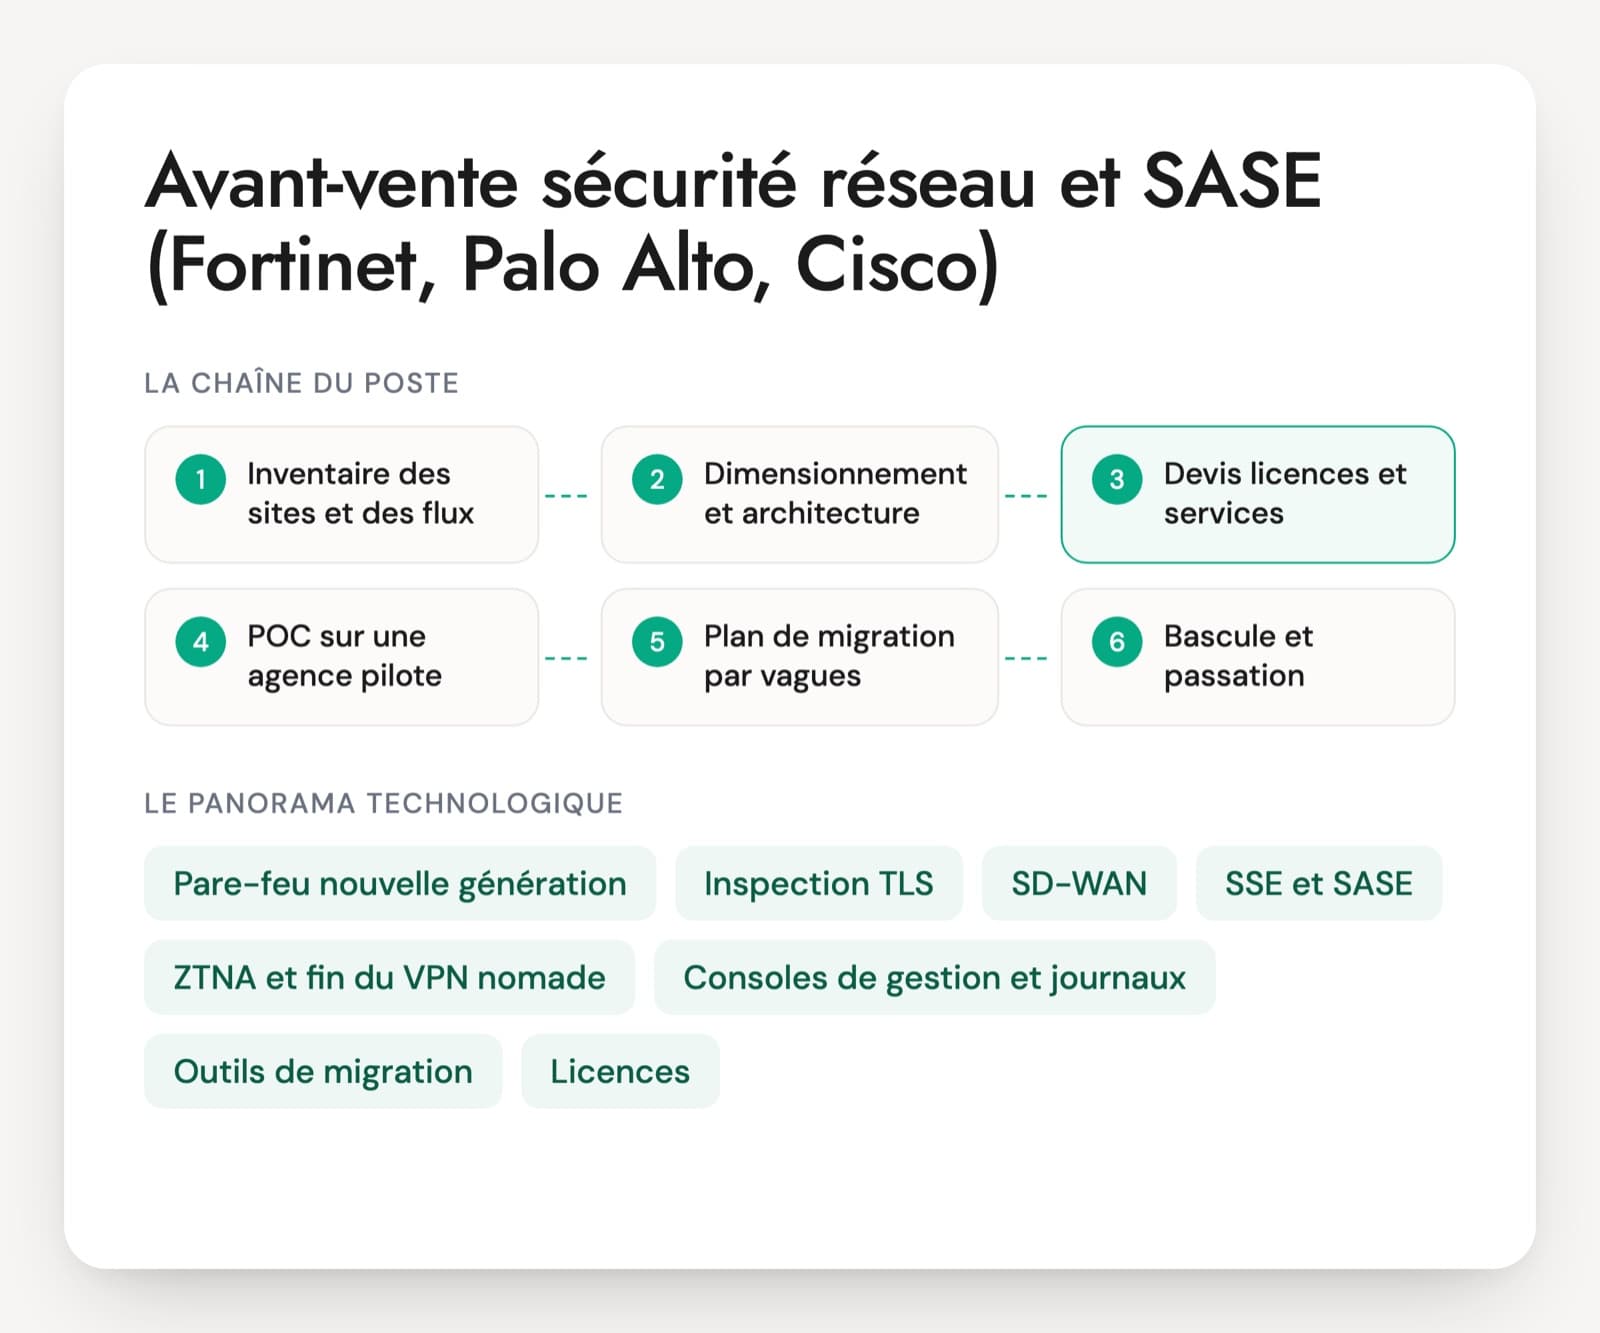
Le filtrage du périmètre et des sites (Fortinet, Palo Alto Networks, Check Point, Cisco, Stormshield) et les offres cloud qui remplacent le VPN et le proxy. Le dimensionnement se fait sur le débit avec les services de sécurité activés, pas sur le chiffre le plus flatteur publié par le constructeur.
Sauvegarde et reprise après rançongiciel
Copies hors ligne ou immuables, console de sauvegarde isolée de l'annuaire, tests de restauration chronométrés. Les clients achètent souvent un logiciel de sauvegarde en croyant acheter une capacité de reprise. Le candidat doit savoir faire la différence devant un DSI.
SIEM, SOC managé et MDR
La collecte et la corrélation des journaux (Microsoft Sentinel, Splunk, QRadar, Google SecOps) et les services qui les surveillent jour et nuit. Un outil de détection sans équipe pour le regarder ne protège personne. La personne doit poser la question de l'exploitation avant celle du produit.
Audit, tests d'intrusion et PASSI
Les prestations d'audit vendues avec ou avant les produits. La qualification PASSI de l'ANSSI est accordée au prestataire, pas à une personne. Un test d'intrusion se chiffre sur un périmètre écrit et une convention d'audit signée, car les articles 323-1 et suivants du Code pénal sanctionnent l'accès non autorisé.
Qualifications ANSSI et cadre réglementaire
Les produits qualifiés et les prestataires qualifiés (PASSI, PDIS, PRIS) que certains acheteurs exigent. NIS2 (directive 2022/2555), DORA (règlement 2022/2554) et le Cyber Resilience Act reviennent dans les cahiers des charges. L'avant-vente relie chaque exigence à une mesure concrète sans promettre la conformité à la place du client.
L'avant-vente cybersécurité est rattaché à l'équipe commerciale ou à une direction technique, et travaille avec un ou plusieurs ingénieurs commerciaux. Chez un éditeur, il connaît un produit en profondeur et le démontre. Chez un intégrateur ou un distributeur, il assemble plusieurs éditeurs, répond aux appels d'offres et fait valider ses chiffrages par le delivery. Les offres demandent en général plusieurs années en exploitation ou en conseil sécurité, un anglais professionnel et l'aisance à l'oral face à un comité. Les certifications éditeurs (Fortinet NSE, certifications Palo Alto Networks ou Cisco) et les certifications généralistes comme le CISSP rassurent sur le vocabulaire. Le chiffrage et la tenue d'une soutenance se vérifient sur un cas.
Six compétences attendues d'un ingénieur avant-vente cybersécurité
- Qualification du besoin et de la décision
- Architecture de sécurité multi-briques
- Chiffrage, licences et services
- Démonstration et conduite de POC
- Appels d'offres et cadre réglementaire
- Positionnement et passage au delivery
Questions d'entretien pour un avant-vente cybersécurité, réponses annotées
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Le DSI d'une organisation de 800 postes ouvre le rendez-vous par « nous voulons être conformes NIS2 ». Que lui demandez-vous ?
Une bonne réponseLa personne commence par le périmètre : dans quelle catégorie d'entités de la directive l'organisation pense entrer, et sur quelle base. Elle rappelle que la loi de transposition n'était pas votée à l'Assemblée au 7 novembre 2026, donc que les obligations françaises détaillées ne sont pas fixées, et qu'on travaille sur les mesures de l'article 21 de la directive. Elle passe ensuite à l'existant (MFA, EDR, sauvegardes, annuaire, journalisation), aux échéances internes, au budget et à la personne qui décide. Elle repart avec une liste d'écarts, pas avec un produit.
Signal d'alerteProposer d'emblée un « pack NIS2 » ou un produit présenté comme rendant conforme. Ou affirmer des obligations et des sanctions françaises comme si la loi était en vigueur.
Question 2 · confirmé
Le client veut le MFA pour 1 200 utilisateurs, dont 300 opérateurs d'atelier sans téléphone professionnel. Comment chiffrez-vous ?
Une bonne réponseElle part des licences existantes : avec Microsoft 365 E3, Entra ID P1 et l'accès conditionnel sont déjà payés. Pour les opérateurs, elle compare clés de sécurité FIDO2, jetons matériels et postes partagés, avec le coût des clés de rechange et la logistique de remise. Elle chiffre l'enrôlement, la procédure de perte, les comptes de service et les applications anciennes qui ne gèrent pas l'authentification moderne. Le devis sépare matériel, licences et jours de service, avec les hypothèses écrites.
Signal d'alerteUn prix au nombre d'utilisateurs multiplié par une licence, sans voir les populations particulières. Ou imposer une application sur téléphone personnel sans poser la question au client et aux représentants du personnel.
Question 3 · confirmé
Deux semaines après le début du POC, le RSSI trouve que votre solution remonte beaucoup plus d'alertes que celle du concurrent. Que faites-vous ?
Une bonne réponseElle vérifie d'abord que les deux solutions tournent dans des conditions comparables : même périmètre, même mode (audit ou blocage), politiques par défaut ou réglées. Elle qualifie un échantillon d'alertes avec l'équipe du client, sépare vrais positifs, comportements légitimes à exclure et bruit, et montre le réglage proposé avec son effet. Elle ramène la discussion aux critères de succès écrits au départ, comme le taux d'alertes utiles ou le temps passé par analyste.
Signal d'alerteDésactiver des règles pour faire baisser le compteur avant la fin du POC. Ou affirmer que plus d'alertes veut dire meilleure détection.
Question 4 · confirmé
Un DCE exige un pare-feu « qualifié par l'ANSSI ». Comment vérifiez-vous que votre offre répond ?
Une bonne réponseElle consulte le catalogue des produits qualifiés de l'ANSSI, le niveau de qualification et surtout la version exacte qualifiée, puis la compare à la version qu'elle propose et à son cycle de maintenance chez l'éditeur. Elle sait qu'une certification CSPN n'est pas une qualification, et que la qualification porte sur une cible de sécurité et une configuration. Si la version qualifiée est ancienne, elle le dit dans le mémoire et explique comment le client restera dans le cadre.
Signal d'alerteRépondre oui parce que la marque a « un produit qualifié », sans regarder la version ni le modèle. Confondre CSPN, Critères Communs et qualification.
Question 5 · confirmé
Un client sans équipe sécurité veut acheter un SIEM. Que lui recommandez-vous ?
Une bonne réponseElle demande qui regardera les alertes la nuit et le week-end, et avec quelles procédures. Sans réponse, elle propose un service managé (SOC ou MDR) ou un EDR accompagné d'un service, et garde le SIEM pour plus tard ou en mode service. Elle explique que le coût d'un SIEM suit surtout le volume de journaux et le temps d'analystes, pas la licence. Elle cite les sources prioritaires (annuaire, messagerie, VPN, EDR) plutôt que « tous les journaux ».
Signal d'alerteVendre le SIEM le plus complet du catalogue et laisser le client découvrir l'exploitation. Ou promettre une détection « automatique » sans personne derrière.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Les questions fréquentes sur l'avant-vente cybersécurité
Qui porte quoi entre l'avant-vente et l'ingénieur commercial en cybersécurité ?
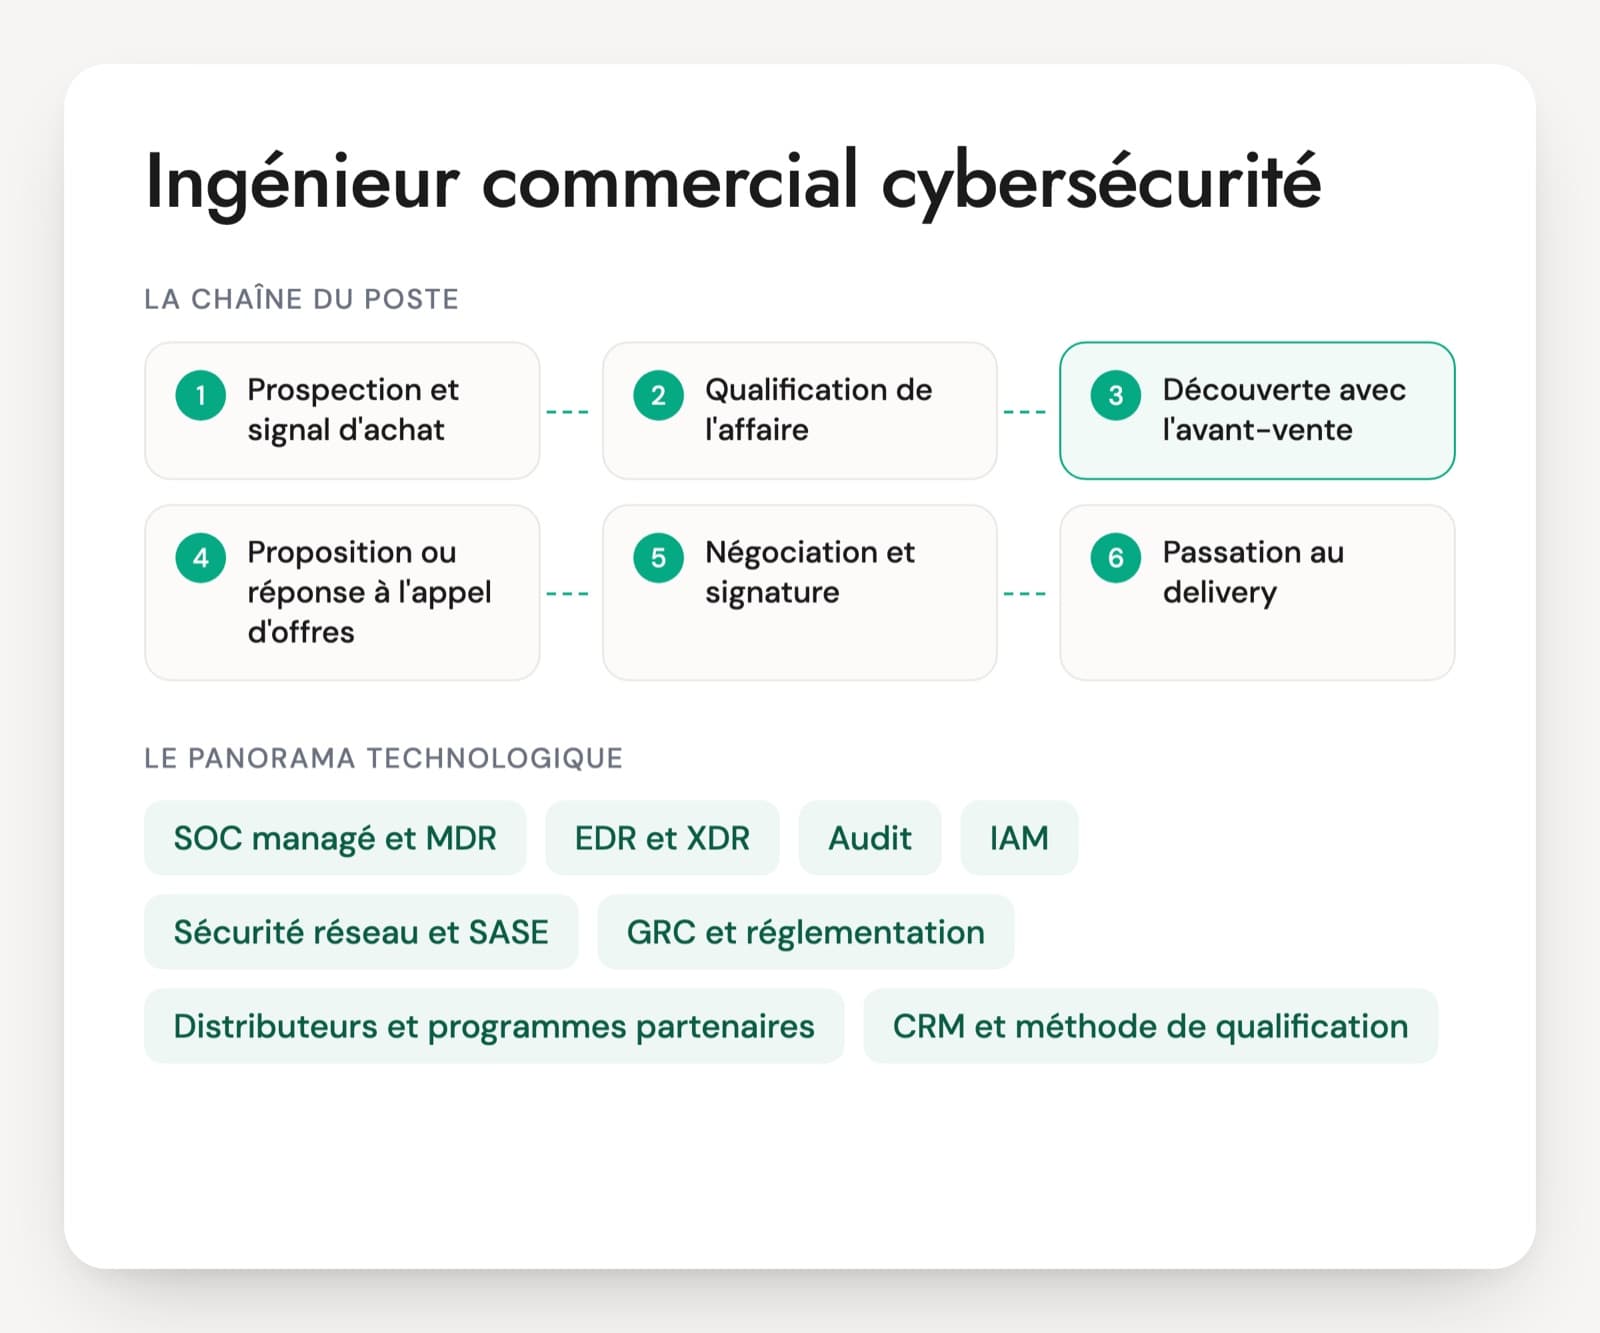
L'ingénieur commercial tient la relation, le prix final, le prévisionnel et la négociation. L'avant-vente tient la solution : qualification technique, architecture, chiffrage des briques et des jours de service, démonstration, mémoire technique. La frontière bouge selon les employeurs, surtout sur le chiffrage. Avant l'entretien, il faut savoir qui signe le devis, qui conduit les POC et si l'avant-vente a une part variable. Le profil attendu n'est pas le même si l'avant-vente reprend aussi une partie de la négociation.
Les certifications éditeurs ou un CISSP sont-ils indispensables ?
Les certifications éditeurs servent souvent aux agréments de l'entreprise auprès des constructeurs, ce qui les justifie quand le portefeuille est fixé. Le CISSP ou le CISM montrent une culture large de la sécurité, utile face à un RSSI. Aucune ne prouve qu'une personne sait chiffrer un déploiement ou tenir une soutenance. Un devis récent qu'elle a construit, ses hypothèses et ce qui a changé une fois le projet lancé pèsent davantage.
Une soutenance simulée remplace-t-elle un test technique ?
Pour ce poste, elle en dit souvent plus. La veille, le candidat reçoit un court cahier des charges, prépare une architecture et un ordre de grandeur de prix, puis affronte le comité client pendant vingt minutes avec un DSI et un RSSI qui posent des objections. Un exercice sur un produit précis reste utile si le portefeuille est mono-éditeur. La qualité des questions posées compte autant que la proposition elle-même.
Généraliste ou spécialiste d'une brique : quel profil viser ?
Un intégrateur qui vend plusieurs familles cherche un généraliste capable de dire quoi faire en premier chez un client qui n'a rien, puis de s'appuyer sur des experts. Un éditeur ou un distributeur centré sur une gamme a besoin d'un spécialiste qui démontre le produit sans aide. Les fiches dédiées à l'avant-vente sécurité réseau et SASE et à l'avant-vente EDR, XDR et SOC détaillent ces deux spécialités.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.