Chez un intégrateur ou une ESN, l'ingénieur commercial cybersécurité porte un catalogue de services (SOC managé, tests d'intrusion, accompagnement ISO 27001) et revend les produits de partenaires comme Fortinet ou Microsoft. Chez un éditeur, il vend une seule plateforme, souvent par l'intermédiaire de distributeurs et d'intégrateurs. Dans un cabinet de conseil, il vend des jours d'audit et de GRC. Les questions d'entretien pour un ingénieur commercial cybersécurité dépendent donc du poste : chasse ou développement de comptes, PME ou grands comptes, acheteurs privés ou publics.
Le risque le plus courant tient au vernis technique. Un bon vendeur IT cite NIS2, Zero Trust et XDR sans savoir ce qu'un RSSI attend d'un SOC managé ni ce qu'une qualification PASSI change pour un acheteur. Le profil inverse existe aussi : un ancien consultant sécurité très à l'aise sur le fond, qui ne qualifie pas un budget et ne conclut pas. Il faut des affaires précises : qui signait, sur quel critère, pourquoi elle a été gagnée ou perdue.
Un avant-vente ou un consultant de l'équipe participe à une partie de l'entretien. Il entend vite si le candidat pourra tenir un premier rendez-vous seul. Le PDF contient un jeu de rôle de 20 minutes sur une affaire de SOC managé et une grille sur six axes.
Les offres et les outils qu'un ingénieur commercial cybersécurité doit comprendre
SOC managé et MDR
Le service le plus vendu par les intégrateurs. Une équipe externe surveille les alertes du client, les qualifie et réagit, souvent 24 heures sur 24. Le commercial doit savoir ce qui est surveillé (postes, serveurs, cloud, identités), ce que le prestataire a le droit de faire seul et ce que dit le contrat sur les délais.
EDR et XDR
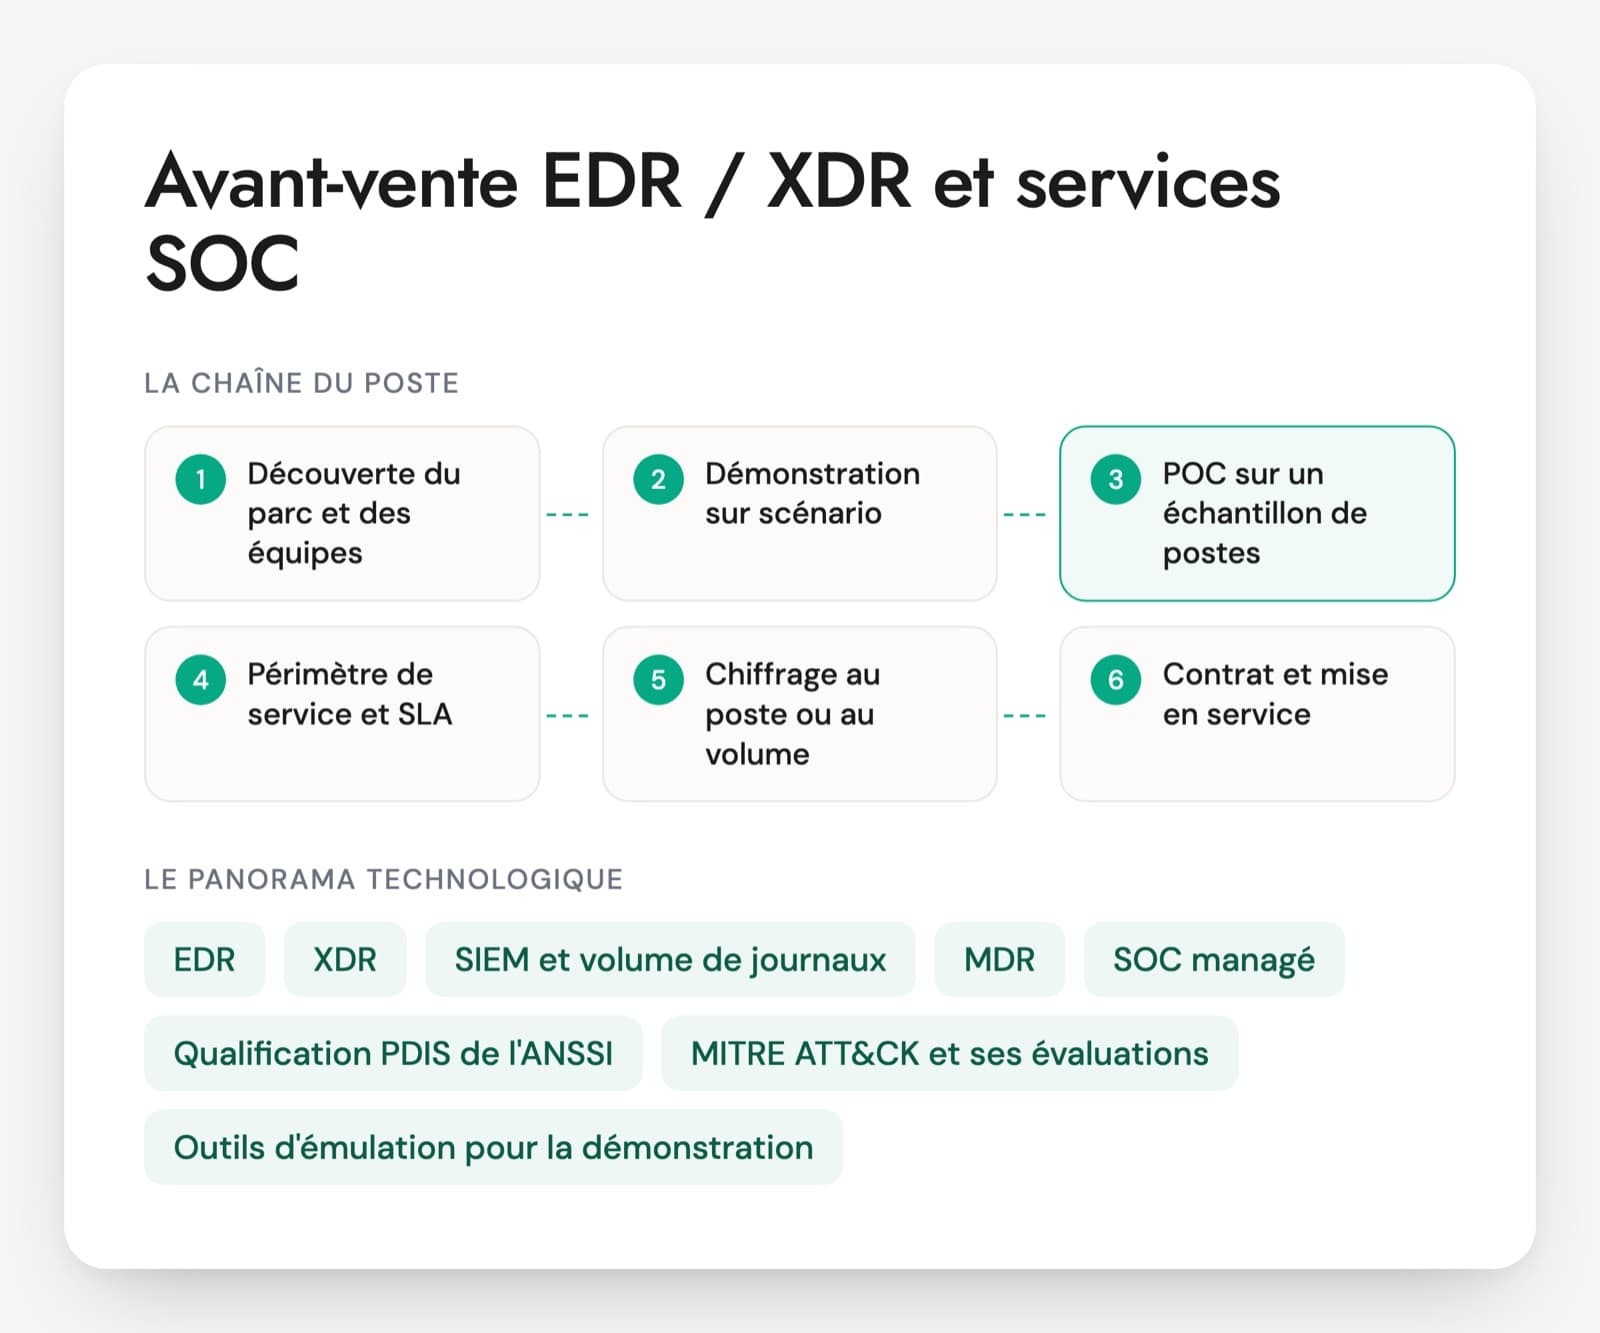
L'agent installé sur les postes et les serveurs qui détecte les comportements suspects et permet d'isoler une machine. Le XDR croise ces données avec d'autres sources (messagerie, identité, réseau). Vendre une licence EDR sans poser la question de qui regarde les alertes la nuit est une erreur classique.
Audit, test d'intrusion et PASSI
Des prestations ponctuelles qui se vendent au jour ou au forfait. La qualification PASSI est délivrée par l'ANSSI au prestataire, pour des activités d'audit précises, et certains acheteurs l'exigent. Le commercial doit savoir distinguer un test d'intrusion, un audit de configuration et un audit organisationnel.
IAM, PKI et signature électronique
La gestion des identités et des accès, les certificats et la signature des documents. Ces projets touchent la DSI, le juridique et parfois les métiers, ce qui allonge le cycle. Sur la signature et les services de confiance, le règlement eIDAS fixe le cadre.
Sécurité réseau et SASE
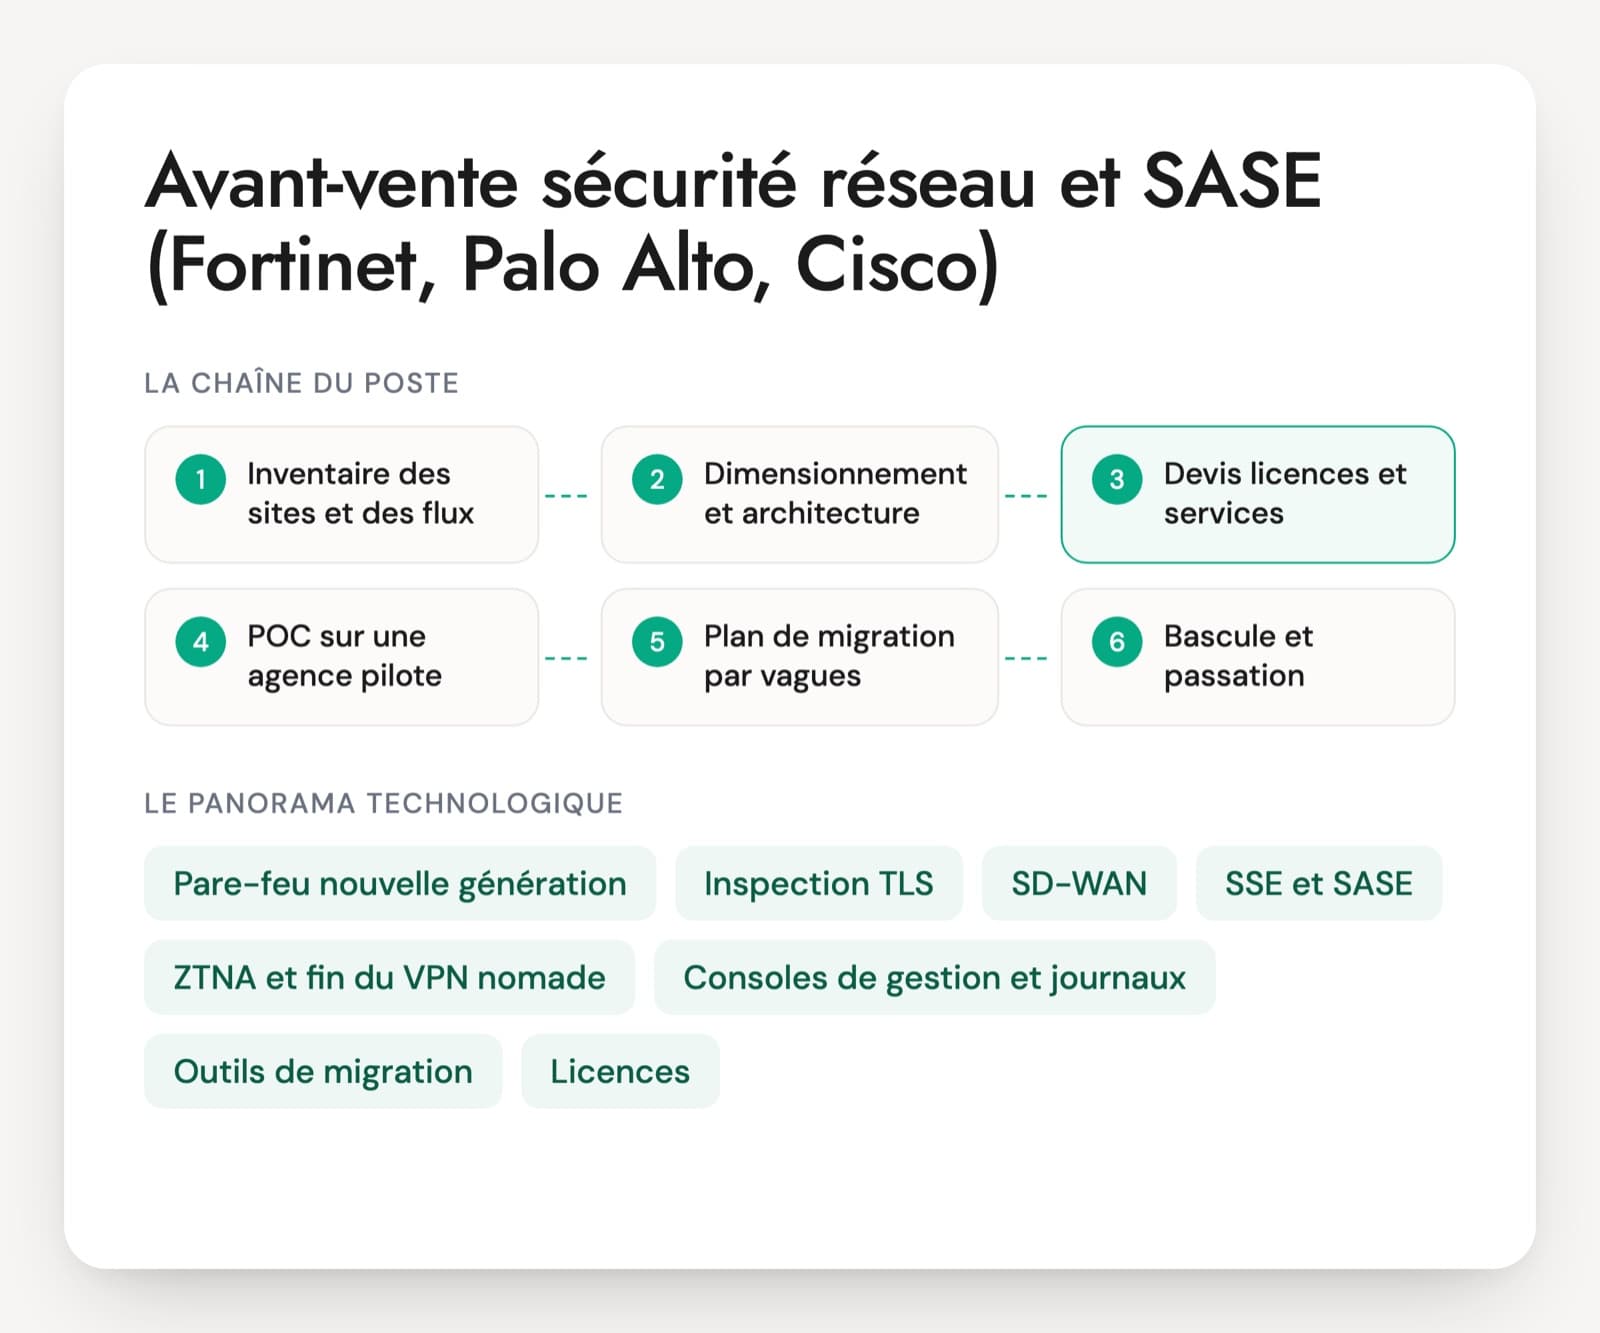
Pare-feux de nouvelle génération, accès distant sans VPN classique (ZTNA) et services de sécurité livrés depuis le cloud. Ce sont souvent des affaires à plusieurs sites, avec du matériel, des licences et des services d'intégration dans la même proposition.
GRC et réglementation
ISO 27001, NIS2, DORA, la LPM pour les opérateurs d'importance vitale, le RGPD. La réglementation crée des besoins réels, mais le commercial ne doit rien affirmer qu'il n'a pas vérifié sur le statut d'un client ou sur un calendrier. Au 7 novembre 2026, la loi française de transposition de NIS2 n'a pas encore été votée à l'Assemblée nationale.
Distributeurs et programmes partenaires
Entre l'éditeur et l'intégrateur, un distributeur comme Arrow ou Exclusive Networks gère la facturation, les prix spéciaux et une partie de l'avant-vente. Les programmes partenaires fixent les remises et l'enregistrement des opportunités (deal registration). Un candidat qui vient de ce monde sait comment se forme sa marge.
CRM et méthode de qualification
Salesforce ou un autre CRM pour suivre le pipeline et la prévision. Beaucoup d'équipes qualifient avec MEDDICC ou MEDDPICC (métriques, acheteur économique, critères et processus de décision, processus d'achat, douleur, champion, concurrence). Peu importe la méthode : l'important est que le candidat sache ce qui lui manque sur chaque affaire.
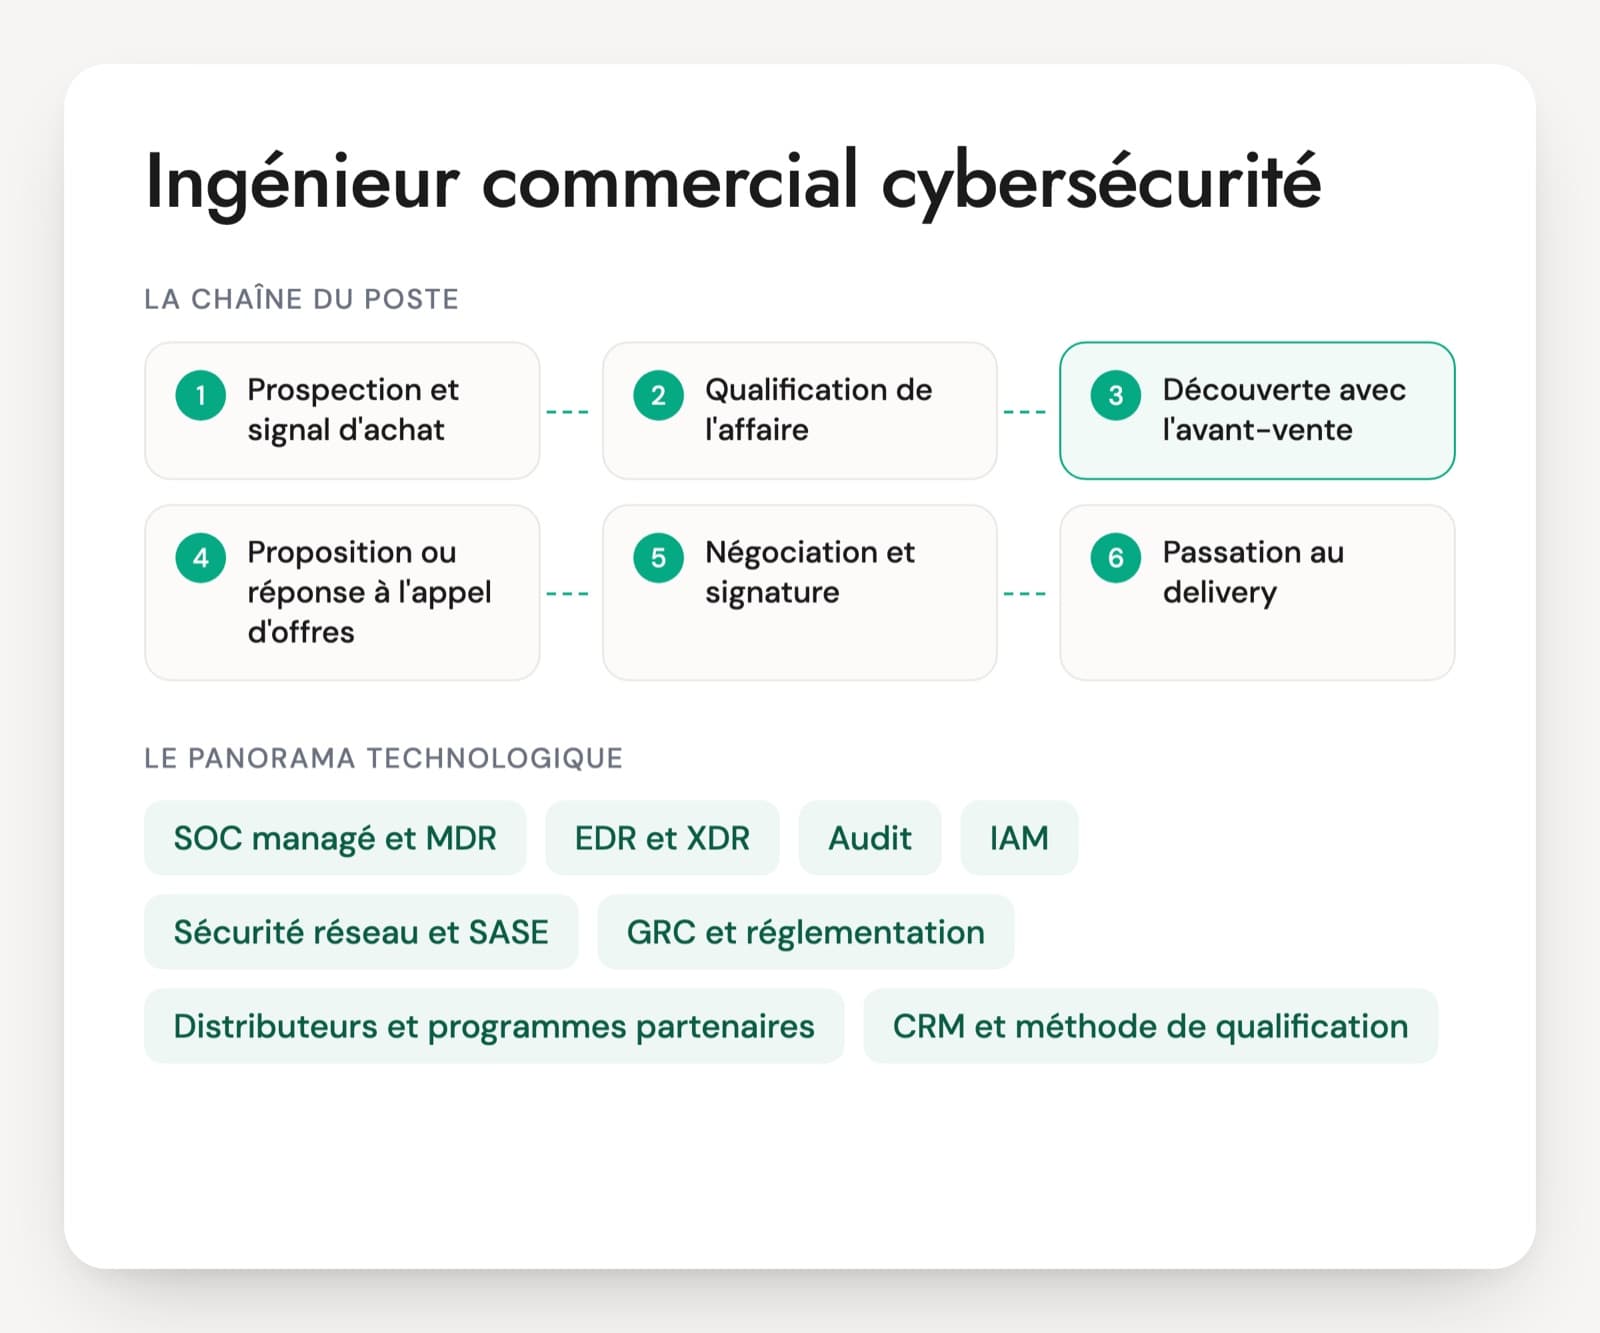
Le poste change selon ce qui est vendu. Un commercial d'intégrateur vend un mélange de licences, de matériel et de services, avec une marge à défendre ligne par ligne. Un commercial d'éditeur travaille surtout avec le canal et vit au rythme des trimestres. Un commercial de cabinet vend du temps de consultant et doit connaître la capacité de son équipe avant de promettre une date. Dans tous les cas, l'interlocuteur est un RSSI ou un DSI qui reçoit beaucoup de sollicitations et écarte vite un discours alarmiste. Les acheteurs publics passent par des appels d'offres ou des centrales d'achat comme l'UGAP, avec leurs propres règles. Le binôme avec l'avant-vente compte beaucoup : le commercial qualifie et conduit l'affaire, l'avant-vente conçoit la solution et la défend techniquement.
Six points à valider pour un portefeuille cyber
- Qualification et conduite d'un cycle long
- Compréhension des offres de sécurité
- Réglementation utilisée avec exactitude
- Écosystème éditeurs, distributeurs, intégrateurs
- Appels d'offres et achat public
- Négociation, prévision et passation
Cinq affaires racontées par un ingénieur commercial cybersécurité
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Un RSSI vous dit qu'il veut changer de SOC managé « dans l'année ». Que devez-vous savoir avant d'inscrire l'affaire dans votre prévision ?
Une bonne réponseLa date de fin du contrat actuel et le préavis, la raison du changement (incident mal géré, coût, couverture insuffisante), qui signe et qui tient le budget, si ce budget est voté, comment la décision sera prise (consultation, appel d'offres, comité) et sur quels critères. Le candidat cherche aussi qui, chez le client, défendra son offre en interne, et quels concurrents sont consultés. Tant que l'acheteur économique et le processus d'achat sont inconnus, l'affaire reste en pipeline, pas en prévision.
Signal d'alerteInscrire l'affaire parce que le RSSI « est très intéressé », ou ne connaître ni la date de fin du contrat en place ni le circuit de signature.
Question 2 · junior à confirmé
Un prospect hésite entre une licence EDR seule et un service MDR. Comment lui expliquez-vous la différence, et quelle question posez-vous pour l'orienter ?
Une bonne réponseL'EDR est un outil : il détecte et permet d'agir, mais quelqu'un doit lire les alertes et décider. Le MDR ajoute une équipe qui surveille, qualifie et réagit à la place du client, selon des règles fixées au contrat. La question qui oriente : qui regarde les alertes la nuit et le week-end, et combien de personnes s'occupent de la sécurité en interne. Le candidat parle aussi du périmètre (postes, serveurs, comptes cloud), des actions que le prestataire peut lancer seul, comme isoler un poste, et du délai de prise en compte d'une alerte.
Signal d'alerte« Le MDR, c'est mieux », sans lien avec l'organisation du client, ou une confusion entre EDR et antivirus. Promettre qu'il n'y aura plus d'attaque.
Question 3 · confirmé
Un dirigeant de PME vous dit que NIS2 l'oblige à acheter votre offre avant la fin de l'année. Que lui répondez-vous ?
Une bonne réponseUne réponse exacte, même si elle ralentit la vente. La directive NIS2 date de 2022 ; en France, la loi de transposition n'a pas encore été votée à l'Assemblée nationale au 7 novembre 2026, donc les obligations françaises et leur calendrier ne sont pas fixés. Le candidat vérifie si l'entreprise entre dans le champ (secteur d'activité, taille) au lieu de l'affirmer. Puis il revient aux besoins qui valent quel que soit le calendrier : authentification forte, sauvegardes, gestion des incidents, exigences de l'assureur ou des clients donneurs d'ordre.
Signal d'alerteConfirmer l'obligation et inventer une échéance ou un montant de sanction pour accélérer la signature.
Question 4 · confirmé
Une collectivité publie un appel d'offres pour un audit de sécurité et des tests d'intrusion. Comment décidez-vous d'y répondre, et que préparez-vous avec l'avant-vente ?
Une bonne réponseUne décision de réponse argumentée après lecture du DCE : critères et pondération du règlement de consultation, exigence de qualification PASSI ou de références, délai, capacité de l'équipe à faire la mission aux dates prévues, concurrence probable. Ensuite, les questions écrites posées dans les délais sur le profil d'acheteur, un mémoire technique qui suit le CCTP point par point, la méthode, les CV, et un prix cohérent avec le bordereau. Après l'attribution, gagnée ou perdue, il demande les notes et les motifs.
Signal d'alerteRépondre à tout ce qui paraît, recopier un mémoire générique, ou appeler l'acheteur en dehors de la procédure pendant la consultation.
Question 5 · confirmé à senior
Vous vendez pour un éditeur EDR. Deux intégrateurs partenaires se présentent sur la même affaire chez le même client. Comment gérez-vous la situation ?
Une bonne réponseIl s'appuie sur les règles du programme partenaire : l'enregistrement d'opportunité (deal registration) et ses conditions, en général le premier à avoir enregistré une affaire qualifiée et à avoir fait le travail en amont. Il implique le responsable du canal et le distributeur, reste neutre face au client et évite que celui-ci fasse jouer deux partenaires sur la même remise. Il explique ensuite la décision aux deux intégrateurs pour préserver la relation.
Signal d'alerteChoisir le partenaire avec qui il s'entend le mieux, baisser lui-même le prix au client, ou passer en direct sans prévenir le canal.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Commercial en cybersécurité : questions fréquentes
Quelles compétences demander à un ingénieur commercial cybersécurité ?
La conduite d'un cycle de vente long avec plusieurs décideurs, une méthode de qualification appliquée affaire par affaire et une compréhension suffisante des offres pour tenir un premier rendez-vous avec un RSSI : SOC managé, EDR, audit, IAM, sécurité réseau. S'y ajoutent la connaissance du canal (éditeurs, distributeurs, intégrateurs), l'exactitude sur la réglementation et, si les clients sont publics, la pratique des appels d'offres et des centrales d'achat.
Faut-il un profil technique pour vendre de la cybersécurité ?
Il faut un profil capable de comprendre ce qu'il vend et de reconnaître la limite de ce qu'il sait. Un commercial venu de l'infrastructure ou des télécoms y arrive souvent bien. Un ancien technicien sécurité apporte de la crédibilité mais doit montrer qu'il qualifie et conclut. Dans les deux cas, il explique une offre du catalogue à un dirigeant non technicien, puis à un RSSI, et les deux explications se comparent.
Faut-il un test technique ou un jeu de rôle pour ce poste ?
Une épreuve écrite apporte peu sur ce poste. Un jeu de rôle de vingt minutes est plus parlant : un membre de l'équipe joue un RSSI ou un DSI avec un contexte précis, le candidat mène la découverte et propose une suite. On voit s'il écoute, s'il pose les questions de qualification et s'il évite les promesses. L'avant-vente présent juge la justesse des explications.
Quelle différence entre ingénieur commercial et avant-vente en cybersécurité ?
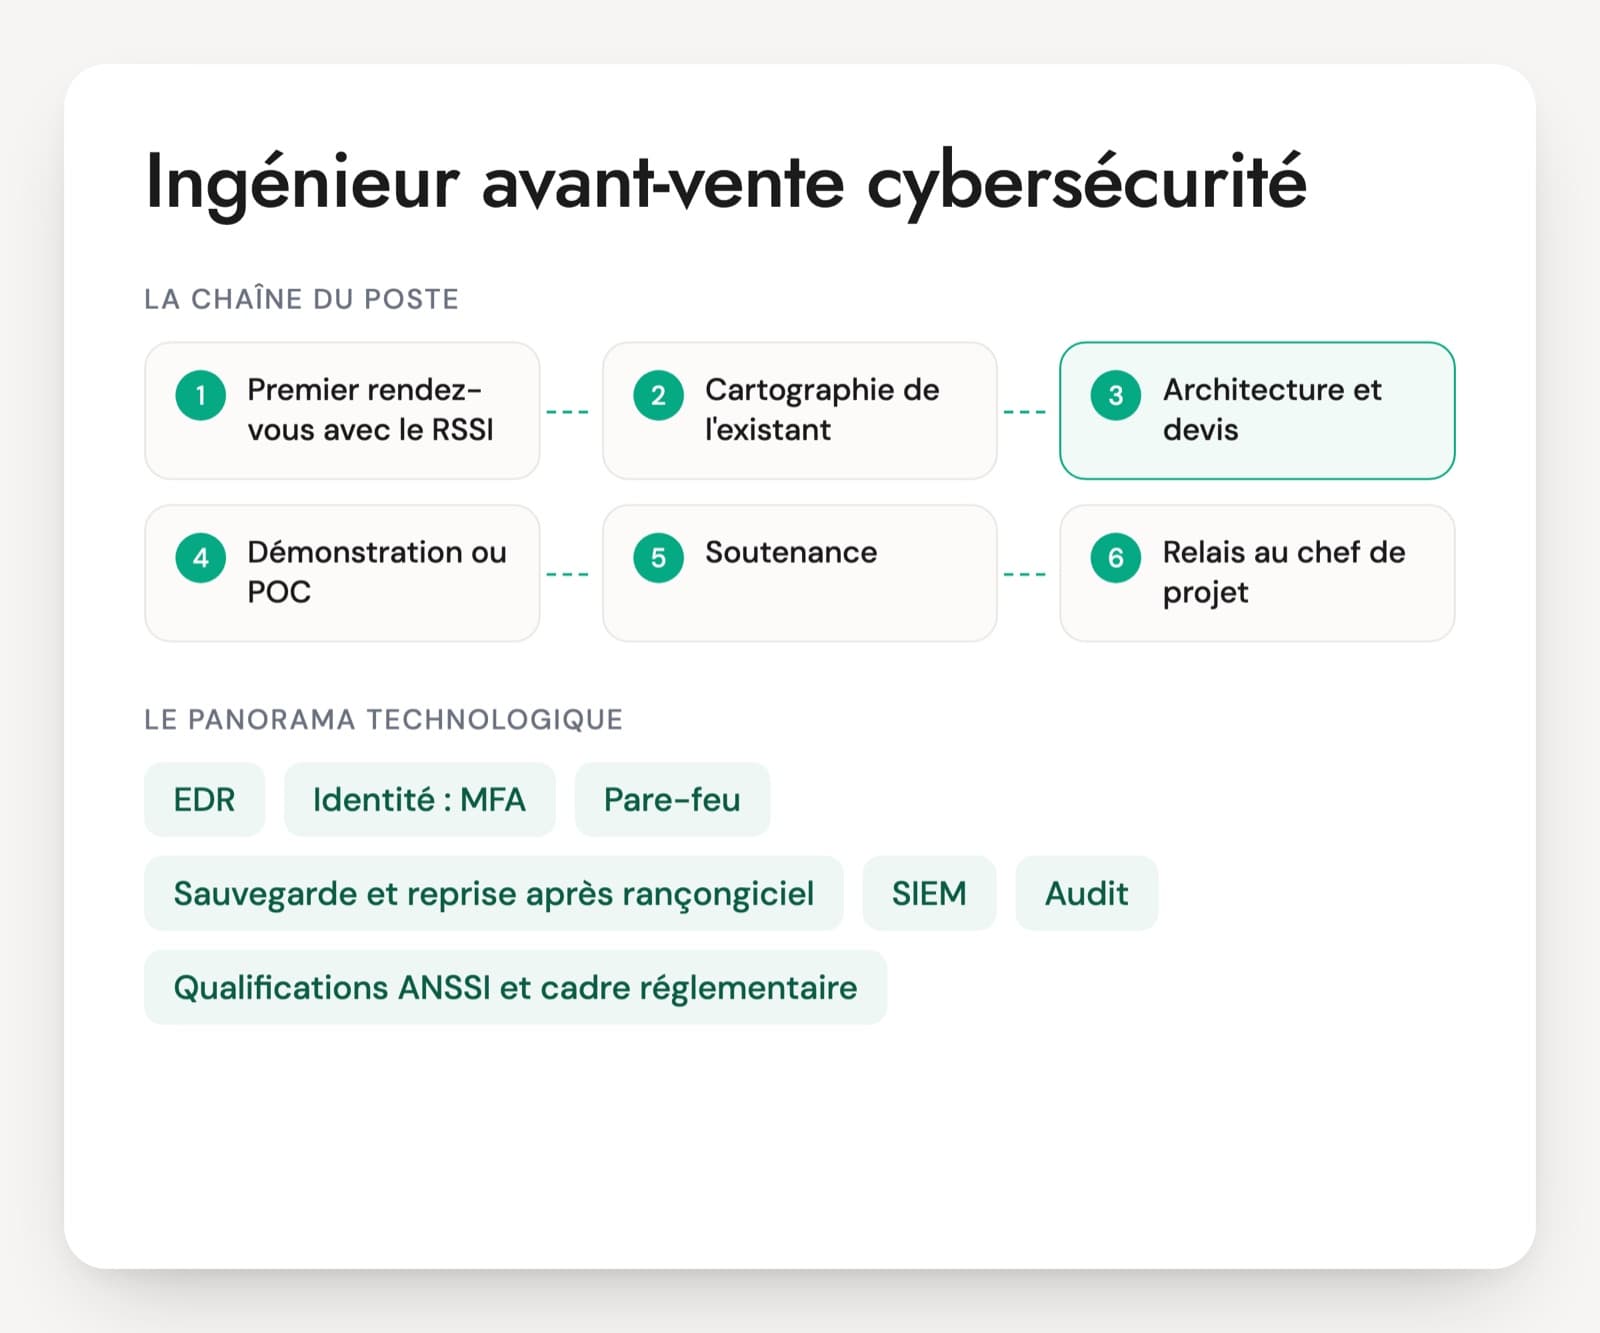
L'ingénieur commercial porte l'affaire : prospection, qualification, relation avec l'acheteur, prix, négociation et prévision. L'avant-vente conçoit la solution, fait les démonstrations, rédige la partie technique des réponses et rassure les équipes techniques du client. Le commercial n'a pas à configurer un pare-feu, mais il doit comprendre ce que l'avant-vente propose et pourquoi, sinon il vendra une promesse que l'équipe ne pourra pas tenir.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.