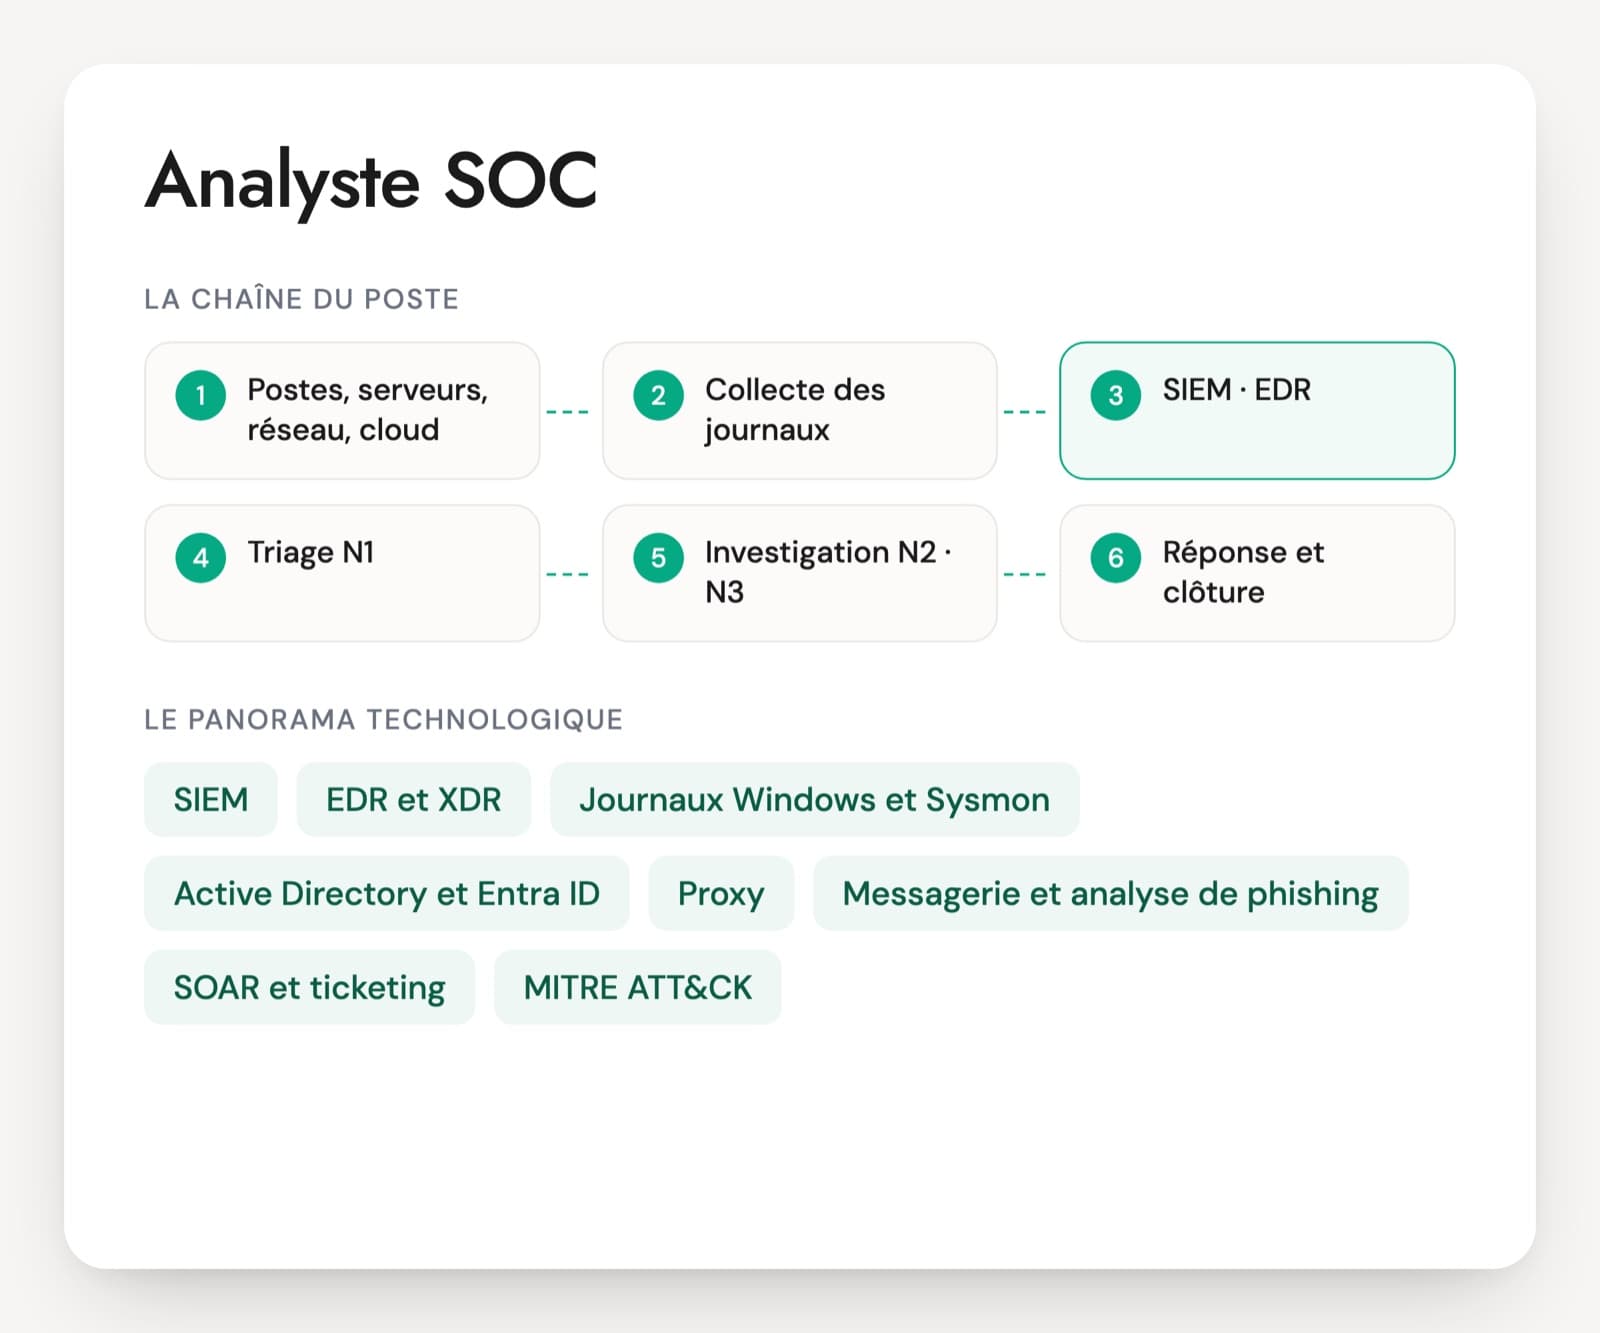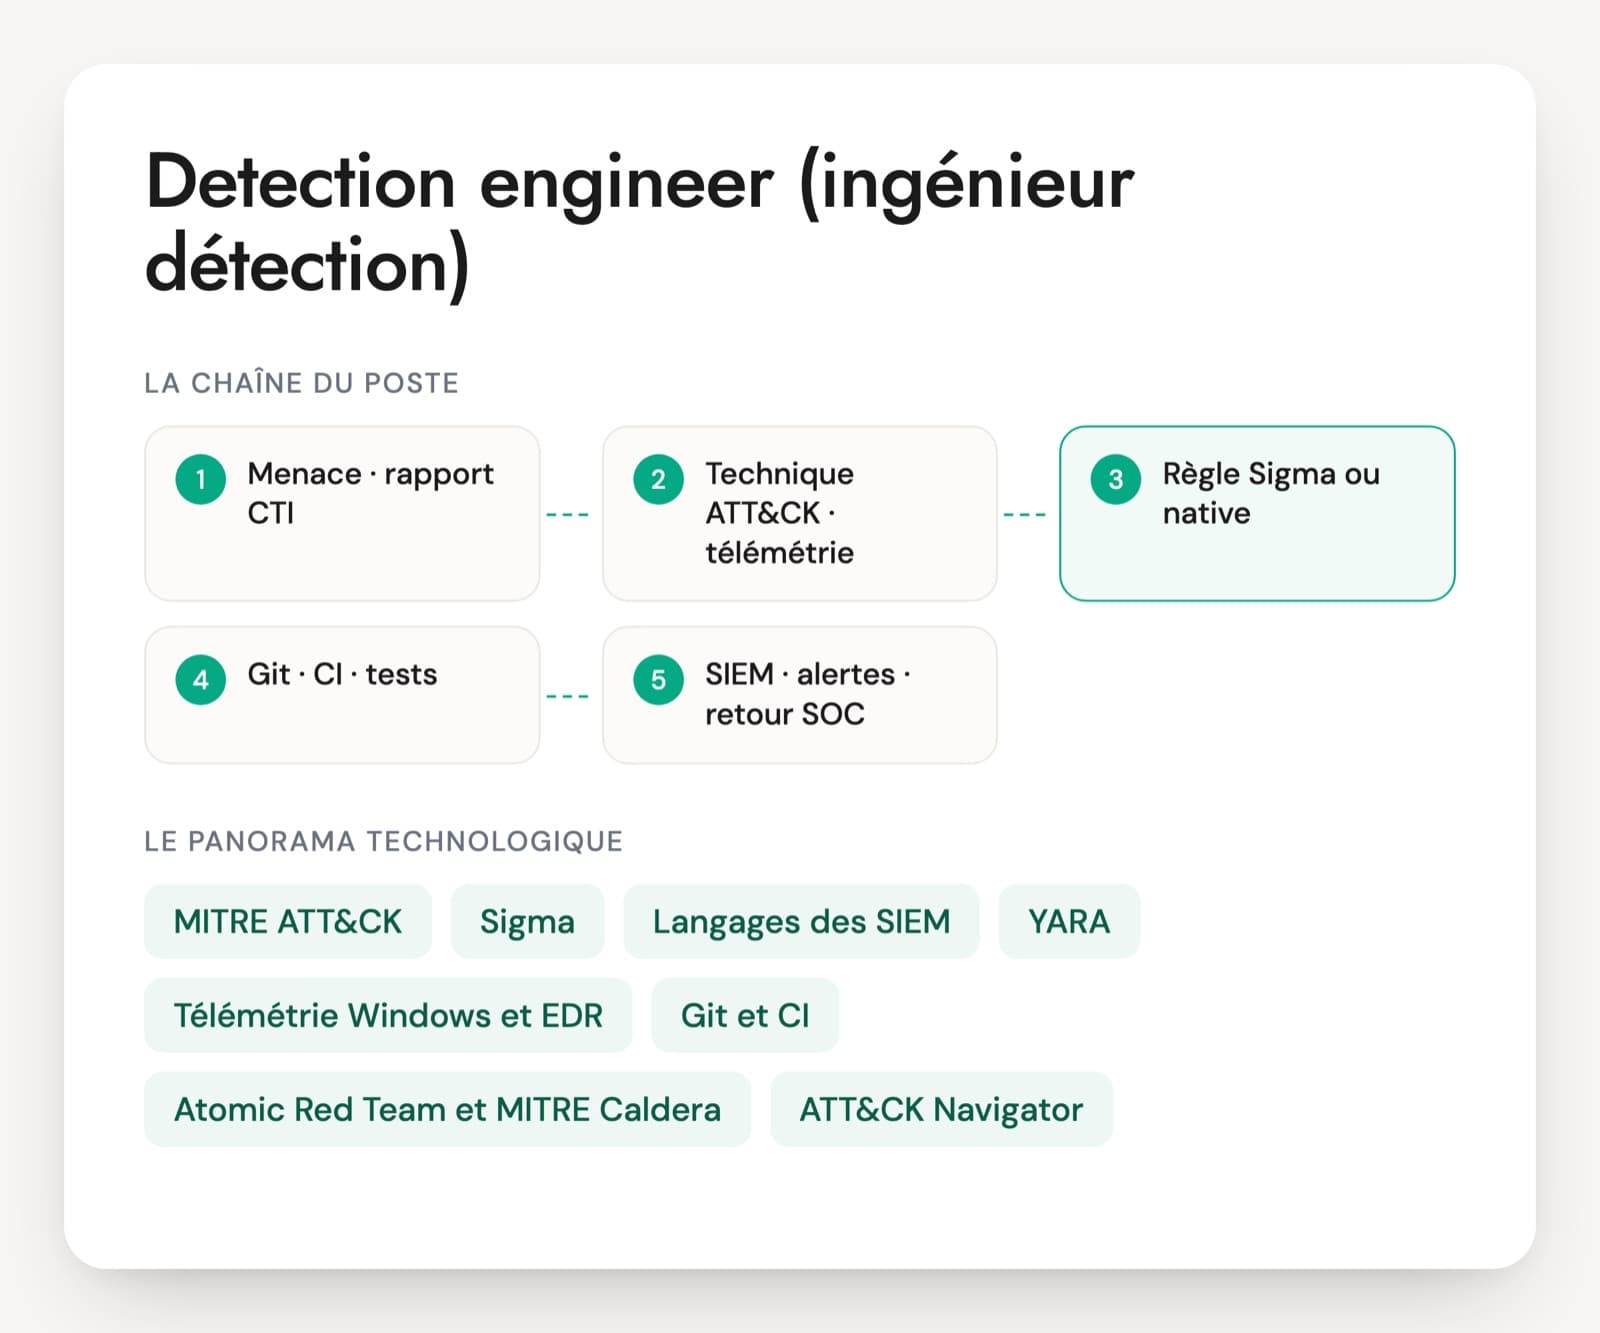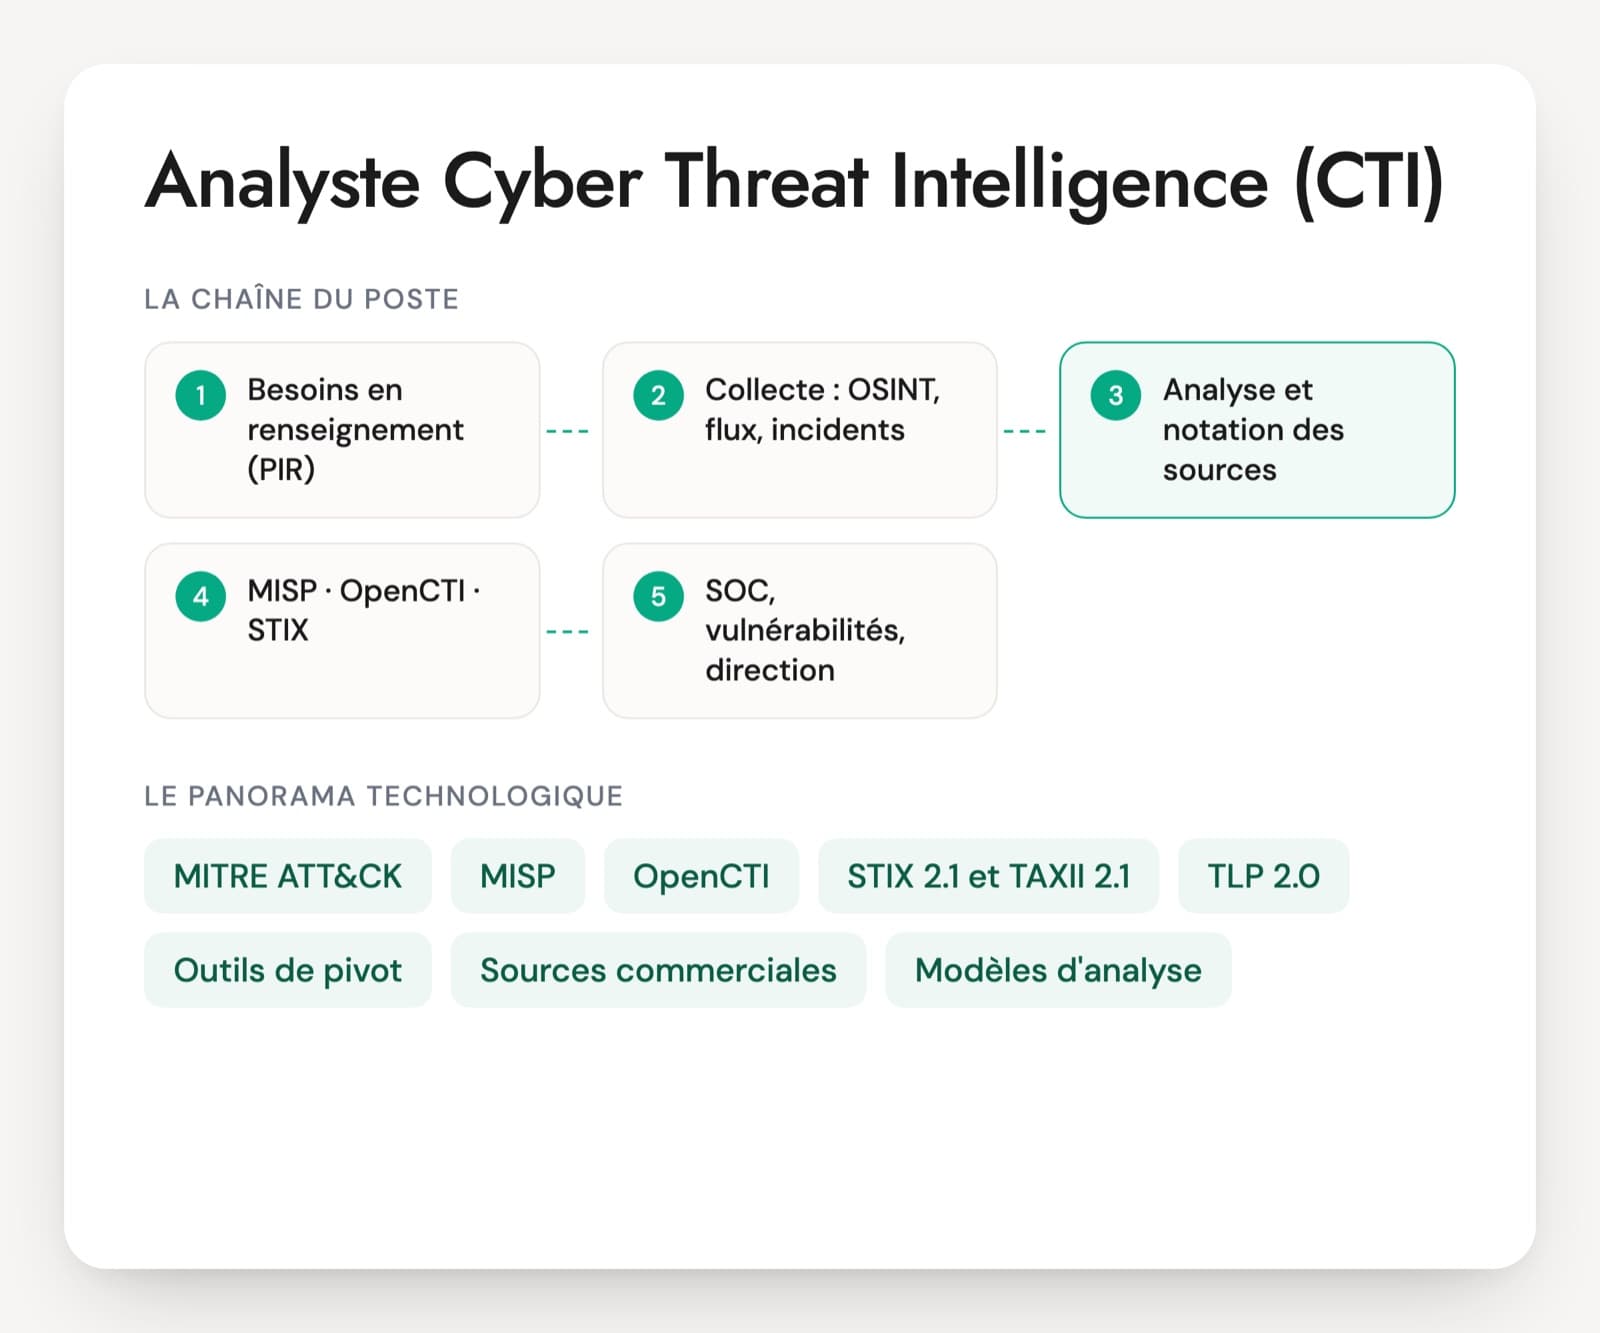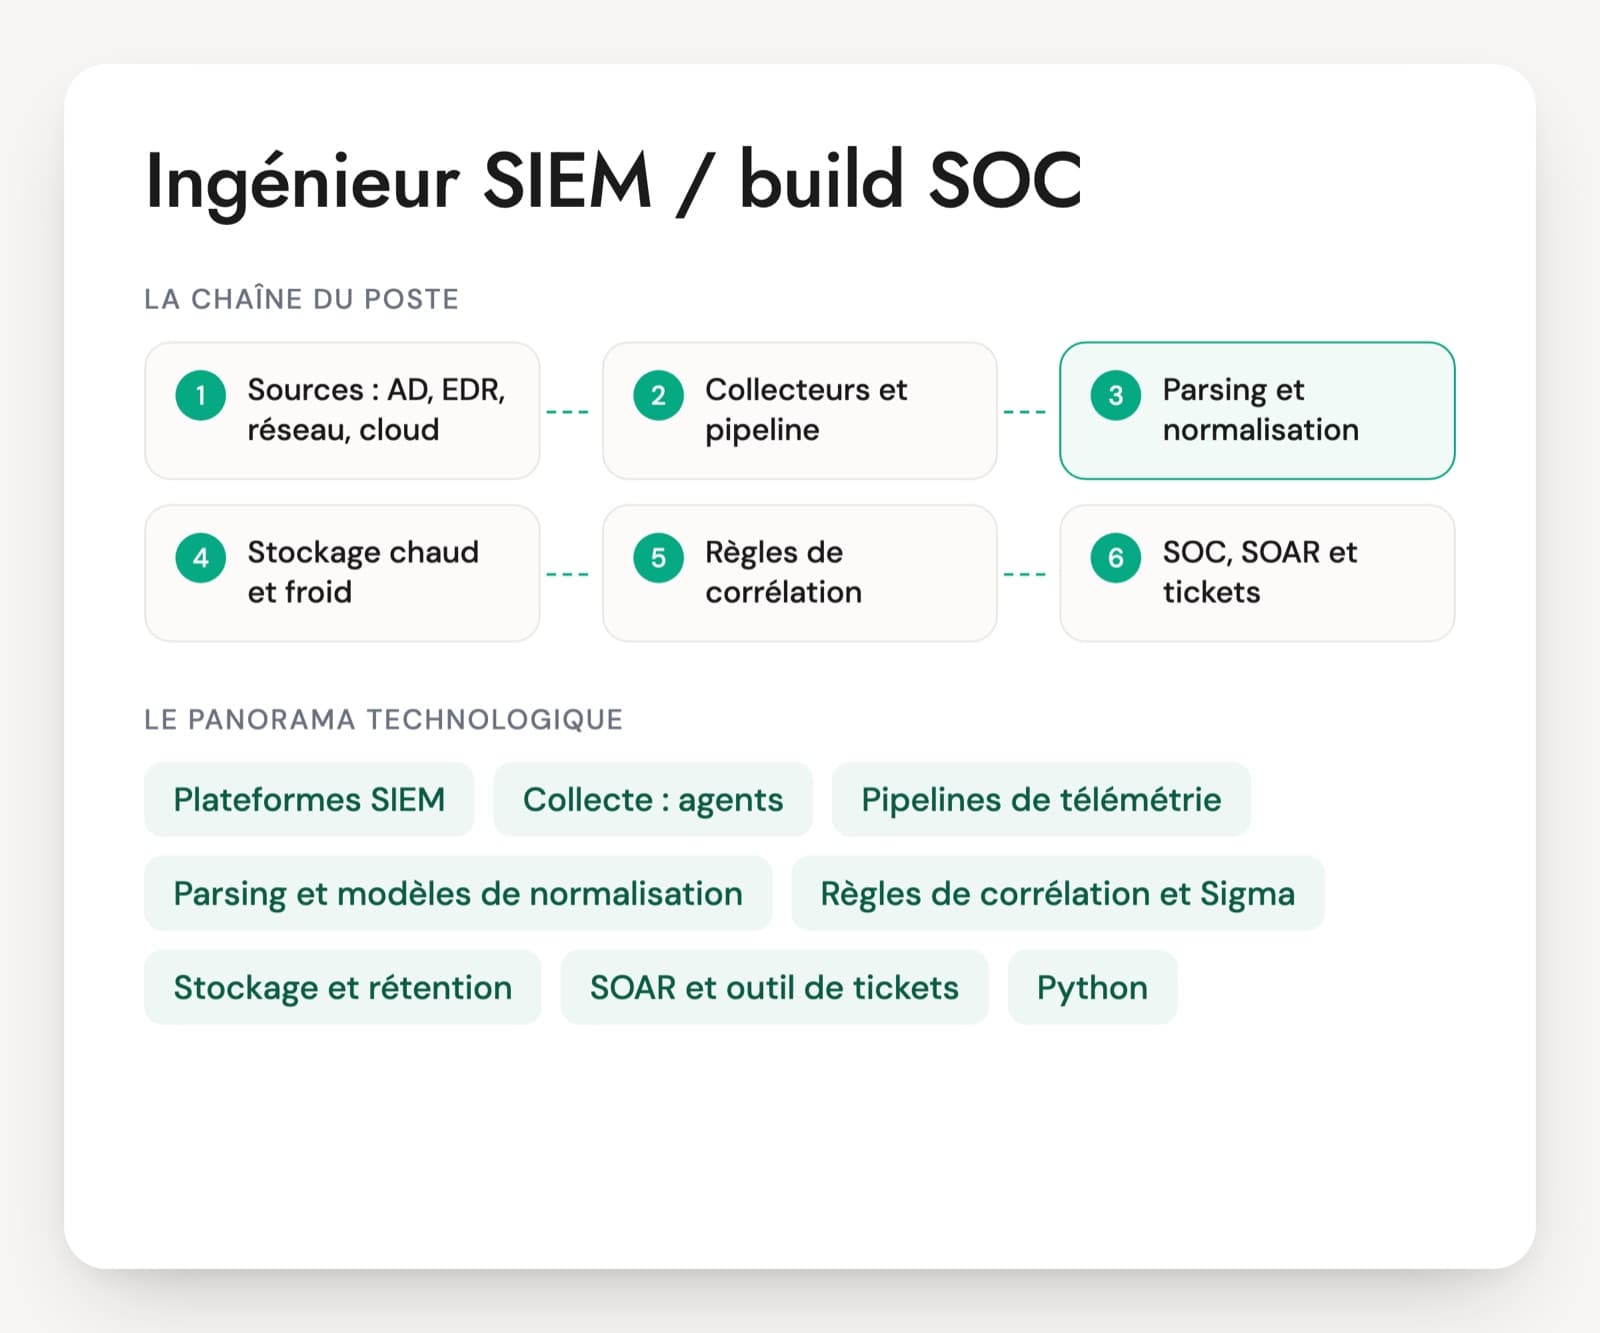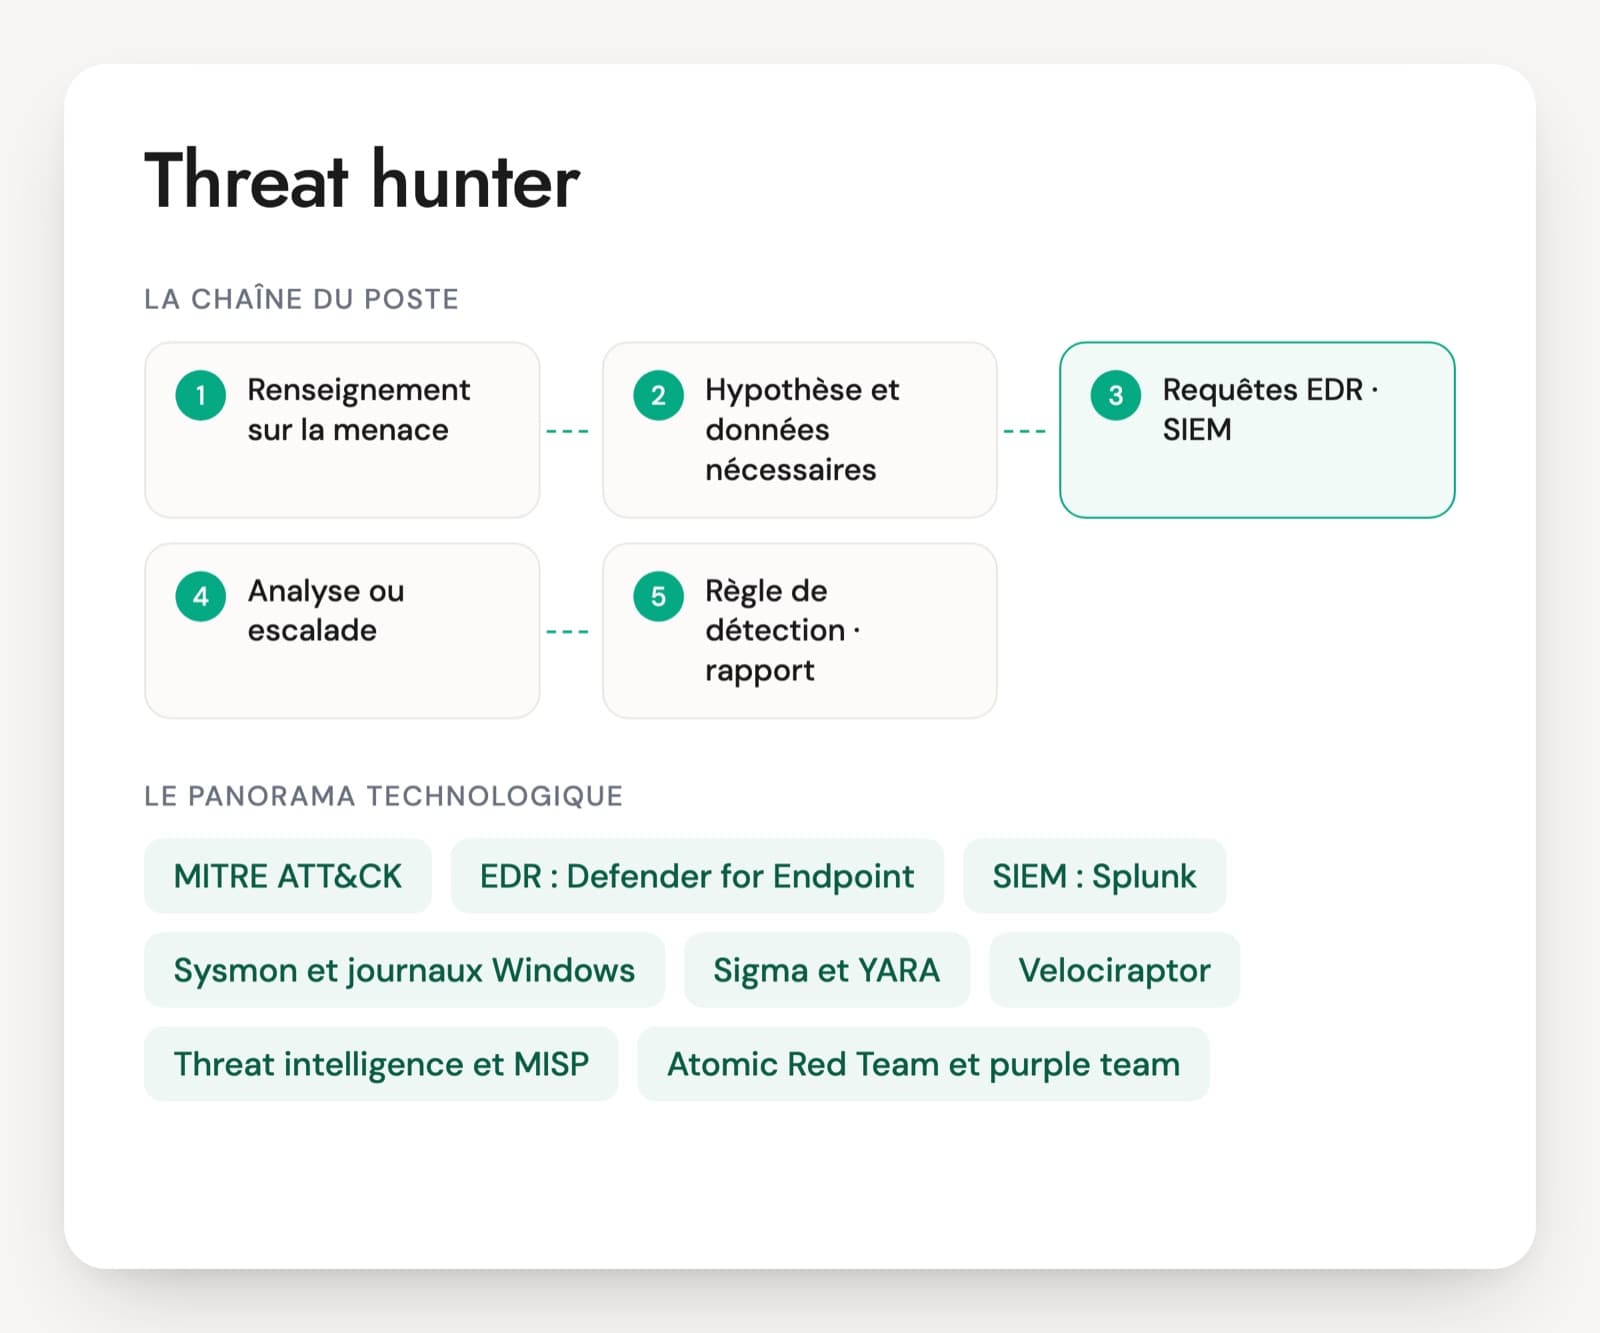
Sur un CV, threat hunting peut désigner deux métiers. Dans beaucoup de SOC, l'analyste N3 relance des requêtes d'IOC après chaque rapport de menace. Le threat hunter au sens strict part d'une hypothèse sur le comportement d'un attaquant, vérifie que la télémétrie existe, chasse dans Defender XDR, CrowdStrike, Splunk ou Sentinel, et livre à la fin une détection ou un trou de visibilité documenté.
La différence s'entend vite. Un profil solide cite des identifiants d'événements Windows, des champs précis de son EDR, une chasse négative et ce qu'il en a tiré. Il sait expliquer pourquoi un rundll32 sans argument l'inquiète et comment il distingue un beacon d'une mise à jour logicielle. Un profil plus léger récite MITRE ATT&CK et la Pyramid of Pain sans exemple vécu. Les postes demandent presque tous un niveau confirmé ou senior, souvent après plusieurs années en SOC ou en réponse à incident.
Le candidat raconte une chasse menée de bout en bout : l'hypothèse, les données, la requête, le résultat. Le PDF déroule 30 questions sur six axes, avec un cas de 20 minutes sur une faille VPN corrigée trop tard.
Les outils et référentiels d'un threat hunter
MITRE ATT&CK
La base publique des tactiques et techniques d'attaque, observées dans des intrusions réelles. Le threat hunter s'en sert pour formuler ses hypothèses et pour mesurer ce que les règles existantes couvrent. Savoir citer une technique ne suffit pas : le candidat doit dire quelle donnée permet de la voir sur le parc.
EDR : Defender for Endpoint, CrowdStrike Falcon, SentinelOne
L'agent installé sur les postes et serveurs, qui enregistre processus, connexions réseau, registre et fichiers. C'est la première source de chasse. Chaque éditeur a son langage : KQL dans Defender XDR, CQL dans Falcon. La rétention de la télémétrie limite la période que l'on peut remonter.
SIEM : Splunk, Microsoft Sentinel, Elastic, QRadar
La plateforme qui centralise les journaux des contrôleurs de domaine, du proxy, du VPN, du cloud et des applications. Le threat hunter y écrit des requêtes en SPL, en KQL ou en ES|QL sur plusieurs mois d'historique. La performance d'une requête sur un an de données distingue vite les habitués.
Sysmon et journaux Windows
Sysmon, outil gratuit de Microsoft, ajoute aux journaux Windows des événements détaillés : création de processus avec hash, accès à LSASS, abonnements WMI. Les événements natifs (4624, 4688, 4769, 7045) restent la base. Leur activation par GPO conditionne ce qu'une chasse peut voir.
Sigma et YARA
Sigma décrit une règle de détection dans un format ouvert, traduit ensuite vers le langage de chaque SIEM. YARA décrit des motifs pour reconnaître un fichier ou un contenu mémoire. Un threat hunter qui conclut ses chasses par une règle Sigma testée est un bon signe.
Velociraptor
Outil open source de collecte et de requêtage à distance sur les postes, développé aujourd'hui chez Rapid7. Il sert à lancer une même requête sur tout le parc quand l'EDR ne garde pas la donnée voulue : tâches planifiées, fichiers, artefacts de registre.
Threat intelligence et MISP
Les rapports de menace, publics ou payants, et les plateformes de partage comme MISP fournissent les comportements récents des attaquants. Le threat hunter les lit pour en tirer des hypothèses, et pas seulement une liste d'adresses IP à bloquer.
Atomic Red Team et purple team
Atomic Red Team est une bibliothèque de tests qui reproduisent des techniques ATT&CK sur une machine de test. Elle sert à vérifier qu'une chasse ou une règle voit réellement la technique visée, souvent lors d'exercices menés avec l'équipe offensive.
Le threat hunter travaille au sein d'un SOC ou d'un CERT interne, ou chez un prestataire qui chasse pour plusieurs clients. Le titre recouvre des réalités variées : certains postes sont des analystes N3 qui partagent leur temps entre alertes complexes et chasse, d'autres sont dédiés à la chasse et à l'ingénierie de détection. Les offres demandent surtout MITRE ATT&CK, un EDR du marché (CrowdStrike, Defender for Endpoint), un SIEM (Splunk, Sentinel, QRadar), du Python et du PowerShell, parfois Sigma et YARA. Les certifications GIAC comme le GCFA ou le GCIH reviennent dans les annonces. Elles montrent une formation sérieuse ; la qualité des requêtes se vérifie en entretien.
Six compétences à vérifier chez un threat hunter
- Hypothèses et méthode de chasse
- Requêtage avancé SIEM et EDR
- Comportements suspects sur les systèmes
- Attaques sur les identités
- Analyse réseau et C2
- Passage en détection et rapport
Questions techniques pour un entretien de threat hunter
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Un rapport de threat intelligence décrit un groupe qui entre par un VPN non corrigé, puis installe un outil légitime de prise en main à distance. Comment transformez-vous ce rapport en chasse ?
Une bonne réponseUne hypothèse testable dans votre environnement, par exemple « un outil de prise en main à distance (AnyDesk, ScreenConnect…) a été installé sur des serveurs où il n'est pas autorisé ». La personne liste les données nécessaires (créations de processus et de services dans l'EDR, journaux du VPN, liste des outils autorisés), la période à couvrir et les techniques ATT&CK concernées. Elle vérifie que ces données existent avant de lancer les requêtes et dit à l'avance ce qui confirmera ou infirmera l'hypothèse.
Signal d'alerteCopier les adresses IP et les hash du rapport dans le SIEM et s'arrêter là. Ou lancer « toutes les requêtes ATT&CK » sans hypothèse ni périmètre.
Question 2 · confirmé
Comment repérez-vous, sur trente jours de télémétrie EDR, les processus anormaux lancés par Word ou Excel sans vous noyer dans les résultats ?
Une bonne réponseUne requête sur les créations de processus (DeviceProcessEvents en KQL dans Defender XDR, ou l'équivalent CrowdStrike ou SentinelOne) avec Word ou Excel comme parent et cmd, powershell, wscript, mshta, rundll32 ou regsvr32 comme enfant. Les résultats sont agrégés par ligne de commande et par nombre de machines, et la personne commence par les cas rares. Les compléments métier légitimes sont exclus un par un, après vérification, avec une trace écrite. Elle connaît la rétention de la recherche avancée de son outil : trente jours pour les données natives de Defender XDR, davantage pour les tables d'un espace Sentinel raccordé.
Signal d'alerteUne requête sans agrégation qui renvoie 50 000 lignes lues une à une, ou une exclusion large de powershell pour faire baisser le volume.
Question 3 · confirmé
Sur un serveur, rundll32.exe tourne sans argument et ouvre une connexion vers Internet. Comment menez-vous l'analyse ?
Une bonne réponseUn rundll32 sans DLL en argument n'a pas d'usage normal : c'est le profil d'un processus sacrificiel où un implant s'est injecté, Cobalt Strike l'utilise par défaut. La personne remonte l'arbre de processus, lit la ligne de commande, les modules chargés, la destination et la fréquence des connexions, le compte utilisé et la date de première apparition. Elle cherche le même motif sur les autres machines, demande une capture mémoire avant toute action et prévient l'équipe de réponse à incident.
Signal d'alerteTuer le processus tout de suite sans rien conserver, ou conclure que rundll32 est un binaire Microsoft signé, donc légitime.
Question 4 · confirmé
Le domaine compte encore des comptes de service en RC4. Comment menez-vous une chasse rétroactive au Kerberoasting sur trois mois d'historique ?
Une bonne réponseIl part d'une référence : pour chaque compte, le nombre de SPN distincts demandés par jour dans les événements 4769 des contrôleurs de domaine, et le type de chiffrement. Il cherche ensuite les écarts : un compte utilisateur qui demande des tickets pour des dizaines de SPN qu'il n'a jamais utilisés, des tickets RC4 (type 0x17) pour des comptes configurés en AES (attribut msDS-SupportedEncryptionTypes), une machine source inhabituelle. Il croise avec l'EDR pour trouver le processus à l'origine des demandes. Il pose enfin un compte leurre doté d'un SPN que personne ne doit demander, et remet la liste des comptes encore en RC4 pour durcissement : gMSA, mots de passe longs, AES imposé.
Signal d'alerteConfondre avec le pass-the-hash, ou ne pas savoir quels journaux regarder.
Question 5 · senior
Comment repérez-vous un beacon de command and control dans les journaux du proxy ou du pare-feu ?
Une bonne réponseDes connexions répétées vers une même destination, à intervalle presque constant malgré une gigue, avec des échanges de petite taille, sur plusieurs jours. Il mesure la régularité (écart-type des intervalles, histogramme) avec une requête ou un outil comme RITA, puis regarde la rareté de la destination dans le parc, l'âge du domaine, le certificat et le user agent. Il exclut les mises à jour et les agents légitimes après vérification.
Signal d'alerteUne liste d'adresses IP malveillantes comme seule méthode.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Threat hunter : les questions fréquentes
Quelle différence entre un analyste SOC et un threat hunter ?
L'analyste SOC traite les alertes produites par les règles existantes : il qualifie, enquête et escalade. Le threat hunter cherche ce qu'aucune règle n'a signalé. Il part d'une hypothèse sur le comportement d'un attaquant et interroge directement la télémétrie de l'EDR et du SIEM. Dans les petites équipes, la même personne fait les deux. Sur le CV, comptent la part du temps passé en chasse et les détections qui en sont sorties.
Quel parcours mène au threat hunting ?
Le plus souvent, plusieurs années en SOC jusqu'au niveau 3, en réponse à incident ou en tests d'intrusion. Le poste demande de connaître à la fois les techniques des attaquants et les journaux qu'elles laissent. Un junior manque en général de cette double lecture. Un ancien pentester apporte la vision offensive, mais il doit montrer qu'il sait écrire des requêtes sur de gros volumes et rédiger un rapport exploitable par le SOC.
Un test technique est-il prévu pour un threat hunter ?
Vingt minutes de lecture commentée pendant l'entretien suffisent souvent. Face à un extrait de journaux réels anonymisés, un arbre de processus ou une sortie de proxy, la personne dit ce qui semble anormal et quelle requête elle écrirait ensuite. Un exercice à rendre chez soi, long de toute une soirée, fait fuir les profils seniors, qui sont rares. Le raisonnement se fait à voix haute : la manière de formuler une hypothèse compte autant que la réponse.
Un threat hunter doit-il savoir coder ?
Il doit au minimum maîtriser le langage de requête de ses outils (KQL, SPL, CQL ou ES|QL) et écrire des scripts Python ou PowerShell pour croiser des données, interroger une API ou automatiser une collecte. On ne lui demande pas de développer une application. Un candidat qui ne sait chasser qu'avec les requêtes prêtes à l'emploi de son éditeur sera vite limité sur un parc qui ne ressemble pas aux exemples.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.