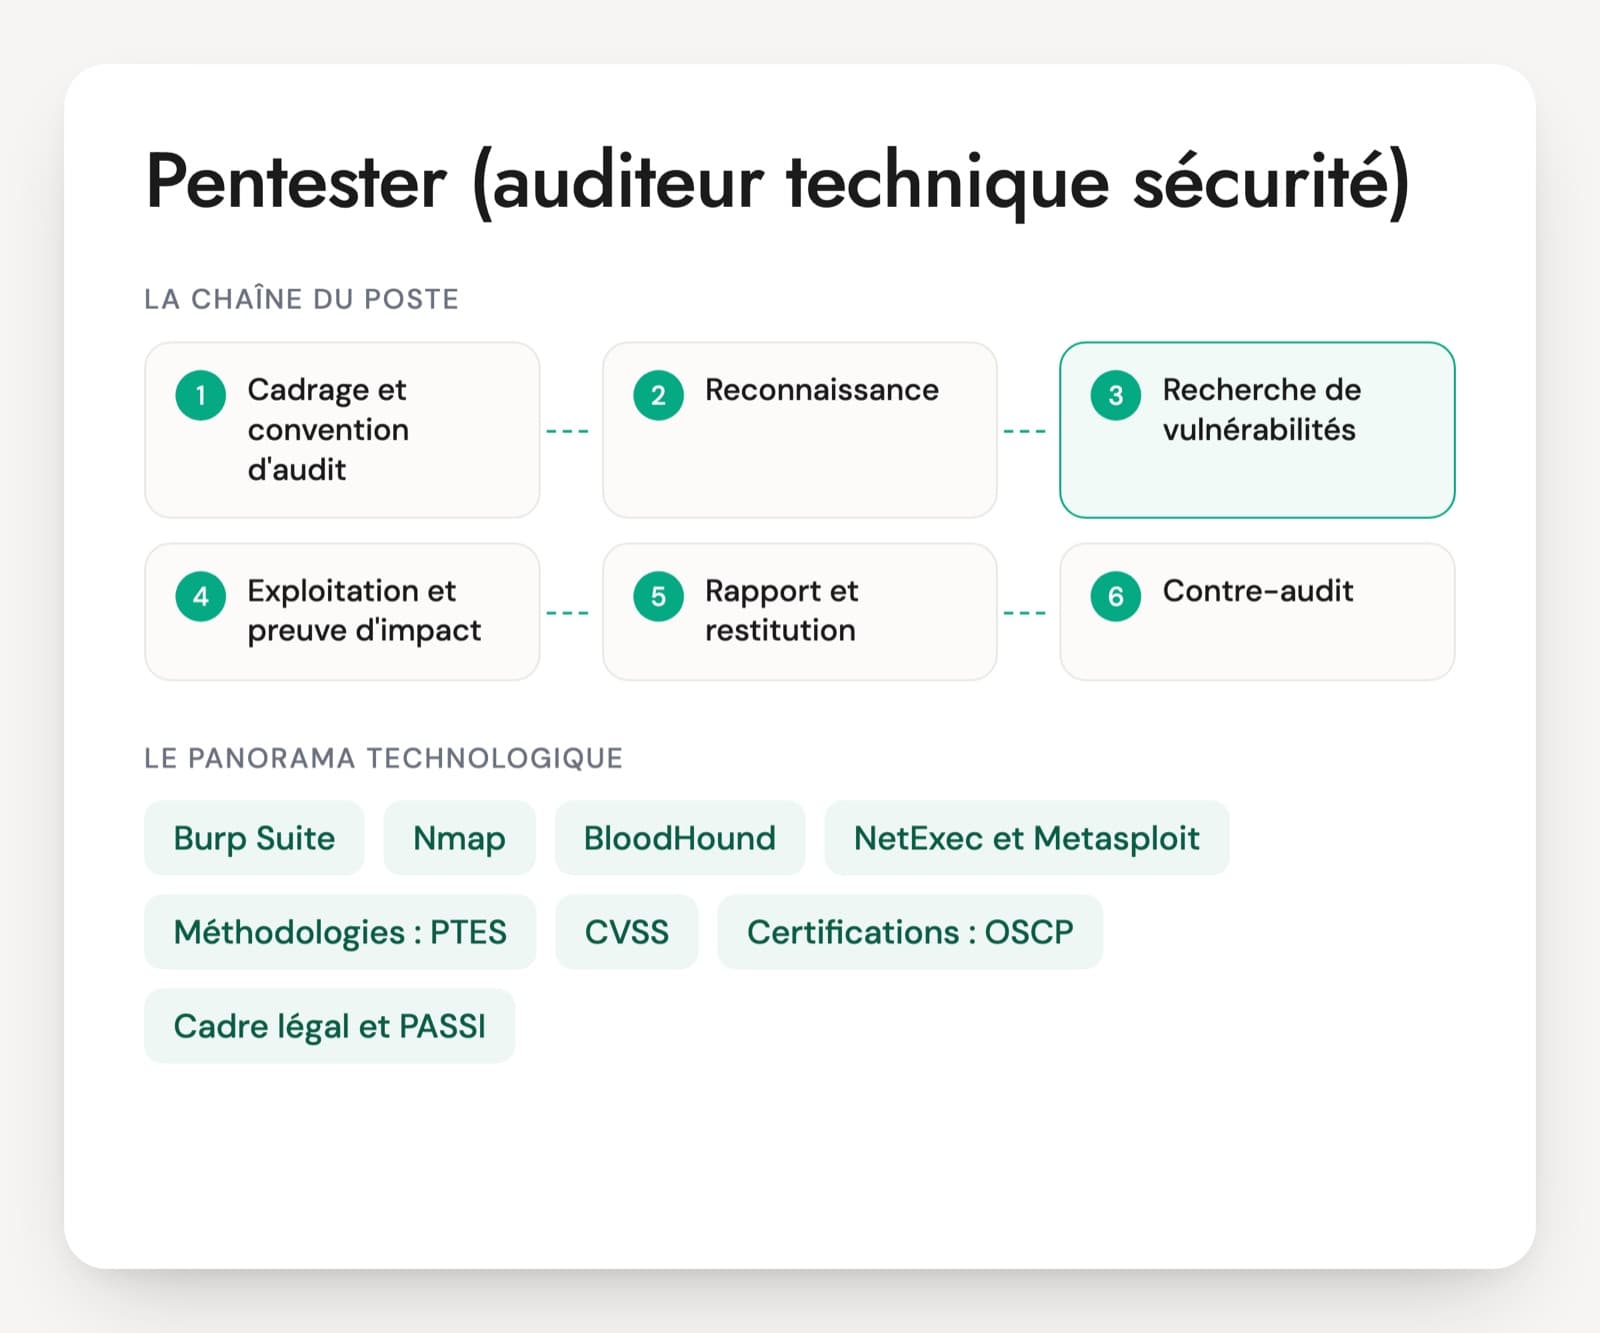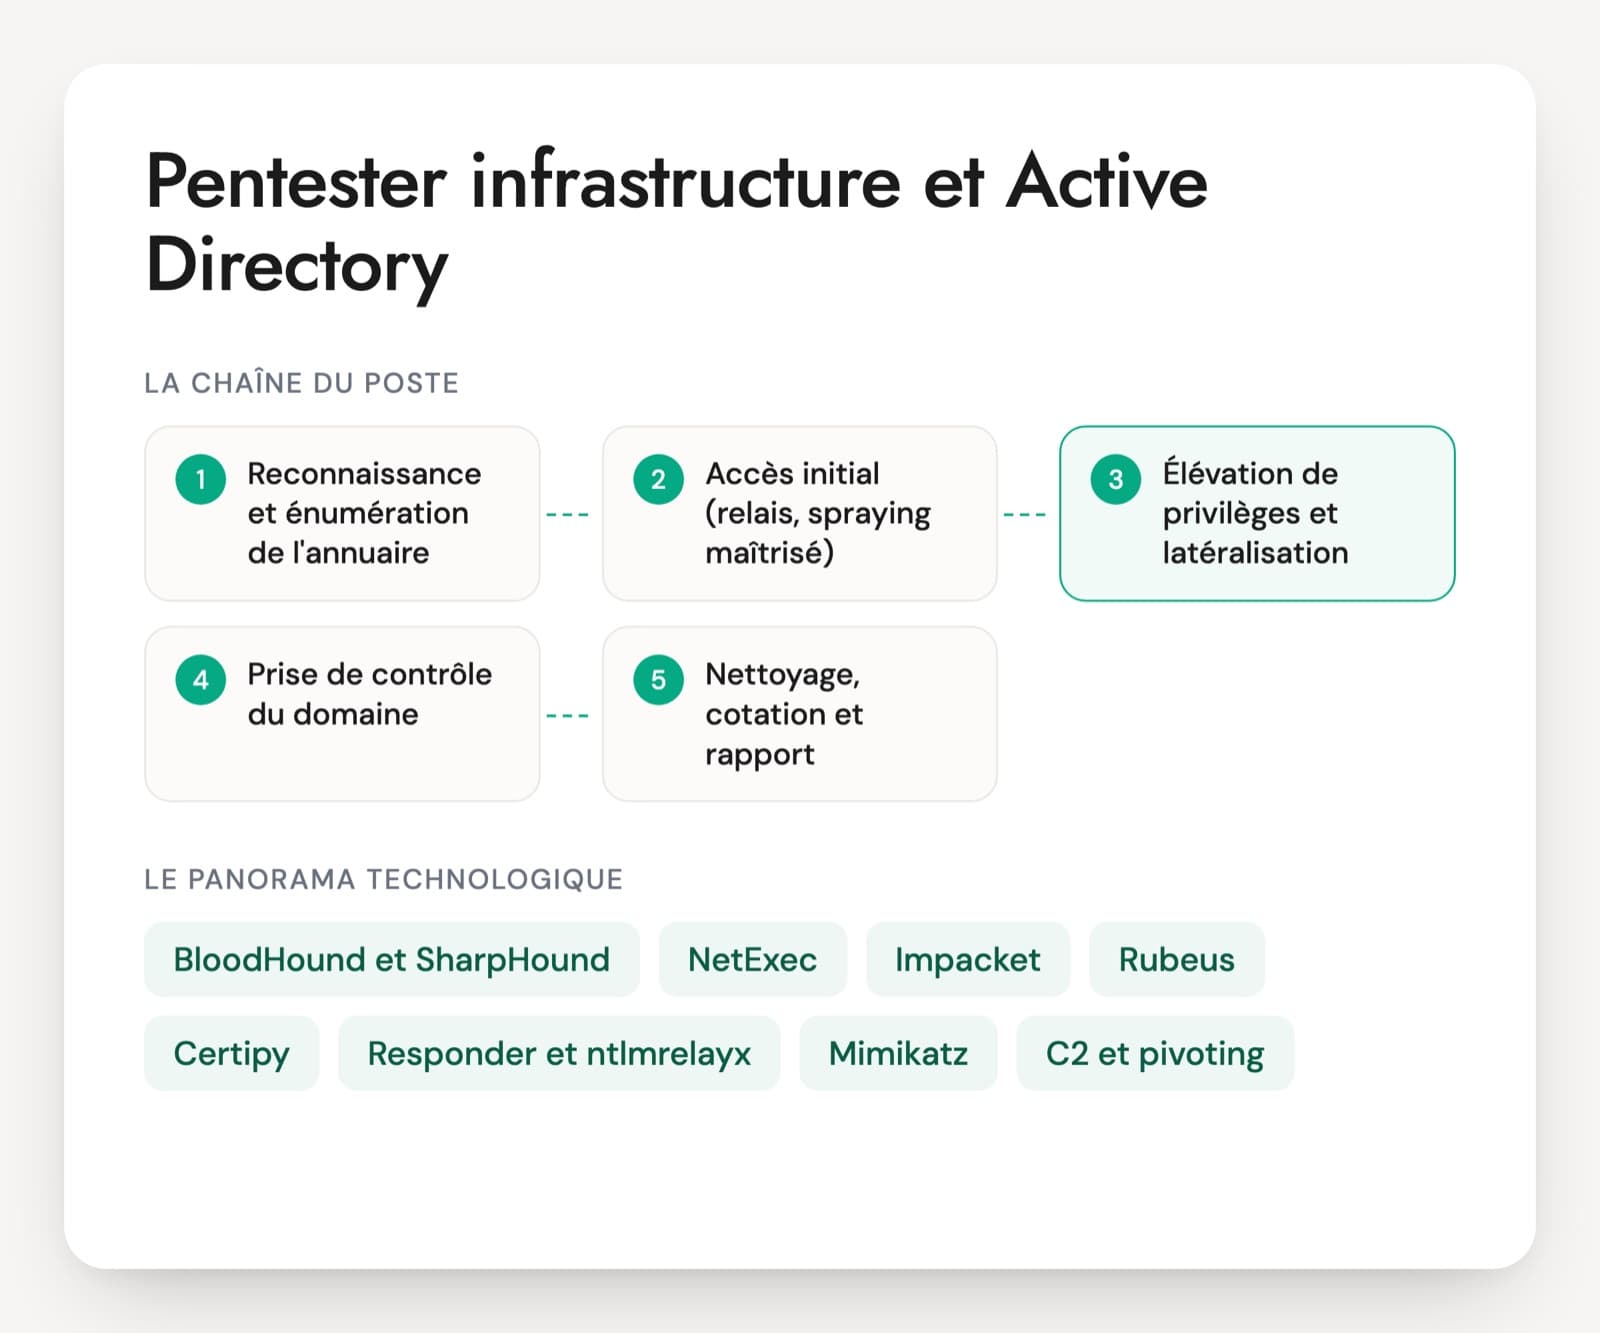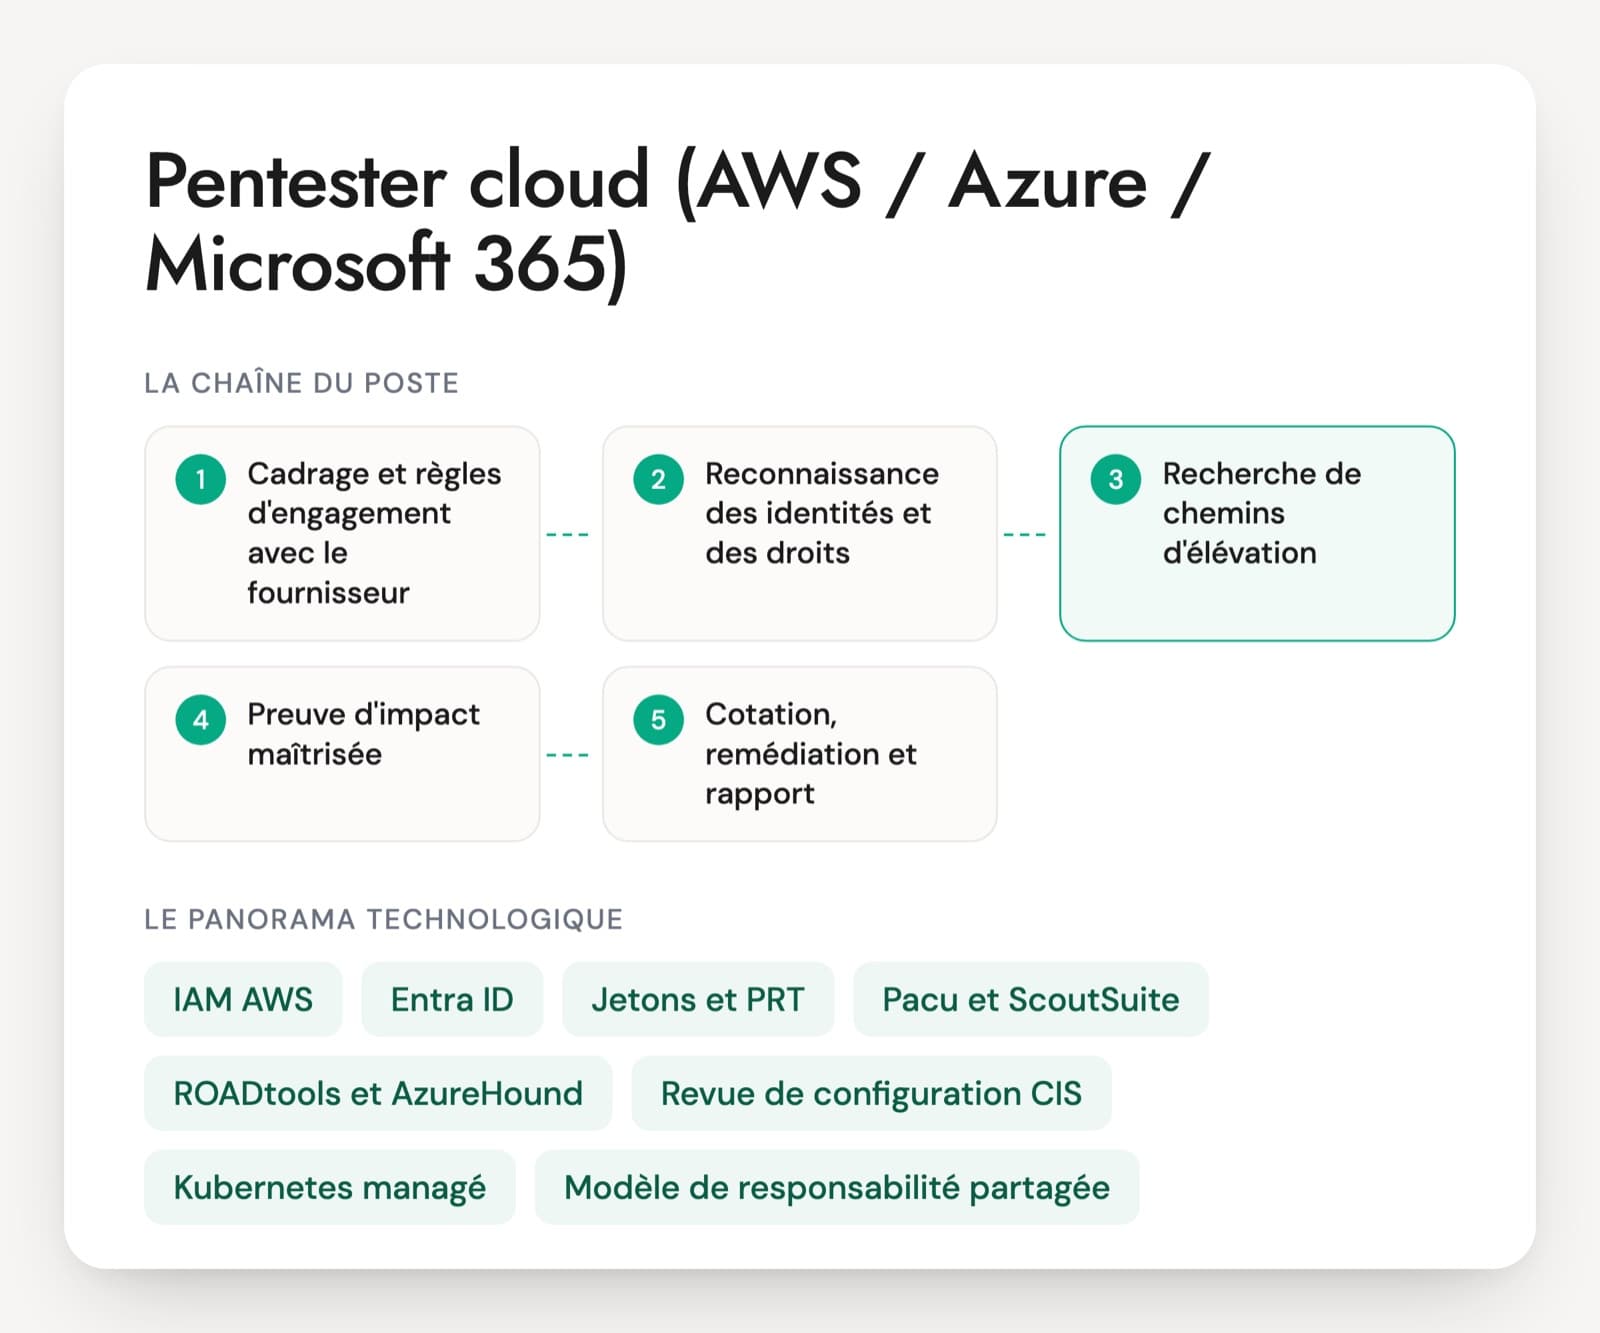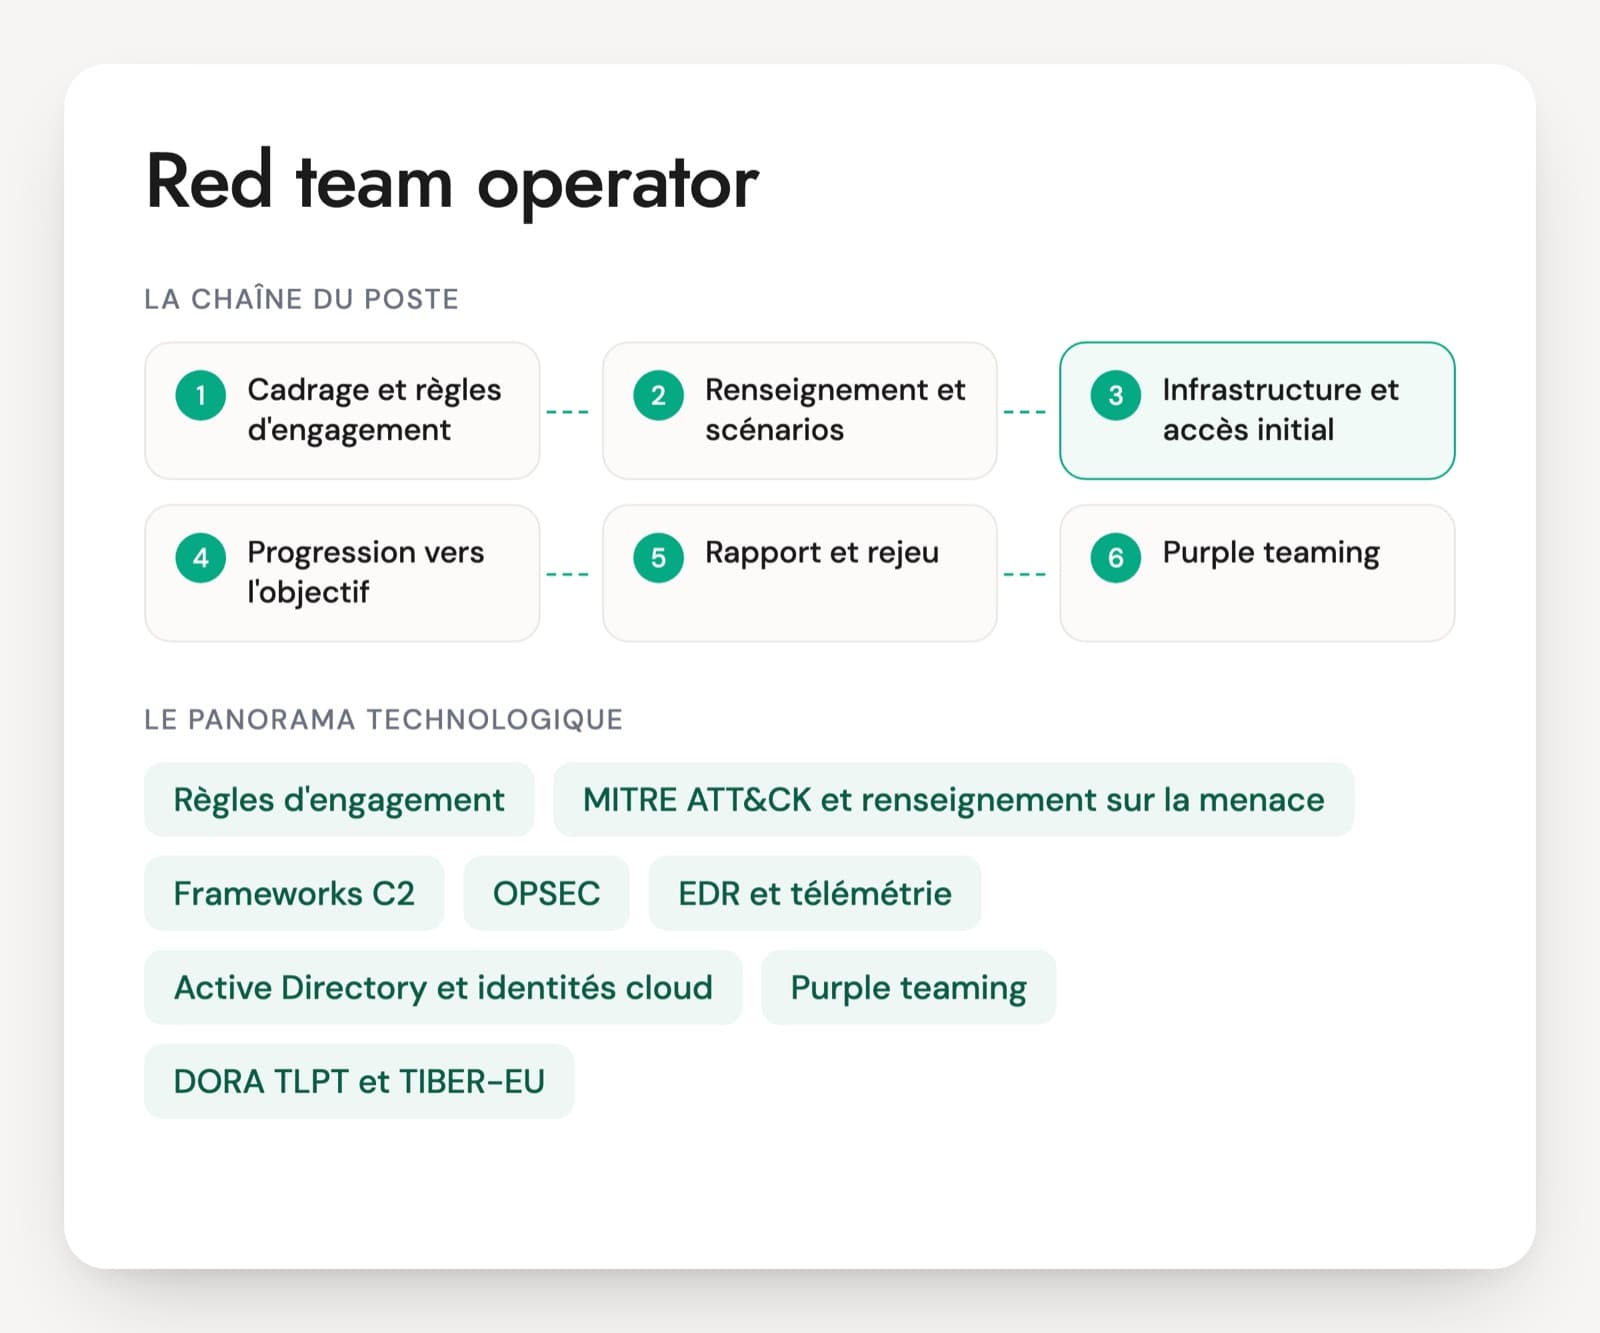
Le pentester IoT et matériel occupe une place à part dans la sécurité offensive. Là où un auditeur réseau ou cloud raisonne en identités et en services, lui ouvre un boîtier, repère les points de test d'une carte, récupère le contenu d'une mémoire et travaille le firmware. Le poste demande un socle d'électronique, de reverse et de radio que peu de profils réunissent.
Le risque est de confondre ce métier avec le pentest web d'une application mobile reliée à l'objet. Un vrai pentester matériel sait identifier une liaison série de debug, distinguer une mémoire externe d'un composant soudé, raisonner sur la radio BLE, Zigbee ou LoRa, et comprendre ce que le démarrage sécurisé protège ou non. Il suit une méthode reconnue, comme l'OWASP Firmware Security Testing Methodology, et relie chaque trouvaille à un impact sur le produit et sur son parc déployé.
Le Cyber Resilience Act européen (règlement (UE) 2024/2847) pousse les fabricants à faire auditer leurs produits : l'obligation de signaler les vulnérabilités activement exploitées s'applique depuis le 11 septembre 2026, et l'ensemble des exigences à partir du 11 décembre 2027. Le candidat raconte un audit d'objet mené de bout en bout. Le PDF contient l'entretien complet, avec un cas de serrure connectée de 20 minutes.
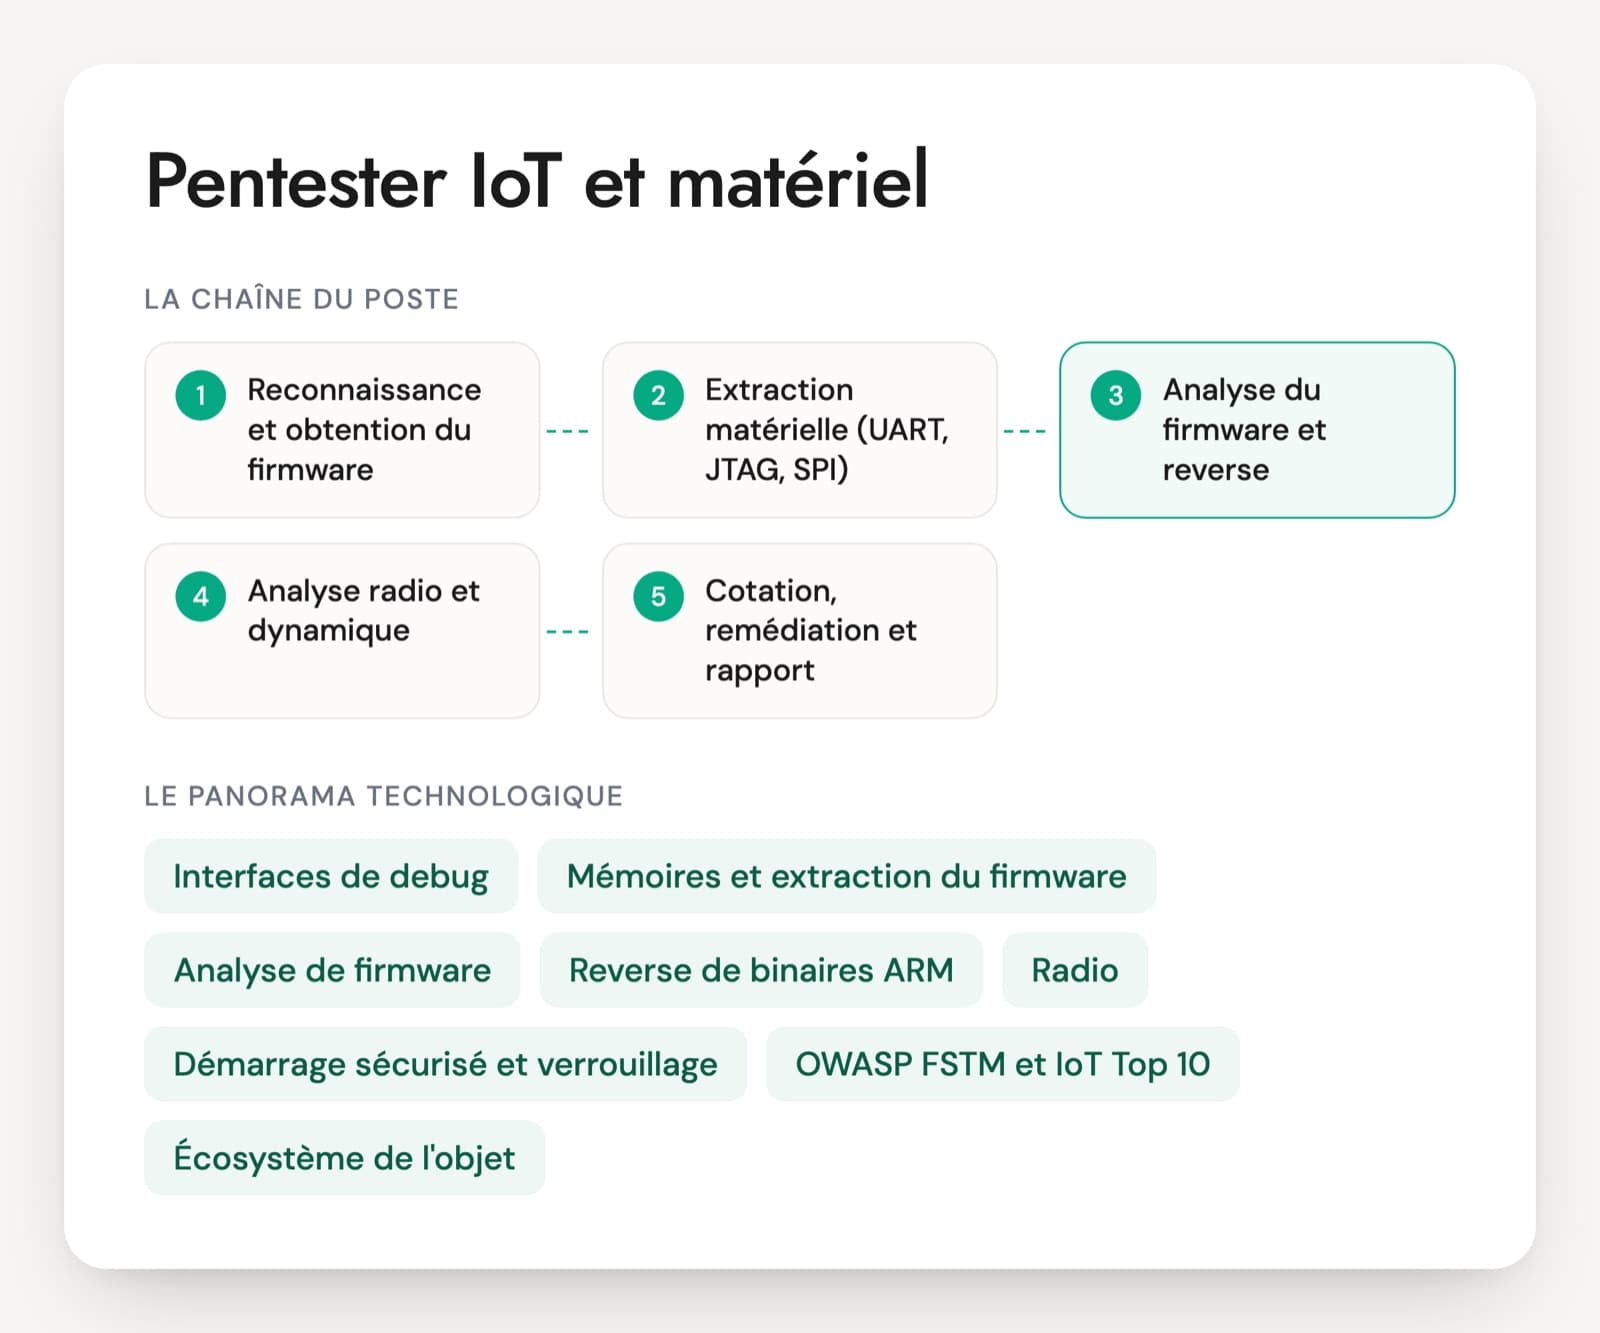
Les terrains et outils d'un pentester IoT et matériel
Interfaces de debug (UART, JTAG, SWD)
Les ports de mise au point laissés sur une carte. Une liaison série UART donne parfois un accès console, JTAG et SWD permettent de piloter le processeur et de lire la mémoire. Le pentester les repère sur le circuit et vérifie s'ils sont restés actifs en production. La personne doit savoir reconnaître ces points de test et dire ce qu'elle cherche une fois connectée.
Mémoires et extraction du firmware
Le firmware vit souvent dans une mémoire flash externe, lisible par le bus SPI, ou intégrée au microcontrôleur. Récupérer son contenu est le point de départ de l'analyse. Un bon candidat distingue une mémoire externe accessible d'un composant protégé, et sait que certaines puces verrouillent la lecture. L'extraction se fait avec l'accord du propriétaire du matériel.
Analyse de firmware (binwalk)
Une fois le firmware récupéré, binwalk aide à repérer les systèmes de fichiers et les zones compressées ou chiffrées, par exemple via une mesure d'entropie. Le pentester en extrait la configuration, les secrets codés en dur et les binaires à étudier. Il sait qu'une forte entropie suggère du chiffrement et change la suite de l'analyse.
Reverse de binaires ARM
Les objets embarquent le plus souvent des processeurs ARM. Lire le code d'un binaire extrait, avec un outil comme Ghidra, sert à comprendre l'authentification, la vérification des mises à jour ou le traitement des commandes radio. C'est une compétence de reverse à part entière, distincte de l'analyse de firmware de haut niveau.
Radio (BLE, Zigbee, LoRa, SDR)
Beaucoup d'objets communiquent sans fil. Le pentester écoute et analyse le Bluetooth Low Energy, le Zigbee ou le LoRa, parfois avec une radio logicielle (SDR) pour les protocoles moins courants. Il regarde l'appairage, le chiffrement des échanges et la résistance au rejeu. Reste à savoir comment la personne aborde un protocole radio qu'elle ne connaît pas encore.
Démarrage sécurisé et verrouillage
Le démarrage sécurisé vérifie que seul un firmware signé s'exécute, et le verrouillage des ports de debug ferme les accès de mise au point avant la sortie d'usine. Le pentester vérifie si ces protections existent et tiennent. Il sait qu'un objet sans démarrage sécurisé accepte un firmware modifié, ce qui change tout l'impact.
OWASP FSTM et IoT Top 10
La méthode de référence pour tester un firmware est l'OWASP Firmware Security Testing Methodology, en neuf étapes, de la reconnaissance à l'analyse dynamique. L'OWASP IoT Top 10, dont la dernière version date de 2018, recense les défauts les plus courants des objets connectés. Un candidat sérieux structure son audit sur une méthode reconnue plutôt que d'attaquer au hasard.
Écosystème de l'objet
Un objet connecté ne vit pas seul : il parle à une application mobile, à une passerelle et à un service cloud. Le pentester regarde aussi comment l'objet s'authentifie auprès du cloud, comment il reçoit ses mises à jour et si une clé partagée par tout un parc le fragilise. L'audit couvre la chaîne, pas seulement la carte.
Le poste varie selon le produit audité. Chez un prestataire d'audit, le pentester matériel traite des objets grand public, des équipements industriels ou des produits médicaux, souvent sous contrainte de laboratoire et de confidentialité forte. En équipe produit, il teste les objets de sa propre entreprise avant leur sortie et travaille avec les développeurs firmware. La méthode OWASP FSTM, l'électronique embarquée et la radio forment le socle, et l'accès physique au matériel impose un cadre d'autorisation précis. Les profils qui réunissent reverse, matériel et radio sont rares, et l'expérience réelle se vérifie en entretien par des situations concrètes.
Ce que l'entretien d'un pentester IoT vérifie
- Méthodologie d'audit et cadrage matériel
- Accès matériel et extraction du firmware
- Analyse de firmware et reverse
- Sécurité radio
- Démarrage sécurisé et écosystème de l'objet
- Cotation, remédiation et rapport
Cinq questions d'entretien pour un pentester IoT et matériel
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · junior à confirmé
On vous confie un objet connecté dont vous n'avez ni le firmware ni la documentation. Par quoi commencez-vous ?
Une bonne réponseIl suit une méthode comme l'OWASP FSTM : reconnaissance externe (marquages des composants, interfaces visibles, radio utilisée), recherche de firmware côté constructeur ou mise à jour, puis seulement ensuite l'ouverture du boîtier et le repérage des points de test. Il cadre l'autorisation d'accès physique au matériel et travaille sur un exemplaire dédié. Il garde les actions destructrices pour la fin.
Signal d'alerteDessouder un composant d'entrée de jeu « pour voir », ou se lancer sans méthode ni vérification de ce qui est disponible publiquement.
Question 2 · confirmé
Vous repérez une liaison série de debug active sur la carte. Qu'est-ce que cela peut vous apporter, et que recommandez-vous au constructeur ?
Une bonne réponseUne console UART laissée active donne souvent des messages de démarrage, parfois un accès shell ou un chargeur d'amorçage ouvert, ce qui facilite l'extraction et l'analyse. Il explique l'intérêt pour l'audit et recommande au constructeur de désactiver ou de protéger ces interfaces en production, et de verrouiller le chargeur d'amorçage. Il relie le défaut matériel à un impact sur le parc.
Signal d'alerteNe voir dans l'UART qu'un câble sans comprendre ce qu'une console ouvre, ou ne proposer aucune remédiation côté production.
Question 3 · confirmé à senior
Vous avez récupéré le firmware mais une partie semble chiffrée. Comment le voyez-vous, et comment menez-vous l'analyse ?
Une bonne réponseIl observe une entropie élevée avec binwalk, signe de chiffrement ou de compression, et adapte sa démarche : chercher la zone en clair (chargeur d'amorçage, en-têtes), comprendre où et comment la clé de déchiffrement est gérée, et étudier le code qui déchiffre. Il raisonne sur la gestion de la clé plutôt que de forcer, et sait qu'une clé stockée dans l'objet affaiblit le chiffrement.
Signal d'alerteConclure « c'est chiffré, on ne peut rien faire » sans regarder la gestion de la clé, ou confondre compression et chiffrement.
Question 4 · confirmé à senior
L'objet communique en Bluetooth Low Energy avec une application mobile. Quels points de sécurité regardez-vous côté radio ?
Une bonne réponseIl regarde la méthode d'appairage et sa résistance à l'interception, le chiffrement réel des échanges, la protection contre le rejeu d'une commande capturée et la gestion des clés de session. Il sait qu'un appairage faible sur un objet sans écran ni clavier est un point classique, et relie chaque constat à une recommandation. Il distingue l'écoute passive de la capture active, qui demande un accord.
Signal d'alerteCroire que le BLE est chiffré par défaut de façon sûre, ou ignorer le rejeu d'une commande enregistrée.
Question 5 · senior
Le firmware n'est pas vérifié au démarrage et tous les objets d'une série partagent la même clé. Pourquoi est-ce grave, et que proposez-vous ?
Une bonne réponseSans démarrage sécurisé, un firmware modifié s'exécute, ce qui ouvre la porte à une prise de contrôle durable et à des mises à jour malveillantes. Une clé unique partagée par tout le parc transforme la compromission d'un objet en compromission potentielle de tous. Il recommande un démarrage vérifiant une signature, des clés propres à chaque objet et des mises à jour signées. Il raisonne à l'échelle du parc déployé.
Signal d'alerteTraiter le défaut sur un seul objet sans voir l'effet sur le parc, ou ignorer ce qu'apporte le démarrage sécurisé.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Pentester IoT : les questions fréquentes
Quelles compétences sont attendues d'un pentester IoT et matériel ?
Le socle réunit l'électronique embarquée (repérer et utiliser les interfaces de debug, lire une mémoire), l'analyse de firmware avec un outil comme binwalk, le reverse de binaires ARM et la sécurité radio (BLE, Zigbee, LoRa, SDR). S'y ajoutent la compréhension du démarrage sécurisé et de l'écosystème de l'objet. Une méthode reconnue comme l'OWASP FSTM et la capacité à relier un défaut à un impact sur le parc comptent autant que la technique.
Quelle différence avec un pentester web ou infrastructure ?
Le pentester web teste des applications, l'infrastructure vise l'annuaire et le réseau interne. Le pentester matériel ouvre un objet, en extrait le firmware et travaille l'électronique et la radio. Les compétences demandées, en reverse, en matériel et en radio, se recoupent peu avec les autres spécialités offensives. C'est un profil rare, qui se recrute sur des questions propres à l'embarqué.
Faut-il un laboratoire ou du matériel pour tester ce profil ?
Pas pour le premier entretien : un test technique sur table suffit. Un extrait de firmware à analyser, une photo de carte à commenter ou une situation radio à dérouler à voix haute montrent déjà beaucoup. Une épreuve pratique sur du matériel vient plus tard, en laboratoire. Le plus parlant reste un audit mené de bout en bout sur un objet réel, la méthode suivie et la façon dont la personne a prouvé l'impact sans détruire l'exemplaire.
Quel cadre légal et quelles précautions pour un audit matériel ?
L'accès physique à un objet suppose une autorisation écrite du propriétaire et un périmètre clair, d'autant que le reverse et l'extraction peuvent toucher à des protections. Le pentester travaille sur un exemplaire dédié, documente ses manipulations et garde les actions destructrices pour la fin. Il connaît les limites posées par la propriété intellectuelle et les conditions du mandat avant d'ouvrir le boîtier.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.