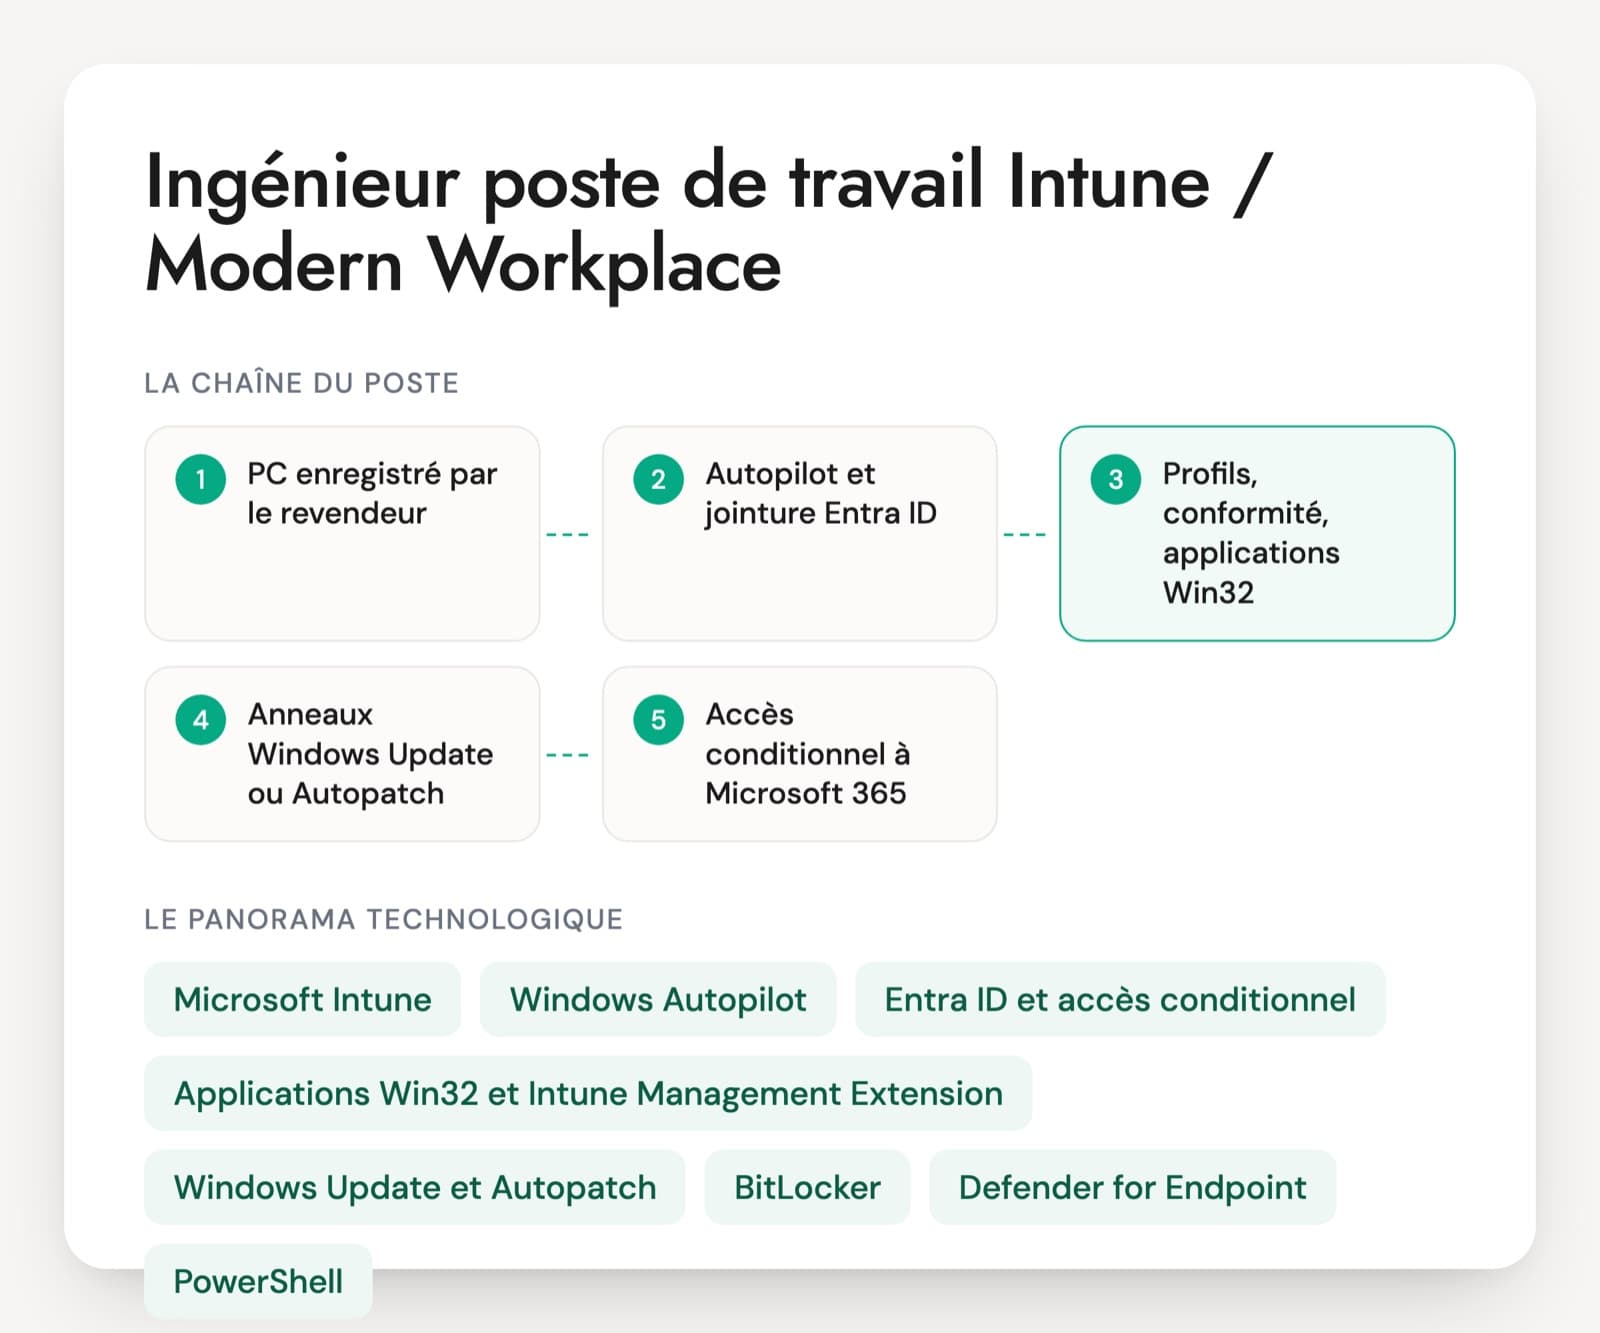
Un ingénieur Modern Workplace gère des postes Windows 11 qui ne passent plus par un master ni par le réseau de l'entreprise. Le PC arrive du constructeur, l'utilisateur se connecte avec son compte Entra ID, et Autopilot applique profils, applications et chiffrement BitLocker. Les mises à jour suivent des anneaux Windows Update ou Windows Autopatch. Dans les offres, Intune côtoie souvent Defender for Endpoint, l'accès conditionnel, parfois Jamf Pro pour les Mac.
Beaucoup de CV citent Intune après quelques mois de support N2 sur la console. La personne qui a construit un environnement parle d'affectations par groupes et par filtres, de détection des applications Win32, des journaux de l'Intune Management Extension, et de ce qui se passe quand une stratégie de conformité bascule des postes en non conforme un lundi matin. Elle sait aussi ce qu'une jointure hybride impose pendant Autopilot.
Le MD-102 (Endpoint Administrator Associate) se renouvelle chaque année par une évaluation en ligne gratuite. Il couvre Intune, Autopilot et la co-gestion, sans dire si la personne a déjà tenu plusieurs milliers de postes. Sur un poste qui reprend un existant MECM, s'ajoutent des questions sur la bascule des charges de travail. Le PDF joint contient 30 questions, un cas de 20 minutes et une grille de 1 à 4.
Le périmètre d'un ingénieur Modern Workplace
Microsoft Intune
La console de gestion des postes depuis le cloud. On y crée les profils de configuration, les stratégies de conformité, les applications et les scripts, affectés à des groupes Entra ID et affinés par des filtres. Le poste les récupère à chaque synchronisation, sans VPN ni serveur local.
Windows Autopilot
La préparation d'un PC neuf sans image maîtresse. Le constructeur ou le revendeur enregistre le poste, l'utilisateur s'authentifie au premier démarrage et la page d'état d'inscription (ESP) attend que les applications et stratégies prioritaires soient en place. La version Autopilot device preparation affecte le poste à un groupe dès l'inscription et ne gère que la jointure Entra ID.
Entra ID et accès conditionnel
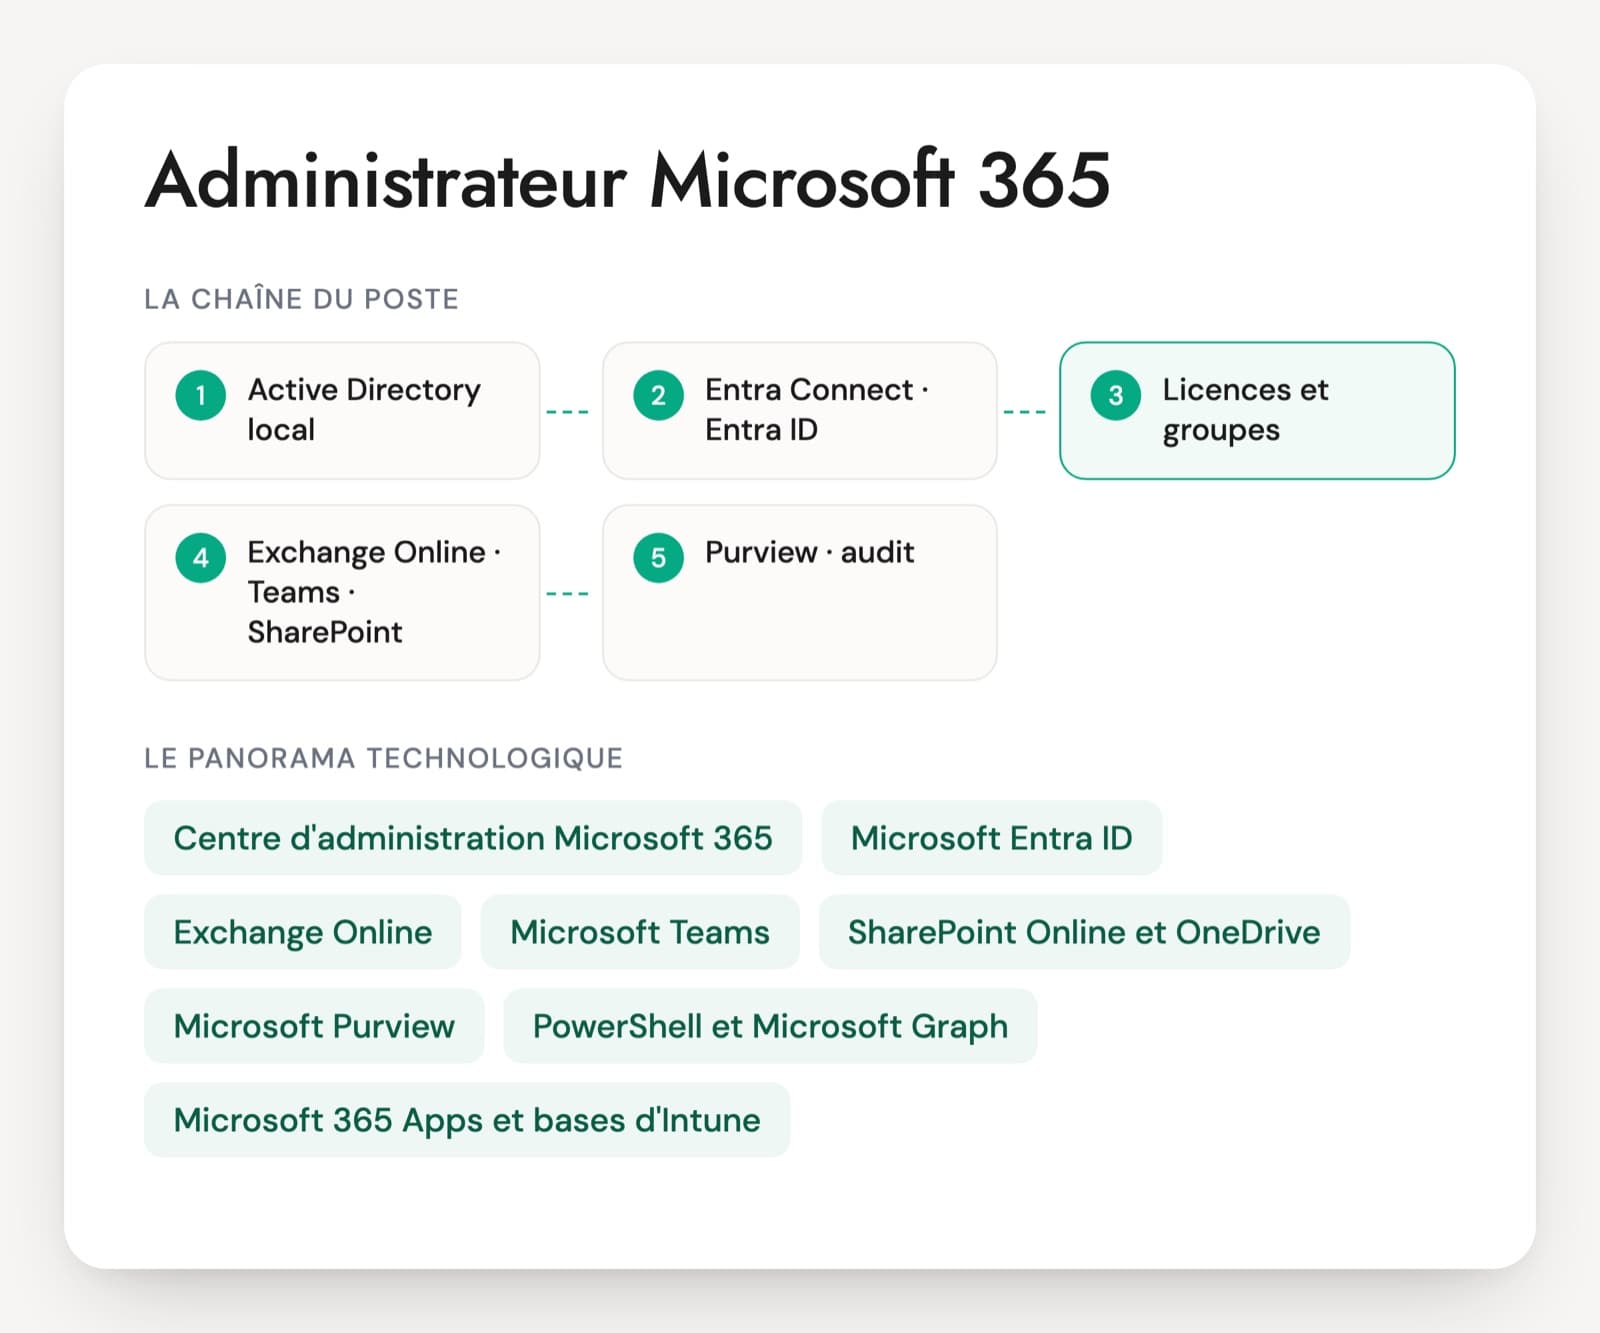
L'identité du poste et de l'utilisateur. Un PC peut être joint à Entra ID, joint en hybride avec l'Active Directory local ou simplement enregistré. L'accès conditionnel peut exiger un appareil conforme pour ouvrir Exchange Online, SharePoint ou Teams : une erreur de conformité coupe alors l'accès aux mails.
Applications Win32 et Intune Management Extension
Les logiciels classiques sont convertis au format .intunewin avec le Win32 Content Prep Tool, puis installés en silence par l'agent IME. Chaque application porte une règle de détection, des exigences, des dépendances et une relation de remplacement. Les journaux de l'IME sont le premier endroit à ouvrir quand une installation échoue.
Windows Update et Autopatch
Les mises à jour ne passent plus par WSUS. Les stratégies client Windows Update (ex-Windows Update for Business) décalent les mises à jour par anneaux de postes, et Windows Autopatch automatise ces anneaux pour Windows, Microsoft 365 Apps, Edge et Teams. Le passage d'une version de Windows 11 à la suivante se pilote par une stratégie de mise à jour de fonctionnalité.
BitLocker, Windows LAPS et Windows Hello
Le chiffrement du disque, activé en silence par stratégie, avec la clé de récupération sauvegardée dans Entra ID. Windows LAPS fait tourner le mot de passe administrateur local, Windows Hello for Business remplace le mot de passe à l'ouverture de session. Ces réglages relèvent de la partie Sécurité du point de terminaison d'Intune.
Defender for Endpoint
L'EDR de Microsoft, intégré à Windows. Intune déploie l'intégration des postes et les stratégies antivirus, pare-feu, EDR et règles de réduction de la surface d'attaque. Le niveau de risque calculé par Defender peut entrer dans la conformité du poste.
PowerShell, Graph et remédiations
PowerShell sert aux scripts de détection et de correction (remédiations) qui tournent à intervalle régulier sur les postes. Microsoft Graph permet d'exporter des états, d'importer les identifiants Autopilot ou de sauvegarder la configuration du tenant sans passer par la console.
Mac, Jamf Pro et mesure de l'expérience
Sur un parc mixte, les Mac sont gérés par Intune ou par Jamf Pro, avec Apple Business Manager pour l'inscription automatique. Endpoint analytics ou un outil d'expérience numérique comme Nexthink mesurent temps de démarrage, plantages et lenteurs, ce qui aide à prioriser les corrections.
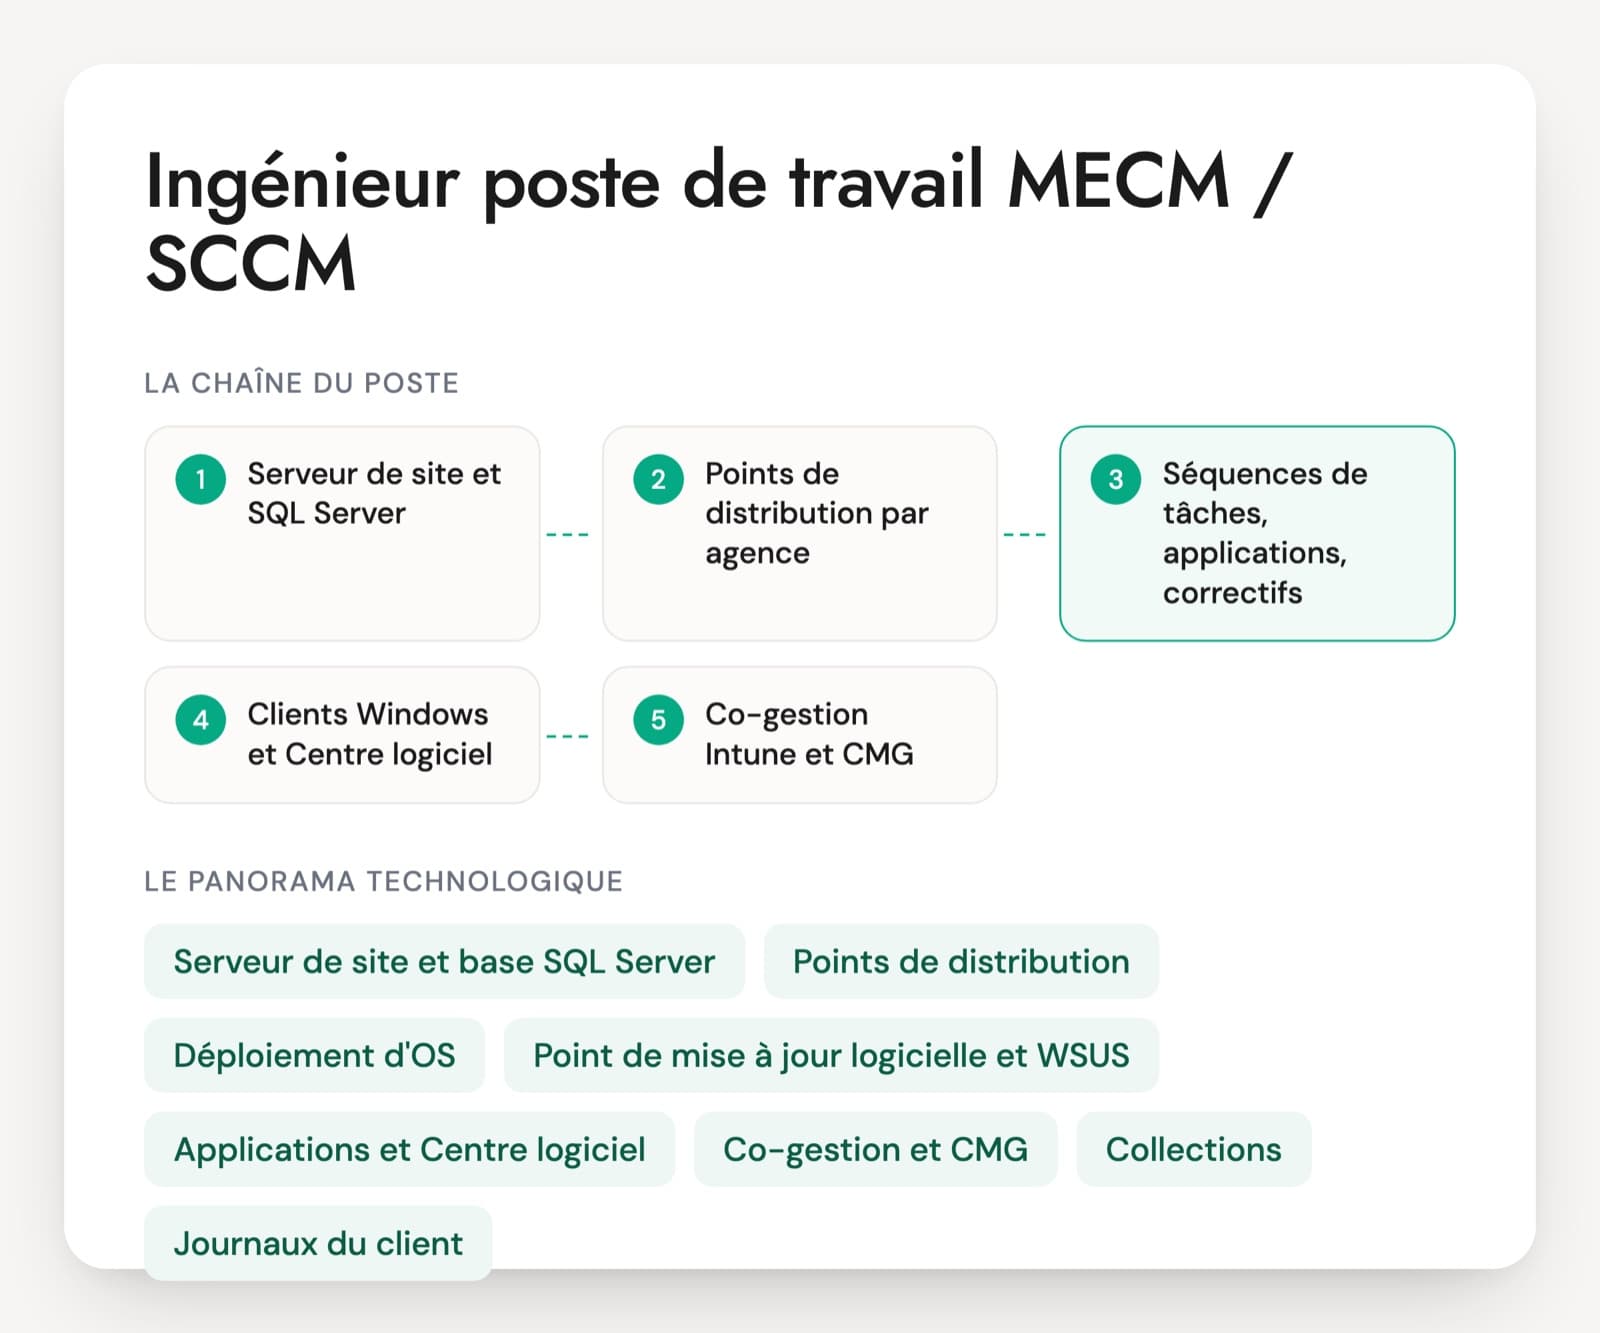
Le poste change selon l'existant. Sur un parc déjà géré dans le cloud, l'ingénieur Intune fait évoluer stratégies, applications et mises à jour, et sert de niveau 3 au support. Sur un parc encore géré par MECM, la mission consiste à basculer les charges de la co-gestion une par une, puis à sortir des GPO. Les renouvellements de parc demandent surtout Autopilot et la gestion des applications. Certains postes ajoutent les Mac avec Jamf Pro ou Intune, ou l'analyse de l'expérience utilisateur avec Nexthink. Le MD-102 se renouvelle tous les 12 mois ; l'expérience d'un parc en production se vérifie en entretien.
Six points techniques à couvrir en entretien
- Autopilot et inscription des postes
- Stratégies, profils et conformité
- Applications Win32 et Intune Management Extension
- Mises à jour Windows et Autopatch
- Sécurité du poste : BitLocker, LAPS, Defender
- Diagnostic, journaux et automatisation Graph
Questions Intune, avec la réponse à attendre
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Un PC neuf reste bloqué une heure sur la page d'état d'inscription, à l'étape des applications. Comment cherchez-vous la cause ?
Une bonne réponseIl repère d'abord la phase en cause (préparation, configuration de l'appareil ou du compte) et l'application en attente. Il ouvre les journaux de l'Intune Management Extension (IntuneManagementExtension.log, AppWorkload.log) via Maj+F10, ou collecte le diagnostic avec MdmDiagnosticsTool. Causes fréquentes : une application bloquante qui attend une action de l'utilisateur, une règle de détection fausse qui fait croire que l'installation n'a jamais abouti, un mélange d'applications MSI et Win32 pendant l'ESP, un redémarrage non prévu. Il réduit la liste des applications bloquantes au strict nécessaire.
Signal d'alerte« On réinitialise le PC et on relance », sans ouvrir un journal. Ou mettre toutes les applications du catalogue en bloquantes pour être sûr qu'elles soient là.
Question 2 · junior à confirmé
Une application Win32 s'installe correctement, mais Intune l'affiche en échec et la réinstalle à chaque cycle. D'où vient le problème ?
Une bonne réponseDe la règle de détection. Intune ne considère l'installation réussie que si la détection trouve l'application après coup : code produit MSI, fichier avec sa version, valeur de registre ou script. Une règle qui vise Program Files alors que l'application 32 bits s'installe sous Program Files (x86), ou une version qui change à chaque mise à jour, échoue. Il vérifie aussi les codes retour (3010 pour un redémarrage demandé) et le contexte d'installation, système ou utilisateur.
Signal d'alerteAccuser la synchronisation d'Intune, ou ne pas savoir ce qu'est une règle de détection.
Question 3 · senior
Lundi matin, deux cents utilisateurs n'ont plus accès à Outlook et leurs postes apparaissent non conformes dans Intune. Que regardez-vous, et dans quel ordre ?
Une bonne réponseIl cherche quel paramètre de conformité échoue (version minimale de Windows, BitLocker, antivirus, niveau de risque Defender) et ce qui a changé : nouvelle stratégie, nouvelle exigence de build, groupe modifié. Le journal des connexions Entra ID montre quelle stratégie d'accès conditionnel bloque. Il connaît le délai de grâce avant non-conformité et le paramètre qui traite les postes sans stratégie affectée. Pour rétablir vite, il corrige la stratégie fautive ou allonge le délai de grâce sur le groupe touché, sans couper l'accès conditionnel pour tout le monde.
Signal d'alerteExclure tous les utilisateurs de l'accès conditionnel pour que ça remarche, puis oublier de revenir en arrière.
Question 4 · confirmé
Comment organisez-vous les mises à jour mensuelles de Windows sur 5 000 postes sans WSUS ?
Une bonne réponseDes anneaux par groupes : un pilote informatique, des utilisateurs volontaires, puis le reste du parc, avec des reports de quelques jours et des échéances qui forcent l'installation et le redémarrage. Il cite les stratégies client Windows Update (ex-Windows Update for Business) ou Windows Autopatch, la pause d'un anneau en cas de régression, les rapports de mises à jour et Delivery Optimization pour ne pas saturer les liens des sites. Les mises à jour de fonctionnalité de Windows 11 sont pilotées à part, avec une version cible.
Signal d'alerteTout le parc le même jour, ou laisser chaque utilisateur choisir quand installer.
Question 5 · senior
Le client veut ses nouveaux PC en jointure Entra ID seule, alors que ses partages de fichiers et ses imprimantes restent sur l'Active Directory local. Est-ce bloquant ?
Une bonne réponsePas dans la plupart des cas. Un poste joint à Entra ID accède aux ressources locales en authentification unique tant que les identités sont synchronisées par Entra Connect et qu'un contrôleur de domaine est joignable, avec Windows Hello for Business en approbation cloud Kerberos. Il cite ce qui ne suit pas : les GPO, à traduire en profils Intune, les scripts d'ouverture de session et les applications qui exigent un compte ordinateur dans le domaine. Il rappelle que la jointure hybride ajoute pendant Autopilot une dépendance au connecteur Intune pour Active Directory et au réseau de l'entreprise.
Signal d'alerte« Sans domaine, les partages deviennent inaccessibles », ou à l'inverse tout passer en Entra ID sans regarder les applications liées au domaine.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ingénieur Intune : questions fréquentes
Un administrateur MECM peut-il tenir un poste Intune ?
Souvent, à condition d'avoir pratiqué la co-gestion. Les notions de collections, de packages et de fenêtres de maintenance ne se transposent pas telles quelles : Intune raisonne en groupes Entra ID, en filtres, en anneaux de mises à jour et en conformité liée à l'accès conditionnel. Tout dépend des charges de travail déjà basculées vers Intune et de ce qui a cassé à ce moment-là. Un profil resté sur MECM seul aura besoin de quelques mois de prise en main.
Quelle valeur donner au MD-102 sur un CV ?
Le MD-102 montre que la personne connaît le périmètre d'Intune, d'Autopilot, de Defender for Endpoint et de la co-gestion. Il se renouvelle chaque année par une évaluation en ligne, donc une date récente indique un suivi des évolutions. Il ne prouve pas une expérience de production. Mieux vaut le récit d'une ESP bloquée, d'une vague de postes non conformes ou d'un déploiement d'application raté, avec la cause trouvée et la correction appliquée.
Quel test technique est donné à un ingénieur Modern Workplace ?
Un exercice de trente minutes en entretien suffit. Le support est un extrait de journal de l'Intune Management Extension avec une application en échec, ou la description d'une stratégie de conformité qui bloque des utilisateurs, avec un diagnostic à voix haute. On voit vite si la personne lit un journal ou devine. Un accès à un tenant de démonstration permet aussi de lui faire créer une application Win32 avec sa détection.
Faut-il exiger la gestion des Mac et de Jamf Pro ?
Seulement si le parc compte une part réelle de Mac. Dans ce cas, l'entretien couvre Apple Business Manager, le certificat push Apple, les profils de configuration et FileVault, avec Intune ou Jamf Pro selon l'outil retenu. Un ingénieur Windows solide apprend la gestion des Mac en quelques semaines si l'équipe a déjà un référent. Sur un parc presque entièrement Windows, mieux vaut privilégier la profondeur sur Autopilot, les applications et les mises à jour.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.