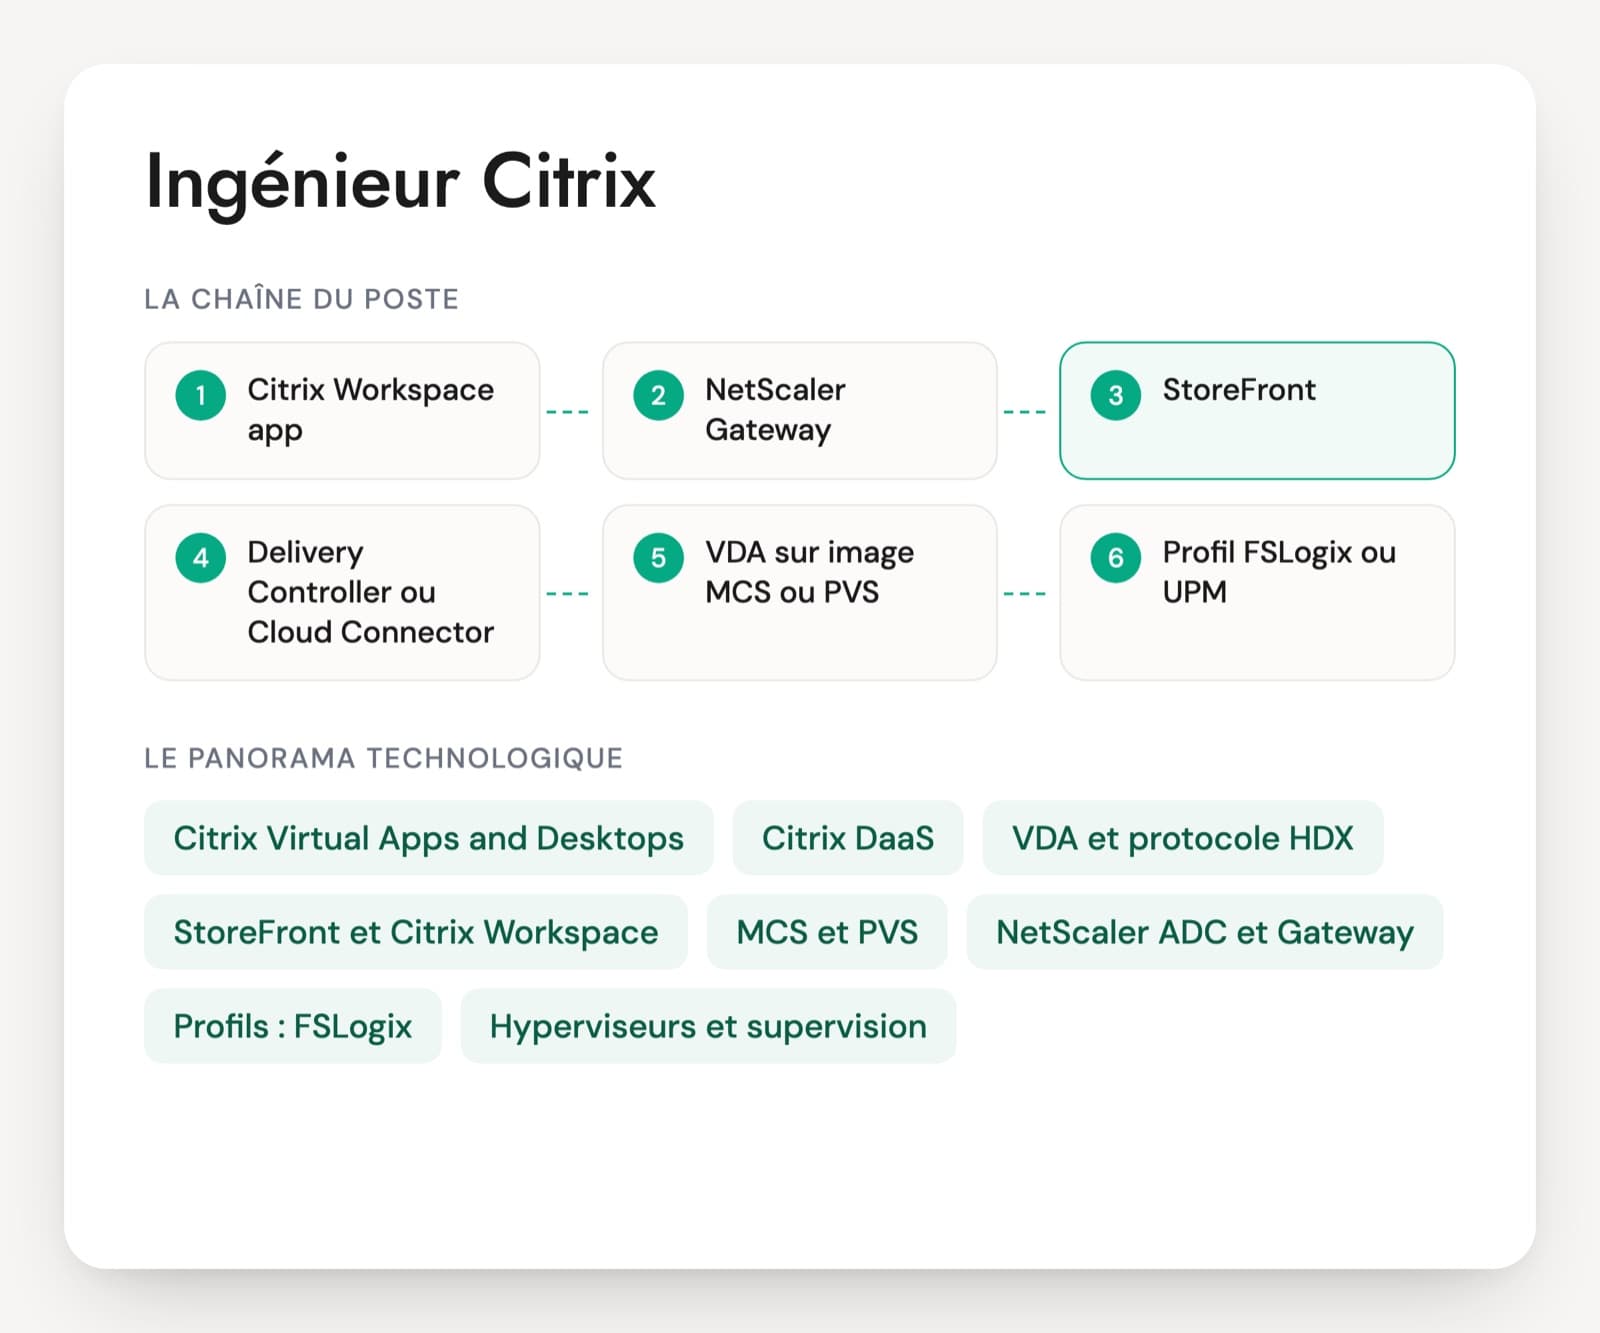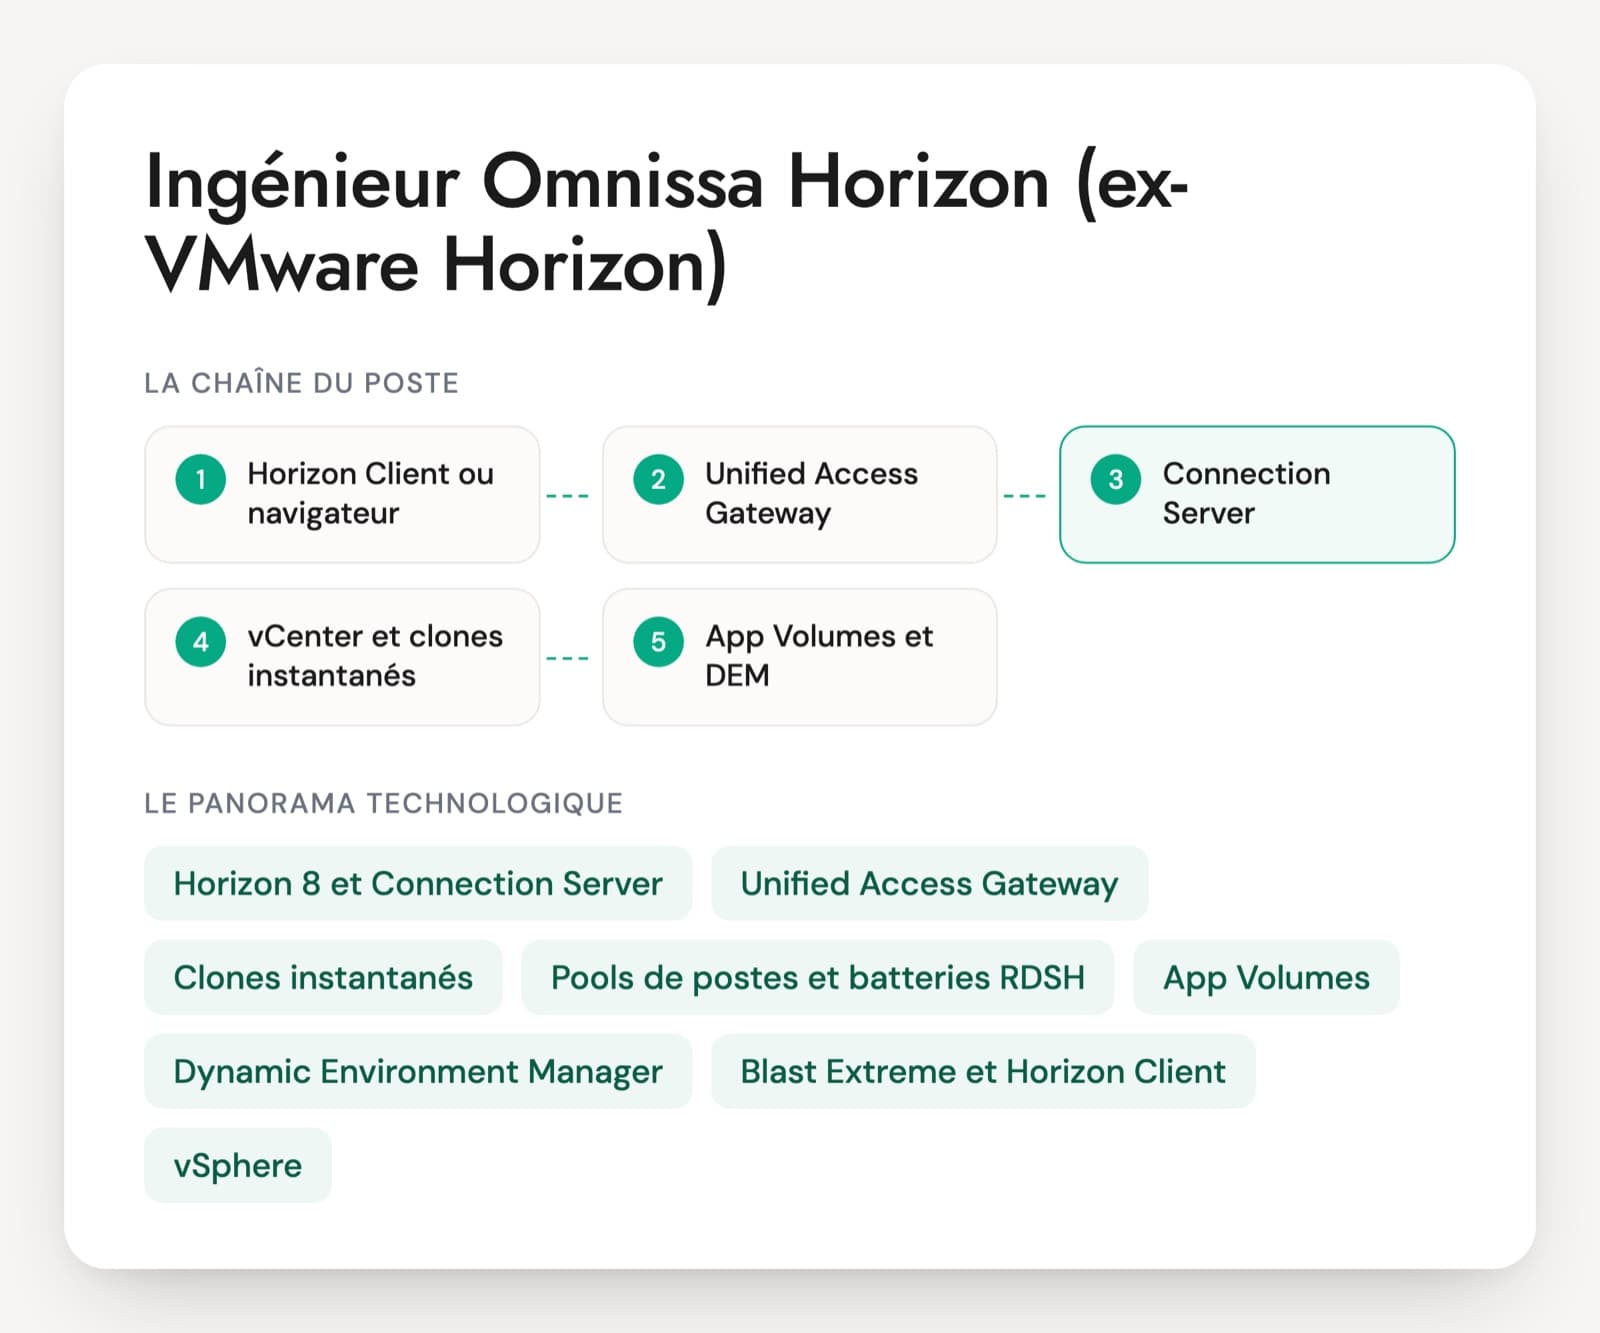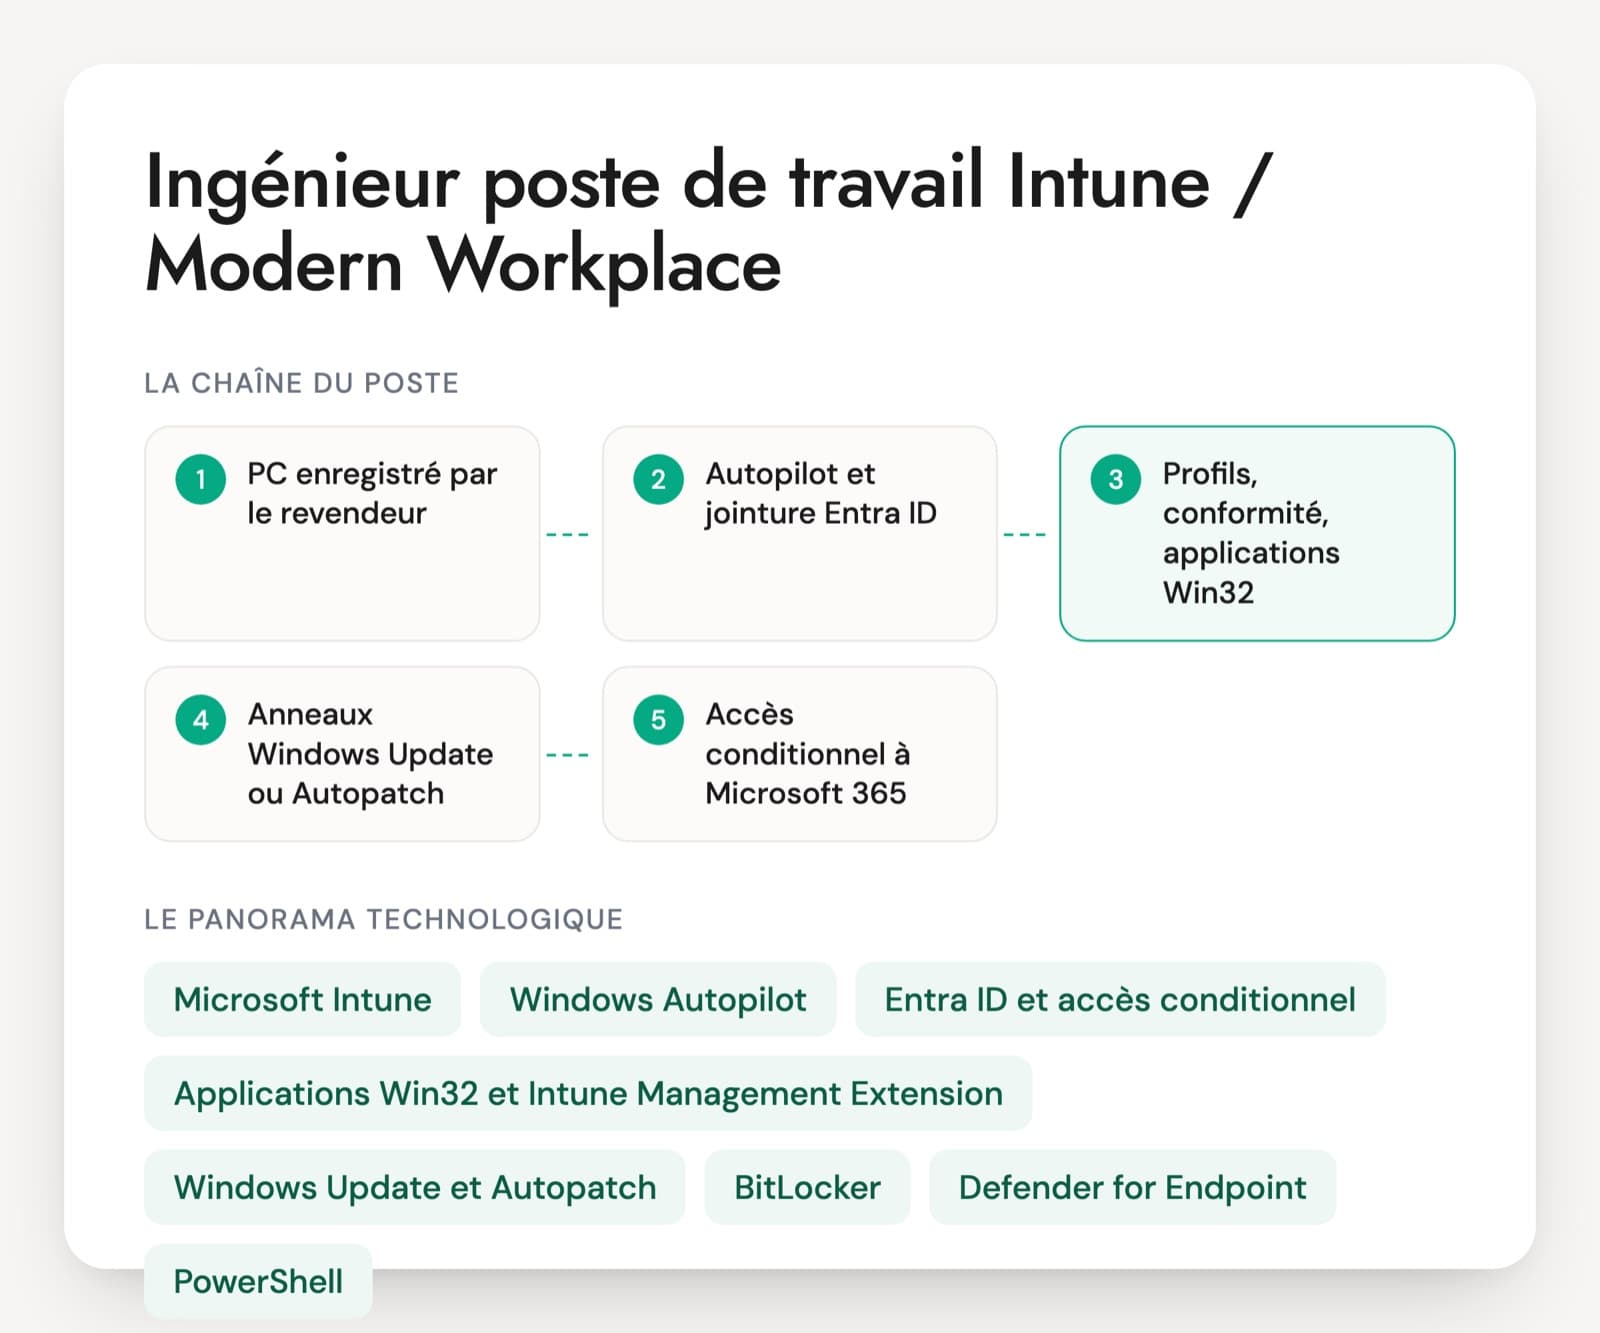
Beaucoup de projets AVD naissent d'une sortie de Citrix ou d'un VDI sur site arrivé en fin de contrat. Sur Free-Work, les intitulés vont d'architecte cloud Azure spécialisé AVD à expert Windows 365 ou ingénieur Modern Workplace, avec Intune, Entra ID, Terraform et FSLogix dans les prérequis. Le poste se situe entre l'équipe poste de travail et l'équipe cloud.
La difficulté vient de cette double casquette. Un profil cloud Azure connaît le réseau et l'IAM mais n'a jamais réglé un profil FSLogix ni une ouverture de session lente. Un profil VDI venu de Citrix connaît les images mais découvre la facturation à l'heure et les plans de mise à l'échelle. La plateforme bouge vite : AVD classic a été retiré le 30 septembre 2026, MSIX app attach a laissé la place à App Attach, et la mise à jour Windows d'avril 2026 a modifié le chiffrement Kerberos utilisé par les partages de profils.
Le candidat raconte un déploiement réel avec ses chiffres : nombre d'utilisateurs par hôte, temps d'ouverture de session, coût mensuel. La certification AZ-140 se renouvelle chaque année, ce qui indique si les connaissances suivent la plateforme. Le PDF détaille l'entretien complet sur six axes, avec un cas de sortie de Citrix.
Les briques d'Azure Virtual Desktop et de Windows 365
Pools d'hôtes et groupes d'applications
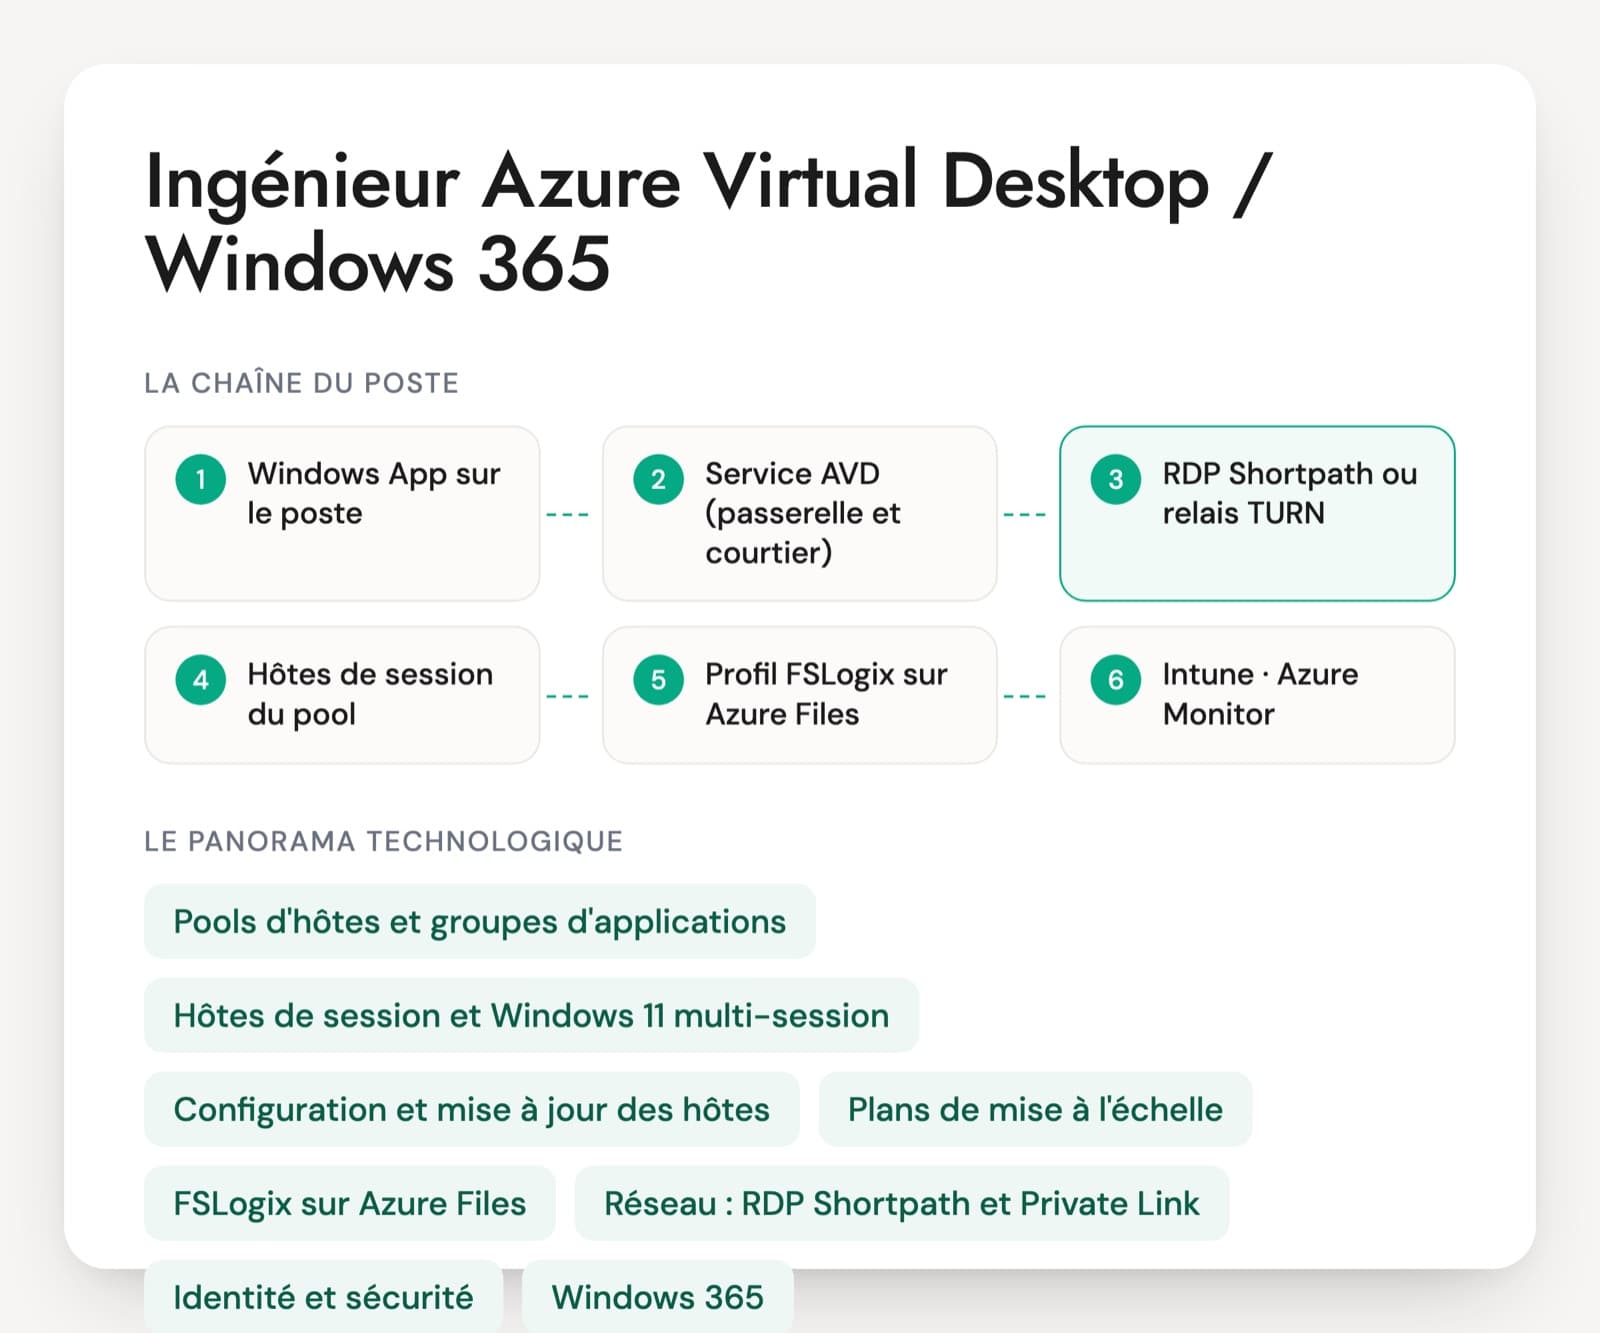
Un pool d'hôtes regroupe les machines virtuelles qui accueillent les sessions. Il est mutualisé (plusieurs utilisateurs par hôte, non persistant) ou personnel (une machine par utilisateur). Les groupes d'applications publient un bureau complet ou des applications RemoteApp. L'algorithme de répartition, largeur ou profondeur d'abord, pèse sur la performance et sur la facture.
Hôtes de session et Windows 11 multi-session
Windows 11 Enterprise multi-session accepte plusieurs utilisateurs sur une même machine, et n'existe que sur Azure et Azure Local. Les images partent de la Marketplace ou d'une image maison publiée dans Azure Compute Gallery. Azure VM Image Builder ou Packer automatisent leur fabrication.
Configuration et mise à jour des hôtes
Avec la configuration des hôtes de session, le pool garde sa propre définition (image, taille, jonction au domaine) et le service crée ou remplace les machines par lots. Elle exige maintenant une identité managée. Les disques OS éphémères accélèrent la remise à zéro des hôtes sans état.
Plans de mise à l'échelle
Ils allument et éteignent les hôtes selon des phases horaires et un seuil de capacité, et peuvent fermer les sessions déconnectées. Start VM on Connect démarre une machine éteinte quand l'utilisateur se connecte. C'est le premier poste d'économie sur un AVD.
FSLogix sur Azure Files ou Azure NetApp Files
Le profil de chaque utilisateur est un disque VHDX monté à l'ouverture de session. Le partage s'authentifie par Active Directory ou Entra Kerberos. Depuis avril 2026, Windows chiffre Kerberos en AES par défaut à la place de RC4, et les partages qui n'ont pas suivi posent des problèmes d'accès aux profils.
Réseau : RDP Shortpath et Private Link
Les hôtes n'ouvrent aucun port entrant et se connectent en sortie au service AVD. RDP Shortpath fait passer la session en UDP, en direct sur un réseau géré, par STUN ou via un relais TURN. Private Link garde le trafic sur le réseau privé, y compris Shortpath en UDP depuis février 2026.
Identité et sécurité
Les hôtes rejoignent Entra ID ou Active Directory en jonction hybride, ce qui change l'accès aux partages et la gestion par GPO ou Intune. L'accès conditionnel impose la MFA. Les redirections (presse-papiers, lecteurs, imprimantes, USB) sont désactivées par défaut sur les nouveaux pools depuis juillet 2025.
Windows 365
Le Cloud PC : une machine par utilisateur, facturée au mois, créée par une stratégie de provisionnement dans Intune. Les éditions Business, Enterprise et Flex couvrent des usages différents, Flex servant aux accès non simultanés. Le réseau est hébergé par Microsoft ou relié à un réseau virtuel Azure.
Windows App, App Attach et supervision
Windows App remplace le client Bureau à distance pour Windows, dont la version MSI n'est plus supportée depuis le 27 mars 2026 sur le cloud public. App Attach livre des applications à l'ouverture de session sans les installer dans l'image. AVD Insights, dans Azure Monitor, montre la fiabilité des connexions, le temps de connexion et la charge des hôtes.
Le poste porte plusieurs noms : ingénieur AVD, expert Windows 365, ingénieur Modern Workplace, ou architecte cloud Azure avec une spécialité VDI. Le périmètre varie selon le projet. En construction, la personne conçoit les pools, le réseau et les images, souvent en Terraform ou Bicep. En exploitation, elle suit les mises à jour, les profils, la facture et les incidents de connexion. Les projets de sortie de Citrix ajoutent l'inventaire des applications et la conversion des profils. Le socle attendu couvre Windows, Active Directory et Entra ID, le réseau Azure, Intune et PowerShell. La certification AZ-140 est la référence du domaine.
Compétences AVD à contrôler pendant l'entretien
- Conception des pools d'hôtes
- Images et cycle de vie des hôtes
- Profils FSLogix et stockage Azure
- Réseau, RDP Shortpath et sécurité d'accès
- Mise à l'échelle et maîtrise des coûts
- Windows 365 et gestion par Intune
Questions d'entretien sur Azure Virtual Desktop
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Pour 600 utilisateurs de bureautique et 40 développeurs, quelle organisation de pools d'hôtes proposez-vous ?
Une bonne réponseUn pool mutualisé en Windows 11 multi-session pour la bureautique, avec une limite de sessions par hôte fixée par des tests de charge. Un pool personnel ou des Cloud PC Windows 365 pour les développeurs qui ont besoin de droits d'administration et d'un poste persistant. Des pools séparés quand les images ou les applications diffèrent, dans une région proche des applications.
Signal d'alerteUne machine personnelle pour tout le monde, ou un seul pool où tout le monde est administrateur local.
Question 2 · confirmé
Comment produisez-vous chaque mois une nouvelle image pour 50 hôtes de session sans interrompre le service ?
Une bonne réponseUne chaîne automatisée (Azure VM Image Builder ou Packer) qui part de l'image Marketplace multi-session, ajoute les mises à jour, les applications et les optimisations, généralise la machine et publie une version dans Azure Compute Gallery. Le déploiement remplace les hôtes par lots, avec la mise à jour des hôtes de session ou de nouveaux hôtes et le mode drainage sur les anciens. Un pool de validation reçoit les changements en premier.
Signal d'alerteUn snapshot d'une VM de production patchée à la main, sans version ni retour arrière.
Question 3 · senior
Après la mise à jour Windows d'avril 2026, des profils FSLogix ne montent plus sur le partage SMB. Quelle piste vérifiez-vous en premier ?
Une bonne réponseLe changement du chiffrement Kerberos par défaut, passé de RC4 à AES. Le compte qui représente le compte de stockage Azure Files dans l'AD, ou le serveur de fichiers, doit accepter AES. Il vérifie les types de chiffrement pris en charge, met à jour le compte de stockage, puis lit les journaux FSLogix et le code d'erreur de montage.
Signal d'alerteDonner le contrôle total à tout le monde sur le partage, ou réinstaller FSLogix.
Question 4 · confirmé
Les utilisateurs en télétravail ont des sessions lentes. Comment vérifiez-vous que RDP Shortpath fonctionne ?
Une bonne réponseLes informations de connexion dans Windows App (UDP ou TCP), puis les tables de connexion dans Log Analytics ou AVD Insights. Il connaît les trois modes : réseau géré, réseau public par STUN, relais TURN sur la plage 51.5.0.0/16. Un pare-feu qui bloque UDP ou un NAT symétrique fait retomber la connexion en TCP. Il regarde ensuite le RTT et la bande passante.
Signal d'alerteAgrandir les VM avant de savoir quel transport la session utilise.
Question 5 · confirmé
La facture AVD a doublé alors que le nombre d'utilisateurs n'a pas bougé. Par où commencez-vous ?
Une bonne réponseUne analyse des coûts par groupe de ressources et par balise. Puis les causes fréquentes : plan de mise à l'échelle non appliqué la nuit, sessions déconnectées qui gardent les hôtes allumés, répartition en largeur d'abord, VM surdimensionnées, disques Premium sur des machines arrêtées, partage de profils surprovisionné, ingestion Log Analytics. Il ajoute une réservation pour la capacité de base.
Signal d'alerte« On supprime des VM » sans regarder les données.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Azure Virtual Desktop et Windows 365 : questions fréquentes
Un ingénieur cloud Azure peut-il tenir un poste AVD ?
Il apporte le réseau, l'IAM, Terraform et la lecture de la facture, ce qui couvre la moitié du poste. Il lui manque souvent l'autre moitié : images Windows, profils FSLogix, applications multi-session, diagnostic d'une ouverture de session lente. Ces sujets passent en priorité. À l'inverse, un ingénieur VDI venu de Citrix ou de Horizon devra prouver qu'il comprend le réseau Azure et les coûts.
La certification AZ-140 garantit-elle le niveau ?
L'AZ-140 couvre l'infrastructure AVD, l'identité et la sécurité, les environnements utilisateurs et la supervision. Elle se renouvelle tous les douze mois par une évaluation en ligne, ce qui montre si la personne suit les évolutions. Elle ne prouve pas qu'elle a exploité une plateforme en production. Les chiffres réels comptent : utilisateurs par hôte, temps d'ouverture de session, coût mensuel.
Faut-il prévoir un test technique pour un ingénieur Azure Virtual Desktop ?
Un exercice de quinze minutes pendant l'entretien suffit. Avec une facture mensuelle et un plan de mise à l'échelle, le candidat repère les économies possibles. Autre option : des journaux FSLogix d'un profil temporaire à lire. Le raisonnement à voix haute montre l'expérience réelle mieux qu'un questionnaire à choix multiples sur la documentation.
Faut-il un profil différent pour Windows 365 et pour AVD ?
Windows 365 demande surtout Intune, Entra ID et la gestion des stratégies de provisionnement, avec peu d'infrastructure Azure. AVD ajoute les pools, la mise à l'échelle, le réseau et le stockage des profils. Un ingénieur AVD prend Windows 365 en main sans difficulté. Un administrateur Intune qui n'a fait que Windows 365 aura besoin de temps pour un projet AVD.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.