Un administrateur Microsoft 365 passe ses journées dans les centres d'administration. Il attribue des licences, crée des équipes Teams, débloque un partage SharePoint refusé, récupère un fichier OneDrive supprimé et suit les incidents que Microsoft publie dans l'état du service. Les offres françaises l'associent souvent à Exchange Online, à Intune ou à un reste d'Exchange sur site. Les questions d'entretien d'administrateur Microsoft 365 partent du périmètre réel : un tenant de 300 ou de 30 000 comptes, du support ou de la gouvernance.
Deux sujets font la différence, l'automatisation et les droits. Les modules MSOnline et AzureAD sont retirés : un profil à jour travaille avec Microsoft Graph PowerShell, le module Exchange Online et PnP PowerShell, qui exige maintenant sa propre application Entra ID. Côté droits, il n'est pas administrateur général pour tout et connaît les rôles délégués. La certification MS-102 sera retirée le 30 novembre 2026. Une MS-102 obtenue montre une connaissance large des services, pas l'exploitation d'un tenant en production.
Un CV qui cite tous les centres d'administration sans un exemple appelle la prudence. Un incident vécu, un script écrit, une règle de partage décidée et appliquée en disent davantage. Le PDF déroule 30 questions sur six axes, un cas de 20 minutes et une grille de 1 à 4.
Les consoles et outils d'un administrateur Microsoft 365
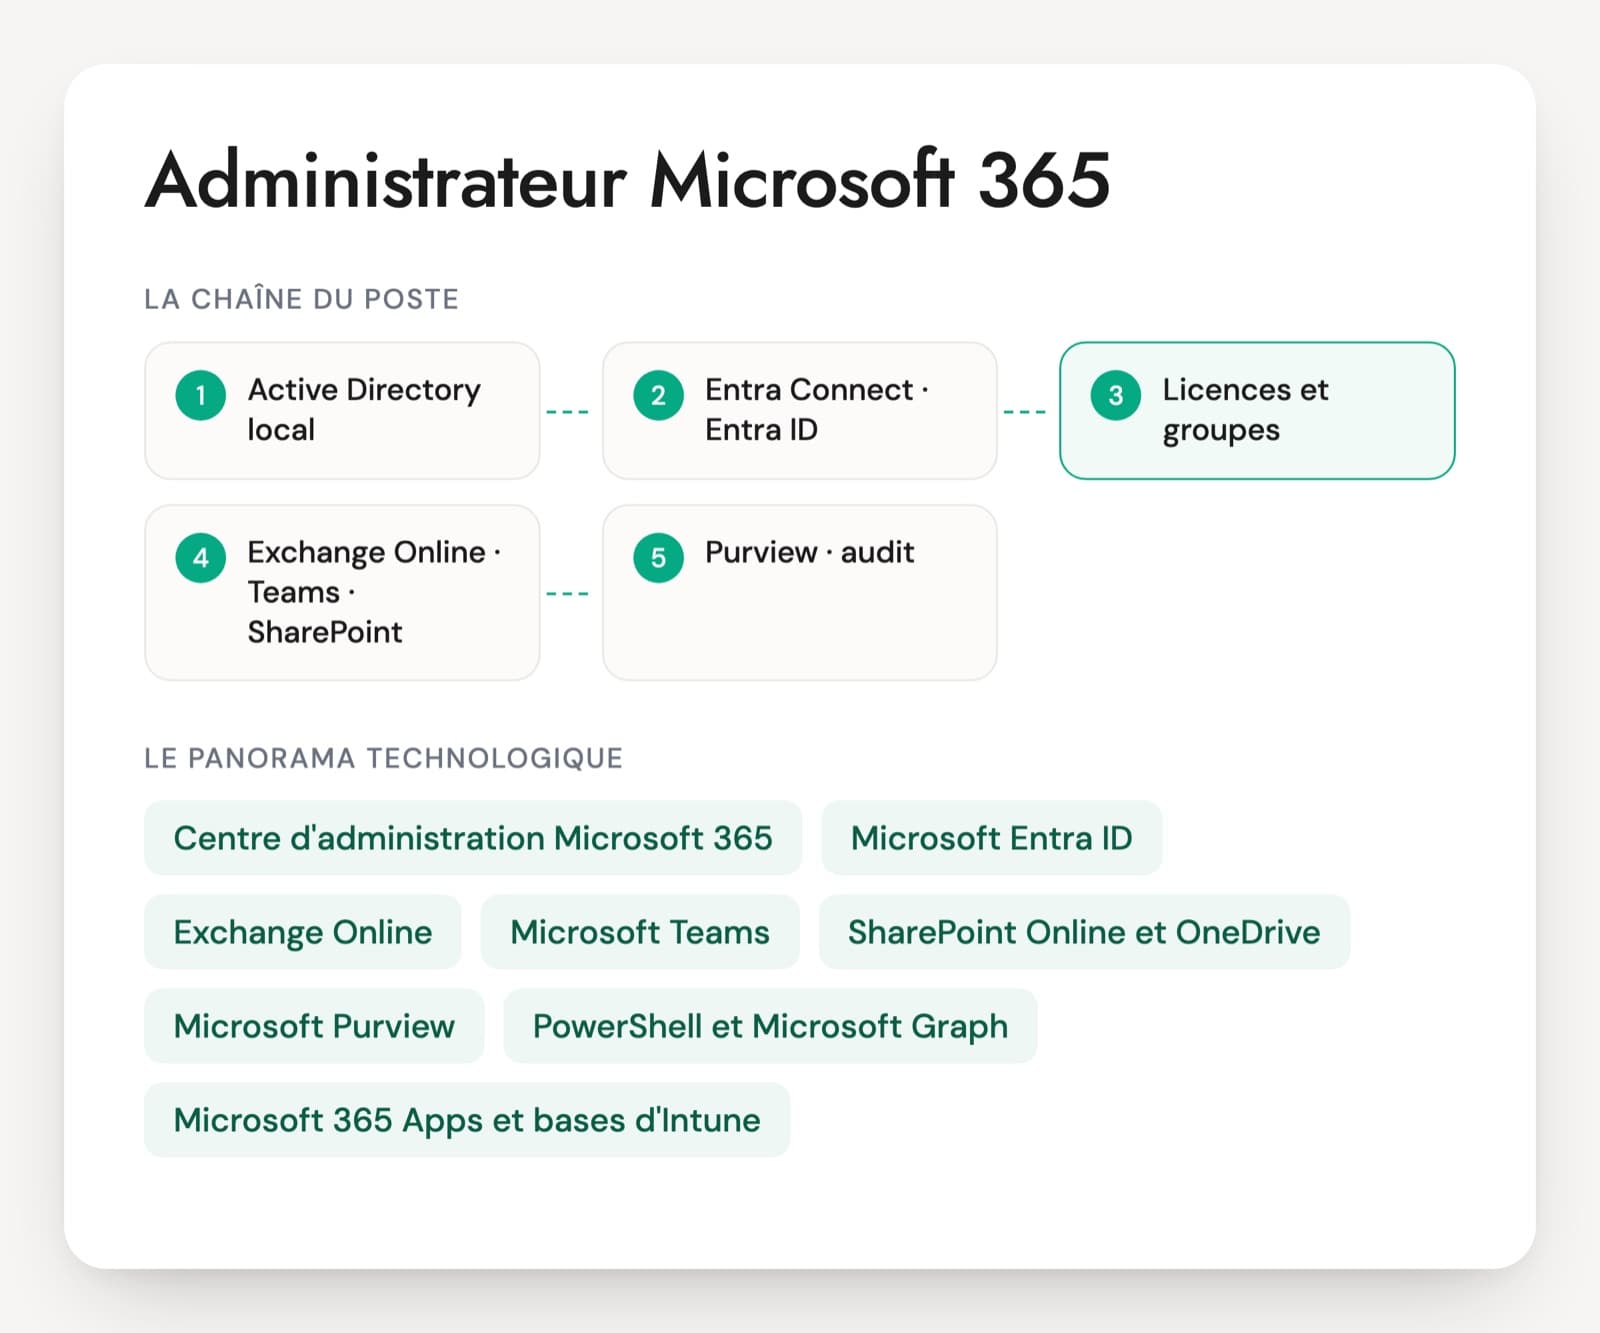
Centre d'administration Microsoft 365
La console d'entrée : comptes, licences, domaines, facturation, état du service et centre de messages. Le centre de messages annonce les changements à venir, parfois quelques semaines avant. Un administrateur qui le lit chaque semaine prévient les utilisateurs au lieu de subir leurs appels.
Microsoft Entra ID
L'annuaire du tenant. L'administrateur Microsoft 365 y gère les groupes, les licences par groupe, les invités et les rôles d'administration. La synchronisation avec l'Active Directory local passe par Entra Connect ou Cloud Sync. L'accès conditionnel avancé relève souvent d'un ingénieur identité, mais lire un journal de connexion fait partie du poste.
Exchange Online
Boîtes aux lettres, boîtes partagées, listes de distribution, règles de flux et suivi des messages. Sur ce poste, on attend l'exploitation courante. L'architecture de messagerie, l'hybride et l'authentification des domaines relèvent plutôt d'un ingénieur messagerie.
Microsoft Teams
Stratégies de réunion, de messagerie et d'applications, accès externe et accès invité, cycle de vie des équipes. Une partie de la gouvernance Teams se règle ailleurs, dans les groupes Microsoft 365 et dans Entra ID : création restreinte, nommage, expiration.
SharePoint Online et OneDrive
Sites, droits, partage externe et conservation des fichiers. Le réglage du tenant fixe le plafond, chaque site peut être plus fermé. Après la suppression d'un compte, son OneDrive reste récupérable 30 jours par défaut, une question qui revient souvent au support.
Microsoft Purview (rétention, audit)
Stratégies de rétention, protection contre la perte de données et journal d'audit. L'administrateur applique et vérifie, la politique vient de la conformité ou du RSSI. Il doit savoir retrouver dans l'audit qui a supprimé un fichier ou modifié un réglage.
PowerShell et Microsoft Graph
Microsoft Graph PowerShell remplace les modules MSOnline et AzureAD. S'y ajoutent le module Exchange Online, le module Teams et PnP PowerShell pour SharePoint. Un script écrit pour de vrai fait la différence : rapport de licences, création de comptes en masse, nettoyage des invités.
Microsoft 365 Apps et bases d'Intune
Le déploiement des applications Office et leurs canaux de mise à jour (Current, Monthly Enterprise, Semi-Annual), et selon le poste un peu d'Intune. Quand l'offre parle surtout de postes, d'Autopilot et de conformité des appareils, c'est un ingénieur poste de travail qu'il faut.
Le poste existe sous plusieurs intitulés : administrateur Office 365, administrateur systèmes Windows et Microsoft 365, ingénieur Microsoft 365. Dans une petite DSI, la même personne fait le support, les licences et un peu d'Intune. Dans un grand tenant, les rôles se séparent entre messagerie, identité, poste de travail et collaboration, et l'administrateur Microsoft 365 tient l'exploitation et la gouvernance des services. Les offres de niveau 2 ou 3 demandent souvent de l'anglais pour les demandes ouvertes chez Microsoft. Côté certification, la MS-102 (Microsoft 365 Administrator Expert) sera retirée le 30 novembre 2026. Microsoft oriente vers l'examen AB-650, qui mène à la certification Microsoft 365 and AI Services Administrator Associate et ajoute l'administration de Copilot et des agents. Une certification se vérifie sur le profil Microsoft Learn de la personne.
Ce qu'un administrateur Microsoft 365 doit savoir faire seul
- Licences et groupes dans Entra ID
- Gouvernance Teams et groupes Microsoft 365
- Partage SharePoint et OneDrive
- Rôles d'administration et sécurité du tenant
- Automatisation en Microsoft Graph PowerShell
- Rétention, audit et diagnostic des incidents
Questions techniques d'entretien et réponses attendues
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · junior à confirmé
Un nouvel arrivant n'a ni boîte aux lettres ni Teams deux heures après la création de son compte. Les licences sont attribuées par groupe. Où regardez-vous ?
Une bonne réponseD'abord l'état de l'attribution sur le groupe dans Entra ID, qui affiche les erreurs : plus de licences disponibles, plans de service en conflit, adresse proxy déjà utilisée par un autre objet, emplacement d'utilisation non autorisé. Ensuite la synchronisation : le compte est-il bien arrivé depuis l'Active Directory, et dans le bon groupe ? Enfin le délai de création de la boîte. La personne vérifie avec Get-MgUserLicenseDetail ou dans le centre d'administration.
Signal d'alerte« Je réattribue la licence à la main » sans chercher pourquoi l'attribution par groupe a échoué, ou ignorer que l'attribution par groupe peut tomber en erreur.
Question 2 · confirmé
La direction découvre 4 000 équipes Teams dans le tenant, dont la moitié sans activité. Que mettez-vous en place ?
Une bonne réponseUn état des lieux d'abord : rapport d'activité, équipes sans propriétaire, invités présents. Puis des règles sur les groupes Microsoft 365, puisque chaque équipe en est un : création réservée à un groupe de personnes ou passant par une demande, stratégie de nommage, stratégie d'expiration qui renouvelle seule les groupes actifs et interroge les propriétaires des autres, deux propriétaires au minimum. Il archive avant de supprimer et sait qu'un groupe supprimé reste restaurable 30 jours.
Signal d'alerteSupprimer en masse les équipes inactives sans prévenir les propriétaires, ou bloquer toute création sans proposer d'autre circuit.
Question 3 · confirmé
Un commercial a envoyé un lien « Tout le monde » vers un dossier OneDrive de tarifs. Comment empêchez-vous que cela se reproduise sans bloquer le travail avec les partenaires ?
Une bonne réponseIl règle le partage de l'organisation pour SharePoint et OneDrive : liens anonymes coupés, ou limités à la lecture avec une date d'expiration, lien par défaut sur « Personnes spécifiques », partage restreint à certains domaines si besoin. Les sites qui travaillent avec l'extérieur gardent un réglage plus ouvert que les autres, sachant qu'un site ne peut jamais être plus permissif que le tenant. Il ajoute l'expiration de l'accès des invités et un rapport des liens existants pour faire le ménage.
Signal d'alerteCouper tout partage externe pour tout le monde, ou ignorer qu'un site ne peut pas dépasser le réglage du tenant.
Question 4 · confirmé
Six personnes de l'équipe sont administrateurs généraux. Comment réduisez-vous ce nombre sans bloquer le support ?
Une bonne réponseIl liste ce que chacun fait vraiment et attribue des rôles plus étroits : administrateur des utilisateurs, des licences, d'Exchange, de Teams, de SharePoint, support technique. Les rôles sensibles passent par Privileged Identity Management, avec une activation limitée dans le temps. Il garde deux comptes d'urgence protégés par une MFA résistante à l'hameçonnage, comme une clé FIDO2, avec une alerte à chaque connexion. Microsoft recommande moins de cinq administrateurs généraux.
Signal d'alerteLaisser tout le monde administrateur général « parce que c'est plus simple », ou administrer avec son compte de messagerie quotidien.
Question 5 · confirmé
On vous demande la liste des comptes licenciés qui ne se sont pas connectés depuis 90 jours. Comment l'obtenez-vous en Microsoft Graph PowerShell ?
Une bonne réponseConnect-MgGraph avec les seules autorisations utiles (User.Read.All, AuditLog.Read.All), puis Get-MgUser avec la propriété signInActivity, un filtre sur les licences attribuées, -All pour ne pas s'arrêter à la première page, et un export CSV. Il sait que la dernière connexion interactive ne dit pas tout et regarde aussi la dernière connexion non interactive ou réussie. Pour un rapport régulier, une application Entra ID avec certificat et une tâche planifiée plutôt qu'un compte personnel.
Signal d'alerteUtiliser Get-MsolUser, retiré avec le module MSOnline, ou exporter la liste à la main sans écarter comptes de service et boîtes partagées.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Administrateur Microsoft 365, les questions fréquentes
Administrateur ou ingénieur Microsoft 365 : quelle différence sur une offre ?
Les deux intitulés se recoupent. L'administrateur fait surtout de l'exploitation : comptes, licences, Teams, SharePoint, support de niveau 2 ou 3. L'ingénieur conçoit en plus : migration entre tenants, hybride Exchange, gouvernance à l'échelle, automatisation avancée. Les missions comptent plus que le titre. Si l'offre parle de projets de migration ou d'architecture, le poste demande quelqu'un qui en a déjà mené un et sait le raconter en détail.
La MS-102 garde-t-elle de la valeur après son retrait ?
Oui, comme preuve qu'une personne a révisé l'ensemble des services : tenant, identité Entra, Defender et Purview. Son retrait le 30 novembre 2026 ne l'annule pas, mais elle ne pourra plus être renouvelée. Elle ne prouve pas qu'un candidat a tenu un tenant en production. Le nombre de comptes gérés, un incident traité et un script écrit le montrent mieux. Ces réponses comptent plus que le badge.
Un script est-il demandé pendant l'entretien ?
Un court exercice vaut mieux qu'un long test technique à rendre. Sur une consigne simple, par exemple lister les comptes licenciés inactifs depuis 90 jours, la personne écrit ou décrit les commandes Graph PowerShell en parlant à voix haute. Elle n'a pas besoin de syntaxe parfaite. Ce qui compte, c'est qu'elle pense aux autorisations, à la pagination et aux comptes à exclure.
Exchange, Intune, identité : jusqu'où va le périmètre d'un administrateur Microsoft 365 ?
Il couvre l'exploitation courante de chaque service, sans en être l'expert. Il crée une boîte partagée et suit un message, mais n'a pas forcément conçu un hybride Exchange. Il lit un journal de connexion Entra ID, sans forcément construire les stratégies d'accès conditionnel. Si le poste demande de la profondeur sur un seul de ces sujets, mieux vaut un ingénieur messagerie, identité ou poste de travail.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.