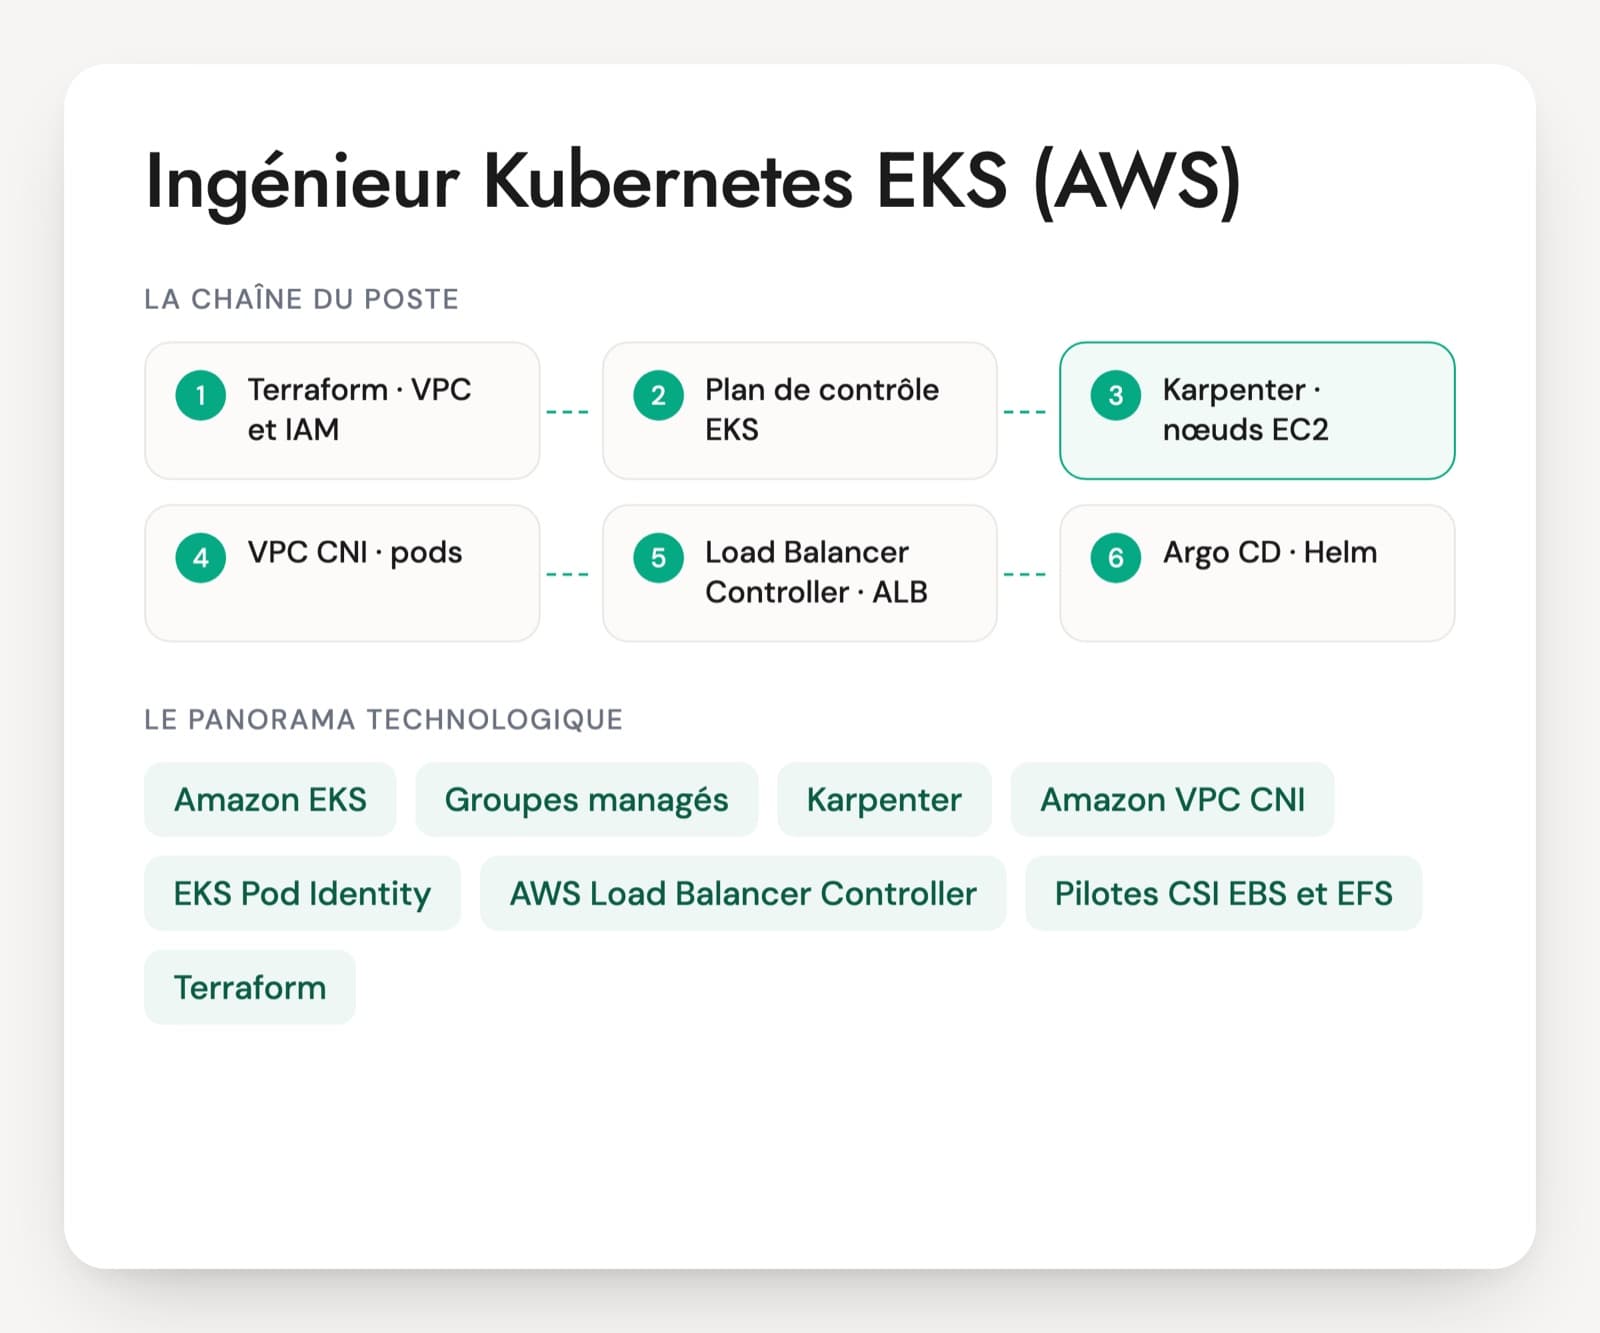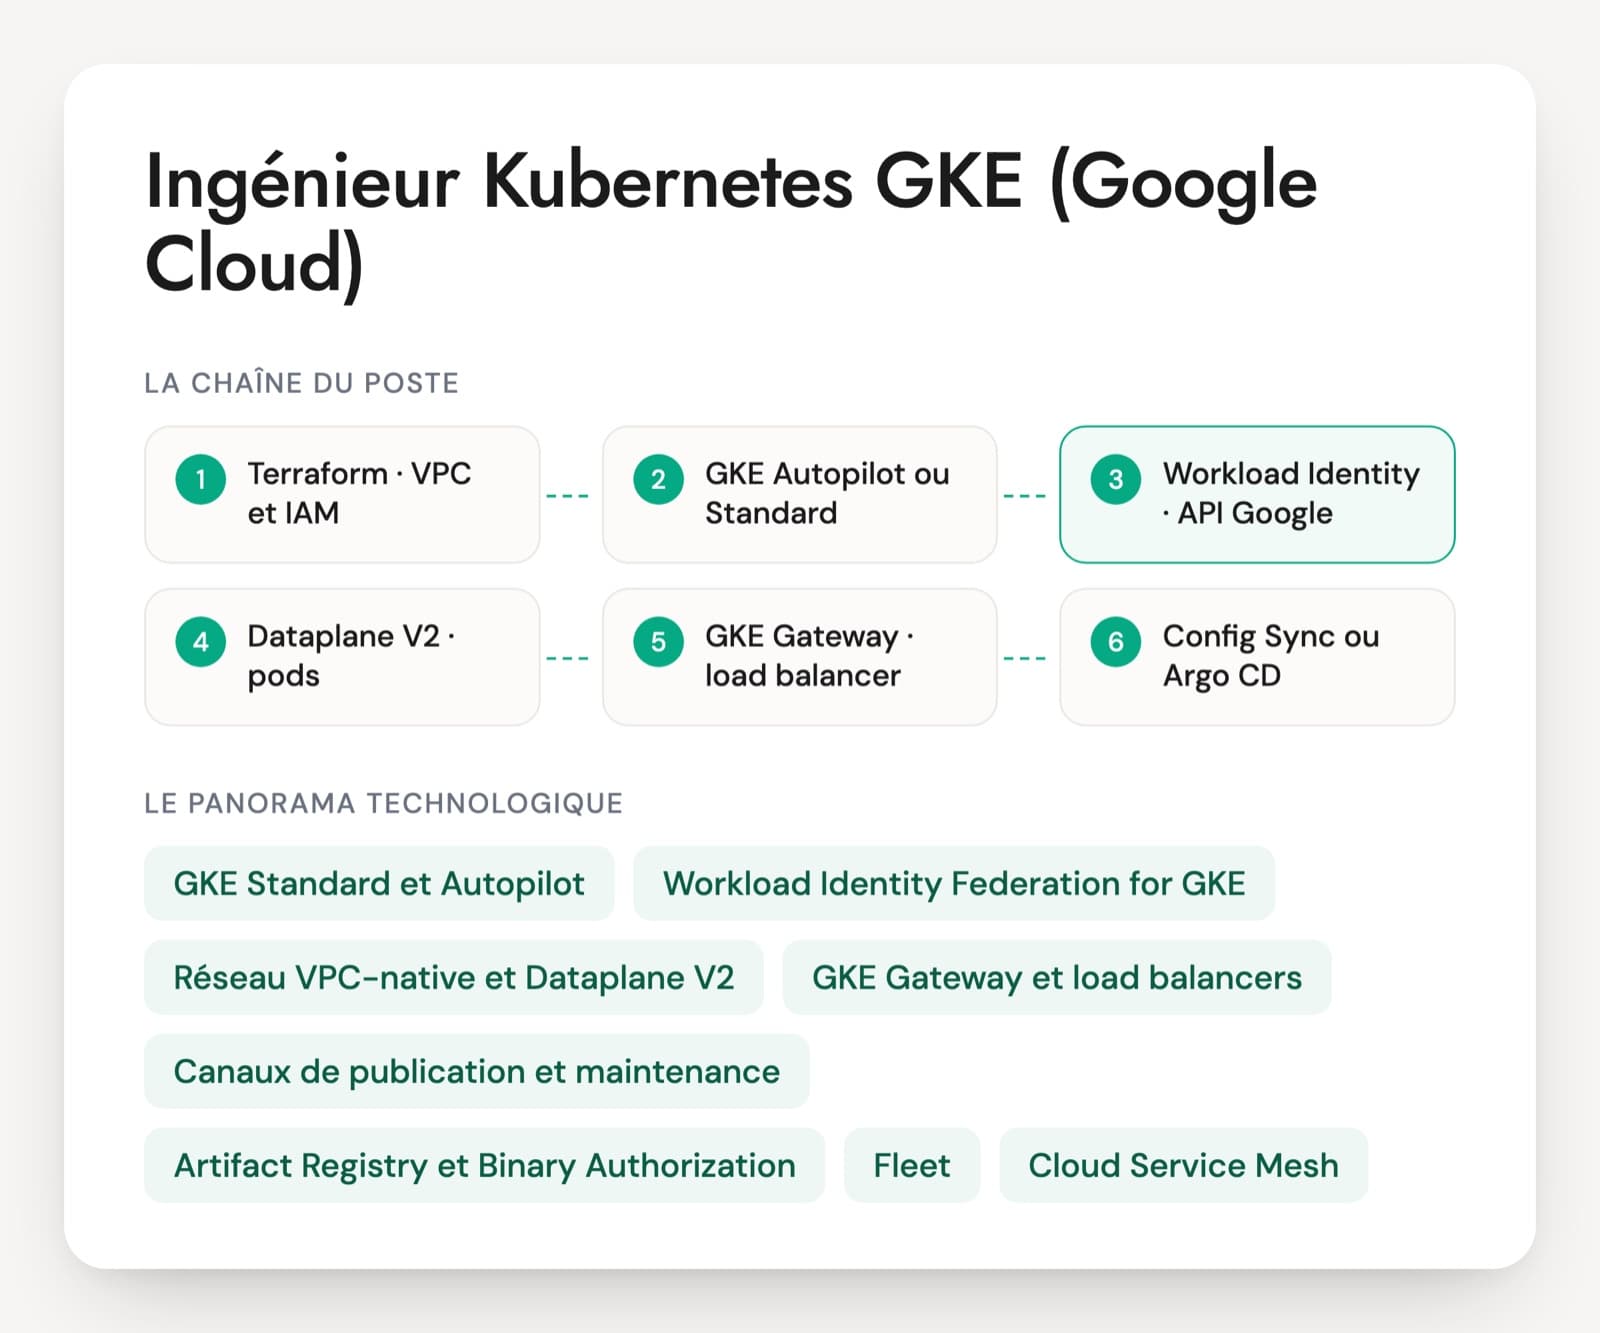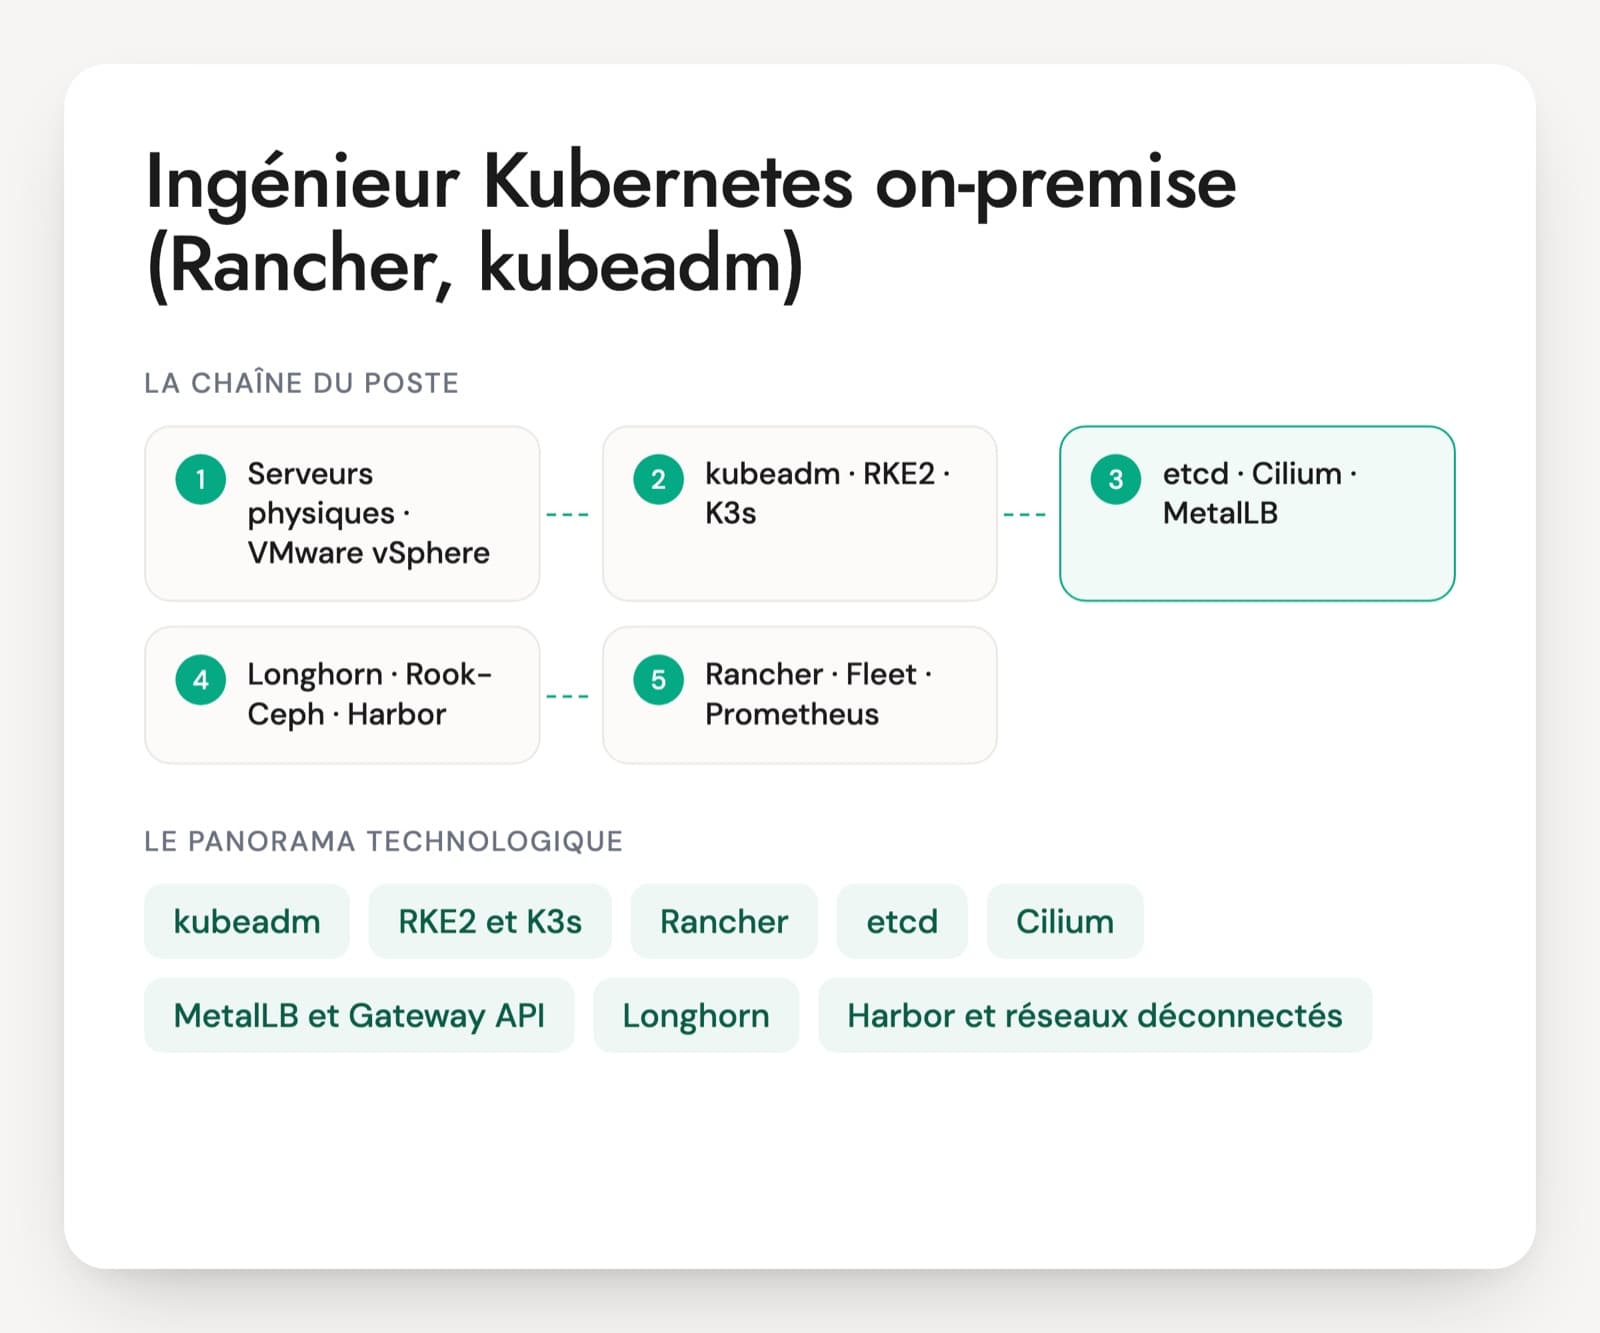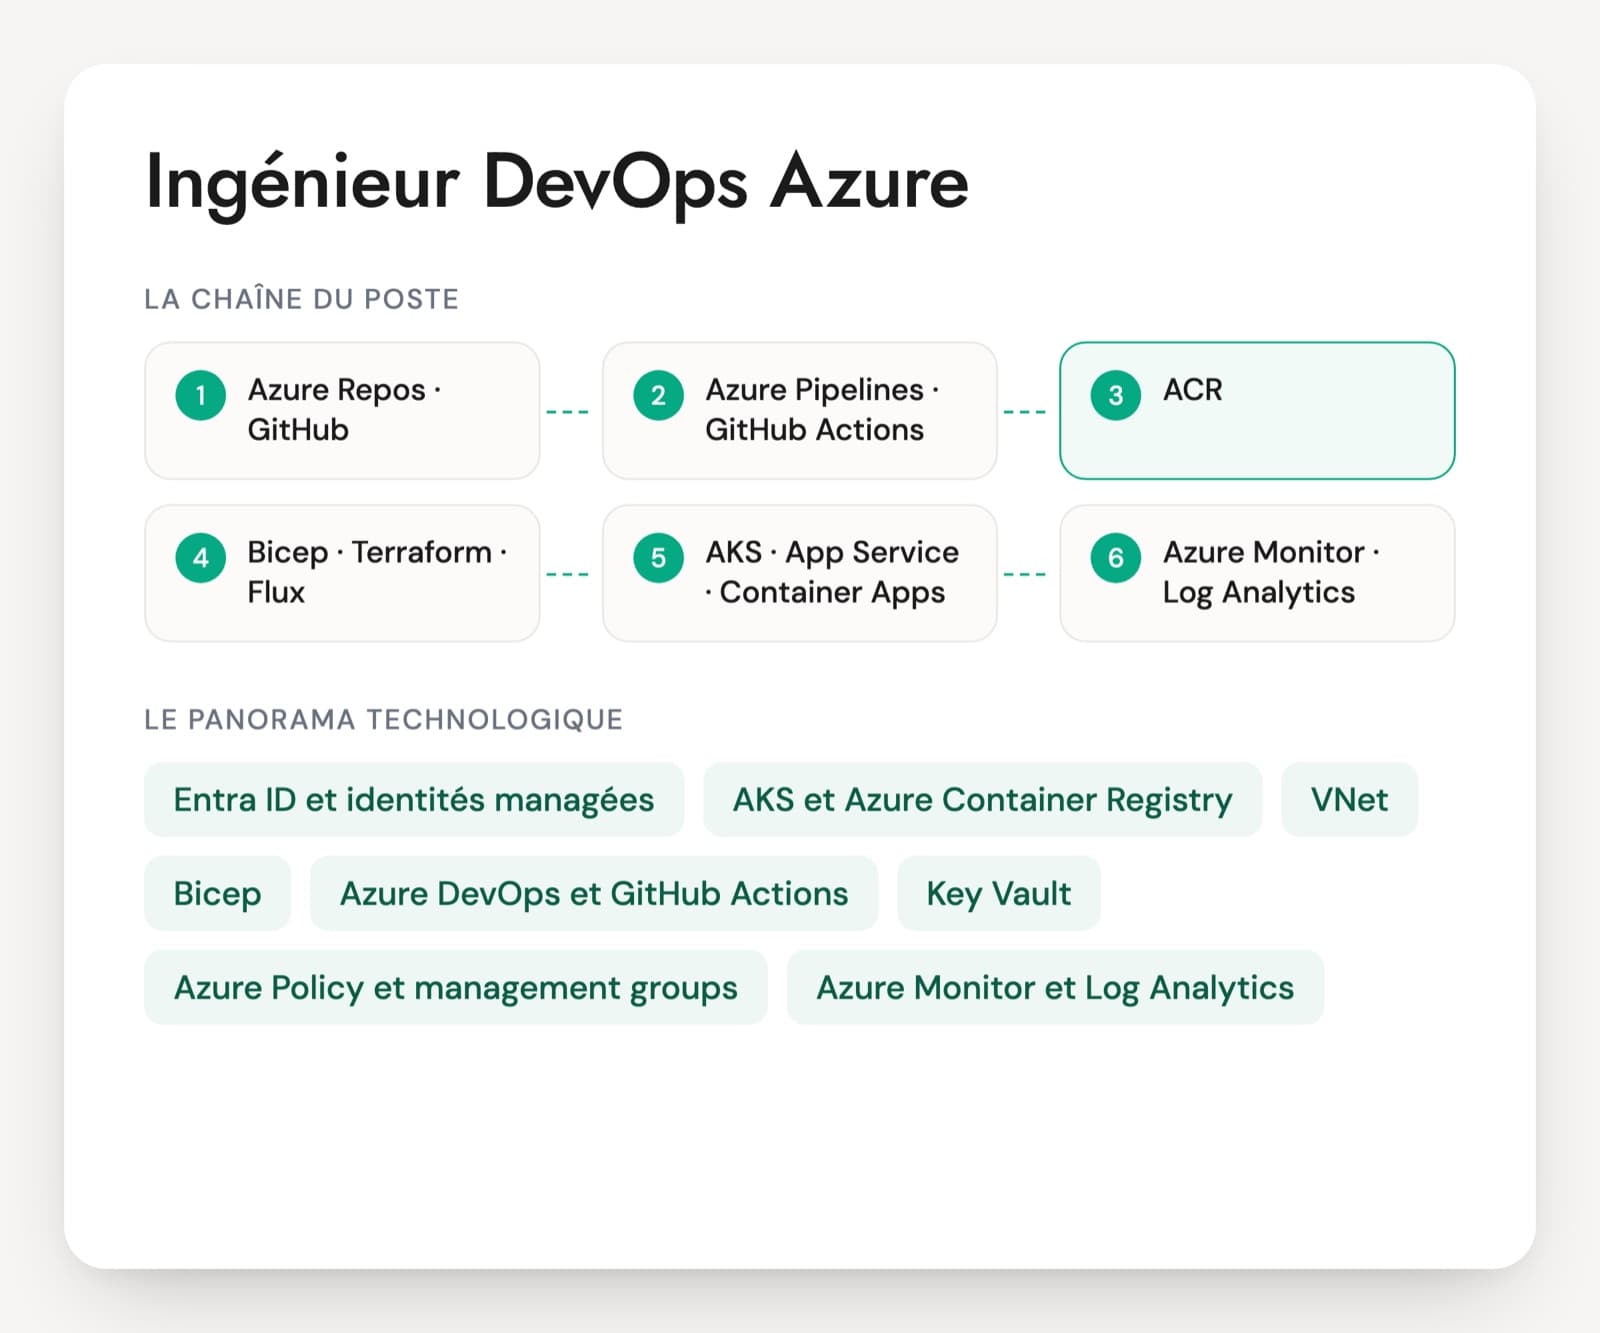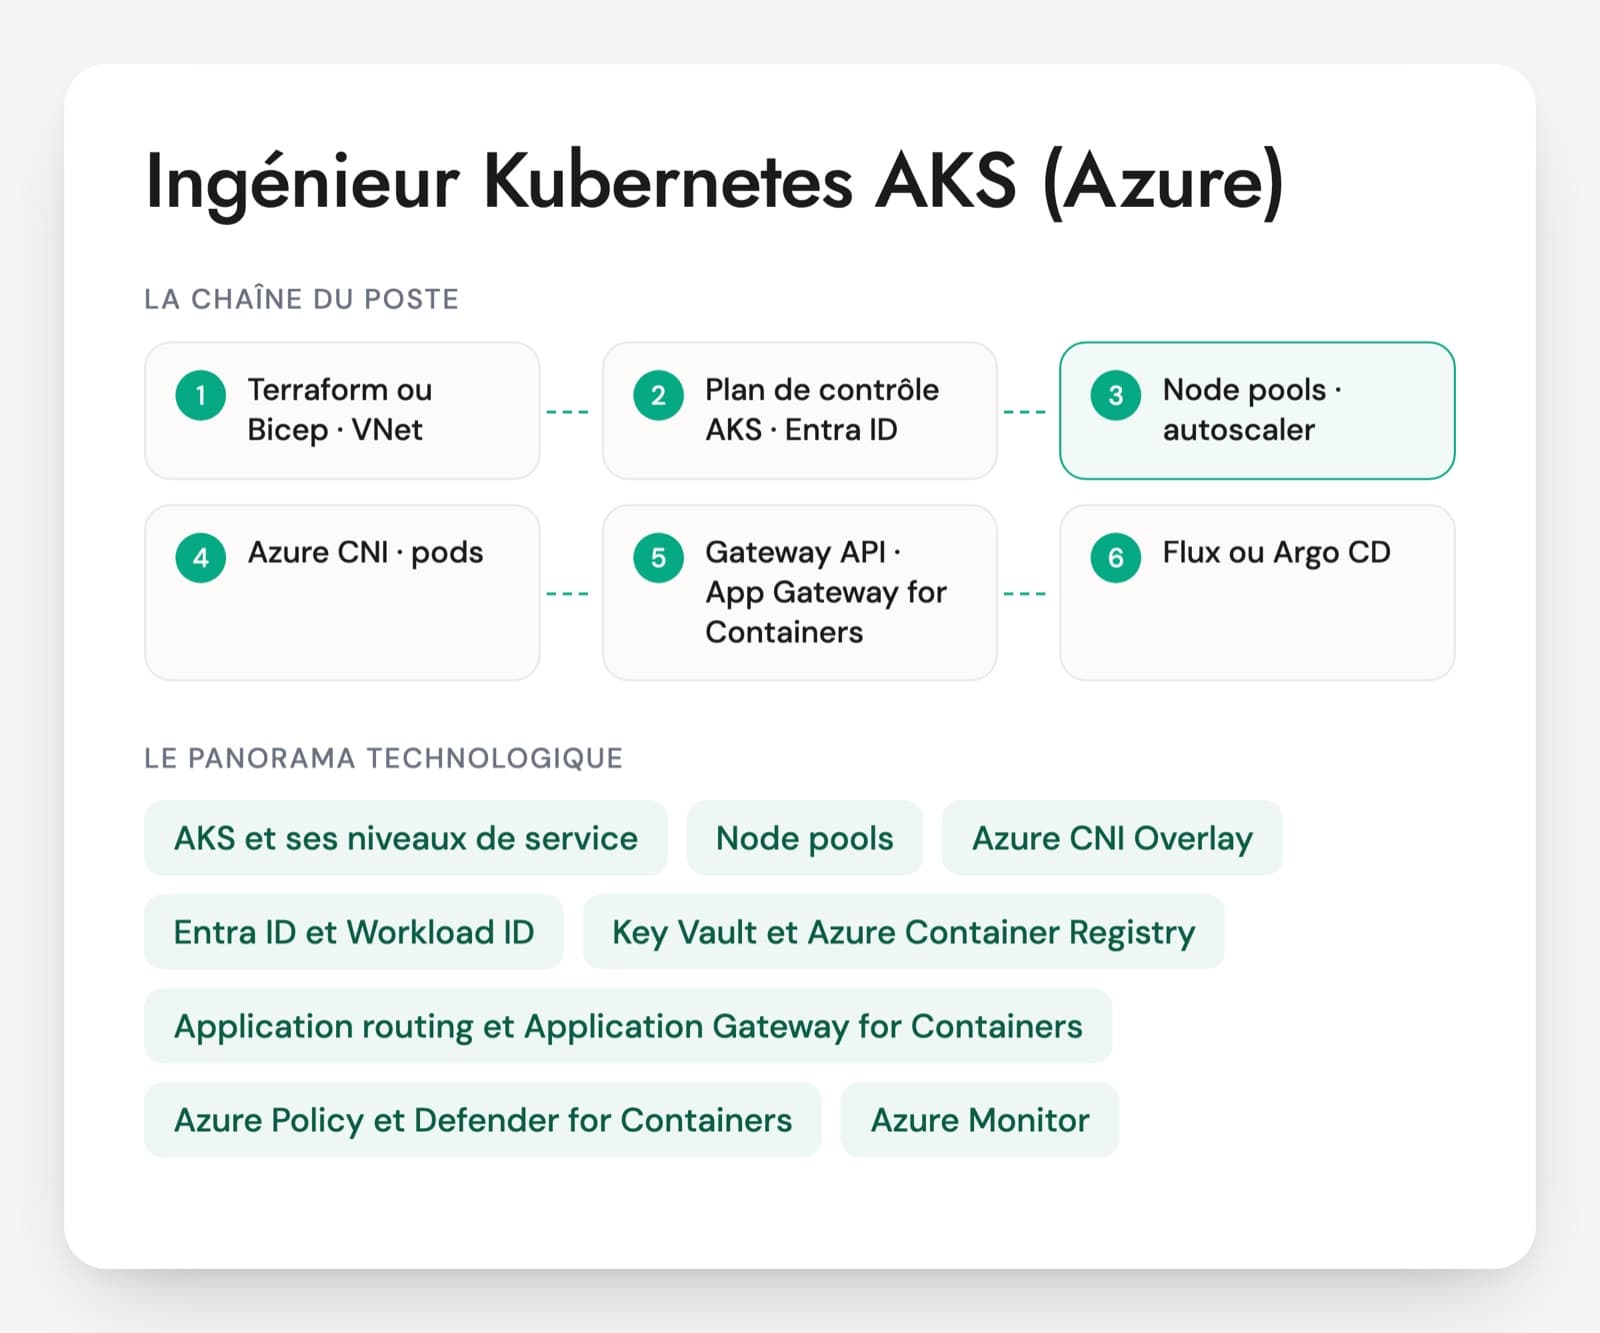
Dans les offres, le poste s'appelle ingénieur DevOps Azure, expert AKS ou SRE Azure. La personne crée les clusters avec Terraform ou Bicep, choisit le modèle réseau, sépare node pools système et utilisateur, branche l'authentification sur Entra ID et livre les applications avec Helm, Argo CD ou Flux, souvent depuis Azure DevOps ou GitHub Actions. Elle suit aussi le calendrier de Microsoft : trois versions mineures supportées à la fois, environ un an chacune hors support long terme.
Un chantier tombe en ce moment. Microsoft arrête les correctifs des contrôleurs NGINX de l'add-on application routing fin novembre 2026, après la fin de la maintenance d'ingress-nginx en mars. Les équipes passent à Gateway API ou à Application Gateway for Containers, et un candidat qui exploite AKS aujourd'hui doit avoir un avis sur la question.
Un CV où AKS n'est qu'une ligne parmi vingt services Azure appelle des précisions. Trois réponses le révèlent : la plage d'adresses des pods du dernier cluster, la façon dont un pod lit un secret Key Vault et ce qui a bloqué la dernière montée de version. Le PDF déroule l'entretien sur six axes, avec un cas de 20 minutes.
Les briques Azure autour d'un cluster AKS
AKS et ses niveaux de service
Microsoft héberge le plan de contrôle. Le niveau Free n'a pas de SLA, le niveau Standard en ajoute un et vise les gros clusters, le niveau Premium ouvre le support long terme (LTS), qui prolonge une version d'un an. AKS supporte trois versions mineures à la fois. À partir de juin 2027, les clusters restés sur une version non supportée seront mis à jour d'office.
Node pools
Un cluster garde au moins un node pool système, qui porte CoreDNS et les composants d'AKS, et des node pools utilisateur pour les applications. Chaque pool a sa taille de VM, son OS (Ubuntu, Azure Linux, Windows), ses taints et son autoscaler. Le node auto-provisioning, basé sur Karpenter, choisit lui-même les tailles de VM.
Azure CNI Overlay, Pod Subnet et Cilium
Avec Azure CNI Overlay, conseillé dans la plupart des cas, les pods prennent leurs adresses dans une plage privée hors du VNet. Avec Azure CNI Pod Subnet, ils prennent une adresse du VNet et restent joignables directement. Kubenet disparaît le 31 mars 2028. Le dataplane Azure CNI Powered by Cilium applique les network policies en eBPF.
Entra ID et Workload ID
Les personnes se connectent au cluster avec leur compte Entra ID, et Azure RBAC ou le RBAC Kubernetes fixe leurs droits. Les pods obtiennent un jeton Entra par Microsoft Entra Workload ID : un émetteur OIDC sur le cluster, une identité managée et un identifiant fédéré lié au compte de service. L'ancien pod-managed identity est abandonné.
Key Vault et Azure Container Registry
Le pilote Secrets Store CSI, disponible en add-on, monte les secrets et certificats de Key Vault dans les pods. Azure Container Registry stocke les images, et le cluster y accède avec le rôle AcrPull donné à son identité kubelet.
Application routing et Application Gateway for Containers
L'add-on application routing fournit un NGINX managé, corrigé jusqu'en novembre 2026, et une implémentation de Gateway API. Application Gateway for Containers gère Ingress et Gateway API avec un plan de données hors du cluster. AGIC, plus ancien, pilote une Application Gateway classique. L'add-on Istio propose aussi une passerelle d'entrée.
Azure Policy et Defender for Containers
L'add-on Azure Policy applique des règles aux objets du cluster par Gatekeeper : pas de conteneur privilégié, registres autorisés, limites de ressources. Defender for Containers analyse les images et détecte les comportements suspects à l'exécution.
Azure Monitor
Container Insights collecte journaux et état des pods. Le service managé pour Prometheus et Azure Managed Grafana couvrent les métriques. Les journaux du plan de contrôle passent par les paramètres de diagnostic, à activer explicitement, et pèsent vite sur la facture Log Analytics.
Terraform, Bicep et GitOps
Le cluster se décrit en Terraform avec le provider azurerm, ou en Bicep. L'extension GitOps d'AKS installe Flux, et beaucoup d'équipes préfèrent Argo CD. Azure DevOps ou GitHub Actions déploient avec une identité fédérée, sans secret stocké.
Les offres AKS associent presque toujours Terraform, Azure DevOps ou GitHub Actions et une bonne pratique du réseau Azure : VNet, DNS privé, pare-feu, réseau en étoile. Le poste penche vers le run quand la plateforme existe, avec les montées de version, les incidents et le suivi des coûts. Il penche vers la construction quand il faut poser la zone d'accueil, choisir le modèle réseau et ouvrir la plateforme aux équipes. Certaines offres mentionnent des applications .NET à conteneuriser, parfois sur des node pools Windows. Les certifications AZ-104 et CKA servent de filtre, sans prouver qu'un cluster a été exploité.
Les savoir-faire AKS à vérifier un par un
- Modèle réseau Azure CNI et trafic sortant
- Identité Entra ID et Workload ID
- Node pools, autoscaling et coûts
- Montées de version et maintenance
- Ingress, Gateway API et exposition
- Sécurité, politiques et supervision
Questions AKS avec la réponse attendue
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Le cluster doit porter 2 000 pods, et l'équipe réseau ne vous donne qu'un /24 dans le VNet. Quel modèle réseau choisissez-vous ?
Une bonne réponseAzure CNI Overlay. Les nœuds prennent leurs adresses dans le /24, les pods dans une plage privée séparée, un /16 par exemple, qui ne consomme rien dans le VNet, avec jusqu'à 250 pods par nœud. Il vérifie que cette plage ne chevauche ni le VNet, ni les réseaux joints, ni les plages réservées par AKS, et rappelle que le trafic sortant des pods prend l'adresse du nœud. Il garde Azure CNI Pod Subnet pour le cas où d'autres réseaux doivent joindre les pods par leur adresse.
Signal d'alerteKubenet, qui disparaît le 31 mars 2028, ou Azure CNI Node Subnet, qui demanderait plus de 2 000 adresses dans le VNet. Oublier les nœuds supplémentaires créés pendant une mise à jour.
Question 2 · confirmé
Une application dans AKS doit lire des secrets dans Key Vault, sans aucun secret stocké dans le cluster. Décrivez la configuration complète.
Une bonne réponseIl active l'émetteur OIDC et Workload ID sur le cluster, crée une identité managée affectée par l'utilisateur, lui donne le rôle Key Vault Secrets User sur ce coffre, puis l'identifiant fédéré qui lie l'émetteur du cluster, le namespace et le compte de service. Le compte de service porte l'annotation azure.workload.identity/client-id, le pod le label azure.workload.identity/use: "true". L'application lit avec DefaultAzureCredential, ou le pilote Secrets Store CSI monte les secrets. Il sait qu'un changement d'annotation demande de redémarrer le pod.
Signal d'alerteUn service principal avec son secret client dans un Secret Kubernetes, l'identité kubelet partagée par tous les pods, ou pod-managed identity présentée comme la solution actuelle.
Question 3 · confirmé
La mise à jour d'un node pool échoue au bout d'une heure, avec des nœuds restés en cordon. Que s'est-il passé, et comment l'évitez-vous ?
Une bonne réponseUn PodDisruptionBudget qui n'autorise aucune éviction, par exemple minAvailable: 1 sur un seul réplica, bloque le drain, et AKS s'arrête quand le délai de drain est dépassé. Il liste les budgets bloquants, corrige les réplicas ou le budget, règle le max surge du pool et le délai de drain, vérifie qu'il reste des adresses et du quota de vCPU pour les nœuds en surplus, puis planifie les mises à jour dans une fenêtre de maintenance.
Signal d'alerteSupprimer les PodDisruptionBudgets ou forcer la suppression des pods sans prévenir les équipes. Oublier le quota de vCPU de l'abonnement.
Question 4 · confirmé
Votre cluster utilise l'add-on application routing avec NGINX. Que faites-vous avant la fin novembre 2026 ?
Une bonne réponseIl sait que la maintenance d'ingress-nginx s'est arrêtée en mars 2026 et que Microsoft ne publie plus de correctifs critiques pour l'add-on NGINX après novembre 2026. Il inventorie les Ingress et leurs annotations propres à NGINX (réécritures, snippets, limites de taille, authentification externe), choisit la cible (l'implémentation Gateway API d'application routing, Application Gateway for Containers ou la passerelle Istio), convertit avec ingress2gateway, puis bascule service par service en faisant tourner les deux en parallèle et en déplaçant le DNS.
Signal d'alerte« Rien, Microsoft gère l'add-on », ou réinstaller ingress-nginx depuis le chart communautaire, qui ne reçoit plus de correctifs.
Question 5 · confirmé
La facture AKS a augmenté de 40 % en trois mois. Où cherchez-vous ?
Une bonne réponseD'abord la répartition : coût par node pool et par namespace, avec l'analyse des coûts AKS de Cost Management ou OpenCost, puis l'écart entre requests et consommation réelle. Ensuite les réglages : requests ajustées, autoscaler plus agressif ou node auto-provisioning, pools Spot pour les traitements interruptibles, tailles de VM adaptées, clusters hors production arrêtés la nuit (az aks stop), réservations pour la base stable. Il regarde aussi ce qui n'est pas du calcul : disques managés orphelins, IP publiques, Log Analytics qui ingère trop.
Signal d'alerteRetirer des nœuds à la main, sans mesure par équipe ni par pool.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
AKS en entretien, ce qui revient souvent
Quelles certifications regarder sur le CV d'un ingénieur AKS ?
AZ-104 couvre l'administration d'Azure, réseau et identité compris, et AZ-400 la chaîne DevOps. La CKA atteste la pratique de Kubernetes en ligne de commande. Ces titres montrent une base, pas l'exploitation d'un cluster AKS en production. Sur un profil confirmé, l'expérience parle davantage : un modèle réseau choisi et défendu, une migration de kubenet vers Overlay ou de pod-managed identity vers Workload ID, ou une montée de version qui a résisté.
Un profil EKS ou GKE est-il opérationnel vite sur AKS ?
Sur Kubernetes, oui. L'adaptation porte sur Azure : Entra ID et les identités managées à la place d'IAM, les modèles Azure CNI, le DNS privé et la sortie par Azure Firewall, les canaux de mise à jour propres à AKS. Un profil solide s'adapte en quelques semaines. Pendant l'entretien technique, les questions d'identité et de réseau restent entières : la logique compte plus que le nom exact des options.
Que mettre dans le test technique d'un ingénieur AKS ?
Un exercice court en direct, plutôt qu'un cluster à monter chez soi sur un abonnement personnel. Par exemple un module Terraform AKS à relire, avec des pièges : kubenet, comptes locaux actifs, identité du cluster en Owner, aucun pool système dédié. Ou un incident à diagnostiquer à partir d'événements et de journaux, comme une montée de version bloquée. La personne explique à voix haute, et ses réflexes apparaissent vite.
AKS Automatic réduit-il le besoin d'un ingénieur Kubernetes ?
Il réduit le réglage, pas le besoin. AKS Automatic préconfigure le provisionnement des nœuds, le réseau Overlay avec Cilium, Workload ID, les mises à jour automatiques et des garde-fous de déploiement. Il reste à concevoir le réseau autour du cluster, les identités, les accès des équipes, l'exposition des applications et le suivi des coûts. Le profil recherché se déplace vers la conception et l'accompagnement des équipes, avec moins de travail sur les nœuds.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.