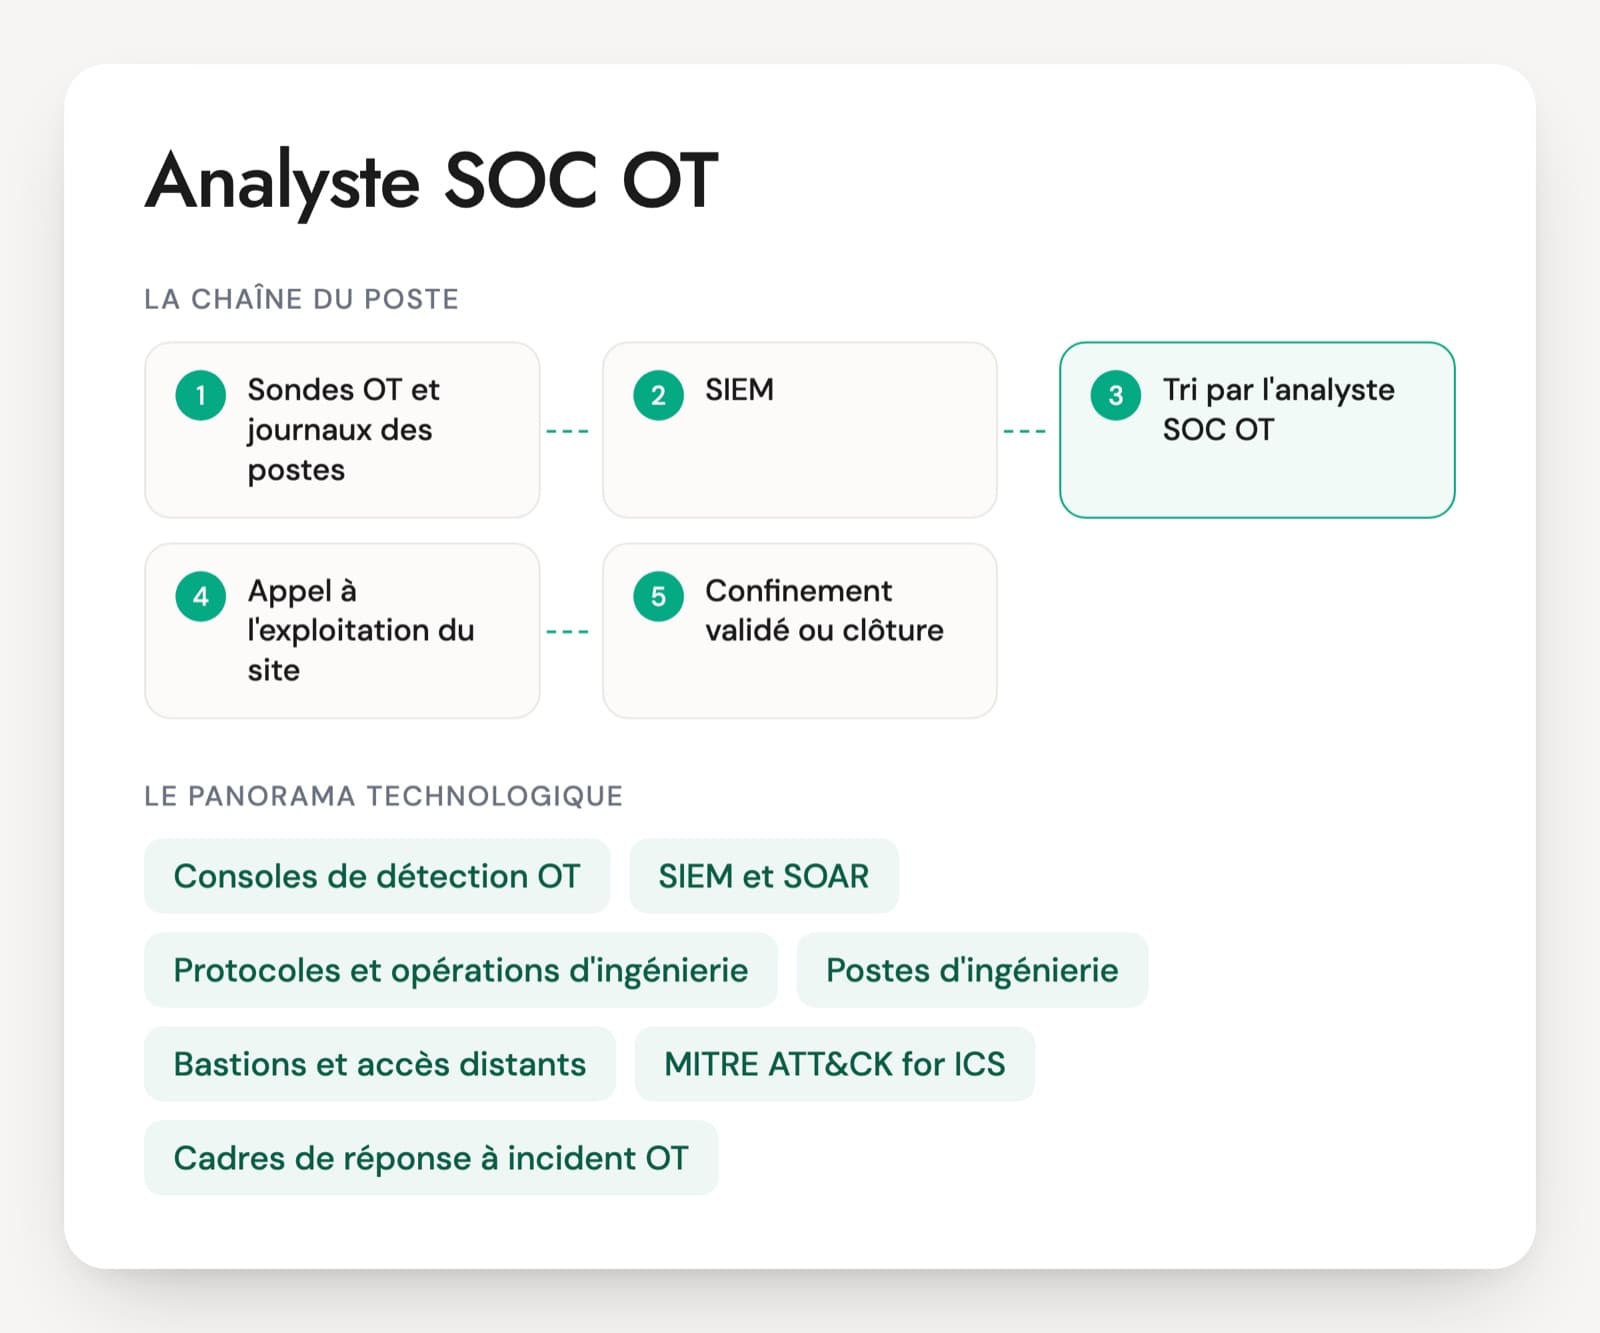
Dans un SOC qui surveille des sites industriels, la plupart des alertes OT décrivent des gestes normaux : un automaticien qui modifie un programme, un mainteneur qui se connecte à distance, un serveur SCADA redémarré. L'analyste SOC OT trie ces alertes, reconnaît les opérations d'ingénierie, appelle le bon interlocuteur sur site et propose des mesures qui laissent tourner la production. Les questions d'entretien partent de situations de ce type, au mieux avec des alertes réelles des sondes du site.
Le profil le plus courant vient d'un SOC IT. Il connaît le SIEM, l'EDR et les journaux Windows, et découvre les protocoles industriels, la sûreté des installations et le poids de l'exploitation dans chaque décision. Le parcours inverse existe : un automaticien ou un technicien passé à la sécurité, à l'aise sur le site, moins sur l'enquête. Reste à savoir lequel des deux manques la formation peut combler.
Les conditions du poste comptent aussi : SOC 24/7 ou horaires de bureau, astreinte, déplacements sur site, habilitation éventuelle. Le PDF contient 30 questions sur six axes et un cas d'alertes en série un samedi soir.
Les sources et référentiels d'un analyste SOC OT
Consoles de détection OT
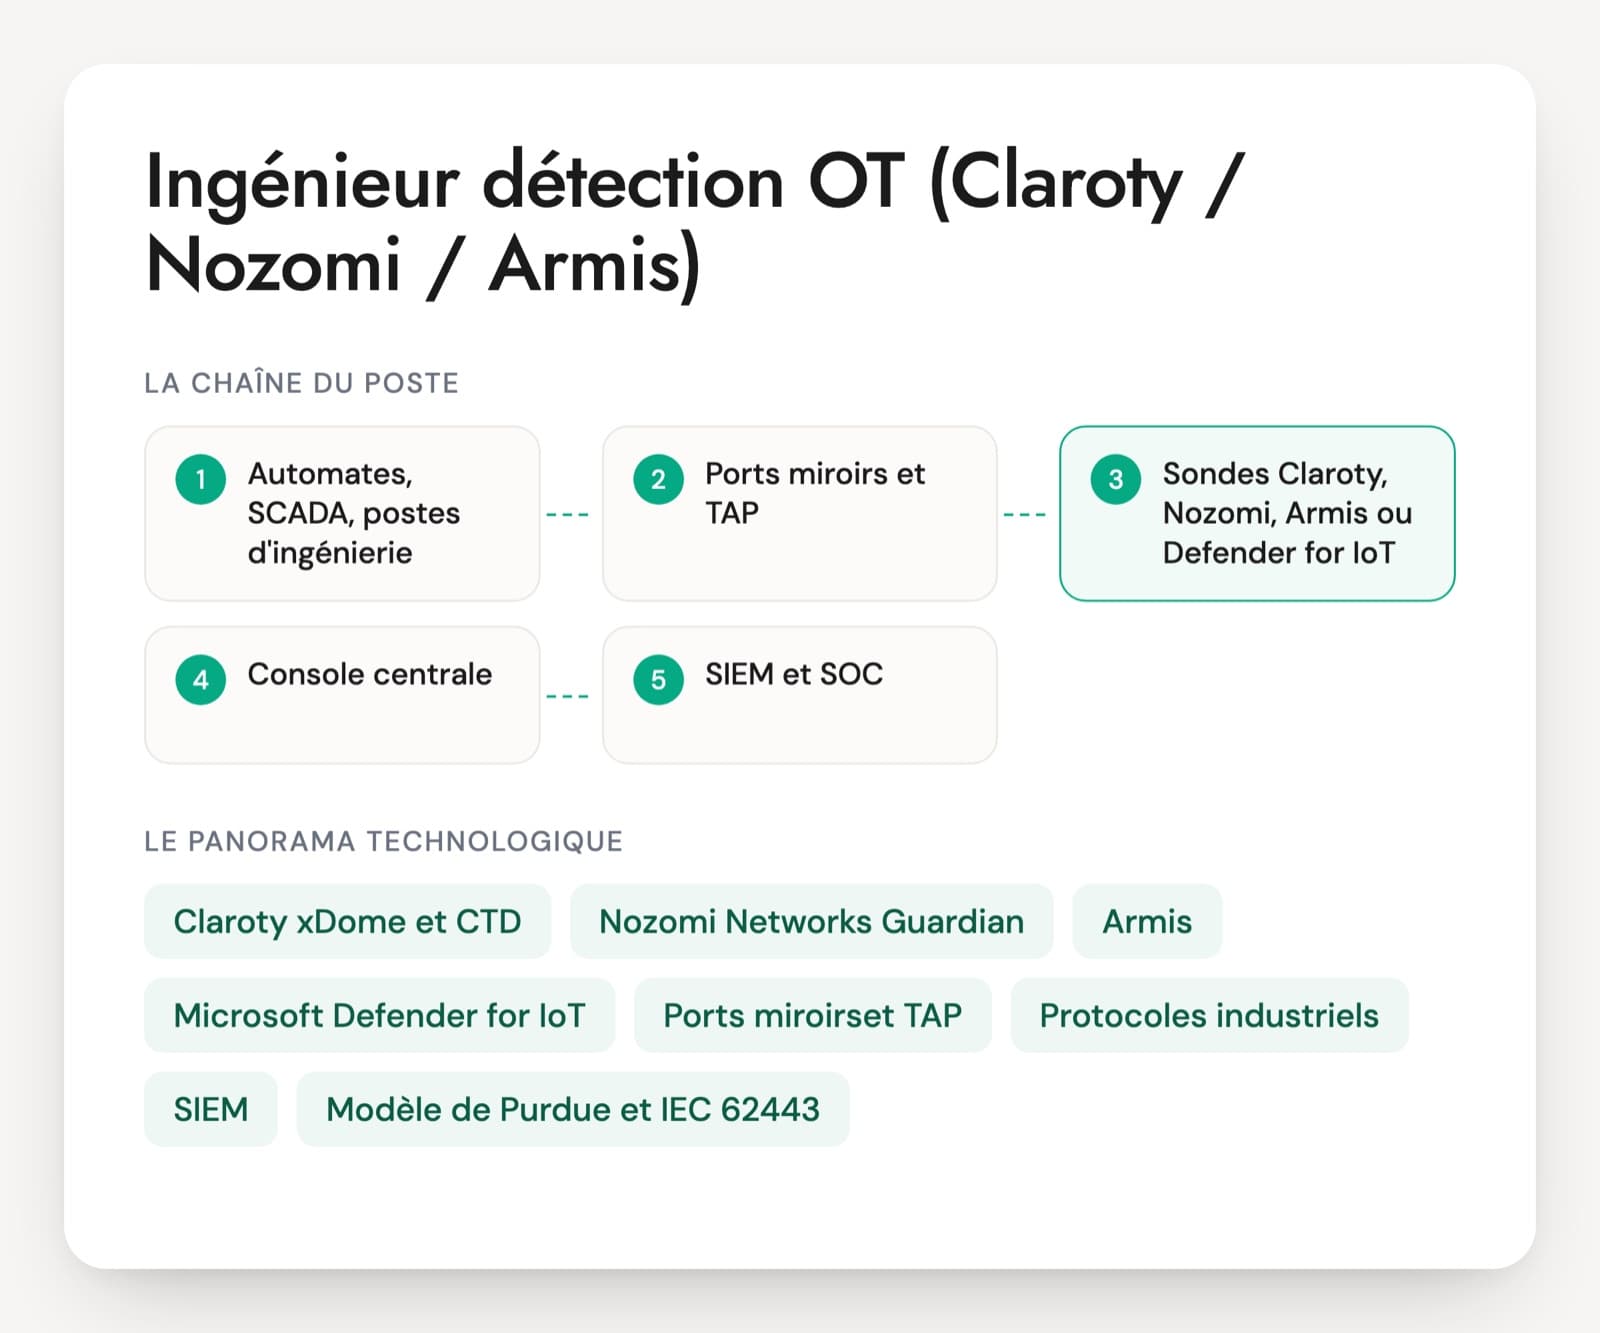
Claroty, Nozomi Networks, Armis, Dragos ou Microsoft Defender for IoT. L'analyste ne les installe pas, mais il doit lire une alerte jusqu'au bout : équipement visé, commande vue, source, historique de l'équipement et capture réseau. Un candidat qui n'a vu que le résumé transmis au SIEM aura du mal sur les cas ambigus.
SIEM et SOAR
Les alertes OT y rejoignent celles de l'IT, ce qui permet de suivre un attaquant du réseau bureautique jusqu'à la DMZ industrielle. Côté OT, les playbooks du SOAR se limitent en général à l'enrichissement et à la notification, car une action automatique sur un poste de conduite peut arrêter le procédé.
Protocoles et opérations d'ingénierie
Modbus TCP, S7comm, EtherNet/IP, OPC UA, DNP3. L'analyste doit reconnaître une écriture de consigne, un téléchargement de programme ou un passage en STOP, et savoir qu'aucune de ces commandes n'est suspecte en soi. Tout dépend de qui l'envoie, quand, et si une intervention était prévue.
Postes d'ingénierie, IHM et serveurs SCADA
Des machines Windows, parfois anciennes, sur lesquelles l'éditeur du SCADA limite ce qu'on installe. L'EDR y est souvent absent ou réglé en détection seule, et une liste blanche applicative le remplace parfois. L'enquête s'appuie alors sur les journaux Windows collectés, le trafic vu par la sonde et les traces du bastion.
Bastions et accès distants
Les mainteneurs et intégrateurs passent par un bastion ou un portail d'accès distant qui trace les sessions, parfois en vidéo. Pour l'analyste, c'est la première source quand une commande arrive depuis l'extérieur du site : qui était connecté, avec quel compte, pendant combien de temps.
MITRE ATT&CK for ICS
La matrice des techniques d'attaque propres aux systèmes industriels, arrivée à la version 20 du référentiel. On y trouve par exemple Program Download, Change Operating Mode, Modify Parameter ou Loss of View. Un bon analyste s'en sert pour chercher l'étape suivante d'une attaque, pas pour décorer un rapport.
Cadres de réponse à incident OT
Le NIST SP 800-82 Rev. 3, publié en septembre 2023 (une Rev. 4 est en consultation publique depuis septembre 2026), et les guides de l'ANSSI sur la cybersécurité des systèmes industriels donnent le cadre. Sur le terrain, ce sont les procédures du site qui comptent : consignes d'exploitation, mode dégradé, plan de continuité et liste des personnes à appeler.
Le poste se trouve chez les prestataires de SOC managé qui ont ouvert une offre industrielle, dans les SOC internes des groupes qui exploitent des sites de production et chez les opérateurs soumis à des obligations de sécurité. Les annonces parlent d'analyste SOC OT, d'ingénieur SOC OT ou d'analyste cybersécurité industrielle. Le niveau va du N1, qui qualifie et escalade, au N3, qui mène l'investigation et conseille la cellule de crise. La GICSP et les formations SANS ICS reviennent dans les offres comme atouts. La loi de transposition de NIS2 n'étant pas votée à l'Assemblée au 7 novembre 2026, les obligations qu'elle créera pour les sites industriels restent à préciser.
Six savoir-faire à vérifier chez un analyste SOC OT
- Lecture des alertes et des protocoles industriels
- Distinction entre maintenance et malveillance
- Investigation sur postes d'ingénierie et IHM
- Corrélation IT/OT et ATT&CK for ICS
- Confinement sans arrêt de production
- Coordination avec le site et escalade
Alertes et incidents à soumettre à un analyste SOC OT
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Une alerte signale le passage en STOP d'un automate de la ligne 2, depuis un poste d'ingénierie connu, en pleine équipe de jour. Que faites-vous dans les dix premières minutes ?
Une bonne réponseIl lit l'alerte en entier : poste source, compte s'il est connu, automate, commandes voisines (téléchargement, écriture). Il cherche une intervention déclarée dans le planning ou les tickets, puis appelle l'exploitation pour confirmer qui travaille sur cette ligne. Il regarde ce que la sonde a vu juste avant et juste après. Il ne bloque rien et note chaque étape avec l'heure.
Signal d'alerteClasser en maintenance parce que le poste est connu, ou demander l'isolement immédiat du poste d'ingénierie.
Question 2 · senior
Un attaquant et un automaticien utilisent le même logiciel d'ingénierie. Comment distinguez-vous l'un de l'autre dans les alertes ?
Une bonne réponseLe protocole ne suffit pas, il faut le contexte. Il regarde la fenêtre d'intervention déclarée, le poste et le compte attendus, le chemin d'accès (bastion ou connexion directe), l'heure, la séquence des actions et le nombre d'automates touchés. Une lecture des programmes sur une série d'automates, ou une consigne poussée hors de sa plage habituelle, l'inquiète. Il cherche aussi une activité suspecte côté IT juste avant, et confirme toujours avec une personne du site.
Signal d'alerte« S'il utilise le logiciel de l'automaticien, c'est l'automaticien. »
Question 3 · confirmé
Un poste IHM sous Windows 7, sans EDR, a contacté une adresse externe. Comment enquêtez-vous sans installer d'agent ?
Une bonne réponseIl part des sources déjà disponibles : journaux du pare-feu et du proxy de la DMZ, flux et requêtes DNS vus par la sonde, journaux Windows s'ils sont collectés, traces du bastion. Il vérifie qu'aucun chemin vers Internet ne devrait exister depuis ce poste. Tout examen sur la machine se fait avec l'exploitation, en lecture, avec des outils validés à l'avance. Pas de redémarrage ni de scan antivirus complet pendant que la ligne tourne.
Signal d'alerteInstaller un EDR à chaud ou lancer une analyse antivirus complète sur un poste qui pilote la production.
Question 4 · senior
Un rançongiciel chiffre des serveurs du réseau bureautique d'une usine. Que cherchez-vous côté OT, et sur quels signes proposez-vous de couper le lien entre IT et OT ?
Une bonne réponseDes connexions des machines compromises vers la DMZ industrielle ou les serveurs de rebond, l'usage de comptes du domaine valables aussi côté OT, du SMB ou du RDP vers les serveurs SCADA, de nouveaux fichiers sur l'historian ou les serveurs de la DMZ. Si ces signes apparaissent, ou si les comptes compromis ouvrent des sessions côté OT, il recommande la coupure. La décision revient à la cellule de crise et à la direction du site, qui connaissent le mode dégradé prévu.
Signal d'alerteCouper le lien seul sans prévenir, ou estimer que l'OT est isolé et donc hors de cause.
Question 5 · senior
Un poste d'ingénierie est compromis, mais il pilote une ligne en marche. Que proposez-vous ?
Une bonne réponsePas d'isolement brutal décidé seul. Il propose des options à l'exploitation : couper les flux du poste qui ne servent pas au pilotage, désactiver les comptes concernés, bloquer ses accès aux automates hors supervision, basculer sur un poste de secours, renforcer la surveillance et planifier un arrêt contrôlé. Il demande à l'automaticien de comparer les programmes des automates avec la dernière sauvegarde validée.
Signal d'alerteIsoler le poste par l'EDR sur-le-champ, ou le laisser tourner sans aucune mesure.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Analyste SOC OT, les questions fréquentes
Analyste SOC OT ou analyste SOC classique, qu'est-ce qui change ?
Les outils se ressemblent, le SIEM et souvent l'EDR restent les mêmes. Ce qui change, c'est la lecture des protocoles industriels, la capacité à reconnaître une intervention de maintenance et la règle de ne rien couper sans l'exploitation. Un analyste IT solide peut apprendre l'OT avec une formation et des visites de site. L'entretien s'assure qu'il comprend pourquoi un confinement classique peut arrêter une ligne.
Faut-il une expérience en usine pour un analyste SOC OT ?
Elle aide beaucoup, sans être obligatoire pour un N1. Une personne qui a déjà vu une salle de contrôle sait à qui parler et comment se passe une intervention. Pour un N2 ou un N3 qui conseille la cellule de crise, il faut au moins une expérience d'incident ou d'exercice avec un site industriel. À défaut, comptent les laboratoires, les formations pratiques et les projets menés à côté d'automaticiens.
Quel test technique est donné à un analyste SOC OT ?
Un exercice en direct sur une série d'alertes réelles, anonymisées, d'un site de l'entreprise. La personne trie, dit qui appeler, quelles questions poser à l'exploitation et quelles actions proposer. Une capture réseau courte complète l'exercice : il faut y repérer une écriture ou un téléchargement de programme. L'exercice dure une heure au plus et se fait à voix haute, pour suivre le raisonnement.
La GICSP est-elle utile pour juger un analyste SOC OT ?
La GICSP de GIAC atteste un socle commun entre IT, OT et ingénierie, utile pour un profil qui vient d'un seul des deux mondes. Les formations SANS ICS sont aussi citées dans les offres. Aucune ne prouve qu'une personne sait traiter une alerte réelle avec un site. Un incident ou un exercice vécu, et ce que la personne a proposé à l'exploitation, en disent davantage.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.