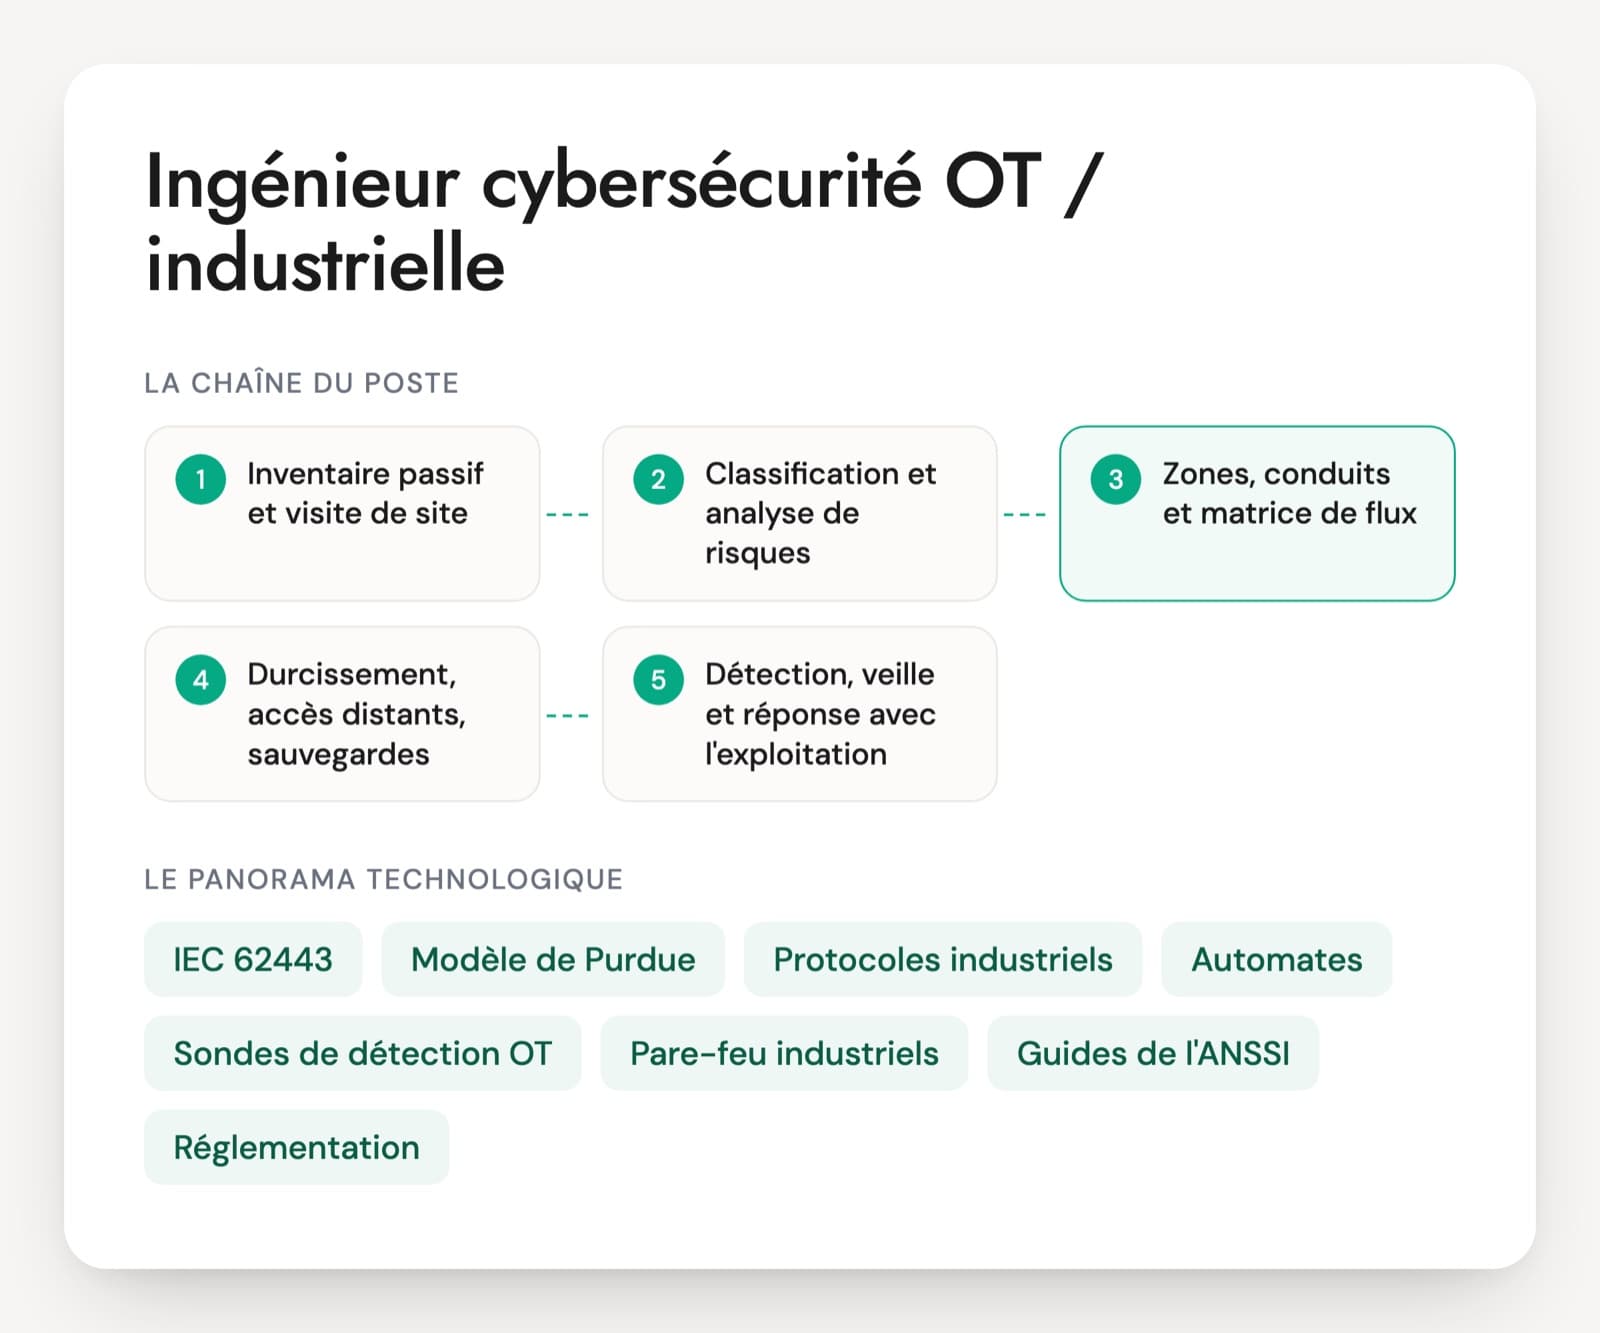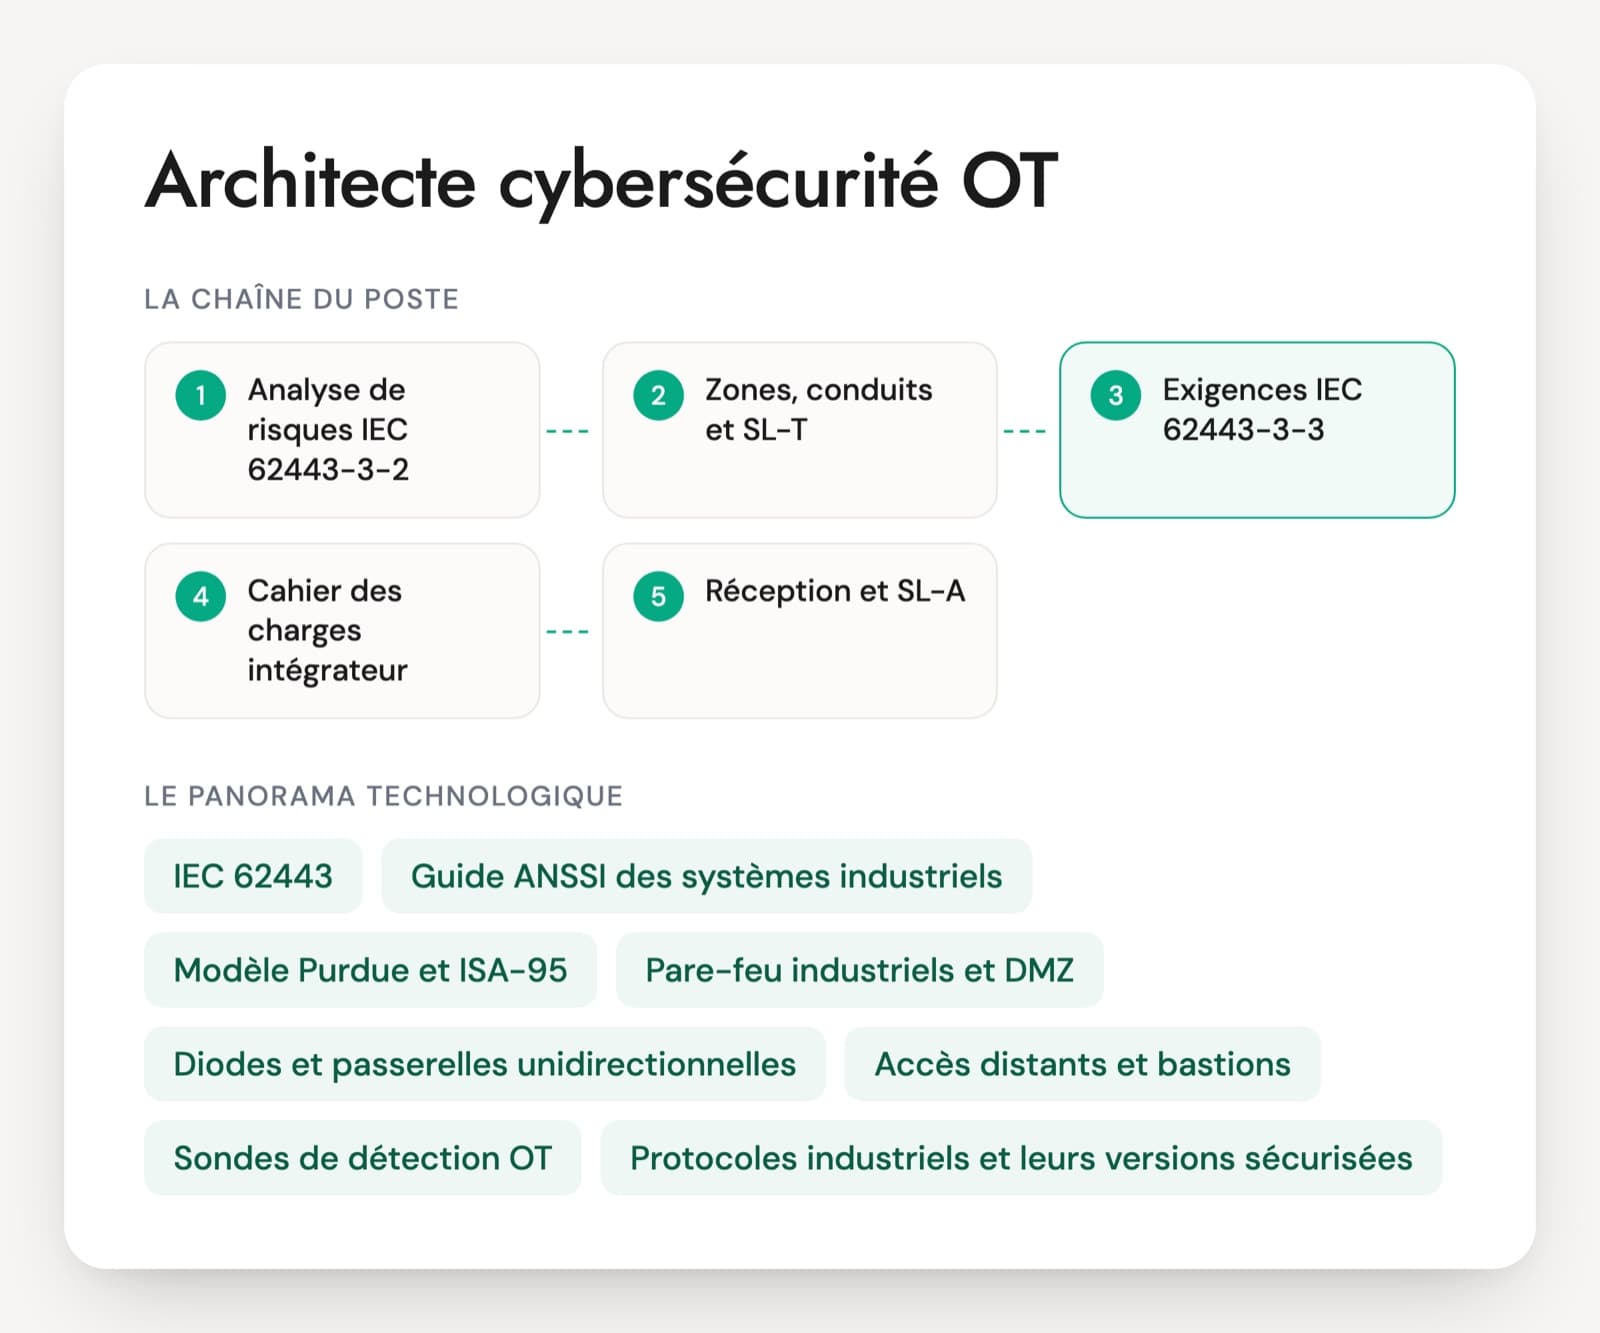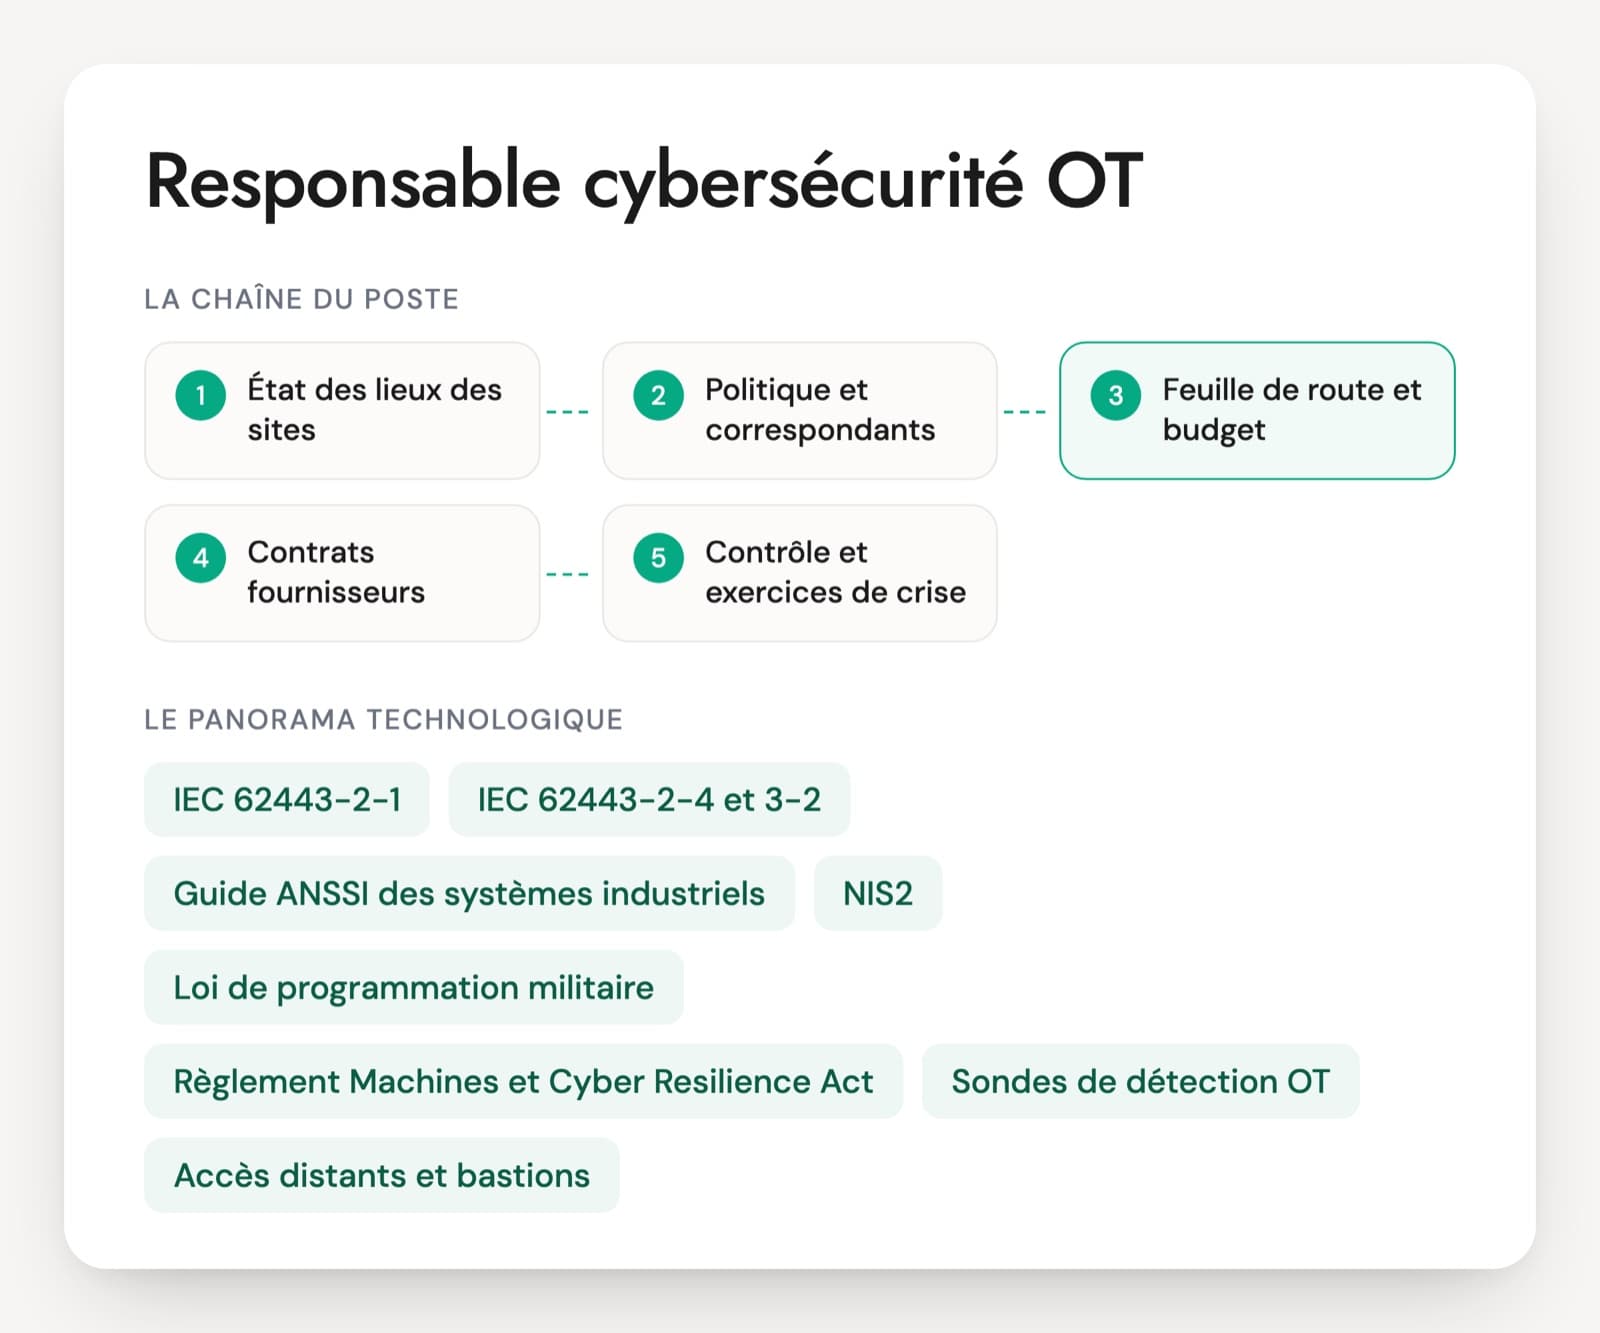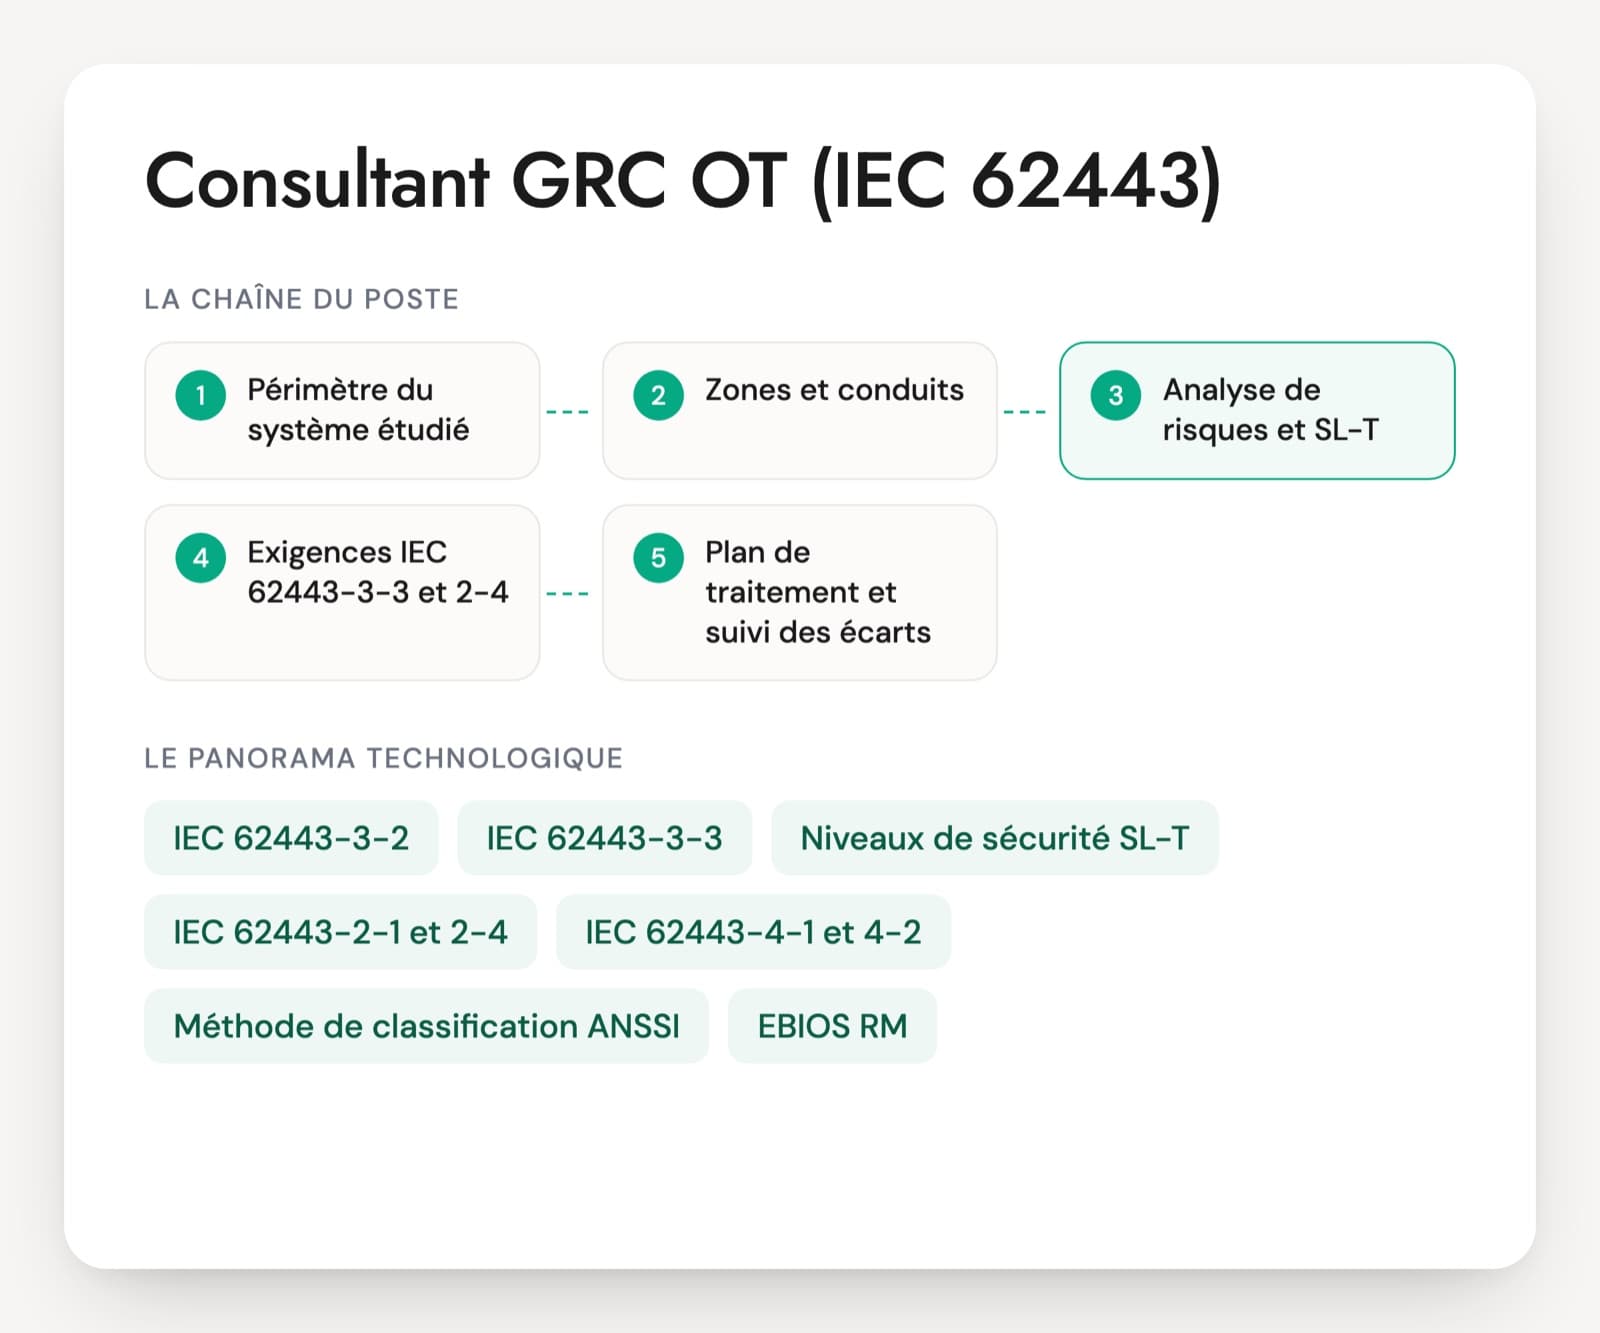
Le consultant GRC OT intervient avant le choix des équipements d'un projet industriel, ou pendant la mise en conformité d'un site existant. Il délimite le système étudié, le découpe en zones et en conduits, évalue les risques et fixe un niveau de sécurité cible (SL-T) par zone. Il rédige ensuite les exigences tirées de l'IEC 62443-3-3 et les clauses de l'intégrateur selon l'IEC 62443-2-4. L'entretien gagne à porter sur ces livrables et sur les arbitrages qu'ils imposent.
Le titre recouvre deux parcours. Le premier vient de la gouvernance IT, de l'ISO 27001 ou d'EBIOS RM, et apprend l'industrie. Le second vient de l'automatisme ou de l'ingénierie système et connaît les installations, moins la conduite d'une analyse de risques. Les offres demandent souvent EBIOS RM et IEC 62443 ensemble. Le candidat raconte une analyse réellement menée : le périmètre, le nombre de zones, le SL-T retenu pour l'une d'elles et la raison de ce choix.
Une réponse qui récite les numéros de parties sans jamais parler d'un site doit alerter. Un consultant solide sait quoi faire d'un automate qui n'atteindra jamais le niveau visé et d'un intégrateur qui coche « conforme » partout. Le PDF propose 30 questions sur six axes et un cas d'analyse sur l'extension d'un site.
L'IEC 62443 et les textes qu'un consultant GRC OT applique
IEC 62443-3-2
La partie qui décrit l'analyse de risques pour la conception d'un système industriel. On délimite le système étudié, on fait une évaluation initiale, on découpe en zones et en conduits, on approfondit l'analyse là où le risque dépasse le seuil tolérable de l'exploitant, puis on fixe les SL-T et on écrit la spécification des exigences. C'est la partie à creuser en premier en entretien.
IEC 62443-3-3
Le catalogue des exigences de sécurité d'un système, rangées sous sept exigences fondamentales : identification et authentification, contrôle d'usage, intégrité, confidentialité, flux de données restreints, réponse aux événements, disponibilité. Des renforcements s'ajoutent selon le niveau visé. Le consultant s'en sert pour écrire les exigences d'une zone et bâtir la matrice de conformité.
Niveaux de sécurité SL-T, SL-C, SL-A
Quatre niveaux, de la protection contre une erreur ou une action fortuite jusqu'à l'attaquant doté de moyens étendus. Le SL-T est le niveau visé pour une zone, le SL-C ce que les équipements savent faire, le SL-A ce qui est réellement atteint sur place. L'écart entre les trois occupe une bonne partie du travail.
IEC 62443-2-1 et 2-4
La 2-1 fixe le programme de sécurité de l'exploitant ; sa deuxième édition date d'août 2024. La 2-4 liste les exigences envers les intégrateurs et les prestataires de maintenance : comptes, accès distants, correctifs, sauvegardes, gestion de configuration. Elle sert de base aux clauses des contrats et des cahiers des charges.
IEC 62443-4-1 et 4-2
Les parties qui s'adressent aux fabricants : la 4-1 pour le cycle de développement sécurisé, la 4-2 pour les exigences techniques d'un composant. Des schémas comme ISASecure ou celui de l'IECEE certifient sur cette base. Le règlement européen sur la cyberrésilience pousse les fabricants dans le même sens, avec une obligation de signaler les vulnérabilités activement exploitées depuis le 11 septembre 2026.
Méthode de classification ANSSI
La méthode de classification des systèmes industriels de l'ANSSI, en version 2.0 depuis le 11 avril 2025, classe zone par zone et associe des mesures à chaque niveau. Elle reste citée dans les sites soumis à la loi de programmation militaire. Un candidat qui ne connaît que la version de 2014 n'a pas suivi le sujet.
EBIOS RM, ISO 27005 et NIS2
Beaucoup d'offres associent EBIOS RM à l'IEC 62443 : l'une pose les scénarios au niveau de l'organisation, l'autre descend au niveau des zones. Pour NIS2, la loi française de transposition n'était pas votée à l'Assemblée au 7 novembre 2026. Un consultant sérieux le dit au client au lieu de promettre une conformité à un texte pas encore fixé.
Le poste se trouve dans les cabinets de conseil et les ESN, chez les intégrateurs qui doivent répondre aux exigences de leurs clients, dans les directions cybersécurité des groupes industriels et chez les fabricants, côté produit. Les annonces parlent de consultant GRC cybersécurité OT, d'ingénieur GRC OT ou de consultant cybersécurité OT orienté analyse de risques. Le parcours de certificats de l'ISA sur l'ISA/IEC 62443 et les formations EBIOS RM reviennent souvent sur les CV. Certains projets demandent une habilitation, à prévoir dans le délai de recrutement.
Ce qu'un consultant GRC OT doit savoir produire
- Délimitation du système, zones et conduits
- Analyse de risques IEC 62443-3-2
- Choix et justification des SL-T
- Exigences système IEC 62443-3-3
- Exigences intégrateurs et fournisseurs
- Conformité, référentiels français et suivi des écarts
Questions sur l'analyse IEC 62443 pour un consultant GRC OT
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Un site vous remet un schéma réseau et une liste de 200 équipements. Comment découpez-vous l'installation en zones et en conduits ?
Une bonne réponseIl regroupe les équipements qui partagent la même fonction, la même criticité et les mêmes exigences de sécurité, en tenant compte de l'emplacement physique et du propriétaire. Le VLAN ne suffit pas comme critère. Les automates de sûreté, les postes d'ingénierie, la DMZ et les accès distants ont leur propre zone. Chaque canal de communication entre zones devient un conduit. Il documente chaque zone (équipements, propriétaire, flux, points d'accès) et fait valider le découpage par l'exploitation.
Signal d'alerteUne zone par VLAN recopiée du schéma, ou une seule zone « OT » pour tout le site.
Question 2 · confirmé
Comment déroulez-vous une analyse de risques selon l'IEC 62443-3-2, du périmètre jusqu'au document d'exigences ?
Une bonne réponseIl délimite le système étudié, fait une évaluation initiale sur le pire cas pour situer l'impact, découpe en zones et conduits, puis compare le risque au seuil tolérable de l'exploitant. Les zones qui le dépassent passent en analyse détaillée : menaces, vulnérabilités, conséquences, vraisemblance, mesures existantes. Il en tire un SL-T par zone et par conduit, rédige la spécification des exigences et la fait approuver par l'exploitant.
Signal d'alerteConfondre analyse de risques et scan de vulnérabilités, ou sauter la comparaison avec le risque tolérable.
Question 3 · senior
L'exploitant veut un SL-T 3 sur toutes les zones « pour être tranquille ». Que lui répondez-vous ?
Une bonne réponseLe SL-T se justifie zone par zone à partir de l'analyse et de la menace visée. Le niveau 3 vise un attaquant aux moyens sophistiqués, avec des compétences propres aux systèmes industriels. L'imposer partout coûte cher, et beaucoup d'équipements en place n'ont pas la capacité correspondante (SL-C). Il rappelle aussi que le niveau s'exprime par exigence fondamentale : une zone peut viser plus haut en intégrité qu'en confidentialité.
Signal d'alerteAccepter sans discuter, ou proposer le niveau 4 partout par prudence.
Question 4 · confirmé
Une zone a un SL-T 2, mais les automates en place n'ont aucune authentification. Comment traitez-vous l'écart ?
Une bonne réponseLa capacité des automates (SL-C) est inférieure au niveau visé. Il propose des contre-mesures compensatoires au niveau du conduit ou du système : filtrage sur un pare-feu industriel, accès limité aux postes d'ingénierie, surveillance des commandes. Il les documente comme telles, fait accepter formellement le risque résiduel par l'exploitant et inscrit le remplacement des automates dans leur cycle de vie.
Signal d'alerteDéclarer la zone non conforme et demander le remplacement immédiat de tous les automates, ou passer l'écart sous silence.
Question 5 · senior
Vous rédigez le cahier des charges cyber de l'intégrateur d'une nouvelle ligne. Qu'y mettez-vous, et comment vérifiez-vous qu'il le respecte ?
Une bonne réponseLes exigences de l'IEC 62443-2-4 sur les capacités du prestataire (personnel formé, comptes, accès distants, correctifs, sauvegardes, gestion de configuration), les exigences système de la 3-3 avec le SL-T de chaque zone, et si possible des composants évalués selon la 4-2. Il liste les livrables : dossier d'architecture, matrice de conformité, guide de durcissement, inventaire, liste des comptes. La vérification se fait par revue des preuves et par des tests de sécurité intégrés à la FAT puis à la SAT.
Signal d'alerteUne seule ligne « la solution doit être conforme IEC 62443 ».
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Consultant GRC OT, les questions fréquentes
Consultant GRC OT ou consultant GRC IT : faut-il un profil différent ?
La démarche se ressemble : analyse de risques, exigences, écarts, suivi. Ce qui change, c'est le terrain. Le consultant OT doit comprendre un automate, une salle de contrôle, une fenêtre d'arrêt et la place de la sûreté des installations. Un profil GRC IT peut évoluer s'il a déjà travaillé à côté d'automaticiens. Il doit savoir expliquer pourquoi on ne corrige pas un automate comme un serveur.
Les certificats ISA/IEC 62443 suffisent-ils pour juger un consultant ?
Ils montrent que la personne connaît la structure de la norme, les niveaux de sécurité et la démarche d'analyse. Ils ne disent pas si elle a déjà conduit une analyse avec un exploitant, défendu un SL-T ou fait accepter un risque résiduel. Un livrable anonymisé, ou au moins la description d'un découpage en zones et d'un écart traité, pèse davantage. Un candidat expérimenté en parle sans hésiter.
Quel test technique est donné à un consultant GRC OT ?
Un schéma simplifié d'un site, avec quelques flux et un accès distant de mainteneur. Le candidat propose les zones et les conduits, un SL-T pour deux zones avec sa justification, puis trois exigences à imposer à l'intégrateur. L'exercice dure 45 minutes en direct, avec un automaticien dans le jury si possible. L'exercice montre vite si la personne raisonne à partir d'une installation ou à partir d'un sommaire de norme.
EBIOS RM ou IEC 62443-3-2 : laquelle citer dans l'annonce ?
Souvent les deux, car elles se complètent. EBIOS RM, publiée par l'ANSSI, pose les scénarios au niveau de l'organisation et de son écosystème. L'IEC 62443-3-2 descend au niveau des zones, des conduits et des niveaux de sécurité, et débouche sur des exigences techniques. Pour un projet d'installation ou un cahier des charges d'intégrateur, la 62443 est le bon référentiel. Pour une homologation ou une analyse de groupe, EBIOS RM revient plus souvent.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.