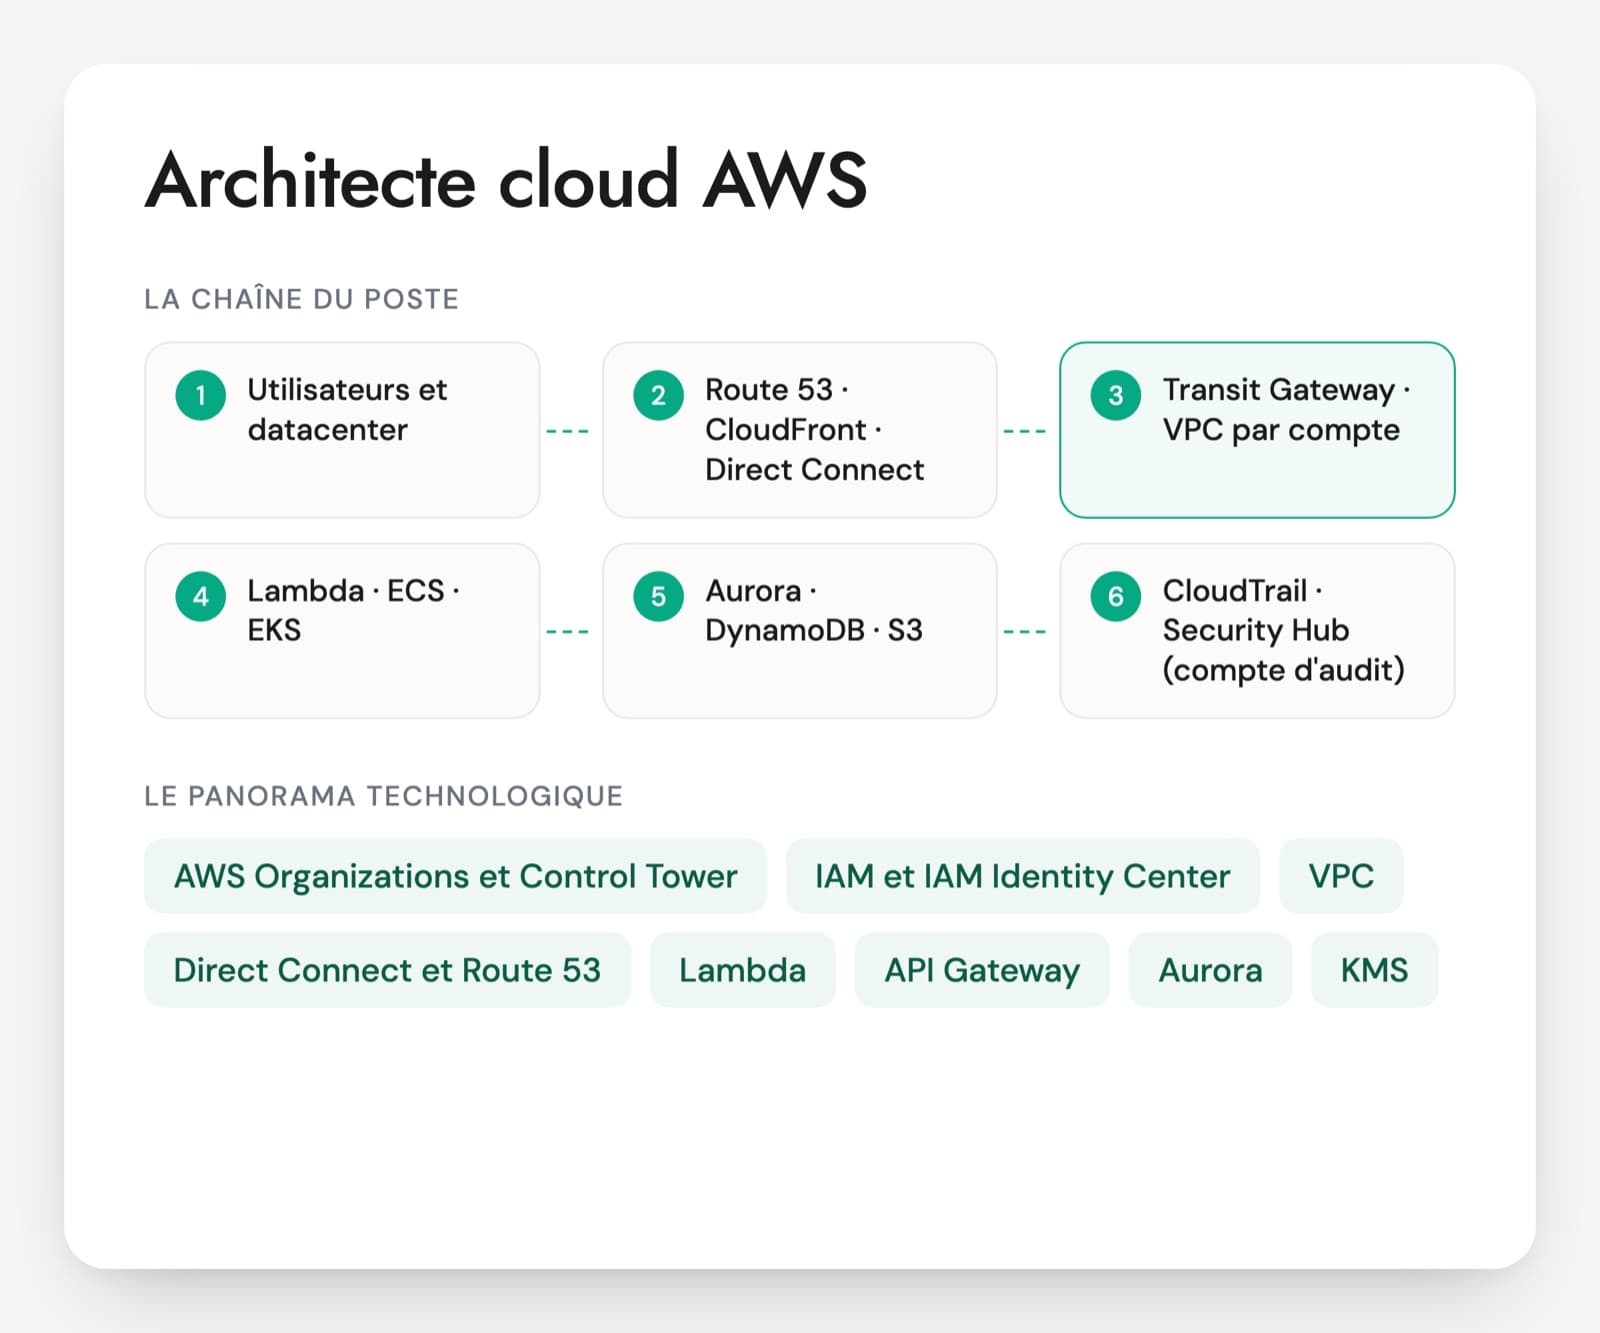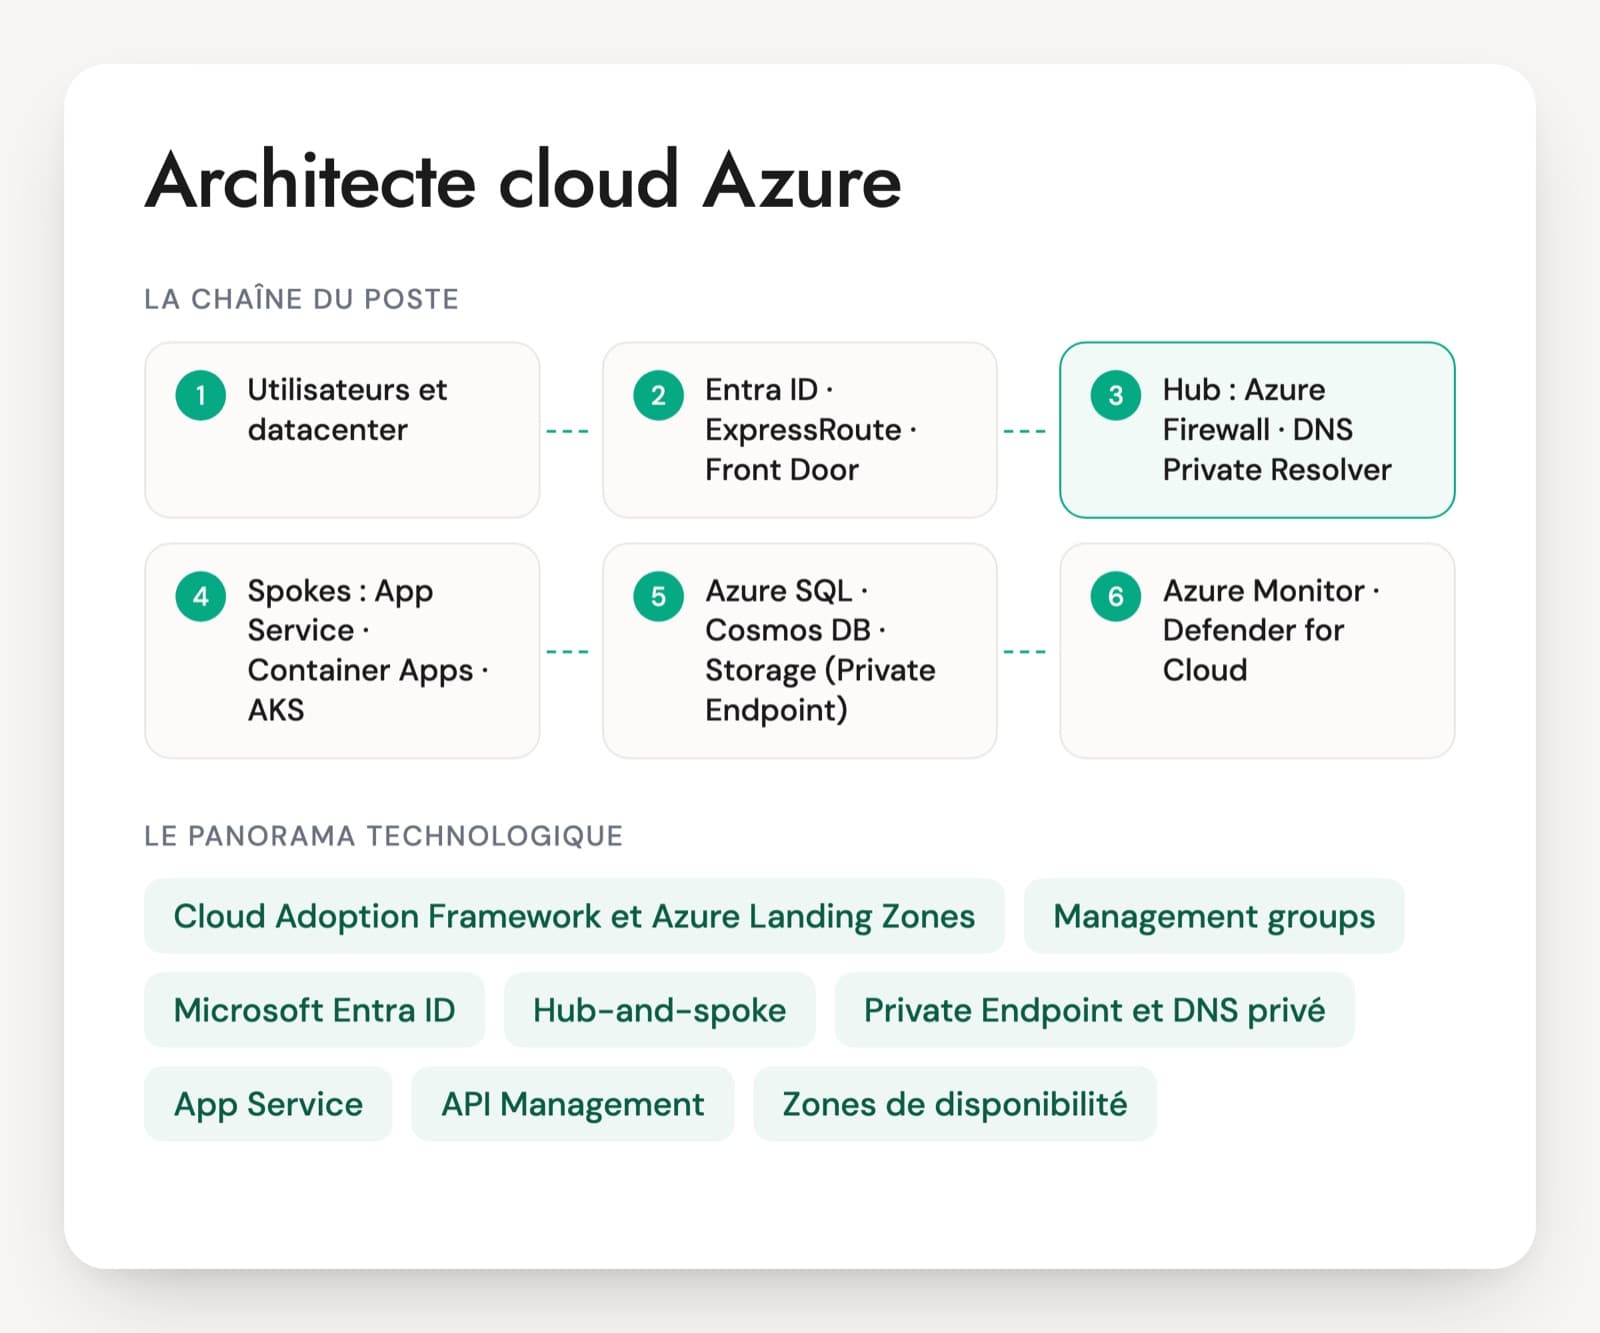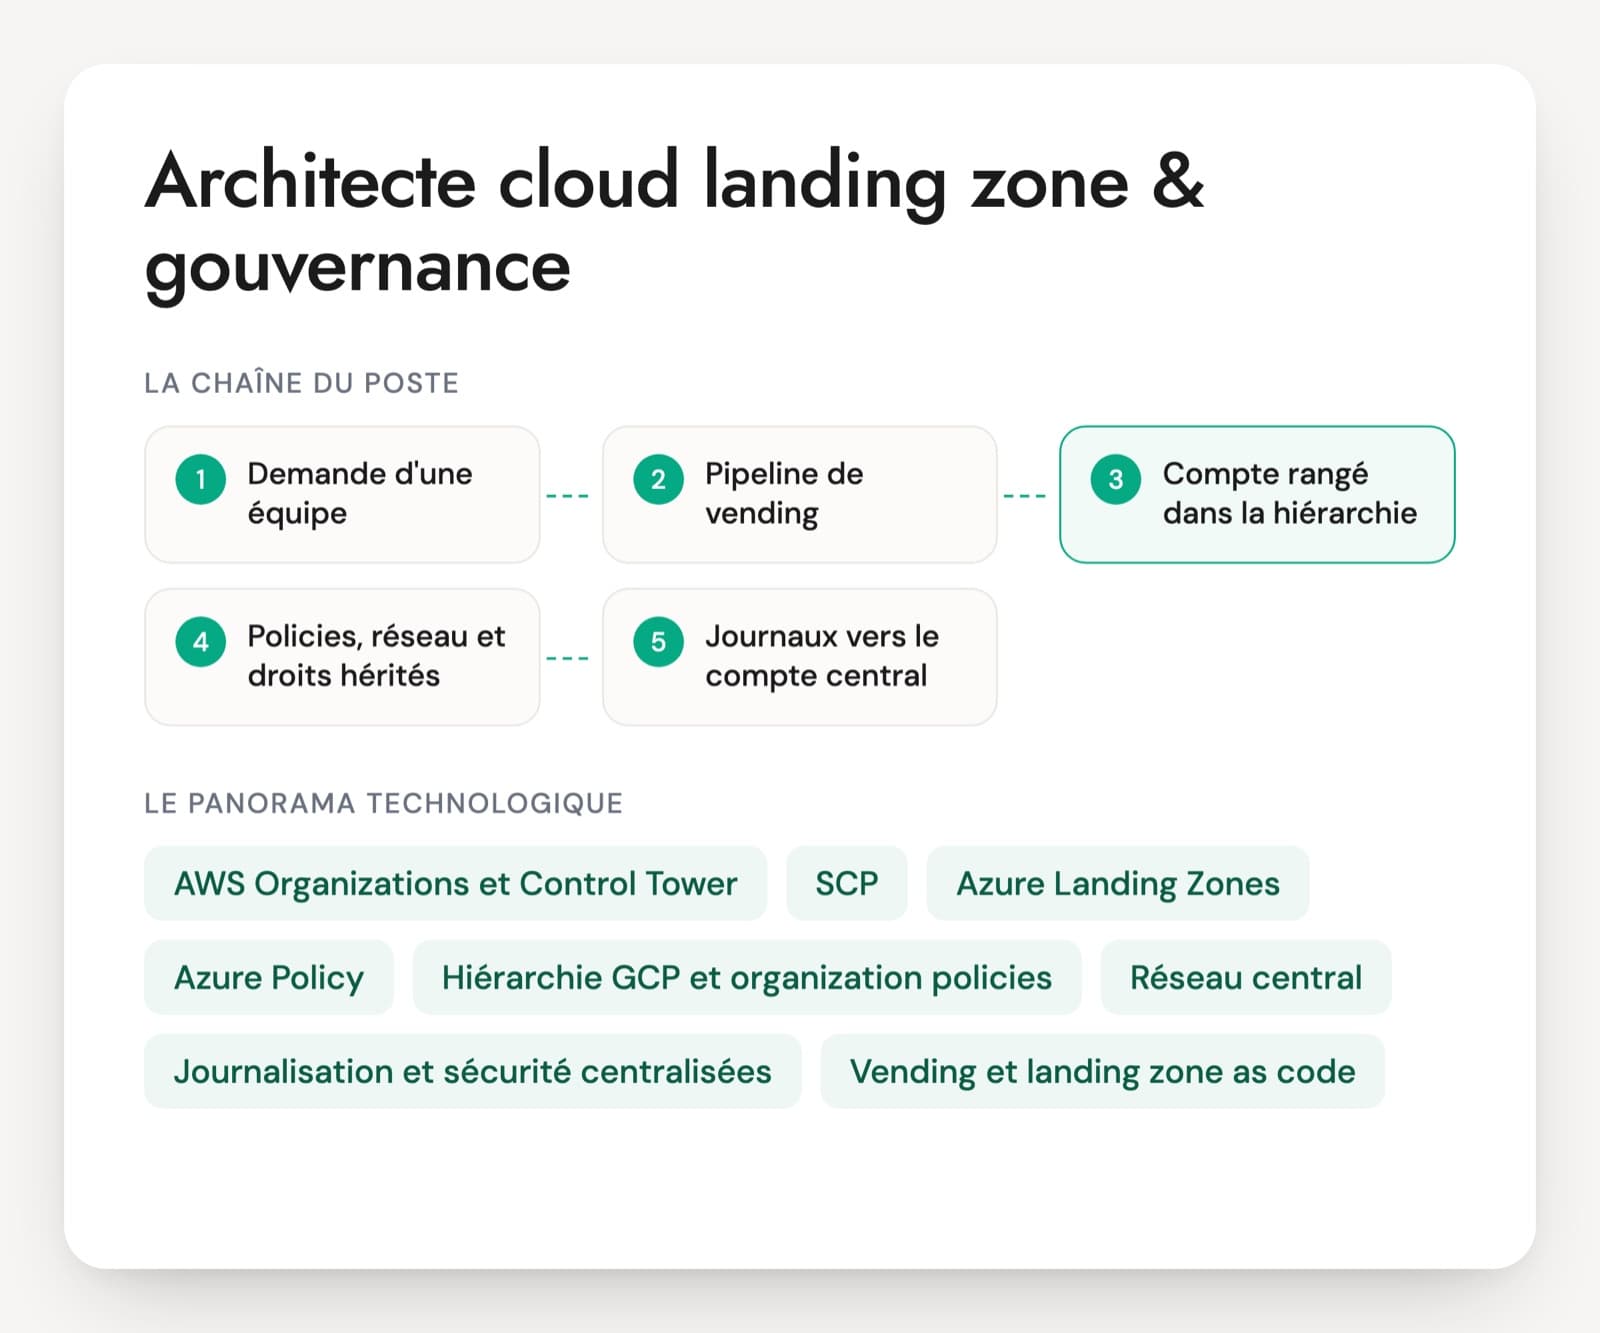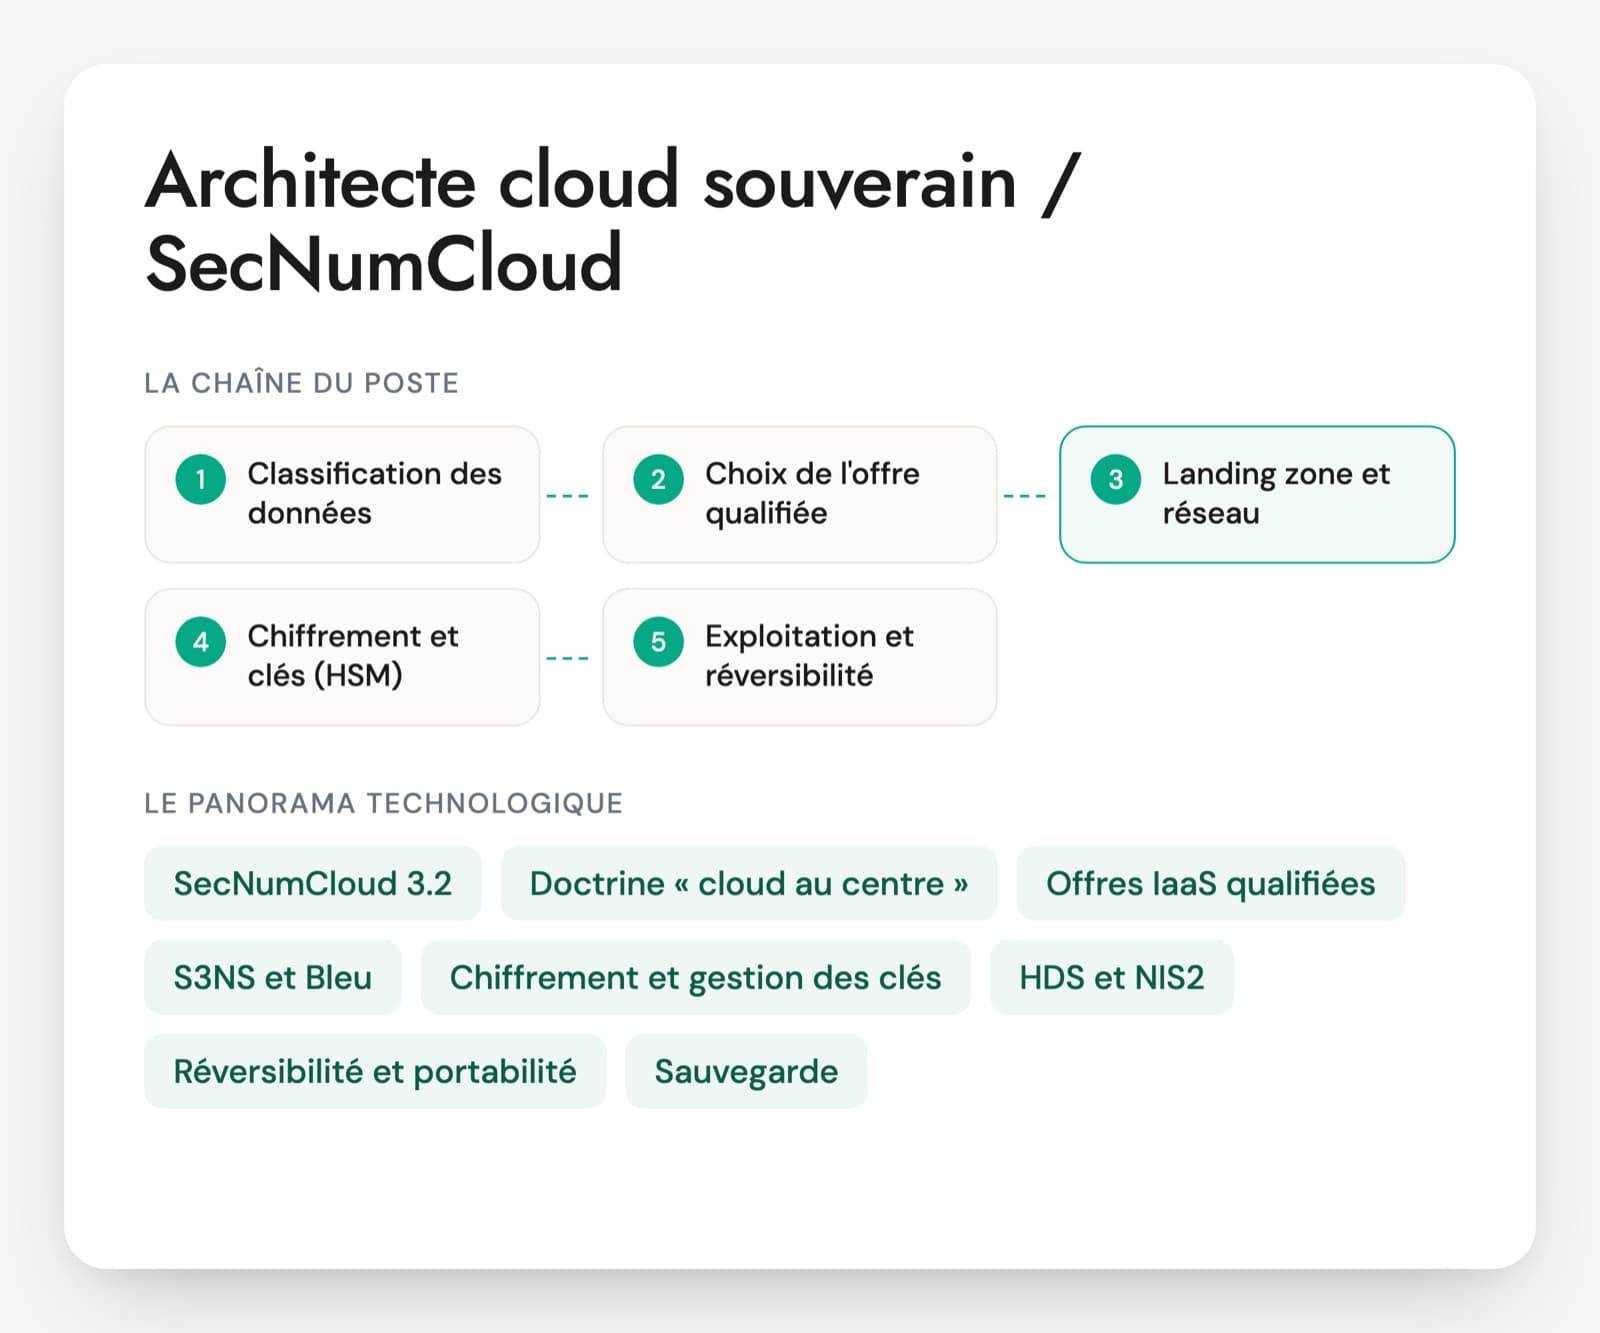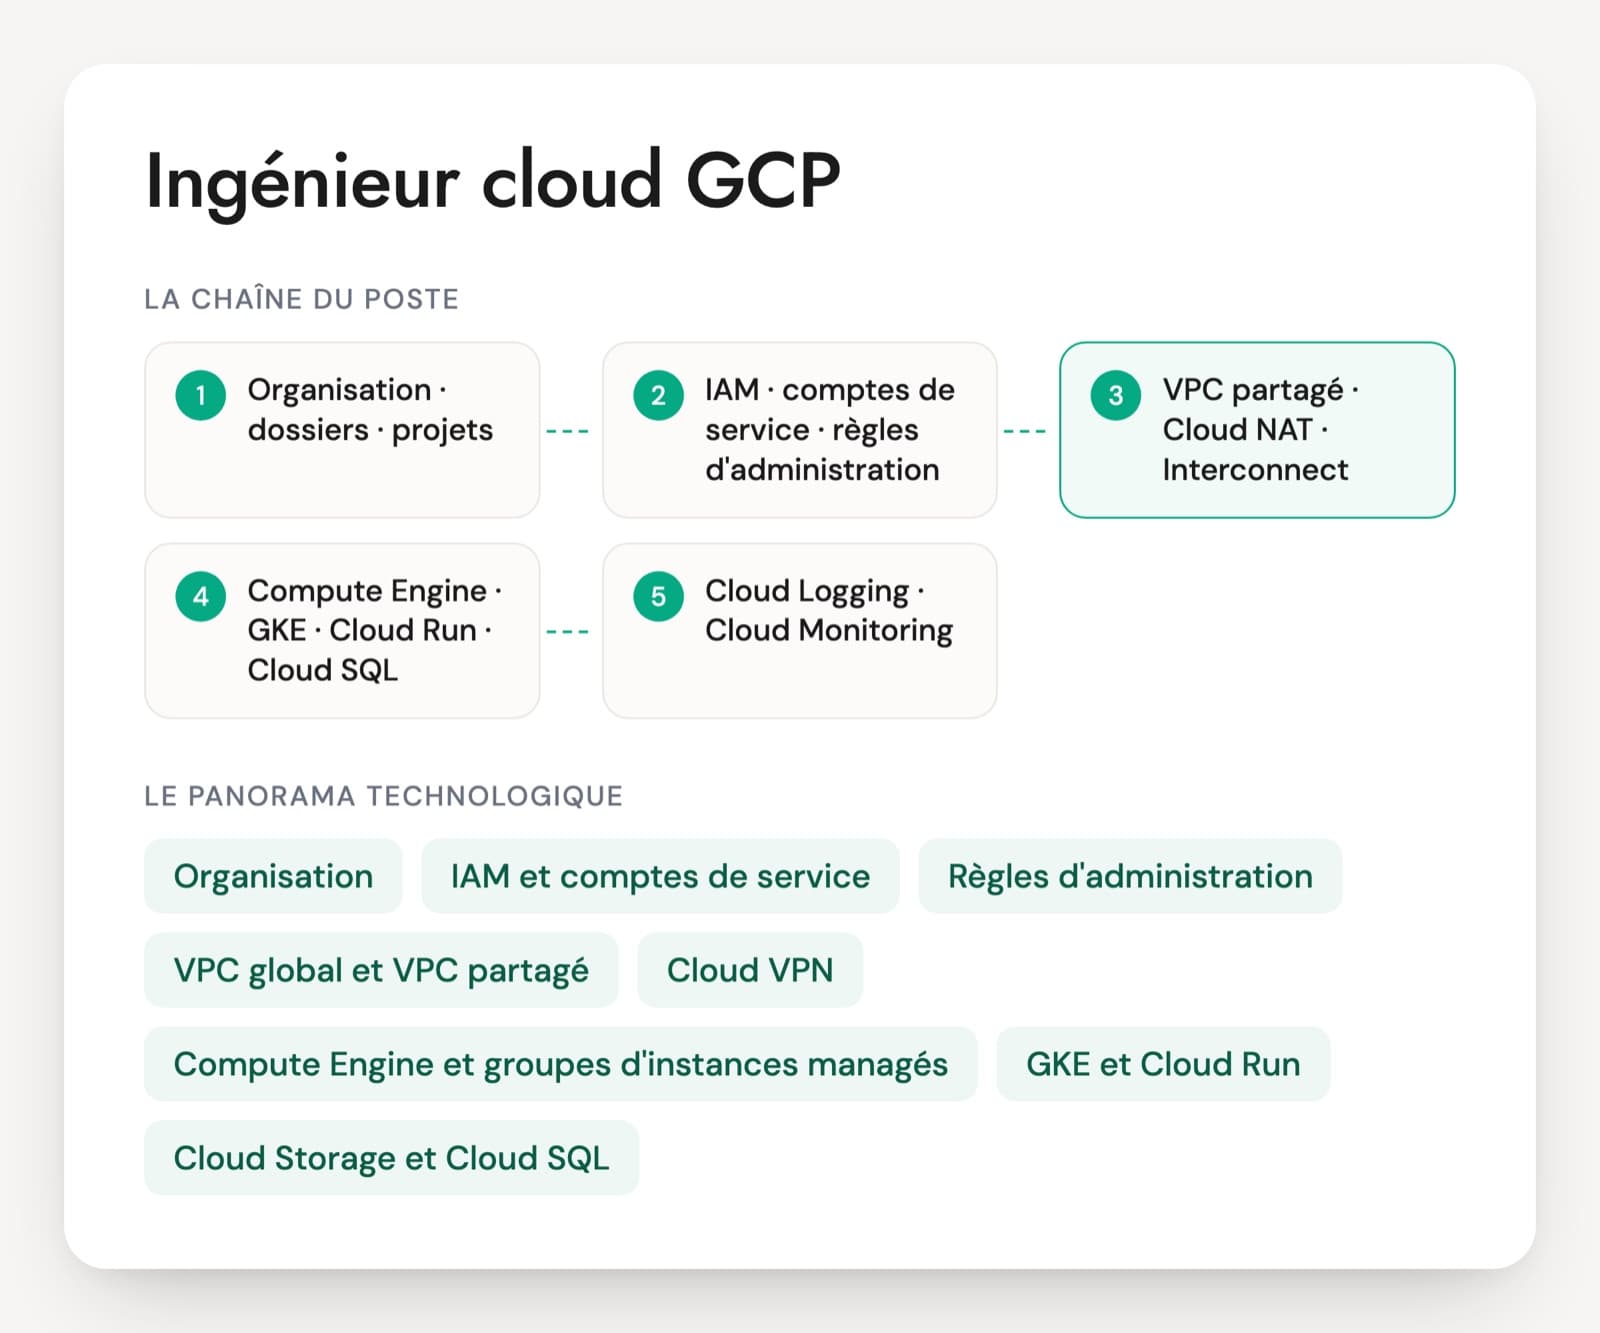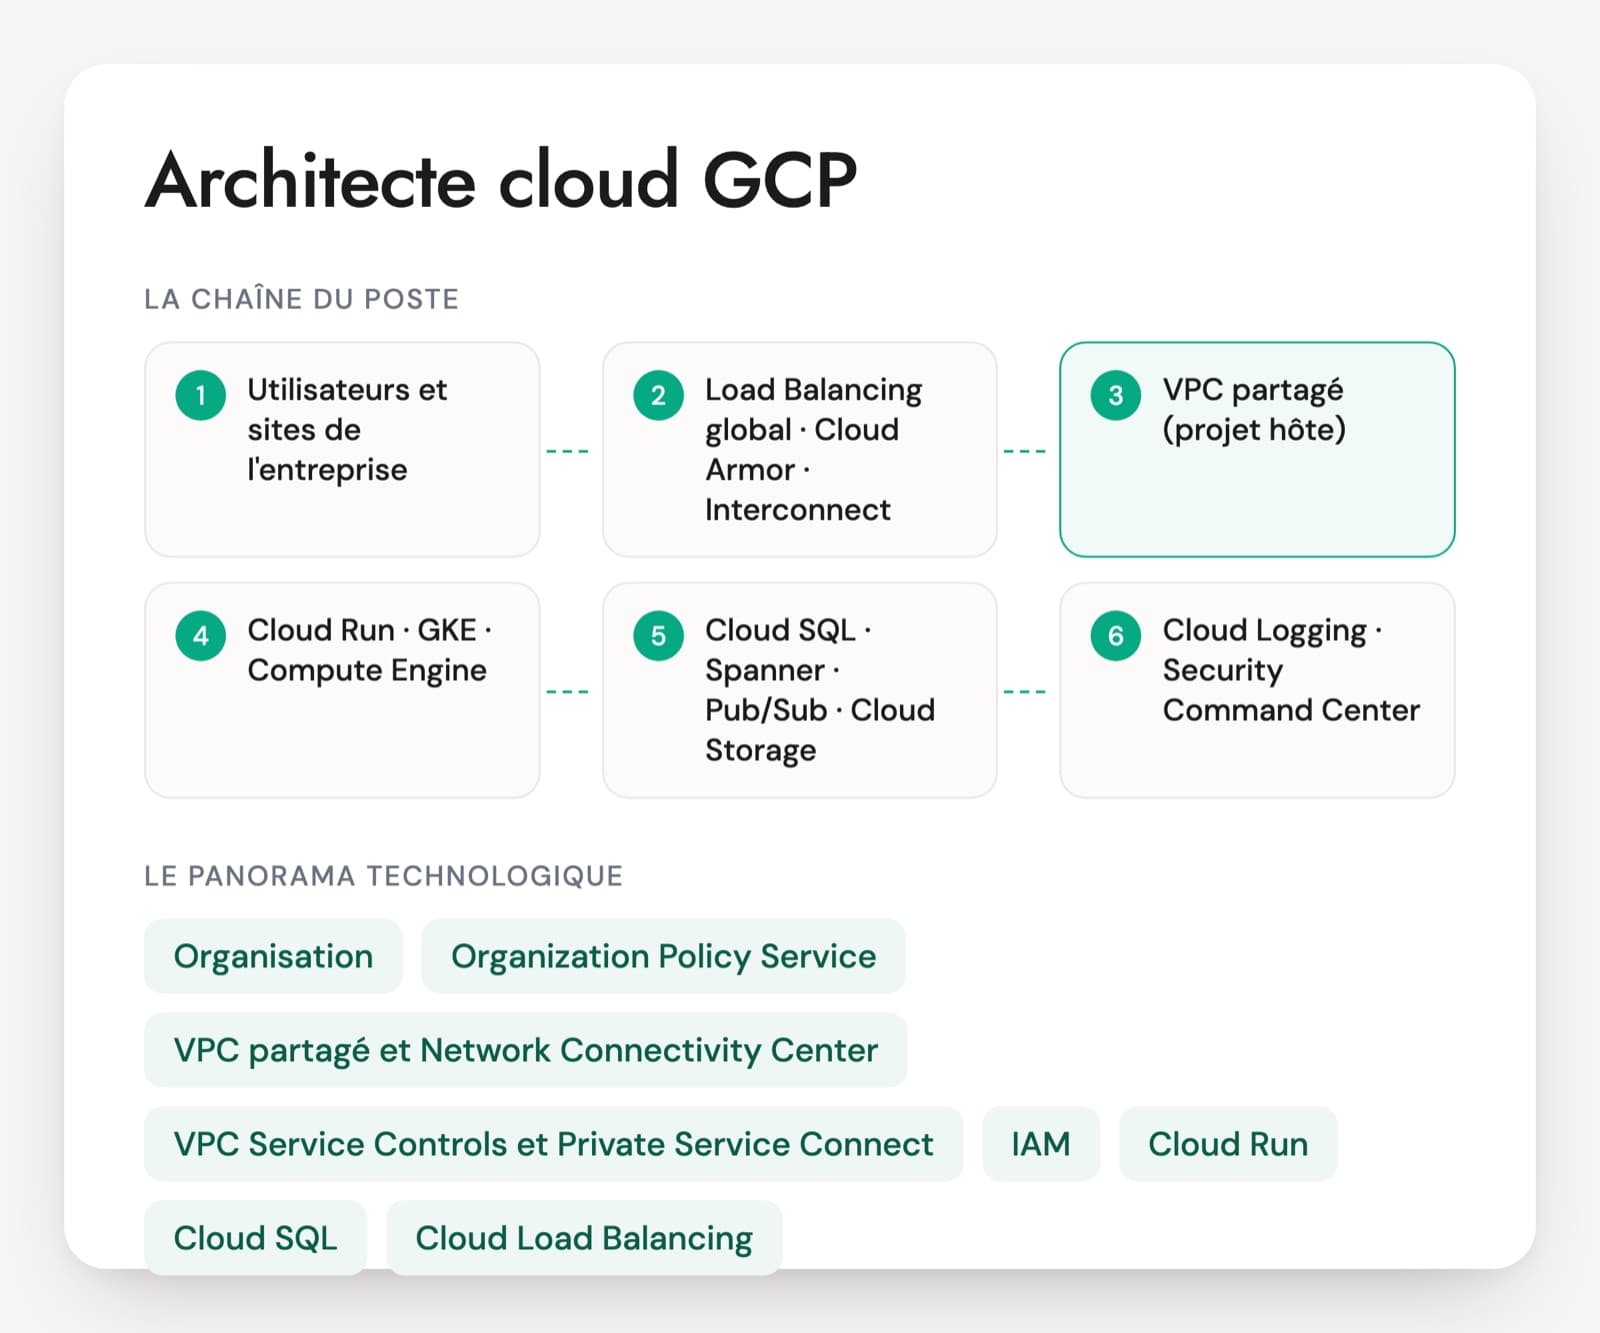
Les questions d'entretien d'un architecte cloud GCP partent de la structure de Google Cloud, qui diffère de celle d'AWS et d'Azure. Tout part de l'organisation, rattachée à un domaine Cloud Identity ou Google Workspace, puis des dossiers et des projets qui héritent des droits IAM et des politiques. Le VPC est global, ses sous-réseaux sont régionaux, un même VPC partagé sert souvent de nombreux projets, et les équipes déploient sur Cloud Run ou GKE.
Les profils venus d'AWS transposent parfois un compte par application sans tenir compte de l'héritage des droits par dossier, ou oublient que le VPC n'est pas lié à une région. Ceux qui viennent de la data connaissent BigQuery, moins le réseau et GKE. La certification Professional Cloud Architect, valable deux ans, inclut des études de cas dans l'examen. Elle montre une méthode, pas une organisation GCP déjà exploitée.
Le candidat décrit une organisation qu'il a structurée : les dossiers, les projets hôtes du réseau, les politiques posées au départ et celles ajoutées après un incident. Le PDF contient un cas de 20 minutes sur une application servie en Europe et au Canada.
Les services Google Cloud du quotidien d'un architecte
Organisation, dossiers et projets
La hiérarchie de ressources de Google Cloud. L'organisation est rattachée au domaine de l'entreprise, les dossiers regroupent les projets par environnement ou par équipe, et les droits IAM comme les politiques se transmettent du haut vers le bas. Un projet porte la facturation, les quotas et les API activées. Le découpage choisi engage la sécurité pour des années.
Organization Policy Service
Les garde-fous de l'organisation : régions autorisées, interdiction de créer des clés de compte de service, pas d'adresse IP externe sur les VM, partage IAM limité au domaine de l'entreprise. Un mode de simulation (dry run) mesure l'effet d'une contrainte avant de l'appliquer. Des tags permettent de poser une politique différente sur quelques projets.
VPC partagé et Network Connectivity Center
Le VPC partagé place le réseau dans un projet hôte et le prête aux projets de service, sous-réseau par sous-réseau. Un projet de service ne se rattache qu'à un seul projet hôte. Network Connectivity Center relie plusieurs VPC et les sites de l'entreprise en étoile, Cloud Interconnect apporte un lien privé vers le datacenter.
VPC Service Controls et Private Service Connect
VPC Service Controls trace un périmètre autour des projets pour empêcher la sortie de données par les API Google. Private Service Connect donne une adresse privée aux API Google ou à un service publié par une autre équipe. Posées sans préparation, ces deux briques bloquent des flux légitimes.
IAM, comptes de service et fédération d'identité
Les droits se donnent à des groupes, avec des rôles prédéfinis plutôt que les rôles de base Propriétaire ou Éditeur. Les applications utilisent des comptes de service. Workload Identity Federation permet à une pipeline ou à un autre cloud d'obtenir un accès temporaire sans clé JSON, Workload Identity Federation for GKE fait de même pour un pod GKE. Privileged Access Manager accorde des droits élevés pour une durée limitée.
Cloud Run, GKE et Compute Engine
Cloud Run fait tourner des conteneurs sans serveur à gérer et facture à l'usage. GKE fournit Kubernetes, en mode Autopilot où Google gère les nœuds, ou en mode Standard. Compute Engine reste la base pour les machines virtuelles et les groupes d'instances gérés. Le choix se fait selon la charge et l'équipe qui exploitera le service.
Cloud SQL, AlloyDB et Spanner
Trois bases relationnelles managées. Cloud SQL pour MySQL, PostgreSQL et SQL Server, AlloyDB pour du PostgreSQL à hautes performances, Spanner pour une base distribuée qui écrit dans plusieurs régions avec une cohérence forte. Le coût et l'effort d'adaptation de l'application augmentent dans cet ordre.
Cloud Load Balancing, Cloud Armor et Cloud CDN
L'équilibreur de charge d'application externe global sert une seule adresse IP dans le monde entier et dirige chaque utilisateur vers une région disponible proche. Cloud Armor filtre les attaques et applique des règles WAF, Cloud CDN met les contenus en cache.
Terraform, Fabric FAST et suivi des coûts
Les fondations GCP se décrivent en Terraform, souvent à partir du Terraform example foundation de Google ou de Fabric FAST, une implémentation open source découpée en étapes, avec sa project factory. L'export de la facturation vers BigQuery et les budgets avec alertes servent à suivre les coûts par projet.
Le poste d'architecte cloud GCP prend plusieurs formes : construire les fondations d'une organisation qui arrive sur Google Cloud, remettre en ordre une organisation créée projet par projet, ou accompagner des équipes qui déploient sur GKE et Cloud Run. Les données tiennent souvent une place importante, avec BigQuery et Pub/Sub, mais le poste porte d'abord sur le socle : hiérarchie, réseau, identités, sécurité. Certaines organisations demandent aussi une connaissance de S3NS, filiale de Thales, dont l'offre PREMI3NS repose sur la technologie Google Cloud et est qualifiée SecNumCloud 3.2 par l'ANSSI. La certification Professional Cloud Architect, valable deux ans, donne un vocabulaire commun, l'expérience se vérifie sur des cas.
Les points techniques attendus d'un architecte cloud GCP
- Hiérarchie de ressources et politiques d'organisation
- VPC partagé, connectivité hybride et DNS
- IAM, comptes de service et fédération d'identité
- Choix entre Cloud Run, GKE et Compute Engine
- Bases de données et architectures multirégions
- Fondations en Terraform, coûts et migration
Cinq mises en situation pour un architecte cloud GCP
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · senior
Une organisation GCP compte 300 projets créés au fil de l'eau, tous directement sous la racine. Comment remettez-vous de l'ordre sans casser la production ?
Une bonne réponseUn inventaire avec Cloud Asset Inventory : propriétaires, environnement, droits IAM posés à la racine, projets abandonnés. Une cible en dossiers, par exemple par environnement puis par équipe ou l'inverse, avec la raison du choix, puis le déplacement des projets par lots. Il sait qu'un projet déplacé perd les droits et politiques hérités de son ancien emplacement et prend ceux du nouveau dossier, et il le vérifie avant chaque lot. Les politiques d'organisation passent d'abord en simulation. Les nouveaux projets sortent ensuite d'une project factory.
Signal d'alerteRecréer tous les projets, tout déplacer d'un coup sans regarder les droits hérités, ou un dossier par personne.
Question 2 · senior
Vingt équipes déploient sur GKE et Cloud Run. Un VPC partagé pour toutes, ou un VPC par équipe relié par peering ?
Une bonne réponseUn VPC partagé par grand environnement (production, hors production), dans des projets hôtes gérés par l'équipe réseau, avec des sous-réseaux confiés aux équipes par le rôle compute.networkUser au niveau du sous-réseau. Des politiques de pare-feu hiérarchiques ou réseau pour les règles communes. Le peering n'est pas transitif et a des limites, ce qui le rend difficile à grande échelle ; Network Connectivity Center sert si plusieurs VPC restent nécessaires. Il planifie dès le départ les plages secondaires des pods et des services GKE.
Signal d'alerteUn peering entre chaque paire de VPC, un seul VPC pour la production et le développement, ou aucune réflexion sur les plages d'adresses de GKE.
Question 3 · confirmé
Les développeurs ont le rôle Éditeur sur tous les projets, attribué un par un à leur adresse. Que changez-vous ?
Une bonne réponseDes groupes dans Cloud Identity ou synchronisés depuis l'annuaire de l'entreprise, des rôles prédéfinis adaptés au besoin au lieu du rôle de base Éditeur, attribués au niveau du dossier quand c'est cohérent. Les recommandations IAM pour retirer les droits inutilisés. Privileged Access Manager pour les droits élevés temporaires, la contrainte qui limite les membres IAM au domaine de l'entreprise, et des stratégies de refus IAM pour quelques actions interdites partout.
Signal d'alerteRemplacer Éditeur par Propriétaire « pour simplifier », ou garder des attributions nominatives projet par projet.
Question 4 · senior
Une application doit servir des utilisateurs en Europe et en Amérique du Nord avec une seule adresse. Comment la déployez-vous sur GCP ?
Une bonne réponseUn équilibreur de charge d'application externe global avec une adresse IP anycast, des backends dans au moins une région par continent (NEG sans serveur vers Cloud Run, ou GKE sur plusieurs clusters), Cloud CDN pour les contenus statiques et Cloud Armor. La partie difficile reste la donnée : Spanner multirégion pour écrire partout avec une cohérence forte, ou une base par région avec des utilisateurs rattachés à leur région. Il pose aussi la question de la localisation des données européennes.
Signal d'alerteUn DNS en round robin entre deux adresses, ou une seule région avec un CDN présentée comme une architecture multirégion pour les écritures.
Question 5 · senior
Cloud SQL, AlloyDB ou Spanner pour une application transactionnelle qui doit tenir la perte d'une région ?
Une bonne réponseCloud SQL en haute disponibilité couvre la perte d'une zone. Pour une région, il faut un réplica dans une autre région, promu en cas de sinistre, avec la bascule de reprise après sinistre de l'édition Enterprise Plus et une perte possible des dernières transactions, car la réplication est asynchrone. AlloyDB propose des clusters secondaires dans une autre région. Spanner en configuration multirégion écrit de façon synchrone dans plusieurs régions sans perte de données, au prix d'un coût plus élevé et d'adaptations du schéma et des requêtes. Le choix suit l'objectif de perte de données et le budget.
Signal d'alerteCroire que la haute disponibilité de Cloud SQL protège de la perte de la région, ou choisir Spanner « parce que c'est le plus fiable » sans parler du coût ni du travail de migration.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Architecte cloud GCP, les questions fréquentes sur le poste
Que garantit la certification Professional Cloud Architect ?
Elle montre que la personne sait concevoir une solution Google Cloud et raisonner sur des études de cas, présentes dans l'examen standard. Elle est valable deux ans. Elle ne garantit pas l'expérience d'une organisation en production : la gestion des dossiers, des politiques, du VPC partagé ou d'une migration se vérifie par des exemples précis. Un candidat certifié qui parle uniquement de services, jamais d'organisation, reste à confirmer.
Un architecte AWS ou Azure peut-il prendre un poste GCP ?
Oui, les principes d'architecture se transposent, mais plusieurs notions changent : la hiérarchie organisation, dossiers et projets, l'héritage des droits IAM, le VPC global et le VPC partagé, les politiques d'organisation. Une période d'adaptation est à prévoir. L'entretien montre s'il connaît ces différences ou s'il recopie son modèle habituel. Une certification GCP récente ou un projet personnel montrent qu'il a déjà fait ce chemin.
Comment construire le test technique d'un architecte cloud GCP ?
Le test part d'une situation réelle et simplifiée : une application à héberger, des contraintes de localisation, de disponibilité et de budget. Le candidat produit un schéma commenté en vingt minutes, puis une contrainte s'ajoute, comme la perte d'une région ou un audit de sécurité. La même grille sert pour tous les candidats. Les questionnaires à choix multiples, que la certification couvre déjà, apportent peu.
Faut-il connaître S3NS pour un poste d'architecte GCP ?
Seulement si l'organisation vise une offre qualifiée SecNumCloud. S3NS, filiale de Thales, propose PREMI3NS, un cloud public fondé sur la technologie Google Cloud et qualifié SecNumCloud 3.2 par l'ANSSI. Le catalogue de services et l'exploitation n'y sont pas identiques à ceux de Google Cloud public. Dans ce cas, l'entretien porte sur ce que le candidat a déjà déployé dans ce cadre et sur ce qui lui a manqué.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.