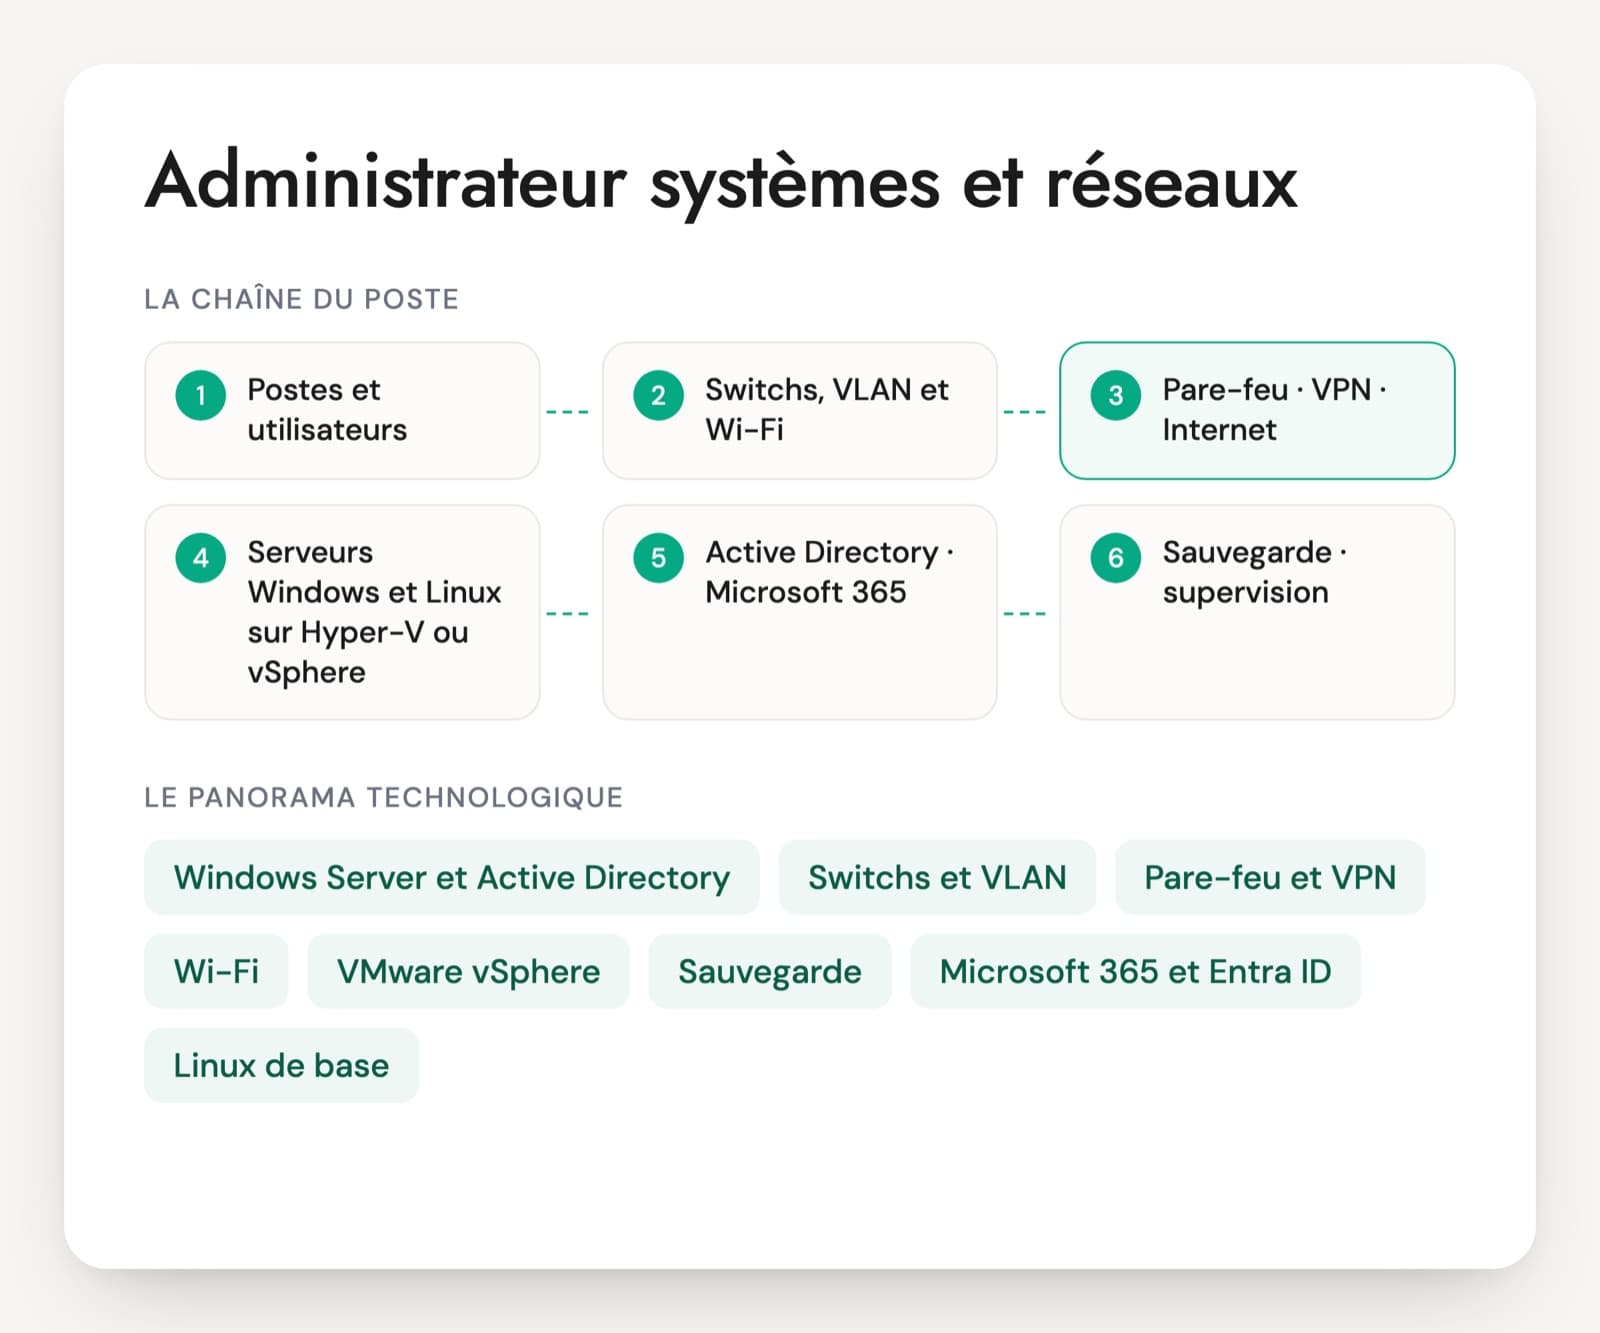
Sur une fiche de poste d'ASR, la liste des technologies tient souvent dix lignes : Windows Server et Active Directory, DNS et DHCP, VMware ou Hyper-V, Veeam, un pare-feu FortiGate, Stormshield ou Palo Alto, des switchs Cisco ou Aruba, Microsoft 365 et un peu de Linux. Personne ne maîtrise tout à fond. Les questions d'entretien d'administrateur systèmes et réseaux vérifient un socle correct sur chaque couche et la capacité à relier un symptôme à la bonne couche.
Le niveau change beaucoup derrière le même titre. Un technicien supérieur sorti d'un BTS SIO ou d'un titre professionnel crée un VLAN et un compte AD. Un confirmé a déjà restauré un serveur après un incident, isolé un Wi-Fi invités et monté un VPN entre deux sites. Un senior pense sécurité dès le départ : comptes d'administration séparés, sauvegarde hors ligne, MFA, correctifs suivis.
La sauvegarde mérite du temps. Beaucoup de candidats décrivent leur job Veeam, peu racontent leur dernier test de restauration et combien de temps il a pris. Cette réponse dit souvent qui a déjà reconstruit un serveur et qui ne l'a jamais fait. Le PDF reprend l'entretien complet sur six axes.
Le périmètre technique d'un administrateur systèmes et réseaux
Windows Server et Active Directory
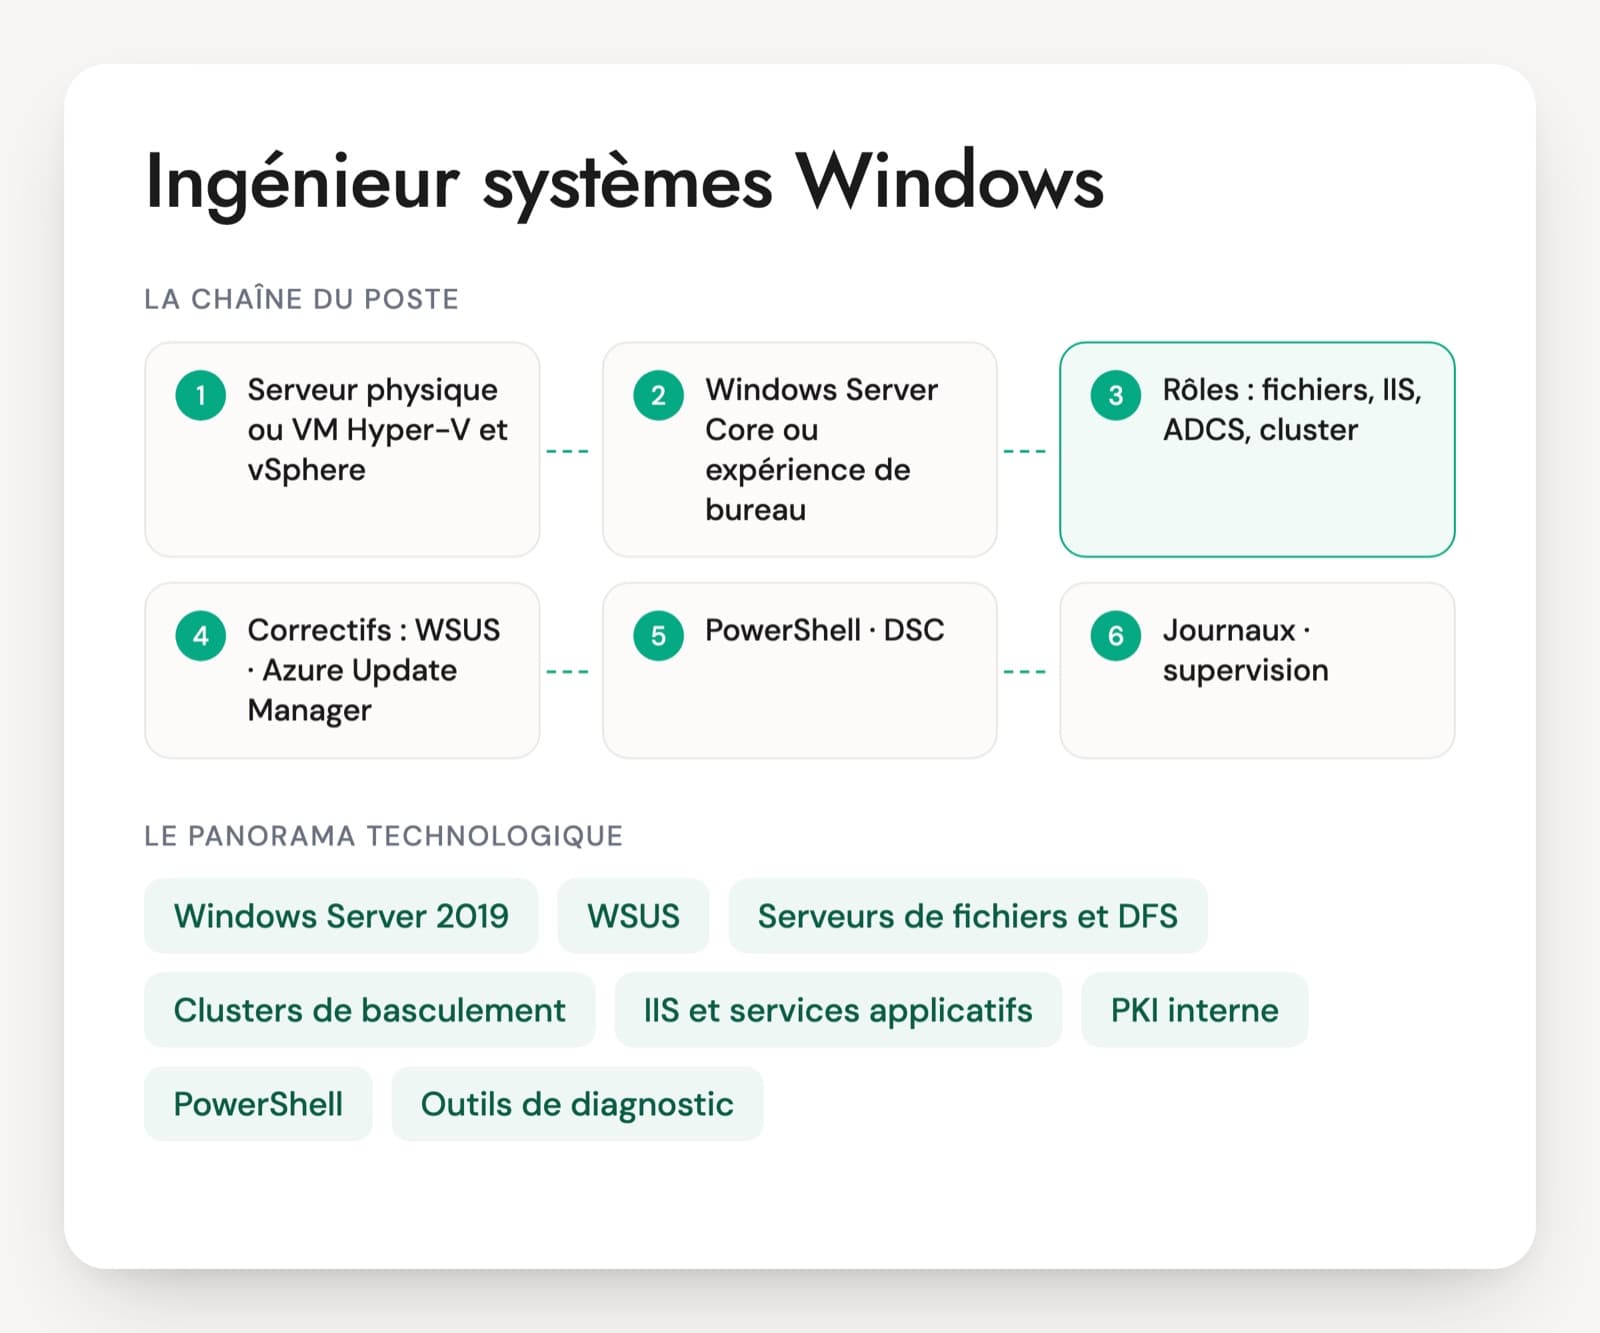
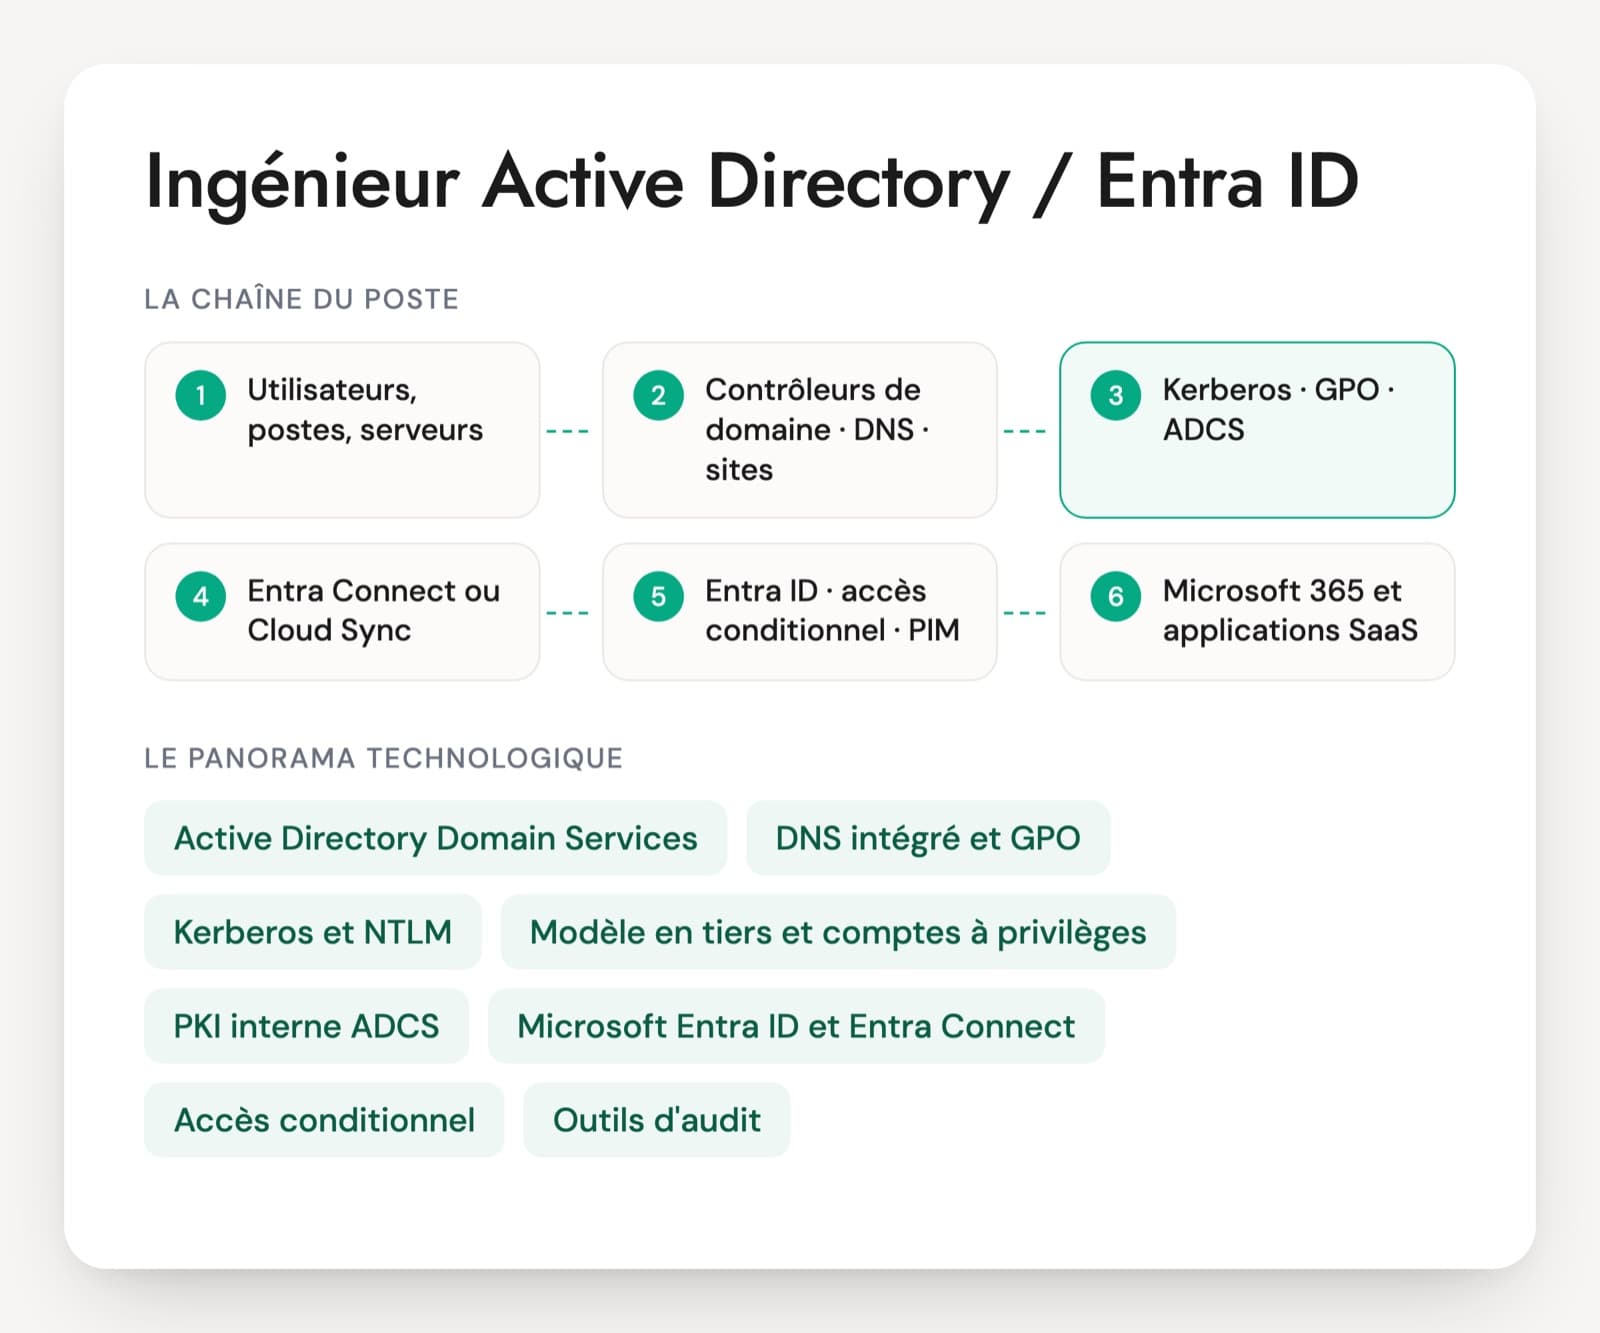
Le socle de la plupart des parcs. L'ASR crée les comptes et les groupes, range les ordinateurs dans des OU, écrit les GPO et gère le DNS et le DHCP, souvent installés sur les contrôleurs de domaine. Il doit savoir pourquoi une GPO ne s'applique pas et ce qu'il faut pour survivre à la perte d'un contrôleur.
Switchs et VLAN
Cisco, HPE Aruba ou d'autres constructeurs. Les VLAN séparent les usages (postes, serveurs, téléphonie, invités), les liens trunk les transportent entre switchs, un relais DHCP distribue les adresses d'un réseau à l'autre. Le spanning tree et la protection des ports évitent qu'une boucle fasse tomber un étage.
Pare-feu et VPN
FortiGate, Stormshield, Palo Alto, WatchGuard ou pfSense selon les entreprises. L'ASR écrit les règles de filtrage et de NAT, publie un service vers l'extérieur, monte les VPN entre sites et le VPN des nomades. On attend qu'il refuse d'exposer un bureau à distance directement sur Internet.
Wi-Fi
Des bornes gérées par un contrôleur ou depuis le cloud. Le réseau des salariés passe en WPA2 ou WPA3 Entreprise avec authentification 802.1X sur un serveur RADIUS, le réseau des visiteurs reste isolé et ne sort que vers Internet.
VMware vSphere ou Hyper-V
La virtualisation de premier niveau : créer et redimensionner des VM, gérer les snapshots, surveiller l'espace des datastores. Depuis le rachat de VMware par Broadcom, des entreprises étudient Hyper-V ou Proxmox VE, et l'ASR participe souvent à la comparaison.
Sauvegarde (Veeam, Nakivo…)
La partie qui protège l'entreprise d'un rançongiciel. La règle 3-2-1 demande trois copies, sur deux supports, dont une hors site, et la pratique actuelle ajoute une copie immuable ou hors ligne. Les restaurations doivent être testées et chronométrées, sinon personne ne sait si elles marchent.
Microsoft 365 et Entra ID
Comptes, licences, boîtes Exchange Online, Teams. Entra Connect synchronise souvent l'annuaire local vers le cloud. L'ASR active la MFA, retire les droits d'administration inutiles et sait où regarder quand un compte est bloqué.
Linux de base
Un serveur de supervision, un reverse proxy, un dépôt de sauvegarde ou une appliance tournent souvent sous Debian, Ubuntu ou Red Hat. Les commandes courantes sont attendues : systemctl, journalctl, droits sur les fichiers, SSH avec clés.
Supervision, inventaire et PowerShell
Centreon, Zabbix ou PRTG pour la supervision, GLPI pour l'inventaire et les tickets. PowerShell automatise les tâches répétitives sur l'AD et les serveurs : un ASR confirmé écrit des scripts simples et les teste avant de les lancer.
Le titre recouvre des postes très différents. Quand l'ASR est le seul informaticien de la structure, il gère les serveurs, le réseau, les postes, les licences et les prestataires. Dans une équipe plus grande, il partage le travail avec des spécialistes du réseau ou de la sécurité et intervient surtout en niveau 2 ou 3. Les offres demandent souvent un bac+2 ou bac+3 (BTS SIO option SISR, titres professionnels TSSR ou AIS) et quelques années de pratique. Une certification comme le CCNA ou une certification d'éditeur de pare-feu aide à lire un CV, sans dire si la personne a déjà restauré un serveur un lundi matin.
Six domaines qu'un ASR doit couvrir
- Réseau local : VLAN, DHCP et DNS
- Pare-feu, NAT et VPN
- Windows Server et Active Directory
- Virtualisation et stockage de premier niveau
- Sauvegarde, restauration et rançongiciel
- Comptes à privilèges, Microsoft 365 et scripts
Ce qu'on demande à un administrateur systèmes et réseaux, et ce qu'il doit répondre
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · junior à confirmé
Vous créez un VLAN pour les imprimantes. Celles qu'on y branche n'obtiennent aucune adresse, alors que le serveur DHCP a bien une étendue pour ce réseau. Que vérifiez-vous ?
Une bonne réponseLe port du switch en mode accès sur le bon VLAN, puis la présence du VLAN sur les liens trunk entre switchs. Ensuite l'interface de routage du VLAN (sur le cœur de réseau ou le pare-feu) et surtout le relais DHCP : la demande d'adresse part en broadcast et ne traverse pas un routeur sans un ip helper-address pointant vers le serveur. Il vérifie aussi que le pare-feu laisse passer le DHCP entre les deux réseaux et que l'étendue est active, avec l'option routeur.
Signal d'alerte« Je redémarre le serveur DHCP », ou des adresses fixes posées à la main sur chaque imprimante sans comprendre pourquoi la demande n'arrive pas.
Question 2 · confirmé
Le VPN IPsec entre le siège et une agence est monté, mais aucun serveur du siège ne répond depuis l'agence. Par où commencez-vous ?
Une bonne réponseUn tunnel monté ne prouve pas que le trafic passe. Il compare les réseaux déclarés en phase 2 des deux côtés, vérifie les routes vers le tunnel, les règles de filtrage dans les deux sens et l'absence de NAT sur le trafic du VPN. Il teste depuis une adresse de l'agence, lit les journaux ou le débogage de flux du pare-feu (par exemple diagnose debug flow sur un FortiGate), puis regarde le pare-feu Windows du serveur, qui peut refuser un sous-réseau inconnu.
Signal d'alerteSupprimer et recréer le tunnel, redémarrer les boîtiers, ou ouvrir une règle « tout vers tout » pour voir si ça marche.
Question 3 · confirmé
Votre sauvegarde Veeam est verte tous les soirs. Comment prouvez-vous à la direction que vous saurez restaurer le serveur de fichiers après un rançongiciel ?
Une bonne réponsePar des tests de restauration réguliers, dans un réseau isolé (SureBackup ou restauration manuelle), avec la durée mesurée et la perte de données acceptée (RTO et RPO) écrites quelque part. Il applique la règle 3-2-1 avec au moins une copie immuable ou hors ligne, que le compte d'un attaquant ne peut pas effacer. Le serveur de sauvegarde n'est pas joint au domaine de production, sa console a des comptes dédiés avec MFA, et la procédure de restauration est rédigée.
Signal d'alerte« Le job est vert, donc ça marche. » Ou des sauvegardes écrites sur un NAS du domaine avec le compte administrateur du domaine.
Question 4 · junior à confirmé
Une GPO qui connecte un lecteur réseau ne s'applique pas sur les postes d'un service. Comment cherchez-vous la cause ?
Une bonne réponseUn gpresult /r ou /h sur un poste concerné pour voir si la GPO est appliquée ou filtrée. Le mappage de lecteur est un réglage utilisateur : la GPO doit être liée à l'OU qui contient les comptes, pas seulement les ordinateurs. Viennent ensuite le filtrage de sécurité (Authenticated Users en lecture), un filtre WMI, l'héritage bloqué, le ciblage au niveau de l'élément dans les préférences et la réplication du SYSVOL entre contrôleurs.
Signal d'alerteCréer le lecteur à la main sur chaque poste, ou enchaîner les gpupdate /force sans lire le résultat.
Question 5 · confirmé
Le comptable ouvre sa session avec un compte membre du groupe Admins du domaine, « pour installer ses logiciels ». Que changez-vous ?
Une bonne réponseIl le retire du groupe et sépare les usages : un compte standard pour le travail quotidien, des comptes d'administration nominatifs réservés à l'équipe informatique. Le mot de passe administrateur local de chaque poste est géré par Windows LAPS, différent sur chaque machine. Les logiciels passent par un outil de déploiement ou un catalogue, les droits sont délégués au plus juste sur des OU, et les comptes à privilèges ont la MFA.
Signal d'alerteLaisser en place parce que « c'est plus pratique », ou donner à tout le monde le même mot de passe administrateur local.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Questions fréquentes sur le poste d'administrateur systèmes et réseaux
Administrateur systèmes et réseaux ou technicien supérieur : où passe la limite ?
Les deux titres se recouvrent et beaucoup d'offres les emploient l'un pour l'autre. Le technicien supérieur applique des procédures : il crée des comptes, prépare des postes, configure un port de switch. L'administrateur conçoit et répare : il choisit le découpage réseau, écrit les règles du pare-feu, prévoit la sauvegarde et la reprise. En entretien, une panne qui traverse plusieurs couches, comme un VPN monté sans trafic, montre vite de quel côté se situe la personne.
Faut-il exiger une certification réseau comme le CCNA ?
Rarement. Le CCNA prouve des bases réseau solides et reste utile quand le parc est en Cisco, mais beaucoup de bons ASR n'en ont aucune. Une certification Microsoft ou d'éditeur de pare-feu apporte le même type d'indice. Ce qui compte davantage, c'est de savoir expliquer un relais DHCP, une règle de NAT ou un test de restauration avec des exemples vécus. La certification reste un critère de tri pour les profils débutants.
Comment construire un test technique court pour un ASR ?
Trois ou quatre situations tirées du parc réel suffisent : un VLAN sans adresse, une GPO qui ne s'applique pas, un VPN sans trafic, une demande de restauration. La personne pose ses questions et raisonne à voix haute pendant vingt à trente minutes. Pour un poste confirmé, un petit script PowerShell à décrire s'y ajoute. Ce format montre la méthode de diagnostic mieux qu'un questionnaire à choix multiples.
Un administrateur systèmes et réseaux doit-il connaître le cloud ?
Microsoft 365 et Entra ID font partie du poste presque partout : comptes, licences, MFA, synchronisation avec l'annuaire local. Azure ou AWS au-delà dépendent de l'infrastructure. Si les serveurs restent en salle machine, une bonne maîtrise de la virtualisation, du réseau et de la sauvegarde pèse plus lourd. Si des VM tournent déjà dans le cloud, la personne doit au moins savoir relier un réseau Azure ou AWS au site par VPN.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.