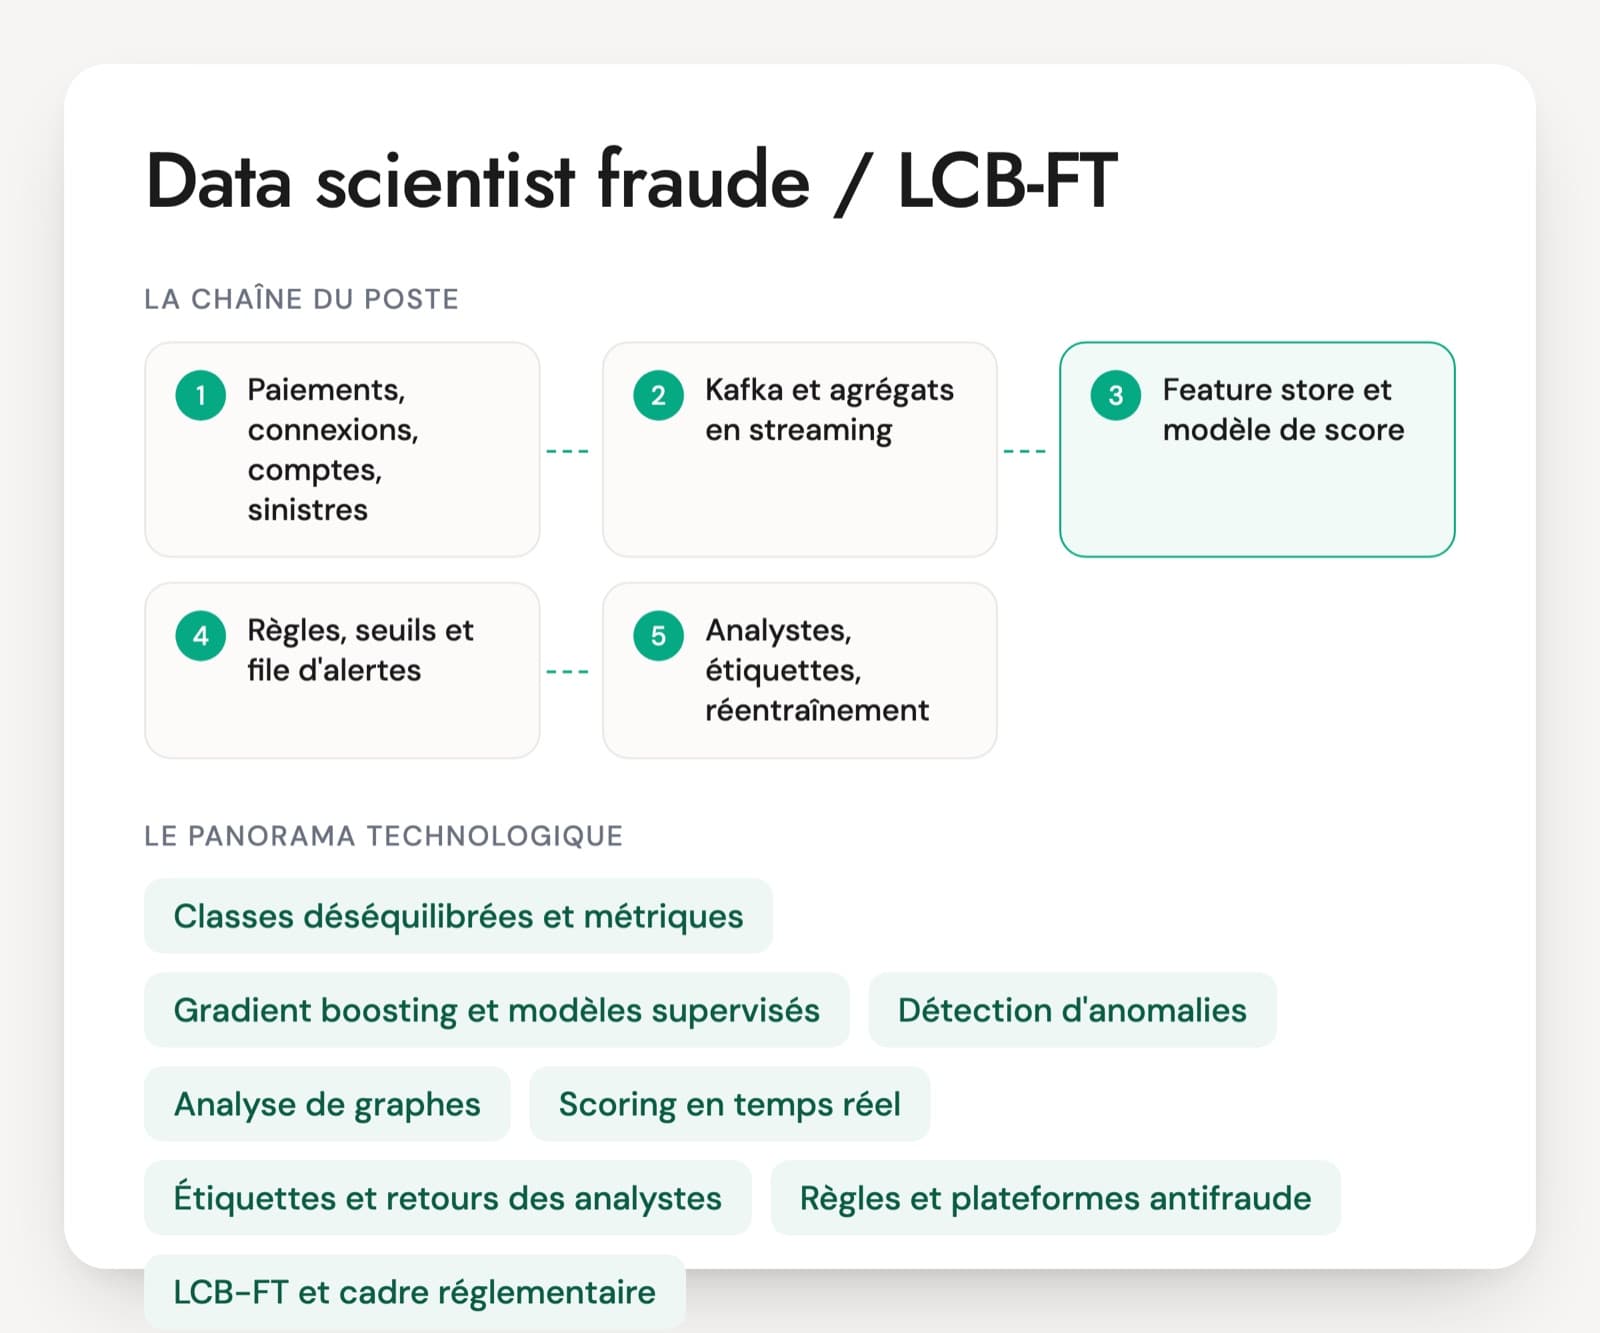
Le poste existe dans les banques et les néobanques, chez les établissements de paiement, les assureurs, les sites marchands et les opérateurs de jeux en ligne. Le data analyst fraude écrit du SQL sur des millions de transactions, conçoit et règle les règles qui acceptent, bloquent ou envoient en revue un paiement, mesure les pertes et les chargebacks. Dans un établissement financier, il construit aussi les scénarios de surveillance LCB-FT. Les questions d'entretien d'un data analyst fraude doivent couvrir ces quatre terrains.
Ce métier a ses propres pièges statistiques. Une fraude se confirme des semaines après le paiement, un client bloqué à tort laisse peu de traces, et une règle qui brille sur l'historique peut décevoir dès que les fraudeurs changent de méthode. Un analyste venu du marketing ou du contrôle de gestion maîtrise le SQL et les tableaux de bord, plus rarement ces décalages. Faites raconter une attaque vécue, avec les chiffres suivis pendant l'incident et le nombre de clients légitimes bloqués par les mesures prises.
Commencez par la requête de vélocité et la question sur le taux de fraude d'avril, qui trient vite les profils. Le PDF complète avec 30 questions sur six axes, un cas de 20 minutes sur une vague d'ouvertures de comptes frauduleuses dans une néobanque et une grille de 1 à 4.
Le terrain d'un analyste risque, des transactions aux obligations LCB-FT
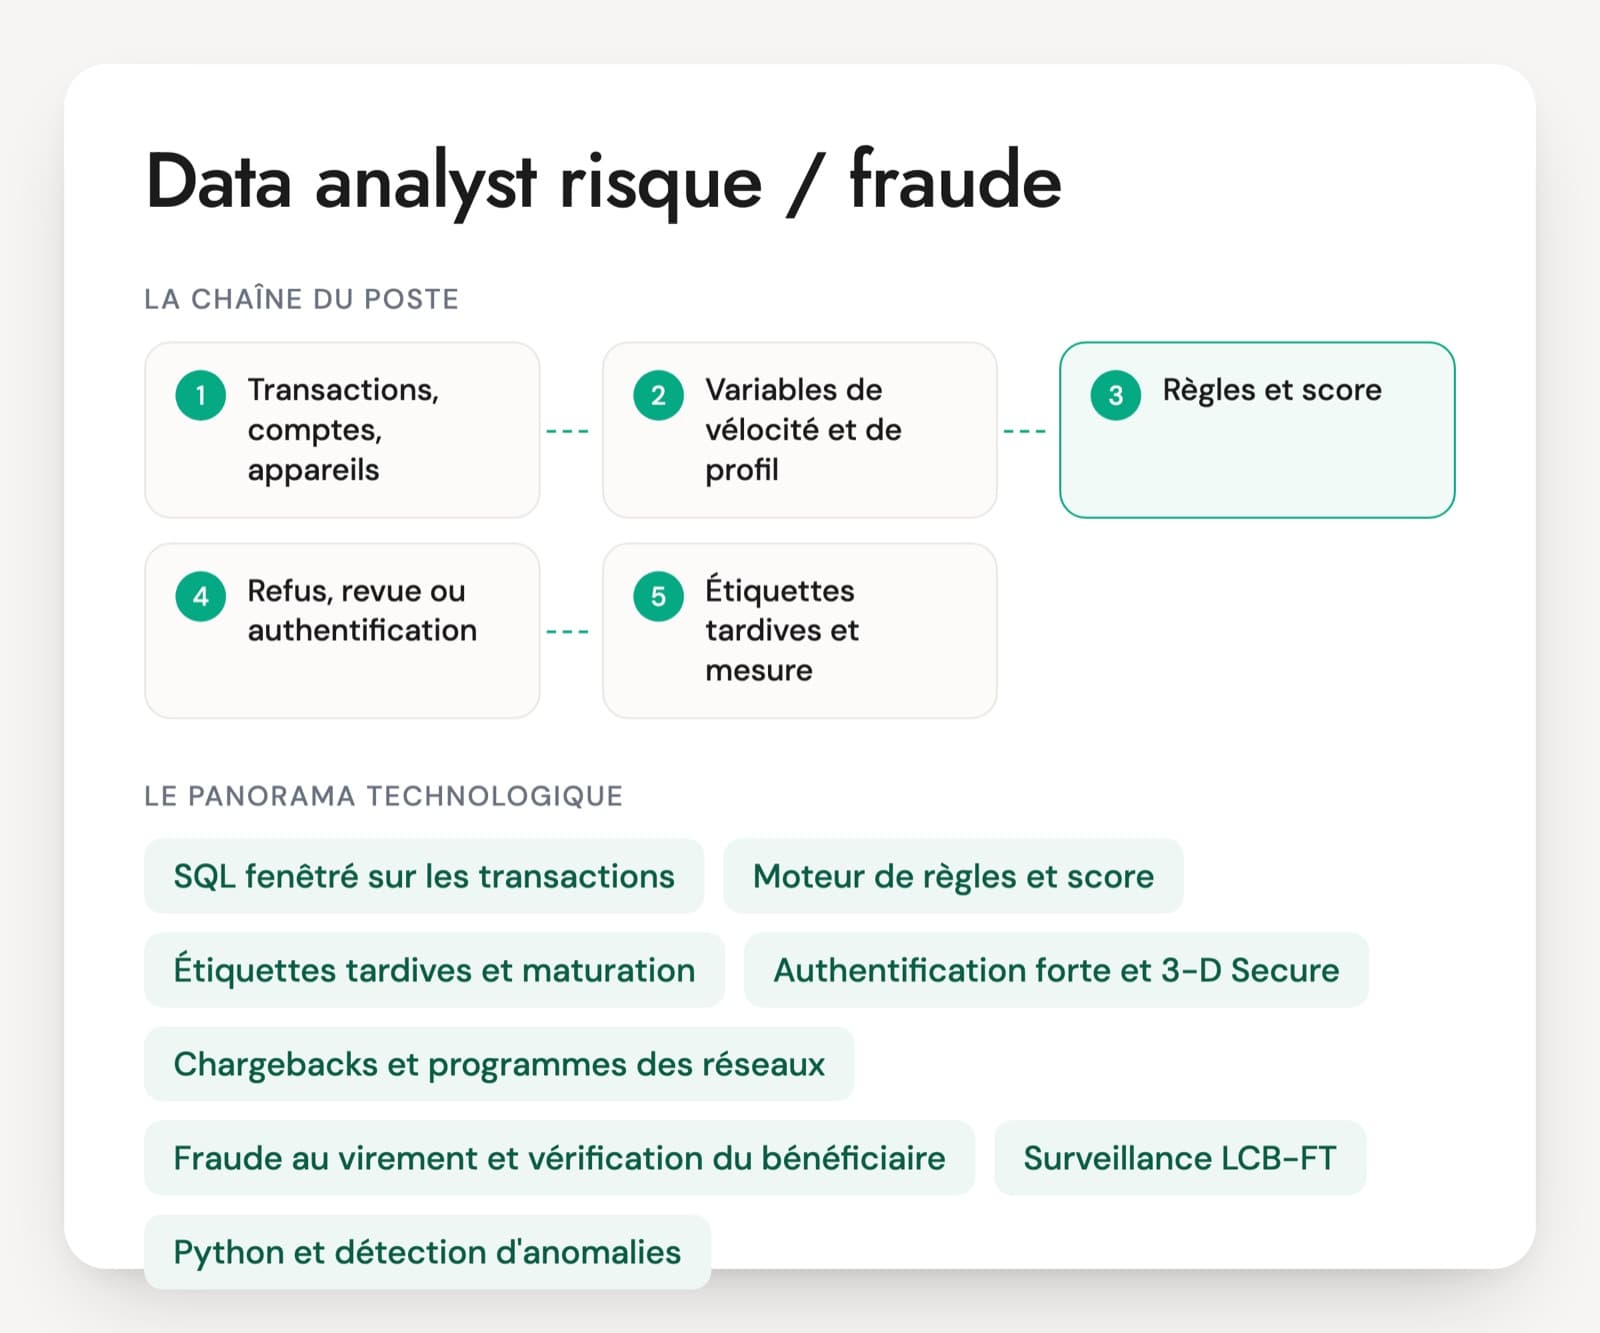
SQL fenêtré sur les transactions
Le quotidien du poste. Les indicateurs de fraude se calculent sur des fenêtres de temps glissantes, par carte, par compte ou par appareil, sur des tables de plusieurs millions de lignes par jour. Une requête de vélocité écrite en direct montre en quelques minutes le niveau réel.
Moteur de règles et score
Chaque paiement passe par un moteur de décision interne ou fourni par un éditeur, qui combine des règles écrites par les analystes et souvent un score de machine learning. L'analyste choisit les seuils et les actions (refus, revue, authentification) et mesure leurs effets sur la fraude comme sur les clients honnêtes.
Étiquettes tardives et maturation
On ne sait qu'une transaction était frauduleuse qu'après une contestation ou une déclaration du client, parfois des semaines plus tard. Tout indicateur récent est donc provisoire. Un bon analyste raisonne par mois de transaction et estime la part de fraude encore à venir.
Authentification forte et 3-D Secure
La DSP2 impose l'authentification forte pour la plupart des paiements en ligne, avec des exemptions (petits montants, analyse de risque, bénéficiaires de confiance). Le protocole 3-D Secure la met en œuvre. Chaque exemption se paie en risque de fraude et se gagne en paiements réussis, un arbitrage que l'analyste doit chiffrer.
Chargebacks et programmes des réseaux
Un chargeback est la contestation d'un paiement par carte par le porteur, via sa banque. Les réseaux surveillent les marchands dont le ratio de fraude et de litiges dépasse certains seuils. Chez Visa, le programme VAMP réunit depuis 2025 fraude et litiges dans un même ratio. Un dépassement entraîne des pénalités.
Fraude au virement et vérification du bénéficiaire
La fraude au virement (faux conseiller, usurpation d'identité, comptes de mules) a pris de l'ampleur avec les virements instantanés. Depuis octobre 2025, les banques de la zone euro vérifient la concordance entre le nom du bénéficiaire et l'IBAN avant un virement, ce qui fournit un nouveau signal aux analystes.
Surveillance LCB-FT
Dans les établissements financiers, des scénarios repèrent les opérations qui peuvent relever du blanchiment ou du financement du terrorisme. La conformité revoit les alertes et décide des déclarations de soupçon à Tracfin. Le règlement européen AMLR s'appliquera à partir du 10 juillet 2027.
Python et détection d'anomalies
Python (pandas, scikit-learn) sert aux tests de règles sur l'historique, aux analyses ponctuelles et aux méthodes non supervisées qui font remonter des comportements rares. Il complète le SQL sans le remplacer.
Analyse de réseau
Les fraudes organisées laissent des liens entre comptes : même appareil, même téléphone, même IBAN de sortie. Des jointures successives ou une base orientée graphe comme Neo4j font apparaître ces groupes. Les néobanques et les places de marché recherchent ce savoir-faire.
Le contenu du poste dépend de l'employeur. Chez un établissement de paiement ou un e-commerçant, l'analyste travaille surtout sur la fraude carte, l'authentification et les chargebacks, avec un œil sur le taux d'acceptation. En banque ou en néobanque, la fraude au virement, les ouvertures de comptes frauduleuses et la LCB-FT prennent plus de place, sous le regard de l'ACPR. Chez un assureur, l'analyse porte sur les déclarations de sinistres et les réseaux de fraudeurs. Les outils changent peu d'un employeur à l'autre, avec SQL, Python, un moteur de règles et un outil de visualisation. Les profils se distinguent surtout par leur façon de mesurer les étiquettes tardives, les faux positifs et la valeur en euros d'une décision.
Six savoir-faire à faire démontrer à un data analyst fraude
- SQL fenêtré sur données transactionnelles
- Conception et réglage de règles de détection
- Mesure des pertes et des faux positifs
- Authentification et chargebacks
- Scénarios de surveillance LCB-FT
- Investigation et analyse de réseau
Questions d'entretien pour un data analyst risque et fraude, avec les réponses attendues
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Au tableau, écrivez la requête qui repère les cartes ayant fait plus de cinq paiements en dix minutes.
Une bonne réponseUne fonction de fenêtre, par exemple un COUNT(*) OVER (PARTITION BY carte ORDER BY horodatage RANGE BETWEEN INTERVAL '10' MINUTE PRECEDING AND CURRENT ROW), ou une auto-jointure sur l'intervalle de temps. La personne filtre d'abord sur une plage de dates pour ne pas lire toute la table, se demande s'il faut compter les paiements refusés, qui sont souvent le meilleur signal, et vérifie que les horodatages sont dans le même fuseau.
Signal d'alerteUn GROUP BY sur la carte et sur des tranches fixes de dix minutes, sans voir qu'une rafale à cheval sur deux tranches passe inaperçue. Ou aucune notion de fonction de fenêtre.
Question 2 · confirmé
On est le 5 mai et on vous demande le taux de fraude d'avril. Quel chiffre donnez-vous ?
Une bonne réponseUn chiffre provisoire, présenté comme tel. Les fraudes se confirment avec retard, par les contestations des porteurs et les déclarations des clients, parfois plusieurs semaines après le paiement. La personne rattache chaque fraude à la date de la transaction, pas à la date de signalement, et s'appuie sur la courbe de maturation des mois précédents pour estimer le taux final. Elle précise si le taux est en nombre ou en montant, et sur quel dénominateur.
Signal d'alerteDiviser les fraudes signalées en avril par les transactions d'avril, en mélangeant date de paiement et date de signalement.
Question 3 · confirmé
Une nouvelle règle arrêterait 70 % des fraudes d'un type d'attaque, mais toucherait aussi 2 % des clients légitimes. Comment décidez-vous de l'activer ?
Une bonne réponseEn chiffrant en euros les pertes évitées face au chiffre d'affaires perdu, aux appels au service client et aux clients qui partent, et en regardant combien de clients légitimes sont touchés pour une fraude arrêtée. La règle est testée sur un historique postérieur à la période qui a servi à la concevoir, puis passée en mode silencieux (elle note sans bloquer) avant activation. L'action peut aussi être graduée, avec une authentification forte ou une revue plutôt qu'un refus. Une date de revue est fixée.
Signal d'alerte« 70 %, c'est très bien, on active », sans regarder les clients légitimes, ou un refus de principe de toute règle qui génère des faux positifs.
Question 4 · confirmé
Le ratio de fraude et de litiges d'un marchand se rapproche du seuil de surveillance du réseau de cartes. Quelles analyses lancez-vous ?
Une bonne réponseD'abord la définition exacte du ratio dans le programme du réseau : ce qui compte au numérateur, au dénominateur, et sur quel mois. Ensuite une décomposition par motif (fraude ou litige commercial comme une non-livraison), par produit, canal, pays, banque émettrice et parcours avec ou sans 3-D Secure, en raisonnant par date de transaction. Les réponses diffèrent selon la cause, avec authentification forte et règles ciblées pour la fraude, service client, remboursements et alertes avant litige pour les litiges commerciaux.
Signal d'alerteTout traiter comme de la fraude, ou bloquer d'un coup toutes les ventes à l'étranger sans analyse.
Question 5 · senior
Comment concevez-vous un scénario LCB-FT qui détecte le fractionnement de dépôts d'espèces ?
Une bonne réponseUn cumul des dépôts sur une fenêtre glissante, par client et par groupe de comptes liés, qui repère une série de montants chacun sous le seuil de vigilance mais dont le total le dépasse. La fréquence et la comparaison avec le profil connu (revenus déclarés, activité attendue) affinent l'alerte, avec des seuils différents selon le type de client. Le calibrage s'appuie sur l'historique des alertes et sur les retours de la conformité. La justification des seuils est documentée pour l'audit et l'ACPR. La déclaration de soupçon à Tracfin reste une décision de la conformité, pas de l'analyste.
Signal d'alerteUn seuil unique appliqué à chaque opération prise isolément, ou des seuils repris d'un autre établissement sans calibrage.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Analyste fraude, data analyst fraude et niveau de SQL attendu
Le data analyst fraude fait-il le même travail que l'analyste fraude opérationnel ?
L'analyste fraude opérationnel traite les alertes une par une. Il examine un dossier, contacte le client et décide de débloquer ou non. Le data analyst fraude travaille sur l'ensemble des transactions. Il écrit les requêtes, conçoit les règles, mesure leur performance et suit les pertes. Les deux métiers se parlent en permanence, et certains analystes passent de l'un à l'autre. Pour un poste data, le SQL et la mesure doivent dominer l'entretien.
Quel niveau de SQL exiger d'un data analyst risque ?
Un niveau avancé. Les fonctions de fenêtre bornées dans le temps, les jointures sur intervalles et la lecture d'un plan d'exécution sur de gros volumes font partie du quotidien. Un analyste qui ne sait calculer une vélocité qu'avec des GROUP BY sur des tranches fixes passera à côté d'une partie des attaques. Python est un plus apprécié pour les tests sur historique et l'analyse de réseau.
Comment organiser le test technique d'un analyste fraude ?
Un exercice en direct d'une quarantaine de minutes suffit. Fournissez un schéma de deux ou trois tables (transactions, comptes, appareils) et demandez une requête de vélocité, puis le calcul d'un taux de fraude sur un mois récent. Terminez par une règle à évaluer avec ses faux positifs. La personne commente à voix haute, ce qui montre son raisonnement sur les étiquettes tardives.
Un data analyst sans expérience de la fraude peut-il convenir ?
Sur un poste junior ou confirmé, oui, si le SQL est solide et si la personne comprend vite le décalage entre paiement et confirmation de fraude. Posez la question du taux de fraude d'avril. Un bon analyste généraliste devine le problème de maturité en quelques échanges. Pour un poste senior qui doit régler seul les règles ou concevoir des scénarios LCB-FT, une expérience du domaine reste nécessaire.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.