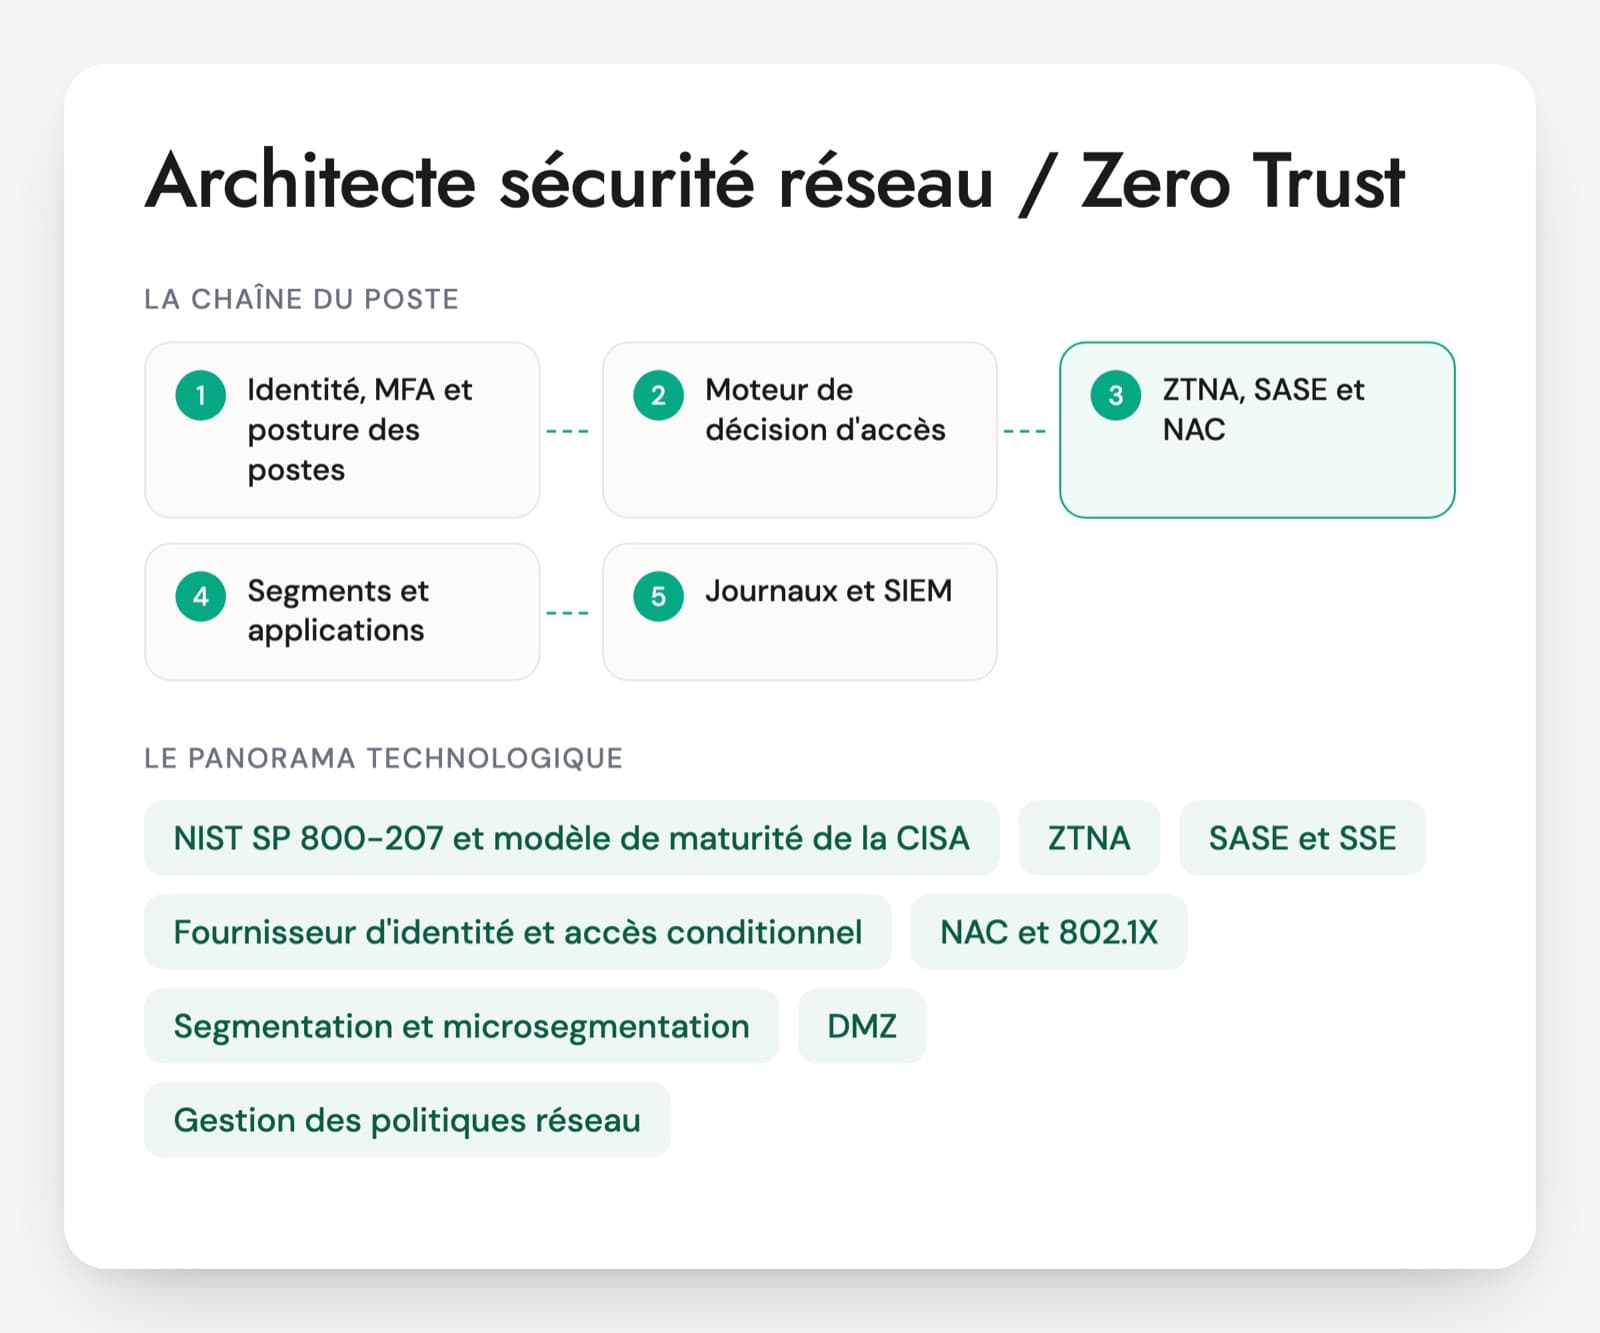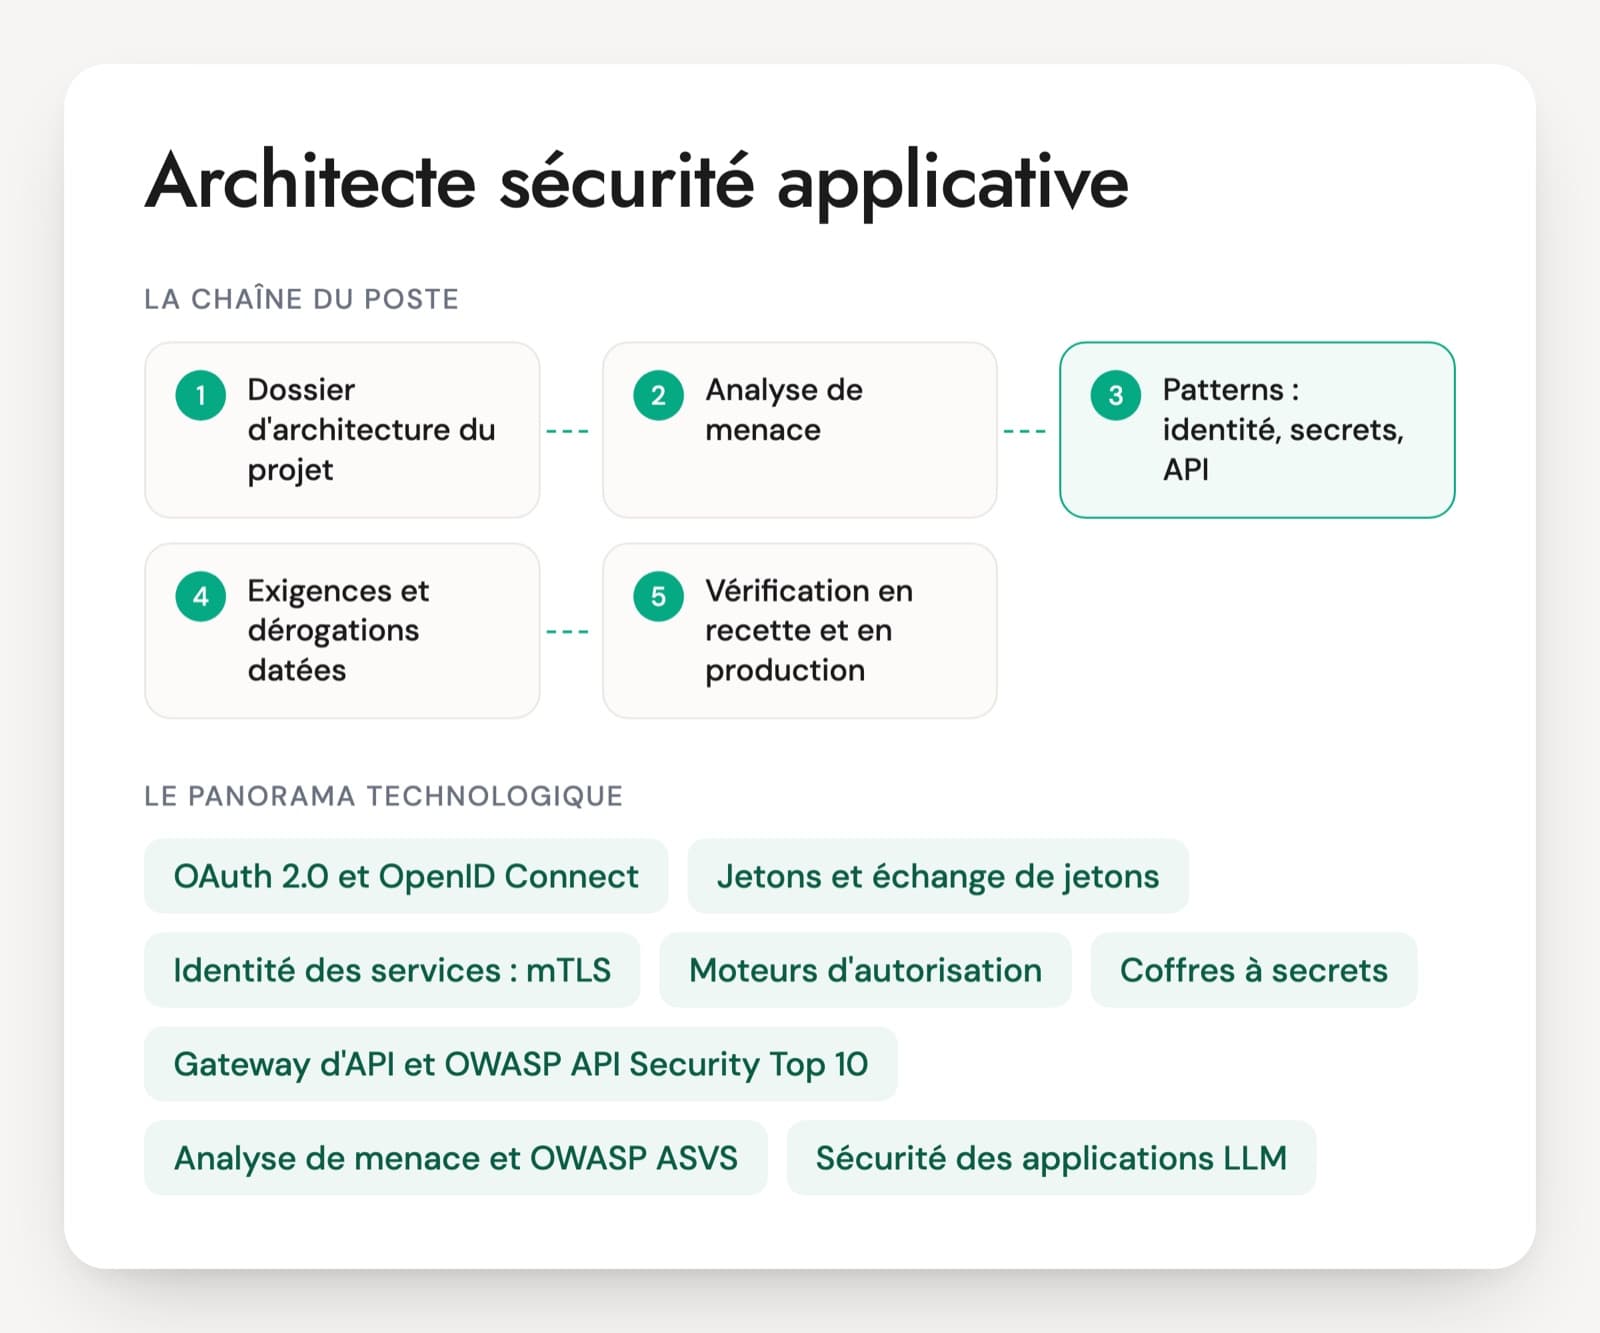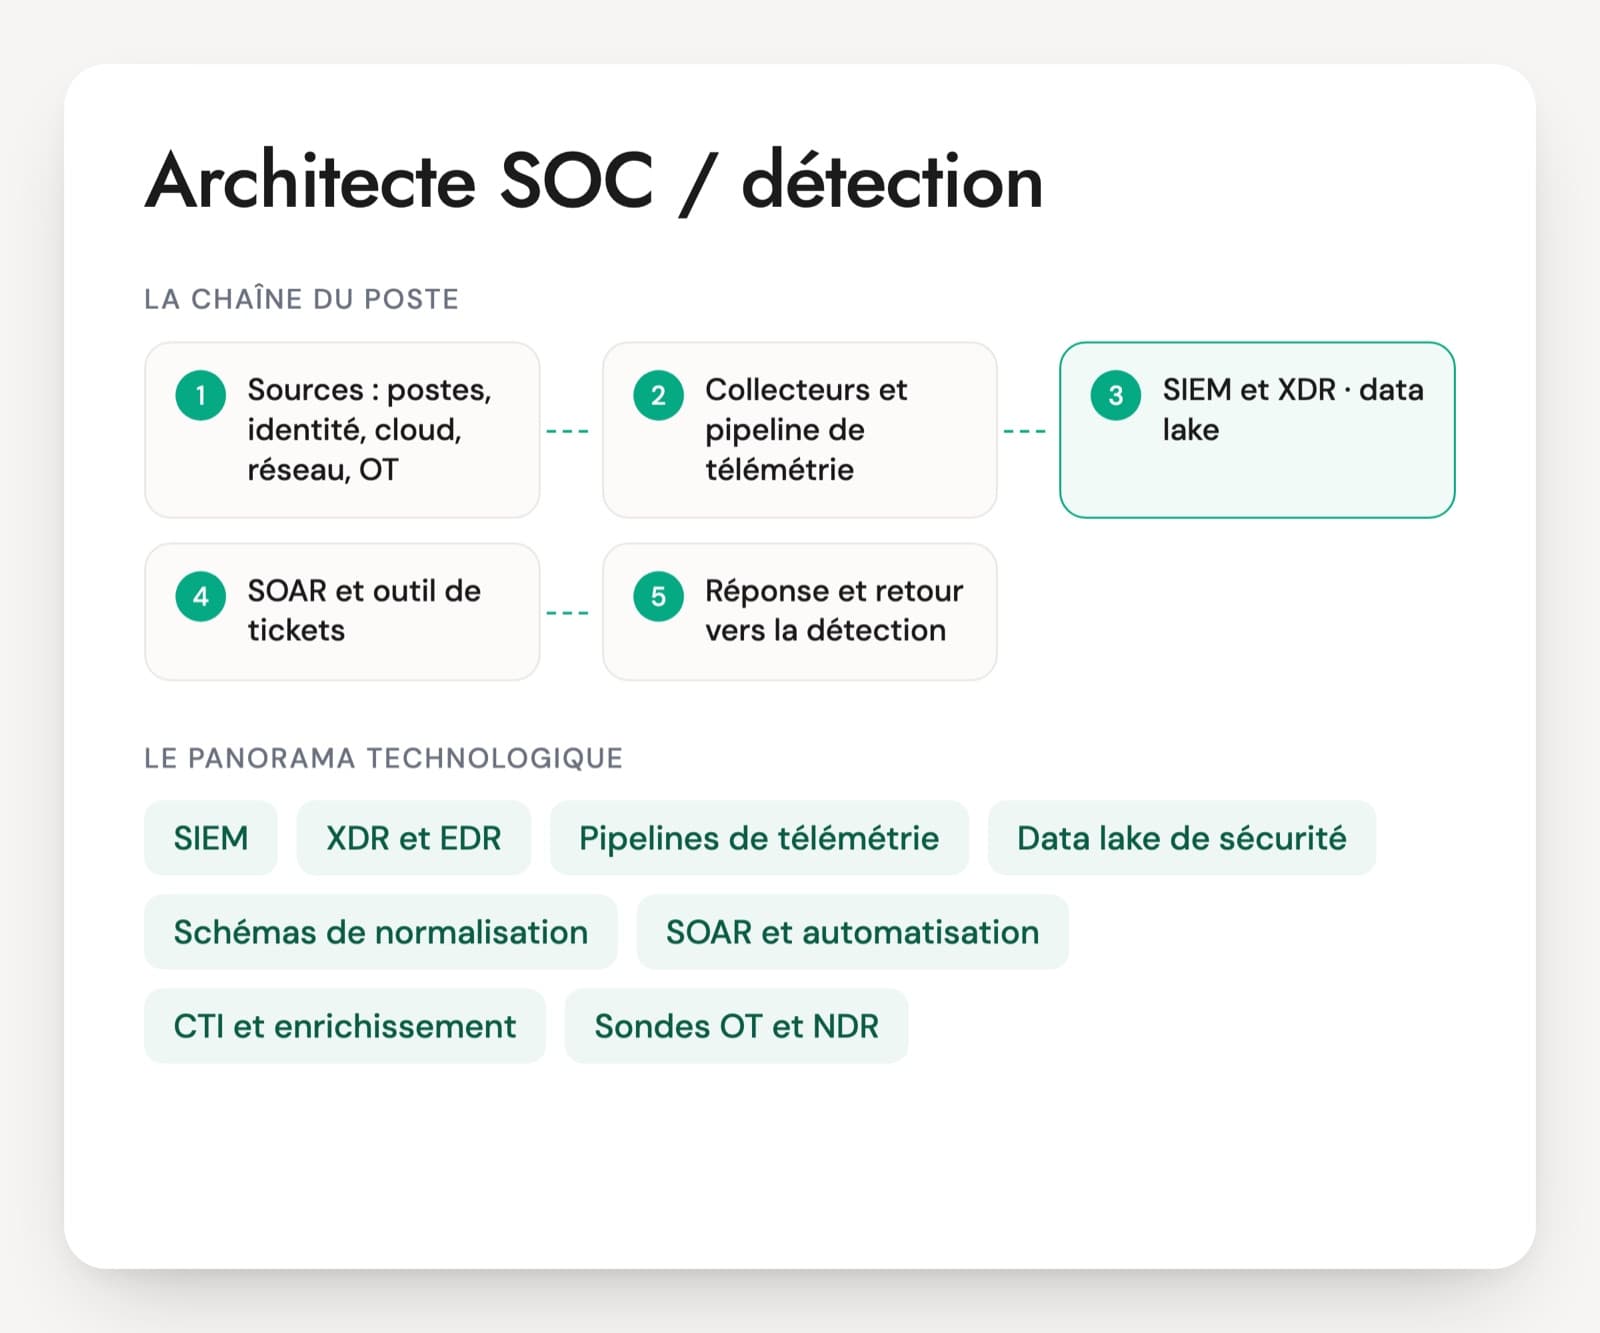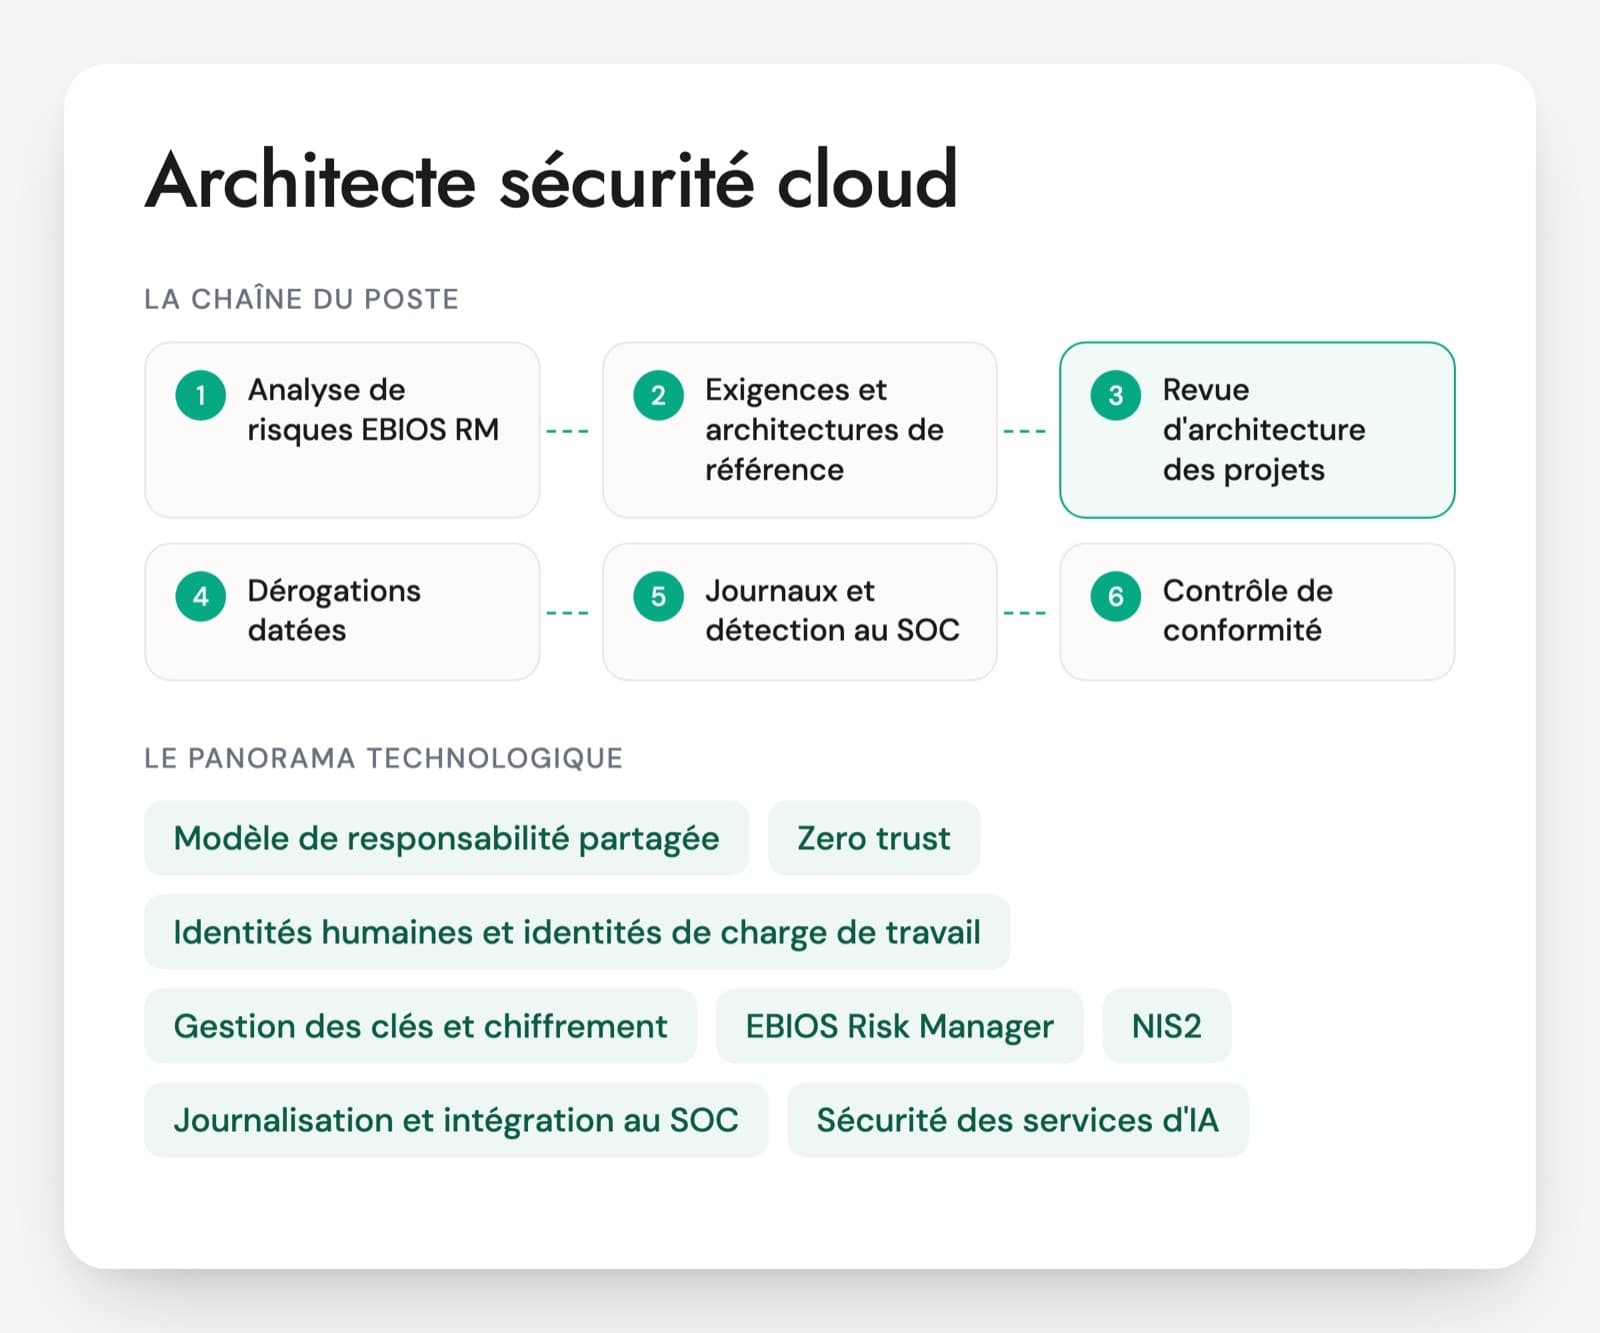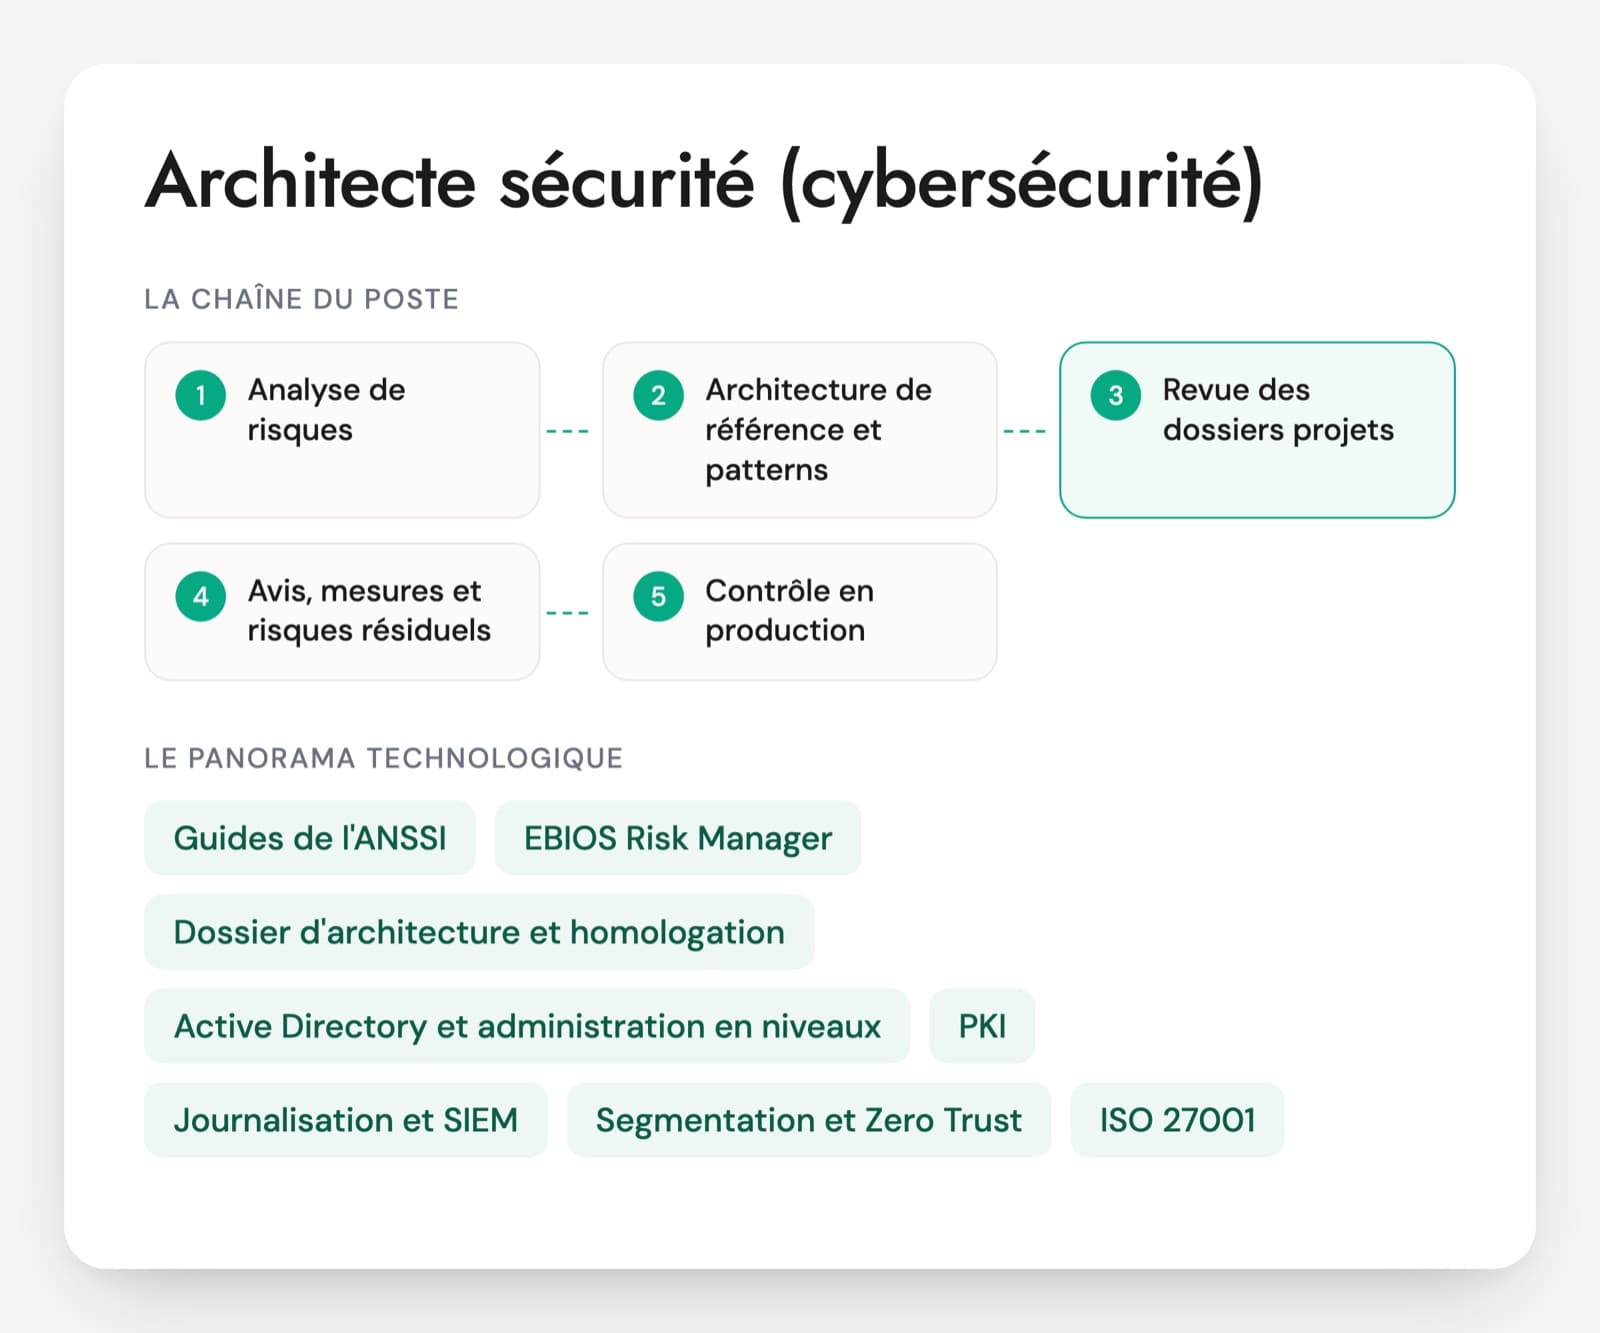
Le poste se trouve entre le RSSI, qui fixe la politique, et les équipes d'infrastructure et de développement, qui construisent. Les questions d'entretien d'un architecte sécurité partent de son quotidien : des revues de dossiers d'architecture technique (DAT), des avis rendus aux projets, des standards à écrire, des choix d'outils à instruire. Certaines offres parlent d'architecte cybersécurité ou de security architect pour le même travail.
Le profil vient souvent d'un poste d'ingénieur réseau, système ou sécurité opérationnelle. Il connaît bien un domaine et doit montrer qu'il raisonne sur l'ensemble du SI. Il doit savoir relier une mesure à un risque, citer les guides de l'ANSSI qu'il utilise et expliquer pourquoi l'annuaire, la PKI et la sauvegarde pèsent plus lourd que le reste. Le cloud, les accès Zero Trust et la sécurité applicative ont leurs propres spécialistes, mais un architecte généraliste doit savoir en parler.
L'entretien s'appuie sur un dossier réel : le projet, les risques retenus, les mesures exigées, celles qu'il a lâchées et pourquoi. Le PDF propose 30 questions sur six axes et un cas de 20 minutes.
Guides, référentiels et briques d'un architecte sécurité
Guides de l'ANSSI
Les guides de l'ANSSI servent de base aux architectures françaises. Les plus cités en entretien portent sur l'interconnexion d'un SI à internet (version 3.0, 2020), l'administration sécurisée des SI (version 3.0, 2021) et TLS. Un candidat qui les a appliqués sait dire quelles recommandations il a suivies et lesquelles il a adaptées.
EBIOS Risk Manager
La méthode d'analyse de risques publiée par l'ANSSI. Elle part des sources de risque et des chemins d'attaque, y compris par les prestataires, puis descend aux modes opératoires techniques. L'architecte s'en sert pour justifier ses mesures et écrire le risque résiduel.
Dossier d'architecture et homologation
Le DAT décrit l'application : composants, zones, flux, comptes, données. La revue de sécurité s'appuie dessus et débouche sur un avis. Dans le secteur public et pour les SI sensibles, cet avis alimente l'homologation de sécurité prononcée par une autorité désignée.
Active Directory et administration en niveaux
L'annuaire Microsoft reste le centre du SI dans la plupart des organisations. L'architecte définit le modèle d'administration : niveaux séparés, postes d'administration dédiés, bastion (Wallix, CyberArk, Systancia), comptes distincts et MFA. C'est la partie la plus visée par les attaquants.
PKI, HSM et cryptographie post-quantique
La PKI délivre les certificats des serveurs, des postes et des utilisateurs, avec des clés protégées par des HSM. Le NIST a publié en août 2024 les premiers standards post-quantiques (FIPS 203, 204 et 205) ; l'ANSSI recommande une hybridation avec les algorithmes classiques pendant la transition. Les candidats seniors savent où l'entreprise utilise la cryptographie.
Journalisation et SIEM
Une architecture se juge aussi sur ce que le SOC voit. L'architecte fixe les événements à collecter, la centralisation, la conservation et la protection des journaux, avec des cas de détection définis dès la conception.
Segmentation et Zero Trust
Zones de confiance, DMZ, filtrage entre zones et accès conditionnés à l'identité et à l'état du poste. Le Zero Trust ne supprime pas la segmentation : il ajoute un contrôle à chaque accès. Les grands SI confient souvent ce chantier à un architecte réseau spécialisé.
ISO 27001, NIST CSF et CIS Controls
Les référentiels qui encadrent le système de management et les mesures. ISO 27001 en version 2022 structure la politique et l'annexe A des mesures, le NIST Cybersecurity Framework 2.0 et les CIS Controls donnent des grilles de maturité. L'architecte doit relier ses standards à ces cadres.
Dans un grand groupe, l'architecte sécurité siège au comité d'architecture, rend des avis sur des dizaines de projets par an et maintient l'architecture de référence. Dans une organisation plus petite, il cumule ce rôle avec des tâches d'ingénieur et pilote lui-même certains chantiers, comme le SI d'administration ou la PKI. En conseil, la mission porte souvent sur une revue, une cible à trois ans ou l'accompagnement d'une homologation. Les certifications rencontrées sont CISSP et sa spécialisation ISSAP, SABSA, TOGAF et les certifications sécurité des fournisseurs de cloud. Elles indiquent une culture ; les arbitrages se vérifient sur des dossiers vécus.
Les compétences attendues d'un architecte sécurité
- Revue d'architecture et analyse de risques
- Segmentation, filtrage et interconnexions
- Administration sécurisée et Active Directory
- PKI, chiffrement et post-quantique
- Journalisation et détectabilité
- Standards et choix de solutions
Cinq questions d'entretien et les réponses attendues
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Une application RH doit s'ouvrir aux salariés en déplacement, sans VPN. Le projet arrive avec son dossier d'architecture et une mise en production dans un mois. Que regardez-vous en premier ?
Une bonne réponseLa sensibilité des données (besoins en disponibilité, intégrité, confidentialité, traçabilité) et la façon dont l'application est exposée : reverse proxy ou WAF en DMZ, aucun accès direct à la base. Puis l'authentification, avec le SSO de l'entreprise et une MFA, les comptes d'administration et leur chemin d'accès, la matrice de flux, les journaux envoyés au SOC et les dépendances tierces. Il classe ses remarques en bloquantes et non bloquantes, et chaque mesure demandée reçoit un porteur et une date.
Signal d'alerteUne liste de contrôles génériques appliquée sans regarder les données ni l'exposition, ou un avis rendu sans écarts classés ni porteurs.
Question 2 · confirmé
Un partenaire doit déposer des fichiers chaque nuit dans une application interne. Comment concevez-vous l'interconnexion ?
Une bonne réponseUne zone d'échange en DMZ, jamais un dépôt direct sur le serveur interne. Le flux part de préférence de l'intérieur, qui vient chercher les fichiers, plutôt que d'ouvrir un flux entrant vers le réseau interne. SFTP avec authentification par clé, compte dédié par partenaire, filtrage sur ses adresses, analyse antivirus et contrôle du format avant transfert, journaux conservés. Il cite les recommandations de l'ANSSI sur l'interconnexion d'un SI à internet comme base.
Signal d'alerteUn partage de fichiers ouvert depuis internet vers le réseau interne, ou un compte FTP commun à tous les partenaires.
Question 3 · senior
Vous concevez le SI d'administration d'une organisation de 5 000 postes. Poste d'administration dédié, poste virtualisé, bastion : que retenez-vous, et pourquoi ?
Une bonne réponseIl part du guide de l'ANSSI sur l'administration sécurisée (version 3.0) : des postes réservés à l'administration, sans messagerie ni navigation sur internet, dans une zone d'administration séparée du réseau bureautique, avec des comptes d'administration distincts des comptes utilisateurs. Un environnement bureautique peut être virtualisé sur le poste d'administration, l'inverse est exclu. Le bastion centralise l'accès et trace les sessions, mais il ne remplace pas le poste dédié. Il découpe le modèle en niveaux, l'annuaire et ce qui le contrôle formant le niveau le plus sensible.
Signal d'alerte« Un bastion suffit », avec des administrateurs qui s'y connectent depuis leur poste bureautique. Ou un poste bureautique qui héberge une machine virtuelle d'administration.
Question 4 · senior
La direction vous demande où en est l'entreprise face à la menace quantique. Que proposez-vous ?
Une bonne réponseUn inventaire des usages de la cryptographie à clé publique (TLS, VPN, PKI, signatures de logiciels et de documents, objets connectés) et des données qui doivent rester confidentielles longtemps, exposées au stockage aujourd'hui pour un déchiffrement plus tard. Il cite les standards du NIST publiés en août 2024 (FIPS 203 pour ML-KEM, FIPS 204 pour ML-DSA, FIPS 205 pour SLH-DSA) et la position de l'ANSSI, qui recommande une hybridation avec un algorithme classique pendant la transition. Il fixe des priorités, interroge les éditeurs sur leur feuille de route et exige l'agilité cryptographique dans les nouveaux projets.
Signal d'alerte« Ce n'est pas pour tout de suite », ou remplacer tous les algorithmes par des algorithmes post-quantiques seuls, sans hybridation ni inventaire.
Question 5 · confirmé
Le SOC dit qu'il ne voit rien de ce qui se passe dans une nouvelle application métier. Qu'auriez-vous dû exiger à la conception ?
Une bonne réponseUne liste d'événements à journaliser : authentifications réussies et échouées, actions d'administration, changements de droits, accès aux données sensibles, exports massifs, erreurs. Un format exploitable, une horloge synchronisée, un envoi vers le collecteur central, une durée de conservation fixée. Les cas de détection sont définis avec le SOC avant la mise en production et testés, et la couverture est vérifiée dans la recette.
Signal d'alerte« L'application écrit des logs sur son disque », ou une exigence de journalisation sans liste d'événements ni test avec le SOC.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Architecte sécurité, les questions fréquentes
Quand faut-il un architecte sécurité plutôt qu'un ingénieur sécurité ?
L'ingénieur construit et exploite : il configure les pare-feu, déploie l'EDR, traite les alertes. L'architecte décide de ce qui doit être construit et vérifie que les projets le respectent. Un architecte devient nécessaire quand les projets se multiplient sans règles communes, quand les revues de sécurité arrivent trop tard ou quand un chantier transverse (administration, PKI, segmentation) n'a pas de porteur. Une équipe sans ingénieurs ne tirera rien d'un architecte seul.
Quel parcours mène au poste d'architecte sécurité ?
La plupart des architectes sécurité ont d'abord été ingénieurs réseau, système, sécurité opérationnelle ou auditeurs, avec plusieurs années de terrain. Ce passé compte : un ancien ingénieur réseau sera solide sur la segmentation, un ancien pentester sur les chemins d'attaque. La question utile porte sur le domaine que la personne maîtrise le moins et sur la façon dont elle compense, par exemple en s'appuyant sur des experts lors des revues.
Quelles certifications ont du poids pour un architecte cybersécurité ?
Le CISSP est la plus répandue, et sa concentration ISSAP vise l'architecture. SABSA et TOGAF montrent une méthode d'architecture d'entreprise. Les certifications sécurité d'AWS, de Microsoft ou de Google comptent si le SI est largement dans le cloud. Aucune ne remplace l'examen d'un dossier réel : les mesures que la personne a exigées, celles qu'elle a abandonnées et pourquoi.
Quel test technique est donné à un architecte sécurité ?
Un cas en entretien vaut mieux qu'un questionnaire. Sur un schéma d'architecture simple, avec une application exposée, une base, des comptes d'administration et un partenaire, le candidat a vingt minutes pour relever les écarts, les classer et proposer des mesures. On voit la méthode, la hiérarchie des risques et la capacité à proposer une alternative réaliste. Delectus AI fournit ce type de cas avec une grille de notation dans le PDF de la fiche.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.