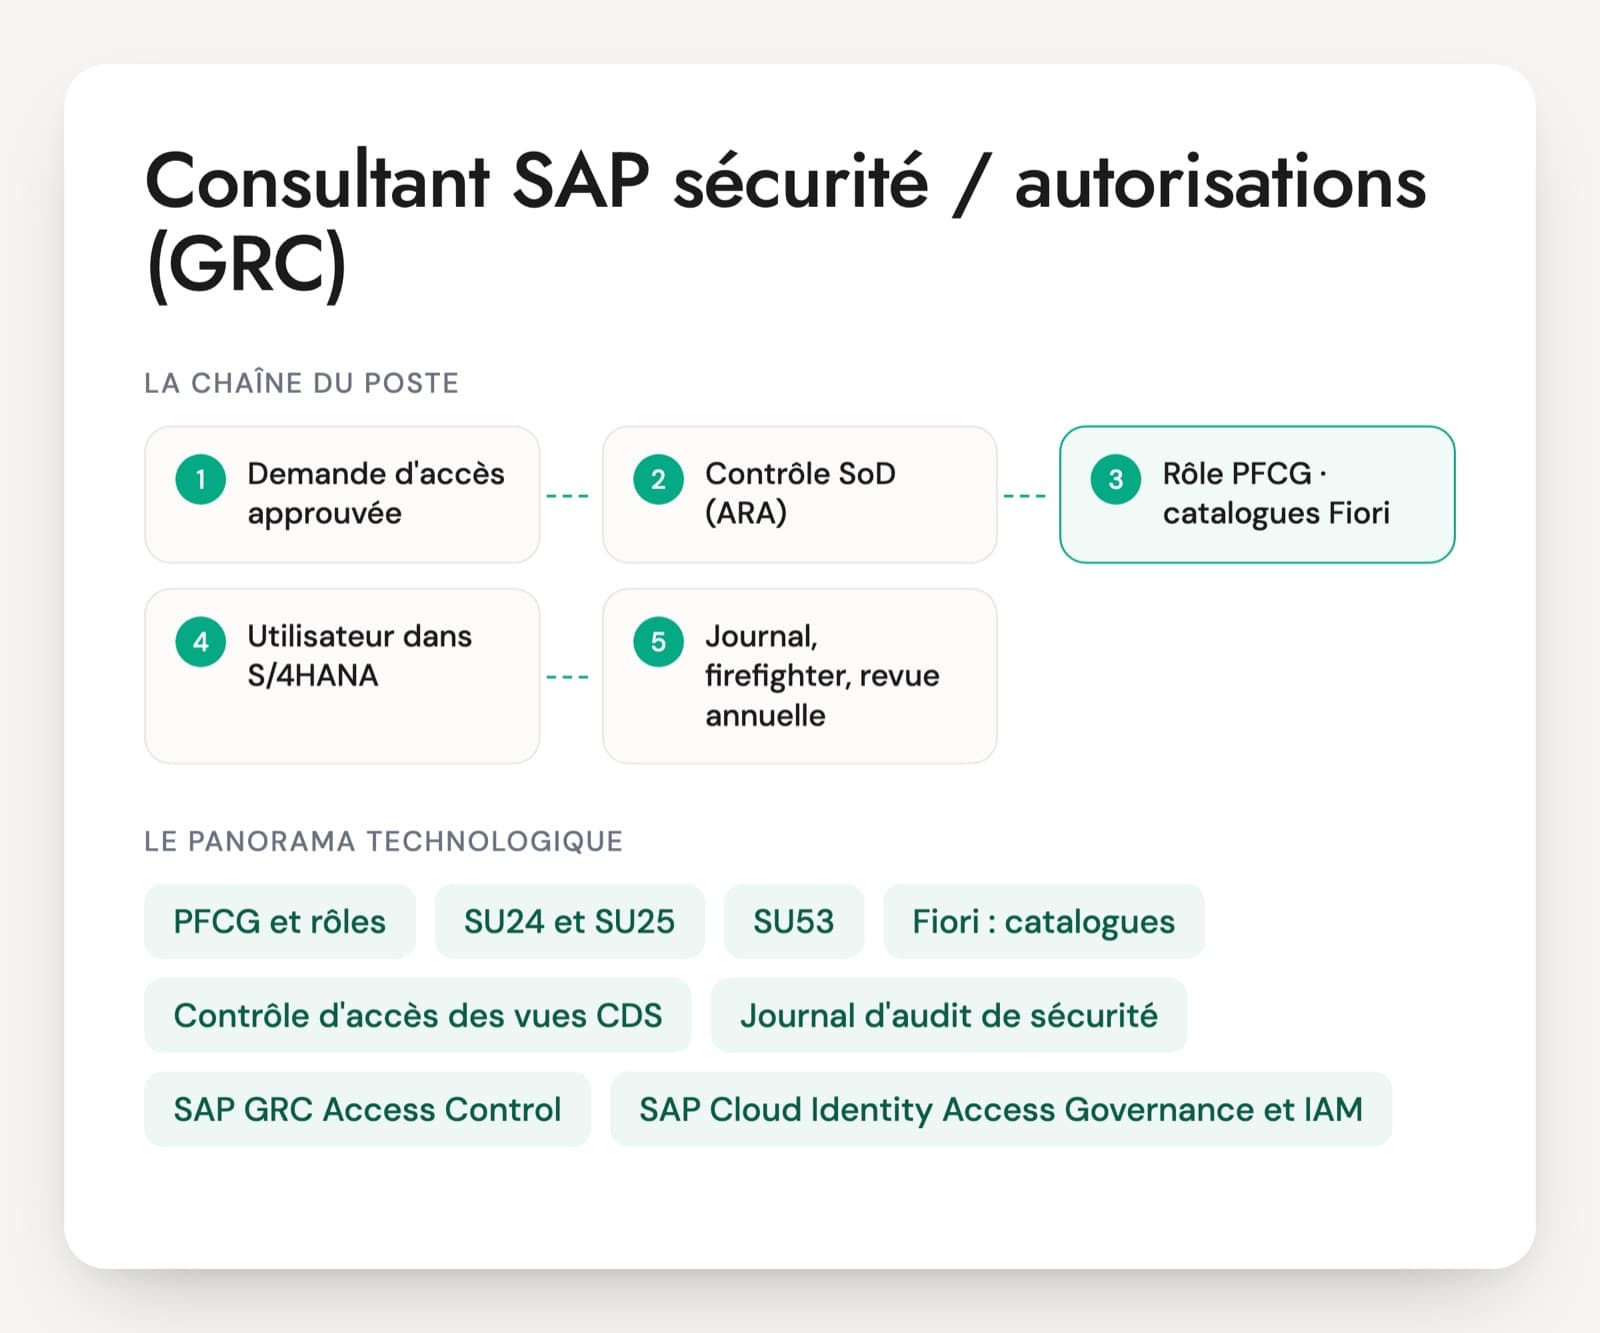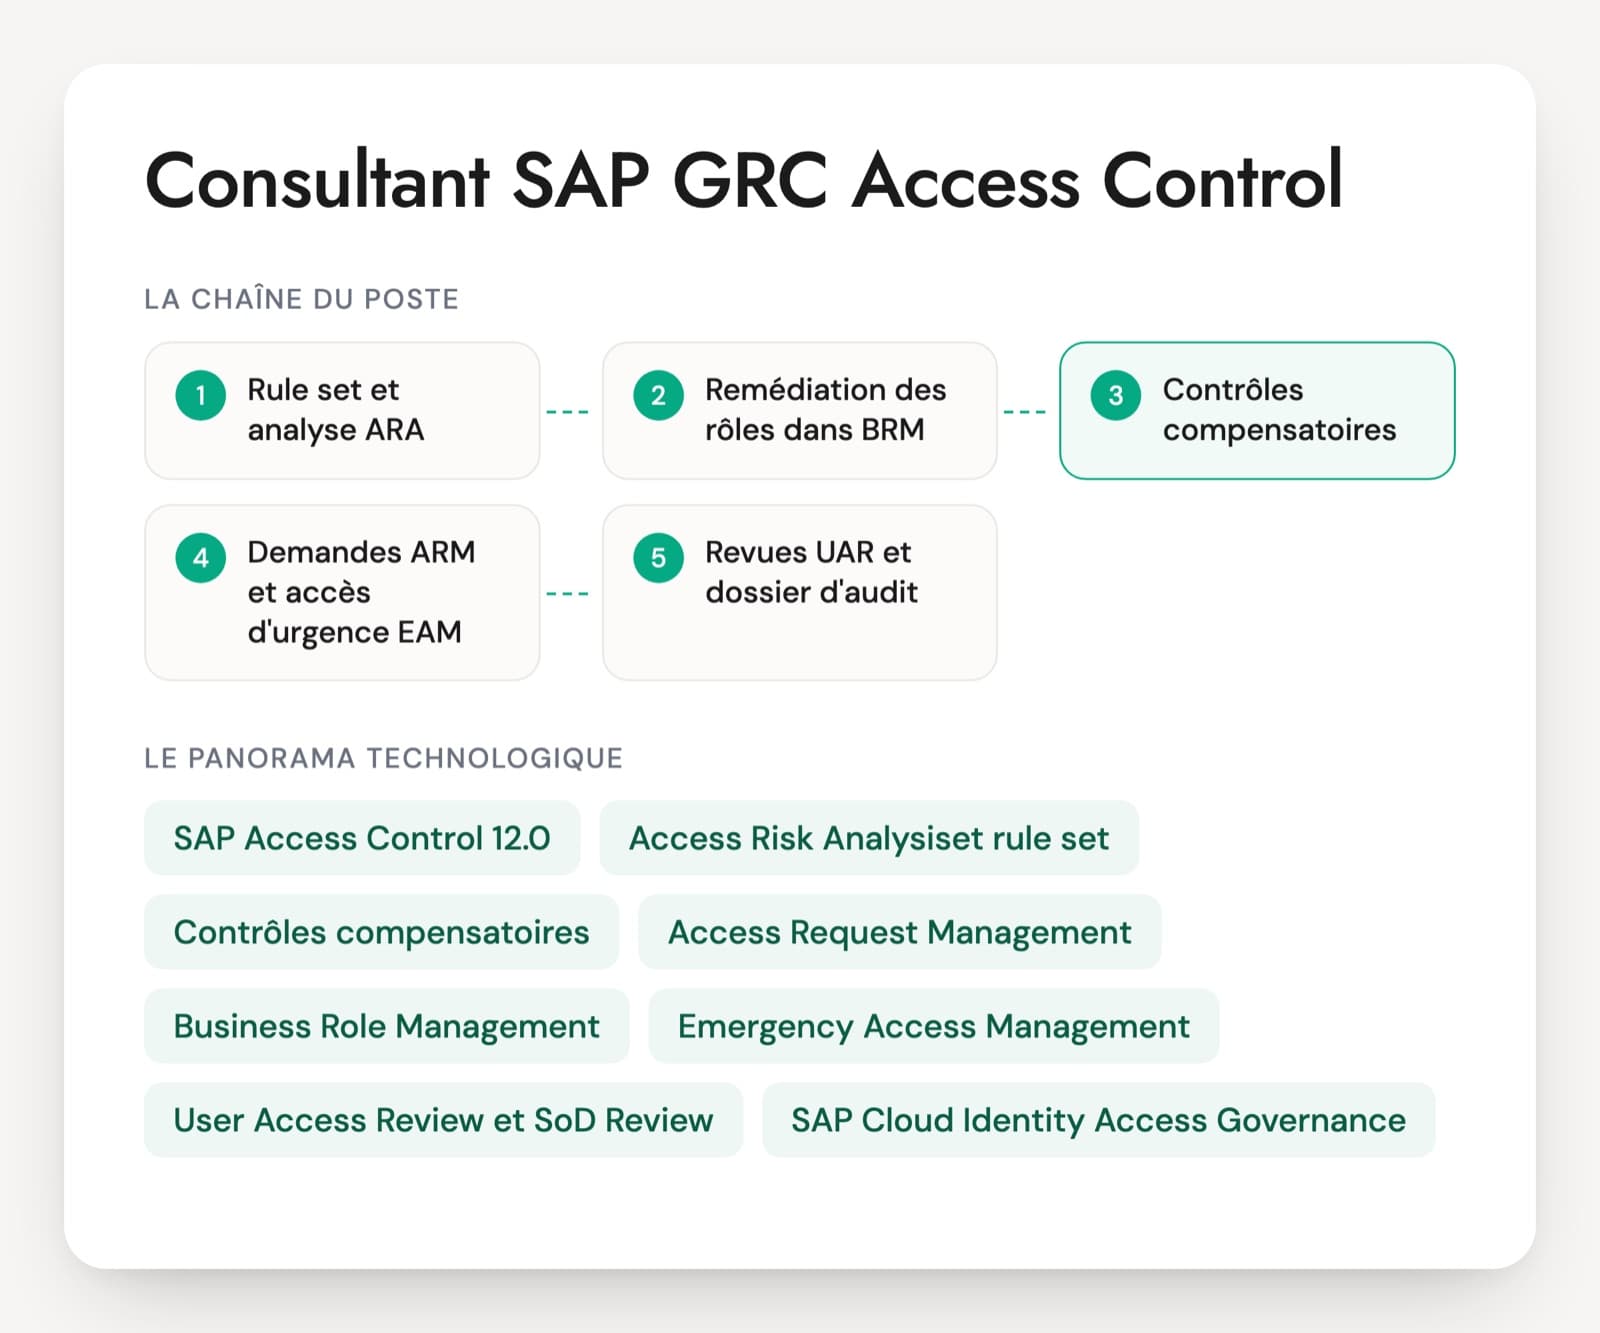
Sur un CV, « SAP GRC » recouvre deux métiers. Le consultant autorisations construit les rôles dans PFCG. Le consultant SAP GRC Access Control administre la couche du dessus : le rule set et l'analyse des risques (ARA), les demandes d'accès (ARM) et leurs workflows MSMP, les rôles métier (BRM), l'accès d'urgence (EAM) et les revues d'accès. L'entretien d'un consultant SAP GRC commence par savoir lequel des deux profils est recherché.
Les postes se trouvent en prestation sur les programmes S/4HANA et chez des industriels qui rattachent le sujet au contrôle interne. Le commissaire aux comptes reste le premier lecteur du travail : conflits de séparation des tâches, contrôles compensatoires, journaux des firefighters. Sur S/4HANA, les applications Fiori et la transaction BP changent l'écriture des règles, et beaucoup de rule sets hérités d'ECC produisent des milliers de faux positifs.
Le calendrier compte aussi. La maintenance standard d'Access Control 12.0 s'arrête fin 2027, et les groupes qui utilisent SuccessFactors ou Ariba regardent SAP Cloud Identity Access Governance pour leurs applications cloud. Un bon profil connaît les deux et sait dire ce qu'il garderait sur site. Le PDF ajoute un cas de 20 minutes et une grille de notation sur six axes.
Les composants d'Access Control à connaître
SAP Access Control 12.0
La plateforme GRC d'accès installée sur site, reliée aux systèmes SAP par un plug-in et des connecteurs RFC. Sa maintenance standard se termine fin 2027, et une édition successeur sur base SAP HANA est annoncée, sans date de disponibilité confirmée par SAP. Le candidat doit pouvoir dire sur quelle version et quel support package il a travaillé.
Access Risk Analysis (ARA) et rule set
Le moteur qui compare les autorisations des utilisateurs et des rôles au rule set : des risques composés de fonctions, elles-mêmes faites d'actions et de permissions. La qualité du rule set décide du nombre de faux positifs. Sur S/4HANA, il faut l'adapter aux applications Fiori et au partenaire commercial.
Contrôles compensatoires
Quand un conflit ne peut pas être supprimé, un contrôle compensatoire documenté le couvre, avec un propriétaire, une fréquence et des dates de validité. L'auditeur regarde surtout la preuve de leur exécution, qui se trouve hors d'Access Control ou dans Process Control.
Access Request Management (ARM), MSMP et BRF+
Les demandes de création, de modification et de retrait d'accès, avec analyse de risques avant approbation et provisioning automatique. Les circuits d'approbation se règlent dans MSMP (multi-étapes, multi-chemins) et les règles de choix d'approbateur ou de chemin s'écrivent souvent dans BRF+.
Business Role Management (BRM)
La conception des rôles dans GRC : rôle maître, rôles dérivés, rôles métier qui regroupent plusieurs systèmes, analyse de risques avant génération et certification périodique du contenu. Il limite la dérive quand BRM reste la seule source des rôles.
Emergency Access Management (EAM)
L'accès d'urgence, avec des firefighter IDs ou des firefighter roles prêtés pour une durée limitée. Chaque session porte un motif, ses journaux sont collectés puis revus par un contrôleur. C'est un des premiers points regardés par les commissaires aux comptes.
User Access Review et SoD Review
Les campagnes de revue périodique : qui détient quel rôle, et quels conflits compensés restent justifiés. Un refus en revue doit retirer réellement l'accès dans le système cible, sinon la campagne ne prouve rien.
SAP Cloud Identity Access Governance (IAG)
Le service SaaS de gouvernance des accès sur SAP BTP, pour les applications cloud comme SuccessFactors ou Ariba. Il propose l'analyse des accès, la conception de rôles, les demandes, l'accès à privilèges et la certification. Un pont le relie à un Access Control 12.0 déjà en place.
Le consultant SAP GRC Access Control intervient souvent après un premier projet d'autorisations, quand l'entreprise veut industrialiser la gestion des accès et répondre aux remarques des commissaires aux comptes. En prestation, il installe ou reprend la plateforme pendant un programme S/4HANA, souvent dans un core model déployé pays par pays. Chez un client final, il tient le rule set, les workflows, les campagnes de revue et l'accès d'urgence dans la durée, en lien avec le contrôle interne. Le profil recherché maîtrise les autorisations SAP sans s'y limiter, comprend les processus achat, vente et finance qui fondent les risques, et suit le passage vers l'édition successeur d'Access Control ou vers IAG pour les applications cloud.
Les points attendus d'un consultant SAP GRC Access Control
- Conception et maintenance du rule set
- Analyse et remédiation des conflits SoD
- Workflows MSMP et règles BRF+
- Rôles métier et méthodologie BRM
- Accès d'urgence et revues d'accès
- Raccordement S/4HANA et applications cloud
Cinq situations GRC Access Control et les réponses attendues
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
L'analyse de risques remonte 40 000 conflits SoD pour 1 800 utilisateurs. Par où commencez-vous ?
Une bonne réponsePar la qualité du rule set avant les utilisateurs. Une analyse faite au seul niveau des actions (transactions) compte des conflits que les objets d'autorisation n'ouvrent pas vraiment, d'où l'analyse au niveau des permissions. Il vérifie que les jobs de synchronisation ont tourné, puis lit les résultats par risque et par rôle : un conflit logé dans un rôle simple distribué à 400 personnes se corrige une fois. Les données d'usage des actions servent ensuite à retirer les transactions jamais lancées.
Signal d'alerteAffecter un contrôle compensatoire utilisateur par utilisateur, ou désactiver des risques pour faire baisser le compteur avant l'audit.
Question 2 · confirmé
Un acheteur doit garder un conflit SoD que l'organisation ne peut pas supprimer. Que contient le contrôle compensatoire que vous lui affectez ?
Une bonne réponseUn contrôle décrit concrètement, par exemple une revue mensuelle des fournisseurs créés et des paiements associés, rattaché au risque précis qu'il couvre. Un propriétaire, un responsable du suivi et un approbateur, une unité organisationnelle, des dates de validité et la preuve attendue à chaque exécution. L'affectation vise l'utilisateur, le risque et le système concernés. À l'échéance, l'affectation est revue, avec l'accord du propriétaire du risque.
Signal d'alerte« Le manager surveille », sans fréquence ni preuve, une affectation sans date de fin, ou un même contrôle posé sur tous les risques d'un service.
Question 3 · confirmé
Une demande d'accès passe par le manager, puis par le propriétaire du rôle, et par le contrôle interne seulement si un risque est détecté. Comment le modélisez-vous dans MSMP ?
Une bonne réponseDans le processus de demande d'accès, un chemin principal avec deux étapes, manager puis propriétaire du rôle. Des règles d'agent trouvent le manager dans les données utilisateur et le propriétaire dans les attributs du rôle. Une règle de routage, souvent écrite dans BRF+, envoie la demande vers une étape du contrôle interne quand l'analyse de risques trouve un conflit. Il génère la nouvelle version de la configuration, l'active, puis teste les deux cas.
Signal d'alerteUn seul chemin où tout le monde approuve toujours, ou un développement ABAP spécifique pour un routage que MSMP sait faire.
Question 4 · confirmé
Un consultant support doit corriger une donnée en production à 22 h. Comment organisez-vous l'accès d'urgence avec EAM ?
Une bonne réponseUn firefighter ID ou un firefighter role préparé à l'avance, attribué au consultant pour une durée limitée, avec un propriétaire et un contrôleur désignés. Le consultant saisit un code motif et une description à l'ouverture de la session. Les journaux (transactions, documents de modification, journal d'audit de sécurité) sont collectés, puis le contrôleur revoit la session dans un workflow de revue des journaux.
Signal d'alerteDonner temporairement SAP_ALL au compte personnel du consultant, ou partager le mot de passe d'un compte générique.
Question 5 · confirmé
Comment préparez-vous une campagne de revue des accès utilisateurs (UAR) pour 3 000 utilisateurs ?
Une bonne réponseIl choisit le relecteur (manager ou propriétaire du rôle), exclut les comptes techniques traités à part, génère les demandes de revue, fixe les échéances et l'escalade, et désigne un coordinateur pour les réaffectations. Un retrait refusé en revue doit déclencher le retrait réel du rôle. À la fin, il garde la trace des décisions pour l'auditeur. Une revue SoD séparée fait revalider les conflits compensés.
Signal d'alerteExporter les accès dans Excel, les envoyer par e-mail et archiver les réponses.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Consultant SAP GRC, les questions fréquentes
Quand un consultant autorisations SAP ne suffit-il plus ?
Un consultant autorisations construit et corrige les rôles dans PFCG, lit les traces et règle les problèmes d'accès. Dès que l'entreprise utilise Access Control, il faut aussi quelqu'un qui tienne le rule set, les workflows MSMP, l'accès d'urgence et les campagnes de revue. Beaucoup de profils savent faire les deux. L'entretien vérifie qu'il a configuré la plateforme et pas seulement consulté ses rapports.
Un consultant GRC doit-il connaître les processus financiers ?
Oui, assez pour comprendre les risques qu'il écrit. Un conflit entre création de fournisseur et paiement, ou entre saisie et validation d'une écriture, n'a de sens que si l'on connaît le circuit achat et la comptabilité fournisseurs. Sans cette base, il copie le rule set livré sans l'adapter et ne sait pas défendre une décision devant le contrôle interne ou l'auditeur.
Quelle place donner à SAP Cloud IAG dans le profil recherché ?
Elle dépend du parc. Si l'entreprise n'a que des systèmes sur site, Access Control reste le centre du poste. Si elle utilise SuccessFactors, Ariba ou d'autres applications cloud de SAP, une expérience d'IAG ou du pont entre IAG et Access Control devient un critère de choix. Ce qui compte, c'est la façon dont le candidat a traité un risque qui traverse une application cloud et S/4HANA.
Quel test technique est donné à un consultant SAP GRC ?
Un extrait de rapport d'analyse de risques avec quelques rôles et utilisateurs fictifs fonctionne bien. Le candidat trie les vrais conflits et les faux positifs, propose une remédiation et rédige un contrôle compensatoire. Une deuxième partie sur un circuit d'approbation à dessiner dans MSMP suffit. L'exercice dure une demi-heure, en direct, et le candidat commente ses choix.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.