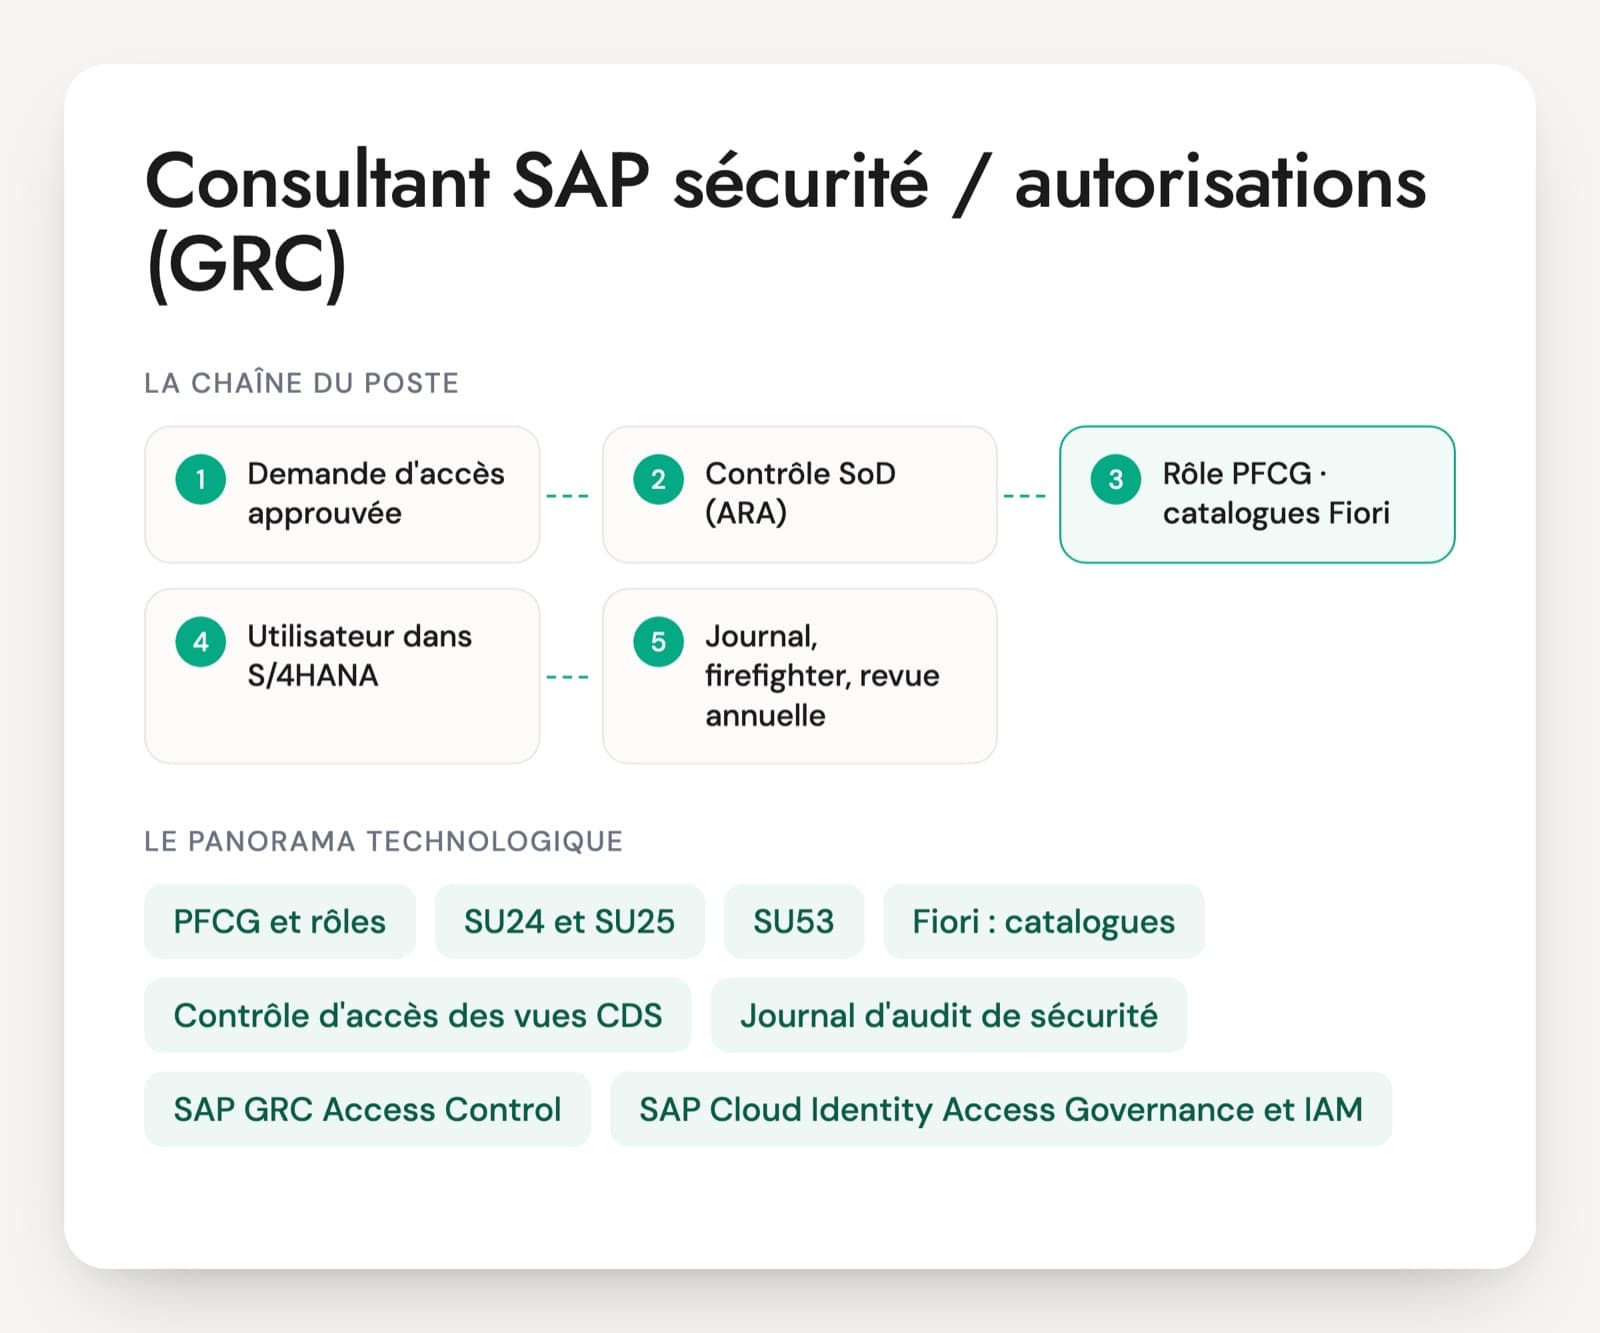
Selon l'employeur, l'annonce parle de consultant SAP autorisations, habilitations, sécurité ou GRC. Le socle reste le même : des rôles construits dans PFCG à partir des propositions SU24, des niveaux organisationnels par société ou par site, des traces pour trouver l'autorisation qui manque. S/4HANA ajoute la couche Fiori : catalogues métier, espaces et pages, services OData, contrôle d'accès des vues CDS. Sur les postes GRC viennent SAP GRC Access Control, la matrice de séparation des tâches (SoD) et les accès d'urgence.
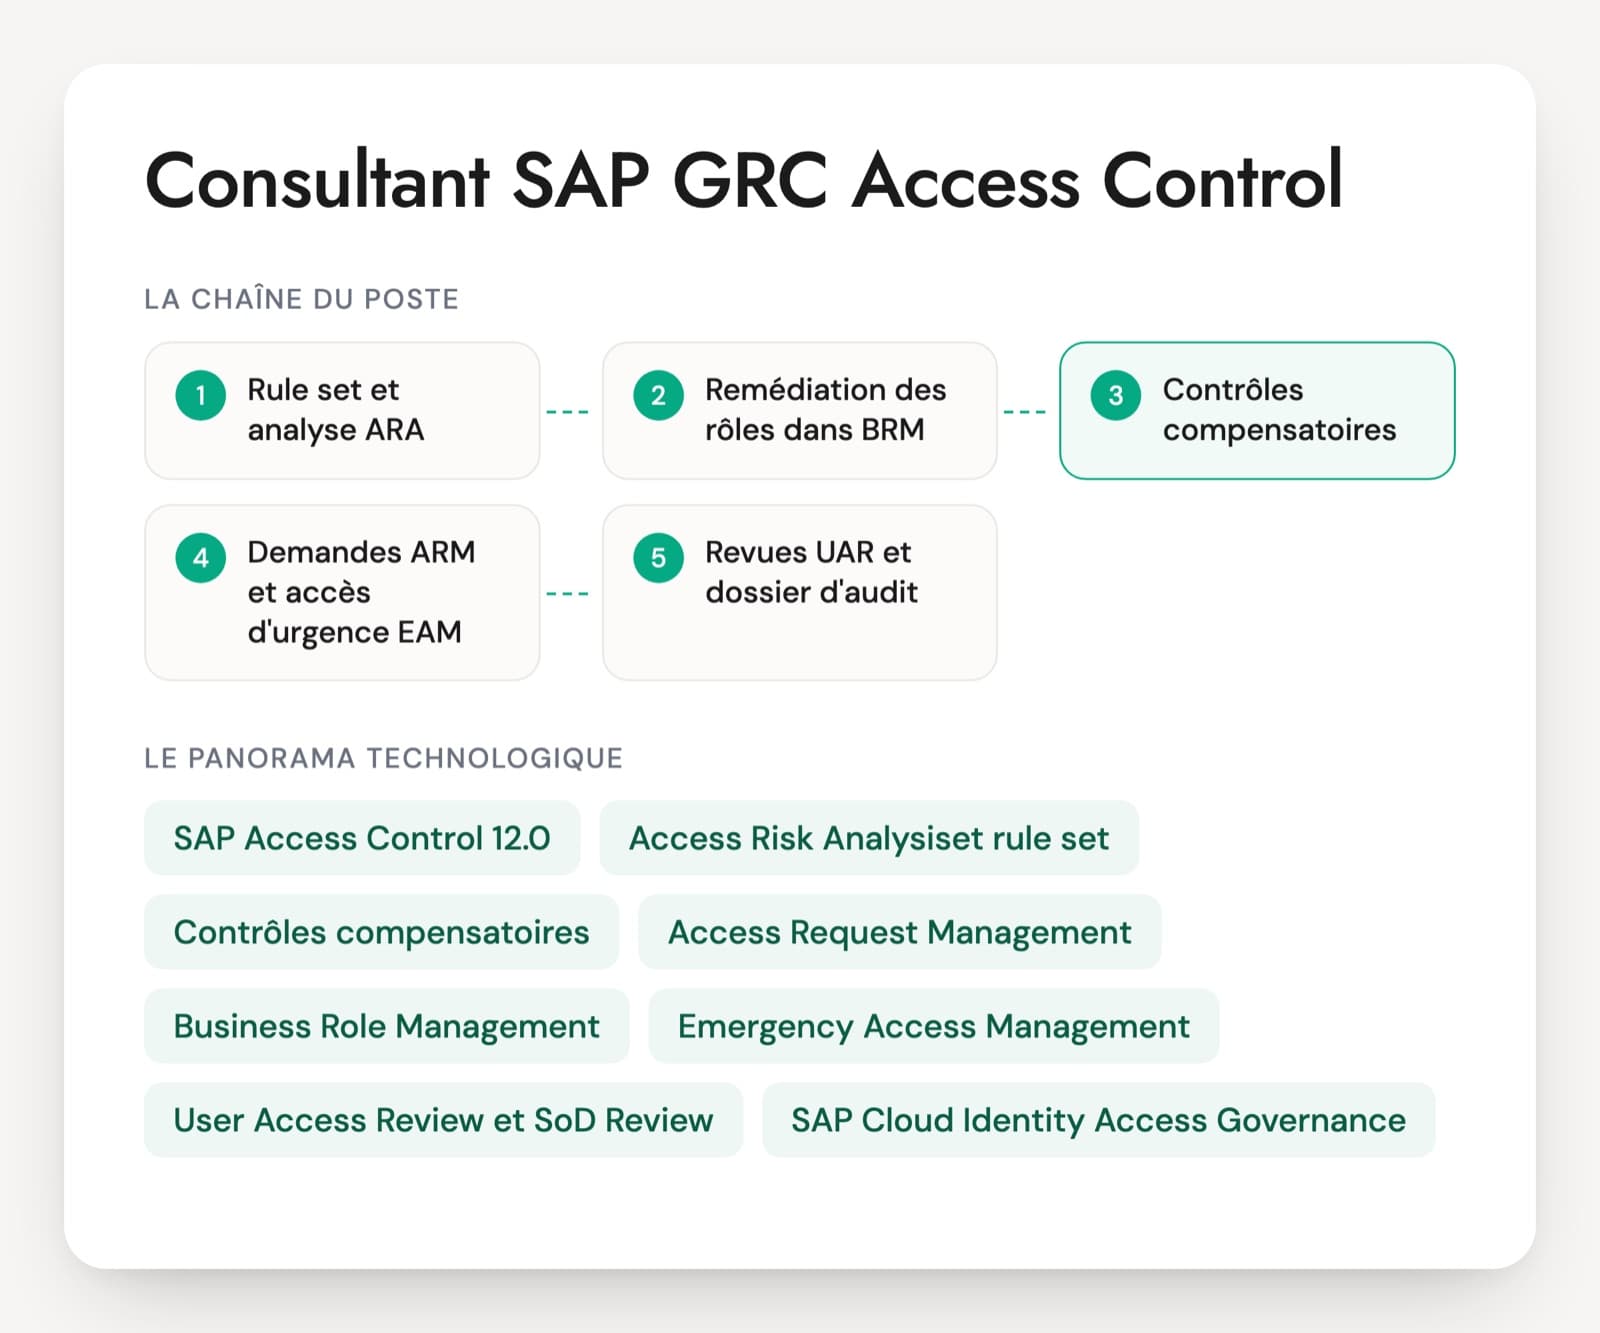
Le calendrier de SAP pèse sur les choix des clients. SAP Access Control 12.0 est en maintenance standard jusqu'à fin 2027, et une édition successeur sur SAP HANA est annoncée, sans date de disponibilité confirmée par SAP. SAP Cloud Identity Access Governance couvre le cloud. SAP Identity Management sort de maintenance fin 2027, sans successeur direct, et SAP oriente vers Microsoft Entra ID.
Un profil Basis qui a « fait des rôles » n'est pas pour autant un consultant sécurité. Tout se joue dans sa façon de parler d'objets, de champs et de valeurs, et de relier une règle SoD à une autorisation précise. Le PDF propose 30 questions sur six axes, un cas de 20 minutes et une grille de 1 à 4.
Transactions, outils et produits de la sécurité SAP
PFCG et rôles
La transaction de maintenance des rôles : menu, autorisations, niveaux organisationnels, génération du profil, affectation des utilisateurs. Rôles simples, composites et dérivés composent le concept d'autorisations du client. Le candidat doit pouvoir décrire le concept d'un projet qu'il a construit.
SU24 et SU25
SU24 tient les propositions d'autorisations par transaction, app ou service, que PFCG reprend quand on remplit un rôle. SU25 compare ces propositions avec celles de SAP après une montée de version. Un consultant qui ne touche jamais à SU24 corrige les mêmes valeurs à la main dans cent rôles.
SU53, STAUTHTRACE et SUIM
SU53 montre le dernier contrôle d'autorisation en échec, STAUTHTRACE et ST01 tracent tous les contrôles d'une session. SUIM répond aux questions d'audit : qui a telle transaction, telle valeur, quels changements ont été faits sur un compte ou un rôle.
Fiori : catalogues, espaces et pages
Dans S/4HANA, les apps arrivent par des catalogues métier, regroupés dans des modèles de rôles métier livrés par SAP. L'affichage dans le launchpad passe par des espaces et des pages, que SAP recommande à la place des anciens groupes. Le rôle PFCG porte aussi le démarrage des services OData.
Contrôle d'accès des vues CDS
Les apps analytiques et beaucoup d'apps de liste lisent des vues CDS. Leur contrôle d'accès filtre les lignes à partir des objets d'autorisation PFCG, par société ou par organisation commerciale. Quand il manque, un utilisateur voit tout.
Journal d'audit de sécurité
Il enregistre connexions, échecs, appels RFC, transactions lancées et modifications de comptes, selon les filtres posés dans RSAU_CONFIG. C'est la source de preuve pour les comptes à privilèges et les accès d'urgence, souvent reliée à un SIEM.
SAP GRC Access Control
La plateforme de gouvernance des accès : analyse des risques (ARA), demandes d'accès avec approbation (ARM), accès d'urgence ou firefighter (EAM), gestion des rôles (BRM), revues et contrôles d'atténuation. La version 12.0 est en maintenance standard jusqu'à fin 2027.
SAP Cloud Identity Access Governance et IAM
IAG est l'offre cloud de SAP pour la gouvernance des accès. Le provisioning des comptes passe par la CUA, SAP Identity Management, qui sort de maintenance fin 2027, ou un outil d'identité comme Microsoft Entra ID ou SailPoint, cité dans les annonces.
Les postes se trouvent dans les DSI, les centres de compétences SAP, les cabinets d'audit et en prestation. En projet S/4HANA, le consultant conçoit le concept d'autorisations, construit rôles et catalogues Fiori, prépare la recette et le démarrage. En maintenance, il traite les demandes et incidents d'autorisation de niveau 2, administre GRC et prépare les revues. Il travaille avec le contrôle interne et les commissaires aux comptes, qui examinent les accès critiques, la séparation des tâches et la traçabilité des accès d'urgence. Les annonces citent S/4HANA, GRC Access Control, la matrice SoD, l'audit et parfois un outil IAM. Le paramétrage avancé des workflows GRC relève plutôt d'un profil spécialisé Access Control.
Rôles, Fiori, SoD : les six blocs de l'évaluation
- Concept d'autorisations et rôles PFCG
- Diagnostic et outils d'analyse
- Sécurité Fiori et vues CDS
- Séparation des tâches et accès critiques
- Accès d'urgence et GRC Access Control
- Cycle de vie des accès et IAM
Les questions qui distinguent un vrai consultant autorisations
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Un même rôle comptable doit servir à cinq sociétés, chacune limitée à ses propres données. Comment le construisez-vous dans PFCG ?
Une bonne réponseUn rôle maître qui porte les transactions, les apps et les autorisations, sans valeurs de niveaux organisationnels. Puis un rôle dérivé par société, où seuls les niveaux organisationnels changent (société, et selon le cas centre, organisation d'achats). Les modifications se font dans le maître et sont reportées vers les dérivés. Il pose une règle de nommage qui montre le maître, la fonction et la société.
Signal d'alerteCinq copies indépendantes à maintenir une par une, ou un seul rôle avec la société à « * ».
Question 2 · confirmé
Comment construisez-vous le rôle Fiori d'un comptable fournisseurs dans S/4HANA ?
Une bonne réponseIl part du modèle de rôle métier livré par SAP pour ce poste, copié dans l'espace client, avec ses catalogues métier, qui portent les apps et leurs services OData, et un espace avec ses pages pour l'affichage, que SAP recommande à la place des groupes. Dans PFCG, ces éléments ajoutés dans le menu du rôle ramènent les propositions SU24, dont l'autorisation de démarrage des services et les autorisations métier. Il restreint par société et s'aide de la Fiori Apps Reference Library pour les catalogues requis.
Signal d'alerteAffecter tel quel le rôle livré par SAP, ou ne parler que des tuiles sans évoquer les services OData et les autorisations métier.
Question 3 · senior
Comment construisez-vous une matrice de séparation des tâches pour les achats, et comment la reliez-vous aux autorisations SAP ?
Une bonne réponseAvec le contrôle interne, il liste les fonctions incompatibles : créer ou modifier un fournisseur et ses coordonnées bancaires, créer une commande, réceptionner, saisir la facture, payer. Chaque fonction est traduite en transactions et apps, puis en objets d'autorisation avec leurs valeurs (activité création ou modification), sinon la matrice signale des droits d'affichage. Chaque risque reçoit un niveau, et des contrôles compensatoires couvrent les conflits acceptés. La matrice est testée sur des utilisateurs réels avant d'être validée.
Signal d'alerteUne liste de paires de transactions, sans objets ni valeurs, qui produit des milliers de faux conflits.
Question 4 · junior à confirmé
Un utilisateur reçoit un message d'autorisation manquante sur une transaction. Comment trouvez-vous ce qui manque, sans lui donner plus que nécessaire ?
Une bonne réponseSU53 juste après l'erreur pour le dernier contrôle en échec, puis une trace d'autorisation (STAUTHTRACE ou ST01) pour voir tous les contrôles avec objet, champ et valeur. Il cherche quel rôle doit porter la valeur selon la fonction de la personne, en parle au propriétaire du rôle et vérifie l'effet sur la séparation des tâches avant d'ajouter quoi que ce soit. Puis il teste avec l'utilisateur.
Signal d'alerteAjouter SAP_ALL « le temps de trouver », ou mettre « * » dans le champ qui bloque.
Question 5 · confirmé
Un consultant doit corriger une donnée en production un samedi soir, et l'entreprise n'a pas SAP GRC. Comment ouvrez-vous l'accès, et quelle preuve gardez-vous ?
Une bonne réponseUn compte d'urgence nominatif ou dédié, verrouillé en temps normal, avec un rôle d'intervention plutôt que SAP_ALL. Il est déverrouillé sur ticket approuvé, pour une durée fixée par les dates de validité, avec un mot de passe sous double contrôle. Le journal d'audit de sécurité enregistre tout pour ce compte (RSAU_CONFIG), les documents de modification et la journalisation des tables gardent les changements de données. Le lundi, un tiers relit le journal, le compte est reverrouillé et son mot de passe changé. Avec GRC, le même circuit passe par un firefighter d'EAM.
Signal d'alerteSAP_ALL ajouté temporairement sur le compte du consultant, puis oublié, ou un compte d'urgence au mot de passe connu de toute l'équipe.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Habilitations SAP et GRC, les questions fréquentes
Un administrateur Basis peut-il tenir un poste de consultant autorisations ?
Parfois, s'il a vraiment conçu des rôles et pas seulement affecté des profils. Le métier demande de connaître les processus (achats, ventes, finance) pour poser les bonnes valeurs et comprendre une règle SoD. Une annonce récente le dit sans détour : un Basis généraliste sans expertise des autorisations risque de ne pas convenir. Il construit un rôle dérivé et explique un conflit SoD à l'oral.
Faut-il SAP GRC Access Control sur le CV ?
Seulement si l'entreprise l'utilise ou le déploie. Beaucoup de postes portent d'abord sur PFCG, Fiori et la SoD, avec GRC en usage courant : lancer une analyse, traiter une demande, ouvrir un accès d'urgence. Si le poste inclut le paramétrage des workflows et du jeu de règles, il faut un spécialiste Access Control. L'annonce précise la version, 12.0 ou cloud, et la part de conception.
Quel test technique pour un consultant SAP autorisations ?
Une trace d'autorisation ou un écran SU53 à lire, puis la question : quel rôle corrigez-vous, avec quelle valeur ? S'y ajoutent une matrice de trois fonctions d'achat à traduire en objets d'autorisation, et un rôle Fiori à décrire pour un poste donné. Trente minutes à l'oral suffisent. Le raisonnement compte plus que le nom exact des transactions.
Comment le consultant travaille-t-il avec les auditeurs ?
Il fournit des extractions datées et reproductibles : utilisateurs aux accès critiques, conflits SoD et leurs contrôles d'atténuation, journaux des accès d'urgence et preuves de revue. Il explique le concept d'autorisations et répond aux constats avec un plan d'action daté. En entretien, compte le dernier constat d'audit traité et ce qui a changé ensuite.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.