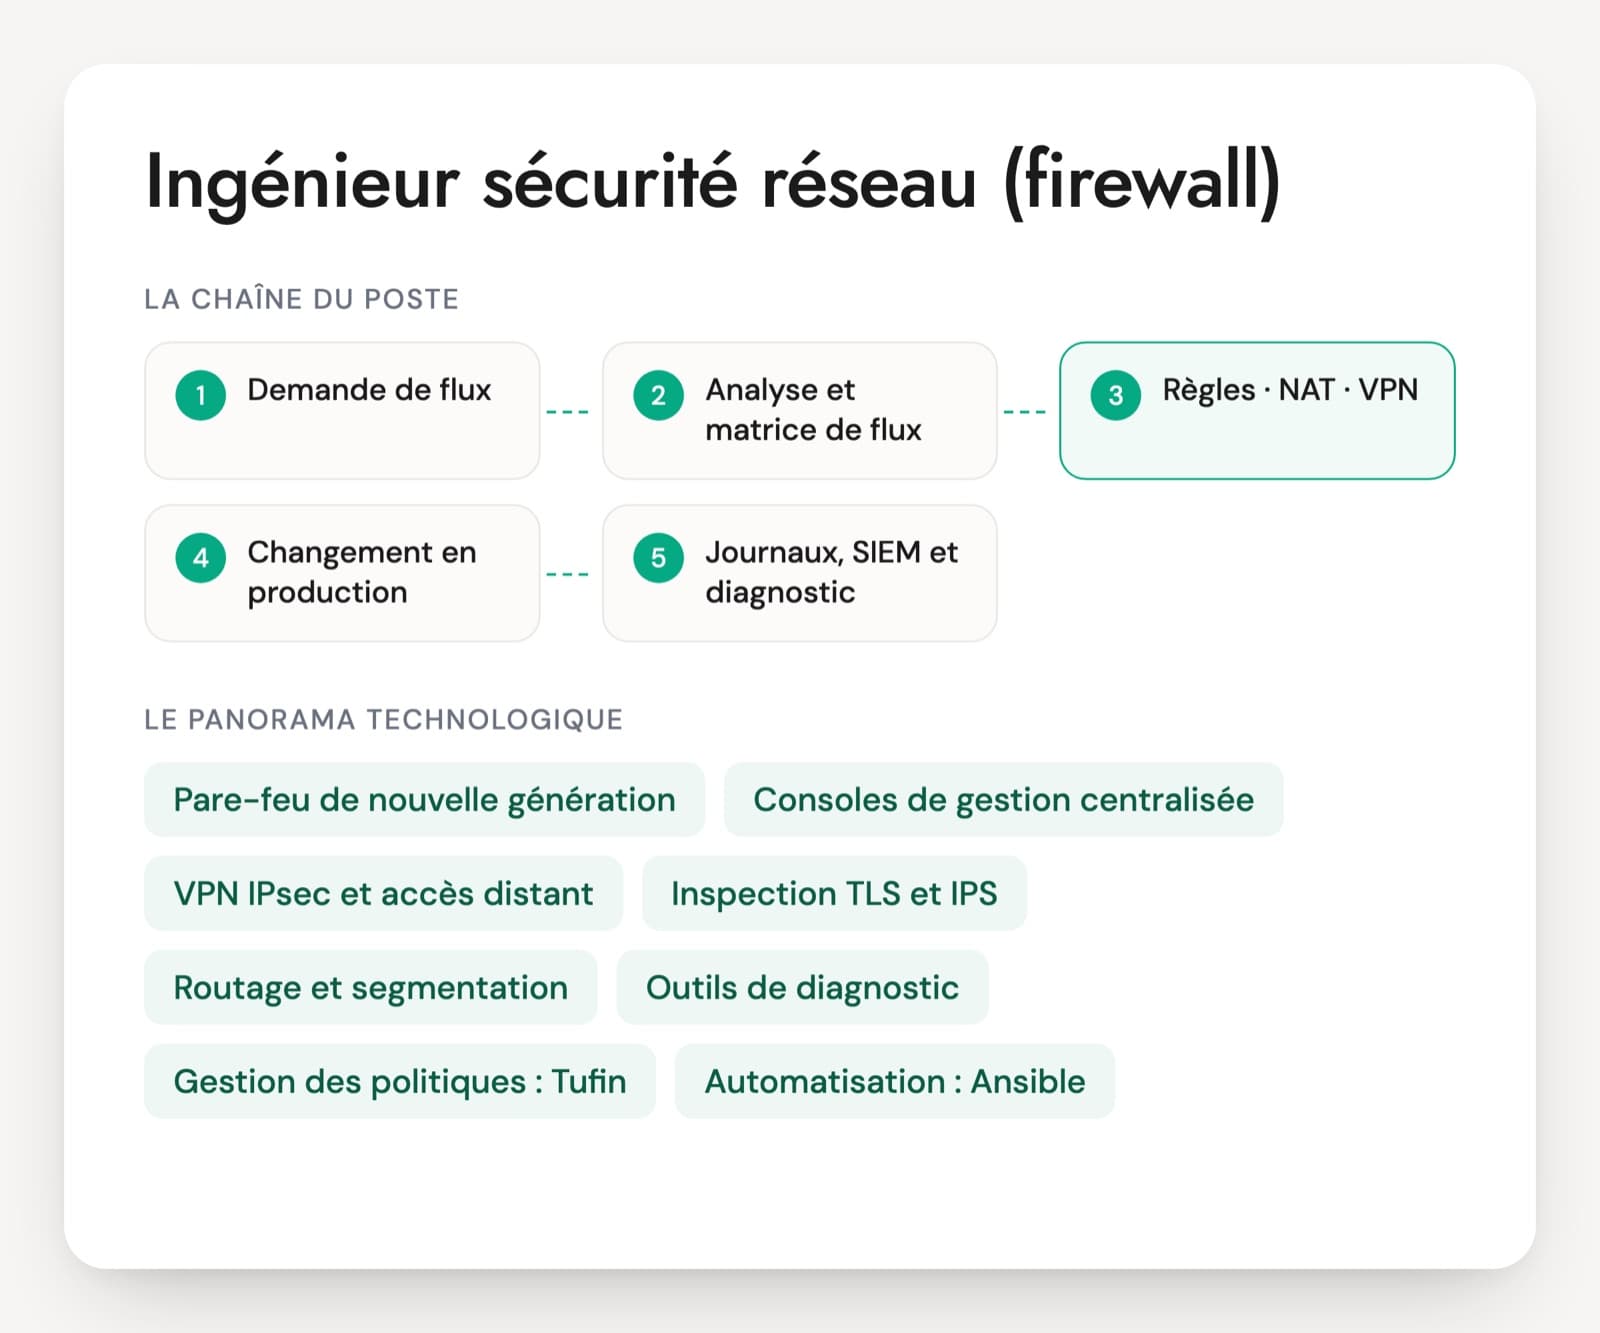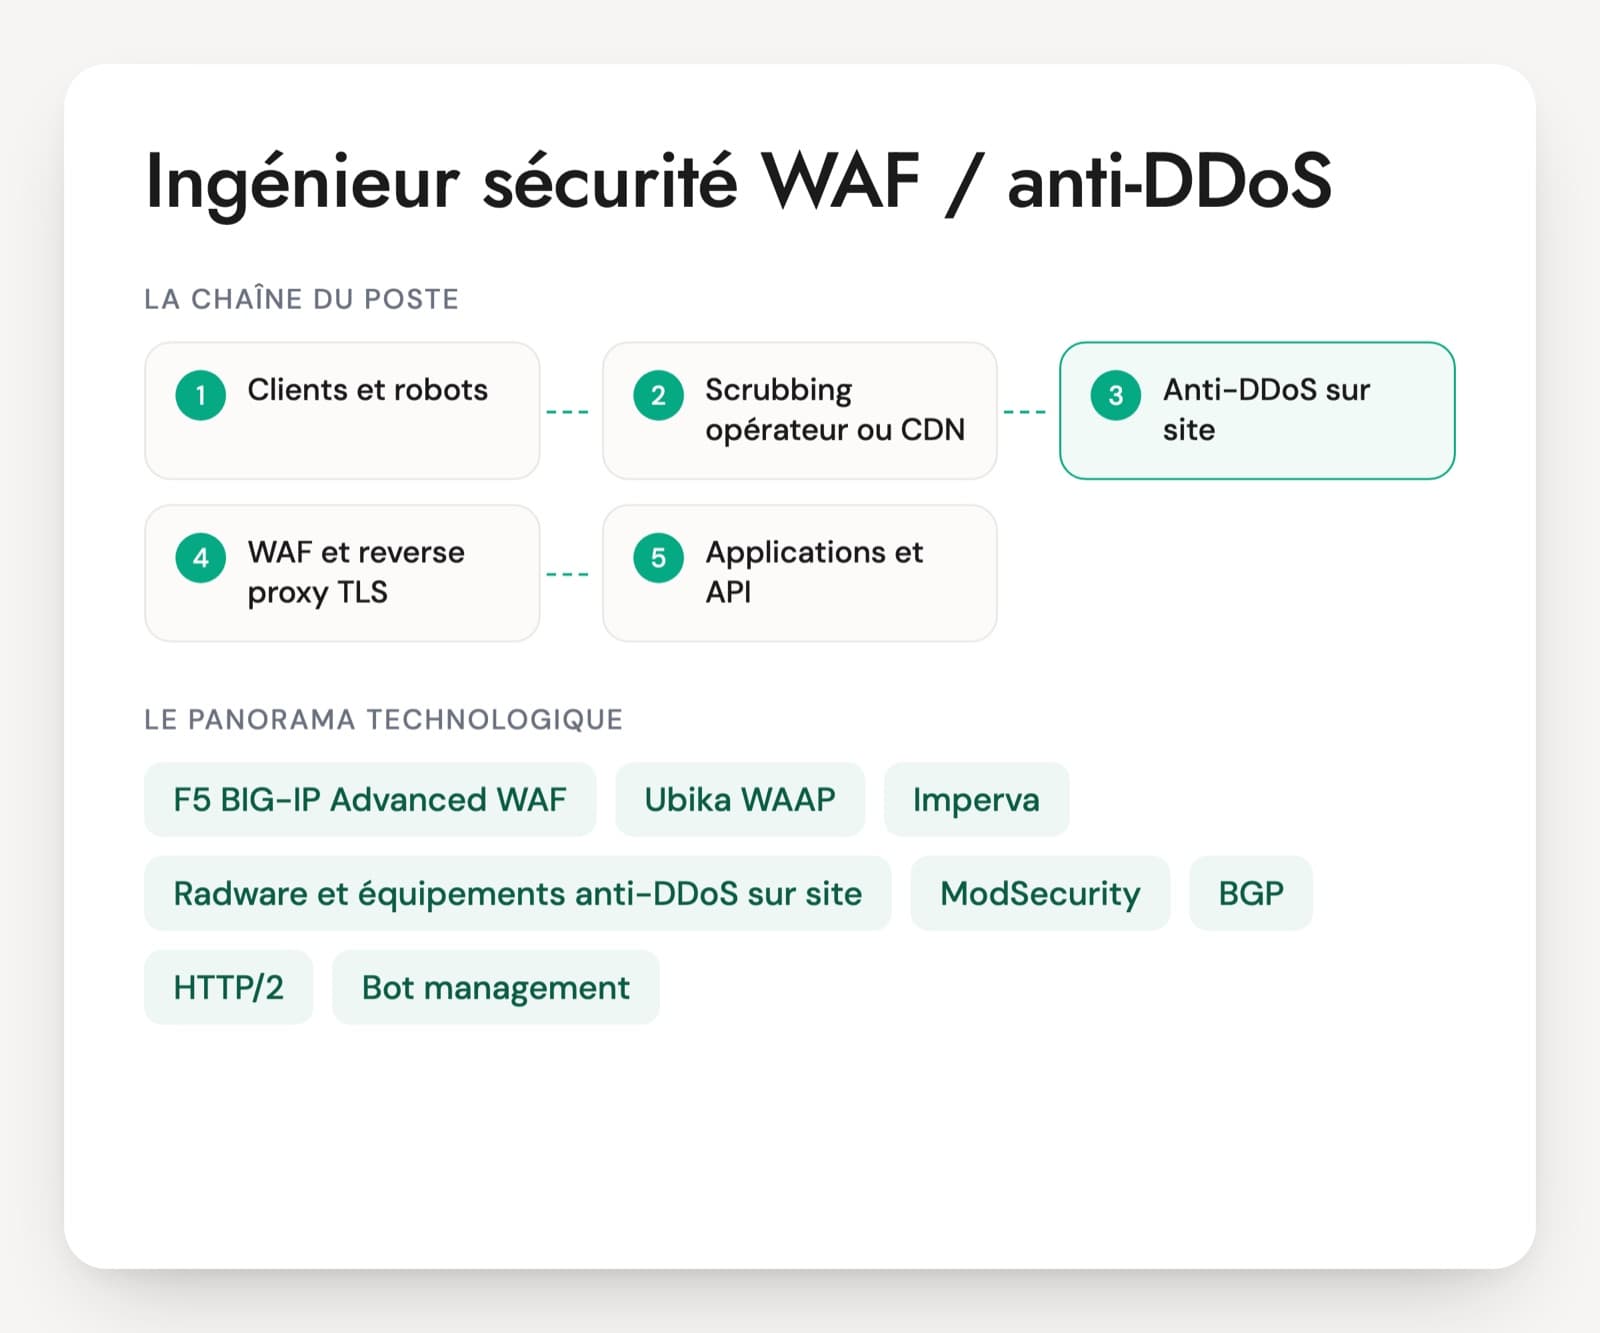
Le poste mélange réseau et applicatif. D'un côté, des politiques de WAF à régler sur F5, Ubika, Imperva, Cloudflare ou Akamai, avec des exclusions précises pour chaque application. De l'autre, la protection contre les attaques par déni de service, du lien saturé au flood HTTP, avec un opérateur ou un centre de scrubbing. Les questions d'entretien pour un ingénieur WAF doivent couvrir les deux, car beaucoup de CV n'en maîtrisent qu'un.
Sur Free-Work, les offres demandent d'administrer les politiques, traiter les alertes, gérer les incidents d'attaque et suivre les changements selon le circuit ITIL. Un profil venu du pare-feu connaît bien BGP et les flux, moins HTTP. Un profil venu du développement lit bien une requête, moins une bascule de préfixe. Le récit de la dernière attaque gérée en dit long sur chacun.
La précision des exclusions compte. Celui qui désactive une règle pour tout un site au premier appel du support finira par laisser un WAF vide. Le PDF reprend l'entretien en 30 questions, six axes, un cas d'attaque de 20 minutes et une grille de notation.
Produits et protocoles qu'un ingénieur WAF manipule
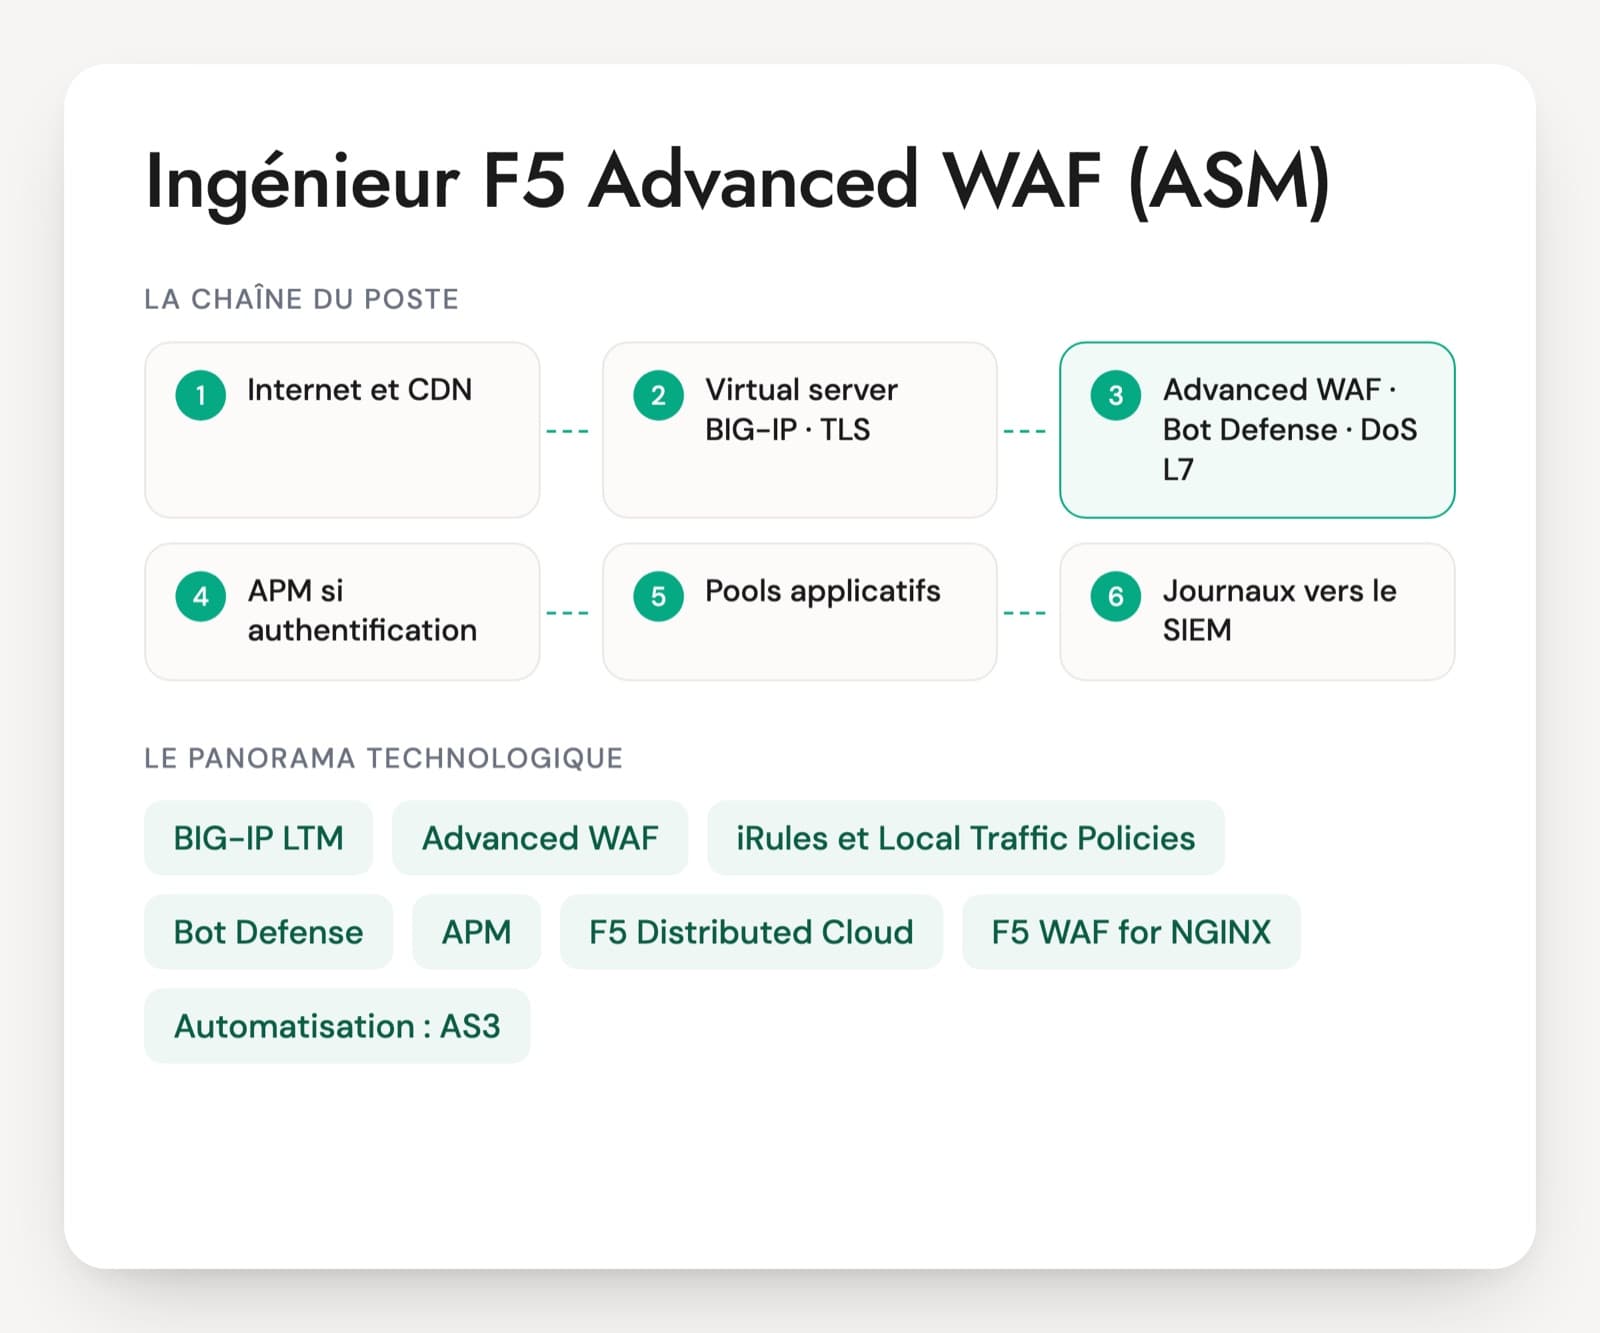
F5 BIG-IP Advanced WAF
Le WAF de F5, ex-ASM, souvent installé avec le répartiteur de charge LTM du même boîtier. Très présent dans les grandes infrastructures. Les politiques s'y construisent avec un mode apprentissage et des signatures. Un poste centré sur F5 justifie une évaluation dédiée, plus poussée sur le produit.
Ubika WAAP
L'ancien WAF DenyAll, très présent en France, avec sa logique de tunnels et de workflows. Des offres Free-Work recherchent des ingénieurs WAF Ubika dédiés. La personne doit savoir construire un workflow et gérer les exceptions.
Imperva, Cloudflare, Akamai
WAF et anti-DDoS délivrés depuis un réseau mondial, devant les sites. Règles managées, limites de débit, bot management et absorption des gros volumes y sont fournis. Le travail se fait dans la console, par API ou en Terraform. Le point d'attention : la protection de l'origine contre le contournement.
Radware et équipements anti-DDoS sur site
Radware DefensePro et des équipements comparables filtrent les attaques réseau avant les serveurs. Ils ne protègent pas un lien saturé, d'où l'association avec un scrubbing en amont. Reste à savoir comment se fait la bascule de l'un à l'autre.
ModSecurity, Coraza et OWASP CRS
Le Core Rule Set de l'OWASP est un jeu de règles libre, utilisé avec ModSecurity ou Coraza, et repris par plusieurs WAF du marché. Son score d'anomalie et ses niveaux de paranoïa servent de base commune pour parler de réglage avec n'importe quel candidat.
BGP, scrubbing, RTBH et FlowSpec
Les mécanismes réseau de la protection volumétrique. Le trafic est détourné vers un centre de nettoyage par annonce BGP, puis renvoyé propre par un tunnel GRE ou une interconnexion. RTBH et FlowSpec permettent à l'opérateur de jeter ou filtrer le trafic. Un ingénieur WAF n'a pas à tout opérer, mais doit comprendre la chaîne.
HTTP/2, HTTP/3 et TLS
Le WAF termine souvent le TLS et parle HTTP/2 ou HTTP/3 aux clients. Les attaques récentes visent le protocole lui-même, comme Rapid Reset en 2023 et MadeYouReset en 2025 sur HTTP/2. La gestion des certificats et la confiance dans X-Forwarded-For relèvent aussi du poste.
Bot management
Modules qui classent les robots selon leur comportement, leur empreinte TLS (JA3, JA4) et leurs signaux de navigateur, et appliquent des challenges. Utiles contre le bourrage d'identifiants et le scraping. La personne doit savoir laisser passer les robots légitimes.
Le poste se trouve dans les équipes sécurité réseau ou sécurité « internet » des grands groupes, chez les opérateurs, les hébergeurs et les intégrateurs qui infogèrent ces équipements. En mission, l'intitulé varie : ingénieur sécurité N3, expert WAF, ingénieur sécurité DDoS, expert F5. Selon l'entreprise, l'astreinte est fréquente, car les attaques arrivent le soir et le week-end. Le poste travaille avec les équipes applicatives pour les exclusions, avec le SOC pour les alertes et avec l'opérateur pour la protection volumétrique. Les déclinaisons par produit (F5, Ubika et Radware, Cloudflare et Akamai) ont leurs propres questions.
Points attendus d'un ingénieur WAF et anti-DDoS
- Modèles de sécurité d'un WAF
- Réglage des politiques et exclusions
- Protection volumétrique et scrubbing
- Floods applicatifs, bots et limites de débit
- TLS, HTTP et protection de l'origine
- Changements et gestion d'une attaque
Cinq questions d'entretien, du faux positif à l'attaque
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Une application métier passe en blocage sur le WAF et le support reçoit vingt appels en une heure. Comment traitez-vous les faux positifs ?
Une bonne réponseIl identifie les règles déclenchées dans les journaux à partir des identifiants de requête ou des adresses des utilisateurs, vérifie que le trafic est légitime, puis crée l'exclusion la plus étroite possible : une règle sur un paramètre précis d'une URL précise, pas la désactivation de la règle pour tout le site. Si l'impact est fort, il repasse temporairement l'application en détection, de façon tracée. Il documente chaque exclusion et la relit avec l'équipe applicative.
Signal d'alerteDésactiver la règle pour tout le site, ou mettre en liste blanche les adresses IP des utilisateurs.
Question 2 · confirmé
Un lien de 10 Gbit/s est saturé par 40 Gbit/s d'amplification DNS. Que peut faire votre équipement sur site, et qu'est-ce qui doit se passer en amont ?
Une bonne réponseRien d'utile sur site : le lien est plein avant d'arriver à l'équipement. Il faut nettoyer en amont, chez l'opérateur ou un service de scrubbing qui annonce les préfixes en BGP, filtre et renvoie le trafic propre, souvent par un tunnel GRE ou une interconnexion dédiée. Il cite le filtrage des réponses DNS non sollicitées (port source 53) et le blackholing (RTBH) en dernier recours, qui fait tomber la cible avec l'attaque.
Signal d'alerte« On ajoute une règle sur le pare-feu. »
Question 3 · senior
Le site subit 20 000 requêtes par seconde sur la page de recherche, depuis 30 000 adresses IP résidentielles différentes. Que faites-vous ?
Une bonne réponseUne limite par adresse ne suffit plus. Il cherche ce qui distingue ce trafic : empreinte TLS (JA3, JA4), en-têtes et leur ordre, User-Agent incohérent, absence de cookies, chemin et paramètres identiques. Il applique un challenge JavaScript ou un CAPTCHA à la page visée plutôt qu'un blocage global, protège l'origine par du cache sur la recherche si possible, et des limites par session ou par signature. Il surveille l'effet sur les vrais utilisateurs.
Signal d'alerteBloquer les pays un par un, ou fixer une limite par IP à 10 requêtes par minute.
Question 4 · confirmé
Derrière un CDN et un WAF, comment l'application connaît-elle la vraie adresse IP du client, et quel risque y a-t-il ?
Une bonne réponsePar un en-tête (X-Forwarded-For, Forwarded ou un en-tête propre au CDN) ajouté par les proxys. L'application ou le WAF ne doit faire confiance à cet en-tête que s'il vient d'une adresse de proxy connue, et lire la bonne position dans la liste. Sinon l'attaquant forge l'en-tête et contourne les limites par IP ou les listes blanches.
Signal d'alerteFaire confiance au premier X-Forwarded-For reçu, quelle que soit la source.
Question 5 · senior
Vendredi 18 h, une attaque applicative fait tomber le site marchand. Décrivez vos trente premières minutes.
Une bonne réponseConfirmer l'attaque et sa nature avec les métriques (débit, requêtes par URL, codes de réponse, charge de l'origine), ouvrir l'incident et prévenir selon la procédure, appliquer la mesure la plus ciblée qui soulage l'origine : challenge ou limite sur les URL visées, blocage d'une signature identifiée, cache renforcé. Il fait appel au support d'urgence du fournisseur si besoin, note chaque action avec l'heure et suit l'effet sur le trafic légitime.
Signal d'alerteBloquer des pays entiers sans mesure, ou changer cinq réglages à la fois sans noter ce qui a été fait.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ingénieur WAF et anti-DDoS : les questions qui reviennent
Spécialiste d'un produit ou généraliste du WAF : quel profil convient ?
Cela dépend des équipements exploités. Un parc F5 ou Ubika demande quelqu'un d'opérationnel sur le produit dès les premières semaines, et l'entretien doit le vérifier en détail. Pour une protection en CDN ou un parc mixte, un généraliste solide sur HTTP, le réglage des règles et la gestion d'attaque apprend vite une nouvelle console. Les notions communes (modèles négatif et positif, exclusions, limites de débit) se vérifient sur n'importe quel produit.
Un ingénieur réseau peut-il évoluer vers un poste WAF et anti-DDoS ?
Oui, c'est un parcours fréquent, surtout pour la partie anti-DDoS, où BGP, les flux et les équipements réseau comptent. L'écart se situe sur HTTP et les applications : lecture d'une requête complète, injections, en-têtes, cookies, API. En entretien, une question de faux positif sur un formulaire et une question sur X-Forwarded-For suffisent à situer le niveau. Ses réponses montrent s'il a déjà travaillé au niveau applicatif.
Quel test technique est donné à un ingénieur WAF ?
Le candidat reçoit une dizaine de lignes de journal du WAF, avec des blocages dont certains légitimes, et la description de l'application. Il dit quelles requêtes sont des attaques, lesquelles sont des faux positifs et quelle exclusion il écrirait. Un graphe de trafic pendant une attaque sert ensuite à demander ses premières mesures. Trente minutes suffisent et montrent à la fois le réglage et le réflexe d'incident.
Comment savoir si un candidat a vraiment géré une attaque DDoS ?
Le récit de la dernière le montre : type d'attaque, volume, durée, comment elle a été détectée, qui a fait quoi, quelle mesure a fonctionné et laquelle non. Les personnes qui l'ont vécue donnent des détails de chronologie et des erreurs commises. Ce qui a changé après le retour d'expérience compte aussi. Une réponse générale sur les types d'attaques ne prouve pas l'expérience.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.