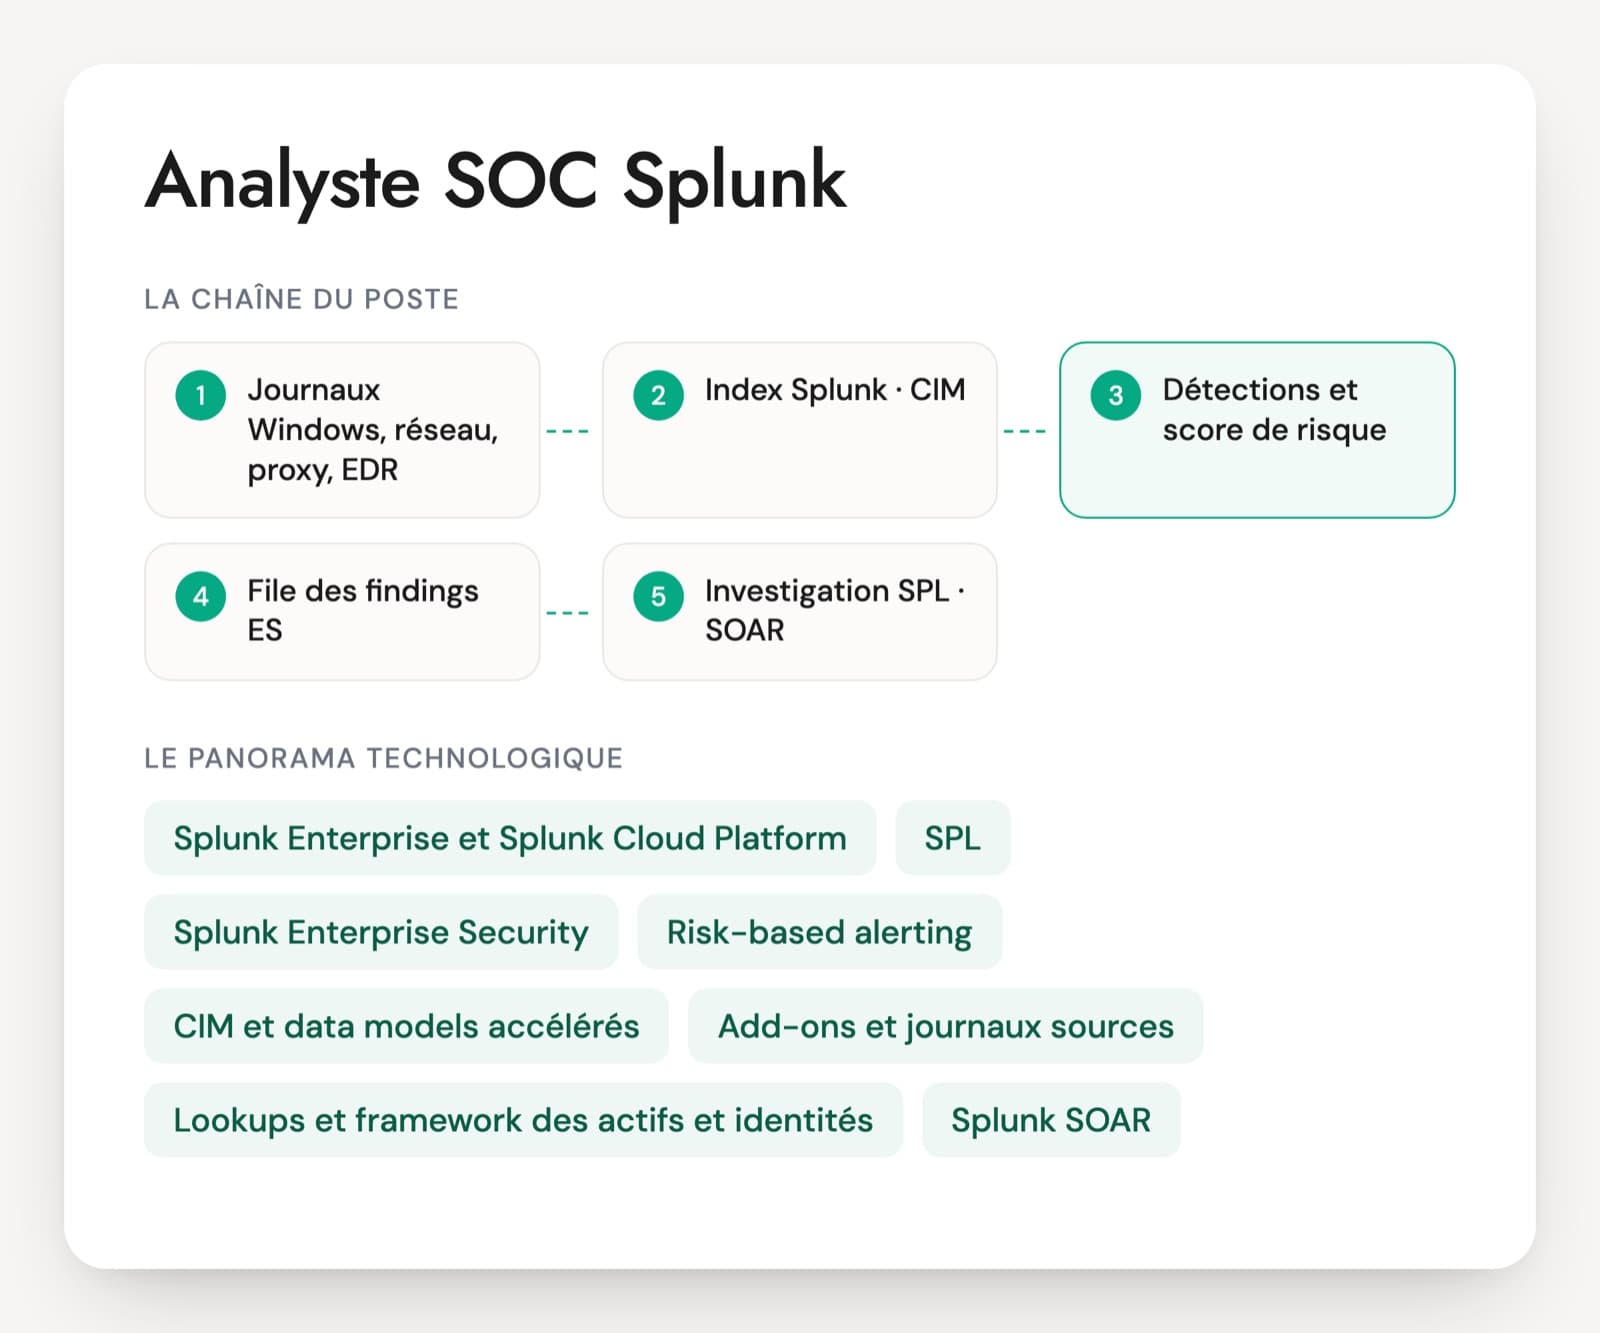
Splunk revient souvent dans les offres d'analyste SOC N2, y compris pour des migrations depuis QRadar. L'analyste y travaille dans Enterprise Security : il traite la file des findings, ouvre des investigations, puis vérifie dans les données brutes ce que la détection a vu. Les questions d'entretien d'un analyste SOC Splunk doivent couvrir ces trois gestes, et le SPL qui les relie.
Le premier écart entre candidats se voit sur la performance. Une recherche sur index=* et trente jours, avec transaction et des jokers partout, finit par répondre sur un petit environnement et bloque sur un gros. Un analyste habitué aux volumes réels nomme l'index et le sourcetype, passe par tstats sur les data models CIM et sait lire l'inspecteur de tâche. Le second écart porte sur le risk-based alerting : beaucoup de SOC Splunk ont remplacé une partie des alertes unitaires par un score de risque cumulé par utilisateur ou par machine.
Depuis Enterprise Security 8, les notables s'appellent des findings et les événements de risque des intermediate findings. Un candidat qui parle encore de notables n'est pas en retard pour autant, mais il doit connaître la nouvelle file. Le PDF propose 30 questions, un cas de 20 minutes et une grille de 1 à 4.
Splunk côté SOC : les briques que l'analyste utilise
Splunk Enterprise et Splunk Cloud Platform
La plateforme qui indexe les journaux et les rend interrogeables. Elle existe installée chez le client (Splunk Enterprise) ou en service géré (Splunk Cloud Platform). Splunk appartient à Cisco depuis le rachat finalisé en mars 2024. L'analyste n'administre pas la plateforme, mais il doit savoir quels index et sourcetypes contiennent quoi.
SPL (Search Processing Language)
Le langage de recherche de Splunk. Les commandes stats, eval, where, rex, lookup et tstats couvrent la plupart des investigations. La différence entre un débutant et un profil confirmé se voit sur la vitesse d'exécution des recherches autant que sur leur résultat.
Splunk Enterprise Security (ES 8)
L'application SIEM de Splunk. Depuis la version 8, les notables sont devenus des findings, les recherches de corrélation des détections, et la file d'analyse intègre ce qui s'appelait Mission Control. L'analyste y trie, attribue et documente ses cas dans des investigations.
Risk-based alerting (RBA)
Au lieu d'alerter sur chaque signal faible, les détections ajoutent un score de risque à un utilisateur ou à une machine. Une alerte part quand le cumul ou la variété des techniques observées dépasse un seuil. Les SOC qui l'utilisent ont moins de findings, mais chacun demande de lire un historique.
CIM et data models accélérés
Le Common Information Model normalise des sources différentes sous des noms de champs communs (Authentication, Network_Traffic, Endpoint, Web). Les détections d'ES et les recherches tstats s'appuient dessus. Une source mal mappée reste invisible pour les détections.
Add-ons et journaux sources
Les add-ons extraient les champs des journaux Windows, de Sysmon, des pare-feu, des proxy ou des EDR et les rattachent au CIM. Un analyste qui connaît les champs de sa source va plus vite qu'un autre qui découvre les données à chaque recherche.
Lookups et framework des actifs et identités
Des tables de référence (actifs, comptes, criticité, propriétaire) qu'ES utilise pour enrichir les findings et calculer leur urgence. Des listes à jour changent l'ordre de la file. Des listes obsolètes le faussent.
Splunk SOAR (ex-Phantom)
L'outil d'orchestration de Splunk. Les findings y deviennent des containers avec leurs artefacts, et des playbooks enrichissent ou déclenchent des actions, parfois après approbation de l'analyste. L'analyste lit et valide, l'ingénieur SOAR construit.
Les offres Splunk côté SOC visent surtout des N2 capables de reprendre un finding et de mener l'enquête seuls dans les données. On croise aussi des postes liés à une migration vers Splunk, où l'analyste vérifie que les détections reprises se déclenchent comme avant. Le périmètre dépend des droits accordés : certains SOC laissent les analystes créer des recherches planifiées, d'autres réservent tout réglage à l'ingénierie détection. Splunk propose une certification orientée SOC, Splunk Certified Cybersecurity Defense Analyst, qui couvre l'analyse, la chasse et le risk-based alerting. Elle indique une base. Le niveau réel se voit sur une recherche écrite en direct.
Ce qu'un analyste SOC Splunk doit maîtriser
- Recherches SPL d'investigation
- Performance, CIM et qualité des données
- Traitement des findings dans Enterprise Security
- Risk-based alerting
- Enquête dans les journaux indexés
- Splunk SOAR côté analyste
SPL, findings, score de risque : questions pour un analyste SOC Splunk
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · N2
Expliquez le risk-based alerting à un collègue qui ne connaît que les alertes classiques. Qu'est-ce que cela change dans votre file ?
Une bonne réponseLes détections de signaux faibles n'alertent plus directement : elles ajoutent un score de risque à un objet, utilisateur ou système, avec un message et les techniques ATT&CK concernées. Une règle d'incident de risque déclenche quand le score cumulé ou le nombre de tactiques différentes sur une période dépasse un seuil. La file contient moins de cas, chacun plus riche, et l'analyste lit l'historique de l'objet au lieu d'un événement isolé. Il sait que ces contributions s'appellent des intermediate findings depuis ES 8.
Signal d'alerte« Un score attaché à chaque alerte », sans notion de cumul sur un objet ni de seuil.
Question 2 · N2
Écrivez en SPL la recherche qui sort les comptes ayant ouvert une session réseau sur plus de dix serveurs différents en une heure.
Une bonne réponseUne recherche sur l'index Windows et l'EventCode 4624 avec un Logon_Type 3, sur une plage de temps bornée, un bin _time span=1h, puis stats dc(dest) as nb values(dest) by user, src, _time et un where nb > 10. Il écarte les comptes machine qui finissent par $ et les serveurs d'administration connus via un lookup. Il propose la version tstats sur le data model Authentication pour aller plus vite.
Signal d'alerteUn index=* sans plage de temps, ou une commande transaction pour regrouper par utilisateur.
Question 3 · N2
Dans Enterprise Security 8, la file d'analyse affiche 150 findings en début de journée. Comment la travaillez-vous ?
Une bonne réponseIl trie par urgence, calculée à partir de la sévérité de la détection et de la priorité de l'actif ou de l'identité, filtre par statut et par propriétaire, regroupe les findings qui touchent la même entité et ouvre les finding groups issus du risque. Il s'attribue les cas, met à jour leur statut et ouvre une investigation quand plusieurs findings racontent la même histoire.
Signal d'alertePrendre les findings dans l'ordre d'arrivée, ou ignorer d'où vient l'urgence affichée.
Question 4 · N2
Une recherche sur index=* et trente jours met vingt minutes. Comment la réécrivez-vous ?
Une bonne réponseIl nomme l'index et le sourcetype, réduit la plage de temps, place les filtres sur des champs indexés en tête, évite les jokers en début de chaîne, ne garde que les champs utiles avec fields, remplace transaction par stats et passe par tstats sur un data model accéléré quand il existe. Il ouvre l'inspecteur de tâche pour voir où le temps est perdu.
Signal d'alerteLancer la recherche le soir et attendre, ou ajouter un head 100 en pensant gagner du temps.
Question 5 · N2
Un finding signale un compte qui a envoyé 5 Go vers un service de stockage cloud depuis le proxy. Comment enquêtez-vous dans Splunk ?
Une bonne réponseIl interroge les journaux proxy (ou le data model Web) sur ce compte et ce poste : volumes envoyés par heure, URL, user agent, autres destinations. Il cherche le processus émetteur dans les données EDR ou Sysmon (événement 3), les connexions du compte (VPN, 4624) et son historique de risque. Il vérifie avec le propriétaire du compte si un usage métier explique l'envoi avant de conclure.
Signal d'alerteBloquer le domaine et fermer le finding sans savoir ce qui est parti ni depuis quel processus.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Analyste SOC Splunk, les questions fréquentes
Un analyste qui connaît Splunk sans Enterprise Security est-il opérationnel ?
En partie. La maîtrise du SPL et des données se transpose directement. Ce qui manque, c'est la logique d'ES : la file des findings, l'urgence calculée avec les actifs et identités, les investigations, les suppressions et le risk-based alerting. Un bon profil Splunk Enterprise s'y met en quelques semaines si le SOC l'accompagne. L'entretien s'assure qu'il sait ce qu'est un data model CIM, car toutes les détections d'ES en dépendent.
Quelle certification Splunk compte pour un analyste SOC ?
Splunk Certified Cybersecurity Defense Analyst est la certification de l'éditeur tournée vers le SOC : analyse, chasse, risk-based alerting et bonnes pratiques d'investigation. Les certifications Splunk plus générales sur la recherche montrent une maîtrise du SPL sans lien direct avec la sécurité. Aucune ne remplace une recherche écrite pendant l'entretien. La version d'Enterprise Security sur laquelle la personne a travaillé compte aussi, car l'interface a beaucoup changé avec la version 8.
Analyste SOC Splunk ou ingénieur Splunk : où passe la frontière ?
L'analyste exploite : il traite les findings, enquête en SPL, propose des réglages et lit les playbooks SOAR. L'ingénieur construit : collecte, add-ons, mappage CIM, accélération des data models, écriture et maintenance des détections, playbooks. Dans les petits SOC, un N3 fait souvent un peu des deux. L'offre doit dire ce que la personne aura le droit de modifier, sinon les CV d'ingénieurs affluent pour un poste d'analyste.
Quel test technique SPL est donné à un analyste SOC ?
Un environnement de démonstration avec quelques sources réelles anonymisées, ou les jeux de données publics de Splunk pour la sécurité, et trois exercices : une agrégation simple, une enquête sur un compte à partir d'un finding, une recherche lente à accélérer. Quarante-cinq minutes suffisent. La personne commente ses choix pendant l'écriture. Une personne qui borne le temps et nomme l'index avant d'écrire la première commande a l'habitude des gros volumes.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.