Le module que F5 vend sous le nom Advanced WAF s'appelle encore ASM dans l'interface du BIG-IP et sur beaucoup de CV. Les questions d'entretien d'ingénieur F5 Advanced WAF partent de ce que fait le poste : construire les politiques de sécurité des applications, régler les faux positifs avec les équipes de développement, protéger les pages de connexion contre les robots, écrire des iRules et appliquer les correctifs sur des paires BIG-IP en haute disponibilité.
Beaucoup de profils viennent du réseau. Ils connaissent LTM, les virtual servers et les pools, parfois les iRules, et ont peu touché aux politiques WAF. D'autres ont posé des politiques avec l'assistant sans jamais les passer en blocage. Le candidat raconte une mise en blocage réelle, une exception tracée, une attaque par identifiants volés. La certification F5-CTS BIG-IP ASM montre la connaissance du module, pas la pratique en production.
Depuis l'intrusion chez F5 révélée en octobre 2025, avec le vol d'une partie du code source de BIG-IP, la gestion des correctifs et l'exposition des interfaces d'administration font partie des sujets à couvrir. Le PDF contient 30 questions sur six axes et un cas de 20 minutes.
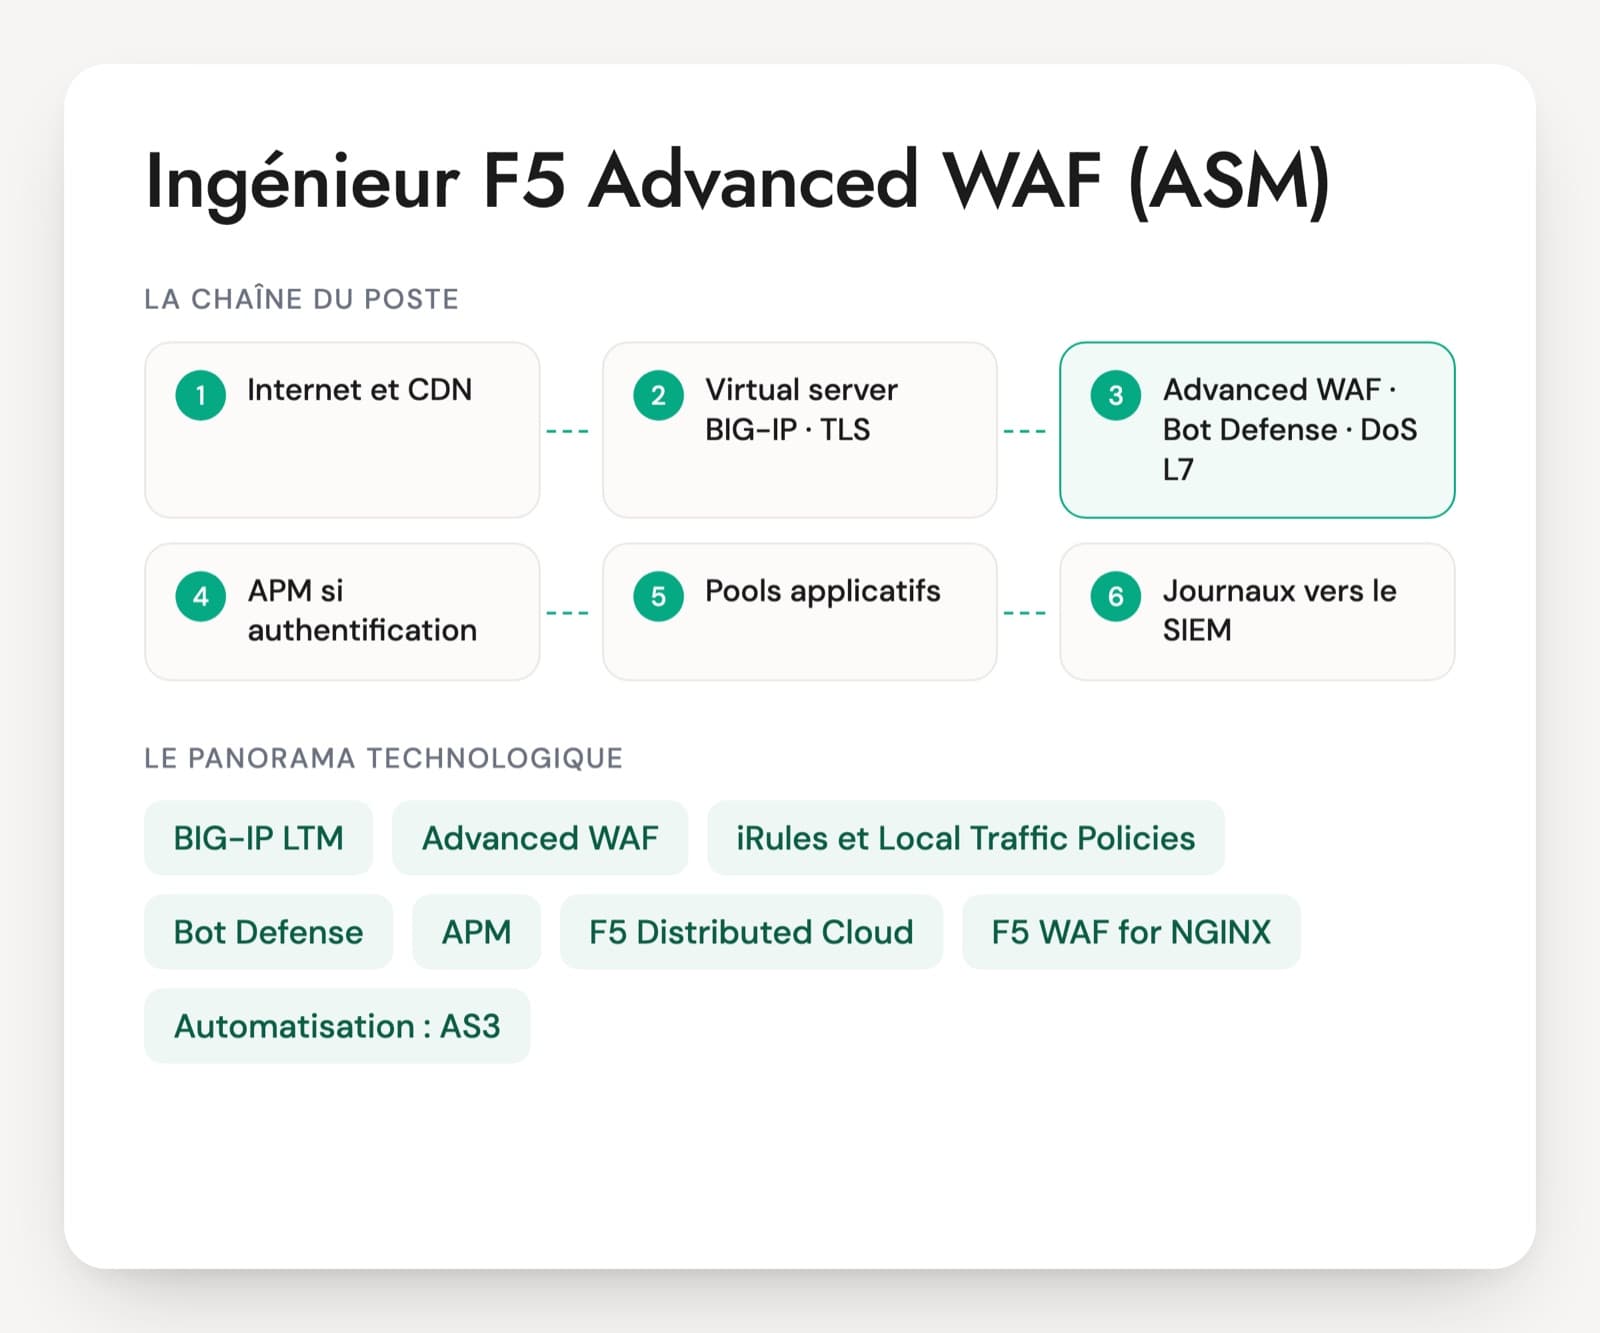
BIG-IP et les modules F5 d'un ingénieur WAF
BIG-IP LTM
Le répartiteur de charge sur lequel tout repose. Virtual servers, pools, monitors, profils TLS et persistance : un ingénieur WAF doit savoir publier une application avant de la protéger. Beaucoup d'offres françaises mêlent F5 à des missions réseau et sécurité plus larges.
Advanced WAF (ex-ASM)
Le pare-feu applicatif de F5. Il combine signatures d'attaque et modèle positif (URL, paramètres, méthodes autorisés), avec un apprentissage qui propose des réglages à partir du trafic. Une politique passe par le mode transparent et le staging avant le blocage, avec une période de préparation de sept jours par défaut.
iRules et Local Traffic Policies
Les iRules sont des scripts en Tcl exécutés sur des événements du trafic, comme l'arrivée d'une requête HTTP. Ils servent aux redirections, aux en-têtes et aux contrôles sur mesure. Les Local Traffic Policies couvrent les cas simples sans code. Reste à savoir quand la personne préfère l'une ou l'autre.
Bot Defense, brute force et DoS L7
Les protections contre les robots, les attaques par identifiants volés et le déni de service applicatif. Elles s'appuient sur des défis JavaScript, l'empreinte de l'appareil et l'apprentissage du trafic normal. Une application mobile demande un réglage particulier, avec le SDK anti-bot de F5.
APM
Le module d'accès : authentification SAML ou OpenID Connect, MFA, contrôle du poste, SSO vers les applications et VPN. On le croise sur les publications d'applications internes, souvent sur le même virtual server que la politique WAF.
F5 Distributed Cloud
L'offre SaaS de F5, avec WAF, anti-DDoS, protection des API et des bots, servie depuis le réseau de F5. Elle apparaît dans les projets cloud public ou hybrides, à côté des BIG-IP installés.
F5 WAF for NGINX
Le WAF de F5 pour NGINX, anciennement NGINX App Protect WAF, utilisé notamment devant des applications sur Kubernetes. Ses politiques sont déclaratives en JSON. Un ingénieur F5 peut y retrouver une partie de ses habitudes, avec des écarts à connaître.
Automatisation : AS3, Ansible, Terraform, BIG-IQ
AS3 décrit une application BIG-IP complète en JSON, envoyée par l'API. Ansible et Terraform pilotent ces déclarations depuis un pipeline, BIG-IQ gère un parc d'équipements. Sur un parc important, la question est de savoir comment les politiques WAF sont versionnées.
TMOS, F5OS et correctifs
TMOS est le système du BIG-IP, F5OS celui des châssis VELOS et des appliances rSeries. Les correctifs suivent les avis de sécurité de F5 et se posent membre par membre sur les paires HA. Plusieurs branches coexistent, dont 17.1, 17.5 et 21.x.
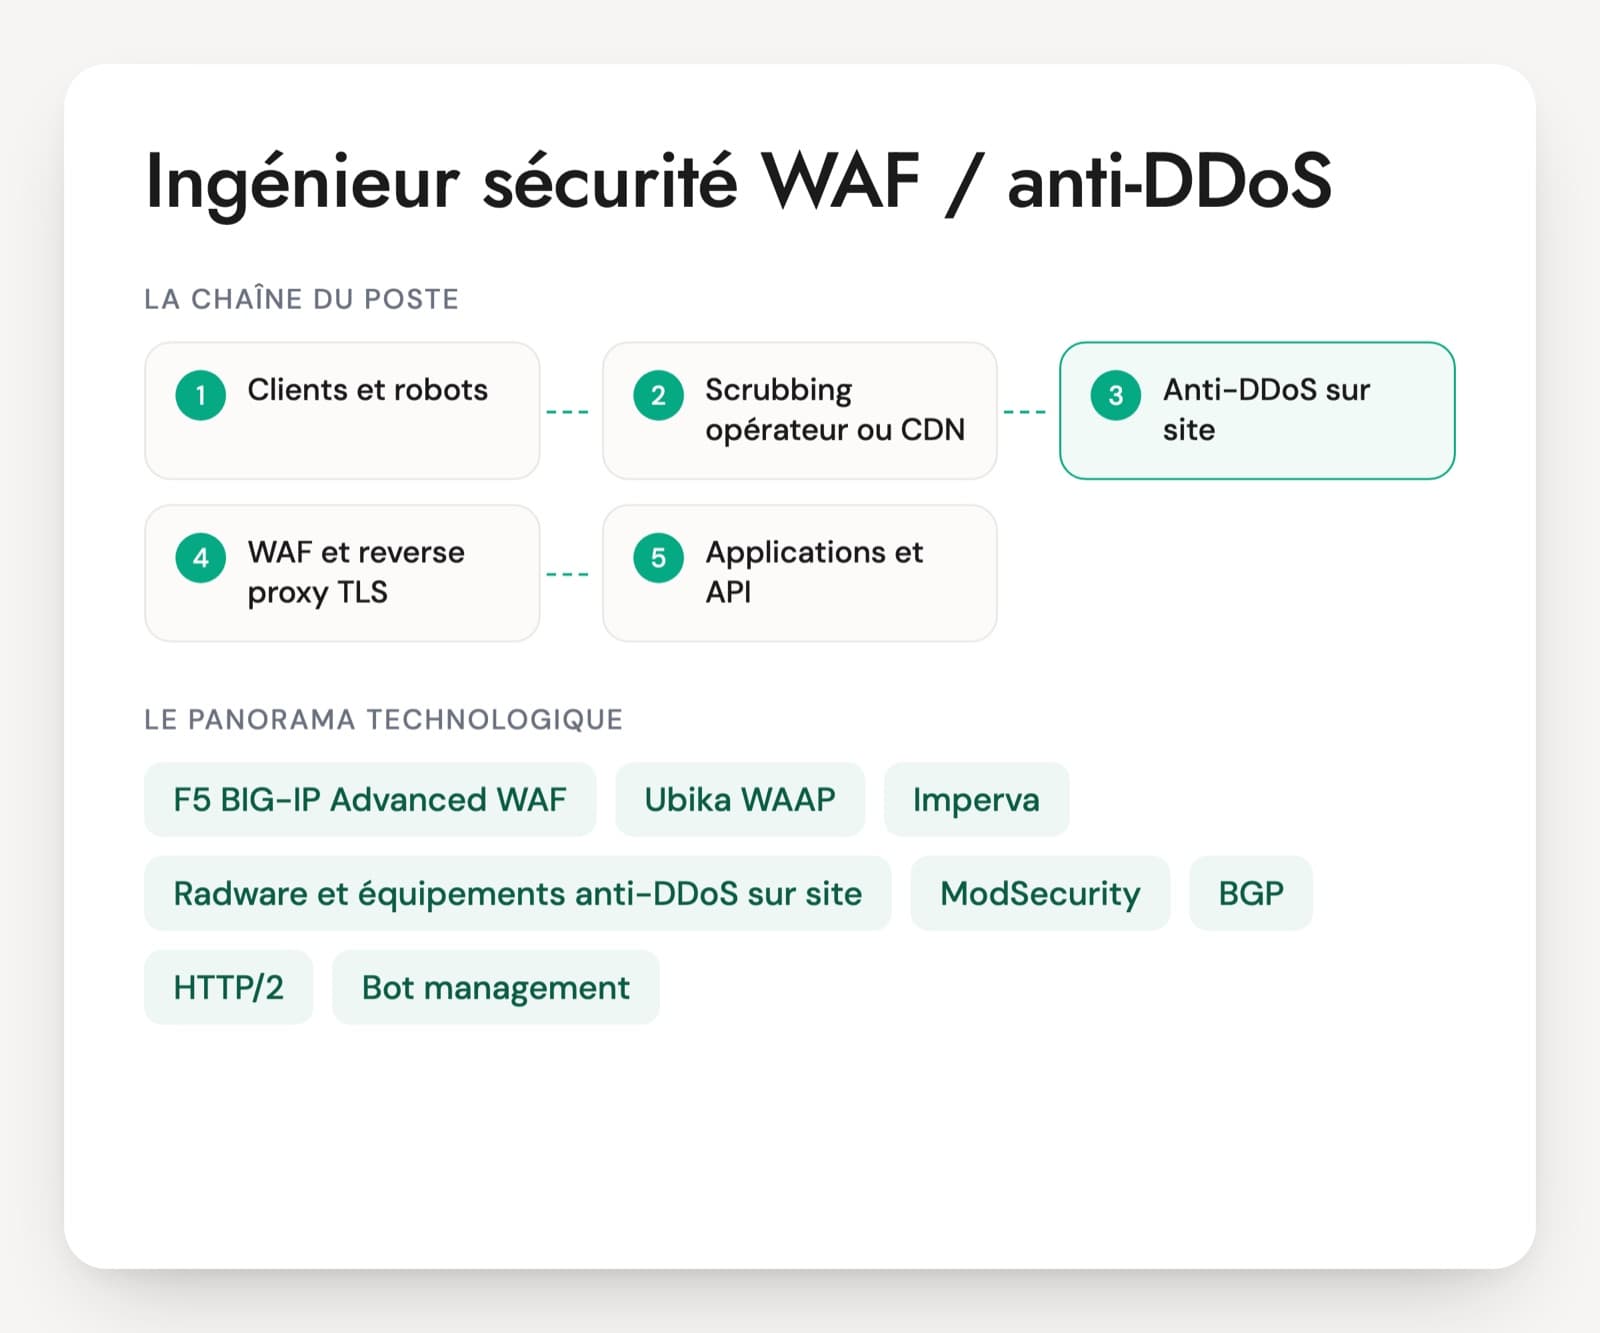
Le poste se rencontre sous plusieurs intitulés : ingénieur F5, expert WAF, ingénieur réseau et sécurité avec F5, ingénieur sécurité périmétrique. Le périmètre change avec la taille du parc. Sur quelques paires BIG-IP, la même personne publie les applications, règle les politiques et applique les correctifs. Sur un grand parc, l'équipe se partage le run, le build des nouvelles applications et l'automatisation. Des missions portent aussi sur des migrations depuis Citrix NetScaler ou vers F5 Distributed Cloud. Les mises en blocage demandent un dialogue suivi avec les équipes de développement, et la gestion des correctifs pèse plus lourd depuis l'incident de sécurité de F5 en 2025.
Les points attendus d'un ingénieur F5 Advanced WAF
- Construction de politiques Advanced WAF
- Traitement des faux positifs
- LTM, TLS et iRules
- Protection contre bots et brute force
- Sécurité des API et accès avec APM
- Correctifs, haute disponibilité et automatisation
Politique, faux positifs, iRules : cinq questions d'entretien F5
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Une nouvelle application doit passer derrière Advanced WAF dans trois semaines. Comment construisez-vous sa politique ?
Une bonne réponseUne politique en mode transparent pour commencer, créée à partir d'un modèle adapté (Rapid Deployment pour aller vite, Comprehensive quand on veut un modèle positif complet). Il déclare l'encodage de l'application et ses server technologies pour ne garder que les signatures utiles, laisse les signatures en staging et fait tourner l'apprentissage sur du trafic réel, en déclarant les adresses de recette ou de tests comme fiables. Le passage en blocking se fait ensuite violation par violation, une fois la période de préparation passée (sept jours par défaut) et les suggestions traitées.
Signal d'alerteLe mode blocking dès le premier jour avec toutes les signatures, ou une politique laissée en transparent pendant des mois sans plan de bascule. Une réponse qui ne parle jamais du trafic d'apprentissage.
Question 2 · junior à confirmé
Un utilisateur vous envoie le support ID affiché sur sa page de blocage. Que faites-vous ?
Une bonne réponseIl retrouve la requête par son support ID dans les journaux de sécurité applicative, lit les violations déclenchées, la signature ou l'entité en cause et le paramètre concerné. Il décide si c'est un faux positif ou une vraie tentative, puis corrige au plus près : une signature désactivée sur ce seul paramètre, une entité ajoutée, ou rien si la requête était malveillante. Il vérifie ensuite que le parcours de l'utilisateur passe.
Signal d'alerteDésactiver la signature dans toute la politique, ou repasser la politique en transparent pour que les plaintes s'arrêtent.
Question 3 · confirmé
Une iRule doit refuser /admin sauf depuis le réseau d'administration. Décrivez-la, et dites si vous passeriez par une iRule.
Une bonne réponseUn événement HTTP_REQUEST, un test sur le chemin passé en minuscules et une comparaison de l'adresse client avec un data group de réseaux autorisés (class match), puis un HTTP::respond 403 ou un reject. Il pense aux variantes d'écriture du chemin (majuscules, double slash, encodage) qu'Advanced WAF normalise mieux, et cite les alternatives : une Local Traffic Policy, ou l'URL déclarée dans la politique avec une restriction d'adresses.
Signal d'alerteUne comparaison sensible à la casse sur « /admin », des adresses écrites en dur dans le code, aucune idée du coût d'une iRule exécutée à chaque requête.
Question 4 · senior
La page de connexion reçoit des milliers de tentatives avec des identifiants issus de fuites, venues de centaines d'adresses. Comment la protégez-vous avec Advanced WAF ?
Une bonne réponseIl déclare l'URL de connexion avec ses critères de réussite et d'échec, puis active la protection brute force par appareil (device ID) et pas seulement par adresse, avec la détection de credential stuffing que propose F5. Les réponses graduées viennent ensuite : défi JavaScript, CAPTCHA, blocage. Il ajoute la défense contre les bots et prévient l'équipe applicative pour la MFA et la surveillance des comptes touchés.
Signal d'alerteBloquer les adresses une par une à la main, ou un seuil de tentatives par adresse qui ne voit pas une attaque distribuée.
Question 5 · confirmé
L'équipe API vous donne son fichier OpenAPI. Comment vous en servez-vous pour protéger l'API ?
Une bonne réponseIl importe la spécification dans la politique, ce qui déclare les URL, les méthodes, les paramètres et les schémas JSON à valider. Les appels vers des chemins non décrits deviennent des violations. Il vérifie d'abord que la spécification correspond à ce qui tourne, puis prévoit une mise à jour de la politique à chaque nouvelle version de l'API, idéalement dans le pipeline de livraison.
Signal d'alerteUne politique web générique posée sur l'API, sans profil JSON, ou une spécification importée une fois et jamais tenue à jour.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ingénieur F5 ASM : les questions fréquentes
Un profil F5 orienté LTM fera-t-il l'affaire sur le WAF ?
Il a une bonne base : il sait publier une application, gérer TLS et écrire des iRules. Il lui manque souvent la pratique des politiques de sécurité, du staging, de l'apprentissage et des faux positifs. Pour un poste de run, l'écart se comble avec un accompagnement. Une mise en blocage de plusieurs applications sans appui demande quelqu'un qui l'a déjà fait. Il décrit une exception qu'il a créée, et pourquoi.
Quelles certifications F5 ont du poids pour ce poste ?
La certification F5-CTS BIG-IP ASM porte sur le module WAF. La F5-CA BIG-IP atteste l'administration de base, la F5-CTS BIG-IP LTM la publication d'applications et la F5-CSE Security une vue plus large des solutions de sécurité. Elles montrent que la personne a étudié le produit. La conduite d'une politique en production se vérifie en entretien, avec des cas réels.
Sur quel exercice évaluer un ingénieur F5 WAF ?
Un exercice court, fait pendant l'entretien, en dit plus qu'un long test technique à faire chez soi. Le candidat reçoit une ligne de journal d'une requête bloquée, avec la violation et le paramètre, et propose la décision et le réglage. Une iRule simple à écrire ou à corriger complète l'exercice. Avec un BIG-IP de laboratoire, une politique à faire passer du transparent au blocage sur une petite application suffit.
Faut-il qu'un ingénieur WAF connaisse le développement web ?
Il n'a pas besoin de coder des applications, mais il doit lire une requête HTTP, comprendre les cookies, les en-têtes, le JSON et le fonctionnement d'une page de connexion. Sans cela, il ne peut pas discuter d'un faux positif avec l'équipe de développement ni protéger une API. Les injections SQL, le XSS et les catégories de l'OWASP Top 10 doivent lui être familiers.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.