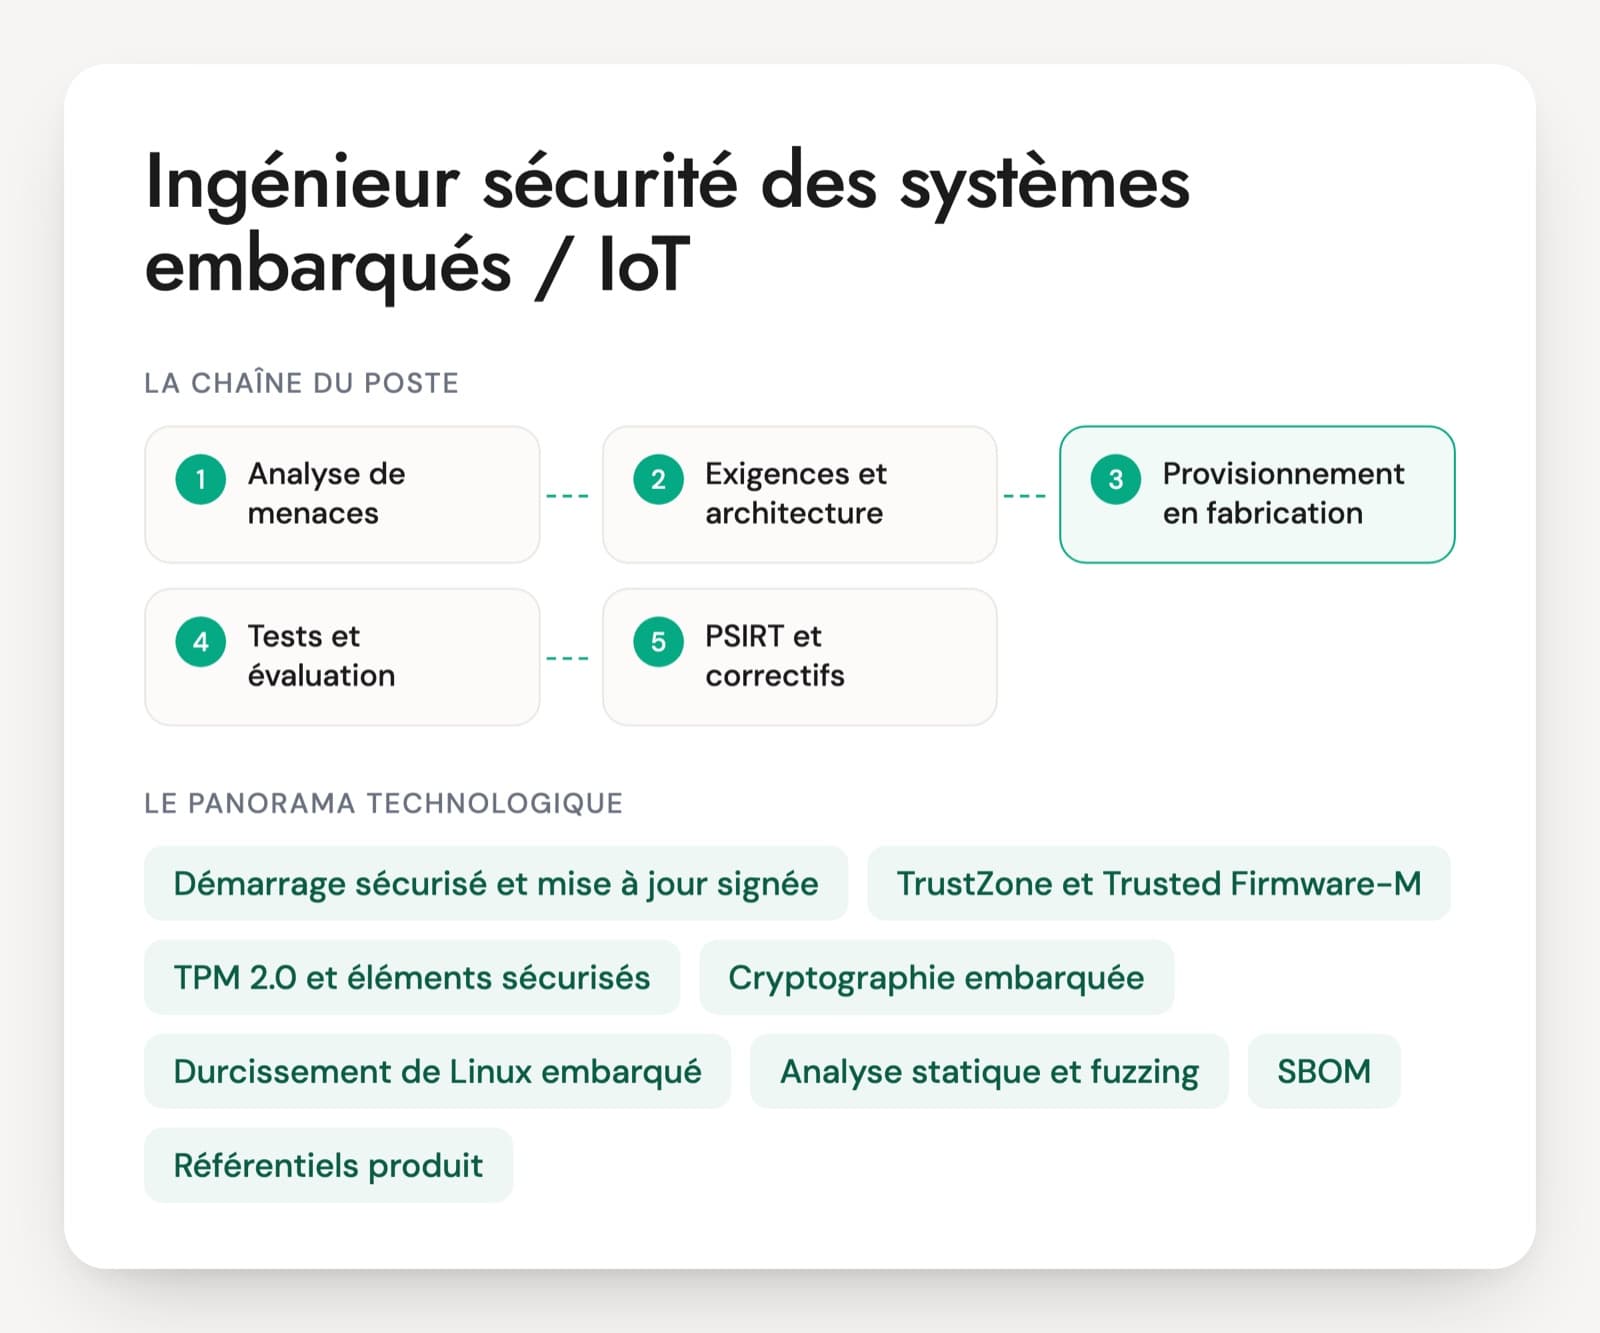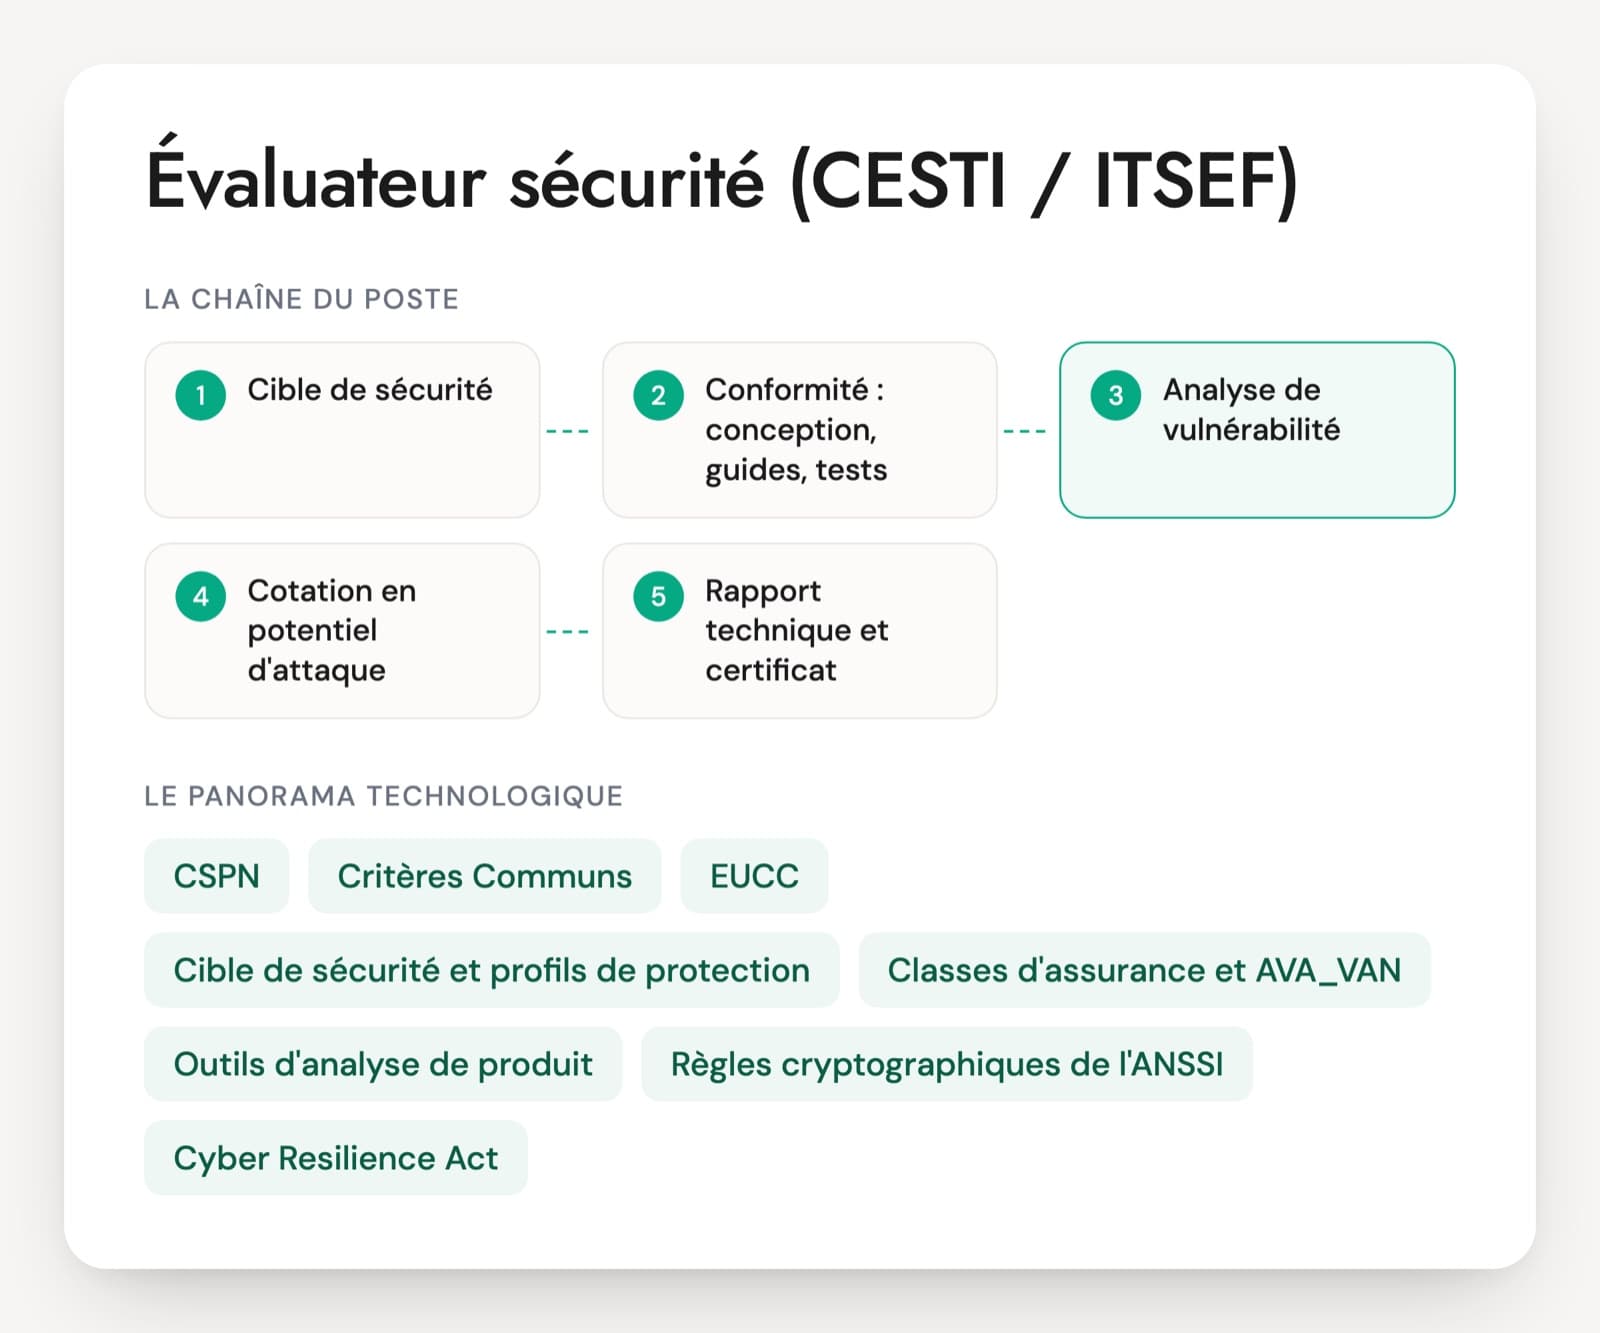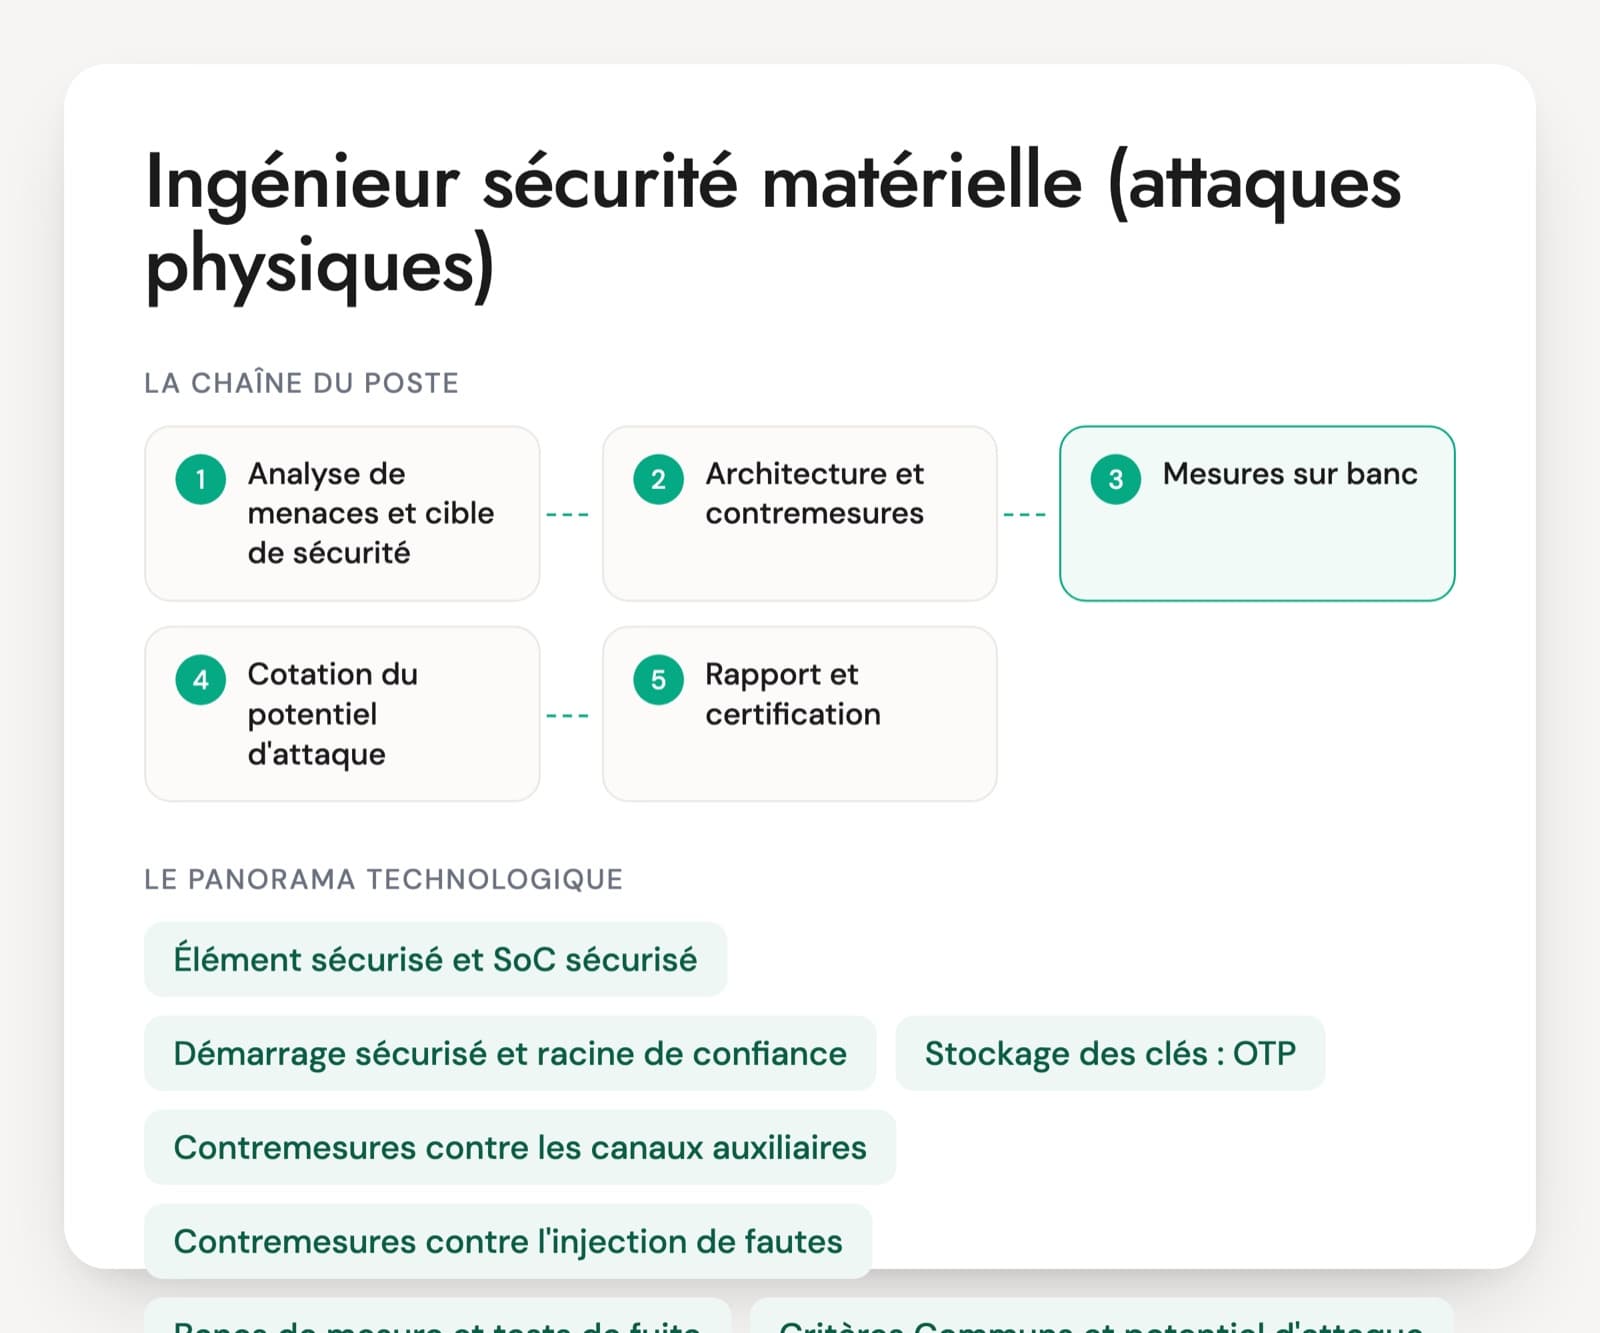
Deux postes portent ce titre. Côté conception, l'ingénieur définit l'architecture de sécurité d'un SoC ou d'un élément sécurisé, choisit les contremesures et les fait valider. Côté évaluation, il mesure sur banc les fuites et la tenue aux perturbations d'un composant, puis cote ce qu'il a observé selon une méthode reconnue. Les deux partagent le même vocabulaire : cible de sécurité, potentiel d'attaque, Critères Communs, CSPN et, depuis le 27 février 2025, le schéma européen EUCC.
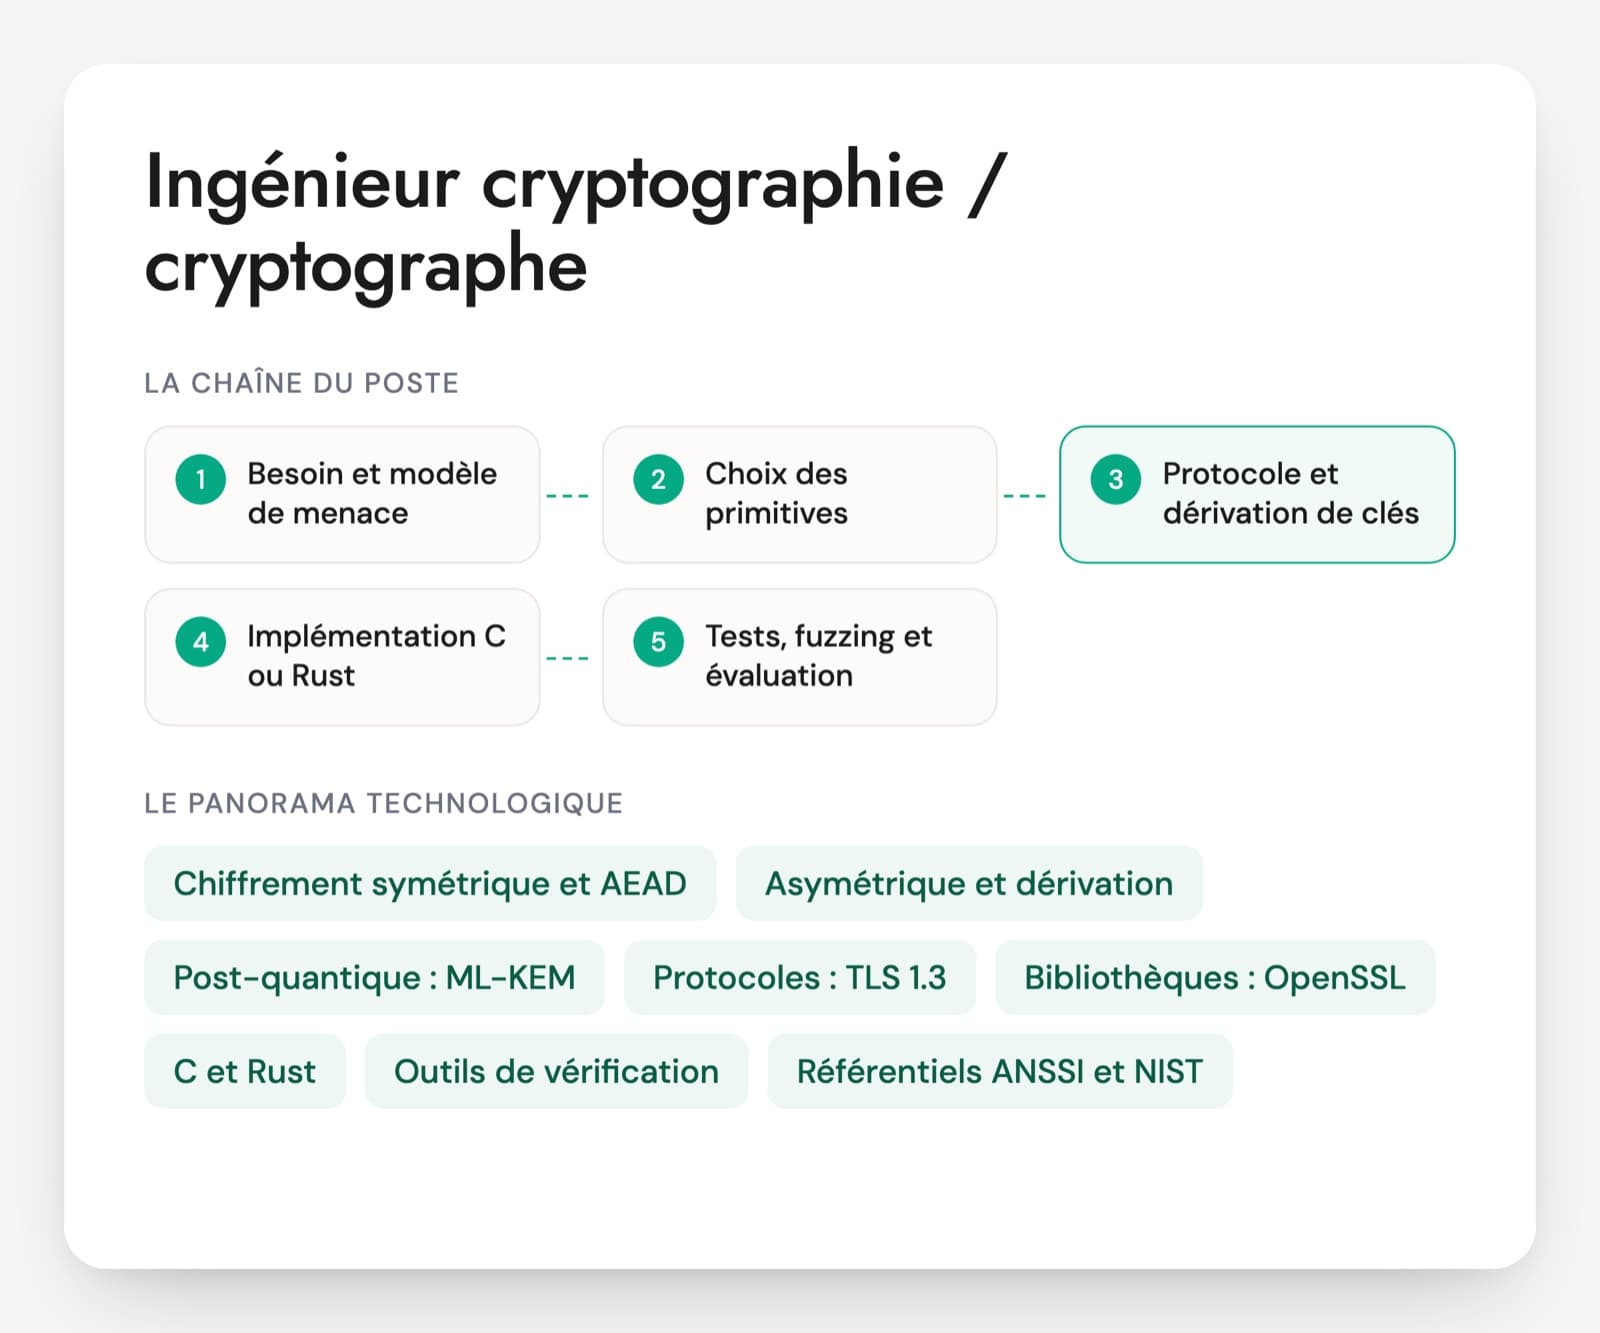
Le CV seul trompe facilement. Un profil de cryptographie logicielle connaît les algorithmes sans savoir ce qu'une implémentation laisse échapper sur un composant. Un électronicien fait une acquisition propre sans relier ses courbes à un risque. Un bon profil parle de rapport signal sur bruit, de reproductibilité, de masquage, de redondance, de capteurs, et de ce qu'elle a écrit dans un rapport.
L'entretien reste sur la défense et la méthode. Un bon candidat explique pourquoi une contremesure tient et comment il l'a prouvé, sans réciter de mode opératoire d'attaque. Certaines offres privilégient un doctorat, toutes une vraie pratique de laboratoire. Le PDF contient 30 questions sur six axes, un cas de 20 minutes et une grille de 1 à 4.
Composants, mécanismes et référentiels de la sécurité matérielle
Élément sécurisé et SoC sécurisé
L'élément sécurisé est une puce dédiée, conçue pour résister aux attaques physiques et certifiée à part. Un SoC peut aussi intégrer une zone isolée (enclave, TrustZone, élément sécurisé intégré). Le choix entre les deux dépend de la menace visée, du niveau de certification attendu et du coût.
Démarrage sécurisé et racine de confiance
Un code en ROM vérifie la signature de l'étape suivante avec une clé ancrée dans la puce, et chaque étape vérifie la suivante. S'y ajoutent la protection contre le retour à une version ancienne (anti-rollback), la révocation des clés et la fermeture du debug en fin de fabrication.
Stockage des clés : OTP, PUF, clés enveloppées
Les secrets peuvent être gravés dans des fusibles (OTP), dérivés au démarrage d'une fonction physique non clonable (PUF) ou stockés chiffrés sous une clé racine. Dans un bon design, le processeur ne lit jamais la clé : il demande une opération au moteur cryptographique.
Contremesures contre les canaux auxiliaires
La consommation, le rayonnement ou le temps de calcul d'une puce peuvent trahir les données manipulées. Les grandes familles de protection sont le code à temps constant, le masquage, qui décorrèle la donnée réelle de ce qui est mesurable, et la désynchronisation, qui noie le signal dans le bruit.
Contremesures contre l'injection de fautes
Une perturbation physique peut faire mal calculer ou sauter une instruction. Les familles de défense sont les capteurs (tension, horloge, température, lumière), les blindages actifs, la redondance avec vérification du résultat, le contrôle de l'intégrité du flot d'exécution et une réaction graduée qui peut aller jusqu'à l'effacement des secrets.
Bancs de mesure et tests de fuite
Oscilloscope, sondes, alimentation maîtrisée et scripts d'acquisition servent à mesurer ce qu'un composant laisse fuir. Des tests statistiques de détection de fuite, comme le test t de Welch, et la norme ISO/IEC 17825 encadrent la méthode. Des bancs ouverts comme ChipWhisperer servent surtout à la formation.
Critères Communs et potentiel d'attaque
La norme ISO/IEC 15408, dans sa version CC:2022, définit les classes d'assurance et les niveaux d'analyse de vulnérabilité (AVA_VAN). Pour les cartes à puce, la cotation suit le document « Application of Attack Potential to Smartcards », repris dans les documents d'état de l'art du schéma EUCC.
EUCC, CSPN, SESIP et PSA Certified
EUCC, prévu par le règlement d'exécution (UE) 2024/482, est le schéma européen fondé sur les Critères Communs. La CSPN est la certification de premier niveau de l'ANSSI, menée en temps contraint. SESIP, normalisée en EN 17927, et PSA Certified visent les plateformes IoT ; PSA Certified Level 3 couvre les attaques physiques et les canaux auxiliaires.
Le poste se trouve chez les concepteurs de circuits et de composants sécurisés, chez les fabricants de produits qui intègrent un élément sécurisé et dans les laboratoires d'évaluation (CESTI en France, ITSEF ailleurs en Europe). Les équipes sont petites et le travail se fait en laboratoire, sur des échantillons souvent confidentiels. Le Cyber Resilience Act pousse les fabricants à documenter la sécurité de leurs produits, avec des exigences complètes au 11 décembre 2027, ce qui accroît la demande d'évaluations. Les offres visent surtout des profils confirmés, ingénieurs en microélectronique, électronique ou cryptographie, parfois docteurs. Un junior se juge sur la rigueur de mesure, un senior sur la conception de contremesures et la cotation.
Six compétences à vérifier chez un ingénieur sécurité matérielle
- Architecture de sécurité d'un SoC ou d'un élément sécurisé
- Démarrage sécurisé et protection des clés
- Contremesures contre canaux auxiliaires et fautes
- Méthode de mesure sur banc et statistiques
- Critères Communs, CSPN et EUCC
- Cotation et rapport d'évaluation
Questions pour tester la sécurité matérielle d'un candidat
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Un produit doit protéger une clé contre quelqu'un qui l'a entre les mains. Quand proposez-vous un élément sécurisé séparé plutôt qu'une zone isolée dans le SoC ?
Une bonne réponseIl part de la menace et du niveau visé. Un élément sécurisé est conçu contre les attaques physiques et certifié à part, souvent au niveau d'analyse de vulnérabilité le plus élevé. Une zone isolée de type TrustZone sépare les logiciels mais ne résiste pas seule à un attaquant au laboratoire. Il ajoute la liaison entre le SoC et l'élément sécurisé (canal protégé, appairage), le coût, l'approvisionnement et la réutilisation du certificat du composant.
Signal d'alerte« TrustZone suffit » sans parler de menace physique, ou « on chiffre la clé en logiciel » en oubliant que la clé de chiffrement doit elle aussi être stockée quelque part.
Question 2 · confirmé
Décrivez la chaîne de démarrage sécurisé que vous mettriez sur un SoC, de la ROM jusqu'à l'application.
Une bonne réponseLa ROM vérifie la signature du premier chargeur avec une clé ancrée en OTP, puis chaque étape vérifie la suivante avant de lui passer la main. Un compteur anti-rollback empêche de réinstaller une version ancienne et vulnérable. Plusieurs emplacements de clés permettent d'en révoquer une. En cas d'échec, la puce refuse de démarrer ou bascule sur une image de secours vérifiée. Les clés de signature restent dans un HSM côté fabricant.
Signal d'alerteUne somme de contrôle CRC présentée comme une signature, ou une clé de vérification stockée dans une flash modifiable.
Question 3 · confirmé
Quelles familles de contremesures connaissez-vous contre les attaques par canaux auxiliaires, et contre quoi protège chacune ?
Une bonne réponseLe temps constant contre les fuites liées à la durée de calcul. Le masquage, qui découpe chaque donnée secrète en parts aléatoires pour que la mesure ne dise rien de la valeur réelle, avec la notion d'ordre de masquage. La désynchronisation et le bruit (ordre des opérations aléatoire, attentes aléatoires), qui augmentent le nombre de mesures nécessaires sans supprimer la fuite. Il ajoute qu'on les combine et qu'aucune ne se juge sans mesure.
Signal d'alerte« AES est un algorithme sûr, donc il n'y a pas de fuite », ou une confusion entre canal auxiliaire et faille logicielle.
Question 4 · confirmé
Vous montez un banc pour mesurer les fuites d'un composant. Qu'est-ce qui rend vos mesures fiables et reproductibles ?
Une bonne réponseUn déclenchement synchronisé sur l'opération étudiée, une fréquence d'échantillonnage et une bande passante adaptées à l'horloge du composant, un rapport signal sur bruit mesuré, une alimentation et une température maîtrisées. Il vérifie le banc sur une référence connue, versionne ses scripts, note la configuration complète et conserve les données brutes.
Signal d'alerte« Je branche l'oscilloscope et je regarde la courbe », sans parler de synchronisation, de bruit ni de traçabilité.
Question 5 · senior
Comment cotez-vous le potentiel d'attaque d'une vulnérabilité matérielle que vous avez observée ?
Une bonne réponseAvec la méthode des Critères Communs appliquée aux cartes à puce (« Application of Attack Potential to Smartcards ») : temps nécessaire, expertise, connaissance de la cible, accès aux échantillons, équipement, chacun noté pour la phase d'identification et pour la phase d'exploitation. La somme se compare aux seuils du niveau AVA_VAN visé. Il justifie chaque note par écrit.
Signal d'alerteUn CVSS seul, ou « c'est faisable, donc c'est critique », sans tenir compte de l'équipement ni du temps.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Sécurité matérielle : les questions fréquentes
Quel parcours mène à un poste d'ingénieur sécurité matérielle ?
Le plus souvent une formation d'ingénieur ou un master en microélectronique, en électronique ou en cryptographie, puis un doctorat ou plusieurs années en laboratoire. Certaines offres d'évaluateur privilégient un doctorat. Un développeur de logiciel embarqué peut y venir s'il a travaillé sur des bibliothèques cryptographiques protégées. Le métier tient sur deux jambes : comprendre ce qui se passe physiquement dans une puce et savoir conduire une mesure propre, puis l'interpréter.
Quel test technique, sans exposer de méthode d'attaque ?
Un exercice de lecture fonctionne bien. À partir d'un extrait de cible de sécurité et d'un résultat de test de fuite anonymisé, la personne dit ce qu'elle en conclut, quelles mesures elle ajouterait et quelle contremesure elle recommanderait. On voit la méthode, la prudence dans les conclusions et la qualité d'écriture. Une démonstration d'attaque n'apprendrait pas grand-chose sur la capacité à protéger un produit.
Quelle différence avec un pentester IoT ou matériel ?
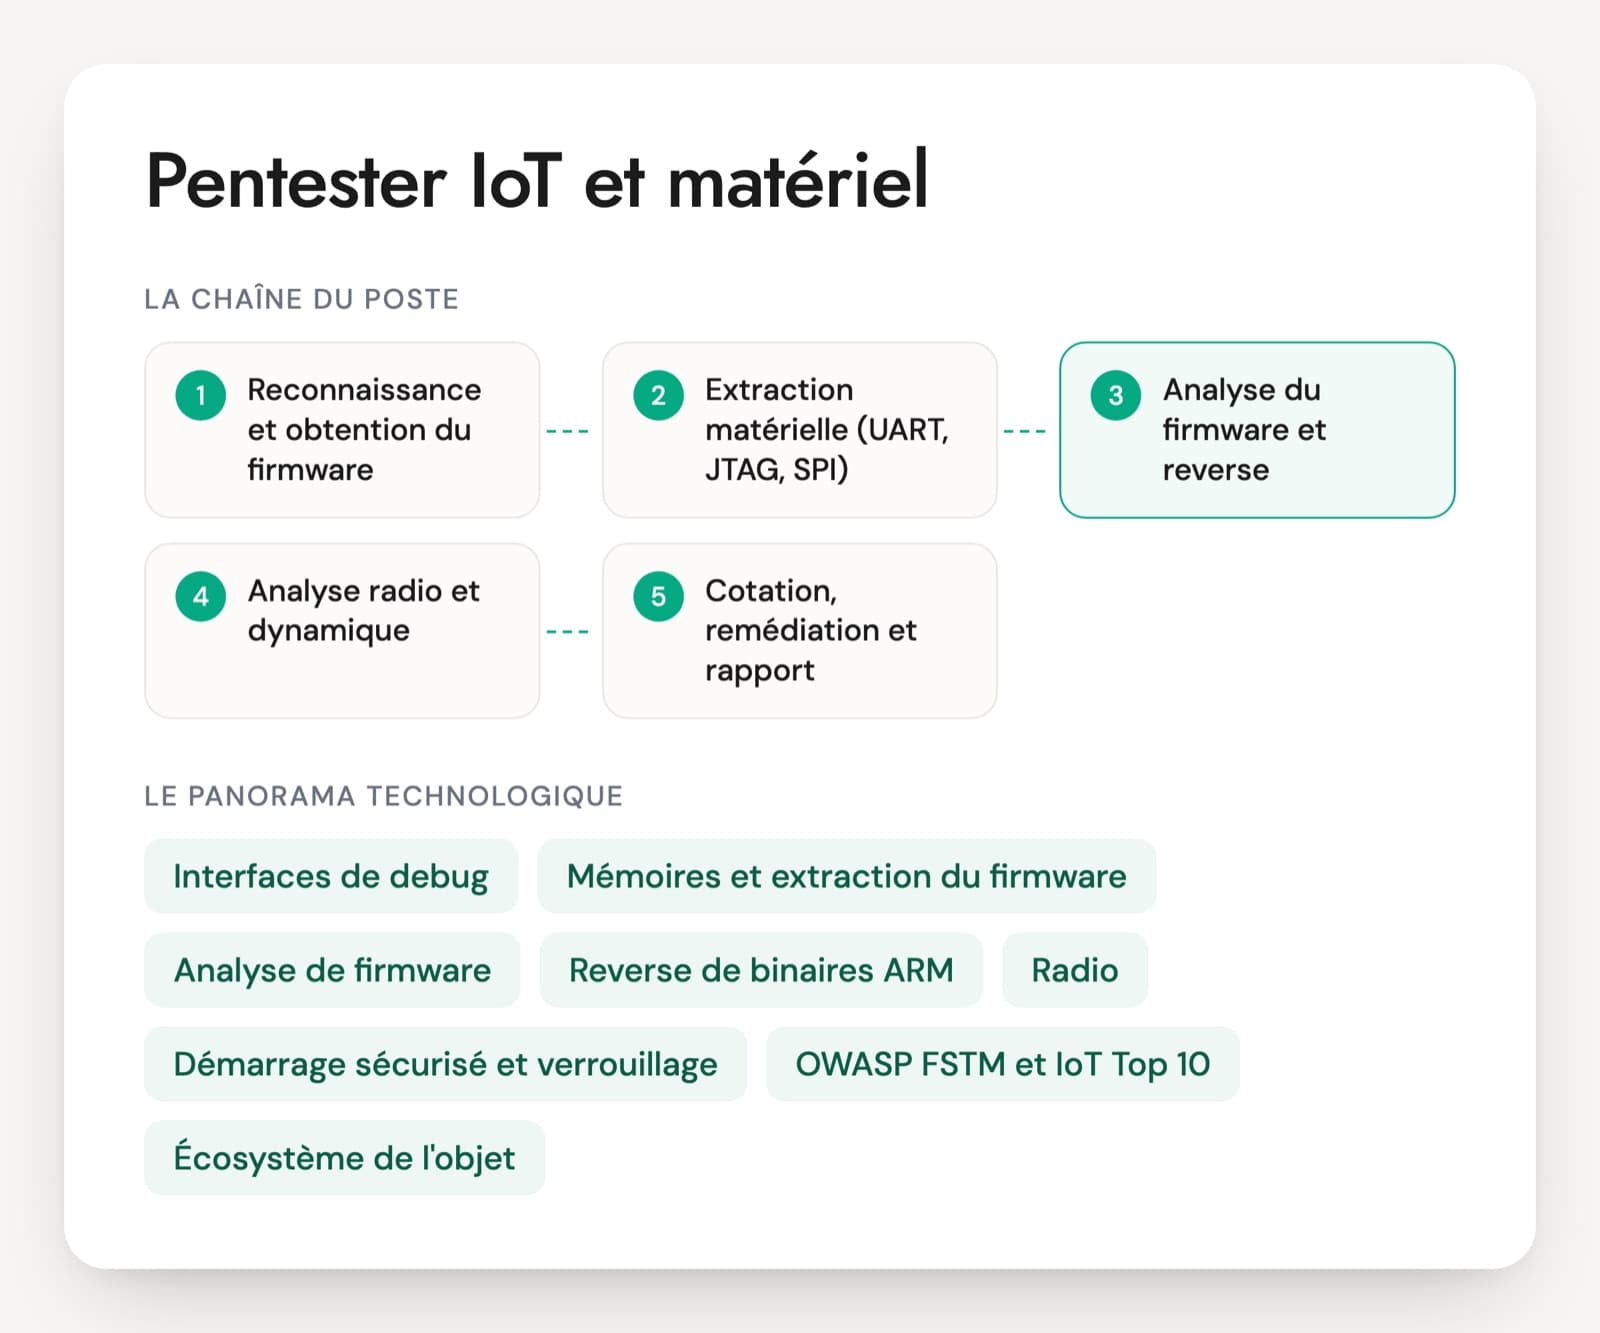
Le pentester IoT audite un objet complet dans un temps limité : firmware, interfaces, radio, application et cloud. L'ingénieur sécurité matérielle descend au niveau du composant. Il conçoit ou évalue des contremesures, mesure des fuites sur banc et cote un potentiel d'attaque selon les Critères Communs. Les deux profils se croisent sur le démarrage sécurisé et le stockage des clés, mais leurs méthodes et leurs livrables diffèrent.
Comment juger un candidat dont le travail précédent était confidentiel ?
C'est la règle dans ce métier : produits sous accord de confidentialité, rapports d'évaluation non diffusables. La méthode compte plus que les résultats : comment le banc était vérifié, comment une campagne était documentée, comment une cotation était justifiée. Les publications académiques, les thèses et les présentations en conférence donnent aussi une idée du niveau. Un bon candidat sait expliquer sans rien dévoiler de ses anciens clients.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.