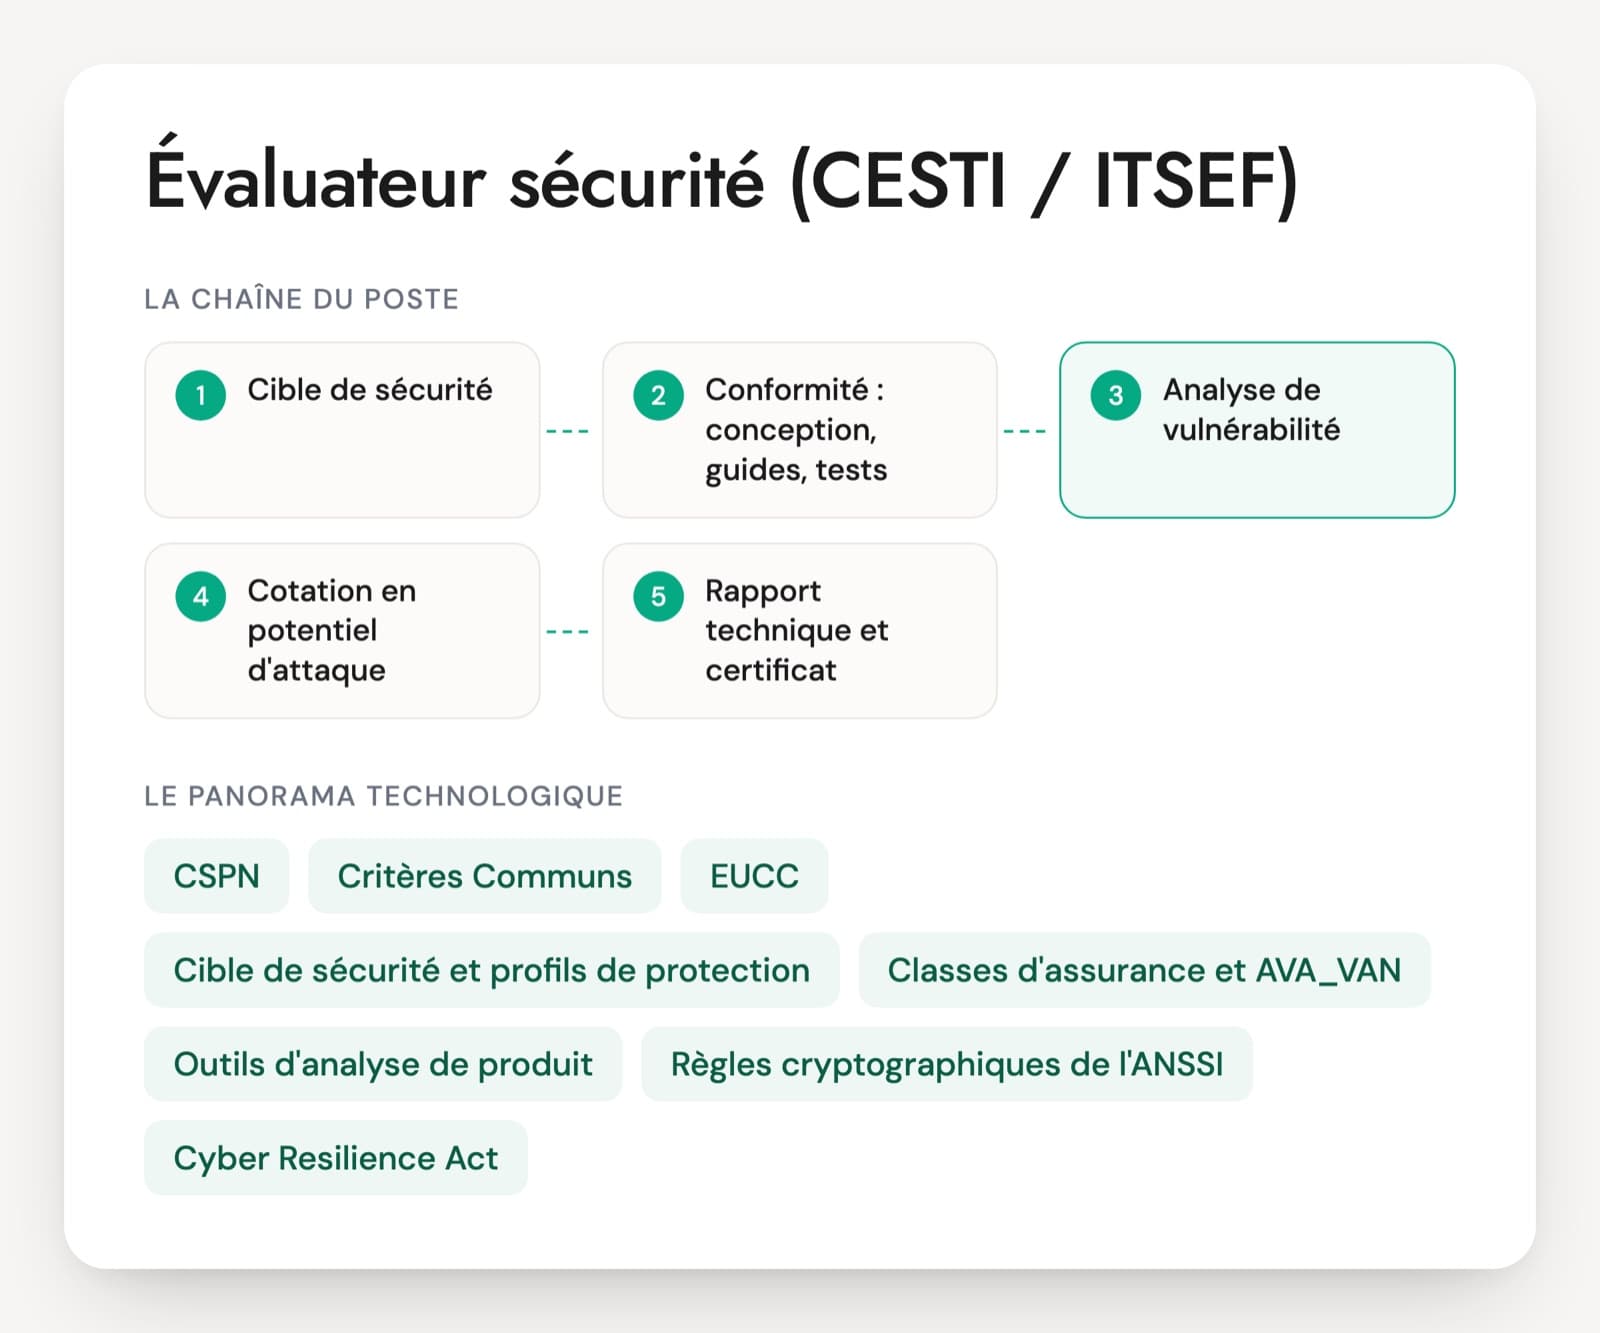
Un CESTI est un laboratoire agréé par l'ANSSI pour évaluer des produits en vue d'une certification : CSPN, Critères Communs et, depuis le 27 février 2025, le schéma européen EUCC. L'évaluateur n'audite pas un système d'information. Il évalue un produit précis, dans une version précise, contre une cible de sécurité. Certains laboratoires travaillent sur les composants et les cartes, d'autres sur les pare-feu, VPN, logiciels d'authentification ou produits embarqués.
Beaucoup de candidats viennent du test d'intrusion, et certaines offres le disent clairement. Le passage demande d'autres réflexes : relier chaque test à une fonction de sécurité, rester dans la configuration évaluée, coter en potentiel d'attaque plutôt qu'en gravité, et écrire un rapport qu'un certificateur peut contrôler ligne à ligne. Un profil solide parle d'unités de travail, de verdicts et d'hypothèses.
Le candidat commente une vraie cible de sécurité publiée sur le portail des Critères Communs : en dix minutes, on voit si la personne repère un périmètre trop étroit ou une hypothèse qui vide l'évaluation. Le PDF ajoute 30 questions sur six axes, un cas de 20 minutes et une grille de 1 à 4.
Schémas, normes et outils d'un évaluateur CESTI
CSPN (ANSSI)
La certification de sécurité de premier niveau, créée en 2008 par l'ANSSI. L'évaluation se fait en temps contraint, avec une charge de référence de l'ordre de 25 jours-homme, augmentée quand la cryptographie est évaluée. Le certificat porte sur une version donnée du produit.
Critères Communs (ISO/IEC 15408, CC:2022)
Le référentiel international d'évaluation. CC:2022 compte cinq parties, et la méthode d'évaluation (CEM:2022) découpe le travail en unités avec un verdict chacune. CC 3.1 R5 ne pouvait plus servir que pour les évaluations commencées au plus tard le 30 juin 2024.
EUCC
Le schéma européen de certification fondé sur les Critères Communs, prévu par le règlement d'exécution (UE) 2024/482 et applicable depuis le 27 février 2025. Il propose deux niveaux d'assurance et s'appuie sur des documents d'état de l'art publiés par l'ENISA, par exemple pour les cartes à puce.
Cible de sécurité et profils de protection
La cible de sécurité décrit le produit évalué, son périmètre, les menaces, les hypothèses et les exigences. Un profil de protection fixe des exigences communes à une catégorie de produits. L'évaluateur commence toujours par là, et une cible mal écrite fragilise toute l'évaluation.
Classes d'assurance et AVA_VAN
Les Critères Communs évaluent la conception (ADV), les guides (AGD), le cycle de vie (ALC), les tests (ATE) et l'analyse de vulnérabilité (AVA). Les niveaux AVA_VAN.1 à AVA_VAN.5 fixent le potentiel d'attaque que le produit doit tenir.
Outils d'analyse de produit
Désassembleurs et décompilateurs (Ghidra, IDA, Binary Ninja), fuzzers, analyseurs de protocoles comme Wireshark, outils de revue de configuration et de code. Les offres de CESTI citent aussi le durcissement Windows et Linux et les protocoles SSH, TLS et IPsec.
Règles cryptographiques de l'ANSSI
Quand la cryptographie fait partie de l'évaluation, l'évaluateur compare les mécanismes du produit aux règles et recommandations publiées par l'ANSSI : algorithmes, tailles de clés, générateurs d'aléa, gestion des clés.
Cyber Resilience Act
Le règlement (UE) 2024/2847 impose des exigences de sécurité aux produits comportant des éléments numériques. Le signalement des vulnérabilités activement exploitées s'applique depuis le 11 septembre 2026 et l'ensemble des exigences au 11 décembre 2027. Les fabricants vont demander plus d'évaluations.
Le CESTI travaille pour un commanditaire, souvent l'éditeur ou le fabricant, mais rend compte à l'organisme de certification, l'ANSSI en France. Cette double relation fait du poste un métier d'indépendance : le laboratoire ne conseille pas un produit qu'il évalue et ne communique pas de résultat avant le certificat. Les évaluations durent de quelques semaines à plusieurs mois selon le schéma et le niveau visé. Un junior se juge sur la rigueur de ses tests et de ses écrits, un senior sur l'analyse de vulnérabilité, la cotation et la conduite d'une évaluation face au développeur et au certificateur. Les profils venus du test d'intrusion, de la rétro-ingénierie ou de la cryptographie appliquée sont les plus courants.
Les savoir-faire d'évaluateur à contrôler
- Schémas CSPN, Critères Communs et EUCC
- Analyse critique d'une cible de sécurité
- Évaluation de la conformité
- Analyse de vulnérabilité et tests produit
- Évaluation des mécanismes cryptographiques
- Cotation et rapport technique d'évaluation
Les questions d'entretien d'un évaluateur CESTI
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Vous recevez la cible de sécurité d'une passerelle VPN. Qu'est-ce qui vous fait tiquer à la première lecture ?
Une bonne réponseUn périmètre trop étroit qui exclut l'interface d'administration ou la mise à jour, des hypothèses qui renvoient tout à l'environnement, des menaces sans objectif correspondant, des fonctions de sécurité impossibles à tester, une cryptographie non décrite, une version ou une configuration évaluée floue. Il relie chaque remarque à son effet sur la valeur du futur certificat.
Signal d'alerteUne lecture de la cible comme une plaquette commerciale, sans s'arrêter sur les hypothèses ni le périmètre.
Question 2 · confirmé
Vous disposez de quinze jours pour l'analyse de vulnérabilité d'un produit. Comment construisez-vous votre plan de tests ?
Une bonne réponseIl part des fonctions de sécurité de la cible et de la conception, ajoute une recherche des vulnérabilités publiques du produit et de ses composants, puis formule des hypothèses de vulnérabilité. Il les classe selon l'impact sur la cible et le potentiel d'attaque, fixe un temps par piste et note pour chaque test l'objectif, la méthode et le résultat attendu. Ce qui n'a pas pu être testé est écrit.
Signal d'alerteLancer des scanners et des fuzzers au hasard, puis écrire ce qui sort.
Question 3 · confirmé
Un éditeur hésite entre une CSPN et une certification Critères Communs pour son pare-feu. Que lui expliquez-vous ?
Une bonne réponseLa CSPN est un schéma français, rapide et à charge fixe, qui vérifie la conformité à la cible et la résistance du produit en temps contraint. Les Critères Communs sont reconnus au-delà de la France, plus longs et plus coûteux, avec un niveau d'assurance choisi et des classes de conception, de cycle de vie et de tests. Il part du besoin : marché visé, exigences d'un acheteur public, schéma EUCC en Europe. Il rappelle qu'il ne peut pas conseiller sur la conception d'un produit que son laboratoire évaluera.
Signal d'alerte« La CSPN, c'est des Critères Communs en plus léger » sans autre différence, ou un conseil de conception donné au futur évalué.
Question 4 · senior
Comment évaluez-vous les mécanismes cryptographiques d'un produit candidat à la CSPN ?
Une bonne réponseUn inventaire complet : algorithmes, modes, tailles de clés, génération d'aléa, dérivation, stockage et cycle de vie des clés. Il compare chaque mécanisme aux règles et recommandations de l'ANSSI, vérifie que l'implémentation correspond à la documentation (vecteurs de test, lecture de code quand il est fourni) et cherche les erreurs d'usage. Il sait que l'évaluation de la cryptographie augmente la charge prévue.
Signal d'alerte« L'éditeur utilise AES et RSA, donc c'est bon », sans regarder modes, clés ni aléa.
Question 5 · senior
Comment cotez-vous une vulnérabilité dans le cadre des Critères Communs, et que change le résultat pour le certificat ?
Une bonne réponseAvec le potentiel d'attaque de la méthode d'évaluation : temps nécessaire, expertise, connaissance du produit, fenêtre d'opportunité, équipement. Il compare le résultat au niveau AVA_VAN visé : si un attaquant de potentiel inférieur peut exploiter la vulnérabilité, le produit échoue sur ce point ; sinon, elle reste une vulnérabilité résiduelle documentée.
Signal d'alerteUn score CVSS présenté comme cotation Critères Communs, ou aucune idée du lien entre cotation et verdict.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Évaluateur CESTI : questions fréquentes
Un pentester peut-il devenir évaluateur CESTI ?
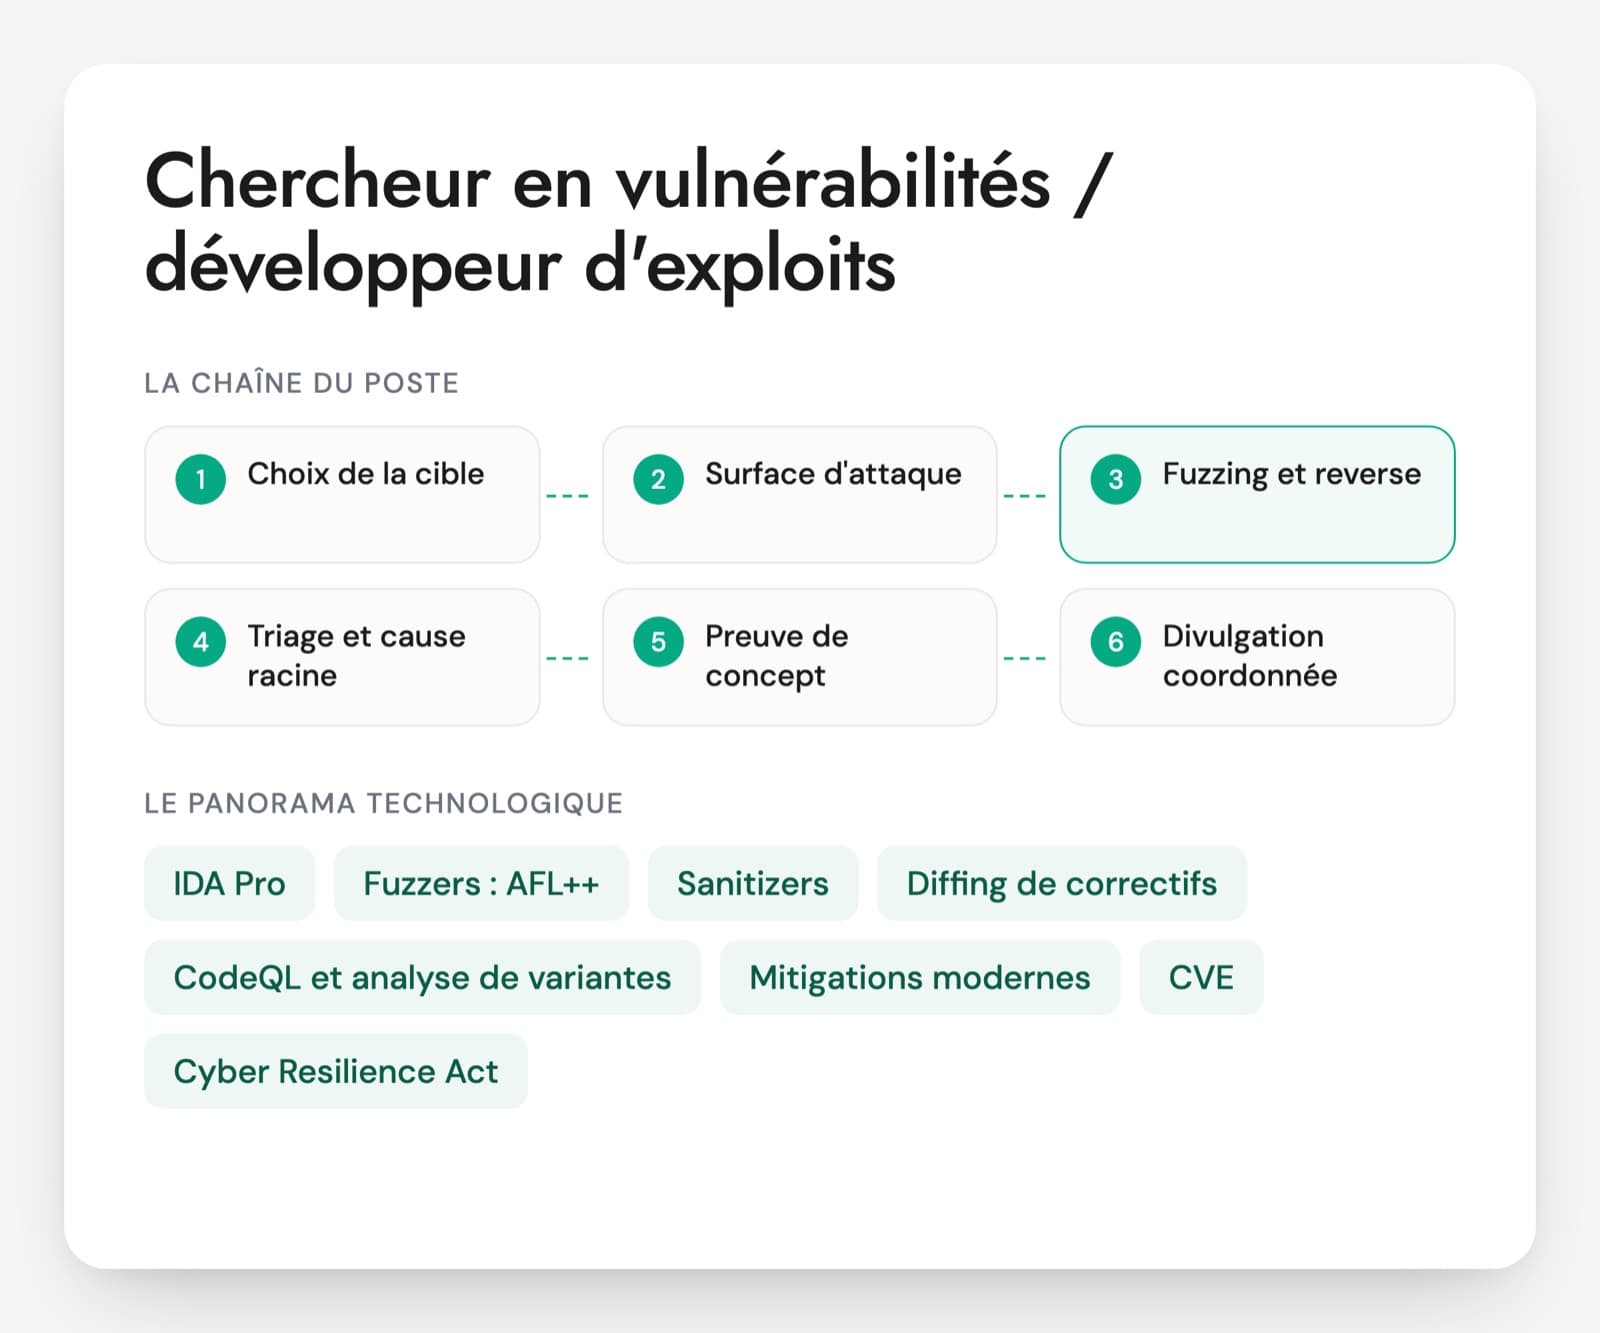
Oui, c'est l'un des parcours les plus fréquents, et certaines offres le précisent. Les compétences techniques se transposent : rétro-ingénierie, fuzzing, protocoles, durcissement. Il faut ajouter la lecture d'une cible de sécurité, l'évaluation de la conformité, la cotation en potentiel d'attaque et un style de rapport plus formel. Reste à savoir comment le candidat rattacherait un de ses tests passés à une exigence de cible.
Quelle différence avec un auditeur chez un prestataire PASSI ?
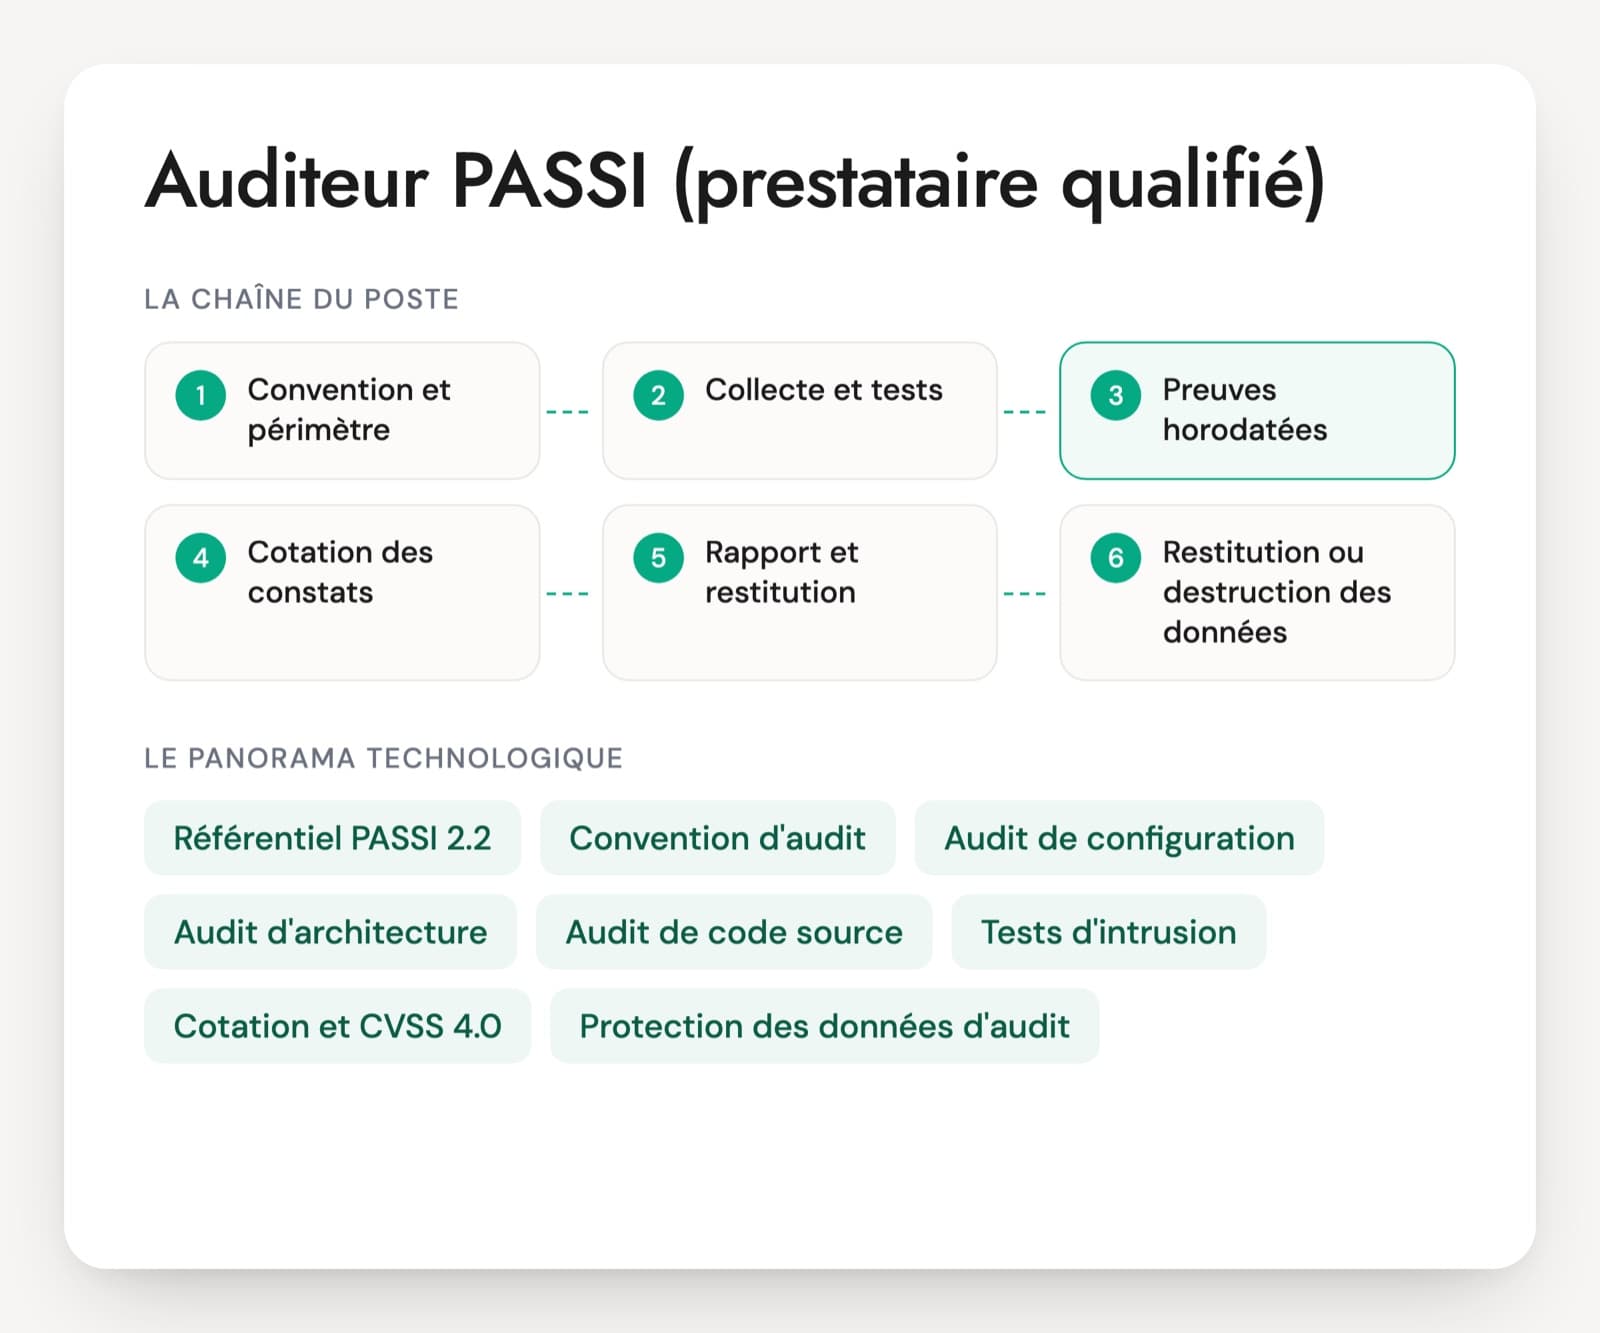
L'auditeur PASSI audite un système d'information réel chez un client, sous une convention d'audit et le référentiel PASSI de l'ANSSI. L'évaluateur CESTI évalue un produit dans une version précise, contre une cible de sécurité, pour une certification. Les outils se ressemblent, la méthode et le livrable diffèrent : le rapport du CESTI s'adresse au certificateur, avec des verdicts et une cotation en potentiel d'attaque.
Quel exercice donner à un évaluateur pendant l'entretien ?
Un test technique court suffit : une cible de sécurité publiée et vingt minutes. Le candidat donne les trois remarques les plus importantes, puis un plan de tests pour une fonction de sécurité. On voit la lecture critique, le lien entre exigences et tests, et la capacité à prioriser. Pour un senior s'ajoute une vulnérabilité fictive à coter en potentiel d'attaque, en justifiant chaque facteur.
Faut-il un profil matériel ou logiciel ?
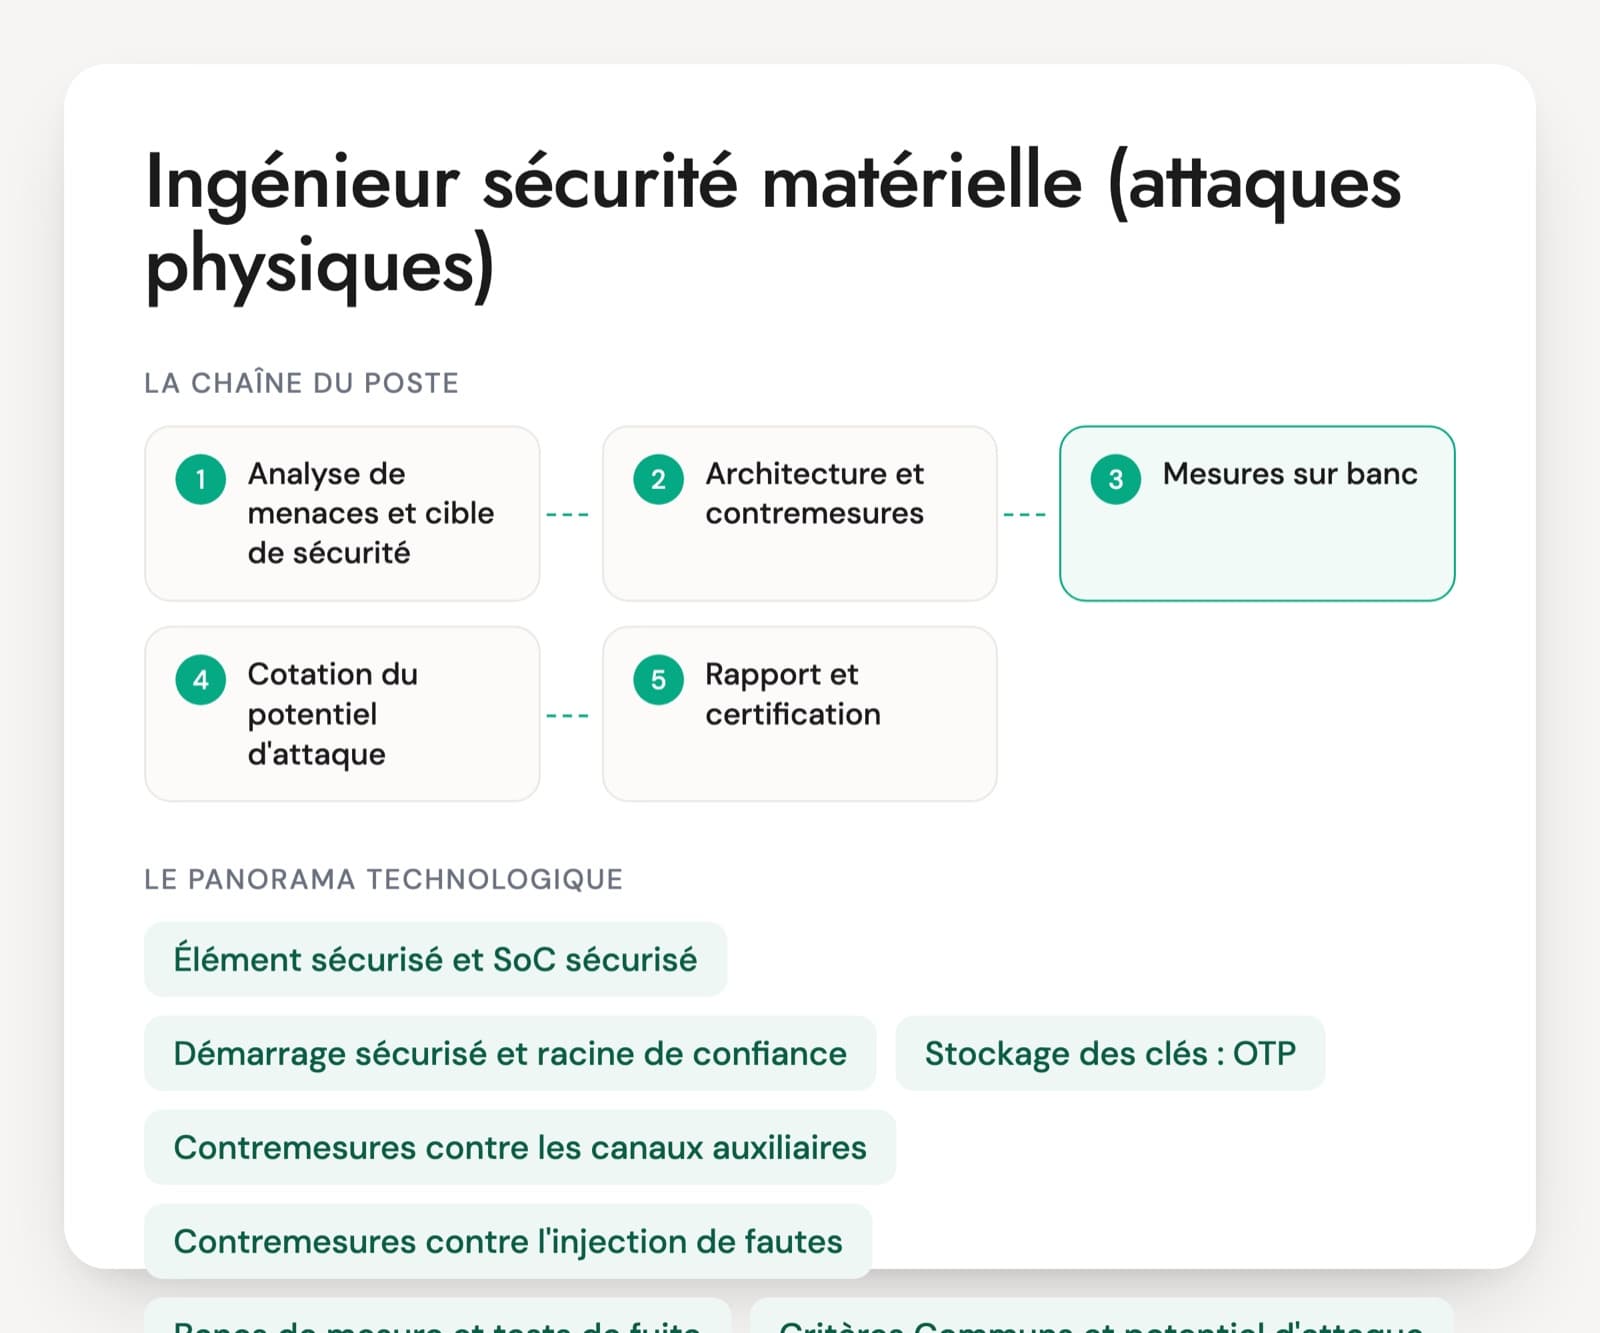
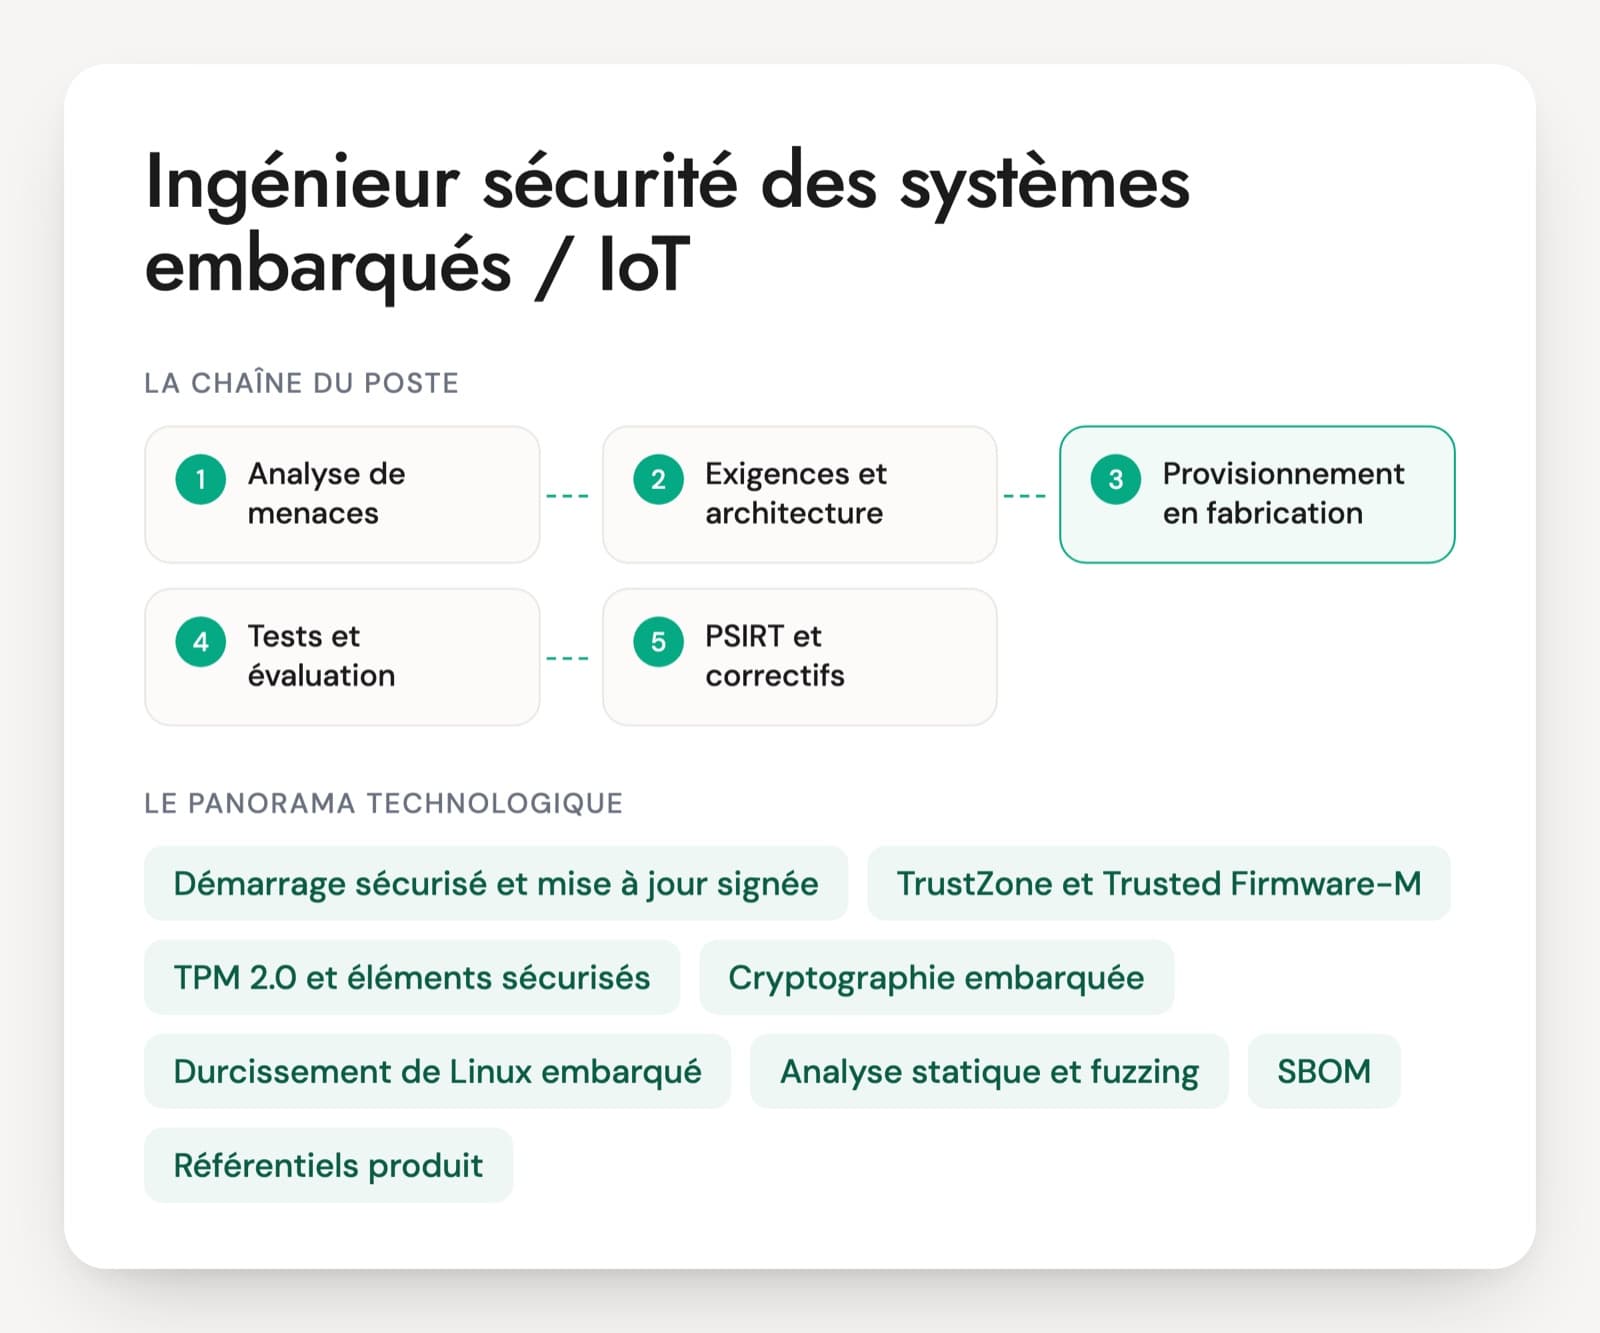
Cela dépend du laboratoire. Certains CESTI évaluent des composants et des cartes à puce, avec des bancs de mesure et des analyses par canaux auxiliaires. D'autres évaluent des pare-feu, des VPN, des logiciels d'authentification ou des produits embarqués. Les offres de laboratoires orientés composants demandent souvent un parcours en microélectronique ou en physique, celles des laboratoires logiciels un passé en test d'intrusion ou en rétro-ingénierie.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.