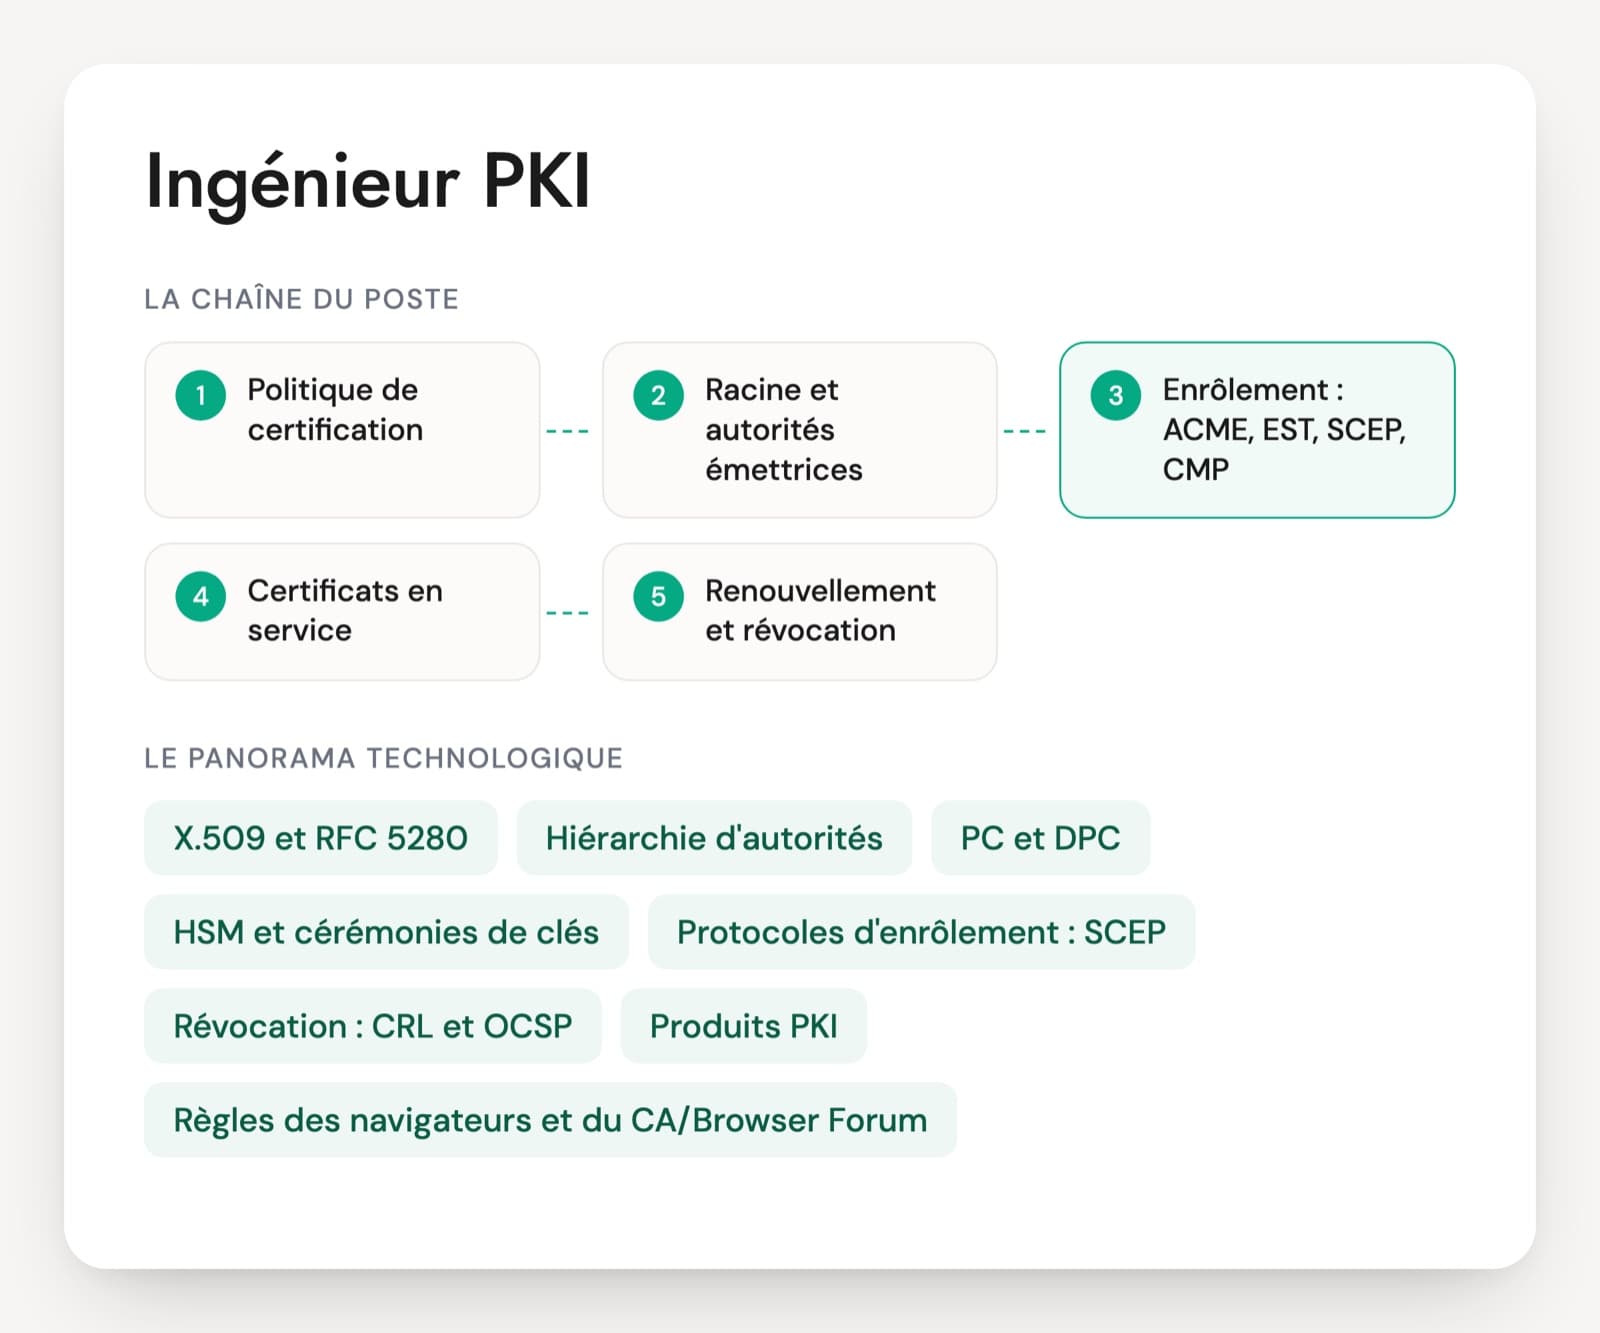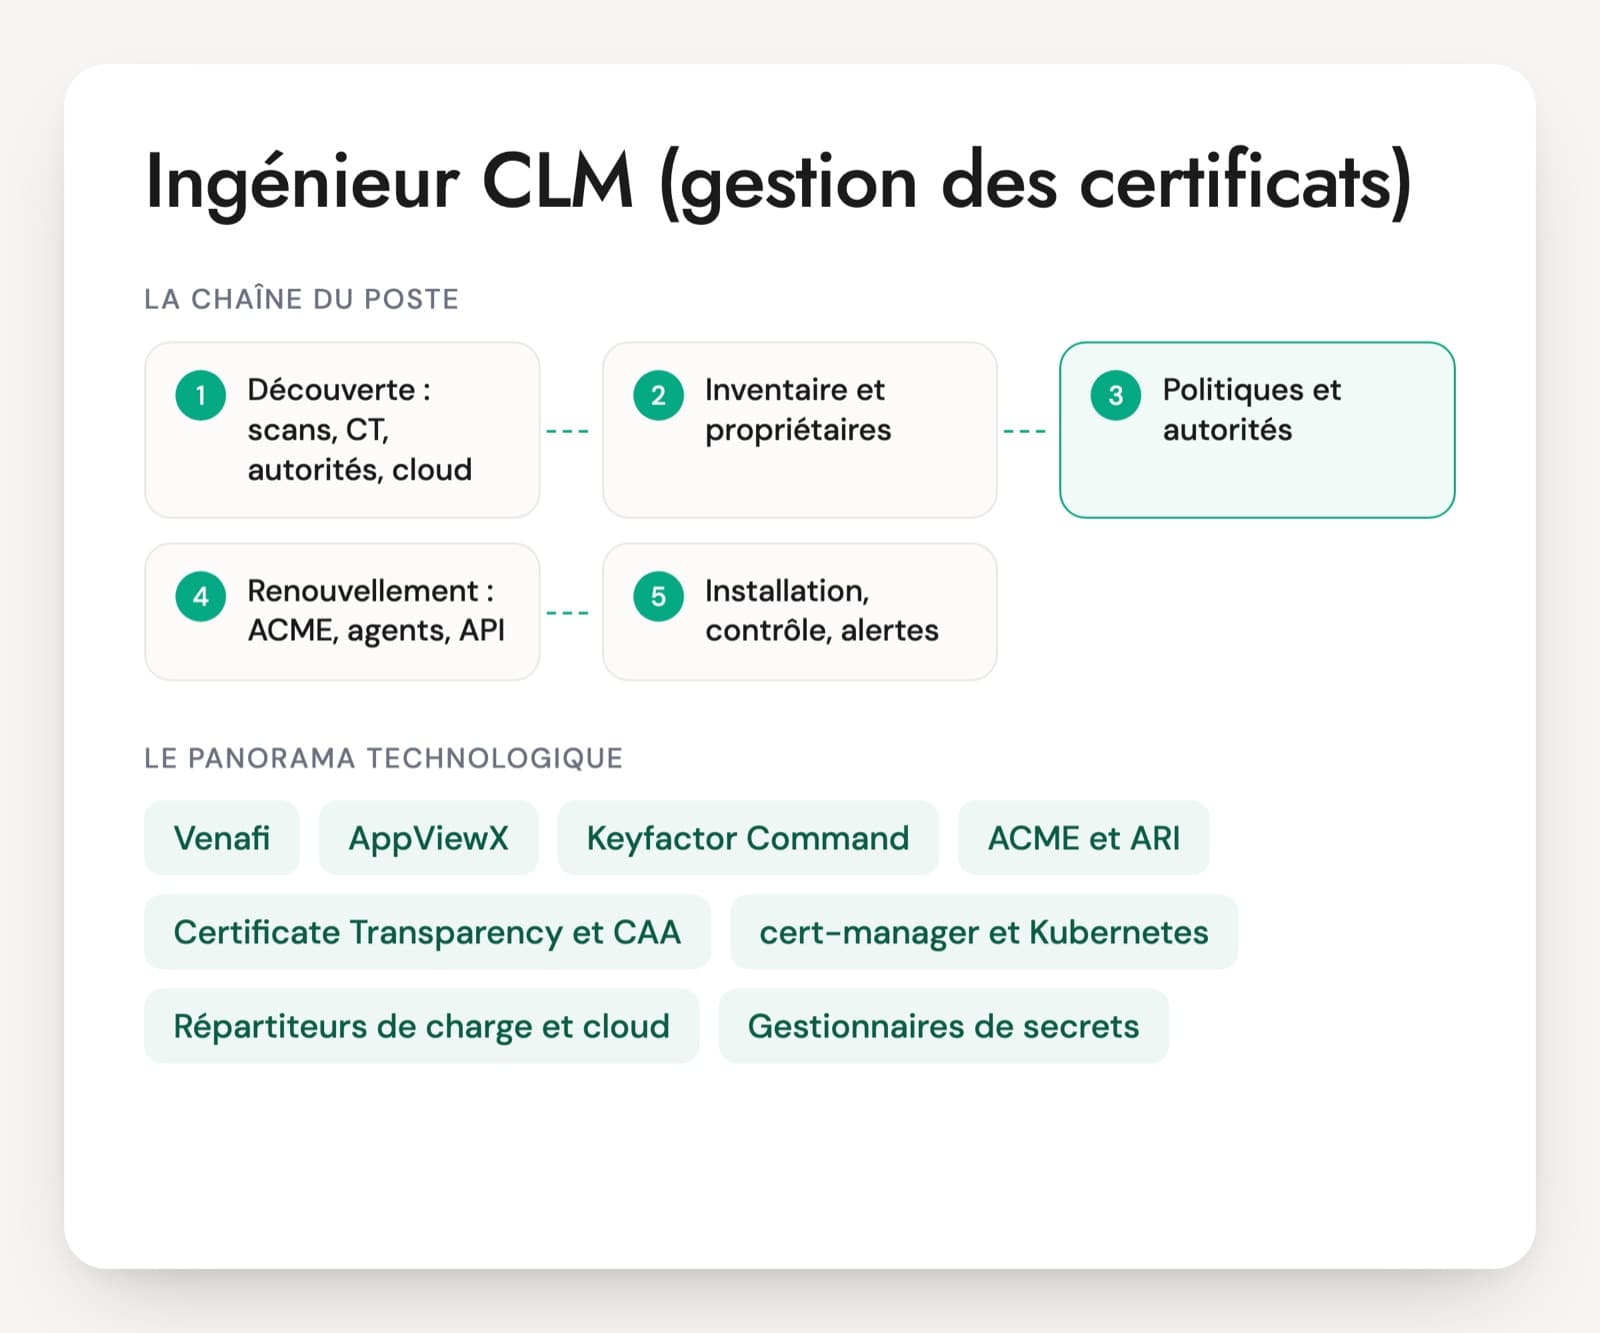
L'ingénieur CLM (certificate lifecycle management) ne gère pas une autorité de certification. Il gère tous les certificats de l'entreprise, quelle que soit l'autorité qui les a émis : il les découvre, les rattache à un propriétaire, automatise leur renouvellement et leur installation, et traite les incidents. Les questions d'entretien d'un ingénieur PKI orienté CLM partent de ce périmètre : inventaire, automatisation, outillage (Venafi, AppViewX, Keyfactor Command) et règles du TLS public.
Les règles changent vite. Le CA/Browser Forum a voté la réduction progressive des durées des certificats TLS publics jusqu'à 47 jours en 2029. Le programme racine de Chrome retire l'usage d'authentification client des certificats publics, ce qui casse des échanges mTLS entre partenaires. Let's Encrypt a arrêté l'OCSP en 2025. Un bon candidat suit ces changements et sait dire lesquels touchent le parc de l'entreprise.
Les éditeurs aussi ont bougé. Venafi a été racheté par CyberArk en octobre 2024, et CyberArk par Palo Alto Networks en février 2026. L'offre se vend sous la marque Idira depuis mai 2026, mais les CV et les offres disent encore Venafi. La version et le mode (SaaS ou hébergé) que la personne a réellement exploités se vérifient. Le PDF contient 30 questions sur six axes et un cas de reprise d'un parc.
Outils et standards du métier de CLM
Venafi (Palo Alto Networks)
La plateforme historique du marché, en SaaS ou hébergée. Rachetée par CyberArk en octobre 2024, elle a suivi CyberArk chez Palo Alto Networks en février 2026 et se vend sous la marque Idira depuis mai 2026. Elle découvre, inventorie et renouvelle les certificats, avec de nombreuses intégrations vers les autorités et les équipements.
AppViewX
Une plateforme d'automatisation qui couvre le cycle de vie des certificats, une PKI hébergée, la signature de code et les clés SSH. Elle met en avant la découverte, l'automatisation de bout en bout et la préparation au post-quantique.
Keyfactor Command
L'outil CLM de Keyfactor, souvent associé à EJBCA. Il inventorie les certificats toutes autorités confondues et installe les renouvellements sur les serveurs et les équipements par des orchestrateurs.
ACME et ARI
ACME est le protocole d'émission et de renouvellement automatique popularisé par Let's Encrypt, désormais accepté par la plupart des autorités publiques et des PKI internes. L'extension ARI (RFC 9773, juin 2025) permet à l'autorité d'indiquer quand renouveler, utile lors d'une révocation en masse.
Certificate Transparency et CAA
Tous les certificats TLS publics sont inscrits dans des journaux publics consultables. Les surveiller révèle les certificats émis pour les domaines de l'entreprise à son insu. Les enregistrements DNS CAA limitent les autorités autorisées à émettre pour un domaine.
cert-manager et Kubernetes
cert-manager émet et renouvelle automatiquement les certificats des clusters Kubernetes auprès d'une autorité interne ou publique. L'ingénieur CLM gouverne les émetteurs et les politiques plutôt que chaque certificat de courte durée.
Répartiteurs de charge et cloud
F5 et ses équivalents, AWS Certificate Manager, Azure Key Vault : une grande partie des certificats exposés vit sur ces équipements et services. Leur intégration avec l'outil CLM conditionne l'automatisation réelle.
Gestionnaires de secrets
HashiCorp Vault (avec son moteur PKI) ou OpenBao stockent clés et certificats pour les applications et peuvent émettre des certificats courts de service à service. L'outil CLM doit voir ce qu'ils émettent.
Le poste apparaît dans les entreprises qui ont subi une panne due à un certificat expiré, qui préparent la baisse des durées TLS ou qui lancent un projet d'outil CLM. Les offres mêlent souvent CLM, PKI interne (ADCS, EJBCA), HSM et secrets (HashiCorp Vault), avec Kubernetes, Terraform et Ansible pour l'automatisation, et des rôles de product owner ou d'architecte sur la même thématique. Le métier tient autant de l'automatisation d'infrastructure que de la PKI. Aucune certification ne couvre le CLM indépendamment des éditeurs : l'expérience se vérifie sur un parc réel, son volume et la part automatisée.
Ce qu'un ingénieur CLM doit savoir faire
- Découverte et inventaire des certificats
- Automatisation ACME et intégrations
- Administration d'un outil CLM
- Règles du TLS public et durées de vie
- Certificats dans Kubernetes et le DevOps
- Politique, indicateurs et incidents
Questions d'entretien pour un ingénieur CLM
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
On vous demande combien de certificats l'entreprise utilise. Personne ne le sait. Par où commencez-vous l'inventaire ?
Une bonne réponseIl combine plusieurs sources, car aucune ne suffit seule : les comptes des autorités publiques et les autorités internes (ADCS, EJBCA), les journaux Certificate Transparency pour les certificats publics des domaines de l'entreprise, des scans réseau sur les ports TLS courants et non standard, les intégrations avec les répartiteurs de charge, les services cloud (AWS Certificate Manager, Azure Key Vault) et Kubernetes, puis des agents sur les serveurs pour les magasins locaux. Il dédoublonne et rattache chaque certificat à un propriétaire.
Signal d'alerteUn seul scan réseau présenté comme l'inventaire complet, ou un export du portail d'une autorité publique.
Question 2 · confirmé
Une application métier renouvelle encore son certificat à la main une fois par an. Les certificats publics passent à 100 jours en mars 2027. Comment l'automatisez-vous ?
Une bonne réponseIl identifie d'abord où vit le certificat (serveur web, keystore Java, répartiteur de charge, appliance) et ce que la cible accepte : client ACME, agent de l'outil CLM, API du répartiteur, ou script de déploiement. Il écrit la séquence complète : nouvelle clé, demande, installation, rechargement du service, contrôle que le nouveau certificat est servi. Il fixe le déclenchement au tiers de la durée restante et une alerte en cas d'échec. Une appliance sans automatisation possible passe derrière un répartiteur qui porte le certificat.
Signal d'alerte« On mettra une alerte trente jours avant », sans automatiser l'installation, ou automatiser la demande sans vérifier que le service charge le nouveau certificat.
Question 3 · senior
Vous devez choisir un outil CLM entre Venafi (aujourd'hui chez Palo Alto Networks, via CyberArk), AppViewX et Keyfactor Command. Sur quels critères comparez-vous ?
Une bonne réponseLes intégrations réellement disponibles pour son parc (autorités, répartiteurs, cloud, Kubernetes, serveurs Windows et Linux), le mode de découverte, l'automatisation de bout en bout jusqu'à l'installation, le modèle de déploiement (SaaS ou hébergé), la gestion des droits par équipe, les API, le coût par certificat ou par module et la feuille de route de l'éditeur après les rachats. Il propose une preuve de concept sur ses cas les plus difficiles.
Signal d'alerteChoisir sur une démonstration commerciale, ou sur la notoriété du nom sans tester une seule intégration.
Question 4 · senior
Un partenaire utilise un certificat TLS public de votre entreprise pour authentifier vos appels en mTLS. Pourquoi ce montage va-t-il cesser de marcher ?
Une bonne réponseLe programme racine de Chrome impose des hiérarchies dédiées à l'authentification serveur : depuis le 15 juin 2026, les nouvelles autorités intermédiaires ne portent plus que serverAuth, et à partir du 15 mars 2027 les certificats finaux publics ne doivent plus contenir clientAuth. Les autorités publiques retirent donc l'usage client. Il propose une autorité privée dédiée au mTLS avec le partenaire, ou un certificat client d'une offre prévue pour cet usage, avec échange des chaînes de confiance.
Signal d'alerteIgnorer l'usage étendu (EKU) des certificats, ou proposer d'acheter un autre certificat public chez une autre autorité.
Question 5 · confirmé
Un certificat a expiré cette nuit sur une API de paiement, alors que l'outil CLM l'affichait comme renouvelé automatiquement. Le service est coupé. Que faites-vous dans l'heure, puis dans la semaine ?
Une bonne réponseDans l'heure : installation du certificat déjà renouvelé, ou émission d'urgence, sur tous les nœuds, rechargement du service et contrôle de la chaîne servie. Dans la semaine : il cherche l'écart entre l'outil et la réalité. Le certificat a été émis mais posé sur un seul nœud, sur un ancien emplacement de l'inventaire, ou le service n'a pas été rechargé. Il ajoute après chaque renouvellement un contrôle du certificat réellement servi, nœud par nœud, comparé à l'inventaire, puis cherche les autres certificats dans le même cas. Il rédige un retour d'expérience sans chercher de coupable.
Signal d'alerteFaire confiance au statut affiché par l'outil, réparer dans l'urgence sans chercher pourquoi l'installation n'a pas suivi, ou rejeter la faute sur l'équipe applicative.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ingénieur cycle de vie des certificats : questions fréquentes
Ingénieur CLM ou ingénieur PKI : quelle différence ?
L'ingénieur PKI construit et exploite les autorités : hiérarchie, clés, HSM, révocation, politique de certification. L'ingénieur CLM gère le parc de certificats émis par toutes les autorités, internes et publiques, et leur automatisation jusqu'aux serveurs. Le second vient souvent de l'administration système ou du DevOps. S'il n'y a qu'un poste, tout dépend du risque qui coûte le plus cher : une autorité mal tenue ou des expirations en production.
La baisse des durées à 47 jours justifie-t-elle un poste dédié ?
Elle ne touche que les certificats TLS publics, mais elle multiplie leurs renouvellements : avec 47 jours, un certificat se renouvelle environ huit fois par an au lieu d'une. Si les certificats publics sont encore renouvelés à la main, la charge devient intenable bien avant 2029, dès l'étape de 100 jours en mars 2027. Le poste se justifie par le volume et par la part non automatisée, que l'inventaire donnera.
Faut-il un profil formé à l'outil déjà en place ?
C'est un plus, pas une condition. Les outils CLM partagent les mêmes notions : découverte, inventaire, politiques, connecteurs vers les autorités, installation automatique. Un profil qui a automatisé un parc avec Keyfactor Command apprendra Venafi ou AppViewX. Mieux vaut vérifier qu'il a branché lui-même des intégrations difficiles (répartiteurs de charge, appliances, keystores Java) et qu'il sait expliquer un échec de renouvellement.
Comment construire un test technique pour un ingénieur CLM ?
L'exercice part d'un extrait d'inventaire fictif d'une cinquantaine de certificats : emplacements, autorités, dates, propriétaires manquants, quelques wildcards et un certificat public utilisé en mTLS. En vingt minutes, le candidat donne les priorités, ce qui s'automatise et comment, et ce qui va casser en 2027. L'exercice montre la méthode, la connaissance des règles du TLS public et le réflexe d'automatisation.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.