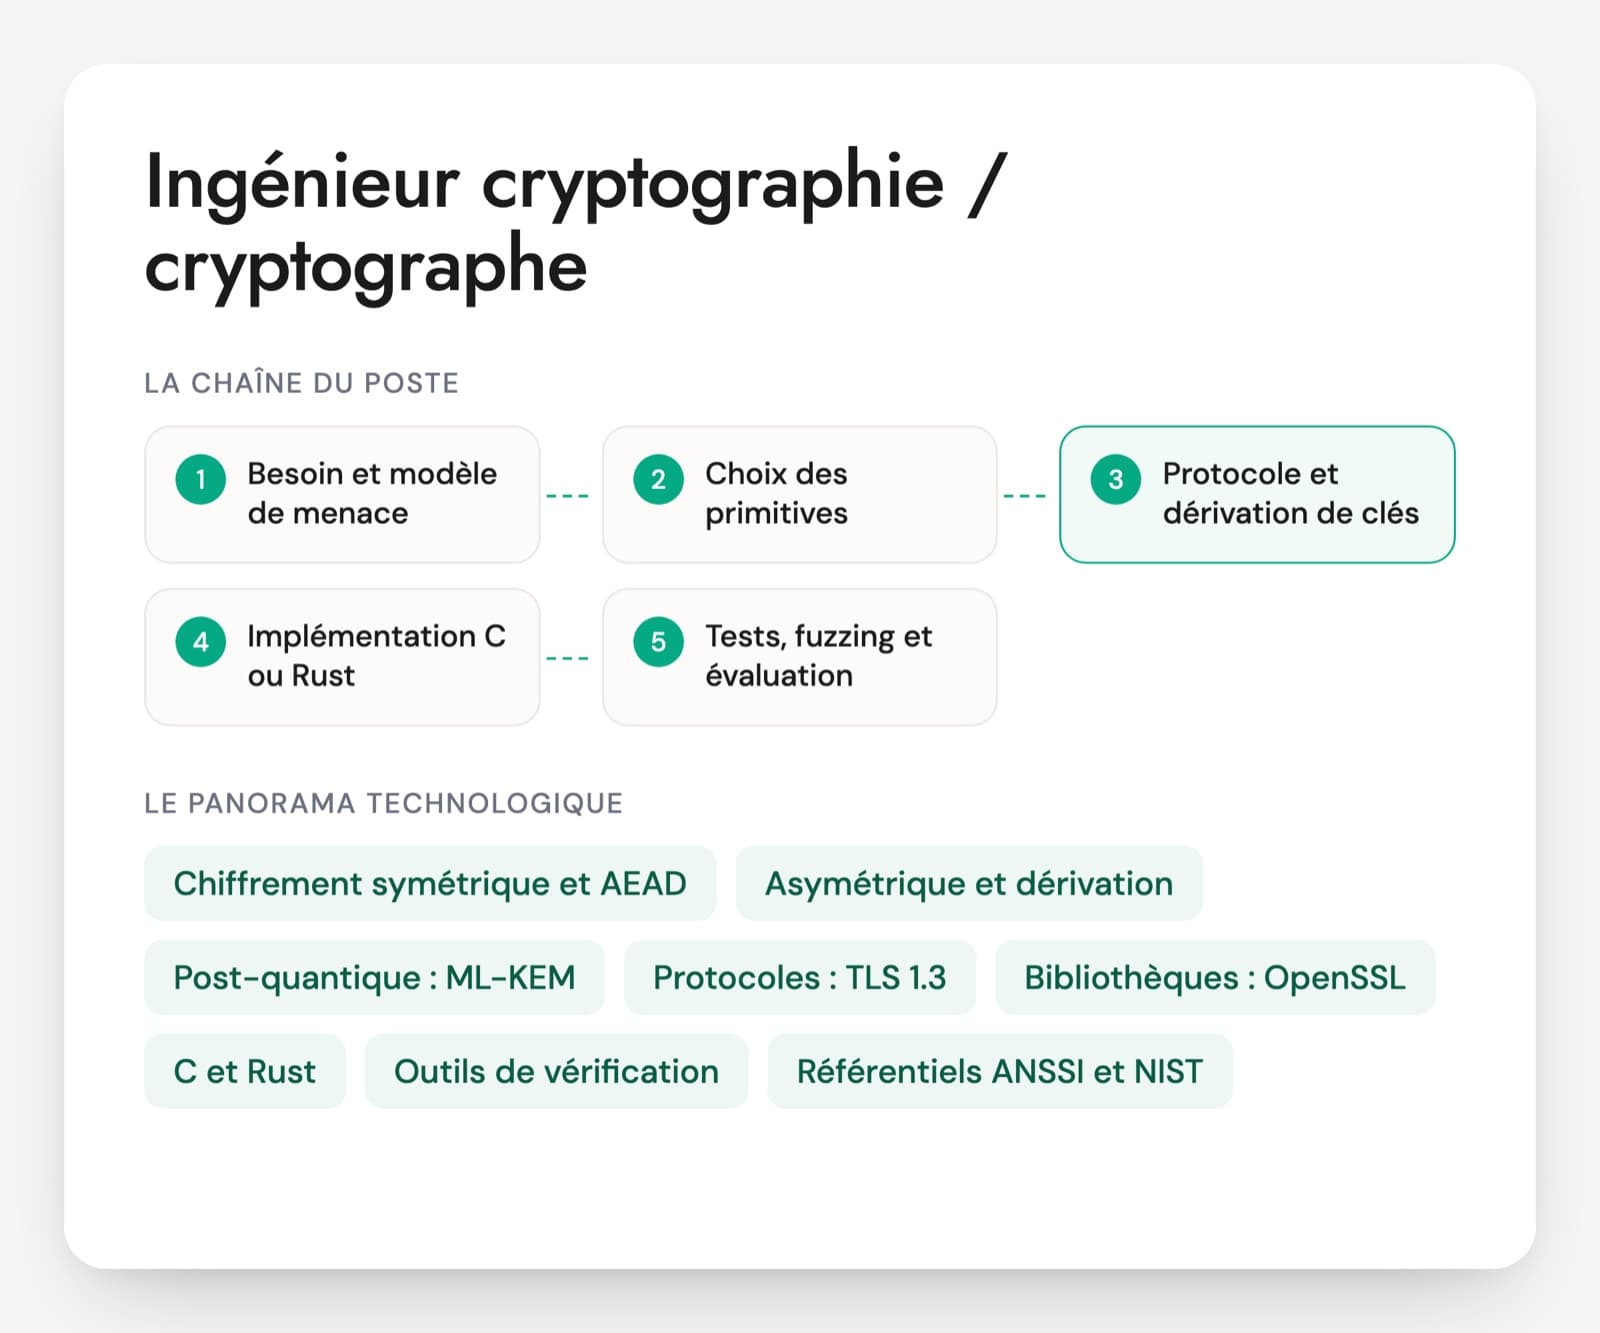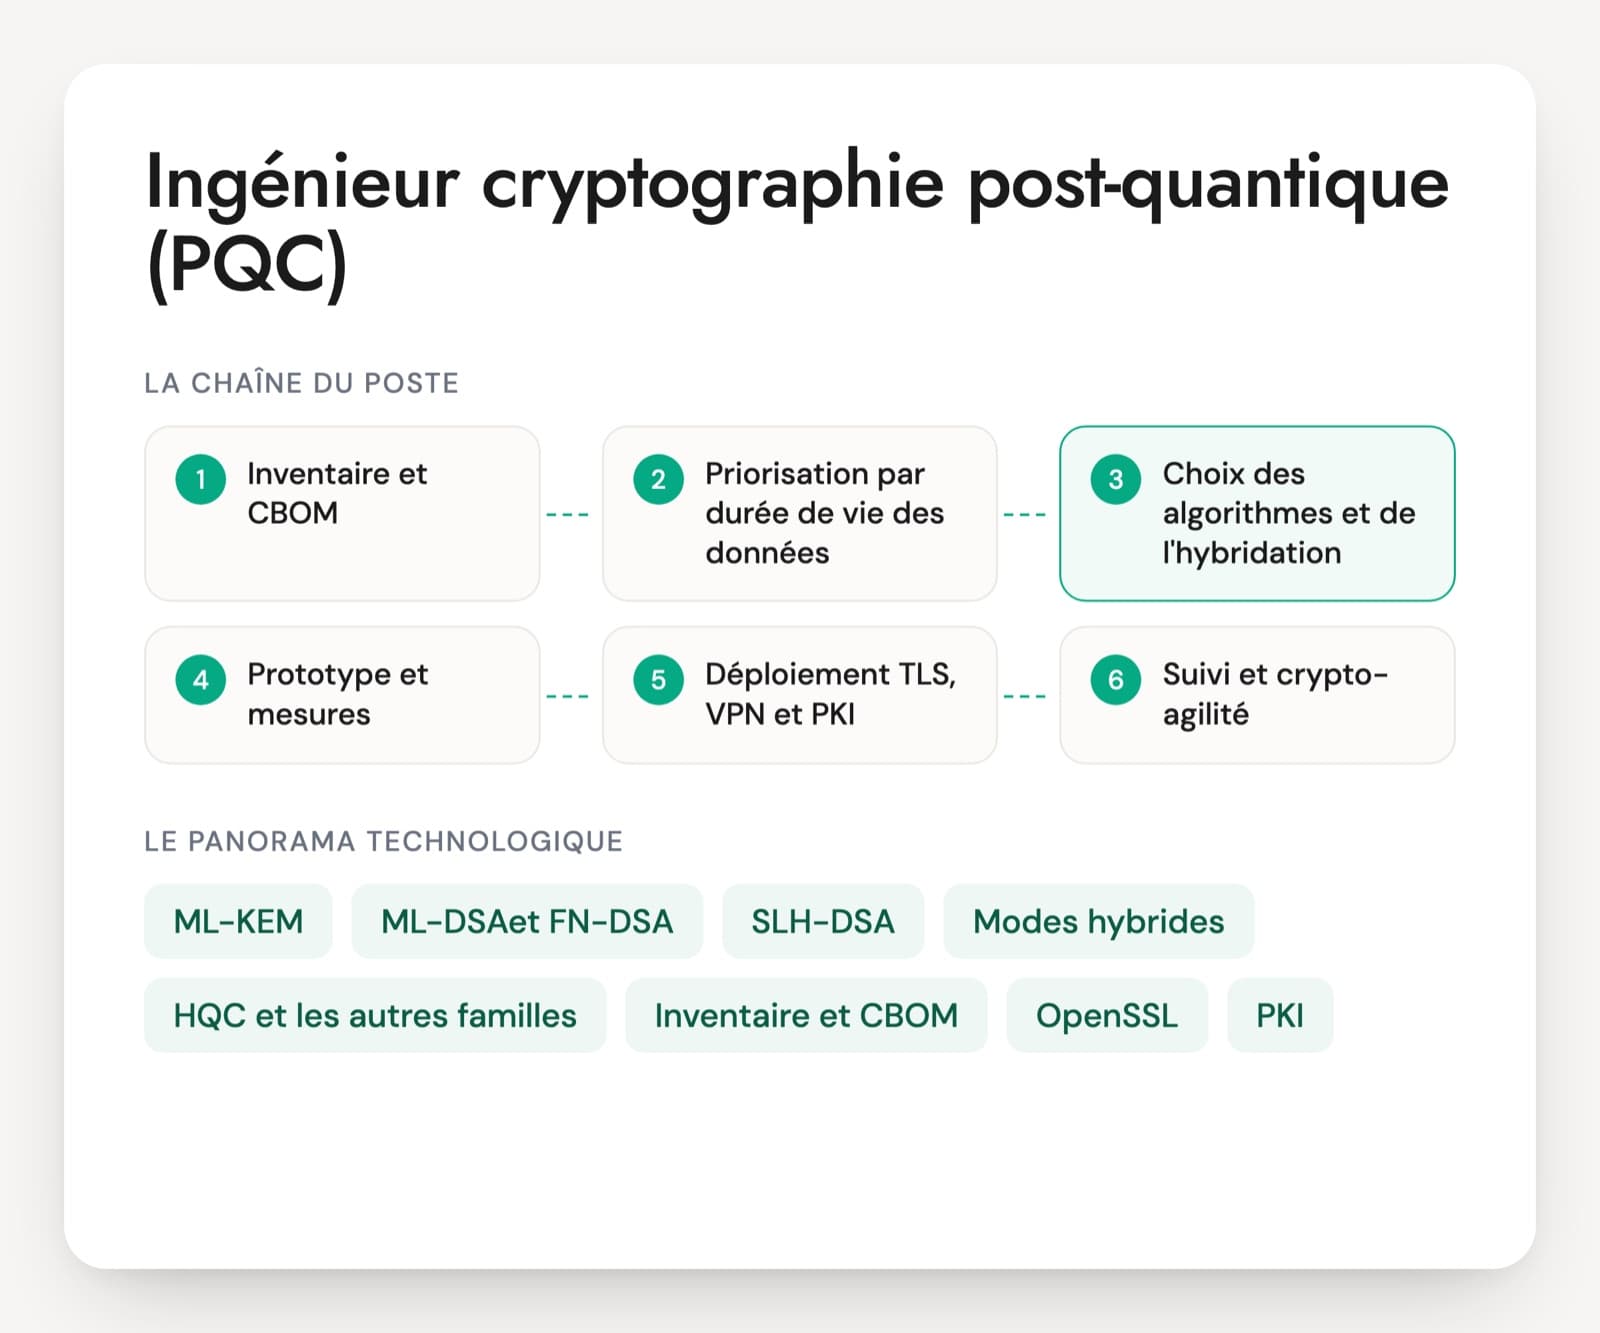
Le titre recouvre deux métiers. Côté produit, l'ingénieur implémente les algorithmes du NIST en C ou en Rust, souvent sur des cibles contraintes, et traite les fuites par canaux auxiliaires. Côté système d'information, il dresse l'inventaire cryptographique, choisit les modes hybrides et conduit la migration des PKI, des VPN et des liaisons TLS. Les questions d'entretien d'un ingénieur cryptographie post-quantique changent selon le cas, et ce périmètre se fixe avant d'écrire l'annonce.
Les normes sont jeunes. Le NIST a publié FIPS 203, 204 et 205 en août 2024. L'ANSSI demande l'hybridation pendant la transition, et la feuille de route européenne de juin 2025 fixe aux États membres un démarrage avant fin 2026. Beaucoup de CV citent Kyber et Dilithium après une formation courte. Un profil qui a réellement déployé parle de taille des signatures, de poignées de main TLS qui grossissent, de HSM pas encore prêts et de produits tiers sans feuille de route.
Un inventaire mené ou un prototype livré sert de preuve, avec le périmètre, les outils et ce qui a cassé en route. Le PDF propose 30 questions sur six axes, un cas de 20 minutes et une grille de 1 à 4.
Algorithmes, protocoles et outils de la migration post-quantique
ML-KEM (FIPS 203)
Le mécanisme d'encapsulation de clés issu de Kyber, normalisé par le NIST en août 2024. Il remplace l'échange Diffie-Hellman ou RSA pour établir une clé de session. Trois jeux de paramètres existent : 512, 768 et 1024. Une clé publique ML-KEM-768 pèse 1 184 octets, contre 32 pour X25519, et ce surcoût se retrouve dans chaque poignée de main.
ML-DSA (FIPS 204) et FN-DSA
ML-DSA, issu de Dilithium, signe les certificats, les mises à jour logicielles et les documents. Une signature ML-DSA-65 dépasse 3 Ko, contre environ 64 octets en ECDSA P-256. FN-DSA, dérivé de Falcon, donne des signatures plus courtes et est en cours de normalisation sous le nom FIPS 206, mais son arithmétique en virgule flottante rend l'implémentation délicate.
SLH-DSA (FIPS 205), LMS et XMSS
Les signatures fondées sur les fonctions de hachage, dont la sécurité repose sur des hypothèses étudiées depuis des décennies. SLH-DSA se passe d'état mais produit de grosses signatures. LMS et XMSS (NIST SP 800-208) imposent de ne jamais réutiliser un index. L'ANSSI les accepte sans hybridation, et on les retrouve surtout dans la signature de firmware.
Modes hybrides
Pendant la transition, un échange classique et un échange post-quantique sont combinés, pour garder la sécurité de l'un si l'autre tombe. En TLS 1.3, le groupe X25519MLKEM768 est proposé par défaut par OpenSSL 3.5 et par les principaux navigateurs. L'ANSSI demande cette hybridation, et la RFC 9794 fixe le vocabulaire des schémas hybrides.
HQC et les autres familles
Le NIST a retenu en mars 2025 HQC, fondé sur les codes correcteurs, comme second mécanisme d'encapsulation en cas de faiblesse des réseaux euclidiens. FrodoKEM, plus conservateur et plus lourd, est cité par certaines agences européennes. Classic McEliece, longtemps recommandé par le BSI allemand, ne doit plus servir à un nouveau développement selon un avis du BSI de 2026, après des progrès en cryptanalyse. Un bon profil sait pourquoi cette diversité existe.
Inventaire et CBOM
Avant de migrer, il faut savoir où se trouve la cryptographie : code, bibliothèques, flux réseau, certificats, HSM, produits tiers. Le CBOM (Cryptography Bill of Materials), intégré à CycloneDX depuis la version 1.6, décrit ces actifs dans un format partageable. La priorisation se fait selon la durée de confidentialité des données.
OpenSSL, liboqs et bibliothèques
OpenSSL intègre ML-KEM, ML-DSA et SLH-DSA depuis la version 3.5 d'avril 2025. liboqs, du projet Open Quantum Safe, sert au prototypage. BoringSSL, Bouncy Castle et les bibliothèques des fabricants de composants complètent le paysage. Reste à savoir quelle version la personne a utilisée et pourquoi.
PKI, HSM et protocoles
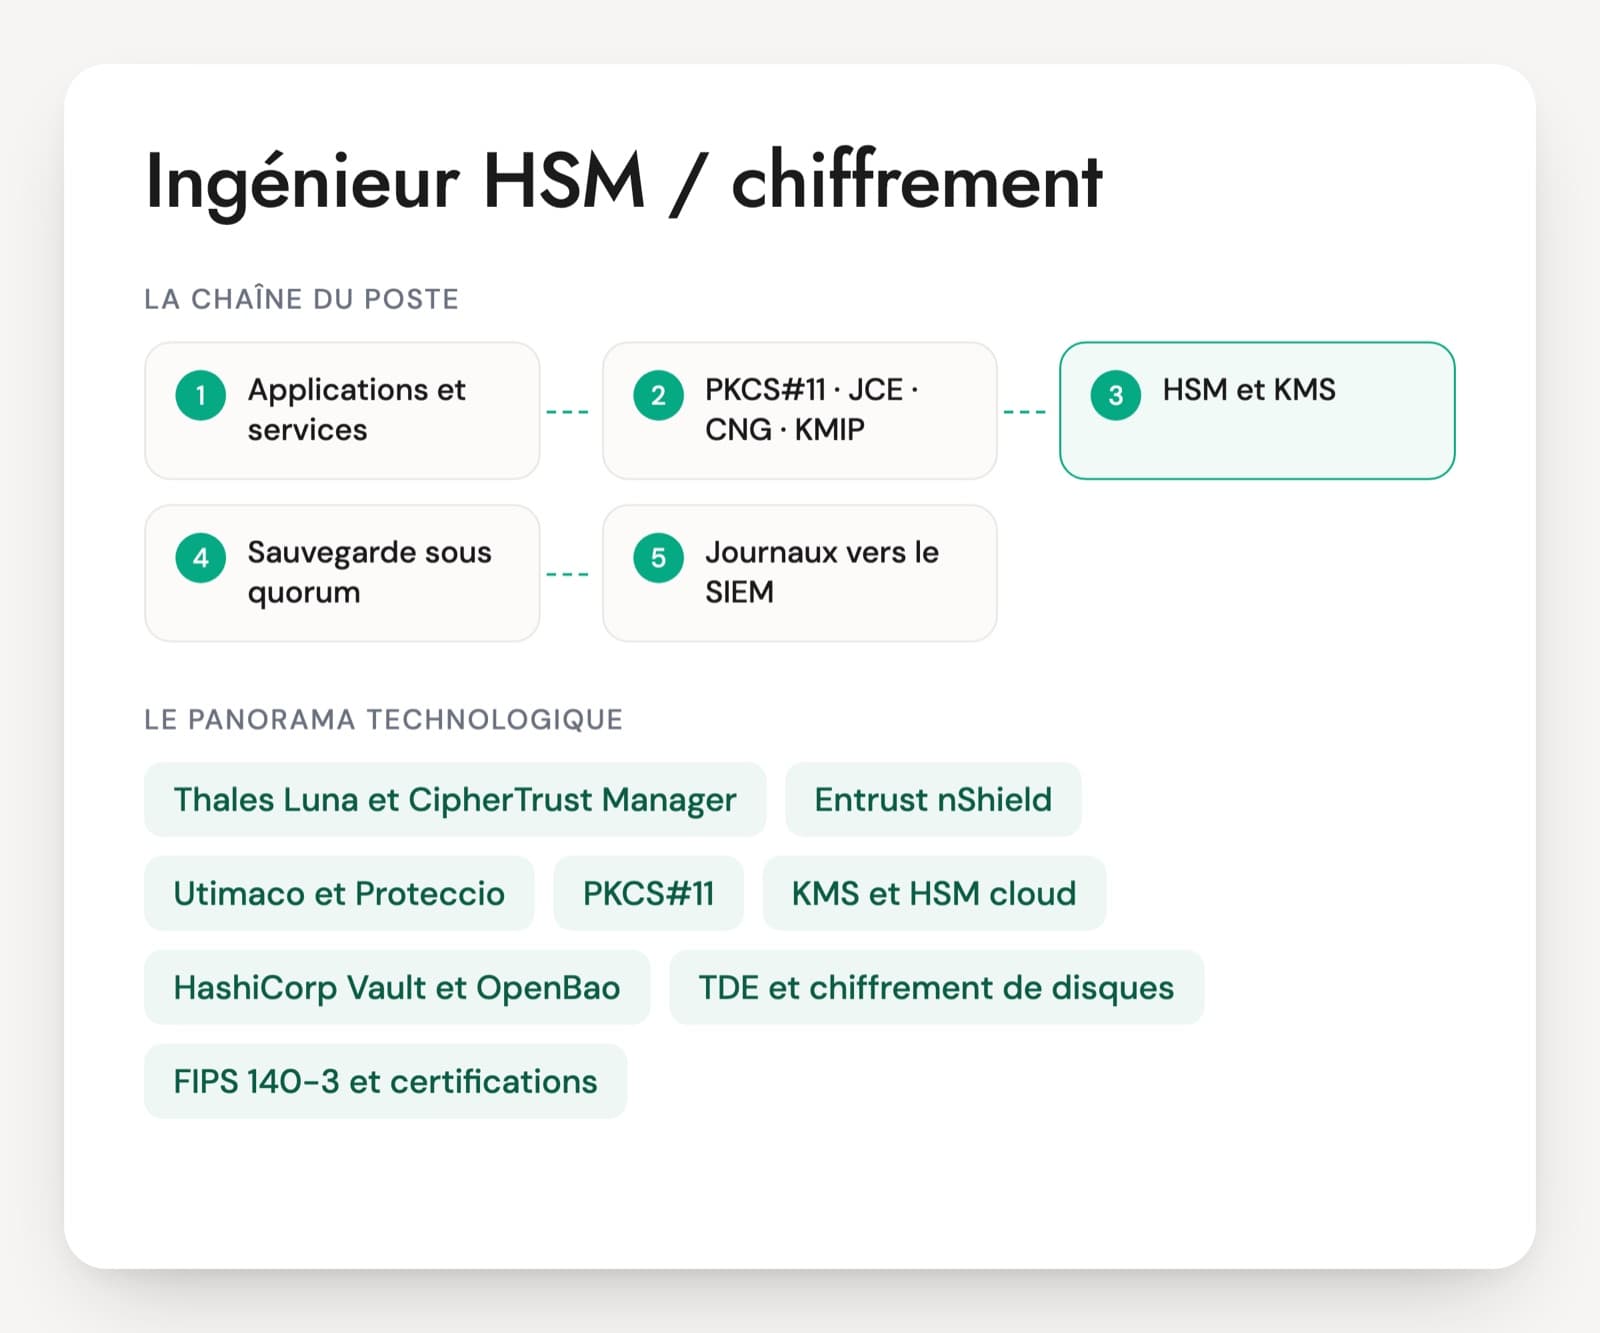
La migration touche les chaînes X.509, les HSM qui portent les clés racines, IKEv2 pour les VPN (plusieurs échanges de clés selon la RFC 9370), SSH (échange hybride ML-KEM par défaut depuis OpenSSH 10.0) et la messagerie S/MIME. C'est là que se trouvent les délais les plus longs, car tout dépend du support des équipements et des partenaires.
Le poste se rattache selon les cas à une équipe d'architecture de sécurité, à une équipe PKI ou à une équipe de développement produit. Côté système d'information, le travail ressemble à un programme : inventaire, priorisation, exigences envers les fournisseurs, pilotes, puis déploiement sur plusieurs années. Côté produit, il s'agit d'implémentation, de tests et de résistance aux attaques physiques, avec parfois une évaluation de sécurité en vue d'une certification. Les profils viennent de la cryptographie appliquée, des PKI ou de l'embarqué sécurisé, plus rarement d'un doctorat pur. Peu de personnes ont mené une migration complète, ce qui est normal vu l'âge des normes : comptent les réalisations partielles mais réelles.
Six savoir-faire attendus d'un ingénieur cryptographie post-quantique
- Algorithmes ML-KEM, ML-DSA et SLH-DSA
- Hybridation et protocoles (TLS, IKEv2, SSH)
- Inventaire cryptographique et priorisation
- PKI, certificats et HSM post-quantiques
- Implémentation sûre et canaux auxiliaires
- Crypto-agilité et plan de migration
Questions techniques pour un ingénieur PQC, réponses attendues comprises
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
On vous demande où l'entreprise utilise encore RSA et les courbes elliptiques. Comment construisez-vous cet inventaire, et qu'en sortez-vous ?
Une bonne réponsePlusieurs sources croisées : analyse du code et des dépendances, binaires, trafic réseau (TLS, SSH, IKE), certificats émis et reçus, HSM et KMS, fichiers de configuration. Chaque usage est noté avec l'algorithme, la taille de clé, la bibliothèque, le propriétaire, la donnée protégée et sa durée de confidentialité, dans un format exploitable comme le CBOM de CycloneDX. La personne admet qu'un premier passage n'est jamais complet et prévoit sa mise à jour.
Signal d'alerte« Un scan réseau suffit », ou un tableur limité aux certificats TLS. Les produits tiers et les équipements embarqués oubliés.
Question 2 · junior à confirmé
Pourquoi la menace « collecter maintenant, déchiffrer plus tard » change-t-elle l'ordre de migration entre l'échange de clés et la signature ?
Une bonne réponseUn trafic enregistré aujourd'hui pourra être déchiffré le jour où un ordinateur quantique suffisant existera. L'établissement de clés qui protège des données à longue durée de vie passe donc en premier. Une signature ne pose problème que si elle peut être falsifiée au moment où on la vérifie. L'exception, ce sont les racines de confiance longues : firmware d'équipements qui restent quinze ans sur le terrain, autorités racines, qu'il faut traiter tôt parce qu'on ne pourra pas les changer à temps.
Signal d'alerteMettre chiffrement et signature au même rang, ou commencer par les certificats « parce que c'est visible ».
Question 3 · confirmé
Vous activez l'échange hybride X25519MLKEM768 sur un frontal TLS et une partie des clients n'arrive plus à se connecter. Qu'est-ce que vous regardez ?
Une bonne réponseLa taille du ClientHello : la part ML-KEM ajoute plus d'un kilo-octet et le message tient sur plusieurs segments TCP, ce que certains proxys, pare-feu ou sondes anciens gèrent mal. La personne identifie les clients touchés dans les journaux, compare avec une capture limitée à X25519, vérifie la négociation de repli (HelloRetryRequest) et l'équipement intermédiaire en cause. Le groupe hybride reste désactivable par configuration le temps de corriger.
Signal d'alerte« ML-KEM n'est pas fiable », puis désactivation générale sans diagnostic. Aucune idée de l'effet de la taille des messages sur les équipements réseau.
Question 4 · senior
Votre PKI doit pouvoir signer en ML-DSA alors qu'une partie des applications ne le comprendra pas avant plusieurs années. Quelles options étudiez-vous ?
Une bonne réponseUne hiérarchie post-quantique en parallèle de l'existante, avec double émission pour les applications qui savent l'utiliser. Les certificats composites, sur lesquels travaille le groupe LAMPS de l'IETF, comme piste à suivre. Le support de ML-DSA par le firmware du HSM, dans une version validée. L'effet de la taille sur les chaînes TLS et les équipements contraints. Et un calendrier qui commence par les racines et intermédiaires à longue durée de vie.
Signal d'alerte« On remplace la racine un week-end. » Le HSM et le support côté applications jamais évoqués.
Question 5 · senior
Vous intégrez ML-KEM sur un microcontrôleur. Quels risques d'implémentation contrôlez-vous avant de parler de performances ?
Une bonne réponseLe temps constant, avec l'exemple des divisions dépendantes du secret connues sous le nom de KyberSlash. Le rejet implicite à la décapsulation, sans message d'erreur exploitable. La qualité du générateur d'aléa et l'effacement des secrets en mémoire. Les attaques physiques (consommation, rayonnement, injection de fautes) et le masquage si la cible y est exposée. Les vecteurs de test officiels, puis le budget de RAM et de pile.
Signal d'alerte« Je reprends le code de référence » sans revue, ou une réponse qui ne parle que de cycles d'horloge.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Cryptographie post-quantique : les points qui reviennent
Quelle différence entre un ingénieur PKI et un ingénieur cryptographie post-quantique ?
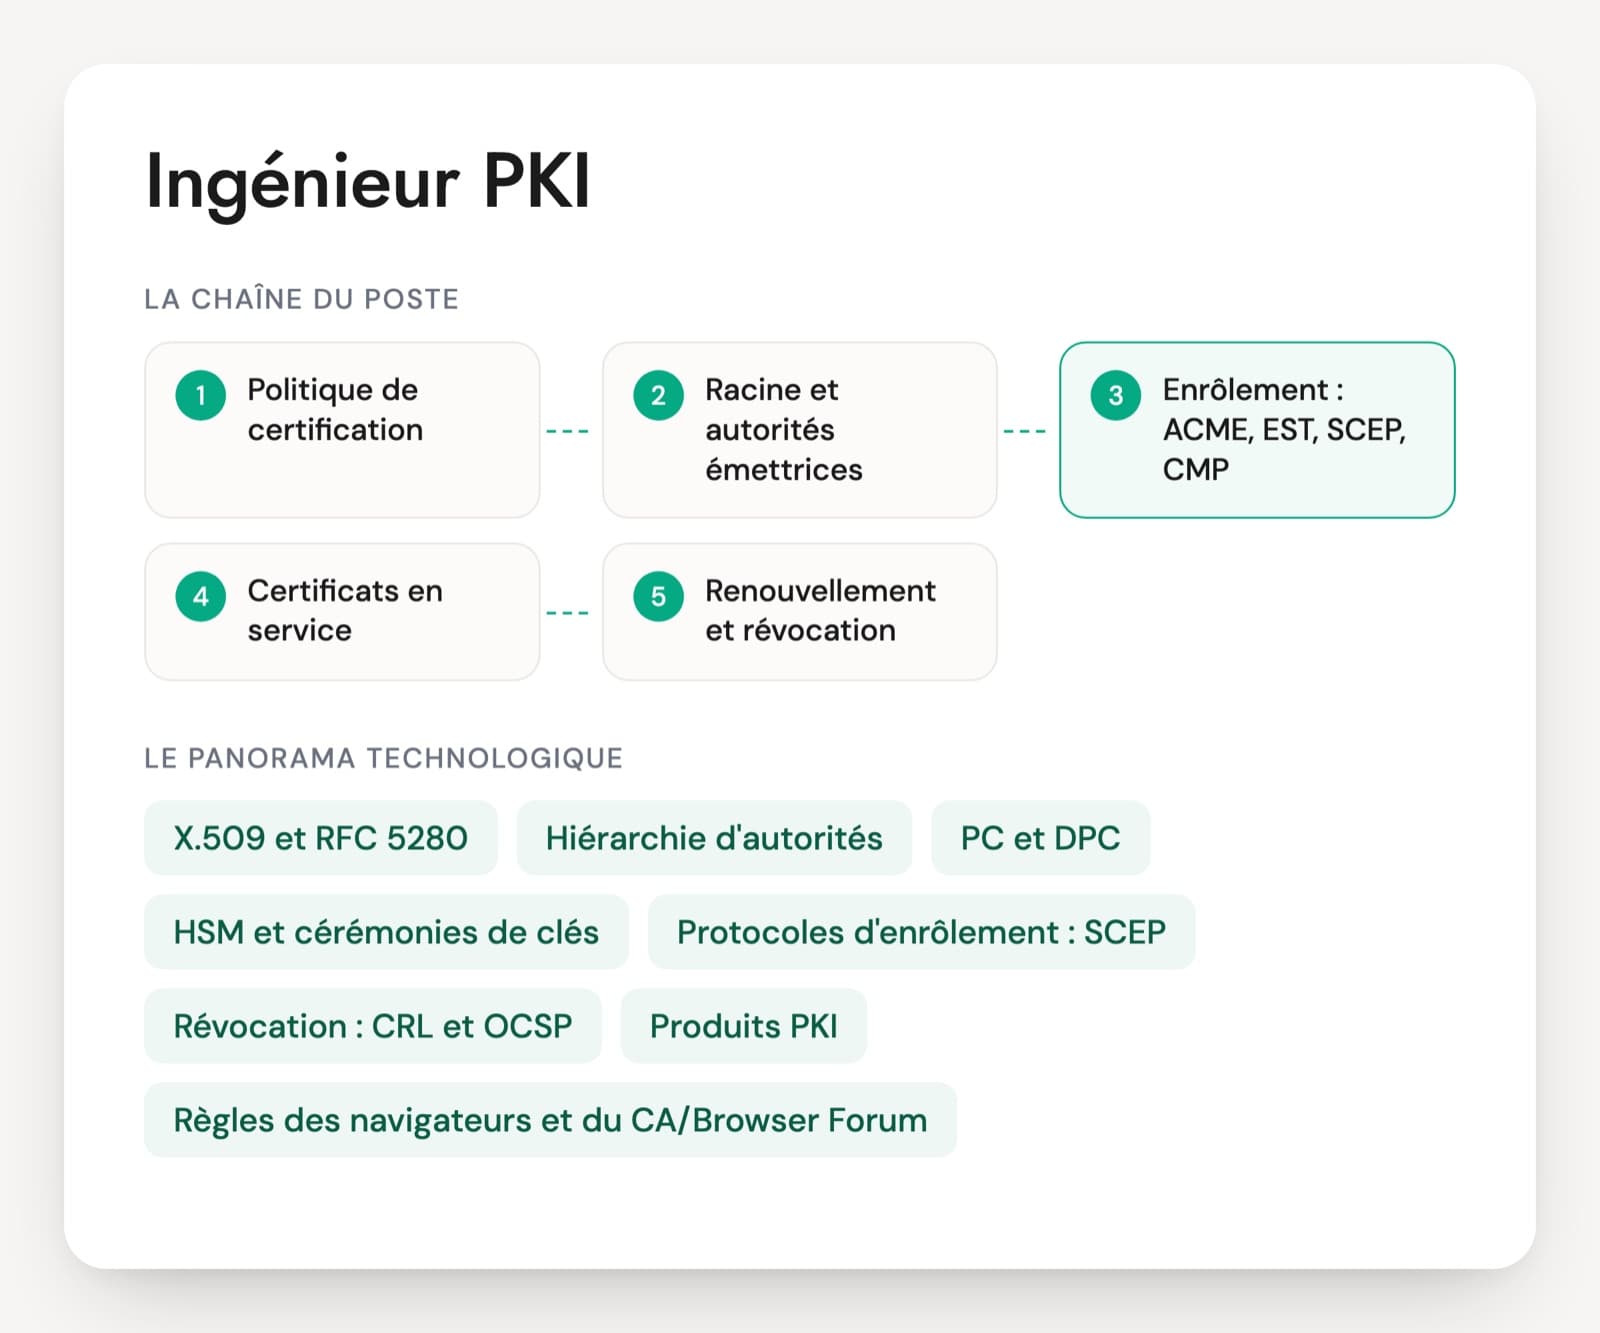
L'ingénieur PKI exploite une infrastructure de certificats : autorités, profils, révocation, renouvellements. L'ingénieur post-quantique travaille sur l'ensemble des usages cryptographiques, dont la PKI n'est qu'une partie, avec les protocoles réseau, les signatures de firmware et les produits tiers. Sur un programme de migration, les deux postes coexistent souvent. Un bon ingénieur PKI peut évoluer vers le post-quantique s'il comprend les algorithmes, l'hybridation et l'effet des nouvelles tailles de clés sur ses chaînes.
Faut-il exiger un doctorat en cryptographie ?
Pour concevoir ou analyser des algorithmes, un parcours de recherche est fréquent. Pour implémenter, intégrer ou migrer, ce n'est pas nécessaire. Une solide expérience de la cryptographie appliquée, des protocoles et des bibliothèques suffit, à condition de comprendre les propriétés des schémas utilisés. Compte plutôt ce que la personne a livré : une implémentation testée, un inventaire, un pilote TLS hybride, une PKI de test. Un doctorat sans réalisation pratique reste à confirmer en entretien.
Quel test technique donner à un spécialiste PQC ?
Un exercice court et lié au périmètre du poste fonctionne mieux qu'un devoir à la maison. Pour un profil migration, l'exercice part d'un extrait d'inventaire à prioriser et une configuration TLS à faire évoluer vers l'hybride. Pour un profil implémentation, c'est une revue de code commentée sur une fonction de décapsulation ou de comparaison en temps constant. Chaque choix s'explique à voix haute : le raisonnement compte plus que le résultat.
Faut-il attendre la fin des normes post-quantiques pour ouvrir ce poste ?
Oui. ML-KEM, ML-DSA et SLH-DSA sont normalisés depuis août 2024, et l'inventaire comme la crypto-agilité ne dépendent d'aucune norme à venir. Les travaux en cours, comme FN-DSA, HQC ou les certificats composites, se suivent au fil de l'eau. Un profil sérieux le sait et organise son plan pour absorber ces évolutions. Un candidat qui propose d'attendre la fin de toutes les normes avant de commencer doit plutôt alerter.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.